


對應使用者與第三方身分
本文說明如何佈建、驗證使用者,並將使用者與安全識別資訊對應至 Google Security Operations 平台。本文概述以 Google Workspace 做為外部識別資訊提供者 (IdP) 的設定程序,但其他 IdP 的步驟也類似。使用 Cloud Identity Provider 時,請以電子郵件群組 (而非 IdP 群組) 設定服務。詳情請參閱「在 Google SecOps 平台使用 Cloud Identity 對應使用者」。
設定佈建作業的 SAML 屬性
本節僅適用於將 SOAR 遷移至 Google Cloud的第 1 階段之前。完成第 1 階段遷移後,請參閱「Google Cloud 第三方身分驗證」。
如要在外部 IdP 中設定 SAML 屬性和群組,請按照下列步驟操作:
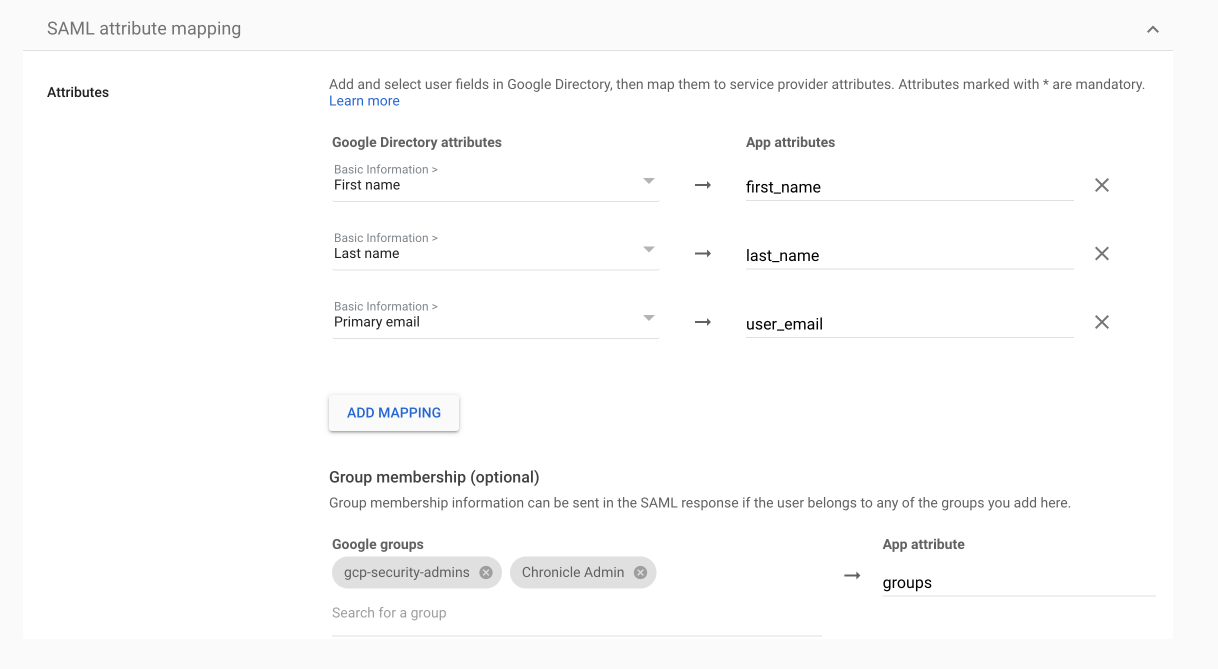
- 在 Google Workspace 中,前往「SAML 屬性」對應部分。
- 新增下列必要屬性:
first_namelast_nameuser_emailgroups- 在「Google Groups」(Google 群組) 中,輸入 IdP 群組名稱。例如,
Google SecOps administrators或Gcp-security-admins。請記下這些群組名稱,稍後在 Google SecOps 平台中對應時會用到。(在其他外部供應商 (例如 Okta) 中,這稱為「IdP 群組」)。
設定 IdP 佈建
本節僅適用於將 SOAR 遷移至 Google Cloud的第 1 階段之前。完成第 1 階段後,請參閱Google Cloud 第三方身分驗證。
如要設定 IdP 佈建功能,請按照「 設定 IdP」和「建立工作團隊身分集區提供者」中的步驟操作。
以下範例是「
設定員工身分聯盟」一節所述應用程式設定的 workforce pool 建立指令:
gcloud iam workforce-pools providers create-saml WORKFORCE_PROVIDER_ID \
  --workforce-pool=WORKFORCE_POOL_ID \
  --location="global" \
  --display-name=WORKFORCE_PROVIDER_DISPLAY_NAME \
  --description=WORKFORCE_PROVIDER_DESCRIPTION \
  --idp-metadata-path=PATH_TO_METADATA_XML \
  --attribute-mapping="google.subject=assertion.subject,attribute.first_name=assertion.attributes.first_name[0],attribute.last_name=assertion.attributes.last_name[0],attribute.user_email=assertion.attributes.user_email[0],google.groups=assertion.attributes.groups"
控管使用者存取權
您可以透過多種方式,管理使用者對平台不同部分的存取權:
- 權限群組:將使用者指派至特定權限群組,設定其存取層級。這些群組會決定使用者可以查看或編輯哪些模組和子模組。舉例來說,使用者可能可以存取「案件」和「工作區」頁面,但無法存取「Playbook」和「設定」。詳情請參閱「使用權限群組」。
- SOC 角色:定義一組使用者的角色。您可以將使用者指派至 SOC 角色,簡化工作管理。案件、動作或應對手冊可以指派給 SOC 角色,而非個人。使用者可以查看指派給自己、自身角色或其他角色的案件。詳情請參閱「 使用角色」。
- 環境或環境群組:設定環境或環境群組,區隔不同網路或業務單位的資料,通常由企業和代管安全服務供應商 (MSSP) 使用。使用者只能存取指派給他們的環境或群組中的資料。詳情請參閱「 使用環境」。
對應及驗證使用者
權限群組、SOC 角色和環境的組合,決定了 Google SecOps 平台中每個 IdP 群組的 Google SecOps 使用者歷程。
- 如果客戶使用第三方供應商,請在「 群組對應」頁面,對應 SAML 設定中定義的每個 IdP 群組。
- 如果客戶使用 Cloud Identity Provider,請在「Group Mapping」(群組對應) 頁面對應電子郵件地址群組。詳情請參閱「在 Google SecOps 平台使用 Cloud Identity 對應使用者」。
您可以將 IdP 群組對應至多個權限群組、SOC 角色和環境。這樣一來,對應至 SAML 供應商中不同 IdP 群組的使用者,就能繼承所有必要的權限等級。如要瞭解詳情,包括 Google SecOps 如何管理這項作業,請參閱「IdP 群組對應中的多項權限」。
您也可以選擇將 IdP 群組對應至個別存取控管參數。這項功能可讓您更精細地對應,對大型客戶來說非常實用。詳情請參閱「將 IdP 群組對應至存取控管參數」。
根據預設,Google SecOps 平台包含預設管理員的 IdP 群組。
如要對應 IdP 群組,請按照下列步驟操作:
- 在 Google SecOps 中,依序前往 「SOAR Settings」>「Advanced」>「Group Mapping」。
- 請確認您知道 IdP 群組的名稱。
- 按一下「新增」 ,開始對應各個 IdP 群組的參數。
- 完成後,按一下「新增」。使用者每次登入平台時, 系統都會自動將他們新增至「使用者管理」頁面 (位於 「設定」 >「機構」下方)。
使用者嘗試登入 Google SecOps 平台時,如果 IdP 群組尚未對應,為避免使用者遭到拒絕,建議您啟用「Default Access Settings」(預設存取權設定),並在這個頁面設定管理員權限。完成初始管理員設定後,建議您將管理員權限調整為更低的層級。
將 IdP 群組對應至存取控管參數
本節說明如何在「IdP Group Mapping」(IdP 群組對應) 頁面中,將不同的 IdP 群組對應至一或多個存取控管參數。如果客戶想根據特定自訂項目,而非 Google SecOps SOAR 平台的標準化設定,來建立及佈建使用者群組,這個方法就很實用。雖然將群組對應至參數時,一開始可能需要建立更多群組,但設定對應後,新使用者就能加入 Google SecOps,不必建立額外群組。
如要瞭解群組對應中的多項權限,請參閱「使用多個存取權控管參數對應使用者」。
刪除使用者
如果您從這裡刪除群組,請務必從「使用者管理」畫面刪除個別使用者。詳情請參閱「刪除 Google SecOps 使用者」。用途:為每個 IdP 群組指派專屬權限欄位
以下範例說明如何使用這項功能,根據公司需求協助使用者完成新手上路和佈建程序。
貴公司有三種不同的角色:
- 資安分析師 (包含群組成員 Sasha 和 Tal)
- SOC 工程師 (包含群組成員 Quinn 和 Noam)
- NOC 工程師 (包含群組成員 Kim 和 Kai)
下表說明這種情況:
| 角色 | 權限群組 | 資安營運中心 (SOC) 角色 | 環境 |
|---|---|---|---|
| 安全性分析師 | 分析人員 | 級別 1 | 倫敦 |
| SOC 工程師 | 分析人員 | 級別 1 | 曼徹斯特 |
| NOC 工程師 | 基本 | 級別 2 | 倫敦 |
在本範例中,假設您已在 Google SecOps 中設定必要的權限群組、SOC 角色和環境。
以下說明如何在 SAML 供應商和 Google SecOps 平台中設定 IdP 群組:
-
在 SAML 供應商中建立下列使用者群組:
- 資安分析師 (包含 Sasha 和 Tal)
- SOC 工程師 (包含 Quinn 和 Noam)
- NOC 工程師 (包含 Kim 和 Kai)
- 倫敦 (包含 Sasha、Tal、Kim 和 Kai)
- 曼徹斯特 (包含 Quinn 和 Noam)
- 依序前往「Settings」 > 「SOAR Settings」 > 「Advanced」 > 「Group Mapping」。
- 依序點選「 新增 」。
- 在對話方塊中輸入下列詳細資料:
- IdP/使用者群組:
Security analysts - 權限群組:
Analyst - SOC 角色:
Tier 1 - 環境:留空
- 在下一個對話方塊中輸入下列詳細資料:
- IdP 群組:
SOC engineers - 權限群組:
Analyst - SOC 角色:
Tier 1 - 環境:留空
- 在下一個對話方塊中輸入下列詳細資料:
- IdP 群組:
NOC engineers - 權限群組:
Basic - SOC 角色:
Tier 2 - 環境:留空
- 在下一個對話方塊中輸入下列詳細資料:
- IdP 群組:
London - 權限群組:留白
- SOC Role (資安營運中心角色):留空
- 環境:
London - 在下一個對話方塊中輸入下列詳細資料:
- IdP 群組:
Manchester - 權限群組:留白
- SOC Role:留空
- 環境:
Manchester
如果客戶使用案件聯合功能,請參閱「 設定 Google SecOps 的聯合案件存取權」。
對應服務帳戶以存取 API
如要將服務帳戶存取權或 Workload Identity Federation 存取權授予 Google SecOps,您必須將身分對應至平台的存取控管參數。這項對應作業是必要步驟,可為身分提供必要的 SOC 角色和環境存取權,以便執行自動化工作或 API 作業。
- 依序前往「SOAR 設定」>「進階」>「群組對應」。
- 按一下「新增」圖示。
在「Add Mapping」(新增對應) 對話方塊中填寫欄位,將身分對應至平台的存取控管參數。
- 在「IdP / User group」(IdP/使用者群組) 欄位中,輸入下列其中一項:
- 服務帳戶的完整電子郵件地址 (如果身分是使用 Cloud Identity 設定)。
- 如果身分是透過員工身分聯盟設定,則為 Workload Identity 主體字串。
設定下列存取控管欄位:
欄位 說明 權限群組 選取權限群組,定義身分可存取的模組和子模組。 資安營運中心 (SOC) 角色 選取 SOC 角色,定義身分的角色 (例如第 1 級)。 環境 選取身分可存取的環境或環境群組 (例如「所有環境」)。 群組成員 視需要輸入使用者電子郵件地址。每新增一個電子郵件地址,就按下 Enter 鍵。 受限制的動作 選取受限動作,限制模組內的特定操作。
- 在「IdP / User group」(IdP/使用者群組) 欄位中,輸入下列其中一項:
按一下「新增」。
如要進一步瞭解如何設定服務帳戶,請參閱 API 遷移指南。
還有其他問題嗎?向社群成員和 Google SecOps 專業人員尋求解答。