


Google Unified Security 總覽
Google Unified Security 是我們全新推出的 AI 輔助融合式安全解決方案,旨在解決資料分散和安全工具各自為政的問題,因為威脅行為人越來越常利用這些問題。Google Unified Security 整合了 Google 領先的威脅情報、資安營運、雲端安全、企業安全瀏覽和 Mandiant 專業知識,打造出可擴充的資安解決方案,並在全球規模的資安架構中運作,確保貴機構安全無虞。Gemini AI 的即時洞察資料可提升威脅偵測能力,並簡化資安營運流程,協助機構從被動式安全防護轉為預防式安全防護,搶先一步防範日益複雜的攻擊者
Google 整合式資安的主要元件包括:
- 現代化資安營運:以 Google 等級的速度和規模偵測、調查及因應威脅
- 威脅情報與曝險管理:掌握攻擊者身分,以及哪些地方暴露在風險中。
- 全面 Google Cloud 防護和 AI 安全性:降低雲端風險,隨時隨地保護雲端和 AI 工作負載。
- 安全企業瀏覽器:在任何裝置上都能確保公司資料安全無虞。
- 事件應變與專家協助: 世界一流的 Mandiant 事件專家隨時待命,
- 代理式 AI 分類與調查:自動分類及調查安全警示。
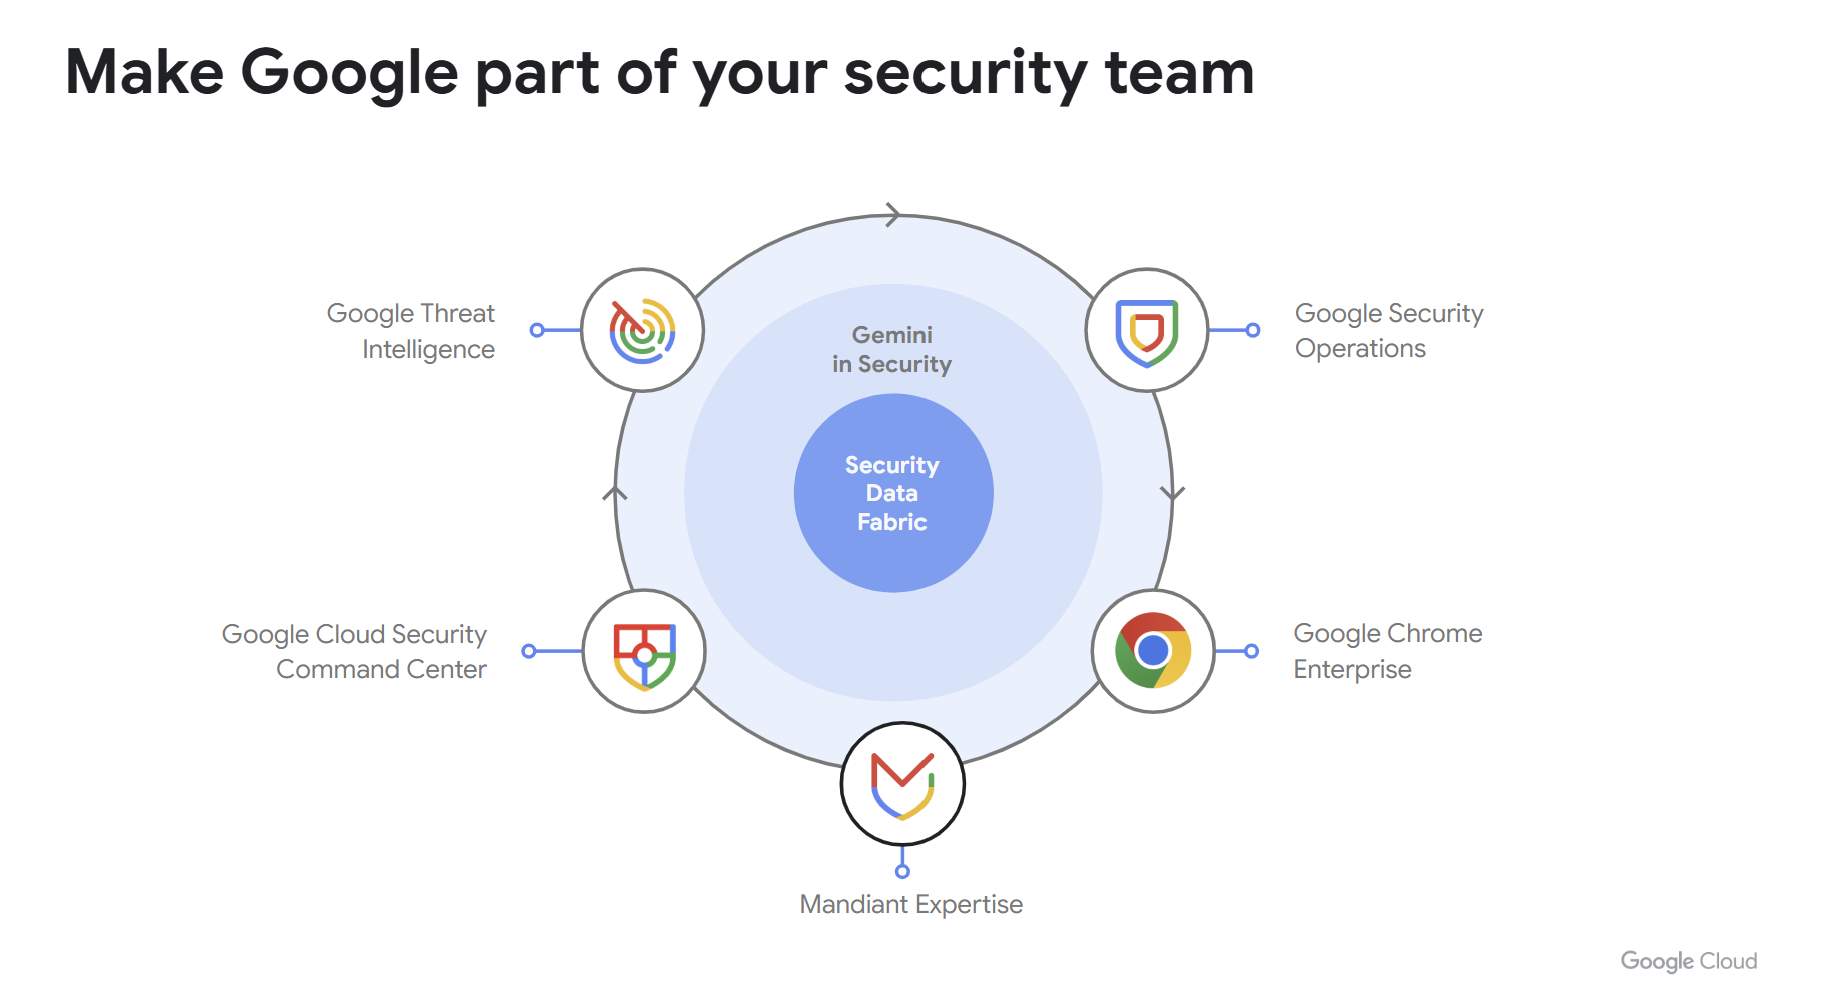
GUS 支援的五大解決方案
下列解決方案充分運用 Google 整合式資安產品套件的強大功能。
強化端點安全防護:整合 Google Chrome Enterprise 進階版和 Google SecOps 的保護措施
Chrome Enterprise 進階版 (CEP) 與 Google SecOps 整合後,可深入瞭解瀏覽器活動造成的威脅,進而強化端點安全防護。瀏覽器已成為各種威脅的常見入侵點,包括惡意軟體、網路釣魚攻擊、憑證竊取和資料竊取。由於許多商用應用程式主要透過瀏覽器存取,因此務必在攻擊者取得重要資料的存取權之前,先回應這些威脅。
這項整合功能可啟用新的資安營運工作流程,讓分析師透過 Google SecOps 更有效地管理瀏覽器風險。
- 全新精選偵測規則:專為 Chrome 威脅設計,並採用安全瀏覽和 Google Threat Intelligence (GTI) 技術,可識別其他安全控管機制可能錯過的威脅。
- 提升瀏覽權限:安全分析師可透過專屬的 Google SecOps 資訊主頁,深入瞭解 Chrome 安全性事件和異常狀況,以便進行調查。
- 自動應變:安全團隊可運用原生應對手冊調度管理功能,直接透過 Google SecOps 平台,自動對 Chrome Enterprise 採取應變措施,例如封鎖惡意網址、封鎖擴充功能,甚至是隔離裝置。
- 簡化入門程序:只要按幾下滑鼠,即可啟用建議的安全預設設定,並直接整合 Chrome 資料。
這種集中式方法經過 Google Threat Intelligence 強化,可協助安全團隊更快偵測到威脅、進行更明智的調查,並更有效率地解決網路威脅。
開始使用 Google Chrome 和 Google SecOps
- 設定 Chrome Enterprise 進階版報告連接器,將資料傳送至 Google SecOps
- 將 Chrome Enterprise 進階版連結至 Google SecOps
- 啟用 Chrome Enterprise 威脅精選偵測功能
範例
調查惡意瀏覽器擴充功能 使用者從 Chrome 線上應用程式商店以外的地方下載並安裝惡意瀏覽器擴充功能,安裝後,該擴充功能會讀取工作階段 Cookie,並將其發布至最近一週內註冊的可疑網域伺服器。資安分析師可以透過瀏覽器擴充功能遙測技術,判斷有多少使用者安裝了這項擴充功能,並採取補救措施,從裝置中移除擴充功能。
未受管理或自攜裝置 (BYOD) 上的瀏覽器活動 員工使用個人筆電遠端工作,並透過 Chrome 瀏覽器存取公司資源來處理專案。Chrome Enterprise 政策可強制執行政策,規定員工如何使用商務應用程式的資料。系統會監控使用者是否嘗試規避這些政策 (例如上傳或下載檔案),確保未受管理裝置不會儲存機密資料。
環境中發生可疑使用者活動 安全分析師收到警報,指出某位使用者在多次登入失敗後,突然開始將大量資料傳輸至外部雲端儲存服務,懷疑帳戶可能遭盜用或未經授權的資料傳輸。分析師可以分析使用者行為趨勢,驗證該員工是否通常只在營業時間存取這些檔案,以及帳戶是否遭到入侵。
評估資料遺失防護 (DLP) 政策的成效 管理員可以查看匯總資料,評估 DLP 規則的成效,確保透過 Chrome 套用的「封鎖」和「警告」政策能有效防範威脅,且不會妨礙正當工作。
運用 Security Command Center 和 Google SecOps 簡化 SOC 作業
Google 整合式資安包含 Google Security Command Center Enterprise,以及最新的 AI Protection 套件。
Google SecOps 提供雲端偵測調查與應變 (CDIR)、案件管理、SIEM 記錄搜尋與調查、雲端資產清查收集 (用於實體圖表擴充),以及使用 Google SecOps 的 SOAR 元件自動執行常見 SOC 工作流程的功能。
Google SecOps 和 Security Command Center 整合後,SOC 分析師和雲端安全工程師就能在單一匯聚平台中,查看及回應 Google Cloud、Azure 和 AWS 平台中與威脅相關的事件和案件。由於 SIEM 和 SOAR 功能都是平台的核心,因此不必再將 Cloud 記錄檔資料和相關威脅事件傳送至平台外部,所有內容都包含在 Google Unified Security 的傘狀標題下。
如要啟用完整的 CDIR 功能,您需要將特定記錄擷取至 Google SecOps,部分記錄直接來自 Google Cloud,多雲端功能則來自 AWS 和 Azure。
開始使用 Security Command Center 和 Google SecOps
使用現有的 Google SecOps 執行個體,啟用 SCC-E 的 Enterprise 方案。 請參閱「啟用 Enterprise 級別」
確認已啟用 Security Command Center 偵測服務:請參閱「如何設定 Security Command Center」
將 Security Command Center 連線至 AWS,即可取得流向實體圖表的設定和資源資料:請參閱「將 Security Command Center 連線至 AWS」
預先發布版 - 將 Security Command Center 連結至 Azure,取得流向實體圖表的設定和資源資料。
(選用) 將 Security Command Center 與支援單處理系統整合。請參閱「整合票務系統」
將使用者對應至 Google SecOps 平台。請參閱「對應使用者」一文。
啟用回應劇本。請參閱「安裝應對手冊」一文
使用直接擷取功能,將 Google Cloud 記錄檔擷取至 Google SecOps: 請參閱「擷取 Google Cloud 記錄檔」一文
設定 Google Cloud 匯出篩選器。
將 AWS 記錄檔擷取至 Google SecOps:請參閱「擷取 AWS 記錄檔」。
將 Azure 記錄擷取至 Google SecOps:請參閱「擷取 Azure 記錄」
設定選用服務,請參閱「進階設定」
啟用 CDIR 精選偵測項目。請參閱「精選偵測項目」一節
範例
CDIR:分析師收到高優先順序的 CDIR SCC 權限提升警報 (由雲端威脅精選偵測驅動的眾多警報之一),並自動對應至 Google SecOps 案件。他們發現快訊中的行為與權限過高的服務帳戶相符,這類帳戶會允許攻擊者在雲端環境中橫向移動、存取新系統,並提升權限以執行惡意動作。分析師可以查看相關行為並採取行動,例如調整帳戶權限或停用帳戶。
SIEM 記錄搜尋和調查:在 CDIR 調查期間或臨時情況下,分析師可以使用自然語言語法、Yara-L 語法或原始記錄搜尋,找出 Google SecOps 中與雲端基礎架構和服務相關的各種記錄資訊。這有助於驗證潛在的敵對行為,排除偽陽性或證明是真陽性。這類調查常用的記錄來源包括但不限於 Google Cloud 稽核記錄、AWS CloudTrail 記錄和 GuardDuty 事件,以及 Azure AD 活動記錄。
Cloud Asset Inventory Collection:建立 Google SecOps 與 Security Command Center 之間的各種連結器後,多雲端環境的資產目錄資訊會定期流入 Google SecOps 實體圖表。系統會根據這項清單立即提供額外背景資訊,SOC 分析師和其他系統使用者可藉此加快分析速度,並優先處理工作流程。舉例來說,如果 AWS S3 bucket 相關的強化快訊包含 bucket 的其他資訊 (例如區域、擁有者和 bucket 周圍的中繼資料標記),即使來源快訊中沒有這些資訊,強化快訊仍會顯示。
從建立到正式使用等階段,確保採用 AI 時安全無虞
Google Cloud 的 AI Protection 是一套完整的整合功能,可直接整合至 Security Command Center Enterprise (SCC-E),協助您主動管理整個 AI 生命週期中相關的獨特風險。AI Protection 可集中顯示 AI 資產、風險和威脅,以及更廣泛的雲端安全環境,讓資安團隊和開發人員放心建構及部署 AI 解決方案。
重要優點
- 確保安全無虞地採用 AI:安全性通常是採用 AI 的主要障礙。AI Protection 提供必要的工具和洞察資訊,協助您克服這項挑戰,降低資料侵害、設定錯誤和模型使用不當等風險。讓貴機構安心加速 AI 轉型。
整個 AI 生命週期的安全防護:AI Protection 提供端對端安全防護機制,可防範整個 AI 生命週期中的潛在風險和威脅。包括:
- 探索 AI 資產目錄:AI Protection 可徹底掃描系統,找出並編目所有現有 AI 資產,包括模型、資料集和相關聯的應用程式。這能清楚呈現 AI 領域的概況,方便您進行管理和控管。
- AI 資產安全:AI Protection 會運用虛擬紅隊演練功能,找出 AI 和雲端資產的潛在攻擊路徑。這包括找出可能讓攻擊者存取高價值 AI 資源的有害組合,以及優先處理影響最大和風險最高的項目。
- 偵測及應對 AI 威脅:AI Protection 會主動監控 AI 環境,偵測並應對潛在威脅。包括偵測及應對 LLM 劫持、資料中毒或外洩,以及其他形式的 AI 鎖定網路攻擊。應變和補救程序直接整合至 Google SecOps。
Model Armor 提供不限模型和雲端的防護:Model Armor 會篩選生成式 AI 提示和回覆,防範資料遺失、品牌形象受損和令人反感的內容。Model Armor 各模型通用,支援各種雲端環境的廣泛模型,包括 Google 模型 (如 Gemini)、開放原始碼模型 (如 Llama) 和第三方專有模型 (如 OpenAI 和 Anthropic Claude)。可防範提示詞注入、越獄、敏感資料外洩、惡意網址和令人反感的內容。Model Armor 提供彈性的部署選項,包括 REST API,可擴大涵蓋範圍,並與 Vertex AI 和其他 Google Cloud 強制執行點內嵌整合,減少延遲,且無需變更應用程式。
保護 AI 工作負載中的機密資料:AI Protection 整合了 Google Cloud 的 Sensitive Data Protection (SDP) 服務,可探索、分類及遮蓋進出 AI 工作負載的機密資料。Model Armor 可防止 AI 回覆中的私密資料外洩。
在 Security Command Center 中集中掌握資訊及採取應對措施:AI Protection 透過 SCC-E 提供,其中包含 CNAPP 功能,以及與 Google SecOps 的 SIEM/SOAR 整合功能,是 GUS 的一部分。透過單一管理平台,您就能管理 AI 風險,並因應及修正威脅,同時掌握整體雲端安全狀況。這個整合式體驗可簡化安全性工作流程,從風險遷移到偵測和回應,都能加快回應和修復速度。
範例
SCC-E 客戶可立即使用多項重要的 AI Protection 功能:
- Model Armor:透過篩選提示詞和回覆,防範提示詞注入、資料遺失和令人反感的內容。
- Sensitive Data Protection (SDP) 探索:找出 AI 資料集中的私密資料。
- AI 相關有害組合:偵測 AI 資產和設定中可能有害的組合。
- AI 資安態勢管理 (Vertex AI):評估及管理 Vertex AI 資源的資安態勢。
- AI 威脅偵測 (Vertex AI):偵測並提醒以 Vertex AI 工作負載為目標的威脅。
- Notebook Security Scanner (搶先版):掃描 AI 筆記本,找出安全漏洞。
- BigQuery 和 Cloud Storage 的資料安全防護機制管理 (DSPM) (預先發布版):協助管理 AI 使用資料的安全防護機制。
其他實用資源:
持續安全驗證:運用 Google SecOps 停止應變,開始防範
SOC 的資安團隊疲於應付不斷變化的威脅情勢。 手動評估安全漏洞既耗時又被動。此外,第三方安全控管措施和複雜的群組政策或 IAM 權限層疊,也導致環境容易設定錯誤。這會導致機構的假設資安態勢與實際資安態勢之間出現落差,最終增加風險。自動化持續驗證功能可提供實用資料,讓您透過簡單易用的整合式工作流程,主動攻擊並改善防禦措施。
重要優點
- 攻擊模擬目錄,由 Mandiant 第一線情報提供資訊
- 安全驗證引擎:根據 Mandiant 前線情報,執行最新的攻擊手法。
- 偵測監控器:主動找出排定時間的偵測中斷情形。
範例
持續偵測驗證功能可讓您不必在初始部署後,手動測試及驗證偵測功能是否正常運作。 運作方式:
- 依常見的攻擊者戰術、技術和程序或目標服務,瀏覽攻擊目錄。
- 執行攻擊來測試精選偵測項目,並查看結果。
- 定期執行攻擊,持續確保偵測效力。
- 在「監控」資訊主頁查看結果和趨勢。
持續驗證新興威脅:自動將情報報告轉換為可執行的程序,驗證您在現實世界中的回應。 運作方式:
- 我們發現與貴機構相關的新興威脅。
- 系統已使用精選偵測規則更新防禦機制。
- 我們會執行 AI 生成的攻擊,測試您環境中的偵測功能。
- 如果偵測失敗,我們會開啟案件。
- 系統會提供結果和 AI 輔助建議。
防禦機制與時俱進:在 Google SecOps 中整合 GTI,主動搜尋威脅
在 Google SecOps 中直接整合 Google Threat Intelligence (GTI),透過應用威脅情報 (ATI) 功能,將威脅偵測和應變從被動轉為主動。ATI 會持續分析您的安全性遙測資料,並與 GTI 提供的準確入侵指標 (IOC) 進行比對。在 Google SecOps 中直接套用這項第一線情報,安全團隊就能掌握無與倫比的洞察力和背景資訊,確保安全事件會根據最新且經過驗證的威脅情報進行解讀,協助您防範新型和複雜的攻擊。這項整合功能會運用 Google SecOps 精選偵測規則,根據 GTI 入侵指標評估事件資料,並自動產生優先順序較高的快訊 (例如「Active Breach」或「High」),確保您能專注於重大威脅。
重要優點
- 情報驅動的偵測:運用 Google SecOps 精選的偵測功能,根據 Mandiant IOC 評估事件資料。當系統發現標示為「Active Breach」(有效違規)或「High」(高) 的 IOC 時,會自動產生快訊,確保您能專注處理重大威脅。
- 強化調查背景資訊:在 Google SecOps 中使用專屬的 IOC 比對頁面,加快調查速度。 立即取得可疑實體 (網域、IP、雜湊、網址) 的相關背景資訊,包括 GCTI 優先順序、IC 分數、威脅行為人/惡意軟體關聯和相關活動,完全不必切換至外部工具。
- 優先順序較高的警告:根據 Mandiant 的洞察資料 (例如現有事件應變行動、普及度、歸因、商品狀態),運用情報驅動的警告優先順序排定功能。根據情境式 IOC 比對結果,將回應工作重點放在分類為「有效違規」、「高」或「中」的快訊。
- 主動搜尋威脅:在 Google SecOps 搜尋和偵測規則 (YARA-L) 中,運用 GTI 資訊和洞察資料,主動搜尋環境中的新興威脅和特定攻擊者手法、技術和程序 (TTP)。
Google Threat Intelligence 與 Google SecOps 的整合點
- 持續比對 IOC:Google SecOps 會自動擷取並評估 GTI 策劃的 IOC,與正規化的安全性資料 (UDM) 進行比對。
- 精選偵測項目和優先順序:預先建構的偵測規則 (可透過「應用威脅情報 - 精選優先順序」等規則套件取得) 會使用事件資料和 Mandiant 智慧功能,為 IOC 比對結果提供情境資訊,並產生優先順序快訊 (目前存在的違規事件、高、中、連入 IP 授權)。
- 原生威脅動態消息:原生整合來自 Mandiant、VirusTotal、SafeBrowsing 等的威脅情報動態消息,讓使用者建立自己的自訂偵測和評分方法。
- 集中式調查:「IOC 比對結果」頁面是集中式中樞,可查看比對的 IOC、篩選結果 (依類型、優先順序、狀態、來源:Mandiant 等),以及深入瞭解事件詳細資料、UDM 內容、威脅情報理由和關聯。
開始使用
- 啟用精選偵測規則:在 Google SecOps 中啟用應用威脅情報精選偵測規則規則套件,以便啟用警示和優先順序功能。
- 探索 IOC 比對:熟悉如何使用「IOC 比對」頁面調查快訊。
- 如要進一步瞭解如何判斷 GCTI 優先順序,請在「IOC Matches」(入侵指標比對) 頁面中,按一下優先順序較高的 IOC 比對結果中的任何事件
範例
- 調查高優先順序警示:分析師在「IOC 比對結果」頁面調查「現有入侵事件」優先順序警示。他們發現相符的 IOC 是與已知網路釣魚活動相關聯的網域 (顯示在「關聯」/「廣告活動」中),且 IC 分數很高。查看活動詳細資料後,確認使用者工作站有輸出流量。分析師會使用這個脈絡觸發 SOAR 應對手冊,隔離機器並重設使用者憑證。
- 主動搜尋及驗證:根據 Mandiant 關於新惡意軟體變種的報告,分析師在 Google SecOps SIEM 搜尋中使用提供的 IOC (雜湊、C2 網域)。他們也會檢查「IOC Matches」頁面,依相關聯的惡意軟體或活動名稱篩選,確認 ATI 是否已在環境中偵測到相關活動。
啟用 Google Unified Security
這個產品組合整合了下列 Google 領先的安全性解決方案:
- Security Command Center (SCCE)
- Google SecOps (SecOps Enterprise Plus)
- Google Threat Intelligence (Enterprise Plus)
- Chrome Enterprise 瀏覽器 (進階版)
- Mandiant Threat Defense
開始使用 透過 Google Unified Security,踏上更安全的未來之旅。無論您是想強化現有的資安態勢,還是從頭建構全方位的防禦措施,我們都能提供符合需求的解決方案。現有的 Google Security 客戶:如果您已使用我們安全產品組合中的任何個別產品元件,我們可以順暢地將您升級至完整的 Google Unified Security 套裝組合。體驗完全整合的資安生態系統,享有更強大的可視性、智慧功能和自動化功能。請洽詢 Google Cloud 帳戶團隊,瞭解升級路徑,並充分發揮 Google 整合式防禦機制的潛力。
新客戶 如果您尚未採用 Google 的尖端安全解決方案,歡迎瞭解 Google 整合式安全防護的強大功能。我們整合式產品組合提供全方位做法,協助機構在當今複雜的威脅情勢中獲得保護。請與專屬的 Google Cloud 業務代表聯絡,討論您面臨的具體安全挑戰,並瞭解 Google Unified Security 如何提供您所需的全面防護。我們提供客製化解決方案和部署選項,滿足您獨特的需求和業務目標。 邁出第一步,迎接更安全、更有韌性的未來。歡迎立即與我們聯絡,瞭解 Google 整合式安全防護如何協助您的安全團隊,保護貴機構最重要的資產。