


סקירה כללית על Google Unified Security
Google Unified Security הוא פתרון האבטחה החדש שלנו, מבוסס-AI, שמשלב טכנולוגיית AI ונועד להתמודד עם האתגרים שנובעים מנתונים מפוצלים ומכלי אבטחה מבודדים, שגורמים זדוניים מנצלים יותר ויותר. הפתרון Google Unified Security משלב את מודיעין איומי הסייבר המוביל של Google, תפעול אבטחה (SecOps), אבטחת ענן, גלישה מאובטחת בארגון ואת המומחיות של Mandiant, כדי ליצור פתרון אבטחה שניתן להתאמה ופועל על מארג אבטחה בקנה מידה עולמי, במטרה לאבטח את הארגון שלכם. תובנות בזמן אמת מ-Gemini AI משפרות את זיהוי האיומים ומייעלות את פעולות האבטחה, וכך מאפשרות לארגונים לעבור מאבטחה תגובתית לאבטחה מונעת ולהישאר שני צעדים לפני תוקפים מתוחכמים יותר ויותר.
הרכיבים העיקריים של Google Unified Security הם:
- פעולות אבטחה מודרניות: זיהוי איומים, חקירה שלהם ותגובה אליהם במהירות ובהיקף של Google
- מודיעין איומי סייבר וניהול חשיפה: מידע על הגורמים שמטרגטים אתכם ועל המקומות שבהם אתם חשופים.
- הגנה מקיפה Google Cloud ואבטחת AI: צמצום הסיכונים בענן ואבטחת עומסי העבודה בענן וב-AI, בכל מקום.
- דפדפן מאובטח לארגונים: הגנה על הנתונים של הארגון בכל מכשיר.
- תגובה לאירועים ועזרה ממומחים: המומחים המובילים של Mandiant לאירועי אבטחה עומדים לרשותכם.
- מיון וחקירה באמצעות AI אקטיבי: מיון וחקירה אוטומטיים של התראות אבטחה.
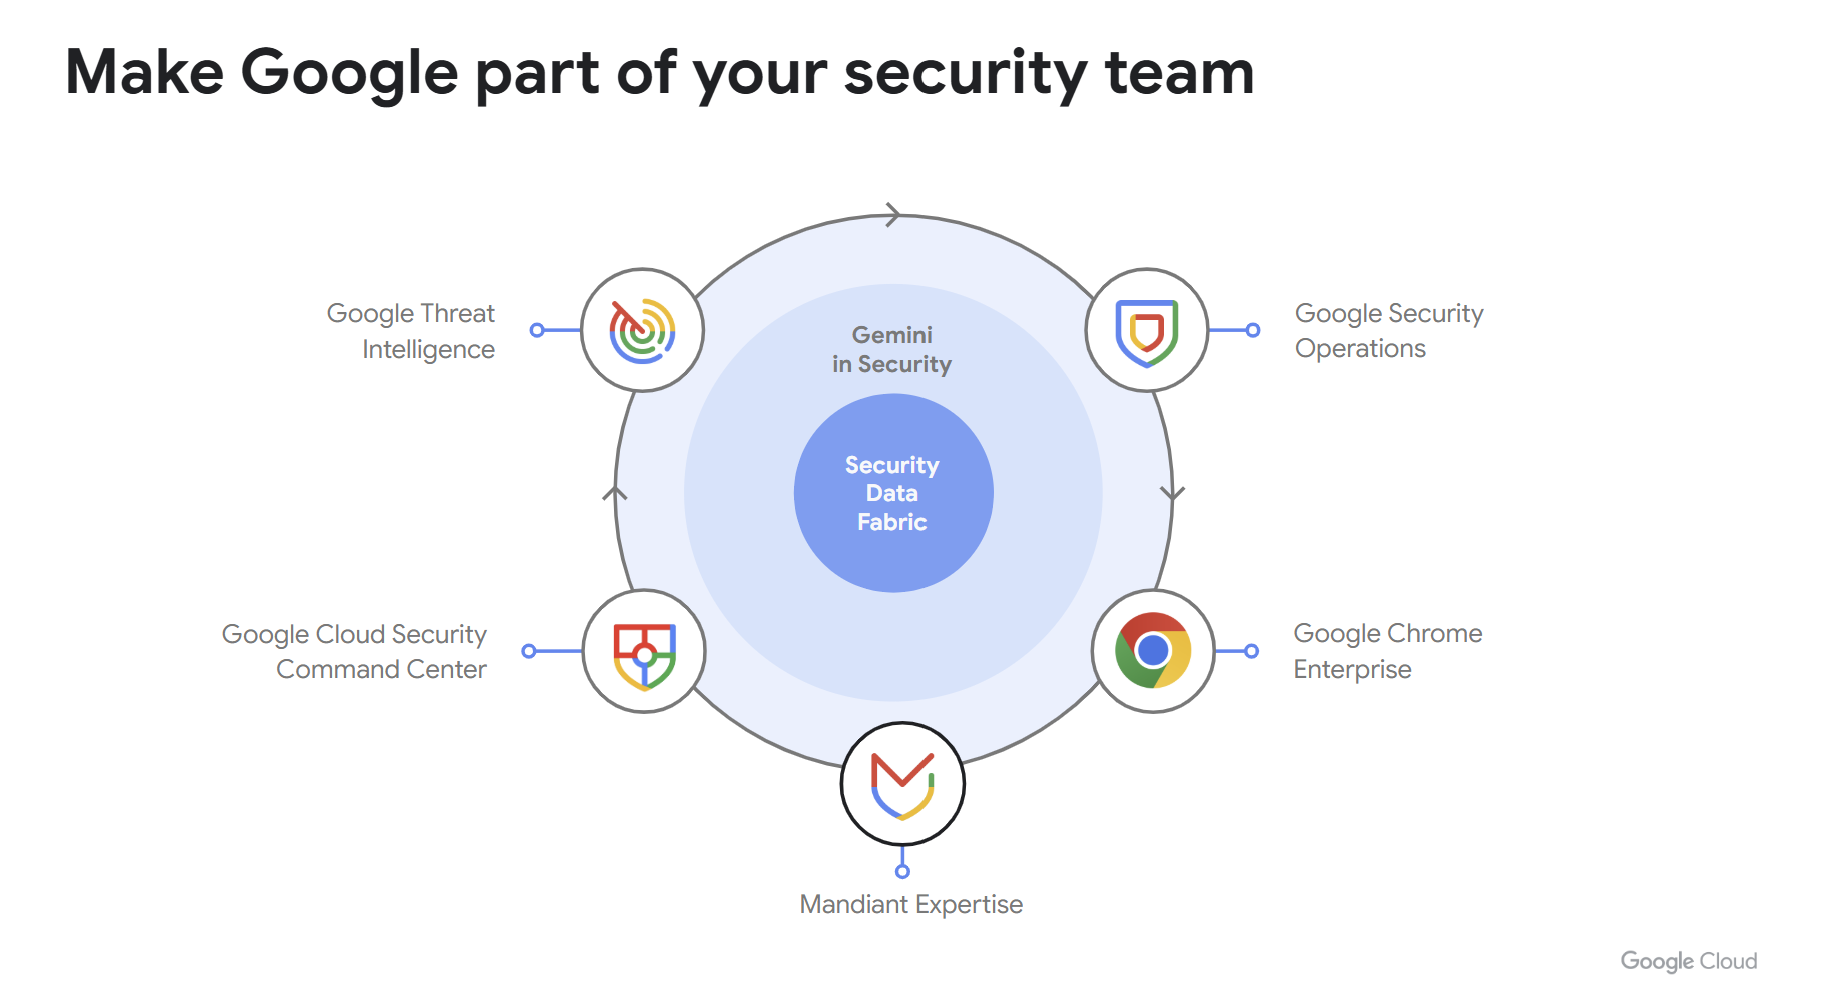
חמישה פתרונות עיקריים שמתאפשרים בזכות GUS
הפתרונות הבאים מנצלים את היכולות של חבילת המוצרים Google Unified Security.
חיזוק האבטחה של נקודות הקצה: הגנה משולבת עם Google Chrome Enterprise Premium ו-Google SecOps
השילוב של Chrome Enterprise Premium (CEP) עם Google SecOps מספק תובנות קריטיות לגבי איומים שמקורם בפעילות בדפדפן, כדי לחזק את מצב האבטחה של נקודות הקצה. הדפדפן הפך לנקודת כניסה נפוצה למגוון רחב של איומים, כולל תוכנות זדוניות, התקפות פישינג, גניבת פרטי כניסה וזליגת נתונים. מכיוון שהגישה להרבה אפליקציות עסקיות מתבצעת בעיקר דרך דפדפן, חשוב להגיב לאיומים האלה לפני שהתוקפים מצליחים לגשת לנתונים קריטיים.
השילוב הזה מאפשר תהליכי עבודה חדשים של פעולות אבטחה, ומאפשר למנתחי נתונים לנהל בצורה יעילה יותר סיכונים מבוססי-דפדפן מ-Google SecOps.
- גלאים חדשים מוכנים מראש: מיועדים במיוחד לאיומים ב-Chrome ומועשרים בגלישה בטוחה וב-Google Threat Intelligence (GTI), ומאפשרים לזהות איומים שאמצעי אבטחה אחרים עלולים לפספס.
- שיפור החשיפה: מנתחי אבטחה מקבלים חשיפה טובה יותר באמצעות לוחות בקרה ייעודיים של Google SecOps, שמספקים תובנות חשובות לגבי אירועי אבטחה וחריגות ב-Chrome כדי להקל על החקירה.
- תגובה אוטומטית:צוותי אבטחה יכולים להשתמש ביכולות המובנות של תזמור פלייבוקים כדי להפוך פעולות תגובה ב-Chrome Enterprise לאוטומטיות, כמו חסימת כתובות URL זדוניות, חסימת תוספים ואפילו הכנסת מכשירים להסגר, ישירות מפלטפורמת Google SecOps.
- התחלה קלה יותר למשתמשים חדשים: בכמה קליקים בלבד, אתם יכולים להפעיל את הגדרות ברירת המחדל המומלצות לאבטחה ושילוב ישיר של נתוני Chrome.
הגישה הריכוזית הזו, שמשופרת באמצעות Google Threat Intelligence, מאפשרת לצוותי האבטחה לזהות איומים מהר יותר, לבצע חקירות מושכלות יותר ולטפל באיומים מבוססי-אינטרנט בצורה יעילה יותר.
תחילת העבודה עם Google Chrome ו-Google SecOps
- הגדרת מחבר הדיווח של Chrome Enterprise Premium לשליחת נתונים אל Google SecOps
- חיבור של Chrome Enterprise Premium ל-Google SecOps
- הפעלת גלאים מוכנים מראש לאיומים ב-Chrome Enterprise
דוגמאות
חקירת תוספים זדוניים לדפדפן משתמש מוריד ומתקין תוסף זדוני לדפדפן מחוץ לחנות האינטרנט של Chrome. אחרי ההתקנה, התוסף קורא את קובצי ה-Cookie הזמניים שלו ומפרסם אותם בשרת בדומיין חשוד שנרשם בשבוע האחרון. באמצעות נתוני הטלמטריה של תוסף הדפדפן, מנתח אבטחה יכול לקבוע כמה משתמשים התקינו את התוסף הזה ולבצע פעולות תיקון כדי להסיר אותו מהמכשירים שלהם.
אילו פעילויות בדפדפן מתבצעות במכשירים לא מנוהלים או במכשירים אישיים (BYOD) עובד שעובד מרחוק במחשב הנייד האישי שלו, ניגש למשאבי החברה דרך דפדפן Chrome כדי לעבוד על פרויקט. כללי המדיניות של Chrome Enterprise יכולים לאכוף כללי מדיניות לגבי האופן שבו העובד יכול להשתמש בנתונים מאפליקציות עסקיות. אפשר לעקוב אחרי ניסיונות לעקוף את כללי המדיניות האלה, כמו ניסיון להעלות או להוריד קבצים, כדי לוודא שמידע רגיש לא מאוחסן במכשיר הלא מנוהל.
פעילויות חשודות של משתמשים בסביבה שלכם מנתח אבטחה מקבל התראה שמשתמש התחיל פתאום העברת נתונים גדולה לשירות אחסון חיצוני בענן אחרי כמה ניסיונות כושלים להתחבר, מה שמעלה חשד לפריצה פוטנציאלית לחשבון או להעברת נתונים לא מורשית. ניתוח המגמות בהתנהגות המשתמשים מאפשר למנתח הנתונים לבדוק אם העובד הזה בדרך כלל ניגש לקבצים האלה רק בשעות הפעילות הרגילות, ואם החשבון שלו נפרץ.
מדידת היעילות של כללי המדיניות למניעת אובדן נתונים (DLP) אדמינים יכולים למדוד את היעילות של כללי DLP על ידי בדיקת נתונים נצברים כדי לוודא שכללי המדיניות "חסימה" ו "אזהרה" שמוחלים דרך Chrome מטפלים באיומים ולא מונעים עבודה לגיטימית.
ייעול הפעולות של מרכז אבטחת המידע (SOC) באמצעות Security Command Center ו-Google SecOps
Google Unified Security כולל את Google Security Command Center Enterprise עם חבילת ניהול הסיכונים במערכות AI העדכנית.
Google SecOps מספק את Cloud Detection Investigation and Response (CDIR), ניהול אירועים, חיפוש וחקירה של יומני SIEM, איסוף של מאגר משאבי ענן להעשרת תרשים הישויות ואת היכולת להפוך תהליכי עבודה נפוצים של SOC לאוטומטיים באמצעות רכיב ה-SOAR של Google SecOps.
היכולות המאוחדות של Google SecOps ו-Security Command Center מאפשרות למנתחי SOC ולמהנדסי אבטחה בענן להשתמש בפלטפורמה אחת כדי לראות אירועים ובקשות שקשורים לאיומים בפלטפורמות Google Cloud, Azure ו-AWS, ולהגיב להם. היכולות של SIEM ו-SOAR הן חלק מרכזי בפלטפורמה, ולכן אין יותר צורך לשלוח את נתוני היומנים של Cloud ואירועי איומים קשורים אל מחוץ לפלטפורמה – הכול כלול תחת הכותרת של Google Unified Security.
כדי להפעיל את כל התכונות של CDIR, צריך להטמיע ב-Google SecOps יומנים מסוימים, חלקם ישירות מ- Google Cloud, ובשביל יכולת ריבוי עננים, מ-AWS ומ-Azure.
תחילת העבודה עם Security Command Center ו-Google SecOps
מפעילים את רמת Enterprise של SCC-E באמצעות המכונה הקיימת של Google SecOps. הפעלת רמת Enterprise
מוודאים ששירותי הזיהוי של Security Command Center מופעלים: איך מגדירים את Security Command Center
מחברים את Security Command Center ל-AWS כדי לקבל נתוני הגדרות ומשאבים שמועברים לתרשים הישויות: איך מחברים את Security Command Center ל-AWS
גרסת טרום-השקה (Preview) – קישור של Security Command Center ל-Azure כדי לקבל נתוני הגדרות ומשאבים שמועברים לתרשים הישויות.
(אופציונלי) שילוב של Security Command Center עם מערכות לניהול פניות. שילוב מערכת אירועים
ממפים משתמשים לפלטפורמת Google SecOps. מיפוי משתמשים
מפעילים את פלייבוק התגובה. התקנת פלייבוקים
מעבירים את היומנים של Google Cloud ל-Google SecOps באמצעות הטמעה ישירה: הטמעת יומני Google Cloud
מגדירים את המסנן Google Cloud Export.
מעבירים את יומני AWS אל Google SecOps: קוראים את המאמר העברת יומני AWS.
הטמעת יומני Azure ב-Google SecOps: קראו את המאמר הטמעת יומני Azure
להגדיר שירותים אופציונליים, ראו הגדרה מתקדמת
מפעילים את הגלאים המוכנים מראש של CDIR. גלאים מוכנים מראש
דוגמאות
CDIR: מנתח מקבל התראת CDIR SCC בעדיפות גבוהה על העלאת הרשאות משופרת (אחת מתוך הרבה התראות שנוצרות על ידי גלאים מוכנים מראש של איומים בענן), שממופה באופן אוטומטי לבקשת תמיכה ב-Google SecOps. הם רואים שההתנהגות בהתראה תואמת לחשבון שירות עם הרשאות יתר, שמאפשר לגורם עוין לנוע רוחבית בסביבת הענן, לגשת למערכות חדשות ולהסלים להרשאות גבוהות יותר כדי לבצע פעולות זדוניות. האנליסט יכול לבדוק את ההתנהגות ולהגיב על ידי שינוי הרשאות החשבון או השבתת החשבון.
חיפוש וחקירה של יומני SIEM: במהלך חקירת CDIR, או על בסיס אד-הוק, מנתחים יכולים להשתמש בתחביר של שפה טבעית, בתחביר של Yara-L או בחיפוש ביומנים גולמיים כדי להציג מידע ביומנים שונים שהועברו ל-Google SecOps, שקשורים לתשתית ולשירותים בענן. כך אפשר לאמת התנהגות של יריב פוטנציאלי כדי לשלול תוצאות חיוביות מוטעות או להוכיח תוצאה חיובית אמיתית. מקורות היומנים הנפוצים שמשמשים בחקירות מהסוג הזה כוללים (בין היתר) את Google Cloud יומני הביקורת, יומני AWS CloudTrail ואירועי GuardDuty ויומני הפעילות של Azure AD.
איסוף מאגר משאבי ענן: אחרי שמגדירים את המחברים השונים בין Google SecOps ל-Security Command Center, מידע על מלאי הנכסים בסביבות מרובות עננים זורם באופן קבוע לתרשים הישויות של Google SecOps. משם, מנתחי SOC ומשתמשים אחרים במערכת רואים הקשר נוסף באופן מיידי, שמונע על ידי המלאי הזה, כדי לזרז את הניתוח ולעזור לתעדף את תהליך העבודה. לדוגמה, התראה מועשרת לגבי קטגוריית AWS S3 עשויה להכיל מידע נוסף על הקטגוריה, כמו האזור, הבעלים ותגי מטא-נתונים שקשורים לקטגוריה, גם אם המידע הזה לא היה קיים בהתראה המקורית.
איך מטמיעים AI בצורה מאובטחת – מהיצירה ועד לשימוש
AI Protection של Google Cloud היא חבילה מקיפה של יכולות שמשולבות ישירות ב-Security Command Center Enterprise (SCC-E), שנועדה לעזור לכם לנהל באופן יזום את הסיכונים הייחודיים שקשורים למחזור החיים של ה-AI. התכונה "ניהול סיכונים במערכות AI" מספקת תצוגה מרוכזת של נכסי ה-AI, הסיכונים והאיומים לצד סביבת אבטחת הענן הרחבה יותר, ומאפשרת לצוותי האבטחה ולמפתחים לבנות ולפרוס פתרונות AI בביטחון.
יתרונות עיקריים
- הטמעה בטוחה ומאובטחת של AI: אבטחה היא לעיתים קרובות חסם מרכזי להטמעת AI. כדי להתגבר על האתגר הזה, "ניהול סיכונים במערכות AI" מספק את הכלים והתובנות שנדרשים כדי לצמצם סיכונים כמו פרצות באבטחת מידע, הגדרות שגויות ושימוש לא בטוח במודלים. כך הארגון שלכם יכול להאיץ את ה-AI Transformation בביטחון.
אבטחה לאורך מחזור החיים של ה-AI: ניהול סיכונים במערכות AI מספק אבטחה מקצה לקצה כדי להגן מפני סיכונים ואיומים פוטנציאליים לאורך מחזור החיים של ה-AI. למשל:
- זיהוי מלאי ה-AI: ניהול סיכונים במערכות AI יכול לסרוק ביסודיות את המערכות שלכם כדי לזהות ולקטלג את כל נכסי ה-AI הקיימים, כולל מודלים, מערכי נתונים ואפליקציות משויכות. כך אתם מקבלים תמונה ברורה של סביבת ה-AI, ויכולים לנהל אותה ולשלוט בה בצורה טובה יותר.
- אבטחת נכסי ה-AI: ניהול סיכונים במערכות AI משתמש ביכולות של הצוות האדום הווירטואלי שלנו כדי לזהות נתיבי תקיפה פוטנציאליים בנכסי ה-AI והענן שלכם. זה כולל חשיפת שילובים רעילים שעלולים לאפשר לתוקפים לגשת למשאבי AI בעלי ערך גבוה, ותעדוף של הפריטים עם ההשפעה הגבוהה ביותר והסיכון הגבוה ביותר.
- זיהוי איומים על AI ותגובה להם: ניהול סיכונים במערכות AI עוקב באופן פעיל אחרי סביבת ה-AI כדי לזהות איומים פוטנציאליים ולהגיב להם. זה כולל זיהוי של חטיפת LLM, הרעלת נתונים או זליגת נתונים, וצורות אחרות של מתקפות סייבר שמטרגטות AI, ותגובה למתקפות כאלה. תהליכי העבודה של התגובה והתיקון משולבים ישירות ב-Google SecOps.
הגנה על מודלים ועל הענן באמצעות Model Armor: Model Armor מגן מפני אובדן נתונים, פגיעה במותג ותוכן פוגעני על ידי סינון של הנחיות ותשובות של AI גנרטיבי. ההגנה המוגברת על המודל מתאימה לכל המודלים ותומכת במגוון רחב של מודלים בעננים שונים, כולל המודלים של Google (כמו Gemini), מודלים בקוד פתוח (כמו Llama) ומודלים קנייניים של צד שלישי (כמו OpenAI ו-Anthropic Claude). הוא מגן מפני החדרת פרומפטים, פריצות, דליפות של מידע אישי רגיש, כתובות URL זדוניות ותוכן פוגעני. הגנה מוגברת על המודל מציעה אפשרויות פריסה גמישות, כולל API בארכיטקטורת REST לכיסוי רחב ושילוב בתוך Vertex AI ונקודות אכיפה אחרות של Google Cloud , כדי לצמצם את זמן האחזור בלי לשנות את האפליקציה.
הגנה על מידע אישי רגיש בעומסי עבודה של AI: ניהול סיכונים במערכות AI משתלב עם שירות Sensitive Data Protection (SDP) של Google Cloud כדי לגלות, לסווג ולצנזר מידע אישי רגיש שנכנס לעומסי עבודה של AI ויוצא מהם. הגנה מוגברת על המודל יכולה למנוע דליפה של מידע אישי רגיש בתשובות של AI.
תגובה וניראות מרוכזות ב-Security Command Center: ניהול סיכונים במערכות AI מסופק ב-SCC-E, שמספק יכולות CNAPP ושילוב SIEM/SOAR עם Google SecOps כחלק מ-GUS. כך אפשר לנהל את הסיכונים שקשורים ל-AI, להגיב לאיומים ולתקן אותם בהקשר של אבטחת הענן הכוללת, והכול בתצוגת נתונים מאוחדת. הממשק המאוחד הזה מייעל את תהליכי העבודה שקשורים לאבטחה, החל מהעברת סיכונים ועד לזיהוי ותגובה, ומאפשר להגיב ולתקן מהר יותר.
דוגמאות
ללקוחות SCC-E יש גישה מיידית לכמה יכולות עיקריות של ניהול סיכונים במערכות AI:
- הגנה מוגברת על המודל: הגנה מפני החדרת פרומפטים, אובדן נתונים ותוכן פוגעני, באמצעות סינון של פרומפטים ותשובות.
- זיהוי של Sensitive Data Protection (SDP): מזהה מידע אישי רגיש במערכי הנתונים של ה-AI.
- שילובים רעילים שקשורים ל-AI: זיהוי שילובים שעלולים להזיק של נכסים והגדרות אישיות של AI.
- Posture Management for AI (Vertex AI): הערכה וניהול של מצב האבטחה של משאבי Vertex AI.
- Threat Detection for AI (Vertex AI): זיהוי איומים שמתמקדים בעומסי העבודה ב-Vertex AI והתראה עליהם.
- Notebook Security Scanner (גרסת טרום-השקה (Preview)): סורק את ה-notebooks של ה-AI כדי לאתר נקודות חולשה באבטחה.
- Data Security Posture Management (DSPM) for BigQuery & Cloud Storage (Preview): עוזר לנהל את מצב האבטחה של הנתונים שמשמשים ב-AI.
מקורות מידע נוספים שיעזרו לכם להתחיל:
- מאמרי עזרה בנושא Model Armor
- פוסט בבלוג עם סקירה כללית על הגנה באמצעות AI
- מאמרי העזרה של Security Command Center
- המסמכים של Sensitive Data Protection
אימות אבטחה רציף: מפסיקים להגיב ומתחילים למנוע בעזרת Google SecOps
צוותי האבטחה ב-SOC מתמודדים כל הזמן עם עומס עצום בניסיון לעמוד בקצב של איומי הסייבר שמשתנים כל הזמן. בדיקה ידנית של נקודות חולשה היא תהליך תגובתי שדורש הרבה זמן. בנוסף, ההתפשטות של אמצעי אבטחה של צד שלישי ומדיניות קבוצתית מורכבת או הרשאות IAM יצרו סביבות שמועדות להגדרות שגויות. כך נוצר פער בין המצב המשוער של הארגון לבין המצב בפועל, ובסופו של דבר הסיכון גדל. אימות אוטומטי ורציף מספק נתונים פרקטיים, ומאפשר לכם לתקוף באופן יזום ולבצע אופטימיזציה של ההגנות שלכם באמצעות תהליכי עבודה משולבים וקלים לשימוש.
יתרונות עיקריים
- קטלוג סימולציות של מתקפות שמבוסס על מודיעין מהשטח של Mandiant
- מנוע אימות האבטחה מפעיל את הטכניקות העדכניות ביותר של התוקפים, על סמך מידע מודיעיני מהחזית של Mandiant.
- מעקב אחרי זיהויים כדי לזהות באופן יזום זיהויים פגומים על בסיס לוח זמנים.
דוגמאות
אימות רציף של זיהויים מייתר את הצורך לבדוק ולאמת באופן ידני שהזיהויים פועלים כצפוי אחרי הפריסה הראשונית. איך זה עובד:
- אפשר לעיין בקטלוג ההתקפות לפי TTPs נפוצים של תוקפים או לפי שירות היעד.
- מבצעים מתקפות כדי לבדוק את הגלאים המוכנים מראש ולעיין בתוצאות.
- כדי לוודא שהזיהוי יעיל, כדאי להריץ מתקפות באופן קבוע.
- בודקים את התוצאות והמגמות במרכז הבקרה של Monitor.
אימות רציף של איומים חדשים הופך את ההמרה של דוחות מודיעין לנהלים שניתן לבצע לאוטומטית, כדי לאמת את התגובה שלכם בעולם האמיתי. איך זה עובד:
- זוהה איום חדש שרלוונטי לארגון שלך.
- ההגנות שלכם עודכנו עם גלאים מוכנים מראש.
- אנחנו מבצעים התקפות שנוצרו על ידי AI כדי לבדוק את הגילויים בסביבה שלכם.
- אנחנו פותחים פניות אם הזיהויים נכשלים.
- התוצאות וההמלצות מבוססות על AI.
הגנה על העתיד: איתור איומים יזום באמצעות GTI משולב ב-Google SecOps
שילוב של Google Threat Intelligence (GTI) ישירות ב-Google SecOps משנה את זיהוי האיומים והתגובה אליהם, והופך אותם מפעולות תגובה לפעולות יזומות באמצעות התכונה Applied Threat Intelligence (ATI). ATI מנתח באופן רציף את נתוני הטלמטריה של האבטחה שלכם בהשוואה לסימנים מחשידים (IOC) ברמת דיוק גבוהה שנאספו על ידי GTI. היישום של המודיעין הזה ישירות ב-Google SecOps נותן לצוותי האבטחה הקשר ורמת חשיפה חסרי תקדים, ומבטיח שאירועי אבטחה יפורשו באופן פעיל דרך העדשה של מודיעין איומי הסייבר העדכני והמאומת, כדי לעזור לכם להקדים את ההתקפות החדשות והמתוחכמות. השילוב הזה משתמש בגלאים המוכנים מראש של Google SecOps כדי להעריך את נתוני האירועים בהשוואה לאינדיקטורים לפריצה (IOC) של GTI, ויוצר באופן אוטומטי התראות לפי סדר עדיפויות (כמו פריצה פעילה או גבוהה) כדי להבטיח התמקדות באיומים קריטיים.
יתרונות עיקריים
- זיהוי מבוסס-מודיעין: אתם יכולים להשתמש בגלאים מוכנים מראש של Google SecOps שמעריכים את נתוני האירועים שלכם בהשוואה לאינדיקטורים לפריצה (IOC) של Mandiant. המערכת יוצרת התראות באופן אוטומטי כשנמצאות התאמות ל-IOC שמסומנים בתוויות פרצה פעילה או גבוה, כדי להבטיח התמקדות באיומים קריטיים.
- הקשר משופר לחקירה: אפשר להאיץ את החקירות באמצעות הכרטיסייה הייעודית התאמות IOC ב-Google SecOps. מקבלים הקשר מיידי לגבי ישויות חשודות (דומיינים, כתובות IP, גיבובים, כתובות URL) כולל עדיפות GCTI, IC-Score, שיוכים של גורמים זדוניים או תוכנות זדוניות וקמפיינים קשורים, והכול בלי לעבור לכלים חיצוניים.
- התראות לפי סדר עדיפויות: נהנים מתעדוף התראות מבוסס-מודיעין על סמך תובנות של Mandiant (למשל, Active IR, שכיחות, שיוך, סטטוס Commodity). כדאי להתמקד בהתראות שמסווגות כ"פרצה פעילה", "גבוהה" או "בינונית" על סמך התאמות של IOC לפי הקשר.
- איתור איומים יזום: אתם יכולים להשתמש בפידים ובתובנות של GTI בחיפוש ובכללי הזיהוי (YARA-L) של Google SecOps כדי לאתר באופן יזום איומים חדשים ו-TTPs ספציפיים של תוקפים בסביבה שלכם.
נקודות שילוב בין Google Threat Intelligence לבין Google SecOps
- התאמה רציפה של IOC: פלטפורמת Google SecOps מטמיעה ומעריכה באופן אוטומטי את ה-IOC שנאספו על ידי GTI, בהשוואה לנתוני האבטחה המנורמלים (UDM).
- גלאים מוכנים מראש ותעדוף: כללי זיהוי מוכנים מראש (זמינים בחבילות כללים כמו Applied Threat Intelligence - Curated Prioritization) מוסיפים הקשר להתאמות של IoC באמצעות נתוני אירוע ותכונות מודיעין איומי סייבר של Mandiant, כדי ליצור התראות מתועדפות (Active Breach, High, Medium, Inbound IP Auth).
- פידים מובְנים של איומים: פידים מובְנים של מודיעין איומי סייבר מ-Mandiant, VirusTotal, SafeBrowsing ועוד, שמאפשרים למשתמשים ליצור שיטות משלהם לזיהוי איומים ולדירוג שלהם.
- חקירה מרוכזת: הכרטיסייה התאמות ל-IOC משמשת כמרכז לכל מה שקשור לצפייה בהתאמות ל-IOC, סינון תוצאות (לפי סוג, עדיפות, סטטוס, מקור: Mandiant וכו'), ופירוט של פרטי האירועים, ההקשר של ה-UDM, הנימוק של מודיעין איומי הסייבר והשיוכים.
תחילת העבודה
- הפעלת גלאים מוכנים מראש: מפעילים את חבילות הכללים של Applied Threat Intelligence curated detections ב-Google SecOps כדי להפעיל התראות ותעדוף.
- הכרת ההתאמות ל-IOC: כדאי להכיר את חקירת ההתראות באמצעות הכרטיסייה התאמות ל-IOC.
- כדי לקבל מידע נוסף על האופן שבו נקבעת העדיפות של GCTI, לוחצים על אירוע כלשהו מתוך התאמת IOC בעלת עדיפות בכרטיסייה התאמות IOC.
דוגמאות
- בדיקת התראה בעדיפות גבוהה: אנליסט בודק התראה בעדיפות פריצה פעילה בכרטיסייה התאמות IOC. הם רואים שה-IOC התואם הוא דומיין שמשויך לקמפיין פישינג מוכר (גלוי ב"שיוכים/קמפיינים") עם ציון IC גבוה. בדיקת פרטי האירוע מאשרת שיש תנועה יוצאת מתחנת עבודה של משתמש. מנתח הנתונים משתמש בהקשר הזה כדי להפעיל פלייבוק של SOAR, לבודד את המכונה ולאפס את פרטי הכניסה של המשתמש.
- איתור ואימות יזומים: בעקבות דוח של Mandiant על גרסה חדשה של תוכנה זדונית, מנתח משתמש ב-IOC שסופקו (גיבובים, דומיינים של C2) בחיפוש ב-Google SecOps SIEM. הם גם בודקים את הכרטיסייה התאמות של IOC, ומסננים לפי השיוך הרלוונטי של התוכנה הזדונית או שם הקמפיין, כדי לוודא אם ATI כבר זיהה פעילות קשורה בסביבה שלהם.
הגדרה והפעלה של Google Unified Security
סל המוצרים הזה משלב את פתרונות האבטחה המובילים הבאים של Google:
- Security Command Center (SCCE)
- Google SecOps (SecOps Enterprise Plus)
- Google Threat Intelligence (Enterprise Plus)
- דפדפן Chrome Enterprise (פרימיום)
- Mandiant Threat Defense
תחילת העבודה התחילו את המסע לעתיד מאובטח יותר עם Google Unified Security. לא משנה אם אתם רוצים לשפר את מצב האבטחה הקיים או לבנות הגנה מקיפה מהיסוד, יש לנו פתרון שמתאים לצרכים שלכם. ללקוחות קיימים של Google Security: אם אתם כבר משתמשים באחד מהמוצרים הנפרדים בחבילת האבטחה שלנו, אנחנו יכולים לשדרג אתכם בקלות לחבילת Google Unified Security המלאה. סביבה עסקית משולבת לחלוטין של אבטחה מאפשרת לכם ליהנות משיפורים בנראות, בבינה ובאוטומציה. כדי לבדוק את אפשרויות השדרוג ולממש את מלוא הפוטנציאל של ההגנה המאוחדת של Google, פנו לצוות ניהול החשבון שלכם ב-Google Cloud.
ללקוחות חדשים אם אתם עדיין לא משתמשים בפתרונות האבטחה המתקדמים של Google, אנחנו מזמינים אתכם לגלות את הכוח של Google Unified Security. סל המוצרים המשולב שלנו מציע גישה הוליסטית להגנה על הארגון שלכם בסביבת האיומים המורכבת של ימינו. פנו לנציג המכירות הייעודי שלכם ב-Google Cloud כדי לדון באתגרי האבטחה הספציפיים שלכם ולבדוק איך Google Unified Security יכולה לספק את ההגנה המקיפה שאתם צריכים. אנחנו מציעים פתרונות מותאמים אישית ואפשרויות פריסה שנועדו להתאים לדרישות הייחודיות וליעדים העסקיים שלכם. זה הזמן לעשות את הצעד הראשון לקראת עתיד מאובטח וגמיש יותר. צרו איתנו קשר עוד היום כדי לגלות איך Google Unified Security יכולה להעצים את צוותי האבטחה שלכם ולהגן על הנכסים החשובים ביותר של הארגון.