


הטמעת Google Cloud יומנים
בדף הזה מוסבר איך להפעיל ולהשבית את הטמעת הנתונים ב-Google Security Operations. Google Cloud כך אתם יכולים לאחסן, לחפש ולבדוק מידע אבטחה מצטבר של הארגון, חודשים אחורה או יותר, בהתאם לתקופת שמירת הנתונים שלכם.
סקירה כללית
יש שתי אפשרויות לשליחת נתוני Google Cloud ל-Google SecOps. האפשרות הנכונה תלויה בסוג היומן.
אפשרות 1: הטמעה ישירה
אפשר להגדיר מסנן מיוחד של Cloud Logging ב- Google Cloud כדי לשלוח סוגים ספציפיים של יומנים ל-Google SecOps בזמן אמת. היומנים האלה נוצרים על ידי שירותי Google Cloud . היומנים נאספים החל מהמועד שבו המסנן הוגדר. היומנים שנוצרו לפני ההגדרה לא נכללים. ההעברה בזמן אמת חלה על Cloud Logging, על מטא-נתונים של נכסים ב-Cloud ועל ממצאים של Security Command Center Premium.
השיטה הזו מתאימה ליומנים בנפח גבוה, כמו VPC Flow ו-DNS. הדרך הזו מותאמת למהירות ולא נדרשת הגדרה נוספת במסוף Google Cloud .
מערכת Google Security Operations מטמיעה רק סוגי יומנים נתמכים. סוגי היומנים שזמינים:
- יומני ביקורת של Cloud
- Cloud NAT
- Cloud DNS
- Cloud Next Generation Firewall
- המערכת לגילוי חדירות (IDS) של Google Cloud
- Cloud Load Balancing
- Cloud SQL
- יומני האירועים של Windows
- יומן מערכת של Linux
- Linux Sysmon
- Zeek
- Google Kubernetes Engine
- תהליך רקע של ביקורת (
auditd) - Apigee
- Google Cloud Fraud Defense
- יומני Cloud Run (
GCP_RUN) - Google Cloud אירועים של התנהלות פוגעת
- Google Cloud זיהוי איומים מתקדם ב-DNS (
GCP_DNS_ATD) - יומני Model Armor
במאמר ייצוא יומני Google Cloud ל-Google SecOps מפורטים מסנני היומנים הספציפיים ופרטים נוספים על ההטמעה.
אתם יכולים גם לשלוח Google Cloud מטא-נתונים של נכסים שמשמשים להעשרת ההקשר. פרטים נוספים זמינים במאמר ייצוא המטא-נתונים של הנכסים של Google Cloud אל Google SecOps.
אפשרות 2: Google Cloud אחסון
ב-Cloud Logging אפשר לנתב יומנים ל-Cloud Storage באמצעות Google SecOps באופן מתוזמן.
האפשרות הזו מתאימה אם אתם צריכים לסנן את היומנים לפני שהם מגיעים ל-Google SecOps. כך אפשר להחיל מסנני החרגה של ביטויים רגולריים, כדי שרק יומנים שרלוונטיים לאבטחה ייכללו במכסה, וכך לחסוך בעלויות.
לפרטים על הגדרת Cloud Storage ל-Google SecOps, ראו ניהול פידים: Cloud Storage.
לפני שמתחילים
לפני שאתם מטמיעים נתונים ב- Google Cloud במכונה של Google SecOps, אתם צריכים לוודא שיש לכם את ההרשאות המתאימות.
ההרשאות הנדרשות
כדי לגשת לקטע של Google SecOps, צריך להקצות ברמת הארגון את אחד מהתפקידים הבאים של ניהול זהויות והרשאות גישה (IAM), בהתאם למטרה שלכם:
- כדי להגדיר, להפעיל או לשנות את ההטמעה:
- אדמין של שירות Chronicle (
roles/chroniclesm.admin): נדרש כדי לבצע את כל פעילויות ההגדרה וההפעלה.
- אדמין של שירות Chronicle (
- כדי לראות רק את סטטוס הטמעת הנתונים:
- צפייה בשירות Chronicle (
roles/chroniclesm.viewer): מאפשרת לראות את מצב ההטמעה, אבל לא נותנת הרשאות להפעיל או לשנות אותה.
- צפייה בשירות Chronicle (
הרשאות נוספות
בהתאם לסוג הנתונים שאתם מתכננים להטמיע או לאמת, יכול להיות שתצטרכו גם:
- עריכת אדמין של מרכז האבטחה (
roles/securitycenter.adminEditor): נדרש אם אתם מתכננים להפעיל את ההטמעה של מטא-נתונים של נכסים ב-Cloud. - צפייה בתפקידים בארגון (
roles/iam.organizationRoleViewer): נדרש כדי לצפות בתפקידי IAM שמוגדרים כברירת מחדל או בהתאמה אישית ברמת הארגון.
דרישות מוקדמות
- אם אתם מתכננים להפעיל את Cloud Asset Metadata, אתם צריכים להוסיף את הארגון ל-Security Command Center. מידע נוסף זמין במאמר סקירה כללית של הפעלה ברמת הארגון.
מתן תפקידים ב-IAM
אתם יכולים להקצות את תפקידי ה-IAM הנדרשים באמצעות מסוף Google Cloud או באמצעות ה-CLI של gcloud.
כדי להקצות תפקידי IAM באמצעות מסוף Google Cloud :
נכנסים לארגון ב- Google Cloud שאליו רוצים להתחבר, ועוברים למסך IAM דרך Products > IAM & Admin > IAM.
במסך IAM, בוחרים את המשתמש ולוחצים על Edit Member.
במסך Edit Permissions, לוחצים על Add Another Role ומחפשים את Google SecOps כדי למצוא את תפקידי ה-IAM.
אחרי שמקצים את התפקידים, לוחצים על שמירה.
כדי להקצות תפקידי IAM באמצעות Google Cloud CLI:
מריצים את הפקודה
gcloud initכדי לוודא שאתם מחוברים לארגון ולפרויקט הנכונים.מריצים את הפקודות הבאות בהתאם לתפקידים הספציפיים שצריך להקצות:
כדי להקצות את התפקיד "אדמין של שירות Chronicle":
gcloud organizations add-iam-policy-binding ORGANIZATION_ID \
--member "user:USER_EMAIL" \
--role roles/chroniclesm.admin
מחליפים את מה שכתוב בשדות הבאים:
-
ORGANIZATION_ID: מזהה הארגון (מספרי). -
USER_EMAIL: כתובת האימייל של המשתמש.
-
כדי להקצות את התפקיד "צפייה בשירות Chronicle":
gcloud organizations add-iam-policy-binding ORGANIZATION_ID \
--member "user:USER_EMAIL" \
--role roles/chroniclesm.viewer
כדי להקצות את התפקיד "עריכת הרשאות אדמין במרכז האבטחה":
gcloud organizations add-iam-policy-binding ORGANIZATION_ID \
--member "user:USER_EMAIL" \
--role roles/securitycenter.adminEditor
כדי להקצות את התפקיד "צפייה בתפקידים בארגון":
gcloud organizations add-iam-policy-binding ORGANIZATION_ID \
--member "user:USER_EMAIL" \
--role roles/iam.organizationRoleViewer
הפעלת הטמעה ישירה מ- Google Cloud
השלבים להפעלת הטמעה ישירה מ- Google Cloud משתנים בהתאם לבעלות על הפרויקט שמכיל את המכונה של Google SecOps.
אם הוא מקושר לפרויקט שבבעלותכם ובניהולכם, בצעו את השלבים שמפורטים בקטע הגדרת הטמעה כשהפרויקט בבעלות הלקוח. הגישה הזו מאפשרת להגדיר את הטמעת הנתונים מיותר מארגון אחד ב- Google Cloud .
אם הוא מקושר לפרויקט שבבעלות ובניהול של Google Cloud , פועלים לפי השלבים שמפורטים במאמר הגדרת הטמעה לפרויקט בניהול Google.
אחרי שמגדירים הטמעה ישירה, הנתונים של Google Cloud נשלחים אל Google SecOps. אתם יכולים להשתמש בתכונות הניתוח של Google SecOps כדי לחקור בעיות שקשורות לאבטחה.
הגדרת הטמעה כשהפרויקט בבעלות Project Owner
אם אתם הבעלים של הפרויקט ב- Google Cloud , בצעו את השלבים הבאים:
אתם יכולים להגדיר הטמעה ישירה מכמה ארגונים באמצעות אותו דף הגדרות ברמת הפרויקט. כדי ליצור הגדרה חדשה ולערוך הגדרה קיימת:
כשמעבירים מכונה קיימת של Google SecOps כדי לקשר אותה לפרויקט שבבעלותכם, ואם ההטמעה הישירה הוגדרה לפני ההעברה, גם ההגדרה של ההטמעה הישירה מועברת.
- במסוף Google Cloud , נכנסים לדף Google SecOps > Ingestion Settings.
נכנסים לדף Google SecOps. - בוחרים את הפרויקט שמקושר למכונה של Google SecOps.
בתפריט Organization, בוחרים את הארגון שממנו רוצים לייצא את היומנים. בתפריט מוצגים הארגונים שיש לכם הרשאת גישה אליהם. הרשימה יכולה לכלול ארגונים שלא מקושרים למכונה של Google SecOps. אי אפשר להגדיר ארגון ששולח נתונים למכונה אחרת של Google SecOps.
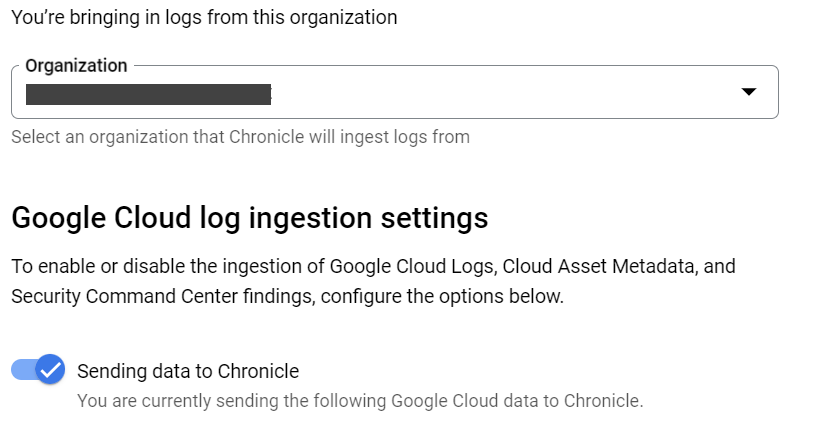
בקטע Google Cloud Ingestion setting, לוחצים על המתג Sending data to Google Security Operations כדי לאפשר שליחת יומנים אל Google SecOps.
בוחרים אחת או יותר מהאפשרויות הבאות כדי להגדיר את סוג הנתונים שנשלחים אל Google SecOps:
- Google Cloud Logging: מידע נוסף על האפשרות הזו זמין במאמר ייצוא של יומני Google Cloud .
- מטא-נתונים של נכסים ב-Cloud: מידע נוסף על האפשרות הזו זמין במאמר ייצוא מטא-נתונים של נכסי Google Cloud .
- ממצאים של Security Center Premium: מידע נוסף על האפשרות הזו זמין במאמר ייצוא ממצאים של Security Center Premium.
בקטע Customer export filter settings, מגדירים מסנני ייצוא כדי להתאים אישית את הנתונים מ-Cloud Logging שנשלחים ל-Google SecOps. Google Cloud סוגי היומנים שאפשר לייצא
כדי להטמיע יומנים מארגון נוסף באותו מכונה של Google SecOps, בוחרים את הארגון מהתפריט Organization ואז חוזרים על השלבים להגדרת סוג הנתונים לייצוא ומסנני הייצוא. בתפריט Organization יופיעו כמה ארגונים.
כדי לייצא נתונים של Sensitive Data Protection (לשעבר מניעת אובדן נתונים בענן) ל-Google SecOps, קראו את המאמר ייצוא נתונים של Sensitive Data Protection.
הגדרת הטמעה לפרויקט בניהול Google
אם הפרויקט בבעלות של Google Cloud , כדי להגדיר הטמעה ישירה מהארגון ב- Google Cloud למכונה של Google SecOps:
- במסוף Google Cloud , נכנסים לכרטיסייה Google SecOps > Overview > Ingestion. מעבר לכרטיסייה "הטמעה ב-Google SecOps"
- לוחצים על הכפתור ניהול הגדרות ההטמעה של הארגון.
- אם מופיעה ההודעה Page not viewable for projects, בוחרים ארגון ולוחצים על Select.
- מזינים את קוד הגישה החד-פעמי בשדה קוד גישה חד-פעמי ל-Google SecOps.
- מסמנים את התיבה I consent to the terms and conditions of Google SecOps's usage of my Google Cloud data.
- לוחצים על קישור Google SecOps.
- עוברים לכרטיסייה Global Ingestion Settings (הגדרות הטמעה גלובליות) של הארגון.
בוחרים את סוג הנתונים שיישלחו על ידי הפעלת אחת או יותר מהאפשרויות הבאות:
- Google Cloud Logging: מידע נוסף על האפשרות הזו זמין במאמר ייצוא של יומני Google Cloud .
- Cloud Asset Metadata: מידע נוסף על האפשרות הזו זמין במאמר ייצוא מטא-נתונים של נכסי Google Cloud .
- ממצאים של Security Center Premium: מידע נוסף על האפשרות הזו זמין במאמר ייצוא ממצאים של Security Center Premium.
עוברים לכרטיסייה הגדרות של מסנני ייצוא.
בקטע Customer export filter settings, מגדירים מסנני ייצוא כדי להתאים אישית את הנתונים מ-Cloud Logging שנשלחים ל-Google SecOps. Google Cloud סוגי היומנים שאפשר לייצא
כדי לייצא נתונים של Sensitive Data Protection (לשעבר מניעת אובדן נתונים בענן) ל-Google SecOps, קראו את המאמר ייצוא נתונים של Sensitive Data Protection.
ייצוא Google Cloud יומנים
אחרי שמפעילים את Cloud Logging, אפשר לייצא את נתוני היומן של סוגי היומנים הנתמכים ב-Google Cloud למכונה של Google SecOps.
כדי לייצא יומנים של Google Cloud ל-Google SecOps, מעבירים את המתג Enable Cloud logs למצב Enabled.
סוגי היומנים שאפשר לייצא
אתם יכולים להתאים אישית את מסנן הייצוא של היומנים שאתם מייצאים ל-Google SecOps. כדי לכלול או להחריג סוגי יומנים, מוסיפים או מסירים מסנני ייצוא נתמכים, שמפורטים בקטע הזה.
אתם יכולים לייצא את סוגי היומנים הבאים של Google Cloud למכונה של Google SecOps. הרשימה הבאה מאורגנת לפי סוג היומן ותווית ההטמעה התואמת של Google SecOps:
יומני ביקורת של Cloud (
GCP_CLOUDAUDIT):היומנים האלה כוללים את היומנים Admin Activity, Data Access, System Event, Access Transparency ו-Policy Denied.
-
log_id("cloudaudit.googleapis.com/activity")(יוצא באמצעות מסנן ברירת המחדל) -
log_id("cloudaudit.googleapis.com/system_event")(יוצא באמצעות מסנן ברירת המחדל) log_id("cloudaudit.googleapis.com/policy")log_id("cloudaudit.googleapis.com/access_transparency")
-
יומני Cloud NAT (
GCP_CLOUD_NAT):log_id("compute.googleapis.com/nat_flows")
יומני Cloud DNS (
GCP_DNS):-
log_id("dns.googleapis.com/dns_queries")(יוצא באמצעות מסנן ברירת המחדל)
-
רישום ביומן של כללי מדיניות חומת האש (
GCP_FIREWALL):log_id("compute.googleapis.com/firewall")
GCP_IDS:log_id("ids.googleapis.com/threat")log_id("ids.googleapis.com/traffic")
GCP_LOADBALANCING:הם כוללים יומנים מ-Google Cloud Armor ומ-Cloud Load Balancing (חיצוני ופנימי).
log_id("requests")log_id("loadbalancing.googleapis.com/requests")log_id("loadbalancing.googleapis.com/external_regional_requests")
GCP_CLOUDSQL:log_id("cloudsql.googleapis.com/mysql-general.log")log_id("cloudsql.googleapis.com/mysql.err")log_id("cloudsql.googleapis.com/postgres.log")log_id("cloudsql.googleapis.com/sqlagent.out")log_id("cloudsql.googleapis.com/sqlserver.err")
GCP_VPC_FLOW:-
log_id("compute.googleapis.com/vpc_flows")(רק לאזורים בארה"ב ובאיחוד האירופי) log_id("networkmanagement.googleapis.com/vpc_flows")
-
NIX_SYSTEM:log_id("syslog")log_id("authlog")log_id("securelog")log_id("osconfig.googleapis.com/patch_job")
LINUX_SYSMON:log_id("sysmon.raw")
WINEVTLOG:log_id("winevt.raw")log_id("windows_event_log")
BRO_JSON:log_id("zeek_json_streaming_conn")log_id("zeek_json_streaming_dhcp")log_id("zeek_json_streaming_dns")log_id("zeek_json_streaming_http")log_id("zeek_json_streaming_ssh")log_id("zeek_json_streaming_ssl")
KUBERNETES_NODE:log_id("events")log_id("stdout")log_id("stderr")
AUDITD:log_id("audit_log")
GCP_APIGEE_X:log_id("apigee.googleapis.com/ingress_instance")log_id("apigee.googleapis.com")log_id("apigee-logs")log_id("apigee")logName =~ "^projects/[\w\-]+/logs/apigee[\w\-\.]*$"
GCP_RECAPTCHA_ENTERPRISE(Google Cloud Fraud Defense):log_id("recaptchaenterprise.googleapis.com/assessment")log_id("recaptchaenterprise.googleapis.com/annotation")
GCP_RUN:log_id("run.googleapis.com/stderr")log_id("run.googleapis.com/stdout")log_id("run.googleapis.com/requests")log_id("run.googleapis.com/varlog/system")
GCP_NGFW_ENTERPRISE:log_id("networksecurity.googleapis.com/firewall_threat")
GCP_ABUSE_EVENTS:log_id("abuseevent.googleapis.com/abuse_events")
GCP_DNS_ATDlog_id("networksecurity.googleapis.com/dns_threat_events")
יומני Model Armor (
GCP_MODEL_ARMOR):זה כולל יומנים של פעולות הסרת תוכן זדוני או רגיש (סינון הנחיות ותשובות) ופעולות של תבניות (יצירה, עדכונים).
log_id("modelarmor.googleapis.com/sanitize_operations")log_id("modelarmor.googleapis.com/templates")
התאמה אישית של הגדרות מסנן הייצוא
כברירת מחדל, יומני הביקורת של Cloud (פעילות אדמין ואירוע מערכת) ויומני Cloud DNS נשלחים למכונה של Google SecOps. עם זאת, אתם יכולים להתאים אישית את מסנן הייצוא כדי לכלול או להחריג סוגים ספציפיים של יומנים.
האורך המקסימלי של מסננים הוא 20,000 תווים. חשוב לדעת: יכול להיות שמסננים מורכבים מדי, במיוחד כאלה עם הרבה תנאים מוטמעים של AND או OR, יידחו גם אם הם לא חורגים ממגבלת התווים. כדי למנוע דחייה, כדאי לפשט את המסננים. בנוסף, כל הרכיבים במסנן חייבים להיות מוגדרים באופן מפורש לסוגי היומנים הנתמכים. כדי להפנות לסוגי היומנים שמפורטים בקטע סוגי יומנים שאפשר לייצא, צריך להשתמש ב-log_id() או ב-logName.
כדי להגדיר מסנן בהתאמה אישית ליומנים:
מזהים את היומנים של המסנן בהתאמה אישית באמצעות הכלי להיקף היומנים.
בקטע Auto-generated log filter שמופיע אחרי הכלי להגדרת היקף היומן, מעתיקים את הקוד של מסנן היומן בהתאמה אישית שנוצר.
נכנסים לדף Google SecOps במסוף Google Cloud ובוחרים פרויקט.
נכנסים לדף Google SecOpsמפעילים את Logs Explorer באמצעות הקישור בכרטיסייה Export Filter Settings.
מעתיקים את השאילתה החדשה לשדה Query ולוחצים על Run Query כדי לבדוק אותה.
מעתיקים את השאילתה החדשה לשדה Logs Explorer > Query ולוחצים על Run Query כדי לבדוק אותה.
מוודאים שהיומנים התואמים שמוצגים בLogs Explorer הם בדיוק היומנים שרוצים לייצא ל-Google SecOps. כשהמסנן מוכן, מעתיקים אותו לקטע הגדרות של מסנן ייצוא בהתאמה אישית ב-Google SecOps.
חוזרים לקטע Custom export filter settings בדף Google SecOps.
לוחצים על סמל העריכה בשדה ייצוא מסנן, ואז מדביקים את המסנן שהועתק בשדה.
לוחצים על Save.
אם מופיעה הודעת השגיאה "המסנן שצוין עשוי לאפשר סוגי יומנים לא נתמכים", יכול להיות שמסנן הייצוא כולל סוג יומן לא נתמך. מסירים את סוג היומן שלא נתמך ממסנן הייצוא. לכלול רק את סוגי היומנים שמפורטים בקטע Google Cloud סוגי היומנים שאפשר לייצא.
אם השמירה תצליח, המסנן המותאם אישית החדש יפעל על כל היומנים החדשים שייוצאו למכונה של Google SecOps.
אופציונלי: כדי לאפס את מסנן הייצוא לגרסת ברירת המחדל, שומרים עותק של המסנן בהתאמה אישית ולוחצים על Reset to Default.
כוונון המסננים של יומני הביקורת ב-Cloud
יומני ביקורת של גישה לנתונים שנכתבים על ידי Cloud Audit Logs יכולים לייצר נפח גדול של נתונים, בלי ערך רב לזיהוי איומים. אם אתם בוחרים לשלוח את היומנים האלה ל-Google SecOps, כדאי לסנן את היומנים שנוצרים על ידי פעילויות שגרתיות.
מסנן הייצוא הבא מתעד את יומני בקרת הגישה לנתונים, ולא כולל אירועים בנפח גבוה כמו פעולות קריאה ורשימה של Cloud Storage ו-Cloud SQL:
( log_id("cloudaudit.googleapis.com/data_access")
  AND NOT protoPayload.methodName =~ "^storage\.(buckets|objects)\.(get|list)$"
  AND NOT protoPayload.request.cmd = "select"
  AND NOT protoPayload.methodName =~ "^google\.spanner\.v1\.Spanner\.(ExecuteStreamingSql|BeginTransaction|Commit)$" )
במאמר ניהול הנפח של יומני הביקורת של הגישה לנתונים מוסבר איך לשנות את ההגדרות של יומני הביקורת של הגישה לנתונים שנוצרים על ידי יומני הביקורת של Cloud.
דוגמאות למסנני ייצוא
הדוגמאות הבאות למסנני ייצוא ממחישות איך אפשר לכלול או להחריג סוגים מסוימים של יומנים מהייצוא למכונה של Google SecOps.
דוגמה למסנן ייצוא: הכללת סוגי יומנים נוספים
מסנן הייצוא הבא מייצא את יומני Access Transparency בנוסף ליומני ברירת המחדל:
log_id("dns.googleapis.com/dns_queries") OR
log_id("cloudaudit.googleapis.com/activity") OR
log_id("cloudaudit.googleapis.com/system_event") OR
log_id("cloudaudit.googleapis.com/access_transparency")
דוגמה למסנן ייצוא: הכללת יומנים נוספים מפרויקט ספציפי
מסנן הייצוא הבא מייצא יומני Access Transparency מפרויקט ספציפי, בנוסף ליומני ברירת המחדל:
log_id("dns.googleapis.com/dns_queries") OR
log_id("cloudaudit.googleapis.com/activity") OR
log_id("cloudaudit.googleapis.com/system_event") OR
logName = "projects/my-project-id/logs/cloudaudit.googleapis.com%2Faccess_transparency"
דוגמה למסנן ייצוא: הכללת יומנים נוספים מתיקייה ספציפית
מסנן הייצוא הבא מייצא יומני Access Transparency מתיקייה ספציפית, בנוסף ליומני ברירת המחדל:
log_id("dns.googleapis.com/dns_queries") OR
log_id("cloudaudit.googleapis.com/activity") OR
log_id("cloudaudit.googleapis.com/system_event") OR
logName = "folders/my-folder-id/logs/cloudaudit.googleapis.com%2Faccess_transparency"
דוגמה למסנן ייצוא: החרגת יומנים מפרויקט ספציפי
מסנן הייצוא הבא מייצא את יומני ברירת המחדל מכל הארגון ב- Google Cloud , מלבד פרויקט ספציפי:
(log_id("dns.googleapis.com/dns_queries") OR
log_id("cloudaudit.googleapis.com/activity") OR
log_id("cloudaudit.googleapis.com/system_event")) AND
(NOT logName =~ "^projects/my-project-id/logs/.*$")
ייצוא Google Cloud מטא-נתונים של נכסים
אתם יכולים לייצא את המטא-נתונים של הנכסים ב- Google Cloud ממאגר משאבי ענן אל Google SecOps. מטא נתונים של נכס אלה נלקחים ממאגר משאבי ענן, והם כוללים מידע על הנכסים, המשאבים והזהויות שלכם, כולל:
- סביבה
- מיקום
- תחום (zone)
- דגמי החומרה
- קשרי בקרת גישה בין משאבים וזהויות
סוגי המטא-נתונים הבאים של Google Cloud ייוצאו למכונה של Google SecOps:
GCP_BIGQUERY_CONTEXTGCP_COMPUTE_CONTEXTGCP_IAM_CONTEXTGCP_IAM_ANALYSISGCP_STORAGE_CONTEXTGCP_CLOUD_FUNCTIONS_CONTEXTGCP_SQL_CONTEXTGCP_NETWORK_CONNECTIVITY_CONTEXTGCP_RESOURCE_MANAGER_CONTEXT
הנה כמה דוגמאות Google Cloud למטא-נתונים של נכסים:
- שם האפליקציה –
Google-iamSample/0.1 - שם הפרויקט –
projects/my-project
כדי לייצא את המטא-נתונים של הנכסים של Google Cloud ל-Google SecOps, מעבירים את המתג Cloud Asset Metadata למצב Enabled.
כדי לקבל מידע נוסף על ייצוא של יומני הקשר ספציפיים והטמעה שלהם ב-Google SecOps, קראו את המאמר הגדרה והטמעה של מנתח ברירת המחדל וחפשו את המילים "context" או "analysis".
ייצוא ממצאים של Security Command Center
אתם יכולים לייצא ל-Google SecOps את הממצאים של Event Threat Detection ב-Security Command Center Premium ואת כל שאר הממצאים.
Google SecOps תומך בסיווגים הבאים של ממצאים ב-Security Command Center:
ERRORMISCONFIGURATIONOBSERVATIONPOSITIVE_VALIDATIONPOSTURE_VIOLATIONTHREATTOXIC_COMBINATIONUNSPECIFIEDVULNERABILITY
מידע נוסף על ממצאי ETD זמין במאמר סקירה כללית על זיהוי איומים באירועים.
כדי לייצא את הממצאים של Security Command Center Premium ל-Google SecOps, מעבירים את המתג Security Command Center Premium Findings למצב Enabled. כדי לייצא את הממצאים של Premium ל-Google SecOps, צריך להפעיל את Security Command Center Premium ברמת הארגון.
פתרון בעיות בממצאים של Security Command Center
Google Cloud הטמעת היומנים נפסקת אם בוצעו שינויים ברישיון Security Command Center Premium של הארגון. זה יכול לקרות כשמשדרגים לאחור את הרמה של Security Command Center, אחרי שתקופת הניסיון מסתיימת או בגלל שינויים אחרים ברישיון, שגורמים ל-Google SecOps להשבית באופן אוטומטי את הטמעת היומנים של Google Cloud . ההשפעה היא הפסקה מיידית של הטמעת היומנים ממקורות Google Cloud שהגדרתם, וכתוצאה מכך נוצר פער בחשיפה. חשוב לזכור שאי אפשר לאסוף באופן רטרואקטיבי יומנים שנוצרו כשההטמעה מושבתת.
כדי לפתור את הבעיה ולהמשיך את הטמעת היומנים, צריך להפעיל מחדש באופן ידני את הייצוא של יומני Google Cloud במסוף Google Cloud ולהחיל את מסנני הייצוא הרלוונטיים:
- אם אתם הבעלים של הפרויקט המקושר: במסוף Google Cloud , עוברים אל Security > Google SecOps > Ingestion Settings, בוחרים את הפרויקט המקושר ואת הארגון ומפעילים את המתג Sending data to Google Security Operations. להוראות מפורטות, קראו את המאמר הגדרת הטמעה כשהפרויקט בבעלות Project Owner.
- אם המכונה משתמשת בפרויקט בניהול Google: במסוף Google Cloud , עוברים לכרטיסייה Google SecOps > Overview > Ingestion, לוחצים על Manage organization ingestion settings ומפעילים מחדש את האפשרויות לייצוא נתונים. הוראות מפורטות זמינות במאמר הגדרת הטמעה לפרויקט בניהול Google.
- אם המכונה שלכם משתמשת במיפוי מורכב: אם המכונה שלכם ממפה כמה ארגונים ב- Google Cloud למכונה אחת של Google SecOps, אין אפשרות לשירות עצמי. כדי להפעיל מחדש את ההטמעה, פנו לתמיכה של Google SecOps.
מחכים כמה דקות עד שהחיבור יתחדש. כדי לוודא שההטמעה חודשה, אתם יכולים לחפש יומנים חדשים ב-Search.
ייצוא נתונים של Sensitive Data Protection
אתם יכולים לייצא את הנתונים שלכם מ-Sensitive Data Protection אל Google SecOps.
כדי להטמיע מטא-נתונים של נכסים ב-Sensitive Data Protection (DLP_CONTEXT):
- מפעילים את הטמעת הנתונים של Google Cloud לפי ההוראות בקטע הקודם במסמך הזה.
- מגדירים את Sensitive Data Protection ליצירת פרופילים של נתונים.
- מגדירים את הסריקה כך שפרופילי הנתונים יפורסמו ב-Google SecOps.
במאמרי העזרה של Sensitive Data Protection מוסבר בפירוט איך יוצרים פרופילי נתונים לנתונים ב-BigQuery.
השבתת הטמעת הנתונים של Google Cloud
השלבים להשבתת הטמעה ישירה של נתונים מ- Google Cloud משתנים בהתאם לאופן שבו Google SecOps מוגדר. צריך לבחור אחת מהאפשרויות:
אם המופע של Google SecOps מקושר לפרויקט שבבעלותכם ובניהולכם, בצעו את הפעולות הבאות:
- בוחרים את הפרויקט שמקושר למכונה של Google SecOps.
- במסוף Google Cloud , נכנסים לכרטיסייה Ingestion בקטע Google SecOps.
נכנסים לדף Google SecOps. - בתפריט Organization, בוחרים את הארגון שממנו מייצאים את היומנים.
- מעבירים את המתג שליחת נתונים ל-Google Security Operations למצב מושבת.
- אם הגדרתם ייצוא נתונים מכמה ארגונים ואתם רוצים להשבית גם אותם, בצעו את השלבים האלה בכל ארגון.
אם המופע של Google SecOps מקושר לפרויקט שבבעלות ובניהול של Google Cloud , צריך לבצע את השלבים הבאים:
- במסוף Google Cloud , נכנסים לדף Google SecOps > Ingestion.
נכנסים לדף Google SecOps. - בתפריט המשאבים, בוחרים את הארגון שמקושר למכונה של Google SecOps ושממנו אתם מטמיעים נתונים.
- מסמנים את התיבה אני רוצה לנתק את Google SecOps ולהפסיק לשלוח יומני Google Cloud אל Google SecOps.
- לוחצים על Disconnect Google SecOps.
- במסוף Google Cloud , נכנסים לדף Google SecOps > Ingestion.
שליטה בקצב הטמעת הנתונים
כשקצב הטמעת הנתונים של דייר מגיע לסף מסוים, Google Security Operations מגבילה את קצב ההטמעה של פידים חדשים של נתונים כדי למנוע ממקור עם קצב הטמעה גבוה להשפיע על קצב ההטמעה של מקור נתונים אחר. במקרה כזה, יש עיכוב אבל לא נמחקים נתונים. הסף נקבע לפי נפח ההטמעה והיסטוריית השימוש של הדייר.
כדי לבקש להגדיל את מגבלת הקצב, אתם יכולים לפנות ל-Cloud Customer Care.
פתרון בעיות
- אם הקשרים בין המשאבים והזהויות חסרים במכונה של Google SecOps, צריך להשבית את ההטמעה הישירה של נתוני היומן ב-Google SecOps ואז להפעיל אותה מחדש.
- Google Cloud המטא-נתונים של הנכסים נקלטים מדי פעם ב-Google SecOps. יכול להיות שיעברו כמה שעות עד שהשינויים יופיעו בממשק המשתמש ובממשקי ה-API של Google SecOps.
כשמוסיפים סוג יומן למסנן הייצוא, יכול להיות שתוצג ההודעה: "המסנן שצוין עשוי לאפשר סוגי יומנים לא נתמכים".
פתרון עקיף: כוללים במסנן הייצוא רק את סוגי היומנים שמופיעים ברשימה הבאה: Google Cloud סוגי יומנים שנתמכים לייצוא.
המאמרים הבאים
- פותחים את המכונה של Google SecOps באמצעות כתובת ה-URL הספציפית ללקוח שקיבלתם מנציג Google SecOps.
- מידע נוסף על Google SecOps
הבעיה עדיין לא נפתרה? קבלת תשובות מחברי הקהילה וממומחי Google SecOps.