


検索について理解する
このガイドは、[SIEM 検索] ページを使用して、Google Security Operations 内で企業全体のセキュリティ データをクエリ、相関、分析するセキュリティ アナリストを対象としています。[SIEM 検索] ページは、サポートされているすべてのデータ ストリームにわたる一元的なナビゲーション ハブとして機能し、追加のテレメトリーとポスチャー ソースを統合します。このガイドでは、[SIEM 検索] ページのすべての基本機能と特徴について説明します。
主な用語
- 統合データモデル(UDM): Google SecOps 内で使用される標準化されたデータ形式。さまざまなソースからのセキュリティ イベントを一貫して表します。
- イベント: イベントは、Google SecOps に取り込まれ、Google SecOps の取り込みと正規化プロセスによって処理される未加工のログソースから生成されます。1 つの未加工ログソース レコードから複数のイベントを生成できます。イベントは、その未加工ログから生成されたセキュリティ関連のデータポイントのセットを表します。[SIEM 検索] ページのコンテキストでは、イベントは、検索クエリに一致する正規化された UDM イベント テレメトリと未加工のログレコードです。
- アラート: [SIEM 検索] ページのコンテキストでは、アラートはアラートが有効になっているルール検出として定義されます。詳しくは、ライブデータに対するルールの実行をご覧ください。
- 未加工ログ: 解析されていない未加工のログ テレメトリー。主な診断目的は、取り込みと解析の健全性をモニタリングすることです。
- 結合: 結合は、共通のフィールド値に基づいて、複数のソースの元データを関連付けて結合します。関連するイベント、エンティティ、その他のデータをリンクすることで、複雑な攻撃シナリオを調査できます。統計結合(結果を集計するために一致セクションが必要)またはデータ結合(完全なイベントデータまたはエンティティ データを取得し、集計なしで表示)を検索できます。詳細については、検索とダッシュボードで結合を適用すると一致セクションなしで結合を実装するをご覧ください。
- 統計: 統計分析のために結果がグループ化された UDM イベント。詳細については、統計情報を使用して検索データを分析するをご覧ください。
- ケースとケース履歴: セキュリティ ケースと過去のケースの監査ログ。他のセキュリティ データと関連付けることができます。詳細については、ケースの検索の概要をご覧ください。
- エンティティ コンテキスト グラフ(ECG): Google SecOps 内のグラフ データベース。セキュリティ イベントログとの関連付けのために、ステートフル エンティティ レコード(アセット、ユーザー、脅威インジケーターなど)を保存します。詳細については、エンティティ コンテキスト グラフの概要をご覧ください。
- 自然言語クエリバー: [SIEM 検索] ページの上部にあるバー。自然言語を使用して検索ステートメントを入力できます。
- クエリエディタ: [SIEM 検索] ページの自然言語クエリバーの下にあるボックス。クエリを手動で作成し、クエリコードが表示されます。
始める前に
クエリを実行して検出の詳細を表示するには、ユーザー アカウントに標準の Google SecOps 検索の権限とロールが割り当てられている必要があります。
次の高度な検索機能では、使用する機能に応じて、ユーザー アカウントまたは Identity and Access Management ロールに、より詳細な権限を追加する必要があります。
- イベントの詳細を拡充または拡張するには、
chronicle.events.fetchEnrichedEventが必要です。 - 検索を保存して検索ビューを編集するには、
chronicle.savedSearches.updateとchronicle.searchViews.updateが必要です。 - ログパーサーとスキーマを表示するには、
chronicle.parsers.listとchronicle.parsers.getが必要です。 - ケース履歴を検索するには、
chronicle.cases.getとchronicle.cases.listが必要です。 - カスタム IAM ロールを使用する場合、SQL 検索(特にクエリエディタの自動クエリ候補)には
chronicle.queries.suggestSqlが必要です。 - クエリエディタで UDM フィールドの自動候補の過去の使用状況ランキングを表示するには、カスタム IAM ロールを使用する場合に
chronicle.instances.suggestQueryFieldsが必要です。 - 組織全体で保存済みのカスタム列セットを作成、共有、変更、管理するには、
chronicle.googleapis.com/savedColumnSets.create、chronicle.googleapis.com/savedColumnSets.update、chronicle.googleapis.com/savedColumnSets.delete、chronicle.googleapis.com/savedColumnSets.list、chronicle.googleapis.com/savedColumnSets.getの 5 つの権限がすべて必要です。
検索ページを開く
[SIEM 検索] ページを開くには、次の操作を行います。
- Google SecOps にログインします。
- ナビゲーション バーで、[Investigation] > [SIEM Search] をクリックします。
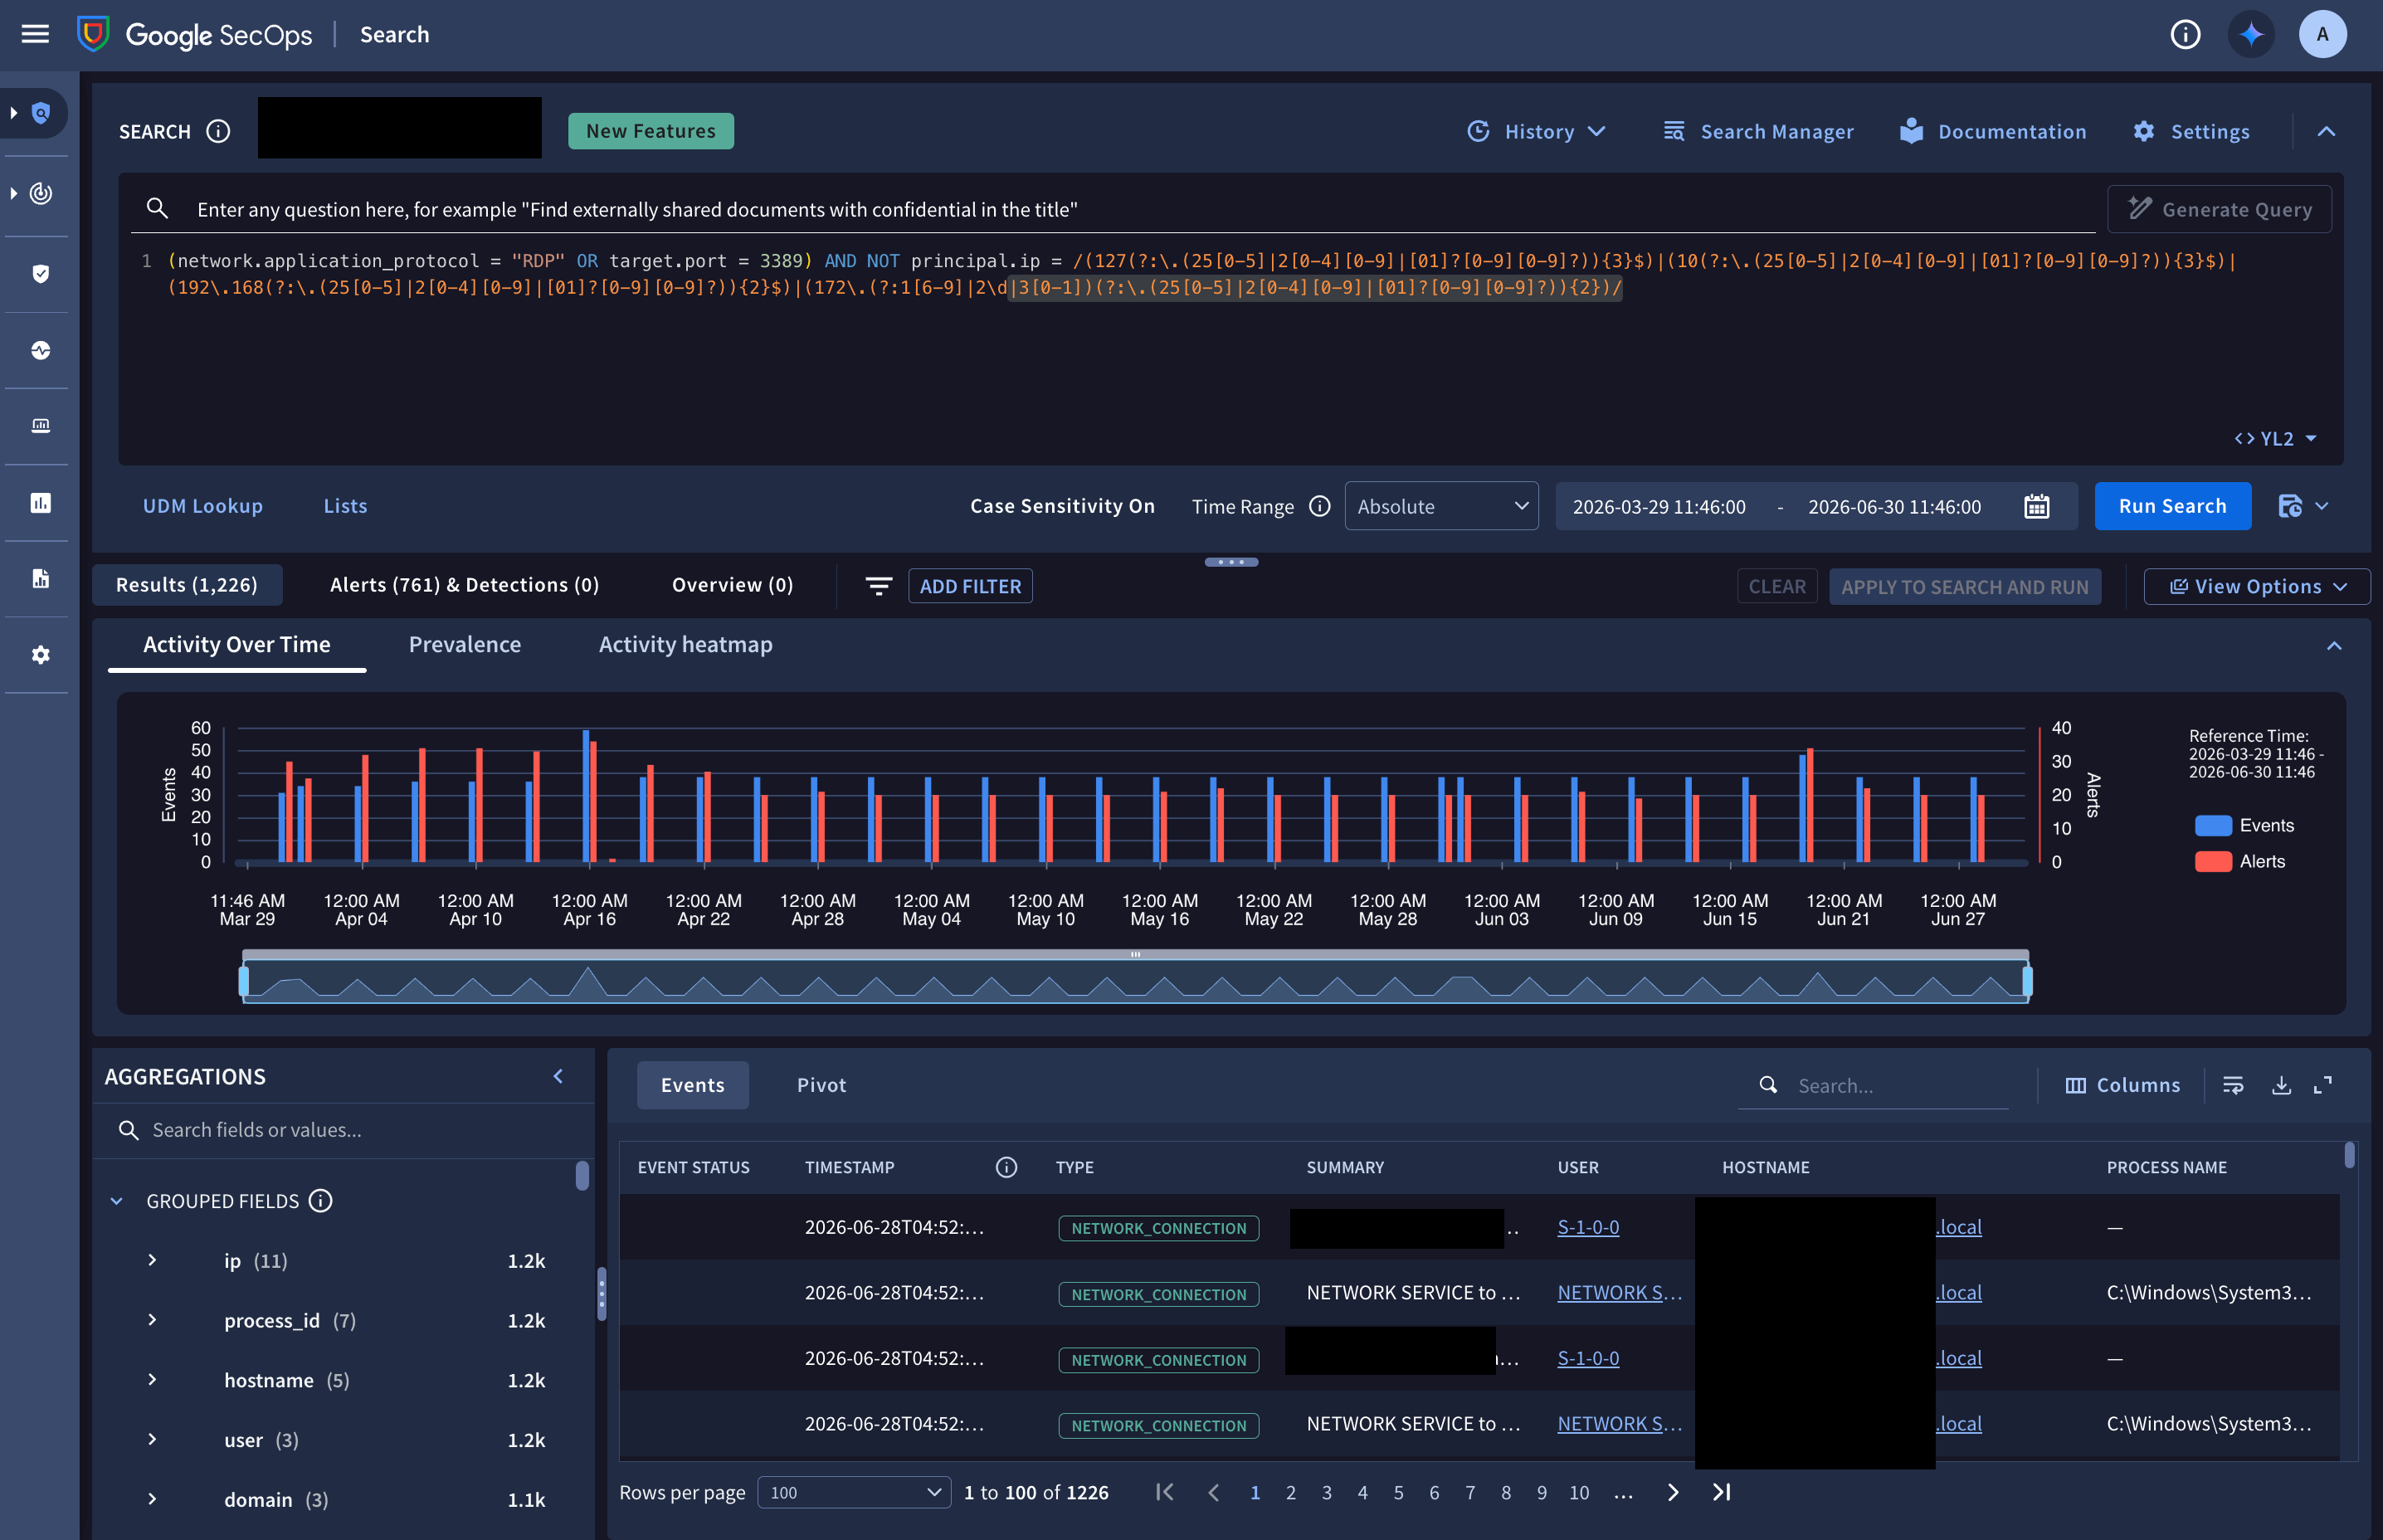
図 1. イベントの傾向を調べるために使用される [SIEM 検索] ページの例(詳細モード)。
データ RBAC スコープの適用
Google SecOps 検索エンジンは、すべてのタブでロールベース アクセス制御(データ RBAC)スコア フィルタリングを厳格に適用します。ユーザーロールに割り当てられたデータスコープに明示的に一致する UDM イベント、未加工ログ、アラート、検出、ケースのみが表示されます。
検索ページの全般設定を構成する
[SIEM 検索] ページの全般設定はユーザー固有です。
[SIEM 検索] ページでは、次の一般的な設定を構成できます。
検索結果の最大数を指定する
検索結果の最大数を指定するには、次の操作を行います。
- [SIEM Search] ページで、設定アイコン [設定] をクリックし、[最大結果数] を選択します。
[返される結果の最大数] オプションを選択します。オプションは
1k、30k、100k、1M、custom(1~1Mの値を取ることができます)です。デフォルト値は30kです。[適用] をクリックします。
クエリエディタの折りたたみ動作を選択する
検索結果を表示する画面スペースを最大化するために、検索の実行後にクエリエディタが自動的に折りたたまれるように構成できます。[デフォルト] の設定では、検索の実行後もクエリエディタが展開されたままになります。
自動折りたたみ機能を有効にする手順は次のとおりです。
- [SIEM Search] ページで、設定 [設定] をクリックし、[クエリエディタ] を選択します。
- [クエリエディタ] ダイアログで、[クエリエディタを自動的に折りたたむ] を選択します。
検索実行モードを選択する
Google SecOps は、次のいずれかのモードで検索を実行できます。これらのモードはクエリエディタで選択できます。
- 基本モード: イベントの迅速な取得とクエリのイテレーションには、基本モード(デフォルト モード)を使用します。
- 詳細モード: 通常の検索ワークフローや包括的な多次元分析には、詳細モードを使用します。
[SIEM 検索] ページでは、[基本モード] のタブとウィジェットの数が [詳細モード] よりも少なくなります。基本モードで検索を実行し、[結果] タブで不審なイベントを特定した場合は、詳細モードに切り替えてクエリを再実行し、タイムライン グラフ、アクティビティ ヒートマップ、普及率スコア、相関検出を調べることができます。
2 つのモードの詳細については、検索実行モードについてをご覧ください。
次の表に、基本モードと詳細モードの推奨される使用シナリオを示します。
| シナリオ | 推奨されるモード | 根拠 |
|---|---|---|
| 初期の脅威ハンティングと仮説検証 | 基本モード | タイムライン ヒストグラムを待たずに、広範な時間枠でインジケーターの仮説をテストします。 |
| 大量のテレメトリーのトリアージ | 基本モード | AWS VPC Flow、ファイアウォール、プロキシ、Sysmon ログなどの大量のデータソースを最小限のレイテンシでクエリする。 |
| クエリの作成とフィルタの調整 | 基本モード | 包括的な監査を実行する前に、UDM 構文、正規表現、参照リスト、データテーブル フィルタを繰り返し処理します。 |
| インシデントのタイムラインの再構築 | 詳細モード | 視覚的なイベント分布タイムラインとアクティビティ ヒートマップを使用して、一時的なバーストを特定します。 |
| インジケーターの希少性と異常分析 | 詳細モード | 企業の普及率スコアを調べて、観察されたアーティファクトが一般的か、外れ値かを評価します。 |
| 検出の検証 | 詳細モード | 特定のイベントが、関連する YARA-L 2.0 アラートルールをトリガーしたかどうかを確認します。 |
検索クエリの作成
以降のセクションでは、検索クエリの作成方法について説明します。
検索クエリは、次のいずれかの方法で作成できます。
- 検索ステートメントを自然言語で入力し、Gemini を使用して YARA-L 2.0 言語でクエリを生成します。英語を使用する必要があります。
- クエリエディタでクエリを手動で作成します。YARA-L 2.0 または SQL(GoogleSQL)言語を使用します。
自然言語を使用してクエリを生成する
自然言語を使用してクエリを生成する手順は次のとおりです。
[SIEM 検索] ページで、検索 自然言語クエリバーをクリックし、検索ステートメントを英語で入力します。
次のステートメントは、有用な検索を生成する可能性のある例です。
- network connections from 10.5.4.3 to google.com
- failed user logins over the last 3 days
- emails with file attachments sent to john@example.com or jane@example.com
- all Cloud service accounts created yesterday
- outbound network traffic from 10.16.16.16 or 10.17.17.17
- all network connections to facebook.com or tiktok.com
- service accounts created in Google Cloud yesterday
- Windows executables modified between 8 AM and 1 PM on May 1, 2026
- all activity from winword.exe on lab-pc
- scheduled tasks created or modified on exchange01 during the last week
- email messages that contain PDF attachments
- emails sent by or sent from admin@acme.com on July 1
- any files with the hash 44d88612fea8a8f36de82e1278abb02f
- all activity associated with user "sam@acme.com"
- yesterday
- within the last 5 days
- on July 1, 2026
[クエリを生成] をクリックします。Gemini が検索ステートメントを解釈できる場合、Gemini は YARA-L 2.0 言語で有効なクエリを生成し、クエリエディタに表示します。検索ステートメントを解釈できない場合は、別の方法で質問するよう求めるメッセージが表示されます。クエリ式が有効な場合、[検索を実行] ボタンが使用可能になります。
省略可: [期間] パラメータを使用して、検索期間を調整します。
省略可: クエリエディタで生成されたクエリを変更します。
検索実行モード(基本モードまたは詳細モード)を選択します。
[検索を実行] をクリックします。検索結果が表示されます。
省略可: 検索フィルタを手動で追加するか、自然言語クエリバーを使用して結果を絞り込み、検索を再度実行します。
検索ステートメントに時間ベースの用語が含まれている場合、一致するように期間パラメータが自動調整されます。たとえば、これは次のキーワードを含む検索に該当します。
クエリエディタでクエリを手動で作成する
[SIEM 検索] ページでサポートされているさまざまな種類のクエリと、それらを構築するための構文については、次のドキュメントをご覧ください。
- YARA-L 2.0 検索構文の詳細については、検索構文についてをご覧ください。
- Join クエリの作成については、検索とダッシュボードで結合を適用すると一致セクションなしで結合を実装するをご覧ください。
- 統計(STATS)クエリの作成については、統計情報を使用して検索データを分析するをご覧ください。
- ケース履歴クエリの作成方法については、[検索] ページからケースとケース履歴を検索するをご覧ください。
- クエリ結果で特定のフィールドを投影または除外する方法については、
selectとunselectでクエリ出力を制御するとselect キーワードと unselect キーワードで列を制御するをご覧ください。
クエリを手動で作成するには、次の手順を行います。
- [SIEM 検索] ページで、クエリエディタをクリックします。
- クエリ言語を選択します。
- YL2(デフォルト): 標準の YARA-L 2.0 構文を使用して、高速なイベント ハンティング、エンティティ フィルタリング、行動相関を行います。
- SQL: SQL(GoogleSQL)モードでは、BigQuery 互換のクエリを実行し、UDM とエンティティ コンテキスト グラフ(ECG)にまたがる複雑なマルチテーブル結合を構築して、コンソールで直接高度な集計を実行できます。
クエリエディタにクエリを入力します。その際、次の点に注意してください。
- 自動提案と自動補完: YL2 オプションを使用してクエリを入力すると、自動提案と自動補完機能により、入力内容に基づいて有効なフィールドが提案されます。
- UDM Lookup: クエリの作成時に正確なフィールド名や値がわからない場合は、UDM Lookup を使用できます。
- 構文コンパイル エラー: クエリエディタで構文コンパイル エラーが検出されると、問題のあるテキストのすぐ下に赤い波線が表示されます。下線付きのテキストにカーソルを合わせると、具体的なエラーの説明が表示されます。クエリエディタでは、一度に 1 つのエラーのみがハイライト表示されます。つまり、エラーを順番に修正する必要があります。
期間パラメータを使用して、クエリの期間を設定します。
検索実行モード(基本モードまたは詳細モード)を選択します。
クエリ式が有効な場合は、[検索を実行] をクリックします。検索結果が表示されます。
省略可: 検索フィルタを手動で追加するか、コンソールを使用して検索フィルタを追加し、検索を再度実行して、結果を絞り込みます。
検索対象の期間を指定する
[期間] メニューを使用して、検索の期間を指定します。
検索の最大期間は、常にテナントのログ保持構成によって制限されます。
最大期間:
- UDM: 365 日。
- RAW: 365 日。
- JOIN: 内部結合の場合: 90 日。一致条件のない内部結合の場合: 14 日。外部結合の場合: 14 日。
- STATS: 90 日。
- CASE と CASE HISTORY: 90 日間。ケースの保持制限またはケース履歴のライフサイクル全体によって制限されます。
- ECG: 365 日。
Google SecOps は、検索クエリの構成を評価し、検索タイプと検索条件に基づいて最大期間を適用します。(たとえば、外部結合を含む STATS クエリの最大期間は、外部結合を含まない STATS クエリよりも短くなります)。
期間を設定する手順は次のとおりです。
[SIEM 検索] ページの [期間] の横にあるリストから、次のモードを選択します。
- 絶対: 絶対期間を使用して、固定の開始時刻と終了時刻を選択します。
- 相対: 相対的な期間を使用して、現在の時刻からさかのぼって検索します。[検索を実行] をクリックした時刻が、クエリの終了時刻として設定されます。
[絶対] を選択した場合は、次の操作を行います。
- calendar_month カレンダーをクリックして、[日付と期間の設定] ダイアログを開きます。
- 次のいずれかを行います。
- 次のいずれかの方法で時間を構成するには、[範囲] タブを選択します。
- プリセットを使用する: サイドバーからプリセット範囲([過去 3 日間]、[全期間] など)を選択します。[All Time] は、保持期間全体を検索します。
- 日付を選択: カレンダーで開始日と終了日をクリックします。
- 時間を設定する: カレンダーの下にある時間メニューを使用して、特定の時間を選択します。
- イベントに基づいて日時範囲を指定するには、[イベント時間] タブをクリックし、カレンダーで日付を選択して、期間を構成します。
- 正確な時刻: [イベント] フィールドをクリックして、イベントが発生した特定の時刻を選択または入力します。
- 時間バッファ: リストから事前定義された期間を選択します。
- 次のいずれかの方法で時間を構成するには、[範囲] タブを選択します。
- [適用] をクリックします。
[相対] を選択した場合は、次の操作を行います。
- テキスト フィールドに整数を入力します。
- メニューから時間の単位([秒]、[分]、[時間]、[日]、[週]、[月]、[年])を選択します。
自動候補を使用してクエリを作成する
クエリを作成すると、クエリエディタに自動的に候補が表示され、クエリを効率的に作成できます。
候補を移動して選択する
入力すると、入力したテキストに一致するフィールド候補のリストが表示されます。このリストには、次のオプションが含まれます。
- フィールドを選択する: ↑ キーまたは ↓ キーを使用してリスト内を移動し、Enter キーを押してフィールドを選択します。
- メタデータを表示する: 上矢印キーまたは下矢印キーを使用して候補をハイライト表示した後、chevron_right をクリックしてフィールドの説明を表示します。
- フィールドを段階的に入力する: エディタは、現在のフィールドの直下の子を候補として表示し、入力された接頭辞を非表示にして画面スペースを節約します。これらの候補の後に、一致する他のすべてのフィールドがアルファベット順に表示されます。
- 演算子と値を補完する: フィールドを選択すると、エディタはフィールドのデータ型に基づいて有効な演算子(
=、!=など)を提案します。列挙型フィールドの場合、演算子と二重引用符(")を入力すると、有効なすべての値(NETWORK_EVENTなど)の候補が表示されます。
候補のランキングについて
クエリエディタでは、関連する UDM フィールドを見つけやすくするため、候補が次の順序で 3 つのカテゴリに分類されます。
最近使用したフィールドと頻繁に使用したフィールド: アクティブなブラウザ セッションと、[SIEM 検索]、[ルールと検出]、[ダッシュボード] ページでの 30 日間のクエリ使用履歴に基づいて、一致するフィールドの上位 7 つまでが表示されます。このカテゴリの候補は、次の順序で優先されます。
- 最近の閲覧履歴: クエリエディタで最近入力または選択したフィールド(最大 100 個の最新の有効な UDM フィールド)。一致するフィールドが、最近使用した順に最初に表示されます。このリストは、ログイン時にブラウザのローカル ストレージに保存されます。ブラウザのキャッシュをクリアするか、ブラウザを切り替えると、この履歴はリセットされます。
過去の使用状況(過去 30 日間): 過去 30 日間にユーザーと組織が実行したクエリ(UDM 検索、ダッシュボード クエリ、ルールテスト、レトロハントなど)から抽出されたフィールド。この使用状況データは 8 時間ごとに更新されます。ログイベントではなく、派生 UDM スキーマ フィールド名を提供し、カスタムラベルと抽出されたフィールド(
additional.*、extracted.*)をテナントに分離するため、データ RBAC フィルタリングの対象外です。過去の使用量は、厳格な 2 層階層に従います。- ユーザーレベルの使用状況: 過去 30 日間に最も頻繁に使用したフィールド。使用回数の降順で並べ替えられます。
- テナントレベルの使用状況: 過去 30 日間にテナント内のすべてのユーザーが最も頻繁に使用したフィールド。使用回数の降順で並べ替えられます。フィールドがすでにユーザーレベルの使用状況リストに表示されている場合は、ユーザーレベルのランクが優先されます。
テキストを入力するときに過去の使用状況の候補をフィルタすると、エディタは一致するフィールドを一致品質でランク付けしてから、使用状況の階層を使用してタイを解除します。 1. 完全一致: UDM フィールド名全体に一致します(例:
ip)。 2. トークンの完全一致: フィールド名の完全なセグメントと一致します(例:ipを入力した場合、principal.ipまたはtarget.ip)。 3. 前方一致: フィールド名の先頭と一致します。4. トークン接頭辞の一致: フィールド名内のセグメントの先頭と一致します。5. 部分文字列一致: フィールド名の任意の場所に表示されます(たとえば、ipを入力するとprincipal.hostnameが表示されます。これは、principalにipが含まれているためです)。
直下の子: 現在のフィールドパスの第 1 レベルの子ノードをアルファベット順に表示します。ただし、上位の使用候補にすでに表示されているフィールドは除きます。
グローバル一致: 残りの一致する UDM フィールドをすべてアルファベット順に表示します。
自動候補の設定を管理する
Google SecOps で自動候補の表示方法をグローバルに管理するには、次の操作を行います。
プロフィール アバターをクリックし、リストから [User Preferences] を選択します。[User Preferences] ダイアログが表示されます。
ダイアログで [自動提案] をクリックします。
クエリエディタに表示される入力候補を管理するには、次の設定を調整します。
- 入力中に候補を表示する: 自動候補表示を有効にします。
- 最近使用したフィールドを上位の候補として表示する: 最近使用したフィールドと頻繁に使用したフィールド(ブラウザのセッション履歴、ユーザーレベルの使用状況、テナントレベルの使用状況に基づく)をリストの上部に表示します。
- 直下の子フィールドを候補として表示する: ネストされたフィールドを、一度に 1 つの子ノードずつ、段階的に補完します。
- 利用可能なすべてのパスを候補として表示する: ネストされたすべてのフィールド候補の完全な展開されたパスを表示します。
[保存] をクリックします。
select と unselect を使用してクエリ出力を制御する
YARA-L 2.0 検索クエリで select キーワードと unselect キーワードを使用すると、特定の UDM イベント フィールドとエンティティ コンテキスト グラフ(ECG)フィールドをストレージから直接投影または除外できます。これにより、レスポンス ペイロードのサイズが縮小され、クエリのレイテンシが改善されます。
select: 指定されたリーフ フィールドとoutcome変数のみを、必須のメタデータ フィールドとともに返します。unselect: 指定されたリーフ フィールドとoutcome変数を除くすべてのフィールドを返します。
select または unselect を含まないクエリは、完全な UDM ペイロードとエンティティ ペイロードを返します。選択的なフィールド プロジェクションは、スタンドアロンの UDM イベント検索とスタンドアロンの ECG エンティティ検索に適用されます。マルチイベント結合、UDM エンティティ結合、集計クエリには影響しません。その他の構文例については、select キーワードと unselect キーワードを使用して列を制御するをご覧ください。
サポートされているフィールドと必須フィールド
- サポートされているフィールド: UDM イベント(
principal.hostname、target.ip、security_result.severityなど)と ECG エンティティ(graph.entity.hostname、graph.entity.ip、graph.metadata.entity_type、graph.relations.entity_typeなど)のoutcome変数または完全なリーフ フィールド パスを指定します。 - 必須フィールド: イベント ID、タイムラインの順序、エンティティの有効期間を保持するため、Google SecOps は、
selectから除外した場合やunselectに含めた場合でも、次のコア メタデータ フィールドを常に返します。- UDM イベント:
metadata.id、metadata.event_timestamp、metadata.enrichment_state - 心電図エンティティ:
graph.metadata.entity_type、graph.metadata.interval.start_time
- UDM イベント:
- マップ フィールドと繰り返しリストのインデックス登録: フィールドのプロジェクションと除外は、個々のマップキーや単一の配列位置をフィルタリングするのではなく、マップ フィールド(
additional.fieldsとextracted.fields)と繰り返しリストのコンテナレベルで動作します。selectを使用する場合: マップキー(select: additional.fields["env"]やextracted.fields["src"]など)またはリスト インデックス(select: principal.ip[0]やabout[0].file.md5など)を指定すると、マップ全体(additional.fieldsまたはextracted.fields)、またはすべてのリスト要素にわたる繰り返しフィールドまたはサブフィールド全体が返されます。unselectを使用する場合: マップキー(unselect: additional.fields["env"]など)またはリスト インデックス(unselect: principal.ip[0]やabout[0].file.md5など)を指定すると、マップ全体が除外される(そのマップ内の他のすべてのキーが削除される)か、インデックス0だけでなく、すべてのリスト要素にわたって繰り返しフィールドまたはサブフィールドが除外されます。そのマップの他のキーが必要な場合は、additional.fieldsまたはextracted.fieldsのキーをunselectに含めないでください。
検索結果、UI、API への影響
select または unselect を使用すると、Google SecOps ウェブ インターフェース、Chronicle API(udmSearch と StreamSearch)、Search 長時間実行オペレーション(LRO)API(PaginatedSearchResults)の検索結果に影響します。以前の Backstory API ではサポートされていません。
- イベント テーブル、列マネージャー、集計: 投影されたフィールド(タイムスタンプとイベント ステータス)のみが表示、集計、フィルタ、列として追加できます。
- イベント ビューア: 投影された UDM フィールドとエンティティ フィールドのみを未加工ログとともに表示し、投影されていないフィールドの [列に追加] を無効にします。
- 並べ替え: 結果を並べ替えることができるのは、投影されたフィールド、必須のメタデータ フィールド(
metadata.event_timestampとmetadata.enrichment_state)、複合クイック列(ホスト名、IP、ユーザー)のみです。API リクエストで、sort_columnを未投影または除外されたフィールドに設定すると、INVALID_ARGUMENT(400)エラーが返されます。
例
特定の UDM イベント フィールドのみを含める(
select):principal.hostname != "" and target.ip != "" select: principal.hostname, principal.ip, target.ip, security_result.severity特定の ECG エンティティ フィールド(
select)のみを含める:graph.entity.hostname != "" select: graph.entity.hostname, graph.entity.ip, graph.entity.asset.asset_id特定のフィールドを除外する(
unselect):metadata.event_type = "NETWORK_HTTP" and principal.hostname != "" unselect: target.hostname, target.ip, security_result.category_details
検索クエリの UDM フィールドを見つける(UDM Lookup)
検索クエリを作成する際に、含める UDM フィールド名や値が正確にわからない場合があります。UDM Lookup 機能を使用すると、名前にテキスト文字列を含む、または特定の文字列値を格納する UDM フィールド名をすばやく見つけることができます。UDM Lookup から返された 1 つ以上の結果を選択し、その結果を検索クエリの開始点として使用したり、既存のクエリに追加したり、クリップボードに保存したりできます。
UDM Lookup を使用するには、次の操作を行います。
[SIEM 検索] ページで、[UDM Lookup] をクリックします。[UDM Lookup] ダイアログが開きます。
次の [一致条件] オプションのいずれかまたは両方を選択して、検索するデータの範囲を指定します。
- UDM フィールド: フィールド名に一致するテキストを検索します(例:
network.dns.questions.name、principal.ip)。 - 値: 保存されているログ値内のテキスト文字列(
dnsやgoogle.comなど)を検索します。
- UDM フィールド: フィールド名に一致するテキストを検索します(例:
[検索] の [マッチングする文字列を正確に入力してください] フィールドをクリックし、マッチングする文字列を入力します。入力していくと、検索結果がダイアログに表示されます。
UDM フィールドと値の照合結果は、次のように異なります。
[一致条件] を [UDM フィールド] に設定して検索すると、スキーマ定義内の任意の場所で完全に一致する結果が返されます。
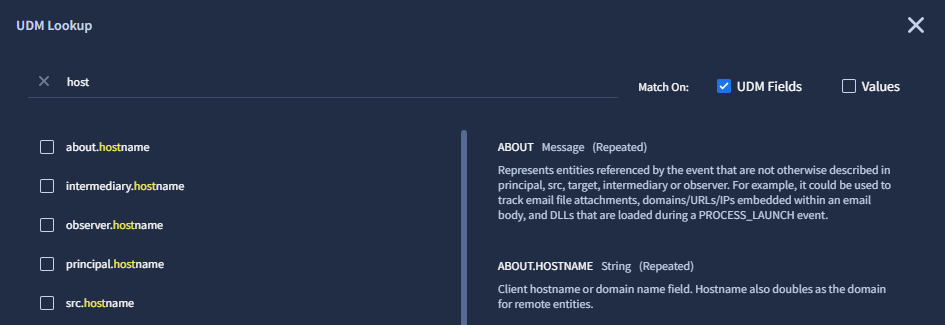
図 2. [UDM Lookup] ダイアログで、[Match On] UDM フィールド名を使用して検索します。
[Match On] の [Values] を使用して検索すると、取り込まれたログ テレメトリーが検索され、次の 2 種類の結果が返されます。
完全な値の一致: 一般的なテキスト フィールド(アプリケーション、ホスト名、URL、IP アドレス、ユーザー名など)の場合、UDM Lookup は、検索文字列が黄色でハイライト表示された完全な一致値と、最新のログ取り込みタイムスタンプを表示します。
値の一致の可能性: 長い、複雑、または構造化されていないテキスト(コマンドライン、説明、検出フィールド、カスタム フィールドなど)を含むフィールドの場合、UDM Lookup は、検索キーワードが過去のテレメトリーのそのフィールドに表示されることを示します。結果には、1 つの完全な値ではなく、UDM フィールド名の後に
(Possible value match)が表示されます。
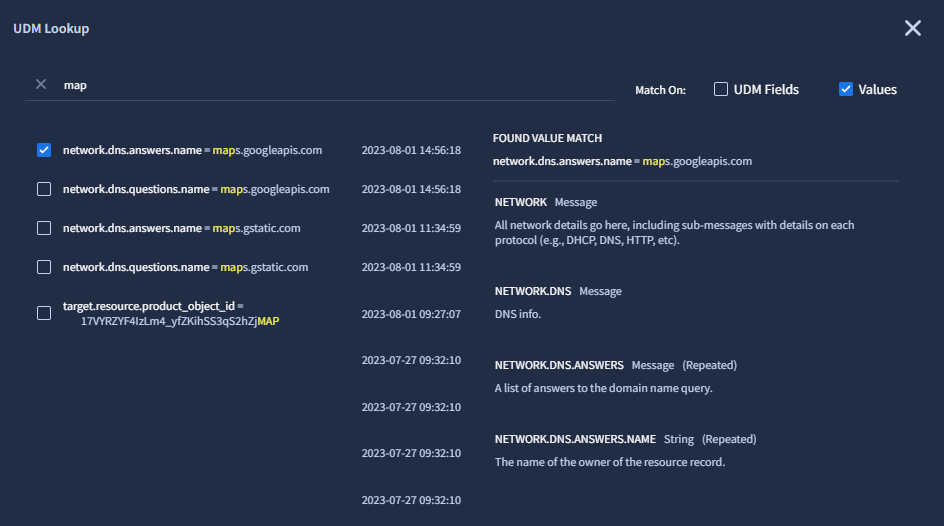
図 3. [UDM Lookup] ダイアログで [Match On] Values を使用して検索します。
結果のリストでは、次の操作を行うことができます。
- UDM フィールドの名前をクリックすると、そのフィールドの説明が表示されます。
- UDM フィールド名の横にあるチェックボックスをオンにして、1 つ以上の結果を選択します。
- [リセット] ボタンをクリックすると、結果リストで選択したすべてのフィールドの選択が解除されます。
次のいずれかを行います。
選択した結果をクリップボードにコピーするには、[UDM をコピー] をクリックします。その後、[UDM Lookup] ダイアログを閉じ、クリップボードの内容をクエリエディタに貼り付けることができます。
選択した結果をクエリエディタのクエリに追加するには、[検索に追加] をクリックします。Google SecOps は、選択した結果を UDM フィールド名または名前と値のペアとして検索クエリに変換します。
複数の結果を追加すると、Google SecOps は
OR演算子を使用して、クエリエディタの既存のクエリの末尾に各結果を追加します。追加されるクエリ文字列は、UDM Lookup によって返される一致のタイプによって異なります。
結果が UDM フィールド名のテキスト文字列と一致する場合、完全な UDM フィールド名がクエリに追加されます。次に例を示します。
principal.artifact.network.dhcp.client_hostname結果が完全な値の一致の場合、名前と値のペアには、完全な値と完全に一致する条件が含まれます。
結果が Possible value match の場合、名前と値のペアには、UDM フィールド名と、検索キーワードを含む大文字と小文字を区別しない正規表現が含まれます。
必要に応じて、クエリエディタでクエリを編集します。
UDM Lookup の検索動作とフィールド カバレッジ
UDM Lookup を使用すると、フィールド名を検出し、取り込まれたログデータ全体で過去の値を検索できます。このセクションでは、両方のモードで検索がどのように機能するかを説明し、クエリの例を示します。また、フィールド カバレッジの境界についても説明します。
検索モード: UDM フィールドと値
UDM Lookup には、次の 2 つの検索モードがあります。
UDM フィールド モード: 一致 UDM フィールドは、UDM スキーマ定義を検索して、正しいフィールドパスを特定するのに役立ちます。フィールド名は、テキスト フィールド(
principal.hostname)、数値ポート(target.port)、ブール値フラグ(security_result.is_alert)、イベント カテゴリ(metadata.event_type)など、すべてのデータタイプで確認できます。例:
portと入力すると、network.ip_port、principal.port、target.port、src.portなどのフィールドが表示されます。値モード: 一致 値は、取り込まれたイベントログで一致するテキスト値を検索します。
- 値の完全一致: 一般的な識別子とテキスト フィールド(ホスト名、IP アドレス、ドメイン、ユーザー名など)の場合、UDM ルックアップはデータ内の完全一致値を検索し、等価条件(例:
principal.hostname = "example.com")を生成します。 - 値の一致の可能性(正規表現): 長いテキスト、コマンドライン、URL、レジストリキー、ファイルパスの場合、UDM Lookup は正規表現(例:
principal.process.command_line = /powershell/ NOCASE)を含む 値の一致の可能性を返します。
- 値の完全一致: 一般的な識別子とテキスト フィールド(ホスト名、IP アドレス、ドメイン、ユーザー名など)の場合、UDM ルックアップはデータ内の完全一致値を検索し、等価条件(例:
フィールド カバレッジのギャップと直接検索する方法
値で検索する場合、UDM Lookup は、拡充されていない未加工のイベントデータのテキスト フィールドを検索します。特定のデータ型と大量の識別子フィールドは、値モードで一致を返しません。これらのフィールドを検索するには、クエリエディタに式を直接入力します。
このセクションは次の要素で構成されています。
数値、ブール値、タイムスタンプ、バイト フィールド
UDM Lookup の値検索では、テキスト以外のデータ型の一致は返されません。これらのフィールドを検索するには、検索バーに条件を直接入力します。
| フィールド カテゴリ | UDM フィールドの例 | 直接検索の例 |
|---|---|---|
| ポート番号とステータス コード | network.ip_port、principal.port、target.port、network.http.response_code |
network.ip_port = 443network.http.response_code = 403 |
| 指標とリスク スコアリング | security_result.risk_score、network.sent_bytes、network.received_bytes |
security_result.risk_score >= 80network.sent_bytes > 50000000 |
| ブール値フラグ | security_result.is_alert、network.dns.answers.is_authoritative |
security_result.is_alert = true |
| 事前定義された列挙型 | metadata.event_type、network.ip_protocol |
metadata.event_type = "USER_LOGIN"network.ip_protocol = "TCP" |
| タイムスタンプ | metadata.event_timestamp.seconds、metadata.ingested_timestamp |
[期間] メニューまたはクエリ metadata.event_timestamp.seconds > 1700000000 を使用してフィルタします。 |
| イベント ID(元のバイト) | metadata.id |
metadata.id = "..." |
| 地理座標 | principal.location.latitude、principal.location.longitude |
リージョン ロケーション フィールドでフィルタする: principal.location.country_or_region = "US" |
除外された識別子フィールド
次の高エントロピー フィールドとセッション トラッキング フィールドは、値で検索しても一致を返しません。
| 除外されたフィールド カテゴリ | UDM フィールド | 直接検索の例 |
|---|---|---|
| プロセス ID | *.pid(例: principal.process.pid、target.process.pid)、*.product_specific_process_id |
target.process.pid = "4128" |
| セッション ID と接続 ID | network.session_id、network.parent_session_id、metadata.product_log_id |
network.session_id = "sess-9481" |
| 検出ルール ID | security_result.rule_id |
security_result.rule_id = "rule_suspicious_login" |
| リソース ID とアセット ID | *.resource.id(クラウド ARN と URI を含む)、*.asset_id |
target.resource.id = "arn:aws:s3:::my-bucket" |
| 取り込みラベル | metadata.base_labels.*、metadata.enrichment_labels.* |
metadata.base_labels.log_types = "WINEVTLOG" |
値が一致する可能性のあるフィールド(正規表現)
多くのパス区切り文字や引数を含む、長くて複雑な文字列を含むフィールドの場合、UDM Lookup は、完全な値の一致ではなく、Possible value match 正規表現(/.../ NOCASE)を返します。
- コマンドライン:
principal.process.command_line、target.process.command_line - ファイルパス:
principal.process.file.full_path、target.file.full_path - ウェブとネットワークの URL:
principal.url、target.url、network.http.referral_url - レジストリキー:
principal.registry.registry_key、target.registry.registry_key - 自由形式の説明:
metadata.description、security_result.description、security_result.summary - User-Agent 文字列:
network.http.user_agent - 動的カスタム フィールド:
additional.fields.value.*
拡充されたフィールドとエンティティ グラフ
UDM Lookup は、2023 年 8 月 10 日以降に**データの取り込み**が行われた未加工ログデータを検索します。次の値は返されません。
- ダウンストリームの拡充: GeoIP 位置情報の解決、WHOIS データ、セーフ ブラウジングの判定、VirusTotal スコアなど。これらを検索するには、拡充されたフィールドパス(
target.ip_geo_artifact.country_or_region = "US"など)で直接フィルタします。 - エンティティ グラフ オブジェクト:
graph.*名前空間内のデータ。 - カットオフ前の過去のデータ: 2023 年 8 月 10 日より前に取り込まれたログ。古いデータを検索するには、[検索] ページで直接検索クエリを使用します。
検索でデータテーブルを使用する
検索でデータテーブル機能を使用できます。これにより、既存の脅威情報のデータベースを検索と組み合わせて使用して、企業内の脅威を検出できます。
たとえば、問題のある IP アドレスの列を含む suspicious というデータベースがある場合、クエリに個々の IP アドレスを手動で入力する代わりに、検索クエリでそのデータベースを参照できます。
  events:
      $e.principal.ip in %suspicious.ip
IP アドレスに加えて特定のメタデータを検索することで、結果を絞り込むことができます。たとえば、ユーザー リソースの変更に特に関心がある場合は、次のようにします。
  events:
      $e.metadata.event_type = "USER_RESOURCE_UPDATE_CONTENT"
      $e.principal.ip in %suspicious.ip
相互に関連する UDM フィールドに対して検索を絞り込み、複数のデータテーブル列と照合できます。次の例では、セキュリティ結果が ALLOW である NETWORK_CONNECTION イベントを検索します。次に、これらのイベントを badApps データテーブルの hostnames 列と ip 列と照合します。
events:
  $e.metadata.event_type = "NETWORK_CONNECTION"
  $e.security_result.action = "ALLOW"
  $e.target.asset.asset_id = $assetid

  // Event hostname matches at least one value in table column hostname.
  $e.target.hostname in %badApps.hostname

  // Event IP matches at least one value in table column ip.
  $e.target.ip in %badApps.ip
検索でデータテーブルの行を表示する
YARA-L 2.0 検索でデータテーブルを使用すると、一致するイベントにリンクされているデータテーブルの行が結果に表示されます。これらの結果は、[Events] パネルに表示されます。結果を表示すると、データテーブルとその行の現在の状態が表示されます。
列マネージャーを使用して、結果に表示するデータテーブルと列を選択します。
詳細については、データテーブルを使用するをご覧ください。
クエリの実行プロセスを理解する
クエリエディタのクエリが有効な場合、Google SecOps コンソールで [検索を実行] ボタンが有効になります。
[Run Search] をクリックすると、実行中のクエリが円形のステータス アイコンとともに表示されます。
検索の実行中に、クエリエディタで追加の(同時)検索を実行できます。ただし、いくつかの制限があります。Google SecOps は、以前の検索を引き続き実行し、新しい検索を並行して実行します。
完了したクエリは、緑色のチェックマーク アイコンと、クエリによって返されたイベント数を示すカウンタとともに表示されます。
完了したクエリをクリックすると、結果が表示されます。検索結果はクエリエディタの下に表示されます。
検索結果はキャッシュに保存され、クエリの実行時に利用可能なデータのみが含まれます。
検索履歴を管理する
検索履歴は Google SecOps アカウントに保存されます。
検索履歴を管理するには、[SIEM 検索] ページで [履歴] をクリックしてダイアログを開き、次の操作を行います。
- 履歴内のすべての検索のリストを表示します。
- リスト内のアイテムをクリックして、クエリエディタに読み込みます。
- 検索バーに入力して、履歴から検索します。
- 検索バーの横にある [フィルタ] をクリックして、検索をフィルタします。言語(YL2 フィルタと SQL フィルタを含む)
AND[検索タイプ](UDM フィルタ、未加工ログ フィルタ、統計 フィルタを含む)で検索をフィルタします。 - 完了および進行中の保存された結果のみを表示するかどうか([完了および進行中の保存された結果のみを表示] チェックボックスを使用)。
- 検索履歴を消去します。
- 検索履歴を消去するには、 [その他] をクリックし、[履歴を消去] を選択します。
検索履歴を無効にする、または検索履歴を再度有効にするには:
検索履歴を無効にするには、[検索履歴を無効にする] をクリックし、[無効にするのみ] を選択して検索履歴を無効にするか、[無効にして削除] を選択して検索履歴を無効にし、保存されている検索履歴を削除します。
以前に検索履歴を無効にした場合は、[検索履歴を有効にする] をクリックして再度有効にできます。
検索履歴から個々の検索を削除するには、保存した検索を削除するをご覧ください。
指標クエリを保存して使用する
Google SecOps は、指標クエリを STATS バッジで分類します。
- 検索を指標として保存するには、[Run Search] の横にある [More] をクリックし、[Save as Metric] をクリックします。[ルールと検出] ページが開き、[指標] タブに指標クエリが表示されます。その後、指標を保存するか、無効にすることができます。指標クエリを保存した後は、編集や削除はできません。指標はいつでも無効にできます。
指標クエリを使用すると、一般的な動作パターンを確立し、外れ値となるアクティビティを特定できます。クエリエディタに、重要な運用トレンドを追跡する指標クエリがある場合は、[その他] > [指標として保存] をクリックします。これにより、クエリが継続的な時系列指標として保存され、カスタム ダッシュボードに埋め込んだり、しきい値アラートで参照したりできるようになります。
指標クエリの例:
metric metric_1784196814306 {
  (metadata.event_type = "NETWORK_FLOW" OR
  metadata.event_type = "NETWORK_CONNECTION" OR
  metadata.event_type = "NETWORK_DNS" OR
  metadata.event_type = "NETWORK_HTTP")

  outcome:
  $timestamp = timestamp.get_timestamp(metadata.event_timestamp.seconds)
  $hostname = principal.hostname
  $event_type = metadata.event_type
  $user = principal.user.userid
  $principal_process = principal.process.file.full_path
  $principal_cmdline = principal.process.command_line
  $target_process = target.process.file.full_path
  $target_cmdline = target.process.command_line
  $target_url = target.url
  $target_ip = target.ip[0]
  order:
  $timestamp
  }
検索を管理する(検索マネージャー)
[検索マネージャー] ダイアログを使用して検索を管理します。
- [検索マネージャー] を開くには、[SIEM 検索] ページで [検索マネージャー] をクリックします。
検索タイプのバッジ
検索マネージャーの [保存済み] タブには、保存されたすべての検索が一覧表示され、検索タイプ(UDM、RAW、JOIN、STATS、CASE、CASE HISTORY、ECG)を示すバッジが表示されます。
検索マネージャーのアクション
[保存済み] タブでは、次の操作を行うことができます。
- 保存済みの検索をフィルタする: 検索バーの横にある [フィルタ] をクリックし、[ソース]([Google SecOps で定義]、[自分で作成]、[自分と共有] を含む)
AND[言語]([YL2]、[SQL] を含む)で検索をフィルタします。 - 検索を並べ替える: 検索バーの横にある list_arrow [並べ替え] をクリックし、[名前(A ~ Z)]、[名前(Z ~ A)]、[古い順]、[新しい順] のいずれかで並べ替えます。
- 検索を追加する: 検索バーの横にある add_2 [追加] をクリックし、隣接する [UDM 検索] ボックスで新しい検索を作成します。[UDM Search] ボックスは、クエリエディタでクエリを手動で作成する場合と同じ UDM 編集ツール、自動提案ツール、補完ツールをサポートしています。
- 自分が作成した検索を共有または削除する。
- 作成した検索を編集する: [保存済み] タブで検索を選択すると、[検索] ボックスにクエリが表示され、[タイトル] ボックスと [説明] ボックスも表示されます。[UDM Search] ボックスは、クエリエディタでクエリを手動で作成する場合と同じ UDM 編集ツール、自動提案ツール、補完ツールをサポートしています。
検索を保存する
保存済みの検索条件と検索履歴は、
- Google SecOps アカウントに保存されます。
- 検索を共有する機能を使用して、自分の検索を組織と共有しない限り、個々のユーザーのみ表示とアクセスが可能です。
検索を保存するには、次の操作を行います。
[SIEM 検索] ページで、次のいずれかを行います。
- クエリエディタに有効なクエリがある場合は、[検索を実行] の横にある [その他] をクリックし、[検索を保存] をクリックします。[Search Manager] ダイアログが開きます。
- [Search Manager] をクリックします。[Search Manager] ダイアログが開きます。
[タイトル] ボックスに、検索の名前を入力します。保存した検索には、わかりやすい名前と、検索内容の説明を書式なしテキストで入力することをおすすめします。
省略可: [説明] ボックスに、検索の説明を入力します。
省略可: YARA-L の変数と同じ形式を使用して、
${<variable name>}の形式でプレースホルダ変数を指定します。検索に変数を使用する場合は、検索を実行する前に入力が必要な情報をユーザーが理解できるように、プロンプトも含める必要があります。検索を実行する前に、すべての変数に値を入力する必要があります。たとえば、検索に
metadata.vendor_name = ${vendor_name}を追加できます。${vendor_name}の場合は、Enter the name of the vendor for your searchなどの将来のユーザー向けのプロンプトを追加する必要があります。今後、ユーザーがこの検索を読み込むたびに、検索を実行する前にベンダー名の入力を求められます。完了したら [編集を保存] をクリックします。
- 保存した検索条件を表示するには、[検索マネージャー] をクリックし、[保存済み] タブをクリックします。
保存済みの検索条件を取得して実行する
保存した検索を取得して実行する手順は次のとおりです。
- [SIEM 検索] ページで、[検索マネージャー] をクリックし、左側の [保存済み] リストから検索を選択します。
- 省略可: 検索を削除するには、 [その他] をクリックし、[検索を削除] を選択します。削除できるのは、自分が作成した検索のみです。
- 検索の名前と説明を変更できます。完了したら、[編集を保存] をクリックします。
- [検索を読み込む] をクリックします。検索がメインの検索フィールドに読み込まれます。
- 検索実行モード(基本モードまたは詳細モード)を選択します。
- [検索を実行] をクリックします。
保存した検索条件を削除する
削除できるのは、自分が作成した検索のみです。
保存した検索を削除するには、次の操作を行います。
- [SIEM 検索] ページで、[検索マネージャー] をクリックし、左側の [保存済み] リストから検索を選択します。
- [ その他] をクリックして、[検索条件を削除] を選択します。
- [検索を削除] をクリックします。
検索を共有する、共有を停止する
共有検索を使用すると、チームと検索を共有できます。1 人のユーザーのみと共有することはできません。検索を共有すると、組織全体と共有されます。
自分が作成していない共有検索は編集できません。
検索を共有する手順は次のとおりです。
- [SIEM 検索] ページで、[検索マネージャー] をクリックし、左側の [保存済み] リストから検索を選択します。
- 共有する検索をクリックします。
- 検索バーの右側にある [その他] をクリックします。検索を共有するオプションを含むダイアログが表示されます。
- [組織と共有] をクリックします。「検索の共有により組織内のユーザーに公開される」ことを確認するダイアログが表示されます。共有してもよろしいですか?」
- [共有] をクリックします。
検索を自分だけに表示する場合は、 その他アイコンをクリックし、[共有を停止] をクリックします。共有を停止すると、この検索を使用できるのは自分だけになります。
検索結果 - 概要
[SIEM 検索] ページで [検索を実行] をクリックすると、Google Security Operations は環境全体でクエリを評価し、結果を分類してクエリエディタの下に表示します。
検索結果の UI 要素は、次の要素によって異なります。
- 検索タイプ(バッジに応じて、UDM、RAW、JOIN、STATS、CASE、CASE HISTORY)。
- 検索実行モード(基本モードまたは詳細モード)。基本モードで検索を実行すると、[SIEM 検索] ページには [結果] タブのみが表示され、[アラートと検出]、[概要]、[可視化] タブは非表示になります。詳細については、検索実行モードについてをご覧ください。
[SIEM 検索] ページには、検索結果の次のタブが表示されます。
- 結果: すべての検索タイプで表示されます。
- アラートと検出: UDM、RAW、JOIN の検索結果にのみ表示されます。
- 概要: UDM、RAW、JOIN の検索結果にのみ表示されます。
- 可視化: STATS 検索結果にのみ表示されます。
各結果タブのタイトルには、Results (1,118) のように、かっこ内に件数が含まれます。結果の数が指定された最大値(この場合は 10 万件)を超える場合は、Results (100,000+) のように表示されます。
タブをクリックすると、検索クエリと期間を保持したまま、ワークスペース ビューが即座に切り替わります。
[結果] タブで情報を表示、管理する
[結果] タブは、検索結果を表示して管理するためのメインのワークスペースとして機能します。[結果] タブでは、次の操作を行えます。
- 詳細なログハンティング
- 未加工のテレメトリーの表示
- イベントデータからピボット テーブルを生成する
- 高頻度フィールド値の分布を分析する
- CSV ファイルへのデータのエクスポート
[結果] タブには、検索タイプに応じて次の要素が表示されます。
- 次のグラフを含むタブ付きパネル。
- アクティビティの推移グラフ: UDM、JOIN、CASE、CASE HISTORY、ECG の検索結果に表示されます。
- 期間別の傾向グラフ: RAW 検索結果に表示されます。
- [普及率] タブ: UDM 検索結果に表示されます。
- アクティビティのヒートマップ テーブル: UDM 検索結果に表示されます。
- [集計] パネル: すべてのタイプの検索結果に表示されます。
検索タイプに応じて、次のテーブルを含むパネル。
- [イベント] テーブルと [ピボット] サブタブ: UDM 検索結果にのみ表示されます。[イベント] テーブルには、選択した期間内でクエリに一致する正規化された UDM イベント テレメトリーと未加工のログレコードが表示されます。[ピボット] サブタブでは、ピボット テーブルを作成して使用し、イベント結果に対して多次元の数学的グループ化と要約(
sum、count、avg、stddev)を実行できます。 - 未加工ログ: RAW 検索結果にのみ表示されます。
- 統計: STATS 検索結果にのみ表示されます。
- 結合: JOIN 検索結果にのみ表示されます。
- Cases: CASE の検索結果にのみ表示されます。
- ケース履歴: CASE と CASE HISTORY の検索結果にのみ表示されます。
- 時間指定データと時間指定なしデータ: 心電図の検索結果にのみ表示されます。
これらのテーブルでサポートされている関数とツールについては、テーブルに共通のツールを使用するをご覧ください。サポートされている機能には、タブに表示されるテーブルの列の管理、検索結果のダウンロードなどがあります。
- [イベント] テーブルと [ピボット] サブタブ: UDM 検索結果にのみ表示されます。[イベント] テーブルには、選択した期間内でクエリに一致する正規化された UDM イベント テレメトリーと未加工のログレコードが表示されます。[ピボット] サブタブでは、ピボット テーブルを作成して使用し、イベント結果に対して多次元の数学的グループ化と要約(
アクティビティの推移グラフを使用する
[Activity Over Time] タブには、イベントとアラートの量の推移を示すグラフ(ヒストグラム)が表示されます。
各バーの幅は、検索された時間間隔によって異なります。たとえば、検索が 24 時間のデータにわたる場合、各バーは 10 分を表します。このグラフは、既存の検索を変更すると動的に更新されます。
このグラフは、次の機能をサポートしています。
- 期間の調整: タイムラインのスライダー コントロールをドラッグして、表示される期間をすぐに絞り込みます。結果グリッドと [集計] パネルは、バックエンドに対してクエリを再実行することなく更新されます。
- 1 つのバーの期間のイベントとアラートを表示する: バーをクリックすると、グラフ、[集計] パネル、[検出] タブのフォーカスがそのバーの期間に絞り込まれます。これによりフィルタが作成され、filter_list [フィルタを追加] ボタンの横に表示されます。すべての結果を再度表示するには、フィルタを削除します。
- 詳細ポップアップ: いずれかのバーをクリックすると、時間、クエリされたイベント、フィルタされたイベント、クエリされたアラート、フィルタされたアラートの値を示すポップアップが開きます。
時系列の傾向グラフを使用する
[Trend Over Time] タブには、未加工ログの量の経時変化を示すグラフ(ヒストグラム)が表示されます。各垂直バーの幅は、検索ウィンドウ全体に基づいて動的にスケーリングされます(たとえば、24 時間の検索ウィンドウの場合、各バーは 10 分を表します)。
このグラフは、次の機能をサポートしています。
- 期間の調整: タイムラインのスライダー コントロールをドラッグして、表示される期間をすぐに絞り込むことができます。結果グリッドと [集計] パネルは、バックエンドに対してクエリを再実行することなく更新されます。
- 1 つのバーの期間に検出された解析済み、未解析、不明のログの数を表示する: 不明は、その時点で 1 つ以上のログが検出されたものの、数が不確定であることを意味します。バーをクリックすると、グラフと [集計値] パネルのフォーカスがそのバーの期間に絞り込まれます。これによりフィルタが作成され、filter_list [フィルタを追加] ボタンの横に表示されます。すべての結果を再度表示するには、フィルタを削除します。
- 詳細ポップアップ: バーの 1 つをクリックすると、時間、[クエリされたイベント]、[フィルタされたイベント]、[クエリされたアラート]、[フィルタされたアラート] の値を含むポップアップが開きます。
[普及率] タブを使用する
[普及率] タブは、検索にドメインが含まれている場合にのみ表示されます。
[普及率] タブには、企業内の検索に関連付けられたドメインの普及率が表示されます。普及率の低いドメインのリストとインタラクティブなグラフを組み合わせたものです。このタブは、UDM 検索にドメインが含まれている場合にのみ表示されます。
普及率の低いドメインのリストには、次の列が含まれています。
普及率の低いドメイン: 検索結果に関連付けられたドメイン名が表示されます。arrow_upward をクリックすると、ドメインがアルファベット順(Z ~ A)に並べ替えられます。arrow_downward をクリックすると、アルファベット順(A ~ Z)に並べ替えられます。
普及率 ≤ 10: 普及率が 10 以下の各ドメインの合計発生回数が表示されます。arrow_upward をクリックすると、カウントが降順で並べ替えられます。arrow_downward をクリックすると、昇順で並べ替えられます。
グラフで、円の上にポインタを置くと、特定のドメインが表示され、そのドメインに関連するイベントのみに検索を絞り込むことができます。
[アクティビティのヒートマップ] タブを使用する
[アクティビティ ヒートマップ] タブには、イベントデータが視覚的なタイムライン グリッドで表示され、指定した期間にイベントが最も集中している場所がハイライト表示されます。Y 軸には検索期間内の日付が表示され、X 軸には 1 日の時刻が 1 時間間隔(00:00 ~ 23:00)で表示されます。
カラー グラデーションの凡例は、特定の時間におけるイベントの量を示します。明るい色はイベント数が少ないことを示し、暗い色は密度が高いことを示します。また、水平スライダーを調整して、密度インジケーターを調整し、時間単位のスロットを表示または非表示にすることもできます。サイドパネルの上下矢印をクリックして日付をスクロールし、特定の期間を調整します。
[集計] パネルを使用して検索結果を絞り込む
[集計] パネルには、高頻度の値がまとめられています。これを使用して検索結果を絞り込むことができます。
[集計] パネルには、2 つの折りたたみ可能なリストがあります。1 つは [UDM フィールド](一致する UDM フィールドのリスト)で、もう 1 つは検索タイプに応じたフィールドのリスト(未加工ログ検索の [ログ フィールド]、[統計フィールド]、[ケース フィールド] など)です。UDM 検索の場合、[集計] パネルには [UDM フィールド] リストと [グループ化されたフィールド] リストが表示されます。
[集計] リストの上部にフィールドを固定するには、フィールドにポインタを合わせて、keep [固定] アイコンをクリックします。
パネルの search 検索フィールドを使用して、特定のフィールドまたはフィールド値を検索できます。
各フィールドには「一致数」、つまりそのフィールドに同じ値を持つレコードの数が表示されます。リストの内容は、一致数の多い順に並べ替えられ、一致数が同じ場合はアルファベット順に並べ替えられます。リストでフィールドを検索し、フィールド アイテムを開くことができます。
集計を使用して検索結果をフィルタするには、次の操作を行います。
[集計] パネルで、リストからフィールドを選択して、そのフィールドのリスト値を表示します。
リストから値を選択し、[more_vert その他] をクリックします。
フィルタ オプションを選択します。
- 表示の絞り込み: 対応する隣接するテーブルが更新され、一致するレコードのみが表示されます。
= "value"フィルタが filter_list [フィルタを追加] ボタンの横に表示されます。 - 除外: 対応する隣接するテーブルが更新され、一致するレコードが除外されます。
!= "value"フィルタが filter_list [フィルタを追加] ボタンの横に表示されます。 - コピー: フィールドと値のペアをクリップボードにコピーします。
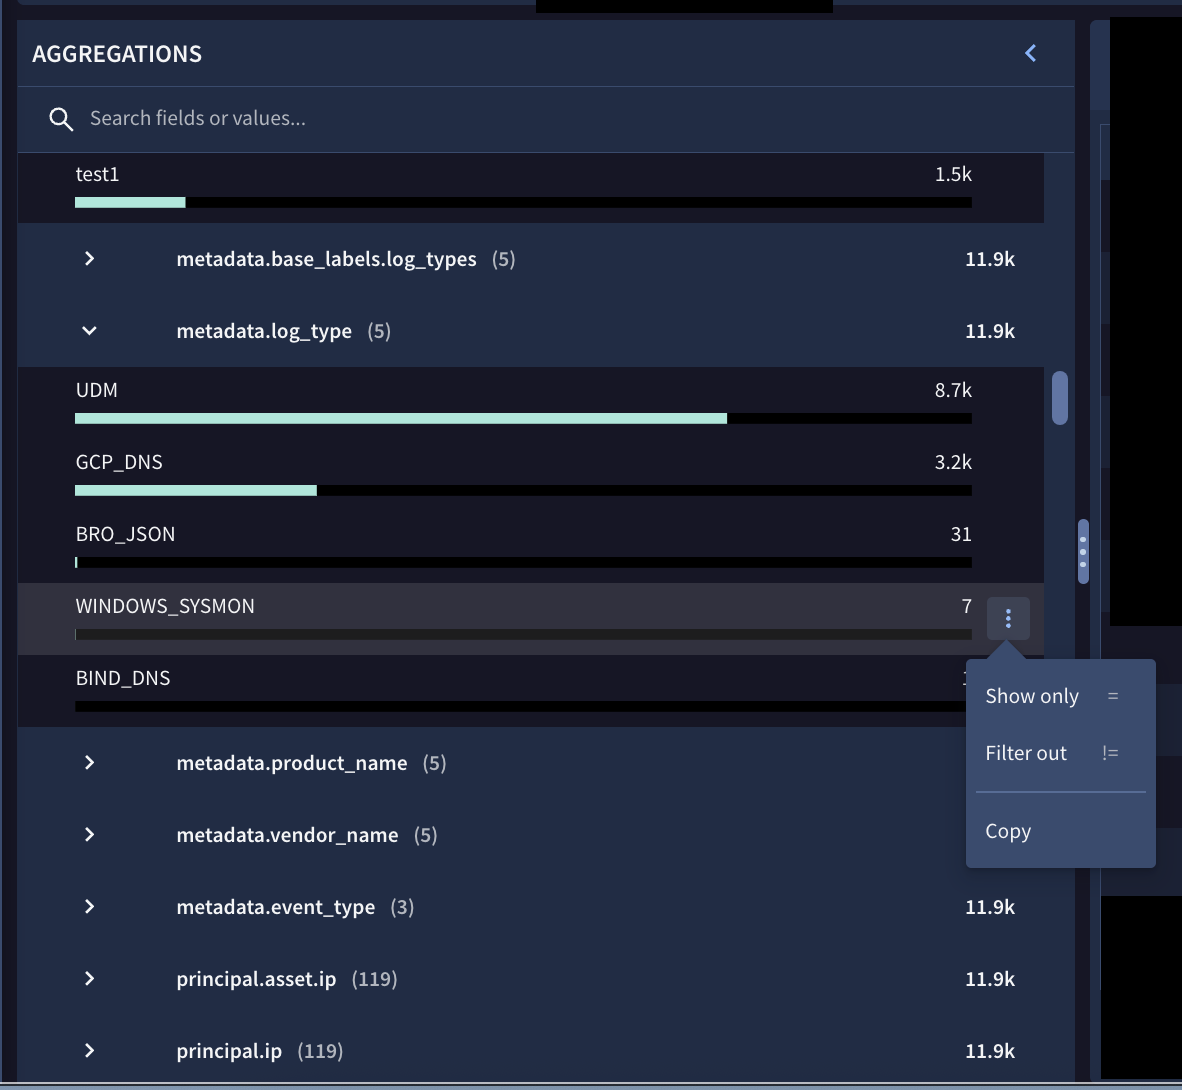
図 4. [集計] パネルを使用してフィールドをフィルタする例。

図 5. filter_list [フィルタを追加] ボタンと 2 つの既存のフィルタ(1 つは表示され、もう 1 つは [+1 More] リストに表示されます)。
- 表示の絞り込み: 対応する隣接するテーブルが更新され、一致するレコードのみが表示されます。
省略可: 前の手順で [のみ表示] または [除外] を選択し、フィルタをクエリエディタに自動的に組み込んで検索を再度実行する場合は、[検索に適用して実行] をクリックします。
[結果] タブの [集計] パネルでグループ化されたフィールドを使用する
UDM 検索の [集計] パネルには、[グループ化されたフィールド] リストが含まれています。グループ化されたフィールドは、関連する UDM フィールドを組み合わせた強力なカテゴリ エイリアスとして機能します。各フィールドを個別に入力する必要はありません。グループ化されたフィールドの詳細については、グループ化されたフィールドを検索するをご覧ください。
| グループ化されたフィールドのエイリアス | エイリアスに含まれる関連 UDM フィールド |
|---|---|
domain |
about.administrative_domainabout.asset.network_domainnetwork.dns.questions.namenetwork.dns_domainprincipal.administrative_domainprincipal.asset.network_domaintarget.administrative_domaintarget.asset.hostnametarget.asset.network_domaintarget.hostname |
email |
intermediary.user.email_addressesnetwork.email.fromnetwork.email.toprincipal.user.email_addressessecurity_result.about.user.email_addressestarget.user.email_addresses |
file_path |
principal.file.full_pathprincipal.process.file.full_pathprincipal.process.parent_process.file.full_pathtarget.file.full_pathtarget.process.file.full_pathtarget.process.parent_process.file.full_path |
hash |
about.file.md5about.file.sha1about.file.sha256principal.process.file.md5principal.process.file.sha1principal.process.file.sha256security_result.about.file.sha256target.file.md5target.file.sha1target.file.sha256target.process.file.md5target.process.file.sha1target.process.file.sha256 |
hostname |
intermediary.hostnameobserver.hostnameprincipal.asset.hostnameprincipal.hostnamesrc.asset.hostnamesrc.hostnametarget.asset.hostnametarget.hostname |
ip |
intermediary.ipobserver.ipprincipal.artifact.ipprincipal.asset.ipprincipal.ipsrc.artifact.ipsrc.asset.ipsrc.iptarget.artifact.iptarget.asset.iptarget.ip |
namespace |
principal.namespacesrc.namespacetarget.namespace |
process_id |
principal.process.parent_process.pidprincipal.process.parent_process.product_specific_process_idprincipal.process.pidprincipal.process.product_specific_process_idtarget.process.parent_process.pidtarget.process.parent_process.product_specific_process_idtarget.process.pidtarget.process.product_specific_process_id |
user |
about.user.useridobserver.user.useridprincipal.user.user_display_nameprincipal.user.useridprincipal.user.windows_sidsrc.user.useridtarget.user.user_display_nametarget.user.useridtarget.user.windows_sid |
[イベント] パネルを使用する
[イベント] パネルを使用して、UDM 検索に一致するイベントを表示、並べ替え、管理します。
[イベント] パネルでサポートされている関数とツールについては、テーブルの一般的なツールを使用するをご覧ください。サポートされている機能には、タブに表示されるテーブルの列の管理、検索結果のダウンロードなどがあります。
デフォルトでは、検索を実行すると、[イベント] テーブルに、イベント ステータス、タイムスタンプ、タイプ(udm.metadata.event_type)、概要、ユーザー(udm.principal.user.userid または target.user.userid)、ホスト名(udm.principal.hostname または target.hostname)などの主要な列(クイック フィールド)が表示されます。クエリのスコープとログソースによっては、アクション(udm.security_result.action)などの関連するクイック フィールドがテーブルに動的に表示されることもあります。
単一のイベントの詳細を検査する(イベント ビューアと未加工のログの相関関係)
1 つのイベントの詳細を調べるには、行をクリックします。[イベント ビューアー] が開きます。
詳細については、UDM と RAW の結果にイベント ビューアを使用するをご覧ください。
[ピボット] タブ - ピボット テーブルを作成する
ピボット テーブルを使用すると、検索結果に対して多次元の数学的なグループ化と要約を行うことができます。
ピボット テーブルを開いて構成する手順は次のとおりです。
- UDM 検索を実行します。
- [結果] タブで、[ピボット] サブタブをクリックします。[ピボット設定] パネルが開きます。
[グループ条件] で、[追加 フィールド] をクリックして、行のグループ化に最大 5 つの UDM フィールドを選択します。フィールド タイプに応じて、特別な変換オプションが表示されます。
- 文字列フィールド: 小文字を強制するオプション。結果は、[デフォルト] の大文字と小文字の区別を使用して表示することも、メニューから [小文字] を選択して小文字のみを使用して表示することもできます。
- ホスト名フィールド:
- 登録済みドメイン: 登録済みのドメイン名(
google.com、nytimes.com、youtube.comなど)のみが表示されます。 - トップ N レベルドメイン: 表示するドメインのレベルを指定します。たとえば、
1の値を使用すると、トップレベル ドメイン(com、gov、eduなど)のみが表示されます。3の値を使用すると、ドメイン名の次の 2 つのレベル(google.co.ukなど)が表示されます。
- 登録済みドメイン: 登録済みのドメイン名(
- IP フィールド: CIDR プレフィックスの長さ(ビット単位)でグループ化するオプション。IPv4 アドレスには 1 ~ 32 を指定できます。IPv6 アドレスの場合は、最大 128 の値を指定できます。
- タイムスタンプ フィールド: 時間の解像度(ミリ秒、秒、分、時間、日)でグループ化するオプション。
[値] で、結果のフィールドのリストからピボットの値を指定します。最大 5 つの値を指定できます。
[値] に指定するフィールドごとに、次の [集計] オプションのいずれかを選択する必要があります。
- Avg(平均)
- 数
- 個別カウント
- 最大
- 最小
- 合計
- Stddev(標準偏差)
[要約] オプションは、[グループ化] フィールドと互換性がありません。例: [Sum]、[Avg]、[Stddev]、[Min]、[Max] オプションは、数値フィールドのみに適用できます。互換性のない [要約] オプションを [グループ化] フィールドに関連付けようとすると、エラー メッセージが表示されます。
[イベント数] の値を指定して、この特定の検索とピボット テーブルで識別されたイベント数を返します。
[並べ替え] で、1 つ以上の UDM フィールドを指定し、[昇順] または [降順] オプションを使用して 1 つ以上の並べ替えを選択します。
準備ができたら [適用] をクリックします。結果が [ピボット] パネルに表示されます。
省略可: ピボット テーブルの内容をダウンロードして保存するには、テーブルから検索結果をダウンロードするをご覧ください。
[Raw Logs] パネルを使用する
[未加工ログ] パネルを使用すると、検索に一致するログを表示、並べ替え、管理できます。このパネルでは、未加工の解析されていないログ テレメトリーが評価されます。診断の主な目的は、取り込みと解析の健全性をモニタリングすることです。つまり、解析されたログの数、解析されなかったログの数、不明(特定の時点で 1 つ以上のログが検出されたが、その数が不確定であることを意味する)の数をモニタリングすることです。
このタブでサポートされている関数とツールについては、テーブルに共通のツールを使用するをご覧ください。サポートされている機能には、タブに表示されるテーブルの列の管理、検索結果のダウンロードなどがあります。
単一の未加工ログの詳細を検査する(イベント ビューアと未加工ログの相関関係)
単一の未加工ログの詳細を確認するには、行をクリックします。[イベント ビューアー] が開きます。
詳細については、UDM と RAW の結果にイベント ビューアを使用するをご覧ください。
[統計情報] パネルを使用する
[統計情報] パネルを使用して、検索に一致する統計情報を表示、並べ替え、管理します。
[統計] パネルでは、 列セレクタのみがサポートされており、列を追加または削除できます。
このタブでサポートされている関数とツールについては、テーブルに共通のツールを使用するをご覧ください。サポートされている機能には、検索結果のダウンロードなどがあります。
[結合] パネルを使用する
[結合] パネルを使用して、検索に一致する項目を表示、並べ替え、管理します。
このタブでサポートされている関数とツールについては、テーブルに共通のツールを使用するをご覧ください。サポートされている機能には、タブに表示されるテーブルの列の管理、検索結果のダウンロードなどがあります。
Cases パネルを使用する
[ケース] パネルを使用して、検索に一致するケースを表示、並べ替え、管理します。
このタブでサポートされている関数とツールについては、テーブルに共通のツールを使用するをご覧ください。サポートされている機能には、タブに表示されるテーブルの列の管理、検索結果のダウンロードなどがあります。
[ケース履歴] パネルを使用する
[ケース履歴] パネルを使用して、検索条件に一致するケース履歴を表示、並べ替え、管理します。
このタブでサポートされている関数とツールについては、テーブルに共通のツールを使用するをご覧ください。サポートされている機能には、タブに表示されるテーブルの列の管理、検索結果のダウンロードなどがあります。
[Timed Data] パネルと [Timeless Data] パネルを使用する
[Timed Data] パネルと [Timeless Data] パネルを使用して、ECG 検索の結果を表示、並べ替え、管理します。[Timed Data] パネルには、定義された期間を持つエンティティの結果が表示されます。つまり、取り込み時に metadata.interval.end_time の値が設定されています。[Timeless Data] パネルには、定義された期間がないエンティティ(metadata.interval.end_time の値がないエンティティ)の結果が表示されます。
UDM と RAW の結果にイベント ビューアを使用する
- 1 つのイベントまたは未加工ログの詳細を調べるには、[イベント] テーブルまたは [未加工ログ] テーブルの行をクリックします。[イベント ビューアー] が開きます。
[イベント ビューア] には次のタブがあります。
- イベント フィールド
- 未加工ログ
- アラート: [イベント] テーブルの UDM 結果にのみ表示されます。
- エンティティ
[Event Fields] タブを使用する
デフォルトでは、[イベント フィールド] タブに UDM イベント フィールドが階層ツリー構造で表示されます。この構造には [選択済み] というラベルが付けられています。
[Event Fields] タブでは、次の操作を行うことができます。
- フィールド定義を表示します。フィールド名にポインタを合わせると、その定義が表示されます。
- フィールドを固定すると、すばやくアクセスできます。[選択済み] リストでフィールドを選択し、[固定 ] ピンをクリックします。フィールドが [固定] リストに表示されます。フィールドは [選択済み] リストに残り、[固定リスト] の階層は、
udm接頭辞付きのドット区切りの表記で表示されます(例:udm.metadata.event_type)。 - 列に追加するか、複数のフィールドをコピーします。ノードまたはフィールドの横にあるチェックボックスをオンにして、[列に追加] または [コピー] を選択します。
次の操作を行います。
- フィルタ: [選択済み] リストで選択した項目(check_box)に次のフィルタを適用します。
- フィールド
- 拡充されていないフィールドを表示
- 拡充されているフィールドを表示
- その他のフィールドを表示
- 抽出されたフィールドを表示
- エンリッチメント ログソース: 使用可能なオプションはイベントによって異なります。
- フィールド
- コピー: 選択した UDM フィールドと UDM 値をシステム クリップボードにコピーします。
- 列に追加: UDM フィールドを列として追加します。
- フィルタ: [選択済み] リストで選択した項目(check_box)に次のフィルタを適用します。
各 UDM フィールドは、フィールドに拡充されたデータまたは拡充されていないデータが含まれることを示すアイコンでラベル付けされます。アイコンのラベルは次のとおりです。
- U: 拡充されていないフィールドには、元の未加工ログのデータを使用して、正規化プロセス中に入力された値が含まれます。
E: 拡充されたフィールドには、Google SecOps が入力した値が含まれます。これらの値は、お客様の環境内のアーティファクトに関する追加のコンテキストを提供します。詳細については、Google SecOps でイベントデータとエンティティ データを拡充するをご覧ください。
拡充された各フィールドの表示には、関連するすべてのソースが表示されます。この情報は、検証とトラブルシューティングに役立ちます。また、監査とコンプライアンスの目的で必要になる場合もあります。拡充ソースに応じてフィールドをフィルタすることもできます。
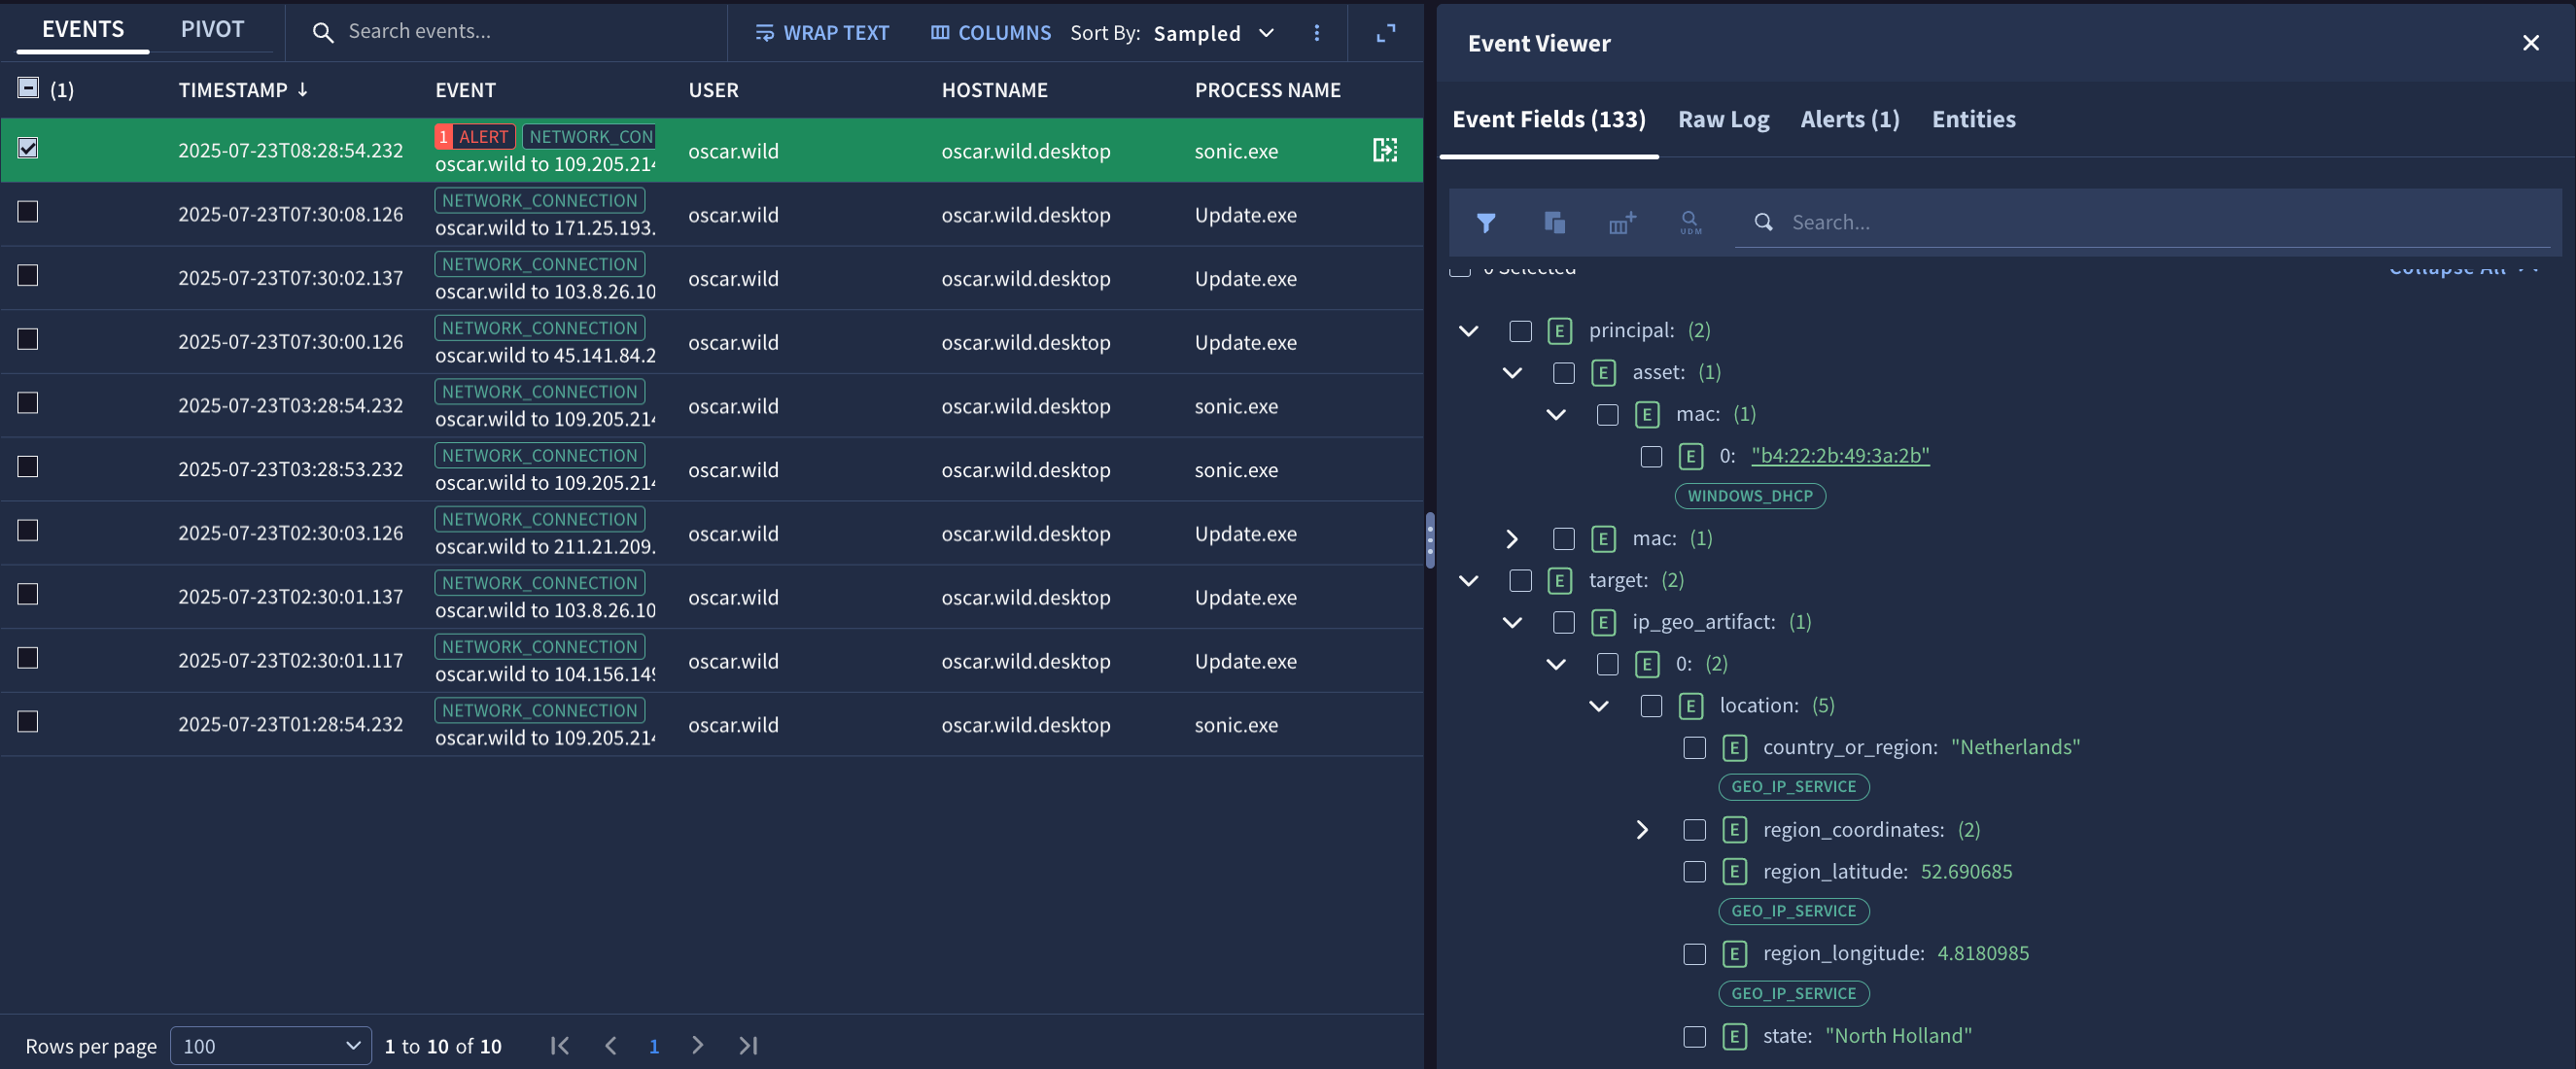
図 6. [イベント ビューア] の [イベント フィールド] タブに表示される、拡充された UDM フィールドと拡充されていない UDM フィールド。拡充されたフィールドのソースが表示されます。
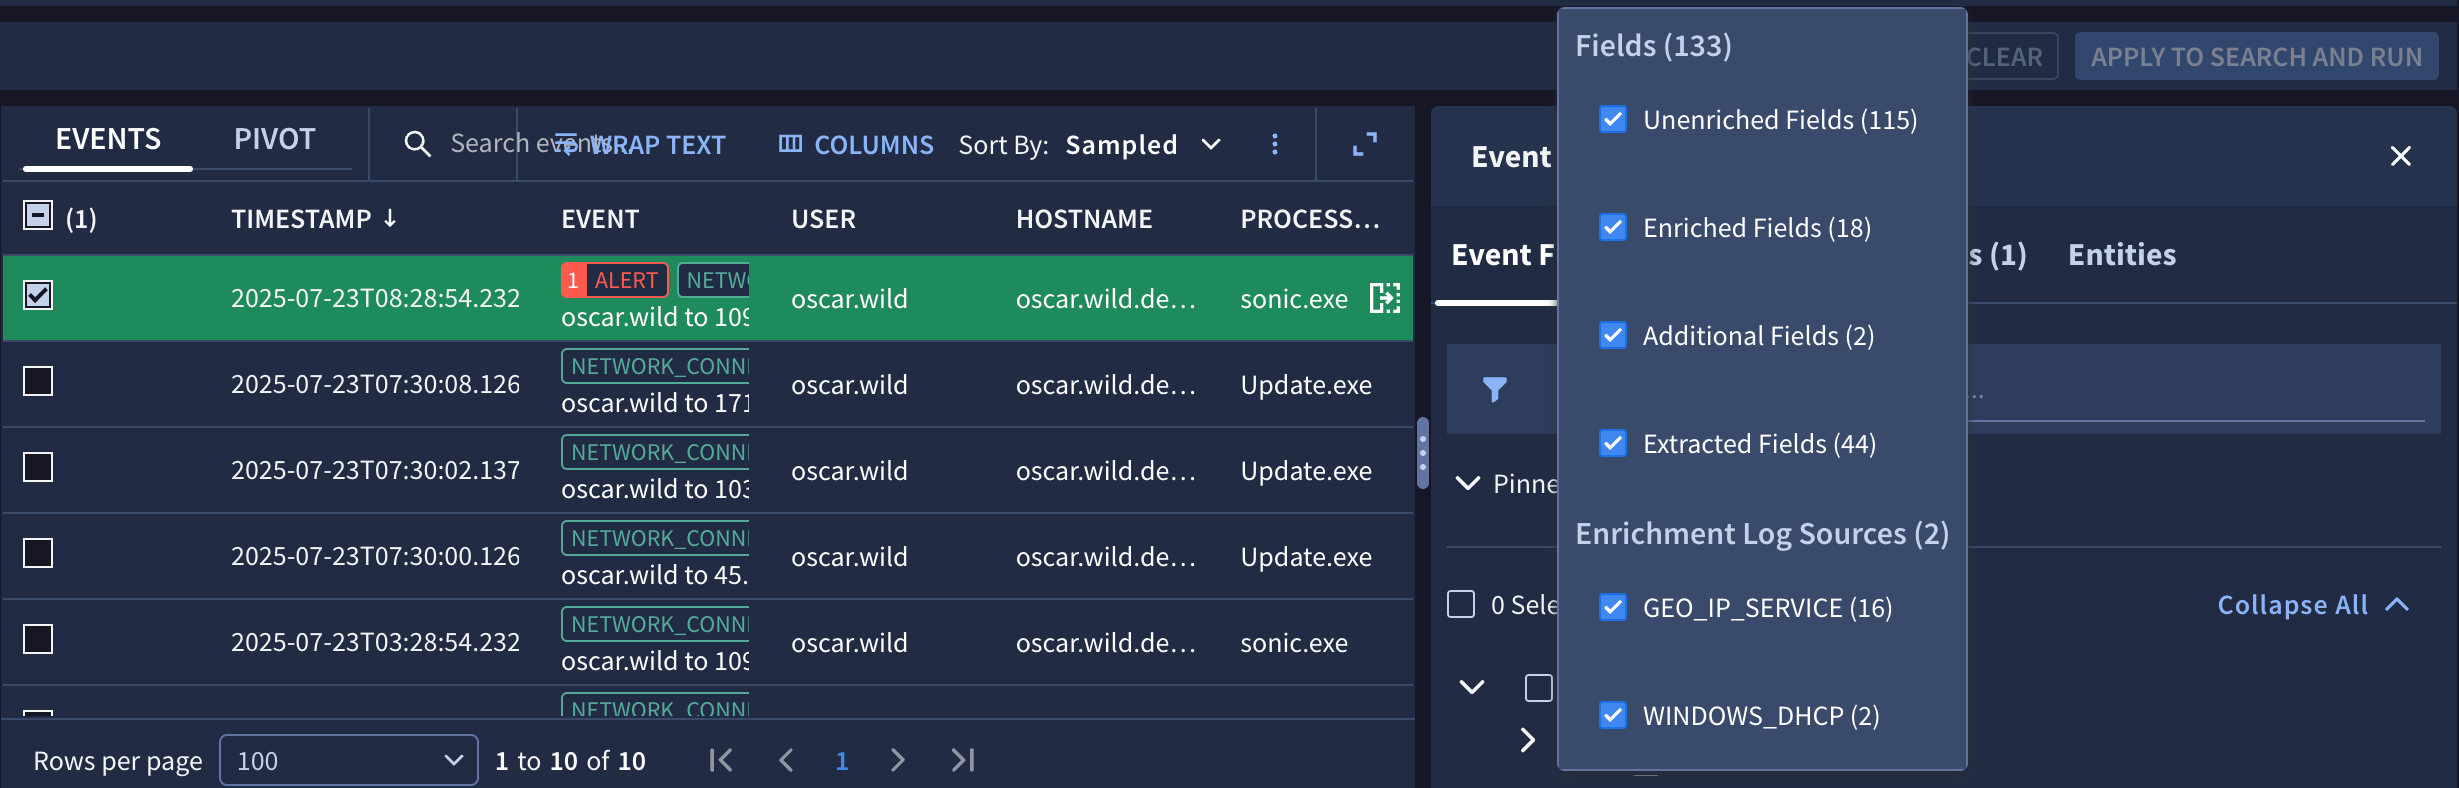
図 7. [イベント フィールド] タブのフィルタを使用すると、さまざまな属性に応じてフィールドを表示または非表示にできます。
[Raw Log] タブを使用する
[未加工ログ] タブには、元の未加工のサインが次のいずれかの形式で表示されます。
- 未加工
- JSON
- XML
- CSV
- 16 進数 / ASCII
[アラート] タブを使用する
[アラート] タブには、イベントに関連付けられたアラートが表示されます。
[アラート] タブは、[イベント] テーブルの UDM 結果に対してのみ表示されます。
[エンティティ] タブを使用する
[エンティティ] タブには、イベントに関連付けられているエンティティが表示されます。
エンティティをクリックすると、[エンティティ コンテキスト] ダイアログが表示されます。このダイアログには、次の項目が含まれます。
- アセット名
- 初回検知日
- 最終検知日
- IP アドレス
- MAC アドレス
- アラート数
- ルール別の最大アラート数
- アラートの推移を示す棒グラフ
- [アラートと IOC を開く] リンク
- [View in Alerts Tab] リンク
[Alerts & Detections] タブで情報を表示、管理する
[アラートと検出] タブは、次の目的で使用します。
- すべてのルール実行にわたる脅威ハンティング
- 対応可能なアラート トリガーと低ノイズの行動前兆の比較
- 1 つの統合ビューでインシデントの範囲を特定
[アラートと検出] タブには、アクティブな検索条件に一致するアラートと検出の両方が表示されます。アラートと検出を 1 つのタブにまとめることで、重大度の高いアラートと、その基盤となる行動ルールのヒットを並べて調査し、単独ではアラートのしきい値を超えなかったノイズの少ない前兆を明らかにできます。
アラートは、アラートしきい値または重大度の高い通知でタグ付けされた UDM イベントとサードパーティ コネクタのテレメトリーです。[アラート] の数には、アラートルール(alert_state = "ALERTING")をトリガーした UDM ログのテレメトリーと、サードパーティのセキュリティ コネクタ(CrowdStrike や SOAR Webhook など)から取り込まれた優先度の高い通知が表示されます。
検出は、環境全体で YARA-L 2.0 ルールによって生成されたすべてのアラート(ALERTING)ルールと非アラート(NOT_ALERTING)ルールの実行出力です。このタブには、YARA-L 2.0 検出エンジンによって生成された包括的なルール実行出力が、アラート ルールと非アラート ルールの両方のヒットにわたって表示されます。ルールによって生成されたすべてのアラートは検出(ALERTING)でもありますが、[検出] の数には、情報、バックグラウンド、またはアラート以外のルールヒット(NOT_ALERTING)もすべて含まれます。
タブヘッダーのカウントは、ルール実行の一致をアラート ステータス別に分類します。たとえば、タブヘッダーが Alerts (43) & Detection (0) の場合、alerting_rule = true と一致するものが 43 件あり、アラートなし(NOT_ALERTING)のルール実行が 0 件であることを意味します。
[アラートと検出] タブには、次のパネルが表示されます。
時系列の傾向グラフを使用する
[アラートと検出] タブの [経時的な傾向] タブには、検出量の経時的なグラフ(ヒストグラム)が表示されます。各垂直バーの幅は、検索ウィンドウ全体に基づいて動的にスケーリングされます(たとえば、24 時間の検索ウィンドウの場合、各バーは 10 分を表します)。
このグラフでは、時間の経過に伴うすべてのルール実行の一致が、Detections というラベルの付いた 1 つの集計シリーズにグループ化されます。
このグラフは、次の機能をサポートしています。
- 期間の調整: タイムラインのスライダー コントロールをドラッグして、表示される期間をすぐに絞り込みます。結果グリッドと集計は、バックエンドに対してクエリを再実行することなく更新されます。
- 1 つのバーの時間枠の集計と検出を表示する: バーをクリックすると、グラフ、[集計] タブ、[検出] タブのフォーカスがそのバーの時間枠に絞り込まれます。これによりフィルタが作成され、filter_list [フィルタを追加] ボタンの横に表示されます。フィルタを削除すると、すべての結果が再度表示されます。
- 詳細ポップアップ: いずれかのバーをクリックすると、時間、クエリされた検出、フィルタされた検出の値を含むダイアログが開きます。
[集計] パネルを使用して検出を絞り込む
[アラートと検出] タブの [集計] パネルの内容には、高頻度の検出結果の値が要約されています。これを使用して、検索結果を絞り込むことができます。
[集計] パネルには、[検出フィールド]、[UDM フィールド](一致する UDM フィールドのリスト)、[エンティティ フィールド] の 3 つの折りたたみ可能なリストがあります。
各フィールドには「一致数」、つまり、そのフィールドに同じ値を持つアラート検出の数が表示されます。リストの内容は、一致数の多い順に並べ替えられ、一致数が同じ場合はアルファベット順に並べ替えられます。リストでフィールドを検索し、フィールド アイテムを開くことができます。
フィールドにポインタを合わせて keep [Keep] アイコンをクリックすると、フィールドを [集計] リストの上部に固定できます。
[集計] パネルでアラート検出結果を検索する
[集計] パネルの検索検索フィールドを使用して、特定のフィールドまたはフィールド値を検索できます。これにより、最も重要なアラートに集中できます。
[集計] パネルでアラートをフィルタするための主なアラート属性は次のとおりです。
- ケース
- 名前
- 優先度
- 重大度
- ステータス
- 判定結果
[集計] パネルでアラート検出結果をフィルタする
集計を使用してアラート検出結果をフィルタするには、次の操作を行います。
[集計] パネルで、リストからフィールドを選択して、そのフィールドの値のリストを表示します。
そのリストから値を選択し、more_vert [その他] をクリックします。
フィルタ オプションを選択します。
- 表示の絞り込み: [検出] テーブルが更新され、一致するアラートのみが表示されます。
= "value"フィルタが filter_list フィルタを追加ボタンの横に表示されます。 - 除外: [検出] テーブルが更新され、一致するアラートが除外されます。
!= "value"フィルタが filter_list [フィルタを追加] ボタンの横に表示されます。 - より大きい(整数フィールドのみ): [検出] テーブルが更新され、この値より大きい値のアラートが表示されます。
> "value"フィルタが filter_list [フィルタを追加] ボタンの横に表示されます。 - 以上(整数フィールドのみ): [検出] テーブルが更新され、この値以上の値を持つアラートが表示されます。
>= "value"フィルタが filter_list [フィルタを追加] ボタンの横に表示されます。 - より小さい(整数フィールドのみ): [検出] テーブルが更新され、この値より小さい値のアラートが表示されます。
< "value"フィルタが filter_list [フィルタを追加] ボタンの横に表示されます。 - 以下(整数フィールドのみ): [検出] テーブルが更新され、この値以下のアラートが表示されます。
<= "value"フィルタが filter_list [フィルタを追加] ボタンの横に表示されます。 - コピー: フィールドと値のペアをクリップボードにコピーします。
- 表示の絞り込み: [検出] テーブルが更新され、一致するアラートのみが表示されます。
- フィルタを削除してアラート検出結果を更新するには、filter_list [フィルタを追加] ボタンの横に表示されているフィルタを削除します。
[検出] パネルを使用する
[検出] パネルを使用して、検索に一致するアイテムを表示、並べ替え、管理します。
このタブでサポートされている関数とツールについては、テーブルに共通のツールを使用するをご覧ください。サポートされている機能には、タブに表示されるテーブルの列の管理、検索結果のダウンロードなどがあります。
1 つのアラートの詳細を検査する(アラート ビューア)
- 1 つのアラートの詳細を確認するには、[検出] テーブルの行をクリックします。[アラート ビューア] が開きます。
[アラート ビューア] には、次のタブがあります。
[Detection Fields] タブを使用する
デフォルトでは、[検出フィールド] タブに、[選択済み] というラベルの付いた階層ツリー構造で検出フィールドが表示されます。
[検出フィールド] タブを使用して、次の操作を行います。
- フィールド定義を表示します。フィールド名にポインタを合わせると、その定義が表示されます。
- フィールドを固定すると、すばやくアクセスできます。[選択済み] リストでフィールドを選択し、[固定 ] ピンをクリックします。フィールドが [固定] リストに表示されます。フィールドは [選択済み] リストに残り、[固定リスト] の階層は、
collection接頭辞付きのドット区切りの表記で表示されます(例:collection.created_time)。 - 列に追加するか、複数のフィールドをコピーします。ノードまたはフィールドの横にあるチェックボックスをオンにして、[列に追加] または [コピー] を選択します。
次の操作を行います。
- [選択済み] リストにフィルタを適用します。
- 列に追加: フィールドを列として追加します。
- コピー: 選択したフィールドと値をシステム クリップボードにコピーします。
[詳細] タブを使用する
[詳細] タブには、アラートの詳細が表示されます。詳細フィールドのセットは、特定のアラートによって異なります。
詳細フィールドの例:
- 名前(常にアラート)
- 型
- 重大度
- リスクスコア
- ステータス
- 優先度
- 検出
- 検出ウィンドウ
- 作成済み
- ルール
- ルールセット
- 説明
- タグ
[変数] タブを使用する
[Variables] タブには、アラートに関連付けられている各変数のフィールド、タイプ、値が表示されます。
[エンティティ] タブを使用する
[エンティティ] タブは、アラートに関連付けられたエンティティがある場合にのみ表示されます。
[エンティティ] タブには、アラートに関連付けられているエンティティが表示されます。
エンティティをクリックすると、[エンティティ コンテキスト] ダイアログが表示されます。このダイアログには、次の項目が含まれます。
- アセット名
- 初回検知日
- 最終検知日
- IP アドレス
- MAC アドレス
- アラート数
- ルール別の最大アラート数
- アラートの推移を示す棒グラフ
- [アラートと IOC を開く] リンク
- [View in Alerts Tab] リンク
[概要] タブで情報を表示、管理する
[概要] タブでは、次のことができます。
- エンティティの履歴(初回検出、最終検出、MAC アドレス)を確認します。
- 観察された指標が、アクティブなセキュリティ運用ケースまたはアラートと重複しているかどうかを確認します。
[概要] タブには、統合されたエンティティ コンテキスト グラフ(ECG)、アセットまたはユーザーの詳細、アクティブな検索ウィンドウに一致するセキュリティ侵害インジケーター(IOC)またはエンティティの調査の概要が表示されます。表示される情報は、情報タイプによって異なります。
[Overview] タブには、エンティティ情報が次のいずれかの事前定義情報タイプで表示されます。
[概要] タブでアセットの詳細を表示する
クエリに特定のアセットを返す条件(principal.hostname="laptop-will" や principal.ip="10.0.0.76" など)が含まれている場合、[概要] タブに [アセットビュー] の詳細と次のパネルの情報が表示されます。
- 検索の概要: 次の情報が表示されます。
- 検索期間中のアセットに関連付けられた IP アドレスや MAC アドレスなど、エンティティの詳細。IP アドレスと MAC アドレスは、エンティティを識別するためにも使用できます。また、クリックするとエンティティ ビューアに追加情報が表示されます。また、企業内ではじめてアセットが確認された日時と、最後(直近)に確認された日時も表示されます。タイムスタンプ(最初または最後のいずれか)をクリックして、その時間を使用して新しい検索を実行できます。
- アラートの詳細(検索期間内におけるそのエンティティに関連するアラートの数を示すグラフなど)。パネルには、アラート数が最も多いルールのサブセットも表示されます。
- [アラートと IOC を開く] をクリックすると、同じ検索期間内に生成されたすべてのアラートが表示されます。
- [アラートで表示] タブをクリックして、このページの [アラートと検出] タブに切り替え、選択したエンティティに対して新しい検索を開始します。
- グラフ上のいずれかのバーをクリックして、このページの [アラートと検出] タブに切り替え、クリックしたバーの期間を使用して、選択したエンティティに対する新しい検索を開始します。
- [さらに表示] リンクをクリックして [エンティティ フィールド] ビューを開き、アセットに関連付けられているすべてのエンティティ フィールドを表示します。エンティティ フィールドをクリップボードにコピーするには、エンティティ フィールドの横にあるチェックボックスをオンにして、[アクションを表示] をクリックして、[エンティティをコピー] をクリックします。上部のチェックボックスをオンにして、すべてのエンティティを選択します。
- 関連する IOC: アセットに関連付けられている IOC が表示されます。高い重大度が割り当てられた IOC から最初に表示されます。IOC 名をクリックすると、右側にエンティティ ビューアが開きます。
- 関連するエンティティ: アセットにログインしたユーザーなど、このアセットが関連付けられている他のエンティティを表示します。パネルには、エンティティの種類、環境内ではじめて検出された際の日時、最後(直近)に検出された際の日時が表示されます。また、アセットに関連付けられている名前空間も表示されます。エンティティをクリックして、[エンティティ コンテキスト] パネルを開きます。UDM 検索で指定された範囲ではなく、使用可能な期間全体で関連するエンティティを表示するには、[すべての時間を表示] をクリックします。
- エンティティ コンテキスト: [関連付けられているエンティティ] パネルで選択したエンティティの詳細を表示します。このパネルには、[関連付けられているエンティティ] パネルで選択したエンティティの種類(ユーザーやドメインなど)に応じて異なる情報が表示されます。
[概要] タブでドメインの詳細を表示する
クエリに特定のドメインを指定する条件(target.hostname="example.com" など)が含まれている場合、[Overview] タブに [Domain] の詳細と次のパネルの情報が表示されます。
- 検索の概要: 次の情報が表示されます。
- 登録済みドメインに関連付けられた WHOIS 情報、企業内ではじめて確認された日時、最後(直近)に確認された日時など、ドメインに関する詳細。[VT コンテキスト] をクリックして、VirusTotal のドメインに関する情報を表示します。
- アラートの詳細(検索期間内におけるそのエンティティに関連するアラートの数を示すグラフなど)。パネルには、アラート数が最も多いルールのサブセットも表示されます。
- [アラートと IOC を開く] をクリックすると、同じ検索期間内に生成されたすべてのアラートが表示されます。
- [アラートで表示] タブをクリックして、このページの [アラートと検出] タブに切り替え、選択したエンティティに対して新しい検索を開始します。
- グラフ上のいずれかのバーをクリックして、このページの [アラートと検出] タブに切り替え、クリックしたバーの期間を使用して、選択したエンティティに対する新しい検索を開始します。
- [さらに表示] リンクをクリックして [エンティティ フィールド] ビューを開き、ドメインに関連付けられているすべてのエンティティ フィールドを表示します。エンティティ フィールドをクリップボードにコピーするには、エンティティ フィールドの横にあるチェックボックスをオンにして、[アクションを表示] をクリックして、[エンティティをコピー] をクリックします。上部のチェックボックスをオンにして、すべてのエンティティを選択します。
- 解決済み IP: 完全修飾ドメイン名(FQDN)に関して企業内で確認されたすべての解決済み IP アドレスを表示します。たとえば、
target.hostname="test.altostrat.com"を検索すると、検索結果に 2 つの解決済み IP アドレス(198.51.100.81と203.0.113.81)が表示されることがあります。 - サブドメインと兄弟ドメイン: 特定の FQDN に関して、企業内で確認されたすべての関連サブドメインを表示します。多くの攻撃者は、同じドメインとサブドメインを使用して攻撃を行います。たとえば、
target.hostname="sandbox.altostrat.com"を検索すると、このパネルにはtest.sandbox.altostrat.comとstaging.sandbox.altostrat.comの 2 つのサブドメインが表示されます。 - アセットの普及率: Google Security Operations アカウントに保存されているデータの全期間にわたりドメインに接続されていた企業内のアセットの数を示します。グラフの各バーは、UTC 日にドメインに接続した企業内の一意のアセットの数を表します。バーにカーソルを合わせると、バーが表す UTC 日の関連エンティティが表示されます。エンティティ名をクリックすると、右側に表示されるエンティティ コンテキスト パネルにエンティティの概要と概要が表示されます。[イベントを表示] をクリックすると、選択したエンティティに関連するイベントが [検索イベント] タブに表示されます。
- 関連するエンティティ: このドメインに接続しているアセットなど、このドメインが関連付けられている他のエンティティを表示します。このリストには、エンティティの種類、企業内ではじめて検出された際の日時、最後(直近)に検出された際の日時が含まれます。エンティティをクリックして、[エンティティ コンテキスト] パネルを開きます。
- エンティティ コンテキスト: [関連付けられているエンティティ] パネルで選択したエンティティの詳細を表示します。このパネルには、[関連付けられているエンティティ] パネルで選択したエンティティの種類(IP アドレスやドメインなど)に応じて異なる情報が表示されます。
ファイルの詳細を表示する
クエリに単一のファイルを返す条件(principal.process.file.md5="a00000a75f2a35130aa7a7aaa09aaa7a" など)が含まれている場合、[Overview] タブに [File] の詳細と次のパネルの情報が表示されます。
- 検索の概要: 次の情報が表示されます。
- ハッシュ値、ファイルサイズ、企業内ではじめて確認された時刻、最後(直近)に確認された時刻などのファイルに関する詳細。[VT コンテキスト] をクリックして、VirusTotal のファイルに関する情報を表示します。
- アラートの詳細(検索期間内におけるそのエンティティに関連するアラートの数を示すグラフなど)。パネルには、アラート数が最も多いルールのサブセットも表示されます。
- [アラートと IOC を開く] をクリックすると、同じ検索期間内に生成されたすべてのアラートが表示されます。
- [アラートで表示] タブをクリックして、このページの [アラートと検出] タブに切り替え、選択したエンティティに対して新しい検索を開始します。
- グラフ上のいずれかのバーをクリックして、このページの [アラートと検出] タブに切り替え、クリックしたバーの期間を使用して、選択したエンティティに対する新しい検索を開始します。
- [さらに表示] リンクをクリックして [エンティティ フィールド] ビューを開き、ファイルに関連付けられているすべてのエンティティ フィールドを表示します。エンティティ フィールドをクリップボードにコピーするには、エンティティ フィールドの横にあるチェックボックスをオンにして、[アクションを表示] をクリックして、[エンティティをコピー] をクリックします。上部のチェックボックスをオンにして、すべてのエンティティを選択します。
- 関連する IOC: ファイルに関連付けられている IOC が表示されます。高い重大度が割り当てられた IOC から最初に表示されます。IOC 名をクリックすると、右側にエンティティ ビューアが開きます。
- アセットの普及率: Google SecOps アカウントに保存されているデータの全期間にわたりファイルに関連付けられていた企業内のアセットの数を示します。
- 関連するエンティティ: このファイルが実行されているアセットや、ファイルにアクセスしたユーザーなど、このファイルが関連付けられている他のエンティティを表示します。このリストには、エンティティの種類、企業内ではじめて検出された際の日時、最後(直近)に検出された際の日時が含まれます。エンティティをクリックして、[エンティティ コンテキスト] パネルを開きます。
- VirusTotal プロパティ & メタデータ: VirusTotal データベースからのファイルに関する情報を表示します。[さらに表示] をクリックして VirusTotal ダイアログを開き、ファイルに関する追加情報を表示します。
- 関連付けられているエンティティ: [関連付けられているエンティティ] パネルで選択したエンティティの種類(ユーザーやアセットなど)に応じて異なる情報が表示されます。
- エンティティ コンテキスト: [関連付けられているエンティティ] パネルで選択したエンティティの詳細を表示します。このパネルには、[関連付けられているエンティティ] パネルで選択したエンティティの種類(ユーザーやアセットなど)に応じて異なる情報が表示されます。
[概要] タブで IP の詳細を表示する
クエリに特定の外部 IP アドレスを返す条件(target.ip="203.0.113.254" など)が含まれている場合、[Overview] タブに [IP] の詳細と次のパネルの情報が表示されます。
- 検索の概要: 次の情報が表示されます。
- 企業内ではじめて検出された際の日時、最後(直近)に検出された際の日時などの、IP アドレスの詳細。[VT コンテキスト] をクリックして、VirusTotal のこの IP アドレスに関して利用できる情報を表示します。
- アラートの詳細(検索期間内におけるそのエンティティに関連するアラートの数を示すグラフなど)。パネルには、アラート数が最も多いルールのサブセットも表示されます。
- [アラートと IOC を開く] をクリックすると、同じ検索期間内に生成されたすべてのアラートが表示されます。
- [アラートで表示] タブをクリックして、このページの [アラートと検出] タブに切り替え、選択したエンティティに対して新しい検索を開始します。
- グラフ上のいずれかのバーをクリックして、このページの [アラートと検出] タブに切り替え、クリックしたバーの期間を使用して、選択したエンティティに対する新しい検索を開始します。
- [さらに表示] リンクをクリックして [エンティティ フィールド] ビューを開き、IP アドレスに関連付けられているすべてのエンティティ フィールドを表示します。エンティティ フィールドをクリップボードにコピーするには、エンティティ フィールドの横にあるチェックボックスをオンにして、[アクションを表示] をクリックして、[エンティティをコピー] をクリックします。上部のチェックボックスをオンにして、すべてのエンティティを選択します。
- 関連する IOC: IP アドレスに関連付けられた IOC が表示されます。高い重大度が割り当てられた IOC から最初に表示されます。IOC 名をクリックすると、右側にエンティティ ビューアが開きます。
- アセットの普及率: UDM 検索で指定された期間にわたり IP アドレスに接続していた企業内のアセットの数を示します。
- 関連するエンティティ: IP アドレスが登録されているドメインなど、この IP アドレスが関連付けられている他のエンティティを表示します。このリストには、エンティティの種類、企業内ではじめて検出された際の日時、最後(直近)に検出された際の日時が含まれます。エンティティをクリックして、[エンティティ コンテキスト] パネルを開きます。
- エンティティ コンテキスト: [関連付けられているエンティティ] パネルで選択したエンティティの詳細を表示します。このパネルには、[関連付けられているエンティティ] パネルで選択したエンティティの種類(ドメインやアセットなど)に応じて異なる情報が表示されます。リンクが表示されている場合は、[VT コンテキスト] をクリックして、VirusTotal のエンティティに関する情報を表示します。
[概要] タブでユーザーの詳細を表示する
クエリに特定のユーザーを返す条件(principal.user.userid="alice" など)が含まれている場合、[Overview] タブに [User] の詳細と次のパネルの情報が表示されます。
- 検索の概要: 次の情報が表示されます。
- エンティティの詳細。完全な名前、企業内ではじめて確認された際の日時、最後(直近)に確認された際の日時、タイトル、メールアドレスなど。
- アラートの詳細(検索期間内におけるそのエンティティに関連するアラートの数を示すグラフなど)。パネルには、アラート数が最も多いルールのサブセットも表示されます。
- [アラートと IOC を開く] をクリックすると、同じ検索期間内に生成されたすべてのアラートが表示されます。
- [アラートで表示] タブをクリックして、このページの [アラートと検出] タブに切り替え、選択したエンティティに対して新しい検索を開始します。
- グラフ上のいずれかのバーをクリックして、このページの [アラートと検出] タブに切り替え、クリックしたバーの期間を使用して、選択したエンティティに対する新しい検索を開始します。
- [さらに表示] リンクをクリックして [エンティティ フィールド] ビューを開き、ユーザーに関連付けられているすべてのエンティティ フィールドを表示します。エンティティ フィールドをクリップボードにコピーするには、エンティティ フィールドの横にあるチェックボックスをオンにして、[アクションを表示] をクリックして、[エンティティをコピー] をクリックします。上部のチェックボックスをオンにして、すべてのエンティティを選択します。
- 関連付けられているエンティティ: ユーザーがアクセスしたドメイン、ユーザーがアクセスしたアセットなど、このユーザーが関連付けられているエンティティを表示します。このリストには、エンティティの種類、企業内ではじめて検出された際の日時、最後(直近)に検出された際の日時が含まれます。エンティティをクリックして、[エンティティ コンテキスト] パネルを開きます。
- エンティティ コンテキスト: [関連付けられているエンティティ] パネルで選択するエンティティの詳細を表示します。このパネルの情報は、エンティティの種類(アセットやドメインなど)によって異なります。
[Visualize] タブで情報を表示して管理する
[Visualize] タブを使用すると、STATS の検索結果のデータを、チャート、グラフ、表に変換できます。
表の一般的なツールを使用する
[SIEM 検索] ページの、1 つのテーブルを含むほとんどのパネルは、同じ共通の関数とツールをサポートしています。
このセクションでは、次の一般的な関数とツールについて説明します。
- 検索ボックス。検索ボックスを使用して、隣接する表で一致する結果を検索します。
- 表の列を管理し、列セットを共有する(列マネージャー)。
- テキストを折り返す - テキストの折り返しを解除ボタン。テキストを折り返すと、列内の長い文字列全体を表示できます。
- テーブルから検索結果をダウンロードする。
- 表の下部にある [1 ページあたりの行数] ツール。このツールを使用すると、大量の結果レコード(行)を読み込む際のブラウザの安定性とパフォーマンスを向上させることができます。Google SecOps では、検索結果がページ分割されて表示されます。[イベント] テーブルの [1 ページの行数] リストを使用して、1 ページに表示する行数(10 ~ 1,000 イベント)を選択します。
テーブルの列を管理し、列セットを共有する(列マネージャー)
イベントデータを分析する際に一貫したビューを使用するには、[SIEM 検索] ページの次のテーブルにカスタム列セットを作成、保存、共有します。
- [結果] パネルの次のテーブル: [イベント]、[未加工ログ]、[結合]
- [アラートと検出] タブの [検出] テーブル。
この機能を使用するには、ユーザー アカウントまたは Identity and Access Management ロールに、次の 5 つの権限がすべて付与されている必要があります。
chronicle.googleapis.com/savedColumnSets.createchronicle.googleapis.com/savedColumnSets.updatechronicle.googleapis.com/savedColumnSets.deletechronicle.googleapis.com/savedColumnSets.listchronicle.googleapis.com/savedColumnSets.get
列セットを作成する
表示項目のセットを作成する手順は、操作している表によって若干異なります。
[イベント]、[未加工ログ]、[結合] テーブルの列セットを作成するには、次の操作を行います。
- [表示項目] をクリックして、[表示項目マネージャー] を開きます。
- filter_alt フィルタ アイコンをクリックして、該当しない列を表示するかどうかを指定します。
- [選択した列を表示] 切り替えボタンをクリックすると、選択した列のみが [イベント列] タブに表示されます。
- [イベントの表示項目] タブで、表示項目セットの列を追加または削除します。折りたたみ可能なセクション(検索結果の種類によって異なります)でフィールドを閲覧または検索できます。たとえば、クイック フィールド(データ型ごとの最も一般的なフィールド)、グループ化されたフィールド、すべてのイベント フィールド、すべてのエンティティ フィールドなどです。チェックボックスをオンまたはオフにして、列の表示と非表示を切り替えます。
- 列を並べ替えて、[保存] をクリックします。[Save Column Set] ダイアログが開きます。
- 次のいずれかを選択します。
- 保存: 表示項目の設定の新しい名前を入力します。
- 置換: 以前に保存したセットを変更した場合は、既存のセットを変更内容で上書きできます。
- [保存] をクリックします。列セットは [列セット] タブに表示されます。
Detections テーブルの列セットを作成するには、次の操作を行います。
- [表示項目] をクリックして、[表示項目マネージャー] を開きます。
- filter_alt フィルタ アイコンをクリックして、該当しない列を表示するかどうかを指定します。
[Table Type] リストから、列セットを作成するテーブルタイプを選択します。
- 検出
- [Events]
- エンティティ(テーブルの行を開いて列を表示)
特定のテーブルタイプに加えた変更は、そのタイプのテーブルとサブテーブルにのみ適用されます。
[選択した列を表示] 切り替えをクリックすると、選択した列のみが対応するタブ([検出列]、[イベント列]、[エンティティ列])に表示されます。
対応するタブで、表示項目セットの列を追加または削除します。折りたたみ可能なセクション(検索結果のタイプによって異なります)でフィールドをブラウジングまたは検索できます。チェックボックスをオンまたはオフにして、列の表示と非表示を切り替えます。
列を並べ替えて、[保存] をクリックします。[Save Column Set] ダイアログが開きます。
次のオプションのいずれかを選択します。
- 保存: 表示項目の設定の新しい名前を入力します。
- 置換: 以前に保存したセットを変更した場合は、既存のセットを変更内容で上書きできます。
[保存] をクリックします。列セットは [列セット] タブに表示されます。
列セットを共有する
Google SecOps テナント内の他のすべてのユーザーと列セットを共有するには:
- [表示項目] をクリックして、[表示項目マネージャー] を開きます。
- [イベントの表示項目] タブで、表示項目セットの列を追加または削除します。折りたたみ可能なセクション(検索結果の種類によって異なります)でフィールドを閲覧または検索できます。たとえば、クイック フィールド(データ型ごとの最も一般的なフィールド)、グループ化されたフィールド、すべてのイベント フィールド、すべてのエンティティ フィールドなどです。チェックボックスをオンまたはオフにして、列の表示と非表示を切り替えます。
- 列を並べ替えて、[共有] をクリックします。[Share Column Set] ダイアログが開きます。
- 次のいずれかを選択します。
- 新しい列セットを共有する: 共有する列セットの新しい名前を入力します。
- 既存のセットを共有: 以前に保存したセットをリストから選択します。
- [共有] をクリックします。列セットが [列セット] タブに [共有] バッジ付きで表示されます。
保存した列セットを読み込む
保存した列セットを読み込むには、次の操作を行います。
- [表示項目] をクリックして、[表示項目マネージャー] を開きます。
- [表示項目セット] タブを選択します。
- 読み込む列セットを選択し、[適用] をクリックします。
保存した表示項目セットを削除する
保存した表示項目セットを削除する手順は次のとおりです。
- [表示項目] をクリックして、[表示項目マネージャー] を開きます。
- [表示項目セット] タブを選択します。
- 列セットを選択し、 [その他] > [削除] をクリックします。
テーブルから検索結果をダウンロードする
[SIEM 検索] ページに表示されるテーブルの内容を含む CSV ファイルをダウンロードして保存できます。イベント テーブルまたはピボット テーブルの場合、元の未加工ログをバンドルするオプションもあります。これにより、解析された UDM レコードとソース テレメトリーの正確な相関関係が得られます。この機能は、外部分析処理、正規化されたデータと元の取り込みとの関係を保持する必要があるコンプライアンスのための監査証跡、または外部相関を必要とするチーム向けに設計されています。
Events テーブルから検索結果(指定された検索結果の最大数まで)をダウンロードするには:
- 省略可: 列マネージャーを使用して、CSV に含める UDM フィールドを指定します。選択内容に基づいて、[Raw Log] 列が追加されます。
表の上部にある [ダウンロード] をクリックし、次のいずれかを選択します。
- CSV 形式でダウンロード: 一致するイベント(および表示された指定イベントの正確な数)をダウンロードします。
- CSV 形式でダウンロード(未加工ログを含む): 一致するイベントをダウンロードし、正規化された各 UDM レコードの横に、解析されていない元のログ文字列を専用の列として追加します(表示されている指定されたイベントの正確な数に応じて)。
ファイルを保存します。
[結果] タブのテーブルから検索結果(指定された検索結果の最大数まで)をダウンロードするには、[イベント] パネルまたは [ピボット] パネル以外のテーブルからダウンロードします。
- 表の上部にある [ダウンロード] をクリックし、[CSV 形式でダウンロード] を選択します。これにより、一致する結果(および指定されたイベントの表示された正確な数)がダウンロードされます。
- ファイルを保存します。
[検出] テーブルから検索結果(指定された検索結果の最大数まで)をダウンロードするには:
- 表の上部にある [ダウンロード] をクリックし、[CSV 形式でダウンロード] を選択します。これにより、一致する結果(および指定されたイベントの表示された正確な数)がダウンロードされます。
- ファイルを保存します。
CSV の保存時にサポートされるフィールド
プラットフォームから CSV ファイルにダウンロードできるフィールドは次のとおりです。
userhostnameprocess nametimestampraw log: お客様で未加工ログが有効になっている場合にのみ有効udm.additionalで始まるすべてのフィールド
CSV を保存する際の有効なフィールド タイプ
次のフィールド タイプは CSV ファイルにダウンロードできます。
doublefloatint32uint32int64uint64boolstringenumbytesgoogle.protobuf.Timestampgoogle.protobuf.Duration
CSV の保存時にサポートされないフィールド
次のいずれかの条件を満たすフィールドは、CSV にダウンロードできません。
- フィールド タイプ: UDM proto でメッセージまたはグループとして定義されたデータ型。
- フィールドの深さ: 10 レベルを超えてネストされたフィールド。
特定の UI フィールド: UI に表示される次のフィールドは、直接ダウンロードではサポートされていません。
イベント フィールド:
- イベント ステータス
- Event Summary(イベントの概要)
イベントタイプ
エンティティ コンテキスト グラフ:
- 初回検知
- 最終検知
- タイムスタンプ
連携検索:
- インスタンス コード
制限と割り当て
Google SecOps は、プラットフォームの安定性と、プログラム インターフェースとウェブ インターフェース全体で一貫したパフォーマンスを確保するために、検索クエリに制限を適用します。これらの上限は、Backstory API と Chronicle API の両方に適用されます。
検索と API の割り当て
テナントあたりの検索クエリ数と同時オペレーション数には、次の上限が適用されます。
- 1 時間あたりのクエリ数(QPH): ウェブ コンソール インターフェースの上限は 1,000 QPH、プログラムによる API アクセスの上限は 2,000 QPH。
単純なクエリ(24 時間未満、単一ソース、統計なし): テナントあたり最大 180 件の同時クエリ。
シンプルクエリの同時実行プールが枯渇すると、オペレーションは自動的に複雑なクエリの利用可能な割り当てにオーバーフローします。
複雑なクエリ(24 時間を超える、マルチソース、または統計情報を含む): テナントあたり 180 件の同時クエリの最大同時実行上限。
UDM フィールド プロンプトの上限: 1 つのクエリで参照できる UDM フィールドは、プロンプト内で最大 100 個に制限されています。
割り当てのエラー
上限に達すると、ウェブ インターフェースに割り当てエラーの通知が継続的に表示されます。プログラムによるアクセスの場合、API 呼び出し(instances.udmSearch など)は、超過した特定の上限の詳細を示す google.rpc.QuotaFailure メッセージを含む HTTP ステータス 429 RESOURCE_EXHAUSTED エラーを返します。
結果セットと表示の上限
[検索設定] > [返される結果の最大数] を使用して、バックエンドの上限を調整します(1 ~ 1,000,000、デフォルトは 30,000)。
ウェブ インターフェースと API インターフェース全体で一貫したプラットフォームの安定性と迅速なレスポンス時間を確保するため、Google SecOps では次の上限が適用されます。
| 検索タイプまたはデータソース | 返される結果の最大数 | ウェブ コンソールの表示動作 |
|---|---|---|
| UDM イベント検索 | 1,000,000 レコード | [Results] タブの [Events] パネルに直接表示されます。ページ分割された行(1 ページあたり 10 ~ 1,000 行)に最新のレコードを表示します。 |
| データテーブルと結合 | 1,000,000 レコード | 相関行は、[列マネージャー] の構成に基づいて、[結果] タブの [イベント] パネルに表示されます。 |
| ケースとケース履歴 | 1,000,000 レコード | [結果] タブの [ケース] パネルと [ケース履歴] パネルに直接表示されます。[概要] コンテキストに表示されるか、[ケースを検索] クエリを使用して表示されます。 |
| 統計情報 | 100,000 レコード(UI と長時間実行オペレーション API のみ) | [結果] タブの [統計] パネルに直接表示されます。グラフは、読みやすさを考慮して上位の値をレンダリングします。表示上限を超えると、警告通知が表示されます。 |
| ピボット集計([結果] > [ピボット]) | 100,000 レコード | グラフは、読みやすさを考慮して上位の値をレンダリングします。表示上限を超えると、警告通知が表示されます。 |
| ルール検出 | 100,000 レコード | 統合された [アラートと検出] タブに直接表示されます。 |
| エンティティ コンテキスト グラフ(ECG) | 1,000,000 レコード | [結果] タブの [時間指定データ] パネルと [時間指定なしデータ] パネルに表示されます。[Timed Data] パネルの表には、定義された期間を持つエンティティが表示されます。[Timeless Data] タブの表には、期間が定義されていないエンティティが表示されます。インターフェースには、クエリが実行されるたびに、時間のないエンティティのみ、時間のあるエンティティのみ、またはそれらの異なる組み合わせが表示される可能性があります。詳細については、[Timed Data] パネルと [Timeless Data] パネルを使用するをご覧ください。 |
検索実行モードについて
このセクションでは、2 つの検索実行モードについて詳しく説明します。
基本モードと詳細モードの違い
次の表に、[SIEM 検索] ページの基本モードと詳細モードの違いを示します。
| 機能またはディメンション | 基本モード | 詳細モード |
|---|---|---|
| 表示されている結果タブ | 結果のみ | [結果]、[アラートと検出]、[概要]、[可視化] |
| タイムライン グラフ | 非表示(バケット集計をバイパス) | 表示([Activity Over Time] グラフと [Trend Over Time] グラフ、[Prevalence] タブ、[Activity heatmap] テーブル。つまり、イベント数、アラート数、結合、ECG グラフを含む) |
| 普及率スコアリング | 回避 | 有効(エンタープライズ普及率を計算) |
| 相関検出 | 回避 | 有効(トリガーされた YARA-L 2.0 検出を関連付ける) |
| エンティティ コンテキスト グラフ(ECG) | 回避 | 有効 |
| 相対レイテンシ プロファイル | インタラクティブなフィードバックの待機時間を最小限に抑える | 完全な拡充を計算するための標準的な待ち時間 |
基本モードと詳細モードのバックエンドの違いを理解する
基本モードでは、コンピューティング リソースを未加工イベントの取得とフィールド集計にのみ割り当てることで、インタラクティブな脅威調査、仮説検証、アドホックなログ分析を高速化します。基本モードでは、検索実行中に二次的な拡充ステップをバイパスする、合理化された高速パス実行パイプラインが使用されます。このアプローチにより、エンドツーエンドの検索待ち時間が短縮されるとともに、完全なデータ忠実度とクエリ構文の同等性が維持されます。
詳細モードでは、Google SecOps は、タイムライン バケット集計、企業間の指標普及率スコアリング、YARA-L 2.0 検出とアラートの相関、エンティティ コンテキスト グラフ(ECG)解決など、コア イベントの取得とともに補助的な分析を計算します。これらの拡充は、幅広い状況認識に役立ちますが、これらの二次的な拡充パイプラインは、大量のテレメトリーを検索する際に処理とレンダリングのレイテンシを増加させます。
基本モードでのバックエンドと UI の最適化
基本モードでクエリを実行すると、Google SecOps はバックエンドの検索実行とフロントエンドのレンダリングの両方を次のように最適化します。
- 高速パス バックエンド実行:
- 普及率の計算をバイパスする: 詳細モードでの検索では、企業全体のインジケーター(ドメイン、IP アドレス、ファイルハッシュなど)の過去の普及率が評価されます。基本モードでは、この補助計算がスキップされるため、大量のイベント ストリームの処理時間が最大 20 秒短縮されます。
- 検出の拡充を抑制する: バックエンドは検出の相関関係の上限をゼロに設定し、イベントの取得中にルールエンジンに対する二次ルックアップを排除します。
- タイムライン集計をプルーニングする: Google SecOps は、詳細なバケット化されたヒストグラムの計算をスキップし、タイムライン集計タスクをバイパスして、一致するイベントをクライアントに直接ストリーミングします。
- 効率的なインターフェース:
- フォーカスされたタブの表示: 結果インターフェースには [結果] タブのみが表示され、[アラートと検出]、[概要]、[可視化] タブは非表示になり、タブ切り替えのレイテンシがなくなります。
- 非表示のグラフ ウィジェット: 折りたたみ可能なタイムライン グラフとビジュアル パネル([Activity Over Time] グラフと [Trend Over Time] グラフ、[Prevalence] タブ、[Activity heatmap] テーブル)は、[Events] パネルと [イベント ビューア] の垂直方向の画面スペースを最大化するために自動的に非表示になります。
- フィールド集計の同等性: [集計] パネルはアクティブでインタラクティブなままです。そのため、[基本モード] を終了せずに、値の分布数の検査、[のみ表示] フィルタまたは [フィルタで除外] フィルタの適用、結果のサブセットの絞り込みを行うことができます。
検索実行モードの UI とワークフローの詳細
次のリストは、検索実行モードが UI とワークフローでどのように表示されるかを示しています。
- 永続的なブラウザ設定: Google SecOps は、選択した検索実行モードをブラウザのローカル ストレージ(
searchMode)に保存します。この設定は、ブラウザの更新、タブ、セッションをまたいで保持されます。たとえば、[基本モード] を選択すると、モードを切り替えるまで、以降の検索は [基本モード] で実行されます。 - 共有可能な URL の状態: アクティブな検索実行モードは、ページ URL クエリ パラメータ(
&searchMode=SEARCH_MODE。SEARCH_MODEは基本モードの場合はFAST、詳細モードの場合はADVANCED)に反映されます。調査 URL をチームメンバーと共有すると、共有 URL で指定された検索実行モードが、対象ユーザーのブラウザで選択されている検索実行モードよりも優先されます。 - 検索履歴のトラッキング: [履歴] ダイアログで実行された各クエリは、検索実行モードを記録します。[履歴] からクエリを選択して再実行すると、クエリの実行時に使用された検索実行モードが自動的に復元されます。
検索結果を最適化して絞り込む
このセクションでは、パフォーマンスの制限と想定される動作の概要を説明し、Google Security Operations の [SIEM 検索] ページに関する一般的な問題のセルフサービス修正について説明します。
パフォーマンスの最適化とベスト プラクティス
クエリ速度を最適化し、タイムアウトのリスクを最小限に抑えるには、次の操作を行います。
- 最初に期間を絞り込む: 期間は最も効果的なフィルタです。インシデントの正確な 2 時間のウィンドウをクエリすると、30 日間のウィンドウを検索するよりも指数関数的に高速になります。
- グループ化されたエイリアスではなく、正確な UDM フィールドをクエリする: グループ化されたフィールド(
ip = "1.2.3.4")は便利ですが、エンジンは 15 個以上の基盤となるフィールド(principal.ip、target.ip、observer.ip)をチェックする必要があります。IP アドレスが宛先サーバーに属していることがわかっている場合は、target.ip = "1.2.3.4"を直接クエリします。 - 正規表現で先頭のワイルドカードを避ける: ワイルドカード(
principal.hostname = /.*server-.*/)で始まるクエリは、インデックス ルックアップを妨げ、テーブル全体のスキャンを強制します。可能な限り、正規表現をアンカーします(principal.hostname = /^prod-server-.*/)。 - インデックス付きメタデータを活用する:
ANDチェーンの早い段階でmetadata.event_type(NETWORK_CONNECTION、PROCESS_LAUNCH、USER_LOGIN)またはmetadata.log_typeでフィルタして、関連性のないログソースを即座に除外します。 limit: Nを使用して迅速なデータ サンプリングとクイック プレビューを行う:limit: Nキーワードをクエリに直接追加(例:metadata.event_type = "USER_LOGIN" limit: 50)して、迅速なデータ サンプリングとクイック プレビューを行うことができます。selectとunselectを使用してペイロード サイズを削減する: 必要なリーフ フィールドのみを投影するか、不要な大きなフィールドを除外して、クエリのレイテンシを改善します。詳細については、selectとunselectでクエリ出力を制御するをご覧ください。
広範な検索のベスト プラクティス
検索が広すぎる場合、Google SecOps は、すべての検索結果を表示できないことを示す警告メッセージを表示します。このような場合、システムは最新の結果のみを取得します。取得される結果の数は、検索の上限である 100 万件のイベントと 1,000 件のアラートまでです。ただし、一致するイベントやアラートが他にも多数存在するものの、表示されていない場合があります。
関連するすべての結果を取得するには、次のようなフィルタを追加して検索を絞り込みます。
- 期間を絞り込んでデータセットのサイズを小さくする。
- 広範なキーワードではなく、具体的な検索クエリやフィルタを使用します。
- 単一のフィールドの結果が必要な場合は、グループ化されたフィールドではなく、正確な UDM フィールドをクエリします。
クエリのデバッグと絞り込み
このセクションでは、クエリをデバッグして改良する方法について説明します。
ランタイム エラーを表示する
クエリからエラーが返された場合、特定のランタイム エラー メッセージが [結果] パネルに永続的に表示されます。この永続的な表示により、エラーのコンテキストが常に表示されるため、エラーのトラブルシューティングと解決に役立ちます。
検索結果を制限する
表示する検索結果の最大数に limit キーワードを追加することで、検索結果を制限できます。これは、データのクイック プレビューの生成、パフォーマンスの最適化、結果のサブセットのみが必要な場合に便利です。たとえば、検索に limit: 25 を追加すると、結果は最大 25 件に制限されます。
大規模なデータセットを調査する
Google SecOps は、最大 100 万件の結果を返して、それらの結果を移動できます。これにより、結果をエクスポートせずに、ウェブ インターフェースで大規模なデータセットを直接調査できます。大規模な検索の場合、表示されるフィールドはデフォルトで制限されます。
データソースの結果の上限
次の表に、各データソースで返される結果の最大数を示します。
| 検索タイプまたはデータソース | 検索結果のイベントまたは行の最大数 |
|---|---|
| UDM | 1,000,000 |
| ECG | 1,000,000 |
| データ表 | 1,000,000 |
| UDM と UDM の結合 | 1,000,000 |
| UDM と ECG の結合 | 1,000,000 |
| UDM とデータテーブルの結合 | 1,000,000 |
| ケースとケース履歴 | 1,000,000 |
| 統計情報 | 100,000 |
| 検出 | 100,000 |
フィルタを追加してクエリを絞り込む
フィルタを追加してクエリを絞り込むには、次の操作を行います。
- [SIEM 検索] ページで、[filter_listフィルタを追加] をクリックします。ダイアログが開き、フィールドを選択して、フィールド値を表示(
=)または除外(!=)できます。 ダイアログ パラメータを構成します。
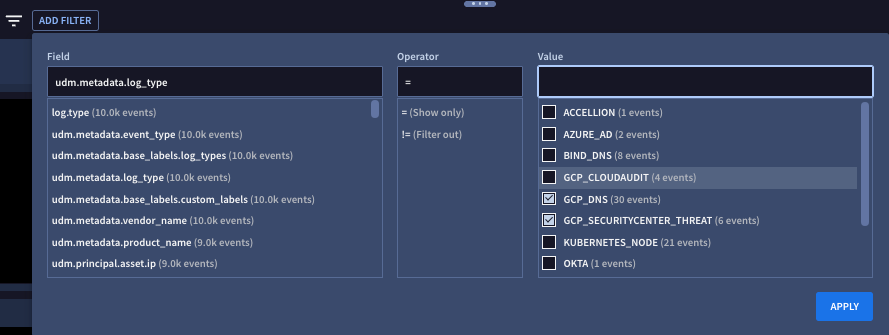
図 8: フィルタ ダイアログの例。
[適用] をクリックします。フィルタは、filter_list [フィルタを追加] ボタンの横に表示され、検索結果はそれに応じてフィルタされます。
省略可: 次のいずれかを行います。
- フィルタをクエリエディタに自動的に組み込んで検索を実行する場合は、[検索に適用して実行] をクリックします。
- フィルタを削除する場合は、[クリア] をクリックします。
トラブルシューティング
Error: Search has encountered an error and could not load data などの一般的なエラー メッセージが表示された場合は、次の手順に沿って問題を解決します。
- 別のネットワークから Google SecOps に接続します。たとえば、クラウド VM を使用してネットワークの問題を特定します。
- 組織のファイアウォールまたはプロキシの構成またはポリシーで、Chronicle API 呼び出しが許可されていることを確認します。
- 検索では大規模なデータセットが返される可能性があるため、Search API 呼び出しにデータ制限が構成されていないことを確認します。
- 構成されているタイムアウトを確認します。検索クエリは非同期で実行されるため、データの返却に時間がかかることがあります。タイムアウトが設定されている場合は、クエリがタイムアウトする前に十分な時間(60 分など)が確保されていることを確認します。
エラーが解消されない場合は、カスタマー サポートにお問い合わせください。
次のステップ
検索クエリの詳細については、以下をご覧ください。
- 検索構文を理解するには、クエリエディタでデータ値、エスケープ、演算子を構築してクエリを実行するために必要な YL2 構文の詳細と例が記載されています。
- 検索のベスト プラクティス。
- 統合検索でケースとケース履歴を検索する。
- Gemini を使用して UDM 検索クエリを生成する。
- 検索でコンテキストが拡充されたデータを使用する。
検索結果の詳細については、以下をご覧ください。
- UDM 検索を使用してエンティティを調査する。
- 検索で検出を調査するでは、[SIEM 検索] ページの [アラートと検出] タブの使用方法について説明します。
- 検索のデータ可用性を理解するでは、エンドツーエンドのデータフローとレイテンシを含むデータの取り込みライフサイクルと、これらの要因がクエリと分析のために最近取り込まれたデータの可用性にどのように影響するかについて詳しく説明します。
- UDM 検索とルール結果の比較では、UDM 検索クエリの結果をライブ検出ルールと比較する方法について説明します。
さらにサポートが必要な場合 コミュニティ メンバーや Google SecOps のプロフェッショナルから回答を得ることができます。