


Google SecOps のアーキテクチャとデータフロー
最新のセキュリティ環境では、クラウドネイティブ インフラストラクチャ、マイクロサービス、分散エンドポイント全体で大量のテレメトリーが生成されます。従来のセキュリティ情報およびイベント管理(SIEM)アーキテクチャは、このようなデータ量に対応するためにスケーリングに苦労することが多く、クエリの速度低下や可視性の断片化につながります。
Google Security Operations プラットフォームは、統合された高性能のセキュリティ分析レイヤを提供します。Google の主要なグローバル サービスを支えているものと同じインフラストラクチャ上に構築されており、ホットデータとコールドデータの階層間の従来の区別をなくしながら、ペタバイト規模のセキュリティ テレメトリーを取り込んでクエリを実行し、レイテンシを 1 秒未満に抑えます。
このドキュメントでは、Google SecOps のアーキテクチャとデータフローについて説明します。取り込み、UDM 正規化、YARA-L 脅威検出、自動応答について説明します。
インテリジェンス、分析、対応の統合
Google SecOps は、これまで別々だったセキュリティ運用機能を統合します。SIEM 分析とセキュリティ オーケストレーション、自動化、対応(SOAR)を緊密に結合したプラットフォームに統合します。また、Google Threat Intelligence と VirusTotal の脅威インテリジェンスと、Gemini を活用した生成 AI 機能を調査と検出のワークフローに直接組み込みます。
プラットフォーム アーキテクチャの概要
Google SecOps は、コア インフラストラクチャ上に構築された、クラウドネイティブな特別なセキュリティ プレーンとして動作します。 Google Cloud Spanner や Colossus などの基盤となる Google サービスのスケーラビリティ、耐久性、パフォーマンスのプロパティを継承します。
システム コンテキスト
Google SecOps は、セキュリティ環境の中心的な運用プレーンとして機能し、次の 3 つの主要なステージでデータを管理します。
- 入力: オンプレミス コレクタ(BindPlane エージェントなど)、クラウド プロバイダの API、サードパーティの Software-as-a-Service(SaaS)コネクタなど、ハイブリッド環境からテレメトリーを取り込みます。
- 処理コア: 未加工のテレメトリーを構造化された UDM スキーマに正規化し、YARA-L 検出エンジンを使用してイベントを評価し、SOAR ケース管理エンジンを使用してワークフローをオーケストレートします。
- 出力: 実用的なセキュリティ インテリジェンスと AI トリアージ分析情報をアナリストに提供すると同時に、API とリモート エージェントを介して自動封じ込めコマンドをターゲット環境に送信します。
次の図は、システム コンテキストとデータフローを示しています。

インフラストラクチャのメリット
Google SecOps の主なアーキテクチャ上の利点は、統合されたホット ストレージ モデルです。従来のアーキテクチャでは、古いテレメトリーがコールド ストレージに移動するため、クエリが遅くなったり、手動で再ハイドレーションが必要になったりします。一方、Google SecOps は取り込まれたすべてのテレメトリーを、インデックス検索可能なアクティブなホットステートで最大 12 か月間保持します。この設計により、過去 1 年間の履歴データに対して、過去 1 時間のクエリと同じパフォーマンスでクエリを実行できます。
データの収集と正規化のパイプライン
Google SecOps は、未加工の非構造化ログを構造化された統合データモデル(UDM)に変換する高スループットの取り込みパイプラインを使用します。正規化中に、パイプラインは エンティティ コンテキスト グラフのコンテキスト メタデータを使用して各イベントを拡充します。
収集アーキテクチャ
データの取り込みは、次の 3 つの主要なベクトルで行われます。
- コレクタ: syslog とパケットデータを集約するためにローカル ネットワーク内にデプロイされるエージェント ベースのコレクタ(BindPlane エージェントや OpenTelemetry エージェントなど)。コレクタは、テレメトリーをバッファリング、圧縮、トランスポート レイヤ(TLS)で暗号化してから、Google SecOps に転送します。
- 取り込み API: クラウド サービス、カスタム アプリケーション、サーバーレス パイプラインから構造化データと非構造化データのテレメトリーを取り込む直接 REST API エンドポイント。
- サードパーティ統合: 外部の SaaS プラットフォームや Cloud APIs(Microsoft 365 や Microsoft Entra ID など)からログ、アラート、ディレクトリ データを直接取得する、組み込みのプルベースのコネクタ。
データの収集と準備のパイプライン フロー
次の図は、未加工データから UDM 形式への具体的な変換手順を示しています。

統合データモデルのスキーマの概要
Unified Data Model(UDM)は、異なるベンダーのログを単一の構造化スキーマに正規化します。この標準表現により、同等のエンティティ(IP アドレス、ユーザー名、ファイル ハッシュなど)がすべてのログソースで一貫したフィールド パスを共有するため、分析と検索が簡素化されます。
UDM スキーマ アーキテクチャ
UDM は、厳密に型指定された階層型スキーマを使用して、セキュリティ イベントとエンティティを表します。データは、次のコア論理構造に整理されます。
- メタデータ: ログイベント自体に関するコンテキスト。イベントのタイムスタンプ、取り込み時間、ベンダーのプロダクト名、イベントタイプなど。
- プリンシパル: アクティビティを開始した主体となるエンティティ(元のユーザー、ホスト、IP アドレス、プロセスなど)。
- ターゲット: アクティビティによって直接影響を受けるエンティティ(ターゲット ファイル、宛先ホスト、ユーザー アカウントなど)。
- 送信元、仲介者、オブザーバー: トランザクションに関与するセカンダリ ネットワーク参加者(転送プロキシ、ファイアウォール、ルーティング ホップなど)。
- ネットワーク: ネットワーク プロトコルの属性とトランザクション アーティファクト(アプリケーション プロトコル、DNS クエリ、HTTP リクエストの詳細など)。
- セキュリティ結果: セキュリティ デバイスによって報告されたアクションまたは重大度の結果(
ALLOWED、BLOCKED、QUARANTINEDなど)。 - 拡張機能: 標準のコア スキーマの範囲外にあるベンダー固有のカスタム フィールドと Key-Value ペア。マッピング定義とパーサー開発の詳細については、カスタム パーサーを構成すると重要な UDM フィールドをご覧ください。
UDM クラス図
次の図は、UDM の構造設計図を示しています。

検索アーキテクチャ
Google SecOps には、さまざまな調査ワークフローに合わせて調整された強力な検索メカニズムが用意されています。ホット ストレージ全体で正規化されたテレメトリーをクエリしたり、解析されていない未加工ログに対してパターン マッチングを実行したり、構造化されたケースデータを検索したりできます。最適化のガイダンスについては、UDM 検索のベスト プラクティスをご覧ください。
次の表に、プラットフォーム全体で利用できる主な検索機能の概要を示します。
| 検索タイプ | アーキテクチャ機能 |
|---|---|
| UDM 検索 | 12 か月のホット ウィンドウで正規化され、インデックス登録された UDM イベントをクエリする主要な構造化検索エンジン。これにより、異なるログソースにまたがる複数フィールドのフィルタリング、集計、相関関係が可能になります。 |
| 未加工ログスキャン | 取り込まれたログの解析されていない元のテキスト文字列をスキャンします。この機能は、特定の UDM 構文にマッピングされていないアーティファクトとカスタム パラメータの正規表現(`regex`)と部分文字列の検索をサポートしています。 |
| 自然言語検索 | Gemini AI を使用して、自然言語の質問を正式な UDM 検索構文に直接変換し、クエリの作成と調査のワークフローを高速化します。 |
| ケースの検索 | SOAR データベース内の調査ケース、アラート、ハンドブック、アノテーション付きエンティティ メタデータをクエリする、レスポンス レイヤ内の専用検索エンジン。 |
脅威の検出と対応のループ
Google SecOps アーキテクチャは、検出分析と自動応答の間に継続的なフィードバック ループを作成します。検出ルールは、対応ワークフローをトリガーする高精度のアラートを生成します。一方、調査結果は、将来の検出ロジックの調整とチューニングに使用されるフィードバックを提供します。
検出ファネルのアーキテクチャ
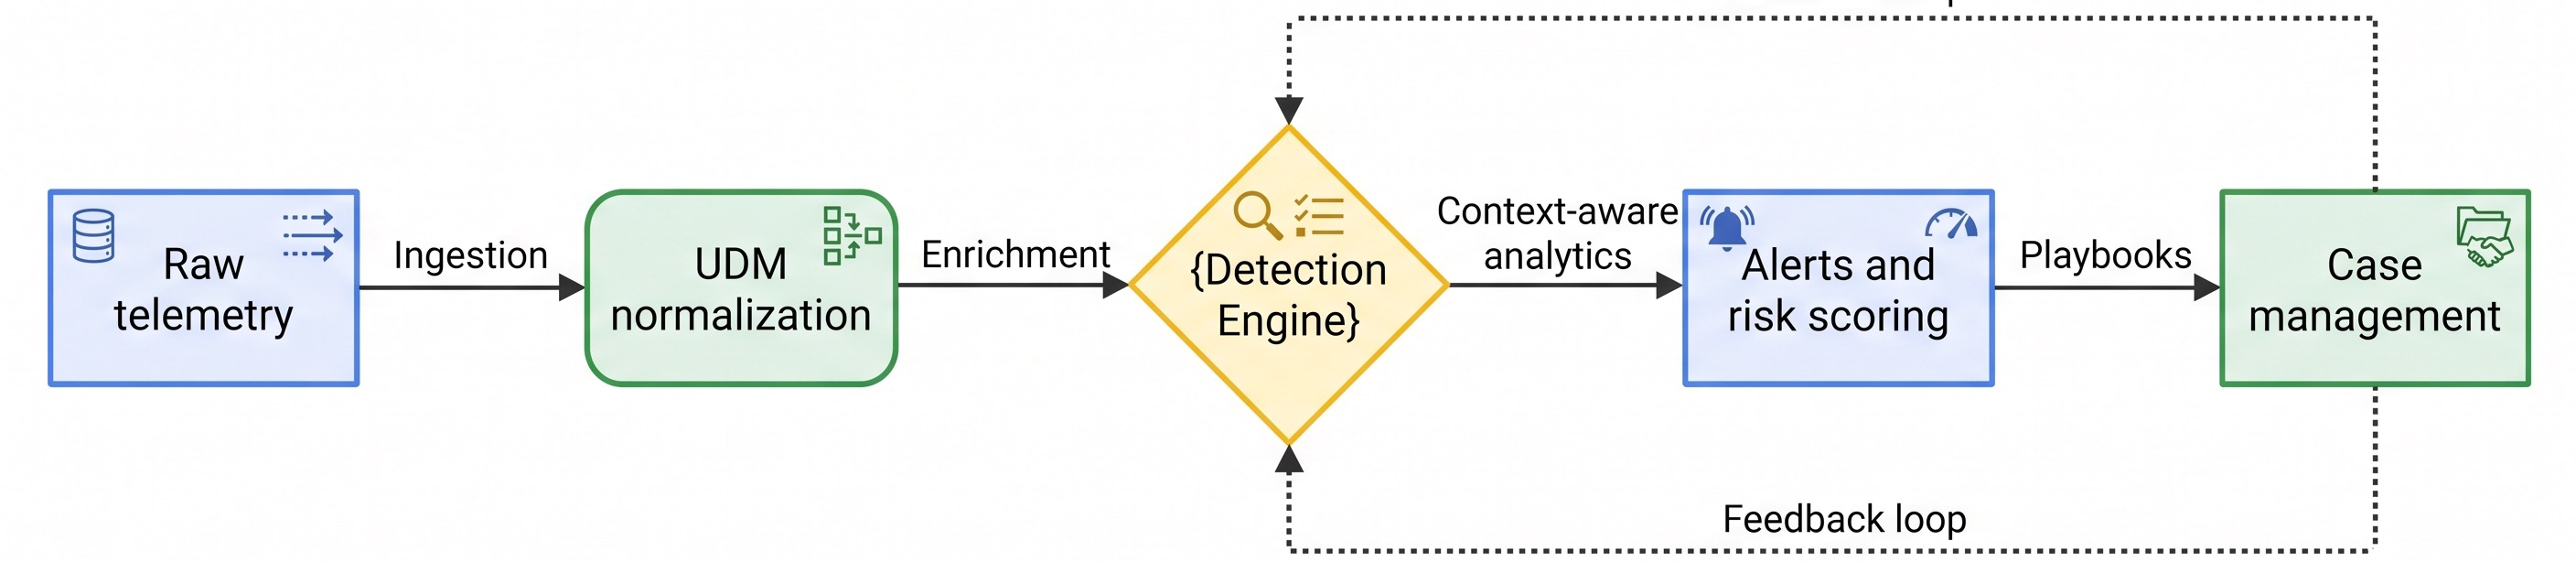
検出エンジンは、多段階のファネル アプローチを使用して、大量の未加工のセキュリティ テレメトリーを高忠実度のアラートに抽出します。
- 取り込みと正規化: 未加工のログが継続的に取り込まれ、標準の UDM イベント構造にフォーマットされます。
- 拡充: イベントは、エイリアス マッピング、コンテキスト アセット データ、Google Threat Intelligence などのソースからのグローバル脅威インテリジェンスで動的に拡充されます。
- 検出の評価: ステートフル YARA-L 2.0 エンジンは、拡張された時間枠で動作ルールと脅威ルールに対して拡充されたイベントを評価します。ルールの最適化のガイドラインについては、YARA-L のベスト プラクティスをご覧ください。
- 優先順位付けとグループ化: 一致する検出結果はアラートに集約され、動的リスクスコアが割り当てられ、統合されたケースにグループ化されます。
このファネル戦略では、コンテキスト アセット データと脅威インテリジェンスを組み合わせることで、無害な異常をフィルタリングして誤検出を減らし、真の脅威をハイライトして誤検知を減らします。これにより、セキュリティ チームは対応可能なインシデントに集中できます。
自動修復とフィードバック ループ
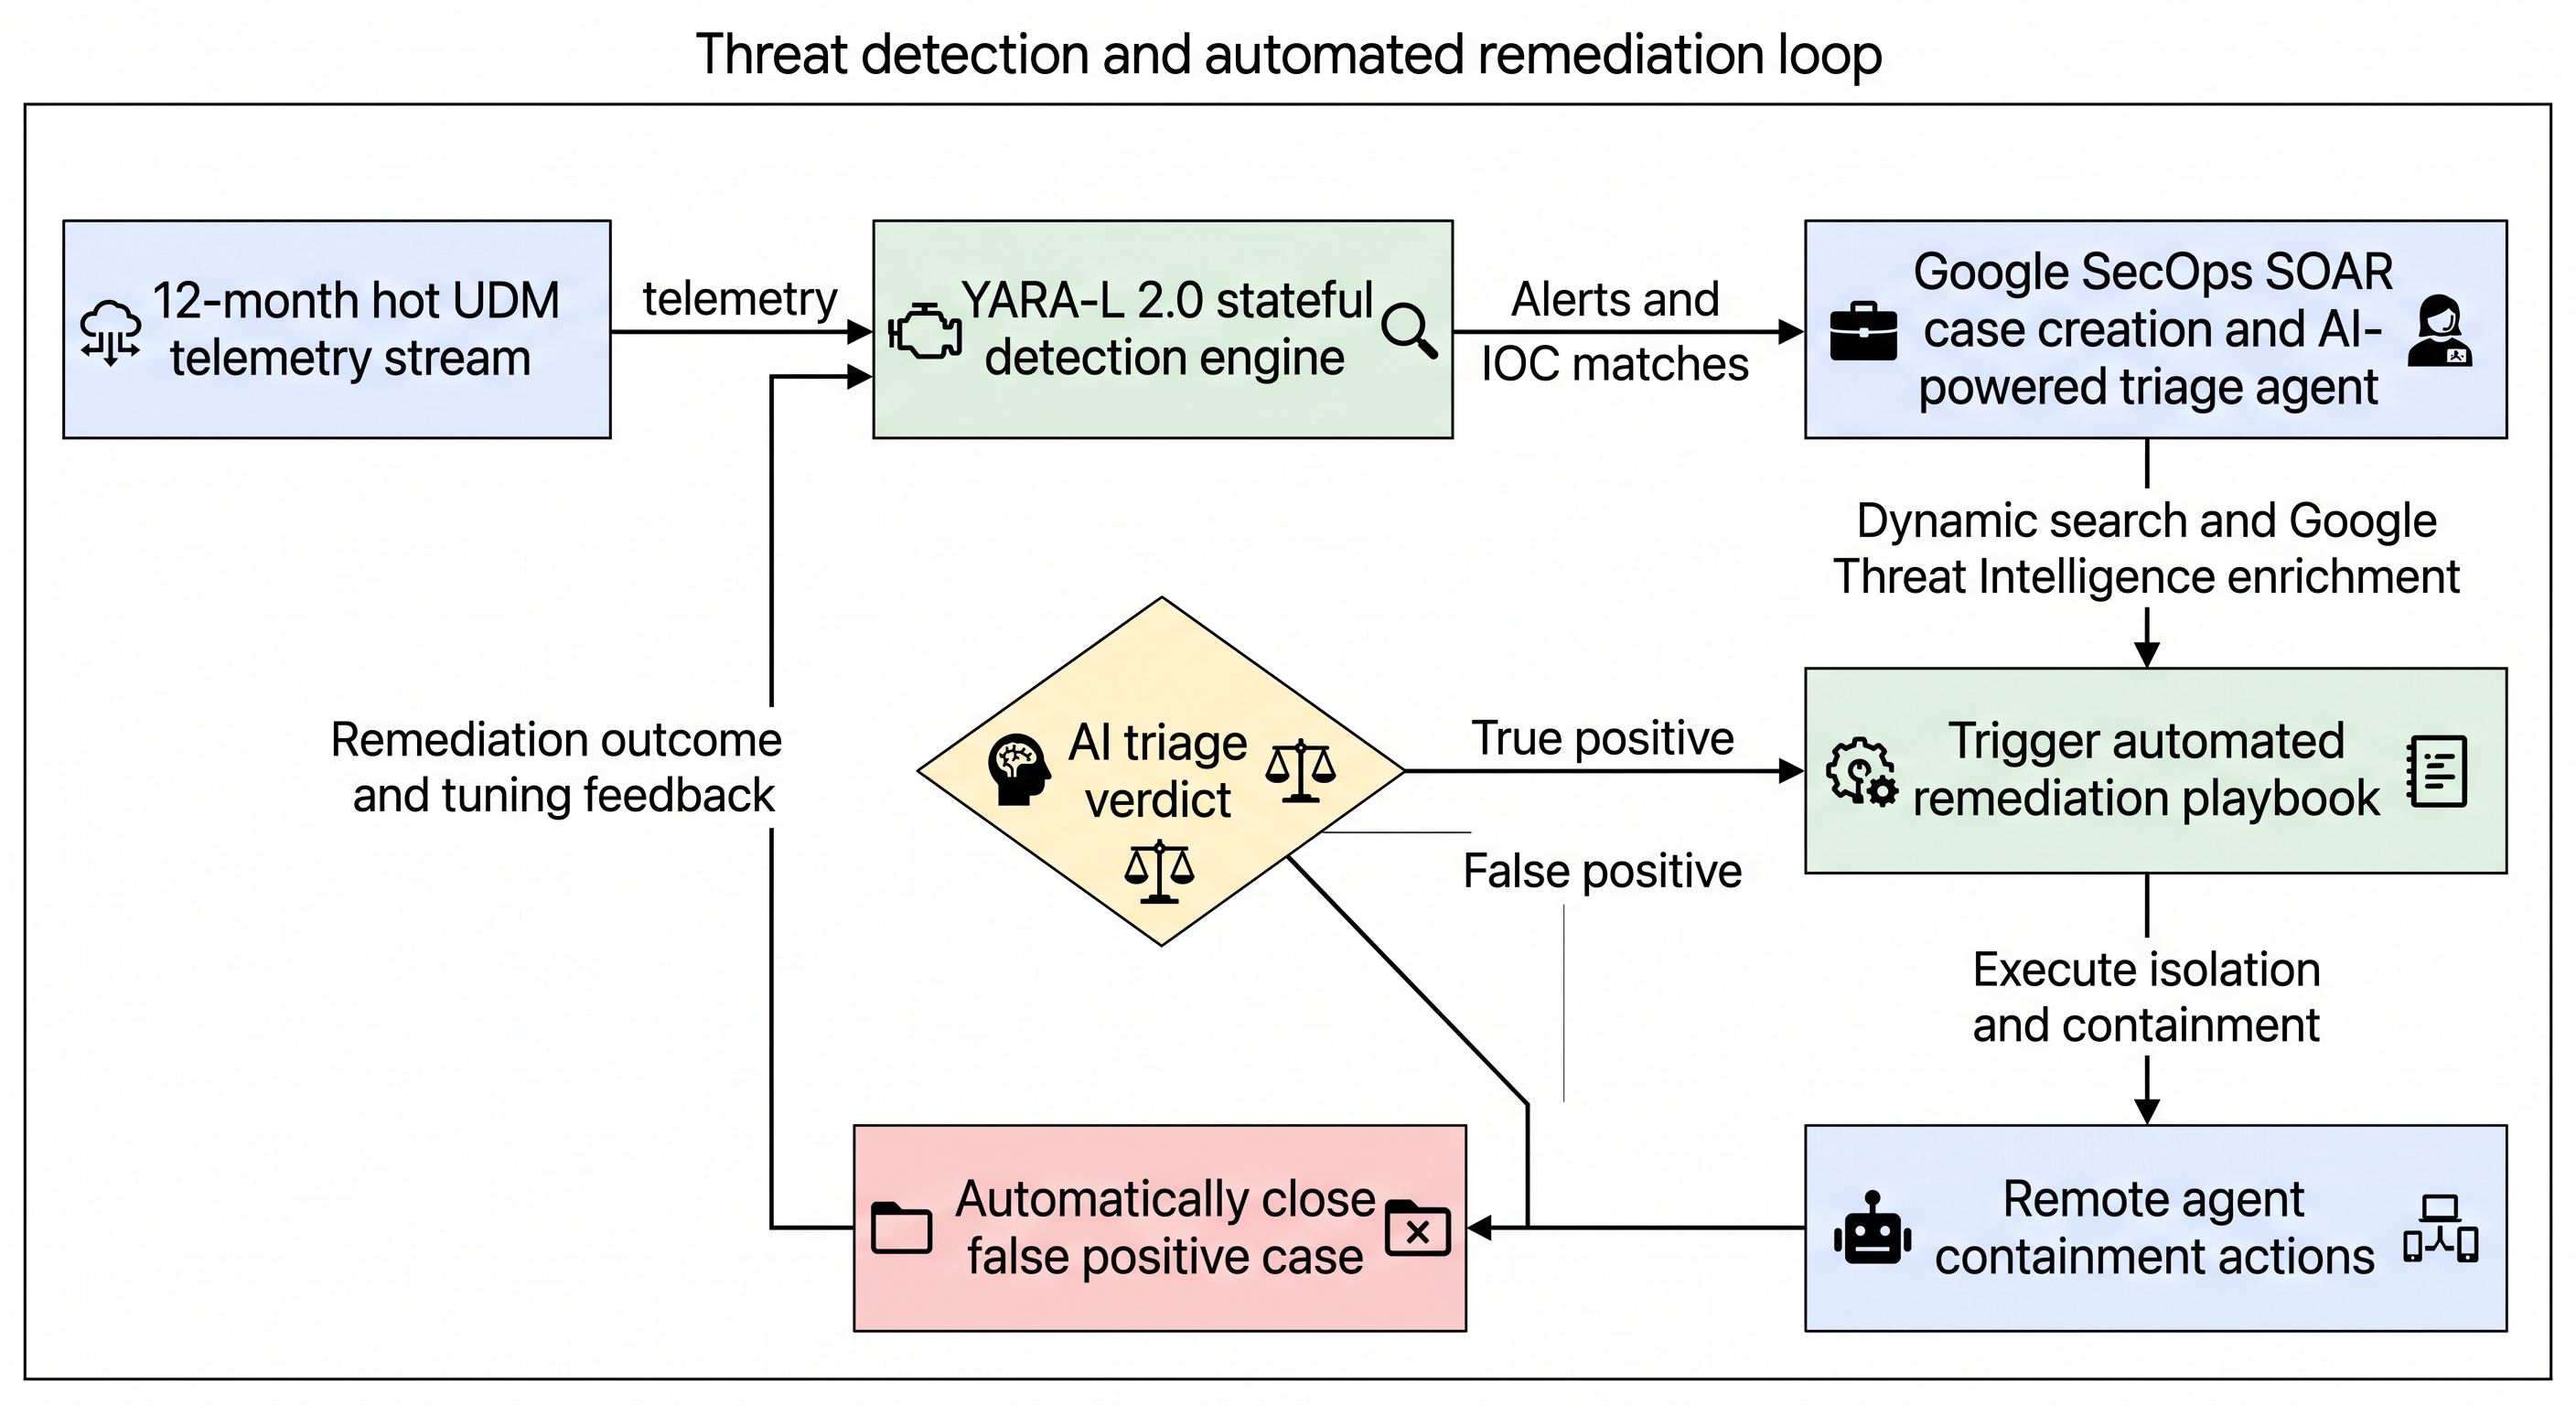
検出と対応のパイプラインは、ステートフル ルールの評価と自動トリアージおよび封じ込めを組み合わせたものです。
- 継続評価: ステートフル YARA-L 2.0 検出エンジンを介して UDM テレメトリー ストリームを強化します。
- ケースの作成と AI トリアージ: ルールの条件が満たされると、Google SecOps はアラートを生成してケースを開きます。AI を活用したトリアージおよび調査エージェントが、動的検索と脅威インテリジェンス ルックアップを実行して、検出結果を評価します。
- 自動プレイブック実行: AI トリアージで真陽性が確認された場合、プラットフォームは自動応答プレイブック(リモート エージェントによるエンドポイントの隔離やユーザー アカウントの停止など)をトリガーします。誤検出と分類された場合、ケースは自動的にクローズされます。
- 継続的なチューニング: 修復の結果とアナリストのトリアージ判定がループバックされ、検出のしきい値が調整され、今後の誤検知が削減されます。
脅威検出レイヤ
YARA-L 2.0 エンジンは、マルチステージ ストリーミング パイプラインを使用して受信 UDM テレメトリーを評価し、拡張された時間枠で動作の異常とマルチイベント攻撃パターンを検出します。Gemini を使用して YARA-L ルールを生成して調整することもできます。
各 YARA-L ルールの処理ライフサイクルは、次の 5 つの評価段階に沿って行われます。
- 取り込み(
Ingest): 拡充された UDM イベントが検出評価パイプラインにリアルタイムで入力されます。 - フィルタリング(
Filter): 受信イベントがルールのイベント条件(eventsセクション)に対して評価されます。一致しないイベントは破棄され、一致するイベントはステートフル評価に渡されます。 - 一致ウィンドウ処理(
Window): 一致するイベントは、定義された時間枠(数秒から 12 か月)にわたって指定された相関キーでグループ化されます。エンジンは、イベントが蓄積されるにつれて、複数の同時実行ステートフル タイマー(TimerStartからTimerEnd)を追跡します。 - 条件の評価(
Condition): 一致ウィンドウが閉じるかトリガーされると、エンジンはルールのconditionセクションで定義されたしきい値要件と数式(イベント数、個別のしきい値、クロスデータ結合など)を評価します。 - トリガー(
Trigger): 条件がTrueと評価された場合、エンジンは検出を生成し、アラートをトリガーして、レスポンス レイヤでケースを開くか更新します。Falseの場合、アラートをトリガーせずに状態がクリアされます。
ルール実行ステートマシン
次の図は、ルール実行のライフサイクルを示しています。

レスポンス アーキテクチャとリモート実行
Google SecOps SOAR は、プラットフォームの対応の柱を表します。分析レイヤの上にあるオーケストレーション エンジンとして動作し、アラートの取り込み、ケースのトリアージ、自動応答ワークフローの実行を行います。
オーケストレーション、自動化、調査
レスポンス レイヤには、調査、ケース管理、ハンドブックの自動化など、セキュリティ オペレーション センター(SOC)のワークフローを効率化するように設計された専用ツールが含まれています。
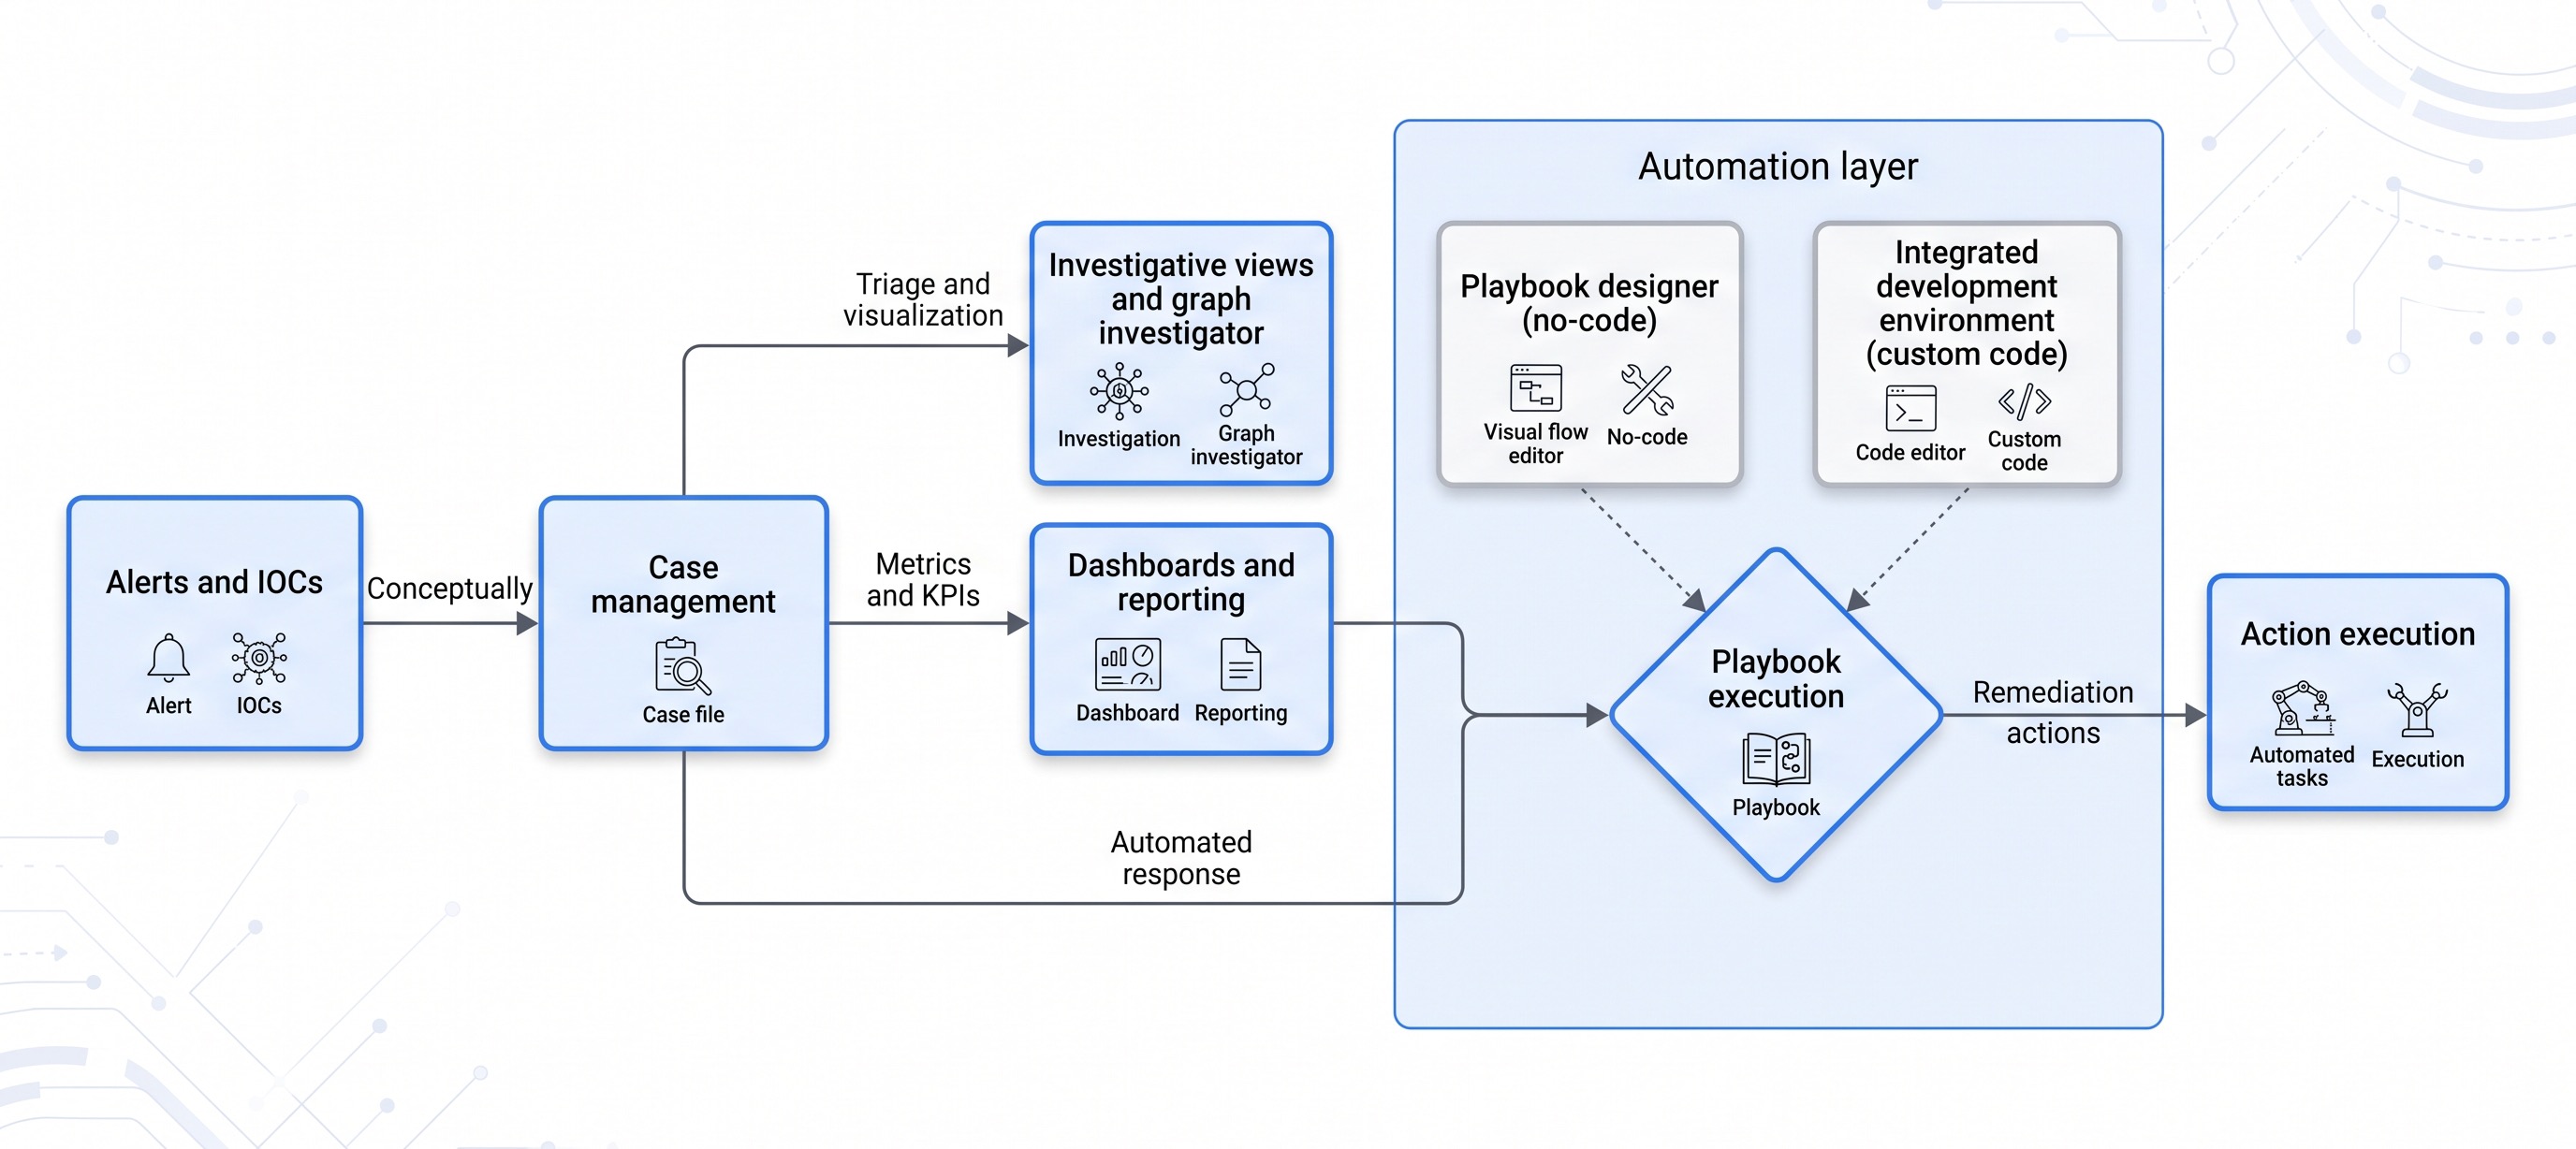
- ケース管理: 関連するアラートを統合ケースにグループ化し、インシデント キューを並べ替え、フィルタリングし、タスクを割り当て、完全な監査追跡で調査を共同で行います。
- ハンドブック デザイナー: 事前構築済みの統合アクションを備えたビジュアルなノーコードのドラッグ&ドロップ キャンバスを使用して、自動対応ハンドブックを構築します。
- 統合開発環境(IDE): 組み込みのコードベースの IDE を使用して、カスタム Python スクリプトの作成、既存のアクション統合の変更、複雑な自動化ワークフローのデバッグを行います。
- 調査ビューとグラフ調査ツール: グラフベースの調査ビューを使用して、攻撃経路とエンティティの関係を可視化します。専用のエンティティの概要([アセット]、[IP アドレス]、[ハッシュ]、[ドメイン]、[ユーザー] ビューなど)には、関連するタイムライン イベントがすぐに表示されます。
- ダッシュボードとレポート: すぐに使えるダッシュボードまたはカスタム レポート ウィジェットを使用して、SOC の運用指標、アナリストのワークロード、平均対応時間(MTTR)を追跡します。
SOAR コンポーネント アーキテクチャ
次の図は、受信したアラートがケース管理エンジンに流れ込み、ビジュアル プレイブックとカスタム IDE 統合全体で自動修復ワークフローをトリガーする仕組みを示しています。
リモート エージェントのアーキテクチャ
プライベート ネットワーク(オンプレミス データセンターや仮想プライベート クラウドなど)内で修復アクションを実行するために、Google SecOps は安全なアウトバウンド専用のリモート エージェント アーキテクチャを使用します。
このモデルでは、Google SecOps プラットフォームがプライベート環境へのインバウンド接続を開始することはありません。
- タスクの開始: ハンドブック アクションでローカル実行が必要な場合、Google SecOps は Google Cloudでホストされている安全なパブリッシャー キュー全体に手順を公開します。
- 非同期ポーリング: プライベート環境内にデプロイされたリモート エージェントは、アウトバウンドの TLS 暗号化接続を介してパブリッシャー キューを継続的にポーリングします。
- ローカル実行: タスクの指示が取得されると、リモート エージェントは、内部セキュリティ ツールまたはネットワーク エンドポイントに対して必要なアクションをローカルで実行します(アカウントの無効化やファイアウォール ポートのブロックなど)。
- ステータス レポート: 完了すると、リモート エージェントはアクション ステータスと実行ログを TLS 経由でパブリッシャー キューに返し、SOAR ケースビューで取得して表示します。

セキュリティ、コンプライアンス、責任の共有
クラウドネイティブ プラットフォームである Google SecOps は、責任共有モデルに基づいて運用されます。Google はプラットフォーム「自体」のセキュリティに責任を負い、お客様はプラットフォーム「内」のセキュリティに責任を負います。
責任の共有モデル
Google SecOps は、 Google Cloud インフラストラクチャのコア セキュリティ設計、コンピューティング機能、ストレージ アーキテクチャを継承します。このモデルでは、次のようになります。
- Google が管理: 物理データセンターのセキュリティ、基盤となるクラウド インフラストラクチャ、プラットフォームの可用性、保存データと転送データのデフォルトの暗号化。
- 管理対象: Identity and Access Management(IAM)、カスタム検出ルール、テナント コンプライアンス設定で構成されたデータ ガバナンス、アクセス制御とデータ RBAC。
すべてのコンプライアンス要件、データ所在地ルール、アクセス ポリシーは、組織の階層からフォルダとプロジェクトを経て、コンプライアンス制御されたテナントまで継承され、適用されます。
コンプライアンスとエンタープライズ対応
厳格な規制および組織のガバナンス要件を満たすために、Google SecOps はコンプライアンス制御テナントを提供しています。これらのテナントは、Assured Workloads を介して厳格なセキュリティ基準を適用し、規制遵守フレームワークと技術データ保護パッケージの両方をサポートします。
サポートされている規制遵守フレームワーク:
- FedRAMP: 中程度と高レベルの影響(
FEDRAMP_MODERATE、FEDRAMP_HIGH) - DoD 影響レベル: IL4 と IL5(
IL4_AND_IL5) - 医療と金融: HIPAA と PCI DSS(
HIPAA、PCI_DSS)
コンプライアンス制御されたテナントをデプロイするには、必要なコントロール パッケージ用に構成された Assured Workloads フォルダ内にある Google Cloud プロジェクトに Google SecOps インスタンスをリンクします。

データ所在地とアクセスの透明性
Google SecOps は、厳格な論理テナント分離を適用し、アクセスの透明性をサポートすることで、管理データへのアクセスに対する検証可能な制御と監査の可視性を提供します。
サポートされているデータ セキュリティとデータ所在地パッケージ:
- 顧客管理の暗号鍵(CMEK): 保存データ(
CMEK_V1)の暗号化に使用される鍵を制御、管理します。 - 高度なデータ所在地: 地域のデータ所在地境界と管理者権限の制御を適用します(
DRZ_ADVANCED)。 - VPC Service Controls: VPC Service Controls(
VPC-SC)を使用して、クラウド セキュリティ リソースの周囲に安全でカスタマイズされた境界を確立します。
プラットフォームのセキュリティ アーキテクチャは、4 層の継承モデルに基づいています。このモデルでは、管理セキュリティ コントロールは、Google のコア インフラストラクチャの強化された基盤上に構築されます。

4 層のセキュリティ スタック:
- お客様のセキュリティ制御レイヤ: Identity and Access Management(IAM)、顧客管理の暗号鍵(CMEK)、リージョン データ所在地ポリシーを通じて管理されるロールベース アクセス制御(RBAC)などの最上位の管理制御。
- プラットフォーム セキュリティ レイヤ: 論理テナントの分離、保存時と転送中のデータ(TLS)のデフォルトの暗号化、アクセスの透明性監査ロギング。
- Google インフラストラクチャ レイヤ: Borg クラスタ管理、Colossus 分散ストレージ、Spanner グローバル データベースなどのコア コンピューティングとストレージのインフラストラクチャ。
- 物理セキュリティ レイヤ: Google エンタープライズ データセンター、多要素生体認証、カスタム Titan セキュリティ チップ(
roots of trust)によってサポートされる基盤となるセキュリティ。
たとえば、アクセスの透明性が有効になっている場合、Google のサポートまたはエンジニアリングのスペシャリストがサポート チケットを解決するためにテナントデータにアクセスするには、有効な暗号化アクセス理由を提出する必要があります。このアクセス リクエストは安全に記録され、監査ログにほぼリアルタイムで表示されます。
さらにサポートが必要な場合 コミュニティ メンバーや Google SecOps のプロフェッショナルから回答を得ることができます。