


Ringkasan Google Unified Security
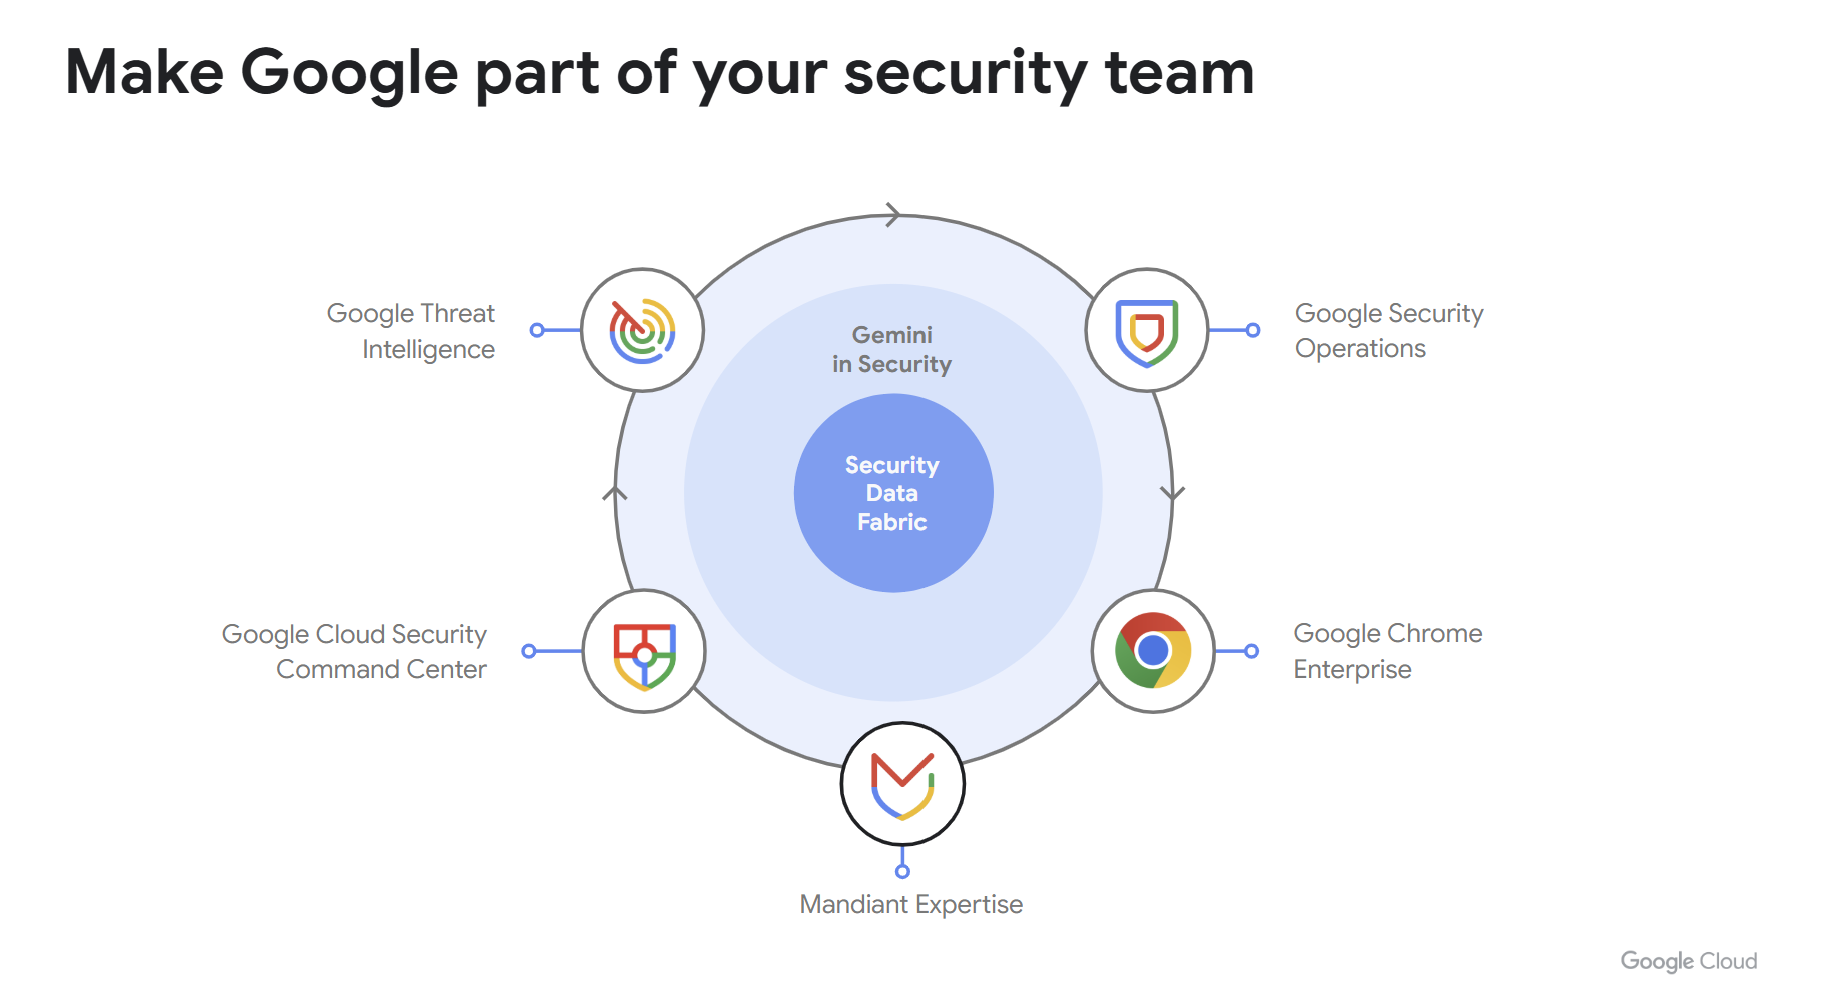
Google Unified Security adalah solusi keamanan terkonvergensi baru kami yang didukung AI, yang dirancang untuk mengatasi tantangan data yang terfragmentasi dan alat keamanan yang terisolasi yang semakin dimanfaatkan oleh pelaku ancaman. Dengan mengintegrasikan keahlian Mandiant, serta operasi keamanan, keamanan cloud, dan penelusuran perusahaan yang aman, serta intelijen ancaman terkemuka dari Google, Google Unified Security menciptakan solusi keamanan yang skalabel yang berjalan di fabric keamanan berskala global untuk mengamankan organisasi Anda. Insight real-time dari AI Gemini meningkatkan deteksi ancaman dan menyederhanakan operasi keamanan, sehingga memungkinkan organisasi beralih dari keamanan reaktif ke keamanan preventif dan selalu selangkah lebih maju dari penyerang yang semakin canggih
Komponen utama Google Unified Security adalah:
- Operasi Keamanan Modern: Mendeteksi, menyelidiki, dan menanggapi ancaman dengan kecepatan dan skala Google
- Threat intelligence dan pengelolaan eksposur: Ketahui siapa yang menargetkan Anda dan di mana Anda terekspos.
- Perlindungan Google Cloud komprehensif dan keamanan AI: Kurangi risiko cloud dan amankan workload cloud dan AI Anda, di mana saja.
- Browser Enterprise yang aman: Lindungi data perusahaan Anda di perangkat apa pun.
- Respons insiden dan bantuan pakar: Pakar insiden Mandiant kelas dunia siap membantu Anda.
- Triase dan Investigasi AI Agentik: Triase dan investigasi otomatis terhadap pemberitahuan keamanan.
Lima Solusi Utama yang Didukung oleh GUS
Solusi berikut memanfaatkan kecanggihan rangkaian produk Google Unified Security.
Memperkuat Keamanan Endpoint: Perlindungan terintegrasi dengan Google Chrome Enterprise Premium & Google SecOps
Integrasi Chrome Enterprise Premium (CEP) dengan Google SecOps memberikan visibilitas penting terhadap ancaman yang berasal dari aktivitas browser untuk memperkuat postur keamanan endpoint Anda. Browser telah menjadi titik masuk umum untuk berbagai ancaman, termasuk malware, serangan phishing, pencurian kredensial, dan pemindahan data yang tidak sah. Karena banyak aplikasi bisnis diakses terutama dengan browser, penting untuk merespons ancaman ini sebelum penyerang dapat memperoleh akses ke data penting.
Integrasi ini membuka alur kerja operasi keamanan baru, sehingga analis dapat mengelola risiko berbasis browser secara lebih efektif dari Google SecOps.
- Pendeteksian terseleksi baru: dirancang khusus untuk ancaman Chrome dan dilengkapi dengan Safe Browsing dan Google Threat Intelligence (GTI), memungkinkan identifikasi ancaman yang mungkin terlewat oleh kontrol keamanan lainnya.
- Peningkatan visibilitas: Analis keamanan mendapatkan visibilitas yang lebih baik melalui dasbor Google SecOps khusus yang memberikan insight utama tentang peristiwa dan anomali keamanan Chrome untuk memfasilitasi penyelidikan.
- Respons otomatis:Dengan memanfaatkan kemampuan orkestrasi playbook native, tim keamanan juga dapat mengotomatiskan tindakan respons di Chrome Enterprise, seperti memblokir URL berbahaya, memblokir ekstensi, dan bahkan mengarantina perangkat, langsung dari platform Google SecOps.
- Orientasi yang Lebih Sederhana: Hanya dengan beberapa klik, aktifkan setelan keamanan default yang direkomendasikan dan integrasi langsung data Chrome.
Pendekatan terpusat ini, yang ditingkatkan dengan pengayaan Google Threat Intelligence, memungkinkan tim keamanan mencapai deteksi yang lebih cepat, melakukan penyelidikan yang lebih terinformasi, dan memulihkan ancaman berbasis web secara lebih efisien.
Mulai Menggunakan Google Chrome dan Google SecOps
- Mengonfigurasi Konektor Pelaporan Chrome Enterprise Premium untuk mengirim data ke Google SecOps
- Menghubungkan Chrome Enterprise Premium ke Google SecOps
- Mengaktifkan Deteksi yang Dikurasi Ancaman Chrome Enterprise
Contoh
Menyelidiki Ekstensi Browser Berbahaya Pengguna mendownload dan menginstal ekstensi browser berbahaya dari luar Chrome Web Store. Setelah diinstal, ekstensi tersebut membaca cookie sesi pengguna dan mempostingnya ke server di domain mencurigakan yang terdaftar dalam seminggu terakhir. Dengan menggunakan telemetri ekstensi browser, analis keamanan dapat menentukan jumlah pengguna yang telah menginstal ekstensi ini dan mengambil tindakan perbaikan untuk menghapusnya dari perangkat mereka.
Aktivitas browser apa yang ada di Perangkat Tidak Terkelola atau Bawa Perangkat Sendiri (BYOD) Seorang karyawan yang bekerja dari jarak jauh di laptop pribadinya, mengakses resource perusahaan melalui browser Chrome untuk mengerjakan sebuah proyek. Kebijakan Chrome Enterprise dapat menerapkan kebijakan tentang cara karyawan dapat menggunakan data dari aplikasi bisnis. Upaya untuk melewati kebijakan ini, seperti upaya mengupload atau mendownload file, dapat dipantau untuk memastikan data sensitif tidak disimpan di perangkat yang tidak dikelola.
Aktivitas pengguna yang mencurigakan terjadi dalam lingkungan Anda Seorang analis keamanan menerima pemberitahuan bahwa seorang pengguna tiba-tiba memulai transfer data dalam jumlah besar ke layanan penyimpanan cloud eksternal setelah beberapa kali upaya login gagal, sehingga menimbulkan kecurigaan akan potensi kompromi akun atau transfer data yang tidak sah. Dengan menganalisis tren perilaku pengguna, analis dapat memvalidasi apakah karyawan ini biasanya hanya mengakses file ini secara tradisional selama jam kerja standar dan akunnya disusupi.
Mengukur efektivitas kebijakan Pencegahan Kebocoran Data (DLP) Administrator dapat mengukur efektivitas aturan DLP dengan meninjau data gabungan untuk memastikan bahwa kebijakan "blokir" dan "peringatkan" yang diterapkan melalui Chrome menangani ancaman dan tidak mencegah pekerjaan yang sah.
Menyederhanakan Operasi SOC dengan Security Command Center dan Google SecOps
Google Unified Security mencakup Google Security Command Center Enterprise dengan rangkaian AI Protection terbaru.
Google SecOps menyediakan Cloud Detection Investigation and Response (CDIR), Case Management, penelusuran dan investigasi log SIEM, pengumpulan Inventaris Aset Cloud untuk Pengayaan Grafik Entity, dan kemampuan untuk mengotomatiskan alur kerja SOC umum menggunakan komponen SOAR Google SecOps.
Dengan kemampuan terpadu antara Google SecOps dan Security Command Center, analis SOC dan engineer Keamanan Cloud memiliki satu platform terkonvergensi untuk melihat dan merespons insiden dan kasus terkait ancaman di platform Google Cloud, Azure, dan AWS mereka. Google Cloud Karena kemampuan SIEM dan SOAR ditampilkan di bagian depan dan tengah platform, Anda tidak perlu lagi mengirim data log Cloud dan peristiwa ancaman terkait di luar platform - semuanya disertakan dalam judul utama Google Unified Security.
Untuk mengaktifkan semua fitur CDIR, log tertentu perlu di-ingest ke Google SecOps, beberapa di antaranya langsung dari Google Cloud, dan untuk kemampuan multi-cloud, dari AWS dan Azure.
Mulai Menggunakan Security Command Center dan Google SecOps
Aktifkan Tingkat Enterprise SCC-E menggunakan instance Google SecOps yang sudah ada. Lihat mengaktifkan tingkat perusahaan
Memvalidasi bahwa Layanan Deteksi Security Command Center diaktifkan: Lihat Cara mengonfigurasi Security Command Center
Hubungkan Security Command Center ke AWS untuk mendapatkan data konfigurasi dan resource yang mengalir ke Entity Graph: Lihat Menghubungkan Security Command Center ke AWS
Pratinjau - Hubungkan Security Command Center ke Azure untuk mendapatkan data konfigurasi dan resource yang mengalir ke Entity Graph.
(Opsional) Integrasikan Security Command Center dengan sistem tiket. Lihat Mengintegrasikan sistem tiket
Memetakan pengguna ke platform Google SecOps. Lihat Memetakan pengguna
Aktifkan buku pedoman respons. Lihat Menginstal playbook
Masukkan log Google Cloud ke Google SecOps menggunakan penyerapan langsung: Lihat Menyerap Google Cloud log
Siapkan Google Cloud Filter Ekspor.
Menyerap log AWS ke Google SecOps: Lihat Menyerap log AWS.
Menyerap log Azure ke Google SecOps: Lihat Menyerap log Azure
Mengonfigurasi layanan opsional, Lihat Konfigurasi Lanjutan
Aktifkan Deteksi yang Dikurasi CDIR. Lihat Deteksi Pilihan
Contoh
CDIR: Seorang analis menerima pemberitahuan Eskalasi Hak Istimewa yang Ditingkatkan CDIR SCC dengan prioritas tinggi (salah satu dari banyak pemberitahuan yang didorong oleh Deteksi yang Dikurasi Ancaman Cloud) yang dipetakan secara otomatis ke kasus Google SecOps. Mereka melihat bahwa perilaku dalam pemberitahuan sesuai dengan akun layanan yang memiliki hak istimewa berlebih, dan memungkinkan musuh bergerak secara lateral melalui lingkungan cloud, mengakses sistem baru, dan melakukan eskalasi ke hak istimewa yang lebih tinggi untuk melakukan tindakan berbahaya. Analis dapat meninjau perilaku dan bereaksi dengan menyesuaikan izin akun atau menonaktifkan akun.
Penelusuran dan Investigasi Log SIEM: Selama investigasi CDIR, atau secara ad-hoc, analis dapat menggunakan sintaksis bahasa alami, sintaksis Yara-L, atau penelusuran log mentah untuk menampilkan informasi dalam berbagai log yang diserap ke dalam Google SecOps yang terkait dengan infrastruktur cloud dan layanan cloud. Hal ini memungkinkan verifikasi potensi perilaku penyerang untuk menyingkirkan positif palsu atau membuktikan positif benar. Sumber log umum yang digunakan selama investigasi semacam ini mencakup (tetapi tidak terbatas pada) Google Cloud log audit, log AWS CloudTrail dan peristiwa GuardDuty, serta log aktivitas Azure AD.
Pengumpulan Inventaris Aset Cloud: Setelah berbagai konektor antara Google SecOps dan Security Command Center dibuat, informasi inventaris aset tentang lingkungan multicloud akan secara rutin mengalir ke Entity Graph Google SecOps. Dari sana, analis SOC dan pengguna sistem lainnya akan langsung melihat konteks tambahan, yang didorong oleh inventaris ini, untuk mempercepat analisis dan membantu memprioritaskan alur kerja. Misalnya, pemberitahuan yang diperkaya terkait bucket AWS S3 dapat berisi informasi tambahan tentang bucket tersebut seperti region, pemilik, dan tag metadata di sekitar bucket meskipun informasi tersebut tidak ada dalam pemberitahuan sumber.
Mengaktifkan Adopsi AI yang Aman dari Pembuatan hingga Penggunaan
Perlindungan AI Google Cloud adalah serangkaian kemampuan komprehensif yang terintegrasi langsung ke dalam Security Command Center Enterprise (SCC-E), yang dirancang untuk membantu Anda mengelola secara proaktif risiko unik yang terkait di seluruh siklus proses AI. Dengan memberikan tampilan terpusat aset, risiko, dan ancaman AI Anda bersama lanskap keamanan cloud yang lebih luas, AI Protection memungkinkan tim keamanan dan developer membangun serta men-deploy solusi AI dengan percaya diri.
Manfaat Utama
- Memungkinkan Adopsi AI yang Aman dan Terjamin: Keamanan sering kali disebut sebagai penghalang utama adopsi AI. Perlindungan AI membantu mengatasi tantangan ini dengan menyediakan alat dan insight yang diperlukan untuk memitigasi risiko seperti pelanggaran data, kesalahan konfigurasi, dan penggunaan model yang tidak aman. Dengan begitu, organisasi Anda dapat mempercepat transformasi AI dengan percaya diri.
Keamanan di seluruh siklus proses AI: AI Protection menawarkan keamanan end-to-end untuk melindungi dari potensi risiko dan ancaman di seluruh siklus proses AI. Hal ini mencakup:
- Penemuan Inventaris AI Anda: AI Protection dapat memindai sistem Anda secara menyeluruh untuk mengidentifikasi dan mengatalogkan semua aset AI yang ada, termasuk model, set data, dan aplikasi terkait. Hal ini memberikan gambaran yang jelas tentang lanskap AI Anda, sehingga memungkinkan pengelolaan dan kontrol yang lebih baik.
- Keamanan Aset AI Anda: AI Protection menggunakan kemampuan red teaming virtual kami untuk mengidentifikasi potensi jalur serangan di seluruh aset AI dan cloud Anda. Hal ini mencakup menampilkan kombinasi berbahaya yang dapat memungkinkan penyerang mengakses resource AI bernilai tinggi dan memprioritaskan item dengan dampak dan risiko tertinggi.
- Deteksi dan Respons untuk Ancaman AI: AI Protection secara aktif memantau lingkungan AI Anda untuk mendeteksi dan merespons potensi ancaman. Hal ini mencakup mendeteksi dan merespons pembajakan LLM, peracunan atau pemindahan data yang tidak sah, dan bentuk serangan cyber yang menargetkan AI lainnya. Alur kerja respons dan perbaikan terintegrasi langsung dengan Google SecOps.
Perlindungan yang tidak bergantung pada Model dan Cloud dengan Model Armor: Model Armor melindungi dari kebocoran data, kerusakan merek, dan konten menyinggung dengan menyaring perintah dan respons AI generatif. Model Armor tidak bergantung pada model dan mendukung berbagai model di berbagai cloud, termasuk model Google (seperti Gemini), model open source (seperti Llama), dan model berpemilik pihak ketiga (seperti OpenAI dan Anthropic Claude). Layanan ini melindungi dari injeksi perintah, jailbreak, kebocoran data sensitif, URL berbahaya, dan konten menyinggung. Model Armor menawarkan opsi deployment yang fleksibel, termasuk REST API untuk cakupan luas dan integrasi inline dengan Vertex AI dan titik Google Cloud penerapan lainnya untuk mengurangi latensi dan tanpa perubahan aplikasi.
Melindungi Data Sensitif dalam Workload AI: AI Protection terintegrasi dengan layanan Sensitive Data Protection (SDP) Google Cloud untuk menemukan, mengklasifikasikan, dan menyamarkan data sensitif yang masuk dan keluar dari workload AI. Model Armor dapat mencegah kebocoran data sensitif dalam respons AI.
Visibilitas dan Respons Terpusat dalam Security Command Center: AI Protection tersedia di SCC-E yang menyediakan kemampuan CNAPP dan integrasi SIEM/SOAR dengan Google SecOps sebagai bagian dari GUS. Hal ini memberikan satu panel terpadu untuk mengelola risiko AI serta merespons dan memitigasi ancaman dalam konteks keamanan cloud Anda secara keseluruhan. Pengalaman terpadu ini menyederhanakan alur kerja keamanan dari mitigasi risiko hingga deteksi dan respons, sehingga memungkinkan waktu respons dan perbaikan yang lebih cepat.
Contoh
Pelanggan SCC-E memiliki akses langsung ke beberapa kapabilitas utama AI Protection:
- Model Armor: Melindungi dari injeksi perintah, kebocoran data, dan konten menyinggung,melalui penyaringan perintah dan respons.
- Penemuan Sensitive Data Protection (SDP): Mengidentifikasi data sensitif dalam set data AI Anda.
- Kombinasi Toksik terkait AI: Mendeteksi kombinasi aset dan konfigurasi AI yang berpotensi berbahaya.
- Pengelolaan Postur untuk AI (Vertex AI): Menilai dan mengelola postur keamanan resource Vertex AI Anda.
- Deteksi Ancaman untuk AI (Vertex AI): Mendeteksi dan memberikan pemberitahuan tentang ancaman yang menargetkan workload Vertex AI Anda.
- Notebook Security Scanner (Pratinjau): Memindai notebook AI Anda untuk menemukan kerentanan keamanan.
- Data Security Posture Management (DSPM) untuk BigQuery & Cloud Storage (Pratinjau): Membantu mengelola postur keamanan data Anda yang digunakan dalam AI.
Referensi Lainnya untuk memulai:
- Dokumentasi Model Armor
- Postingan Blog Ringkasan Perlindungan AI
- Dokumentasi Security Command Center
- Dokumentasi Sensitive Data Protection
Validasi Keamanan Berkelanjutan: Berhenti Bereaksi, Mulai Mencegah dengan Google SecOps
Tim keamanan di SOC terus-menerus kewalahan saat mencoba mengimbangi lanskap ancaman yang terus berubah. Menilai kerentanan secara manual adalah proses yang memakan waktu dan reaktif. Selain itu, penerapan kontrol keamanan pihak ketiga secara bertingkat dan kebijakan grup yang kompleks atau izin IAM telah menciptakan lingkungan yang rentan terhadap kesalahan konfigurasi. Hal ini menciptakan kesenjangan antara postur yang diasumsikan organisasi dan postur sebenarnya yang pada akhirnya meningkatkan risiko. Validasi berkelanjutan yang otomatis memberikan data yang dapat ditindaklanjuti, sehingga Anda dapat secara proaktif menyerang dan mengoptimalkan pertahanan melalui alur kerja terintegrasi yang mudah digunakan.
Manfaat Utama
- Katalog Simulasi Serangan yang didasarkan pada kecerdasan garis depan Mandiant
- Mesin Validasi Keamanan yang menjalankan teknik penyerang terbaru, yang didasarkan pada intelijen garis depan Mandiant.
- Pemantau Deteksi untuk mengidentifikasi deteksi yang rusak secara proaktif berdasarkan jadwal.
Contoh
Validasi Deteksi Berkelanjutan menghilangkan kebutuhan untuk menguji dan memverifikasi secara manual apakah deteksi berfungsi seperti yang diharapkan setelah deployment awal. Cara kerjanya:
- Jelajahi katalog serangan berdasarkan TTP penyerang umum atau layanan target.
- Lakukan serangan untuk menguji Deteksi Terkurasi dan tinjau hasilnya.
- Jalankan serangan secara berulang untuk terus memastikan efikasi deteksi.
- Tinjau hasil & tren di dasbor Monitor.
Continuous Emerging Threat Validation mengotomatiskan konversi laporan intelijen menjadi prosedur yang dapat dieksekusi untuk memvalidasi respons dunia nyata Anda. Cara kerjanya:
- Ancaman baru yang relevan dengan organisasi Anda telah ditemukan.
- Pertahanan Anda telah diperbarui dengan deteksi terseleksi.
- Kami menjalankan serangan yang dihasilkan AI untuk menguji deteksi di lingkungan Anda.
- Kami membuka kasus jika ada deteksi yang gagal.
- Hasil dan rekomendasi yang didukung AI akan diberikan.
Mempersiapkan Pertahanan Anda untuk Masa Depan: Perburuan Ancaman Proaktif dengan GTI Terintegrasi di Google SecOps
Mengintegrasikan Google Threat Intelligence (GTI) langsung dalam Google SecOps mengubah deteksi dan respons terhadap ancaman dari reaktif menjadi proaktif melalui fitur Applied Threat Intelligence (ATI). ATI terus menganalisis telemetri keamanan Anda berdasarkan Indikator Gangguan (IOC) dengan fidelitas tinggi yang dikurasi oleh GTI. Dengan menerapkan kecerdasan terdepan ini langsung dalam Google SecOps, tim keamanan mendapatkan visibilitas dan konteks yang tak tertandingi, sehingga memastikan bahwa peristiwa keamanan ditafsirkan secara aktif melalui lensa threat intelligence terbaru yang telah divalidasi untuk membantu Anda mengantisipasi serangan baru dan canggih. Integrasi ini memanfaatkan pendeteksian terseleksi Google SecOps untuk mengevaluasi data peristiwa terhadap IOC GTI, yang secara otomatis menghasilkan pemberitahuan yang diprioritaskan (seperti Pelanggaran Aktif atau Tinggi) untuk memastikan fokus pada ancaman penting.
Manfaat Utama
- Deteksi yang Didukung Kecerdasan: Manfaatkan deteksi pilihan Google SecOps yang mengevaluasi data peristiwa Anda terhadap IOC Mandiant. Membuat pemberitahuan secara otomatis saat kecocokan ditemukan untuk IOC yang diberi label Pelanggaran Aktif atau Tinggi, sehingga memastikan fokus pada ancaman penting.
- Konteks Investigasi yang Ditingkatkan: Percepat investigasi menggunakan halaman Kecocokan IOC khusus di Google SecOps. Dapatkan konteks langsung seputar entitas yang mencurigakan (domain, IP, hash, URL), termasuk Prioritas GCTI, IC-Score, Asosiasi aktor/malware ancaman, dan Kampanye terkait, semuanya tanpa perlu beralih ke alat eksternal.
- Pemberitahuan yang Diprioritaskan: Manfaatkan penentuan prioritas pemberitahuan yang didukung teknologi intelijen berdasarkan insight Mandiant (misalnya, IR Aktif, Prevalensi, Atribusi, Status komoditas). Fokuskan upaya respons pada pemberitahuan yang diklasifikasikan sebagai Pelanggaran Aktif, Tinggi, atau Sedang berdasarkan kecocokan IOC yang dikontekstualisasi.
- Perburuan Ancaman Proaktif: Manfaatkan feed dan insight GTI dalam aturan penelusuran dan deteksi Google SecOps (YARA-L) untuk secara proaktif memburu ancaman baru dan TTP penyerang tertentu dalam lingkungan Anda.
Titik integrasi antara Google Threat Intelligence dan Google SecOps
- Pencocokan IOC Berkelanjutan: Google SecOps secara otomatis menyerap dan mengevaluasi IOC yang dikurasi GTI terhadap data keamanan yang dinormalisasi (UDM).
- Deteksi & Prioritas yang Dikurasi: Aturan deteksi bawaan (tersedia dalam paket aturan seperti "Applied Threat Intelligence - Curated Prioritization") memberikan konteks pada kecocokan IOC menggunakan data peristiwa dan fitur kecerdasan Mandiant untuk menghasilkan notifikasi yang diprioritaskan (Pelanggaran Aktif, Tinggi, Sedang, Autentikasi IP Masuk).
- Feed Ancaman Native: Feed kecerdasan ancaman yang terintegrasi secara native dari Mandiant, VirusTotal, SafeBrowsing, dan lainnya, memungkinkan pengguna membuat deteksi kustom dan metodologi pemberian skor mereka sendiri.
- Investigasi Terpusat: Halaman Kecocokan IOC berfungsi sebagai hub terpusat untuk melihat IOC yang cocok, memfilter hasil (menurut Jenis, Prioritas, Status, Sumber: Mandiant, dll.), dan melihat perincian detail peristiwa, konteks UDM, alasan threat intelligence, dan asosiasi.
Memulai
- Aktifkan Pendeteksian Terseleksi: Aktifkan paket aturan pendeteksian terseleksi Applied Threat Intelligence dalam Google SecOps untuk mengaktifkan pemberitahuan dan penentuan prioritas.
- Jelajahi Kecocokan IOC: Pahami cara menyelidiki pemberitahuan menggunakan halaman Kecocokan IOC.
- Pelajari lebih lanjut cara Prioritas GCTI ditentukan dengan mengklik peristiwa apa pun dari Kecocokan IOC yang diprioritaskan di halaman Kecocokan IOC
Contoh
- Menyelidiki Pemberitahuan Prioritas Tinggi: Seorang analis menyelidiki pemberitahuan prioritas Pelanggaran Aktif di halaman Kecocokan IOC. Mereka melihat bahwa IOC yang cocok adalah domain yang terkait dengan kampanye phishing yang diketahui (terlihat di Associations/Campaigns) dengan Skor IC yang tinggi. Meninjau detail acara mengonfirmasi traffic keluar dari workstation pengguna. Analis menggunakan konteks ini untuk memicu playbook SOAR guna mengisolasi mesin dan mereset kredensial pengguna.
- Proactive Hunting & Validation: Setelah membaca laporan Mandiant tentang varian malware baru, seorang analis menggunakan IOC (hash, domain C2) yang disediakan di Penelusuran SIEM Google SecOps. Mereka juga memeriksa halaman IOC Matches, memfilter menurut nama kampanye atau asosiasi malware yang relevan, untuk mengonfirmasi apakah ATI telah mendeteksi aktivitas terkait di lingkungan mereka.
Mengaktifkan dan Menggunakan Google Unified Security
Portofolio ini menyatukan solusi keamanan terkemuka Google berikut:
- Security Command Center (SCCE)
- Google SecOps (SecOps Enterprise Plus)
- Google Threat Intelligence (Enterprise Plus)
- Browser Chrome Enterprise (Premium)
- Mandiant Threat Defense
Mulai Mulai perjalanan Anda menuju masa depan yang lebih aman dengan Google Unified Security. Baik Anda ingin meningkatkan postur keamanan yang ada atau membangun pertahanan komprehensif dari awal, kami memiliki solusi yang disesuaikan dengan kebutuhan Anda. Untuk pelanggan Google Security yang sudah ada: Jika Anda sudah memanfaatkan kecanggihan setiap komponen produk dalam portofolio keamanan kami, kami dapat mengupgrade Anda ke paket lengkap Google Unified Security dengan lancar. Nikmati visibilitas, kecerdasan, dan otomatisasi yang ditingkatkan yang hadir dengan ekosistem keamanan yang terintegrasi sepenuhnya. Hubungi tim akun Google Cloud Anda untuk mempelajari jalur upgrade dan mengoptimalkan potensi penuh pertahanan terpadu Google.
Untuk pelanggan baru Jika Anda belum menggunakan solusi keamanan canggih Google, kami mengundang Anda untuk menemukan kekuatan transformatif dari Keamanan Terpadu Google. Portofolio terintegrasi kami menawarkan pendekatan holistik untuk melindungi organisasi Anda dalam lanskap ancaman yang kompleks saat ini. Hubungi perwakilan penjualan Google Cloud khusus Anda untuk mendiskusikan tantangan keamanan spesifik Anda dan pelajari cara Google Unified Security dapat memberikan perlindungan komprehensif yang Anda butuhkan. Kami menawarkan solusi dan opsi deployment yang disesuaikan dan dirancang untuk selaras dengan persyaratan dan tujuan bisnis unik Anda. Ambil langkah pertama menuju masa depan yang lebih aman dan tangguh. Hubungi kami sekarang untuk mempelajari cara Google Unified Security dapat mendukung tim keamanan Anda dan melindungi aset paling berharga organisasi Anda.