


בדיקת ההתראות
מהי התראה?
התראה היא אינדיקטור לפריצה (IOC), שמסומן על ידי Google Security Operations, ומציין אנומליה בתהליך העבודה הרגיל של התנועה בארגון. כדאי לבדוק את ההתראות כפריצה אפשרית לאבטחה.
איך ההתראות מגיעות אל Google Security Operations?
Google Security Operations מסתמך על מקורות חיצוניים שונים בקהילת האבטחה, באמצעות מסדי נתונים כלל-תעשייתיים שמתעדכנים באופן שוטף. ב-Google Security Operations יש גם שפת תכנות עשירה בתכונות, YARA-L, כך שתוכלו ליצור כללים מותאמים אישית משלכם.
מידע נוסף על YARA-L זמין במאמר סקירה כללית על שפת YARA-L 2.0. מידע נוסף על כללים זמין במאמר ניהול כללים באמצעות כלי הכללים.
לפני שמתחילים
אפשר לבצע את השלבים האלה ממופע Google Security Operations של החברה או מסביבת ההדגמה של Google Security Operations.
Google Security Operations תומך בדפדפנים Google Chrome ו-Mozilla Firefox. כדי ליהנות מביצועים אופטימליים ומאבטחה משופרת, מומלץ לשדרג את הדפדפן לגרסה העדכנית ביותר. הגרסה העדכנית של Chrome זמינה להורדה בכתובת https://www.google.com/chrome/. אין תמיכה במערכות הפעלה לנייד (iOS/Android) ובדפדפנים לנייד.
אימות וגישה
Google SecOps משתלב עם פתרונות SSO. כדי לגשת לפלטפורמת Google SecOps, צריך פרטי כניסה ארגוניים תקינים.
מפעילים את Chrome או Firefox.
מוודאים שיש לכם גישה פעילה לחשבון הארגוני.
כדי לגשת לאפליקציית Google SecOps, עוברים לכתובת ה-URL הבאה ומחליפים את customer_subdomain במזהה הספציפי ללקוח:
https://customer_subdomain.backstory.chronicle.security
צפייה בהתראות ובהתאמות ל-IOC
בסרגל הניווט, בוחרים באפשרות Detection > Alerts and IOCs (זיהוי > התראות ואינדיקטורים של פריצות).
מוצגות הכרטיסיות 'התראות' ו'התאמות ל-IOC'. יכול להיות שתצטרכו לשנות את טווח הזמן באמצעות הכלי לבחירת תאריכים בפינה השמאלית העליונה כדי שהתאמות וההתראות יופיעו.
קפיצה לתצוגת הנכסים
לאחר מכן, אפשר ללחוץ על נכס מסוים כדי לראות אם הוא נפרץ.
בכרטיסייה 'התאמות ל-IOC', לוחצים על דומיין כדי לפתוח את תצוגת הדומיין.
בוחרים בכרטיסייה 'ציר הזמן'.
כדי לעבור לתצוגת נכסים, לוחצים על השעה של אירוע מסוים. בתצוגת הנכס מוצגים פרטים של הנכס שנבחר סביב ציר הזמן של הפעלת ההתראה, כמו שמוצג באיור הבא.
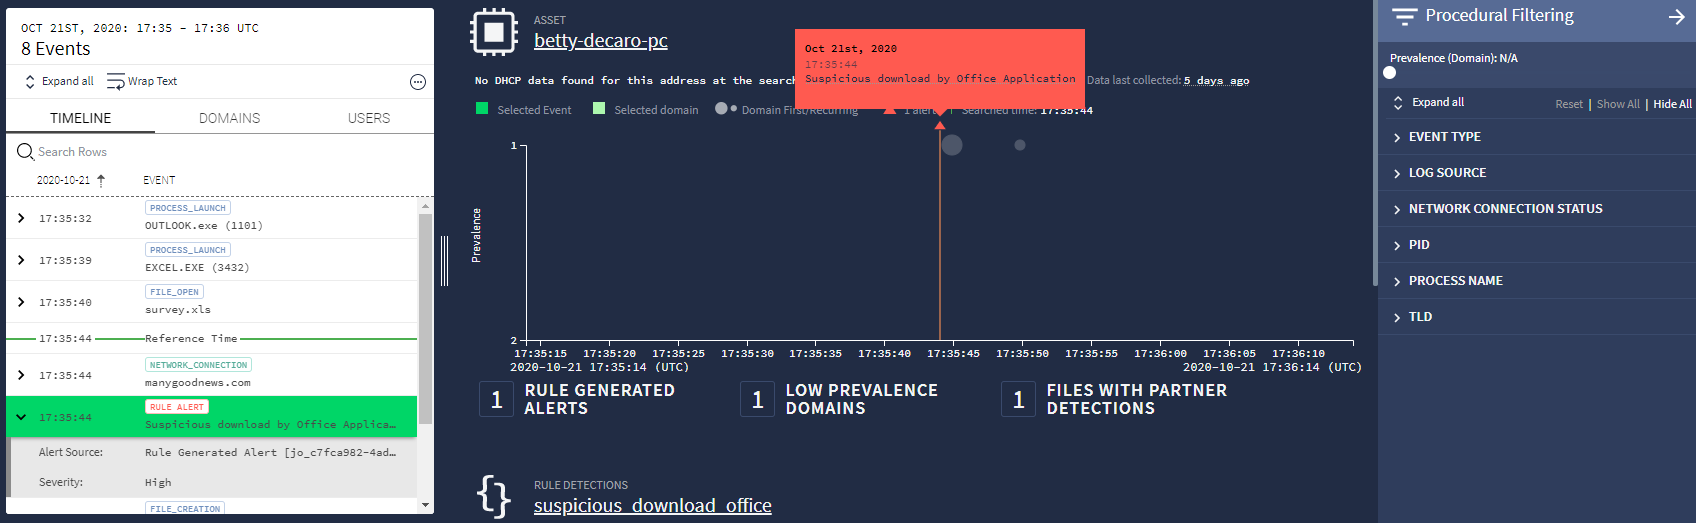 תצוגת נכסים
הבועות בחלון הראשי מייצגות את השכיחות של הנכס. התרשים מסודר כך שהאירועים שמתרחשים בתדירות נמוכה יותר נמצאים בחלק העליון. אירועים כאלה עם שכיחות נמוכה נחשבים לחשודים. כדי להתמקד באירועים שדורשים בדיקה, משתמשים בפס ההזזה של הזמן שבפינה השמאלית העליונה.
אם התפריט 'סינון לפי כללים' לא מוצג, לוחצים על סמל הסינון
 (ליד הפינה השמאלית העליונה) כדי לפתוח אותו.
בחלק העליון של התפריט, משנים את הערך של שכיחות כדי לסנן אירועים נפוצים. שימוש במחווני הזמן והשכיחות כדי לזהות אירועים חשודים.
פותחים את ההתראה מהרשימה בסרגל הצד של ציר הזמן. בחלונית הימנית, בוחרים בכרטיסייה 'ציר זמן' שבה מוצגים אירועים שקרו בסביבת ההתראה. אירוע ההפעלה מודגש בירוק.
חקירת הגורם להפעלת ההתראה
יש כמה דרכים לקבל תובנות נוספות לגבי האירוע שהפעיל את ההמרה.
בחלונית האמצעית, יכול להיות שתופיע תיבת דו-שיח כתומה מעל משולש קטן כתום שמציין את המיקום, בזמן, של ההתראה. אם תיבת הדו-שיח לא מוצגת, מעבירים את העכבר מעל המשולש כדי שהיא תופיע. בתיבת הדו-שיח מופיעים התאריך, השעה והתיאור של ההתראה.
בחלונית הימנית בתצוגת הנכסים מוצגת הכרטיסייה 'ציר זמן'. אם האירוע מסומן בתווית Rule Alert, יופיע גם תיאור של ההתראה.
כשמעבירים את העכבר מעל האירוע Rule Alert (התראה על כלל), בצד שמאל של האירוע מופיע סמל Expand (הרחבה)
 . לחיצה על הסמל הזה תפתח חלון חדש עם פרטים נוספים על האירוע בפורמט UDM, כמו שמוצג באיור הבא.
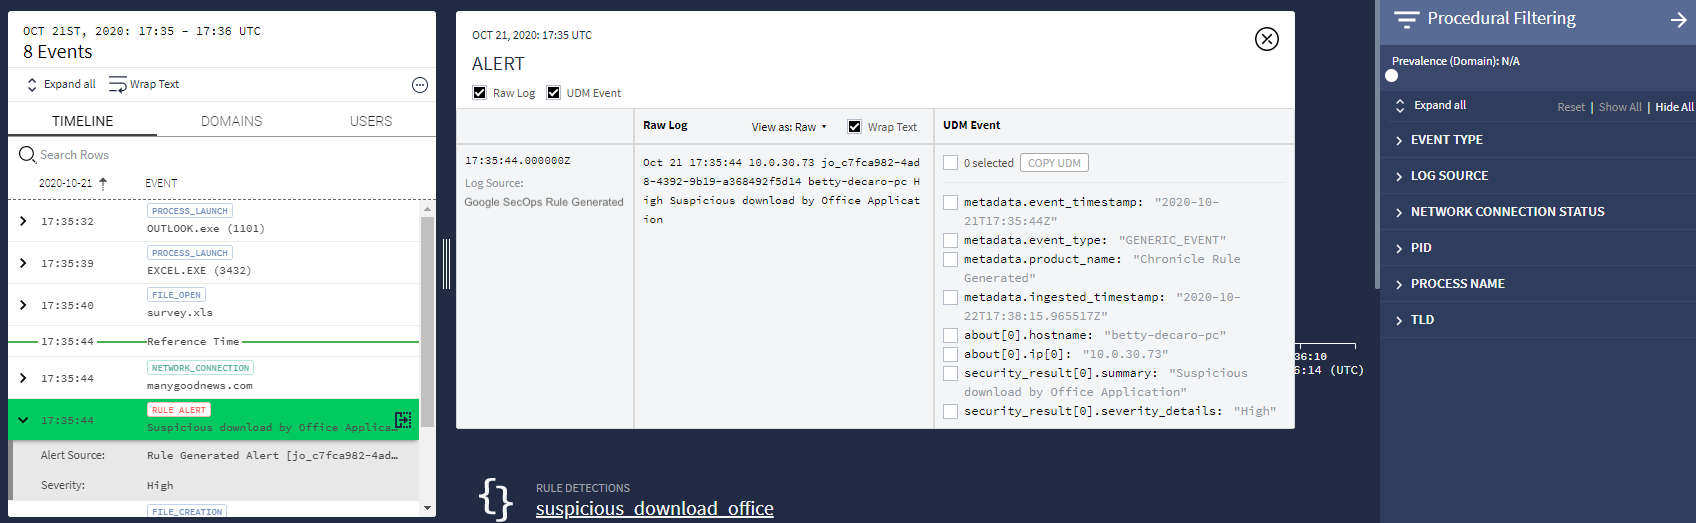 פרטי האירוע
הבעיה עדיין לא נפתרה? קבלת תשובות מחברי הקהילה וממומחי Google SecOps.