


הסבר על החיפוש
המדריך הזה מיועד למנתחי אבטחה שרוצים לשלוח שאילתות, לבצע קורלציה ולנתח נתוני אבטחה בארגון שלהם ב-Google Security Operations באמצעות הדף חיפוש ב-SIEM. הדף SIEM Search משמש כמרכז הניווט הראשי בכל מקורות הנתונים הנתמכים, ומשלב מקורות נוספים של טלמטריה וסטטוס אבטחה. המדריך הזה מכיל הוראות והסברים על כל הפונקציות והתכונות הבסיסיות של הדף SIEM Search.
מונחים חשובים
- מודל נתונים מאוחד (UDM): פורמט נתונים סטנדרטי שמשמש ב-Google SecOps כדי לייצג אירועי אבטחה ממקורות שונים באופן עקבי.
- אירוע: אירוע נוצר ממקור יומן גולמי שמוטמע ב-Google SecOps ומעובד בתהליך ההטמעה והנורמליזציה של Google SecOps. אפשר ליצור כמה אירועים מרשומה אחת של מקור יומן גולמי. אירוע מייצג קבוצה של נקודות על הגרף שרלוונטיות לאבטחה, שנוצרות מהיומן הגולמי. בהקשר של הדף SIEM Search, אירועים הם טלמטריית אירועים מנורמלת של UDM ורשומות יומן גולמיות שתואמות לשאילתת החיפוש.
- התראה: בהקשר של הדף חיפוש ב-SIEM, התראה מוגדרת כזיהוי של כלל כשההתראות מופעלות. מידע נוסף זמין במאמר הפעלת כלל על נתונים בזמן אמת.
- יומנים גולמיים: נתוני טלמטריה גולמיים של יומנים שלא נותחו. מטרת האבחון העיקרית היא לעקוב אחרי תקינות ההטמעה והניתוח.
- צירופים: צירופים יוצרים קורלציה בין נתונים גולמיים ממקורות שונים ומשלבים אותם על סמך ערכי שדות משותפים. אתם יכולים לקשר בין אירועים, ישויות ונתונים אחרים שקשורים זה לזה כדי לחקור תרחישי תקיפה מורכבים. אתם יכולים לחפש איחודי נתונים סטטיסטיים, שדורשים קטע התאמה כדי לצבור תוצאות, או איחודי נתונים, שמאחזרים את נתוני האירוע או הישות המלאים ומציגים אותם ללא צבירה. מידע נוסף זמין במאמרים החלת איחודים בחיפוש ובמרכזי בקרה והטמעת איחודים בלי קטע התאמה.
- סטטיסטיקה: אירועי UDM עם התוצאות מקובצות לניתוח סטטיסטי. מידע נוסף זמין במאמר ניתוח נתוני חיפוש באמצעות נתונים סטטיסטיים.
- בקשות תמיכה והיסטוריית בקשות תמיכה: בקשות תמיכה בנושא אבטחה ויומני ביקורת של היסטוריית בקשות תמיכה, שאפשר לקשר לנתוני אבטחה אחרים. מידע נוסף זמין במאמר סקירה כללית של חיפוש בקשות תמיכה.
- Entity Context Graph (ECG): מסד נתונים של תרשימים ב-Google SecOps שמאחסן רשומות של ישויות עם שמירת מצב (כמו נכסים, משתמשים ואינדיקטורים לאיומים) לצורך התאמה עם יומני אירועי אבטחה. מידע נוסף זמין במאמר סקירה כללית על תרשים ההקשר של הישויות.
- סרגל השאילתות בשפה טבעית: הסרגל בחלק העליון של הדף חיפוש ב-SIEM, שבו אפשר להזין הצהרת חיפוש בשפה טבעית.
- עורך השאילתות: התיבה בדף חיפוש ב-SIEM מתחת לסרגל השאילתות בשפה טבעית, שבה יוצרים שאילתות באופן ידני ושבה מוצג קוד השאילתה.
לפני שמתחילים
כדי להריץ שאילתות ולראות את פרטי הזיהוי, צריך להקצות לחשבון המשתמש שלכם את ההרשאות והתפקידים הרגילים של Google SecOps Search.
כדי להשתמש בתכונות החיפוש המתקדמות הבאות, צריך להיות לחשבון המשתמש או לתפקיד בניהול זהויות והרשאות גישה (IAM) הרשאות פרטניות נוספות, בהתאם לתכונה שבה משתמשים:
- כדי להעשיר או להרחיב את פרטי האירוע, צריך
chronicle.events.fetchEnrichedEvent. - כדי לשמור חיפושים ולערוך תצוגות חיפוש, צריך את ההרשאות
chronicle.savedSearches.updateו-chronicle.searchViews.update. - כדי לצפות במנתחי היומנים ובסכימה, צריך את ההרשאות
chronicle.parsers.listו-chronicle.parsers.get. - כדי לחפש בהיסטוריית הפניות צריך את
chronicle.cases.getו-chronicle.cases.list. - כדי להשתמש בחיפוש SQL (במיוחד בהצעות אוטומטיות לשאילתות בעורך השאילתות) עם תפקידים בהתאמה אישית ב-IAM, צריך את ההרשאה
chronicle.queries.suggestSql. - כדי לדרג את השימוש ההיסטורי בהצעות אוטומטיות בשדה UDM בעורך השאילתות, צריך את
chronicle.instances.suggestQueryFieldsכשמשתמשים בתפקידי IAM בהתאמה אישית. - כדי ליצור, לשתף, לשנות ולנהל קבוצות של עמודות בהתאמה אישית שנשמרו בארגון, צריך את כל חמש ההרשאות הבאות:
chronicle.googleapis.com/savedColumnSets.create,chronicle.googleapis.com/savedColumnSets.update,chronicle.googleapis.com/savedColumnSets.delete,chronicle.googleapis.com/savedColumnSets.listו-chronicle.googleapis.com/savedColumnSets.get.
פתיחת דף החיפוש
כדי לפתוח את הדף SIEM Search:
- מתחברים ל-Google SecOps.
- בסרגל הניווט, לוחצים על חקירה > חיפוש ב-SIEM.
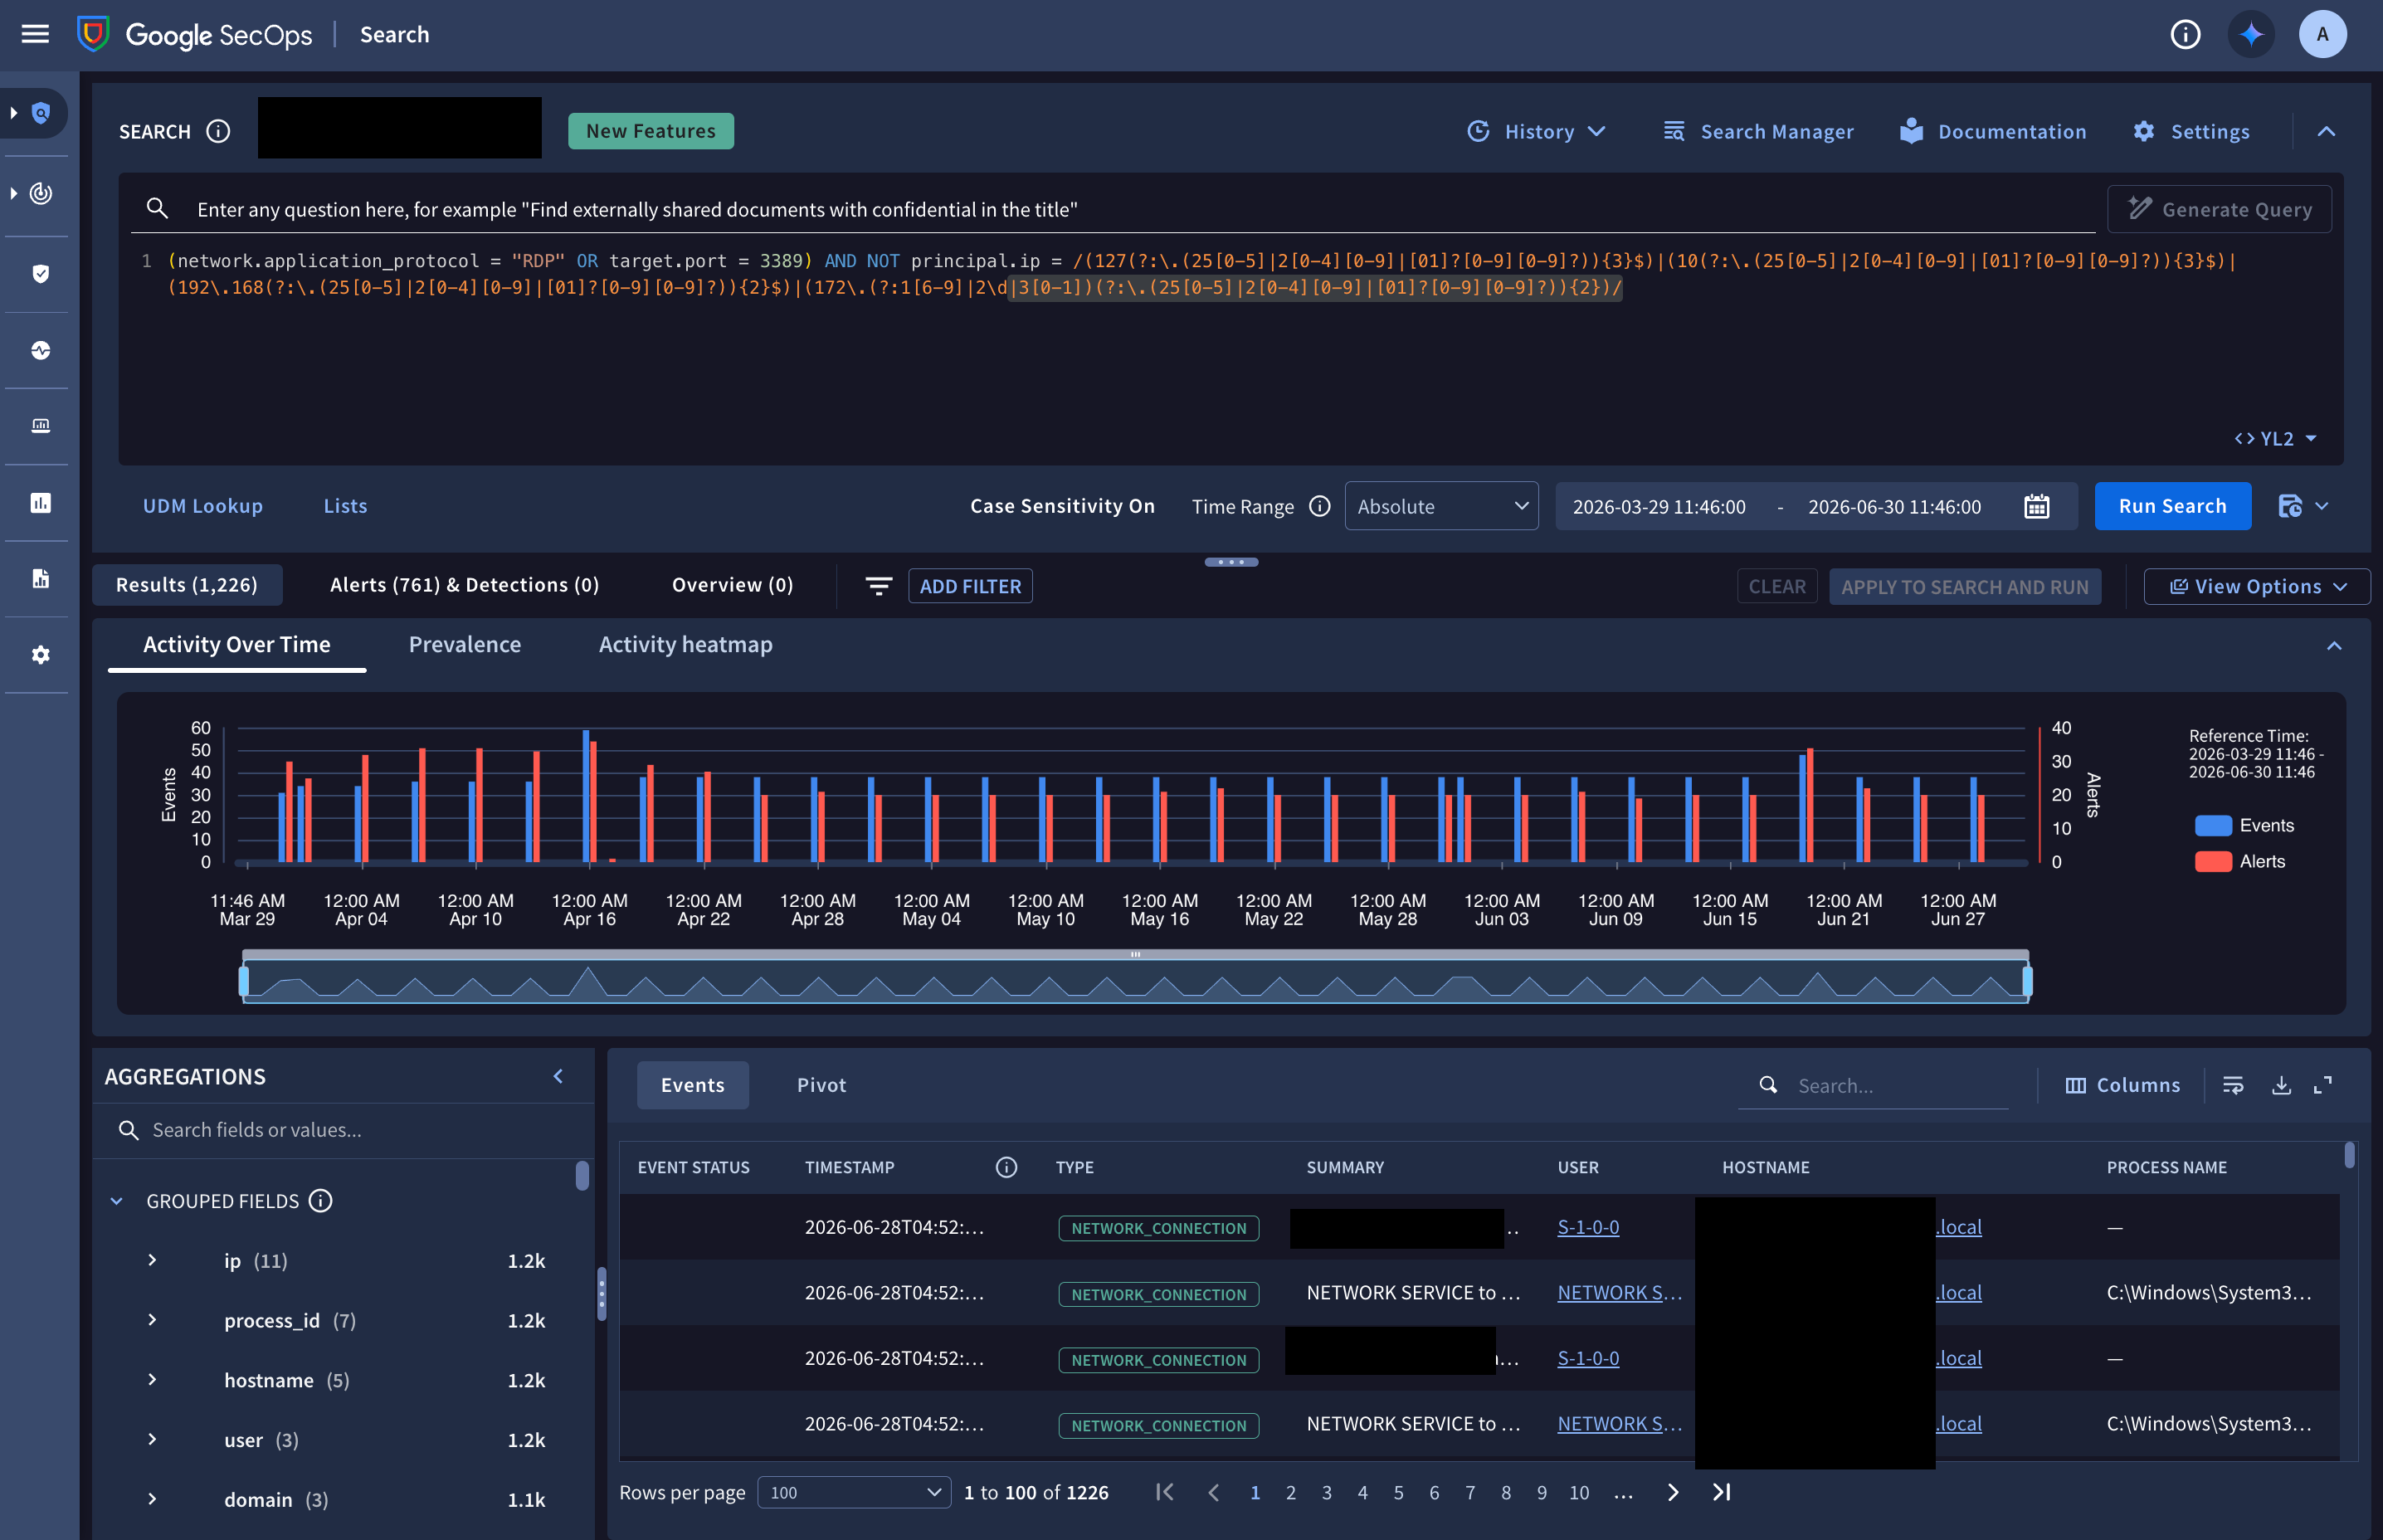
איור 1. דוגמה לדף SIEM Search שמשמש לבדיקת מגמות של אירועים – במצב מתקדם.
אכיפת היקף ה-RBAC של הנתונים
מנוע החיפוש של Google SecOps אוכף באופן קפדני את סינון ההיקף של בקרת גישה מבוססת-תפקיד (data RBAC) בכל הכרטיסיות. תוכלו לראות רק אירועי UDM, יומנים גולמיים, התראות, זיהויים ומקרים שתואמים באופן מפורש להיקפי הנתונים שהוקצו לתפקיד המשתמש שלכם.
הגדרת ההגדרות הכלליות של דף החיפוש
ההגדרות הכלליות של הדף חיפוש ב-SIEM הן ספציפיות למשתמש.
אפשר לקבוע את ההגדרות הכלליות הבאות בדף חיפוש ב-SIEM:
הגדרת המספר המקסימלי של תוצאות החיפוש
כדי לציין את המספר המקסימלי של תוצאות החיפוש, מבצעים את הפעולות הבאות:
- בדף SIEM Search, לוחצים על הגדרות הגדרות ובוחרים באפשרות Maximum Results.
בוחרים באפשרות מספר התוצאות המקסימלי להחזרה. האפשרויות הן
1k,30k,100k,1Mו-custom(שיכול לקבל ערכים בין1ל-1M). ערך ברירת המחדל הוא30k.לוחצים על אישור.
בחירת אופן הכיווץ של עורך השאילתות
אתם יכולים להגדיר את עורך השאילתות כך שיתכווץ אוטומטית אחרי שמריצים חיפוש, כדי להגדיל את שטח המסך שזמין לצפייה בתוצאות החיפוש. ההגדרה Default משאירה את עורך השאילתות מורחב אחרי הרצת חיפוש.
כדי להפעיל את התכונה "כיווץ אוטומטי":
- בדף SIEM Search, לוחצים על settings Settings ובוחרים באפשרות עורך השאילתות.
- בתיבת הדו-שיח עורך השאילתות, בוחרים באפשרות Auto-Collapse Query Editor.
בחירת מצב הפעלת החיפוש
אפשר להריץ חיפוש ב-Google SecOps באחד מהמצבים הבאים, שאותם אפשר לבחור בעורך השאילתות:
- מצב בסיסי: משתמשים במצב בסיסי (מצב ברירת המחדל) כדי לאחזר אירועים במהירות ולחזור על שאילתות.
- מצב מתקדם: משתמשים במצב מתקדם לתהליכי עבודה של חיפוש רגיל ולניתוח מקיף בכמה ממדים.
בדף SIEM Search מוצגים פחות כרטיסיות ווידג'טים במצב בסיסי בהשוואה למצב מתקדם. אם אתם מריצים חיפוש במצב בסיסי ומזהים אירועים חשודים בכרטיסייה תוצאות, אתם יכולים לעבור למצב מתקדם ולהריץ מחדש את השאילתה כדי לבדוק תרשימי ציר זמן, מפות חום של פעילות, ציוני שכיחות וזיהויים קשורים.
מידע נוסף על שני המצבים זמין במאמר הסבר על מצבי הרצת החיפוש.
בטבלה הבאה מתוארים תרחישי שימוש מומלצים למצב בסיסי ולמצב מתקדם:
| תרחיש | מצב מומלץ | ההסבר |
|---|---|---|
| איתור איומים ראשוני ובדיקת השערות | מצב בסיסי | לבדוק השערות לגבי אינדיקטורים בחלונות זמן רחבים בלי לחכות להיסטוגרמות של ציר הזמן. |
| מיון טלמטריה בנפח גבוה | מצב בסיסי | שאילתות על מקורות נתונים בנפח גבוה (כמו AWS VPC Flow, חומת אש, שרת proxy או יומני Sysmon) עם זמן אחזור מינימלי. |
| ניסוח שאילתות וכוונון מסננים | מצב בסיסי | לפני שמריצים בדיקות מקיפות, אפשר לשנות את התחביר של ה-UDM, את הביטויים הרגולריים, את רשימות העזר ואת המסננים של טבלאות הנתונים. |
| שחזור ציר הזמן של האירוע | מצב מתקדם | כדי לזהות פרצי פעילות זמניים, אפשר להשתמש בציר הזמן החזותי של התפלגות האירועים ובמפות החום של הפעילות. |
| ניתוח נדירות וחריגות של אינדיקטורים | מצב מתקדם | בודקים את ציוני השכיחות בארגון כדי להעריך אם פריט מידע שזוהה הוא נפוץ או חריג. |
| אימות הזיהוי | מצב מתקדם | לבדוק אם אירועים ספציפיים הפעילו כללי התראה תואמים של YARA-L 2.0. |
יצירת שאילתת חיפוש
בקטעים הבאים מוסבר איך ליצור שאילתת חיפוש.
אפשר ליצור שאילתת חיפוש באחת מהשיטות הבאות:
- מזינים את הצהרת החיפוש בשפה טבעית ומשתמשים ב-Gemini כדי ליצור את השאילתה בניב YARA-L 2.0. צריך להשתמש באנגלית.
- יוצרים את השאילתה באופן ידני בעורך באמצעות ניב YARA-L 2.0 או SQL (GoogleSQL).
יצירת שאילתה באמצעות שפה טבעית
כדי ליצור שאילתה באמצעות שפה טבעית:
בדף SIEM Search, לוחצים על סרגל השאילתות בשפה טבעית search ומזינים הצהרת חיפוש באנגלית.
המשפטים הבאים הם דוגמאות שיכולות ליצור חיפוש שימושי:
- network connections from 10.5.4.3 to google.com
- failed user logins over the last 3 days
- emails with file attachments sent to john@example.com or jane@example.com
- all Cloud service accounts created yesterday
- outbound network traffic from 10.16.16.16 or 10.17.17.17
- all network connections to facebook.com or tiktok.com
- service accounts created in Google Cloud yesterday
- Windows executables modified between 8 AM and 1 PM on May 1, 2026
- all activity from winword.exe on lab-pc
- scheduled tasks created or modified on exchange01 during the last week
- email messages that contain PDF attachments
- emails sent by or sent from admin@acme.com on July 1
- any files with the hash 44d88612fea8a8f36de82e1278abb02f
- all activity associated with user "sam@acme.com"
- yesterday
- within the last 5 days
- on July 1, 2026
לוחצים על Generate Query. אם Gemini יכול לפרש את הצהרת החיפוש, הוא יוצר שאילתה חוקית בניב YARA-L 2.0 ומציג אותה בעורך השאילתות. אם אי אפשר לפרש את משפט החיפוש, תופיע הודעה עם בקשה לנסות לשאול בדרך אחרת. אם ביטוי השאילתה תקין, הלחצן הפעלת חיפוש יהיה זמין.
אופציונלי: משנים את טווח התאריכים של החיפוש באמצעות הפרמטרים של טווח התאריכים.
אופציונלי: משנים את השאילתה שנוצרה בעורך השאילתות.
בוחרים את מצב החיפוש: מצב בסיסי או מצב מתקדם.
לוחצים על הפעלת החיפוש. תוצאות החיפוש מוצגות.
אופציונלי: מצמצמים את התוצאות על ידי הוספת מסנני חיפוש נוספים באופן ידני או באמצעות סרגל השאילתות בשפה טבעית, ומריצים שוב את החיפוש.
אם הצהרת החיפוש כוללת מונח שמבוסס על זמן, הפרמטרים של טווח הזמן מותאמים אוטומטית. לדוגמה, זה יחול על חיפושים עם המונחים הבאים:
יצירת שאילתה באופן ידני בעורך השאילתות
במסמכים הבאים מוסבר על סוגי השאילתות השונים שנתמכים בדף SIEM Search ועל התחביר ליצירת השאילתות:
- לפרטים על תחביר החיפוש של YARA-L 2.0, ראו הסבר על תחביר החיפוש.
- למידע על בניית שאילתות Join, קראו את המאמרים החלת צירופים בחיפוש ובלוחות הבקרה והטמעת צירופים בלי קטע התאמה.
- למידע על בניית שאילתות סטטיסטיות (STATS), קראו את המאמר ניתוח נתוני חיפוש באמצעות נתונים סטטיסטיים.
- הערה: כשמריצים חיפוש לא תלוי-רישיות (ברירת המחדל), משתני מחרוזת בקטע
match:מופיעים באותיות קטנות בתוצאות שמוחזרות. אם אתם צריכים לשמור על האותיות הרישיות המקוריות (לדוגמה, במחרוזות Base64), צריך להקרין את השדה בקטעoutcome:במקום זאת, או לעבור לחיפוש תלוי אותיות רישיות. מידע נוסף זמין במאמר בעיות מוכרות ב-YARA-L. - במאמר חיפוש בקשות תמיכה והיסטוריית בקשות תמיכה בדף Search מוסבר איך יוצרים שאילתות של היסטוריית בקשות תמיכה.
- כדי לקבל מידע על הקרנה או החרגה של שדות ספציפיים בתוצאות של שאילתות, קראו את המאמרים שליטה בפלט של שאילתות באמצעות
selectו-unselectושליטה בעמודות באמצעות מילות המפתח select ו-unselect.
כדי ליצור שאילתה באופן ידני:
- בדף SIEM Search, לוחצים על עורך השאילתות.
- בוחרים את דיאלקט השאילתה:
- YL2 (ברירת המחדל): שימוש בתחביר הרגיל של YARA-L 2.0 לחיפוש אירועים במהירות גבוהה, סינון ישויות וקורלציה התנהגותית.
- SQL: מצב SQL (GoogleSQL) מאפשר להריץ שאילתות שתואמות ל-BigQuery, ליצור צירופים מורכבים של כמה טבלאות ב-UDM וב-Entity Context Graph (ECG), ולבצע צבירות מתקדמות ישירות במסוף.
מקלידים את השאילתה בעורך השאילתות, ומביאים בחשבון את הדברים הבאים:
- הצעה והשלמה אוטומטית: כשמקלידים שאילתה עם האפשרות YL2, התכונה "הצעה והשלמה אוטומטית" מציעה שדות תקינים על סמך הקלט שלכם.
- חיפוש ב-UDM: אם אתם לא יודעים את השם או הערך המדויקים של השדה כשאתם כותבים שאילתה, אתם יכולים להיעזר בחיפוש ב-UDM.
- שגיאות קומפילציה של תחביר: אם עורך השאילתות מזהה שגיאת קומפילציה של תחביר, מופיע קו גלי אדום ישירות מתחת לטקסט הבעייתי. כדי לראות את התיאור של השגיאה הספציפית, מציבים את הסמן מעל הטקסט שמסומן בקו תחתון. עורך השאילתות מדגיש רק שגיאה אחת בכל פעם, ולכן צריך לתקן את השגיאות לפי הסדר.
מגדירים את טווח התאריכים של השאילתה באמצעות הפרמטרים של Time Range.
בוחרים את מצב החיפוש: מצב בסיסי או מצב מתקדם.
אם ביטוי השאילתה תקין, לוחצים על הפעלת החיפוש. תוצאות החיפוש מוצגות.
אופציונלי: מצמצמים את התוצאות על ידי הוספת מסנני חיפוש נוספים באופן ידני או באמצעות המסוף, ומריצים את החיפוש שוב.
מציינים את התקופה לחיפוש
בתפריט טווח תאריכים בוחרים את תקופת הזמן לחיפוש.
טווח התאריכים המקסימלי של חיפוש תמיד מוגבל על ידי הגדרת שמירת היומנים של הדייר (tenant).
טווחי הזמן המקסימליים:
- UDM: 365 ימים.
- RAW: 365 ימים.
- JOIN: לצירופים פנימיים: 90 יום. לצירופים פנימיים ללא תנאי התאמה: 14 ימים. לצירופים חיצוניים: 14 ימים.
- STATS: 90 ימים.
- בקשת תמיכה והיסטוריית בקשות תמיכה: 90 ימים, בכפוף למגבלות השמירה של בקשות התמיכה או למחזור החיים המלא של היסטוריית בקשות התמיכה.
- ECG: 365 ימים.
מערכת Google SecOps בודקת את ההגדרות של שאילתת החיפוש ומחילה את טווח התאריכים המקסימלי בהתאם לסוג החיפוש ולתנאי החיפוש. (לדוגמה, טווח התאריכים המקסימלי של שאילתת STATS שכוללת צירוף חיצוני יהיה קטן יותר מזה של שאילתת STATS שלא כוללת צירוף חיצוני).
כדי להגדיר את טווח התאריכים:
בדף SIEM Search, לצד טווח תאריכים, בוחרים את המצב מהרשימה:
- מוחלט: משתמשים בטווח זמן מוחלט כדי לבחור שעת התחלה ושעת סיום קבועות.
- יחסי: משתמשים בטווח תאריכים יחסי כדי לחפש אחורה מהשעה הנוכחית. השעה שבה לוחצים על הפעלת החיפוש מוגדרת כשעת הסיום של השאילתה.
אם בחרתם באפשרות מוחלט, בצעו את הפעולות הבאות:
- לוחצים על calendar_month calendar כדי לפתוח את תיבת הדו-שיח Set Date and Time Range.
- מבצעים אחת מהפעולות הבאות:
- כדי להגדיר את השעה באחת מהשיטות הבאות, בוחרים בכרטיסייה טווח:
- שימוש בהגדרות קבועות מראש: בוחרים טווח מוגדר מראש בסרגל הצד, כמו 3 הימים האחרונים או כל הזמנים. כל הזמנים – חיפוש בכל תקופת השמירה.
- בחירת תאריכים: לוחצים על תאריך התחלה ותאריך סיום ביומן.
- הגדרת שעות: בוחרים שעות ספציפיות באמצעות תפריטי השעות שמתחת ליומנים.
- כדי לציין טווח תאריכים ושעות על סמך אירוע, לוחצים על הכרטיסייה זמן האירוע, בוחרים תאריך ביומן ומגדירים את מסגרת הזמן:
- שעה מדויקת: לוחצים על השדה אירוע כדי לבחור או להזין את השעה הספציפית שבה האירוע התרחש.
- זמן המתנה: בוחרים טווח זמן מוגדר מראש מהרשימה.
- כדי להגדיר את השעה באחת מהשיטות הבאות, בוחרים בכרטיסייה טווח:
- לוחצים על אישור.
אם בחרתם באפשרות יחסי, בצעו את הפעולות הבאות:
- מזינים מספר שלם בשדה הטקסט.
- בוחרים יחידת זמן מהתפריט: שניות, דקות, שעות, ימים, שבועות, חודשים או שנים.
שימוש בהצעות אוטומטיות ליצירת שאילתות
כשכותבים שאילתה, עורך השאילתות מציע הצעות אוטומטיות שיעזרו לכם ליצור את השאילתה ביעילות.
ניווט ובחירת הצעות
בזמן ההקלדה, תופיע רשימה עם הצעות לשדות שתואמים לטקסט שלכם, כולל האפשרויות הבאות:
- בחירת שדה: משתמשים במקשי החיצים למעלה או למטה כדי לנווט ברשימה, ולוחצים על Enter כדי לבחור שדה.
- הצגת מטא-נתונים: אחרי שמשתמשים במקשי החיצים למעלה או למטה כדי להדגיש הצעה, לוחצים על chevron_right כדי להציג את תיאור השדה.
- השלמת שדות באופן הדרגתי: העורך מציע את הצאצאים המיידיים של השדה הנוכחי ומסתיר את הקידומת שהוקלדה כדי לחסוך מקום במסך. אחרי ההצעות האלה מופיעים כל שאר השדות התואמים בסדר אלפביתי.
- השלמת אופרטורים וערכים: אחרי שבוחרים שדה, העורך מציע אופרטורים תקינים (כמו
=,!=) על סמך סוג הנתונים של השדה. בשדות עם ערכים מוגדרים מראש, אחרי שמקלידים אופרטור ומירכאות כפולות ("), העורך מציג הצעות לכל הערכים התקינים (לדוגמה,NETWORK_EVENT).
הסבר על דירוג ההצעות
כדי לעזור לכם למצוא שדות UDM רלוונטיים, עורך השאילתות מארגן את ההצעות בשלוש קטגוריות נפרדות, בסדר הבא:
שדות שהיו בשימוש לאחרונה ולעיתים קרובות: מוצגים עד שבעת השדות התואמים המובילים על סמך סשן הדפדפן הפעיל והיסטוריית השימוש בשאילתות ב-30 הימים האחרונים בדפים SIEM Search, Rules & Detections ו-Dashboards. ההצעות בקטגוריה הזו מוצגות לפי הסדר הבא:
- היסטוריית הגלישה האחרונה: שדות שהזנתם או בחרתם לאחרונה בעורך השאילתות (עד 100 שדות ה-UDM התקינים האחרונים). השדות התואמים מופיעים ראשונים, לפי סדר השימוש בהם, מהאחרון לראשון. הרשימה הזו נשמרת באחסון המקומי של הדפדפן, גם אם מתחברים לחשבון אחר. אם תנקו את המטמון של הדפדפן או תעברו לדפדפן אחר, ההיסטוריה תתאפס.
היסטוריית שימוש (30 הימים האחרונים): שדות שחולצו משאילתות שאתם והארגון שלכם הרצתם ב-30 הימים האחרונים (כולל חיפושי UDM, שאילתות בלוח הבקרה, בדיקות של כללים וחיפושים רטרואקטיביים). נתוני השימוש האלה מתעדכנים כל 8 שעות. הוא לא נכלל בסינון של נתוני RBAC כי הוא מציג שמות של שדות סכימה של UDM שנגזרו, ולא אירועים ביומן, והוא מבודד תוויות בהתאמה אישית ושדות שחולצו (
additional.*,extracted.*) לדייר שלכם. היסטוריית השימוש מבוססת על היררכיה קפדנית של שתי רמות:- שימוש ברמת המשתמש: השדות שהשתמשתם בהם הכי הרבה ב-30 הימים האחרונים, ממוינים לפי מספר השימושים בסדר יורד.
- שימוש ברמת הדייר: השדות שהכי הרבה משתמשים בדייר השתמשו בהם ב-30 הימים האחרונים, ממוינים לפי מספר השימושים בסדר יורד. אם שדה כבר מופיע ברשימת השימוש ברמת המשתמש, הדירוג שלו ברמת המשתמש מקבל עדיפות.
כשמסננים את ההצעות לשימוש היסטורי תוך כדי הזנת טקסט, העורך מדרג את השדות התואמים לפי איכות ההתאמה, ואז פותר את השוויון לפי היררכיית השימוש: 1. התאמה מדויקת: התאמה לשם המלא של שדה ה-UDM (לדוגמה,
ip). 2. התאמה מדויקת של אסימון: התאמה של קטע שלם בשם השדה (לדוגמה,principal.ipאוtarget.ipכשמזיניםip). 3. התאמה לתחילת השדה: התאמה לתחילת השם של השדה. 4. התאמה לתחילת הטוקן: התאמה לתחילת הפלח בתוך שם השדה. 5. התאמה למחרוזת משנה: מופיעה בכל מקום בשם השדה (לדוגמה,principal.hostnameכשמזיניםip, כיprincipalמכיל אתip).
Immediate children: הצגת צומתי הצאצאים ברמה הראשונה של נתיב השדה הנוכחי בסדר אלפביתי, לא כולל שדות שכבר מופיעים בהצעות השימוש המובילות.
Global matches: הצגת כל שאר השדות התואמים ב-UDM בסדר אלפביתי.
ניהול ההגדרות של ההצעות האוטומטיות
כדי לנהל באופן גלובלי את האופן שבו Google SecOps מציגה הצעות אוטומטיות:
לוחצים על הדמות של הפרופיל ובוחרים באפשרות העדפות משתמש מהרשימה. מופיעה תיבת הדו-שיח User Preferences.
בתיבת הדו-שיח, לוחצים על הצעה אוטומטית.
כדי לשלוט בהצעות האוטומטיות שמוצגות בעורך השאילתות, משנים את ההגדרות הבאות:
- הפעלת הצעות בזמן ההקלדה: הפעלת הצעות אוטומטיות.
- דירוג שדות שהיו בשימוש לאחרונה: הצגת השדות שהיו בשימוש לאחרונה ובתדירות הגבוהה ביותר (על סמך היסטוריית הסשנים בדפדפן, השימוש ברמת המשתמש והשימוש ברמת הדייר) בראש הרשימה.
- הצעת שדות צאצאים מיידיים: השלמת שדות בתצוגת עץ באופן הדרגתי, צומת צאצא אחד בכל פעם.
- Suggest all available paths: הצגת הנתיבים המלאים והמורחבים של כל ההצעות לשדות בתצוגת עץ.
לוחצים על Save.
שליטה בפלט של שאילתות באמצעות select ו-unselect
אתם יכולים להשתמש במילות המפתח select ו-unselect בשאילתת חיפוש ב-YARA-L 2.0 כדי להקרין או להחריג שדות ספציפיים של אירועי UDM ו-Entity Context Graph (ECG) ישירות מהאחסון, וכך להקטין את גודל המטען הייעודי (payload) של התגובה ולשפר את זמן האחזור של השאילתה:
-
select: מחזירה רק את שדות העלים שצוינו ואת המשתנים שלoutcome, יחד עם שדות המטא-נתונים הנדרשים. -
unselect: מחזירה את כל השדות חוץ משדות העלה שצוינו ומשתניoutcome.
שאילתות שלא כוללות את select או את unselect מחזירות מטענים ייעודיים מלאים של UDM ושל ישויות. היטל שדות סלקטיבי חל על חיפושים של אירועי UDM עצמאיים ועל חיפושים של ישויות ECG עצמאיות. הוא לא משפיע על איחודים של כמה אירועים, על איחודים של ישויות UDM ועל שאילתות צבירה. דוגמאות נוספות לתחביר זמינות במאמר שליטה בעמודות באמצעות מילות המפתח select ו-unselect.
שדות נתמכים ושדות חובה
- שדות נתמכים: מציינים משתני
outcomeאו נתיבי שדות עלה מלאים לאירועי UDM (לדוגמה,principal.hostname,target.ip,security_result.severity) ולישויות ECG (לדוגמה,graph.entity.hostname,graph.entity.ip,graph.metadata.entity_type,graph.relations.entity_type). - שדות חובה: כדי לשמור על זהות האירוע, סדר ציר הזמן ומרווחי התוקף של הישות, מערכת Google SecOps תמיד מחזירה את שדות המטא-נתונים הבאים, גם אם משמיטים אותם מ-
selectאו כוללים אותם ב-unselect:- אירועי UDM:
metadata.id,metadata.event_timestamp,metadata.enrichment_state - ישות ECG:
graph.metadata.entity_type,graph.metadata.interval.start_time
- אירועי UDM:
- שדות מפה ואינדקס של רשימות חוזרות: ההקרנה וההחרגה של השדות פועלות ברמת מאגר הנתונים לשדות מפה (
additional.fieldsו-extracted.fields) ולרשימות חוזרות, במקום לסנן מפתחות מפה ספציפיים או מיקומים ספציפיים במערך:- With
select: ציון מפתח מפה (כמוselect: additional.fields["env"]אוextracted.fields["src"]) או אינדקס רשימה (כמוselect: principal.ip[0]אוabout[0].file.md5) מחזיר את כל המפה (additional.fieldsאוextracted.fields) או את כל השדה החוזר או שדה המשנה בכל רכיבי הרשימה. - עם
unselect: ציון של מפתח מפה (כמוunselect: additional.fields["env"]) או אינדקס רשימה (כמוunselect: principal.ip[0]אוabout[0].file.md5) מחריג את כל המפה (מסיר את כל המפתחות האחרים במפה הזו) או מחריג את השדה החוזר או את שדה המשנה בכל רכיבי הרשימה, ולא רק את האינדקס0. אם אתם צריכים מפתחות אחרים מהמפה הזו, אל תכללו אף מפתח מ-additional.fieldsאו מ-extracted.fieldsב-unselect.
- With
ההשפעה על תוצאות החיפוש, ממשק המשתמש וממשקי ה-API
השימוש ב-select או ב-unselect משפיע על תוצאות החיפוש בממשק האינטרנט של Google SecOps, ב-Chronicle API (udmSearch ו-StreamSearch) וב-Search long-running operations (LRO) API (PaginatedSearchResults). הוא לא נתמך ב-Backstory API הקודם.
- טבלת אירועים, מנהל עמודות וצבירות: רק שדות חזויים (יחד עם חותמת זמן וסטטוס אירוע) זמינים לצפייה, לצבירה, לסינון או להוספה כעמודות.
- מציג האירועים: מציג רק את השדות החזויים של ה-UDM והישות לצד היומן הגולמי, ומשבית את האפשרות הוספה לעמודות בשדות לא חזויים.
- מיון: אפשר למיין את התוצאות רק לפי שדות מוקרנים, שדות מטא-נתונים חובה (
metadata.event_timestampו-metadata.enrichment_state) ועמודות מהירות מורכבות (שם מארח, IP ומשתמש) כשהשדות הבסיסיים שלהם מוקרנים. בבקשות API, אם מגדירים אתsort_columnלשדה לא מוטל או מוחרג, מוחזרת שגיאתINVALID_ARGUMENT(400).
דוגמאות
הכללה רק של שדות ספציפיים של אירועי UDM (
select):principal.hostname != "" and target.ip != "" select: principal.hostname, principal.ip, target.ip, security_result.severityלכלול רק שדות ספציפיים של ישויות אק"ג (
select):graph.entity.hostname != "" select: graph.entity.hostname, graph.entity.ip, graph.entity.asset.asset_idהחרגה של שדות ספציפיים (
unselect):metadata.event_type = "NETWORK_HTTP" and principal.hostname != "" unselect: target.hostname, target.ip, security_result.category_details
חיפוש שדה UDM לשאילתת חיפוש (חיפוש UDM)
כשכותבים שאילתת חיפוש, יכול להיות שלא יודעים את השם או הערך המדויק של שדה ה-UDM שצריך לכלול. התכונה חיפוש UDM מאפשרת לכם למצוא במהירות שם של שדה UDM שמכיל מחרוזת טקסט בשם או שמאחסן ערך ספציפי של מחרוזת. אתם יכולים לבחור תוצאה אחת או יותר שמוחזרת מ-UDM Lookup ולהשתמש בתוצאות כנקודת התחלה לשאילתת חיפוש, להוסיף את התוצאות לשאילתה קיימת או לשמור את התוצאות בלוח.
כדי להשתמש ב-UDM Lookup:
בדף SIEM Search, לוחצים על UDM Lookup. תיפתח תיבת הדו-שיח UDM Lookup.
בוחרים אחת מהאפשרויות הבאות של התאמה לפי או את שתיהן, כדי לציין את היקף הנתונים לחיפוש:
- שדות UDM: חיפוש טקסט שתואם לשמות של שדות, לדוגמה,
network.dns.questions.nameאוprincipal.ip. - ערכים: חיפוש מחרוזות טקסט בתוך ערכי יומן מאוחסנים, לדוגמה,
dnsאוgoogle.com.
- שדות UDM: חיפוש טקסט שתואם לשמות של שדות, לדוגמה,
לוחצים על השדה חיפוש הזנת מחרוזת מדויקת להתאמה ומזינים את המחרוזת להתאמה. בזמן ההקלדה, תוצאות החיפוש יופיעו בתיבת הדו-שיח.
התוצאות משתנות בהתאם להתאמה לשדות UDM לעומת ערכים, באופן הבא:
חיפוש עם Match On UDM Fields מחזיר התאמה מדויקת שנמצאה בכל מקום בהגדרת הסכימה.
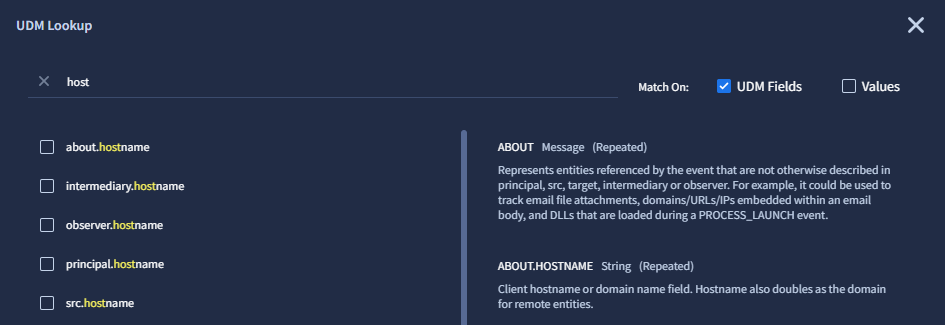
איור 2. מחפשים באמצעות שמות של שדות UDM בתיבת הדו-שיח חיפוש ב-UDM עם התאמה.
כשמחפשים באמצעות Match On Values, המערכת מחפשת בנתוני הטלמטריה של היומנים שנטמעו ומחזירה שני סוגים של תוצאות:
התאמות של ערכים מלאים: בשדות טקסט נפוצים (כמו אפליקציות, שמות מארחים, כתובות URL, כתובות IP ושמות משתמשים), בחיפוש ב-UDM מוצג הערך התואם המלא, כשמחרוזת החיפוש מודגשת בצהוב, יחד עם חותמת הזמן האחרונה של הטמעת היומן.
התאמות אפשריות של ערכים: בשדות שמכילים טקסט ארוך, מורכב או לא מובנה (כמו שורות פקודה, תיאורים, שדות זיהוי ושדות בהתאמה אישית), חיפוש ב-UDM מציין שמונח החיפוש מופיע בשדה הזה בנתוני הטלמטריה ההיסטוריים. במקום להציג ערך מלא אחד, התוצאה מציגה את שם השדה ב-UDM ואחריו
(Possible value match).
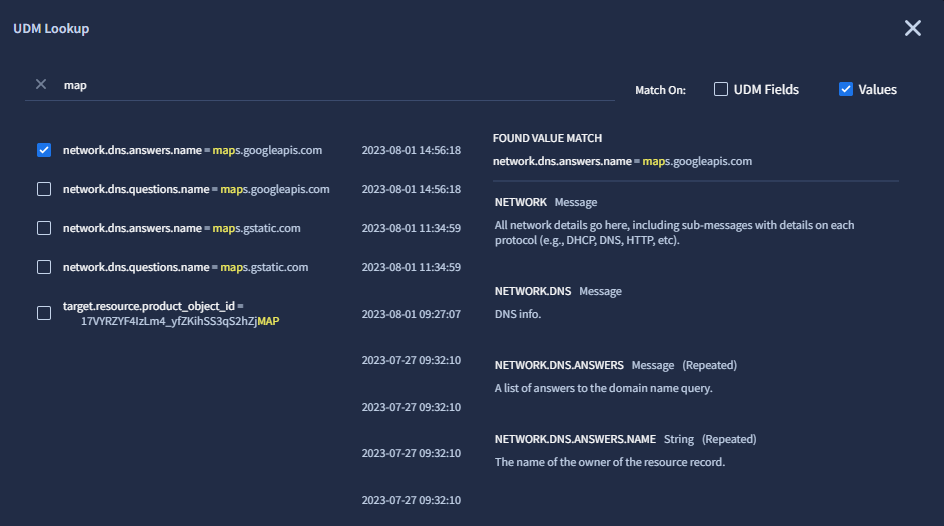
איור 3. מחפשים באמצעות Match On Values בתיבת הדו-שיח UDM Lookup.
ברשימת התוצאות, אתם יכולים לבצע את הפעולות הבאות:
- לוחצים על השם של שדה UDM כדי לראות את התיאור שלו.
- בוחרים תוצאה אחת או יותר על ידי לחיצה על תיבת הסימון לצד שם השדה ב-UDM.
- לוחצים על הכפתור איפוס כדי לבטל את הבחירה בכל השדות שנבחרו ברשימת התוצאות.
מבצעים אחת מהפעולות הבאות:
כדי להעתיק את התוצאות שנבחרו ללוח, לוחצים על Copy UDM. אחר כך אפשר לסגור את תיבת הדו-שיח UDM Lookup ולהדביק את התוכן מלוח העריכה בעורך השאילתות.
כדי להוסיף את התוצאות שנבחרו לשאילתה בעורך השאילתות, לוחצים על הוספה לחיפוש. לאחר מכן, מערכת Google SecOps ממירה את התוצאות שנבחרו לשאילתת חיפוש בתור שם השדה של ה-UDM או בתור צמד של שם וערך.
אם מוסיפים כמה תוצאות, מערכת Google SecOps מוסיפה כל תוצאה לסוף השאילתה הקיימת בעורך השאילתות באמצעות האופרטור
OR.מחרוזת השאילתה שמצורפת משתנה בהתאם לסוג ההתאמה שמוחזרת על ידי חיפוש UDM:
אם התוצאה תואמת למחרוזת טקסט בשם של שדה UDM, שם השדה המלא של ה-UDM יתווסף לשאילתה. לדוגמה:
principal.artifact.network.dhcp.client_hostnameאם התוצאה היא התאמה מלאה של הערך, צמד השם והערך מכיל תנאי שוויון מדויק עם הערך המלא.
אם התוצאה היא Possible value match, צמד השם והערך מכיל את שם השדה ב-UDM וביטוי רגולרי לא תלוי-רישיות שמכיל את מונח החיפוש.
אם צריך, עורכים את השאילתה בעורך השאילתות.
התנהגות החיפוש וכיסוי השדות ב-UDM Lookup
התכונה "חיפוש ב-UDM" עוזרת לכם למצוא שמות של שדות ולחפש ערכים היסטוריים בנתוני היומן שהוטמעו. בקטע הזה מוסבר איך החיפוש פועל בשני המצבים, מוצגות דוגמאות לשאילתות ומתוארים גבולות הכיסוי של השדות.
מצבי חיפוש: שדות UDM לעומת ערכים
ב-UDM Lookup יש שני מצבי חיפוש שונים:
מצב שדות UDM: התאמה בשדות UDM מחפשת בהגדרת הסכימה של UDM כדי לעזור לכם לאתר את נתיב השדה הנכון. אפשר למצוא שמות של שדות בכל סוגי הנתונים, כולל שדות טקסט (
principal.hostname), יציאות מספריות (target.port), דגלים בוליאניים (security_result.is_alert) וקטגוריות של אירועים (metadata.event_type).דוגמה: אם מקלידים
port, מוצגים שדות כמוnetwork.ip_port,principal.port,target.portו-src.port.מצב ערכים: האפשרות התאמה לפי ערכים מחפשת ערכי טקסט תואמים ביומני האירועים שהוטמעו:
- התאמה מדויקת של ערך: במזהים נפוצים ובשדות טקסט (כמו שמות מארחים, כתובות IP, דומיינים ושמות משתמשים), חיפוש UDM מוצא את הערך המדויק בנתונים ויוצר תנאי שוויון (לדוגמה,
principal.hostname = "example.com"). - התאמה אפשרית לערך (ביטוי רגולרי): בטקסט ארוך, בשורות פקודה, בכתובות URL, במפתחות רישום ובנתיבי קבצים, החיפוש ב-UDM מחזיר התאמה אפשרית לערך עם ביטוי רגולרי (לדוגמה,
principal.process.command_line = /powershell/ NOCASE).
- התאמה מדויקת של ערך: במזהים נפוצים ובשדות טקסט (כמו שמות מארחים, כתובות IP, דומיינים ושמות משתמשים), חיפוש UDM מוצא את הערך המדויק בנתונים ויוצר תנאי שוויון (לדוגמה,
פערים בכיסוי השדות ואיך לחפש ישירות
כשמחפשים לפי ערכים, החיפוש ב-UDM מתבצע בשדות טקסט בנתוני אירועים גולמיים, ללא העשרה. סוגי נתונים מסוימים ושדות של מזהים בנפח גבוה לא מחזירים התאמות במצב ערכים. כדי לחפש את השדות האלה, צריך להזין את הביטוי ישירות בעורך השאילתות.
הקטע הזה כולל את הפריטים הבאים:
- שדות מספריים, בוליאניים, של חותמות זמן ושל בייטים
- שדות מזהים מוחרגים
- שדות עם התאמות אפשריות של ערכים (ביטויים רגולריים)
- שדות מועשרים ו-Entity Graph
שדות מספריים, בוליאניים, של חותמות זמן ושל בייטים
חיפוש ערכים ב-UDM Lookup לא מחזיר התאמות לסוגי נתונים שהם לא טקסט. כדי לחפש בשדות האלה, כותבים את התנאי ישירות בשורת החיפוש:
| קטגוריית השדה | שדות UDM לדוגמה | דוגמה לחיפוש ישיר |
|---|---|---|
| מספרי יציאות וקודי סטטוס | network.ip_port, principal.port, target.port, network.http.response_code |
network.ip_port = 443network.http.response_code = 403 |
| מדדים וחישוב של ציון סיכונים | security_result.risk_score, network.sent_bytes, network.received_bytes |
security_result.risk_score >= 80network.sent_bytes > 50000000 |
| דגלים בוליאניים | security_result.is_alert, network.dns.answers.is_authoritative |
security_result.is_alert = true |
| רשימות מוגדרות מראש | metadata.event_type, network.ip_protocol |
metadata.event_type = "USER_LOGIN"network.ip_protocol = "TCP" |
| חותמות זמן | metadata.event_timestamp.seconds, metadata.ingested_timestamp |
מסננים באמצעות התפריט טווח תאריכים או השאילתה: metadata.event_timestamp.seconds > 1700000000 |
| מזהי אירועים (בייטים גולמיים) | metadata.id |
metadata.id = "..." |
| קואורדינטות גיאוגרפיות | principal.location.latitude, principal.location.longitude |
סינון לפי שדות של מיקום אזורי: principal.location.country_or_region = "US" |
שדות מזהים מוחרגים
השדות הבאים של מעקב אחר סשנים ואנטרופיה גבוהה לא מחזירים התאמות כשמחפשים לפי ערכים:
| קטגוריית שדות מוחרגים | שדות UDM | דוגמה לחיפוש ישיר |
|---|---|---|
| מזהי תהליכים | *.pid (לדוגמה principal.process.pid, target.process.pid), *.product_specific_process_id |
target.process.pid = "4128" |
| מזהי סשנים וחיבורים | network.session_id, network.parent_session_id, metadata.product_log_id |
network.session_id = "sess-9481" |
| מזהי כללי הזיהוי | security_result.rule_id |
security_result.rule_id = "rule_suspicious_login" |
| מזהי משאבים ומזהי נכסים | *.resource.id (כולל מזהי ARN ו-URI בענן), *.asset_id |
target.resource.id = "arn:aws:s3:::my-bucket" |
| תוויות הטמעה | metadata.base_labels.*, metadata.enrichment_labels.* |
metadata.base_labels.log_types = "WINEVTLOG" |
שדות עם התאמות אפשריות לערכים (ביטויים רגולריים)
בשדות שמכילים מחרוזות ארוכות ומורכבות עם הרבה מפרידי נתיבים או ארגומנטים, חיפוש ב-UDM מחזיר ביטוי רגולרי של התאמה אפשרית לערך (/.../ NOCASE) במקום התאמה מדויקת לערך מלא:
- שורות פקודה:
principal.process.command_line,target.process.command_line - נתיבי קבצים:
principal.process.file.full_path,target.file.full_path - כתובות URL של אתרים ורשתות:
principal.url,target.url,network.http.referral_url - מפתחות רישום:
principal.registry.registry_key,target.registry.registry_key - תיאורים בפורמט חופשי:
metadata.description,security_result.description,security_result.summary - מחרוזות User-Agent:
network.http.user_agent - שדות דינמיים בהתאמה אישית:
additional.fields.value.*
שדות מועשרים ו-Entity Graph
החיפוש ב-UDM מתבצע בנתוני יומן גולמיים שנוספו אחרי 10 באוגוסט 2023. היא לא מחזירה ערכים מהמקורות הבאים:
- העשרות במורד הזרם: כמו רזולוציית מיקום של GeoIP, נתוני WHOIS, פסיקות של גלישה בטוחה או ציוני VirusTotal. כדי לחפש אותם, צריך לסנן ישירות בנתיב השדה המועשר (לדוגמה,
target.ip_geo_artifact.country_or_region = "US"). - אובייקטים של תרשים ישויות: נתונים במרחב השמות
graph.*. - נתונים היסטוריים לפני המועד הקובע: יומנים שנוספו לפני 10 באוגוסט 2023. כדי לחפש נתונים ישנים יותר, צריך להשתמש בשאילתות חיפוש ישירות בדף חיפוש.
שימוש בטבלאות נתונים בחיפוש
אתם יכולים להשתמש בתכונה טבלאות נתונים בחיפוש. כך אתם יכולים להשתמש במסדי הנתונים הקיימים שלכם עם מידע על איומים, בשילוב עם חיפוש, כדי לאתר איומים בארגון.
לדוגמה, אם יש לכם מסד נתונים בשם suspicious עם עמודה של כתובות IP שאתם יודעים שהן בעייתיות, אתם יכולים להפנות למסד הנתונים הזה בשאילתת החיפוש במקום להזין ידנית כתובות IP נפרדות בשאילתה:
  events:
      $e.principal.ip in %suspicious.ip
כדי לצמצם את התוצאות, אתם יכולים לחפש מטא-נתונים ספציפיים בנוסף לכתובות IP. לדוגמה, יכול להיות שאתם מתעניינים במיוחד בשינויים במשאבי משתמשים:
  events:
      $e.metadata.event_type = "USER_RESOURCE_UPDATE_CONTENT"
      $e.principal.ip in %suspicious.ip
אתם יכולים לצמצם את החיפוש לפי שדות UDM קשורים ולהתאים לכמה עמודות בטבלת הנתונים. בדוגמה הבאה מחפשים אירועי NETWORK_CONNECTION שבהם תוצאת האבטחה היא ALLOW. לאחר מכן, המערכת מתאימה את האירועים האלה לעמודה hostnames ולעמודה ip בטבלת הנתונים badApps.
events:
  $e.metadata.event_type = "NETWORK_CONNECTION"
  $e.security_result.action = "ALLOW"
  $e.target.asset.asset_id = $assetid

  // Event hostname matches at least one value in table column hostname.
  $e.target.hostname in %badApps.hostname

  // Event IP matches at least one value in table column ip.
  $e.target.ip in %badApps.ip
הצגת שורות בטבלת נתונים בחיפוש
כשמשתמשים בטבלת נתונים בחיפוש ב-YARA-L 2.0, התוצאות מפנות לשורות בטבלת הנתונים שמקושרות לאירועים התואמים. התוצאות האלה מוצגות בחלונית האירועים. כשאתם צופים בתוצאות, מוצג המצב הנוכחי של טבלת הנתונים והשורות שלה.
משתמשים במנהל העמודות כדי לבחור אילו טבלאות ועמודות של נתונים יוצגו בתוצאות.
מידע נוסף זמין במאמר שימוש בטבלאות נתונים.
הסבר על תהליך הרצת השאילתה
אם השאילתה בעורך השאילתות תקינה, הלחצן Run Search מופעל במסוף Google SecOps.
אחרי שלוחצים על הפעלת החיפוש, השאילתה שבתהליך מוצגת עם סמל סטטוס עגול.
בזמן שהחיפוש מתבצע, אתם יכולים להריץ חיפושים נוספים (בו-זמנית) בעורך השאילתות, בכפוף למגבלות מסוימות. מערכת Google SecOps ממשיכה להריץ את החיפושים הקודמים ומריצה את החיפושים החדשים במקביל.
שאילתות שהושלמו מוצגות עם סמל של סימן וי ירוק, וגם מונה שמציין את מספר האירועים שהוחזרו על ידי השאילתה.
לוחצים על שאילתה שהושלמה כדי להציג את התוצאות. תוצאות החיפוש מוצגות מתחת לעורך השאילתות.
תוצאות החיפוש נשמרות במטמון וכוללות רק את הנתונים שזמינים בזמן הרצת השאילתה.
ניהול היסטוריית החיפושים
היסטוריית החיפושים נשמרת בחשבון Google SecOps.
כדי לנהל את היסטוריית החיפושים, בדף SIEM Search לוחצים על History כדי לפתוח את תיבת הדו-שיח, ואז מבצעים את הפעולות הבאות:
- לראות רשימה של כל החיפושים בהיסטוריה.
- לוחצים על פריט מהרשימה כדי לטעון אותו לעורך השאילתות.
- מקלידים בשורת החיפוש כדי למצוא חיפוש בהיסטוריה.
- כדי לסנן את החיפושים, לוחצים על מסנן ליד שורת החיפוש ומסננים את החיפושים לפי שפה – כולל: מסנני YL2 ו-SQL
ANDסוג חיפוש – כולל: מסנני UDM, יומן גולמי ונתונים סטטיסטיים. - להציג רק תוצאות שמורות שהושלמו או שנמצאות בתהליך (באמצעות תיבת הסימון הצגת תוצאות שמורות שהושלמו או שנמצאות בתהליך בלבד).
- למחוק את היסטוריית החיפושים.
- כדי למחוק את היסטוריית החיפושים, לוחצים על סמל האפשרויות הנוספות ובוחרים באפשרות מחיקת ההיסטוריה.
כדי להפסיק או להפעיל מחדש את היסטוריית החיפושים:
כדי לבטל את ההסכמה להיסטוריית החיפושים, לוחצים על ביטול ההסכמה להיסטוריית החיפושים ואז בוחרים באפשרות ביטול ההסכמה בלבד כדי להשבית את היסטוריית החיפושים, או באפשרות ביטול ההסכמה ומחיקה כדי להשבית את היסטוריית החיפושים ולמחוק את היסטוריית החיפושים השמורה.
אם השבתתם בעבר את היסטוריית החיפושים, אתם יכולים להפעיל אותה שוב בלחיצה על הצטרפות להיסטוריית החיפושים.
כדי למחוק חיפוש ספציפי מהיסטוריית החיפושים, עיינו במאמר מחיקת חיפוש שמור.
שמירה ושימוש בשאילתת מדדים
מערכת Google SecOps מסווגת שאילתות של מדדים באמצעות התג STATS.
- כדי לשמור חיפוש כמדד, לוחצים על עוד לצד הפעלת החיפוש ולוחצים על שמירה כמדד. הדף Rules & Detections נפתח, והשאילתה של המדדים מוצגת בכרטיסייה Metrics. אחר כך אפשר לשמור את המדד או להשבית אותו. אחרי ששומרים שאילתת מדדים, אי אפשר לערוך או למחוק אותה. תמיד אפשר להשבית את המדדים.
אתם יכולים להשתמש בשאילתת מדדים כדי לזהות דפוסי התנהגות אופייניים ופעילות חריגה. אם יש לכם שאילתת מדדים בעורך השאילתות שעוקבת אחרי מגמות תפעוליות קריטיות, לחצו על More > Save as Metric. השאילתה נשמרת כמדד של סדרת זמנים רציפה שאפשר להטמיע בלוחות בקרה בהתאמה אישית או להפנות אליה בהתראות על סף.
שאילתת מדדים לדוגמה:
metric metric_1784196814306 {
  (metadata.event_type = "NETWORK_FLOW" OR
  metadata.event_type = "NETWORK_CONNECTION" OR
  metadata.event_type = "NETWORK_DNS" OR
  metadata.event_type = "NETWORK_HTTP")

  outcome:
  $timestamp = timestamp.get_timestamp(metadata.event_timestamp.seconds)
  $hostname = principal.hostname
  $event_type = metadata.event_type
  $user = principal.user.userid
  $principal_process = principal.process.file.full_path
  $principal_cmdline = principal.process.command_line
  $target_process = target.process.file.full_path
  $target_cmdline = target.process.command_line
  $target_url = target.url
  $target_ip = target.ip[0]
  order:
  $timestamp
  }
ניהול החיפושים (מנהל החיפושים)
משתמשים בתיבת הדו-שיח מנהל החיפושים כדי לנהל את החיפושים.
- כדי לפתוח את Search Manager, בדף SIEM Search לוחצים על Search Manager.
תגים של סוגי חיפוש
בכרטיסייה Saved במנהל החיפושים מופיעים כל החיפושים השמורים, ומוצג תג עם סוג החיפוש: UDM, RAW, JOIN, STATS, CASE, CASE HISTORY ו-ECG.
פעולות של מנהל החיפוש
בכרטיסייה שמורים, אתם יכולים לבצע את הפעולות הבאות:
- סינון חיפושים שנשמרו: לוחצים על סינון לצד שורת החיפוש ומסננים את החיפושים לפי מקור – כולל: מוגדר על ידי Google SecOps, נוצר על ידי ושותף איתי
ANDשפה – כולל: YL2 ו-SQL. - מיון החיפושים: לוחצים על list_arrow מיון לצד שורת החיפוש וממיינים לפי שם (א'-ת'), שם (ת'-א'), מהישן לחדש או מהחדש לישן.
- הוספת חיפוש: לוחצים על add_2 הוספה לצד סרגל החיפוש ויוצרים חיפוש חדש בתיבה חיפוש ב-UDM הסמוכה. התיבה UDM Search תומכת באותם כלים לעריכת UDM ולהשלמה והצעה אוטומטיות כמו כשיוצרים שאילתה באופן ידני בעורך השאילתות.
- לשתף או למחוק חיפושים שאתם יצרתם.
- עריכת חיפוש שיצרתם: כשבוחרים חיפוש בכרטיסייה שמורים, השאילתה מוצגת בתיבה חיפוש, לצד התיבות כותרת ותיאור. התיבה UDM Search תומכת באותם כלים לעריכת UDM ולהשלמה והצעה אוטומטיות כמו כשיוצרים שאילתה באופן ידני בעורך השאילתות.
שמירת חיפוש
החיפושים השמורים והיסטוריית החיפושים:
- מאוחסנים בחשבון Google SecOps.
- רק המשתמש יכול לראות את החיפוש ולגשת אליו, אלא אם הוא משתמש בתכונה שיתוף חיפוש כדי לשתף את החיפוש עם הארגון.
כדי לשמור חיפוש:
בדף SIEM Search, מבצעים אחת מהפעולות הבאות:
- אם יש שאילתה תקינה בעורך השאילתות, לוחצים על אפשרויות נוספות לצד הפעלת החיפוש ואז על שמירת החיפוש. תיבת הדו-שיח מנהל החיפוש נפתחת.
- לוחצים על מנהל החיפוש. תיבת הדו-שיח מנהל החיפוש נפתחת.
בתיבה שם, נותנים שם לחיפוש. Google ממליצה לתת לחיפוש השמור שם משמעותי ותיאור בטקסט פשוט של מה שאתם מחפשים.
אופציונלי: בתיבה תיאור, מזינים תיאור לחיפוש.
אופציונלי: מציינים משתני placeholder בפורמט
${<variable name>}, באותו פורמט שמשמש למשתנים ב-YARA-L. אם מוסיפים משתנה לחיפוש, צריך גם לכלול הנחיה שתעזור למשתמש להבין איזה מידע הוא צריך להזין לפני שהוא מריץ את החיפוש. כל המשתנים צריכים להיות מאוכלסים בערכים לפני שמריצים חיפוש.לדוגמה, אפשר להוסיף את
metadata.vendor_name = ${vendor_name}לחיפוש. בשביל${vendor_name}, צריך להוסיף הנחיה למשתמשים עתידיים, כמוEnter the name of the vendor for your search. בכל פעם שמשתמש יטען את החיפוש הזה בעתיד, הוא יתבקש להזין את שם הספק לפני הפעלת החיפוש.כשמסיימים, לוחצים על שמירת השינויים.
- כדי לראות את החיפושים השמורים, לוחצים על מנהל החיפושים ואז על הכרטיסייה שמורים.
אחזור והפעלה של חיפוש שמור
כדי לאחזר ולהריץ חיפוש שמור, מבצעים את הפעולות הבאות:
- בדף SIEM Search, לוחצים על Search Manager ובוחרים חיפוש מהרשימה Saved שמימין.
- אופציונלי: כדי למחוק חיפוש, לוחצים על סמל האפשרויות הנוספות ובוחרים באפשרות מחיקת החיפוש. אתם יכולים למחוק רק חיפושים שאתם יצרתם.
- אפשר לשנות את השם והתיאור של החיפוש. בסיום, לוחצים על שמירת השינויים.
- לוחצים על טעינת החיפוש. החיפוש נטען בשדה החיפוש הראשי.
- בוחרים את מצב החיפוש: מצב בסיסי או מצב מתקדם.
- לוחצים על הפעלת החיפוש.
מחיקת חיפוש שמור
אתם יכולים למחוק רק חיפושים שאתם יצרתם.
כדי למחוק חיפוש שמור:
- בדף SIEM Search, לוחצים על Search Manager ובוחרים חיפוש מהרשימה Saved שמימין.
- לוחצים על אפשרויות נוספות ובוחרים באפשרות מחיקת החיפוש.
- לוחצים על מחיקת החיפוש.
איך משתפים חיפוש או מפסיקים לשתף אותו
חיפושים משותפים מאפשרים לכם לשתף חיפושים עם הצוות שלכם. אי אפשר לשתף עם אדם אחד בלבד. אם אתם משתפים את החיפוש, הוא משותף עם כל הארגון.
אי אפשר לערוך חיפוש משותף שלא אתם יצרתם.
כדי לשתף חיפוש:
- בדף SIEM Search, לוחצים על Search Manager ובוחרים חיפוש מהרשימה Saved שמימין.
- לוחצים על החיפוש שרוצים לשתף.
- לוחצים על עוד בצד שמאל של החיפוש. מופיעה תיבת דו-שיח עם האפשרות לשתף את החיפוש.
- לוחצים על שיתוף עם הארגון. תופיע תיבת דו-שיח עם ההודעה "החיפוש ששיתפת יהיה גלוי לאנשים בארגון שלך. רוצה באמת לשתף?".
- לוחצים על שיתוף.
אם רוצים שהחיפוש יהיה גלוי רק לכם, לוחצים על אפשרויות נוספות ואז על הפסקת השיתוף. אם תפסיקו את השיתוף, רק אתם תוכלו להשתמש בחיפוש הזה.
תוצאות חיפוש – סקירה כללית
כשלוחצים על הפעלת החיפוש בדף חיפוש ב-SIEM, מערכת Google Security Operations מעריכה את השאילתה בסביבה שלכם, מסווגת את התוצאות ומציגה אותן מתחת לעורך השאילתות.
הרכיבים בממשק המשתמש של תוצאות החיפוש משתנים בהתאם לגורמים הבאים:
- סוג החיפוש (לפי התג שלו: UDM, RAW, JOIN, STATS, CASE או CASE HISTORY).
- מצב החיפוש (מצב בסיסי או מצב מתקדם). כשמריצים חיפוש במצב בסיסי, בדף SIEM Search מוצגת רק הכרטיסייה Results, והכרטיסיות Alerts & Detections, Overview ו-Visualize מוסתרות. מידע נוסף זמין במאמר הסבר על מצבי הרצת החיפוש.
בדף SIEM Search מוצגות הכרטיסיות הבאות של תוצאות החיפוש:
- תוצאות: מוצגות בכל סוגי החיפוש.
- Alerts & Detections: מוצג רק בתוצאות חיפוש של UDM, RAW ו-JOIN.
- סקירה כללית: מוצגת רק בתוצאות חיפוש של UDM, RAW ו-JOIN.
- Visualize: מוצג רק בתוצאות חיפוש של STATS.
הכותרת של כל כרטיסיית תוצאות כוללת את מספר התוצאות בסוגריים, לדוגמה, תוצאות (1,118) – או תוצאות (100,000+) אם מספר התוצאות חורג מהמספר המקסימלי שצוין (במקרה הזה 100,000).
לחיצה על הכרטיסיות מעבירה אתכם באופן מיידי בין התצוגות השונות בסביבת העבודה, בלי לשנות את שאילתת החיפוש וטווח התאריכים.
איך לראות ולנהל את המידע בכרטיסייה "תוצאות"
הכרטיסייה תוצאות היא סביבת העבודה הראשית שבה אתם יכולים לראות ולנהל את תוצאות החיפוש. אתם יכולים להשתמש בכרטיסייה תוצאות כדי:
- חיפוש מעמיק ביומנים
- צפייה בנתוני טלמטריה גולמיים
- יצירת טבלאות צירים מנתוני אירועים
- ניתוח התפלגויות של ערכי שדות בתדירות גבוהה
- ייצוא נתונים לקובצי CSV
הכרטיסייה תוצאות כוללת את הרכיבים הבאים, בהתאם לסוג החיפוש:
- חלוניות עם כרטיסיות שכוללות את התרשימים הבאים:
- תרשים פעילות לאורך זמן: מוצג בתוצאות החיפוש של UDM, JOIN, CASE, CASE HISTORY ו-ECG.
- תרשים מגמה לאורך זמן: מוצג בתוצאות חיפוש גולמיות.
- הכרטיסייה שכיחות: מוצגת בתוצאות החיפוש ב-UDM.
- טבלת מפת חום של פעילות: מוצגת בתוצאות החיפוש ב-UDM.
- החלונית צבירות: מוצגת בכל סוגי תוצאות החיפוש.
חלוניות עם הטבלאות הבאות, בהתאם לסוג החיפוש:
- הטבלה אירועים וכרטיסיית המשנה ציר: מוצגות רק בתוצאות חיפוש ב-UDM. בטבלה אירועים מוצגים נתוני טלמטריה מנורמלים של אירועי UDM ורשומות יומן גולמיות שתואמות לשאילתה בחלון הזמן שנבחר. בכרטיסיית המשנה Pivot אפשר ליצור טבלת צירים ולהשתמש בה כדי לבצע קיבוץ וסיכום מתמטיים רב-ממדיים (
sum,count,avg,stddev) בתוצאות האירועים. - יומנים גולמיים: מוצגים רק בתוצאות חיפוש גולמיות.
- נתונים סטטיסטיים: מוצגים רק לגבי תוצאות חיפוש של נתונים סטטיסטיים.
- הצטרפות: מוצג רק לגבי תוצאות חיפוש של JOIN.
- Cases: מוצג רק בתוצאות חיפוש של CASE.
- היסטוריית בקשות התמיכה: מוצגת רק בתוצאות החיפוש של CASE ו-CASE HISTORY.
- נתונים עם חותמת זמן ונתונים ללא חותמת זמן: מוצגים רק בתוצאות חיפוש של ECG.
במאמר שימוש בכלים נפוצים לטבלאות מוסבר על הפונקציות והכלים שנתמכים בטבלאות האלה. הפונקציות הנתמכות כוללות ניהול העמודות בטבלה שמוצגת בכרטיסייה, הורדת תוצאות החיפוש ועוד.
- הטבלה אירועים וכרטיסיית המשנה ציר: מוצגות רק בתוצאות חיפוש ב-UDM. בטבלה אירועים מוצגים נתוני טלמטריה מנורמלים של אירועי UDM ורשומות יומן גולמיות שתואמות לשאילתה בחלון הזמן שנבחר. בכרטיסיית המשנה Pivot אפשר ליצור טבלת צירים ולהשתמש בה כדי לבצע קיבוץ וסיכום מתמטיים רב-ממדיים (
שימוש בתרשים "פעילות לאורך זמן"
הכרטיסייה Activity Over Time כוללת תרשים (היסטוגרמה) של נפח האירועים וההתראות לאורך זמן.
הרוחב של כל עמודה תלוי במרווח הזמן שחיפשתם. לדוגמה, כל עמודה מייצגת 10 דקות כשהחיפוש כולל נתונים של 24 שעות. התרשים הזה מתעדכן באופן דינמי כשמשנים את החיפוש הקיים.
התרשים תומך באפשרויות הבאות:
- שינוי טווח תאריכים: גוררים את הפקדים של פס ההזזה בציר הזמן כדי לצמצם באופן מיידי את חלון הזמן שמוצג. רשת התוצאות והחלונית Aggregations מתעדכנות בלי להריץ מחדש את השאילתה בקצה העורפי.
- הצגת האירועים וההתראות של חלון זמן של עמודה אחת: לוחצים על עמודה כדי לצמצם את המיקוד של התרשים, החלונית צבירות והכרטיסייה זיהויים לחלון הזמן של אותה עמודה. הפעולה הזו יוצרת מסנן, שמוצג לצד הלחצן הוספת מסנן filter_list. כדי להציג שוב את כל התוצאות, מוחקים את המסנן.
- חלון קופץ עם פרטים: לחיצה על אחת מהעמודות פותחת חלון קופץ עם השעה והערכים של אירועים שנשאלו, אירועים מסוננים, התראות שנשאלו והתראות מסוננות.
שימוש בתרשים "מגמה לאורך זמן"
הכרטיסייה Trend Over Time כוללת תרשים (היסטוגרמה) של נפח היומנים הגולמיים לאורך זמן. הרוחב של כל עמודה אנכית משתנה באופן דינמי בהתאם לחלון החיפוש הכולל (לדוגמה, כל עמודה עשויה לייצג 10 דקות בחלון חיפוש של 24 שעות).
התרשים תומך באפשרויות הבאות:
- שינוי טווח תאריכים: גוררים את הפקדים של פס ההזזה בציר הזמן כדי לצמצם באופן מיידי את חלון הזמן שמוצג. רשת התוצאות והחלונית Aggregations מתעדכנות בלי להריץ מחדש את השאילתה בקצה העורפי.
- לראות כמה יומנים מנותחים, לא מנותחים ולא ידועים זוהו בחלון הזמן של עמודה אחת: לא ידוע פירושו שזוהה יומן אחד או יותר באותו זמן, אבל המספר לא ידוע. לוחצים על עמודה כדי לצמצם את המיקוד של התרשים ושל החלונית Aggregations לחלון הזמן של אותה עמודה. הפעולה הזו יוצרת מסנן, שמוצג לצד הלחצן הוספת מסנן filter_list. כדי להציג שוב את כל התוצאות, מוחקים את המסנן.
- חלון קופץ עם פרטים: לחיצה על אחד מהעמודות פותחת חלון קופץ עם השעה והערכים של אירועים שנשאלו, אירועים מסוננים, התראות שנשאלו והתראות מסוננות.
שימוש בכרטיסייה "שכיחות"
הכרטיסייה שכיחות מופיעה רק אם החיפוש כולל דומיין.
בכרטיסייה Prevalence מוצגת השכיחות של דומיינים שמשויכים לחיפוש שלכם בארגון. הוא משלב רשימה של דומיינים עם שכיחות נמוכה עם תרשים אינטראקטיבי. הכרטיסייה מופיעה רק אם חיפוש ה-UDM כולל דומיין.
רשימת הדומיינים עם שכיחות נמוכה כוללת את העמודות הבאות:
דומיינים עם שכיחות נמוכה: שמות הדומיינים שמשויכים לתוצאות החיפוש. לוחצים על arrow_upward כדי למיין את הדומיינים בסדר אלפביתי (ת' עד א'), ועל arrow_downward כדי למיין בסדר אלפביתי (א' עד ת').
Prevalence ≤ 10: הצגת מספר המופעים הכולל של כל דומיין עם שכיחות של 10 או פחות. לוחצים על arrow_upward כדי למיין את הספירות בסדר מספרי יורד, ועל arrow_downward כדי למיין בסדר עולה.
בתרשים, מציבים את הסמן מעל עיגול כדי להציג את הדומיין הספציפי ולצמצם את החיפוש לאירועים שמשויכים לדומיין הזה בלבד.
שימוש בכרטיסייה "מפת חום של פעילות"
בכרטיסייה מפת חום של פעילות מוצגים נתוני אירועים ברשת חזותית של ציר זמן, כדי להדגיש איפה האירועים מרוכזים הכי הרבה בטווח התאריכים הנתון. ציר ה-Y מציג את התאריכים בטווח הזמן של החיפוש, וציר ה-X מציג את השעה ביום במרווחים של שעה (מ-00:00 עד 23:00).
מקרא של טווח צבעים מציין את נפח האירועים בשעה מסוימת, כאשר צבעים בהירים יותר מציינים פחות אירועים וצבעים כהים יותר מציינים צפיפות גבוהה יותר. אפשר גם להזיז את הסרגל האופקי כדי לשנות את אינדיקטור הצפיפות ולהציג או להסתיר את משבצות הזמן השעתיות. לוחצים על החיצים למעלה או למטה בחלונית הצדדית כדי לגלול בין התאריכים ולשנות את חלון הזמן הספציפי.
שימוש בחלונית הצבירות כדי לצמצם את תוצאות החיפוש
בחלונית Aggregations מוצג סיכום של ערכים בתדירות גבוהה, שבעזרתם אפשר לצמצם את תוצאות החיפוש.
החלונית Aggregations כוללת שתי רשימות שאפשר לכווץ: UDM Fields (רשימה של שדות UDM תואמים) ורשימה נוספת של שדות בהתאם לסוג החיפוש (לדוגמה, Log Fields לחיפושים ביומנים גולמיים, Stats Fields, Case Fields וכו'). בחיפושים ב-UDM, החלונית Aggregations מכילה את הרשימה UDM Fields ואת הרשימה Grouped Fields.
כדי להצמיד שדה לראש הרשימה Aggregations, מציבים את הסמן מעל שדה ולוחצים על הסמל שמירה Keep.
אפשר לחפש שדות או ערכי שדות ספציפיים באמצעות שדה החיפוש בחלונית.
בכל שדה מוצג "מספר ההתאמות", כלומר מספר הרשומות שיש להן את אותו ערך בשדה הזה. התוכן של הרשימות ממוין לפי מספר ההתאמות, מהגבוה לנמוך, ובסדר אלפביתי בתוך אותו מספר התאמות. אתם יכולים לחפש שדות ברשימות ולהרחיב פריט של שדה.
כדי לסנן את תוצאות החיפוש באמצעות צבירות, מבצעים את הפעולות הבאות:
בחלונית Aggregations, בוחרים שדה מהרשימה כדי להציג את ערכי הרשימה של השדה הזה.
בוחרים ערך מהרשימה ולוחצים על more_vert סמל האפשרויות הנוספות.
בוחרים אפשרות סינון:
- Show only: הטבלה הסמוכה מתעדכנת ומוצגות בה רק הרשומות התואמות, והמסנן
= "value"מופיע לצד הלחצן filter_list Add filter. - סינון החוצה: הטבלה הסמוכה מתעדכנת בהתאם, והרשומות התואמות מסוננות החוצה. המסנן
!= "value"מוצג לצד הלחצן filter_list הוספת מסנן. - העתקה: העתקת צמד השדה והערך ללוח.
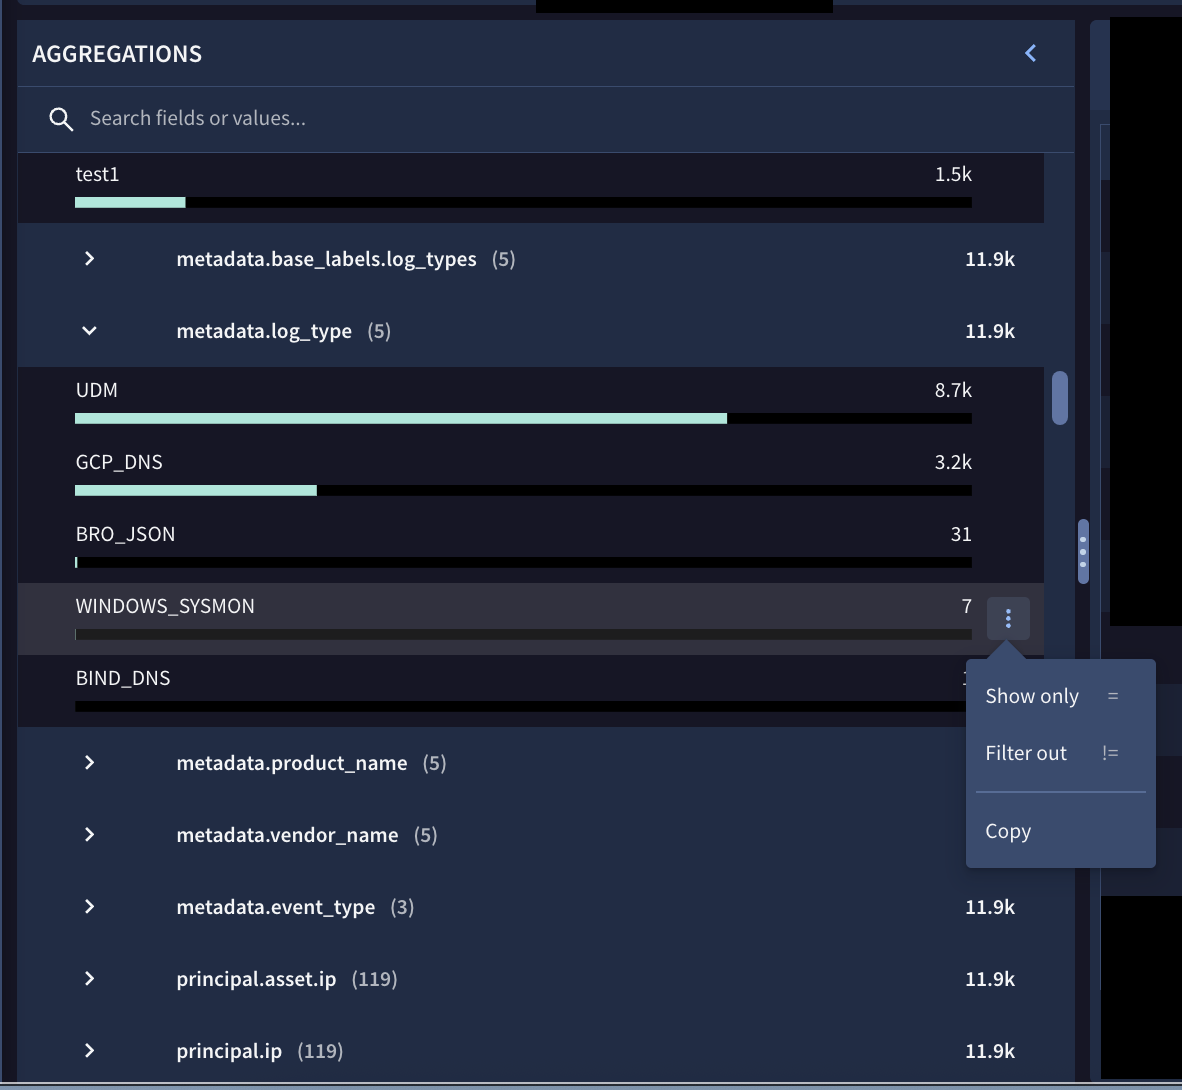
איור 4. דוגמה לסינון שדות באמצעות החלונית Aggregations.

איור 5. filter_list הלחצן הוספת מסנן עם שני מסננים קיימים (אחד מוצג ואחד ברשימה עוד אחד).
- Show only: הטבלה הסמוכה מתעדכנת ומוצגות בה רק הרשומות התואמות, והמסנן
אופציונלי: אם בחרתם באפשרות הצגה בלבד או סינון בשלב הקודם ואתם רוצים לשלב את המסנן באופן אוטומטי בעורך השאילתות ולהריץ את החיפוש שוב, לחצו על החלה על החיפוש והרצה.
שימוש בשדות מקובצים בחלונית "צבירות" בכרטיסייה "תוצאות"
החלונית צבירות לחיפושים ב-UDM כוללת את הרשימה שדות מקובצים. שדות מקובצים פועלים ככינויים חזקים של קטגוריות שמשלבים שדות UDM קשורים, בלי שתצטרכו להקליד כל אחד מהם בנפרד. מידע נוסף על שדות מקובצים זמין במאמר חיפוש שדות מקובצים.
| שם חלופי לשדה מקובץ | שדות UDM משויכים שנכללים בשם הסודי |
|---|---|
domain |
about.administrative_domainabout.asset.network_domainnetwork.dns.questions.namenetwork.dns_domainprincipal.administrative_domainprincipal.asset.network_domaintarget.administrative_domaintarget.asset.hostnametarget.asset.network_domaintarget.hostname |
email |
intermediary.user.email_addressesnetwork.email.fromnetwork.email.toprincipal.user.email_addressessecurity_result.about.user.email_addressestarget.user.email_addresses |
file_path |
principal.file.full_pathprincipal.process.file.full_pathprincipal.process.parent_process.file.full_pathtarget.file.full_pathtarget.process.file.full_pathtarget.process.parent_process.file.full_path |
hash |
about.file.md5about.file.sha1about.file.sha256principal.process.file.md5principal.process.file.sha1principal.process.file.sha256security_result.about.file.sha256target.file.md5target.file.sha1target.file.sha256target.process.file.md5target.process.file.sha1target.process.file.sha256 |
hostname |
intermediary.hostnameobserver.hostnameprincipal.asset.hostnameprincipal.hostnamesrc.asset.hostnamesrc.hostnametarget.asset.hostnametarget.hostname |
ip |
intermediary.ipobserver.ipprincipal.artifact.ipprincipal.asset.ipprincipal.ipsrc.artifact.ipsrc.asset.ipsrc.iptarget.artifact.iptarget.asset.iptarget.ip |
namespace |
principal.namespacesrc.namespacetarget.namespace |
process_id |
principal.process.parent_process.pidprincipal.process.parent_process.product_specific_process_idprincipal.process.pidprincipal.process.product_specific_process_idtarget.process.parent_process.pidtarget.process.parent_process.product_specific_process_idtarget.process.pidtarget.process.product_specific_process_id |
user |
about.user.useridobserver.user.useridprincipal.user.user_display_nameprincipal.user.useridprincipal.user.windows_sidsrc.user.useridtarget.user.user_display_nametarget.user.useridtarget.user.windows_sid |
שימוש בחלונית "אירועים"
בחלונית Events אפשר לראות, למיין ולנהל את האירועים שתואמים לחיפוש ב-UDM.
מידע על הפונקציות והכלים הנתמכים בחלונית אירועים זמין במאמר שימוש בכלים נפוצים לטבלאות. הפונקציות הנתמכות כוללות ניהול העמודות בטבלה שמוצגת בכרטיסייה, הורדת תוצאות החיפוש ועוד.
כברירת מחדל, אחרי שמריצים חיפוש, בטבלה אירועים מוצגות עמודות עיקריות (שנקראות שדות מהירים), למשל, סטטוס האירוע, חותמת זמן, סוג (udm.metadata.event_type), סיכום, משתמש (udm.principal.user.userid או target.user.userid), שם מארח (udm.principal.hostname או target.hostname). בהתאם להיקף השאילתה ולמקור היומן, הטבלה יכולה גם להציג באופן דינמי שדות מהירים רלוונטיים כמו פעולה (udm.security_result.action).
בדיקת פרטים ספציפיים של אירוע בודד (התאמה בין מציג האירועים לבין היומן הגולמי)
כדי לבדוק פרטים ספציפיים של אירוע מסוים, לוחצים על השורה. הכלי Event Viewer ייפתח.
מידע נוסף זמין במאמר שימוש ב-Event Viewer לתוצאות UDM ו-RAW.
כרטיסיית ציר – יצירת טבלת צירים
אתם יכולים להשתמש בטבלת צירים כדי לבצע קיבוץ וסיכום מתמטיים רב-ממדיים של תוצאות החיפוש.
כדי לפתוח ולהגדיר טבלת צירים:
- מריצים חיפוש ב-UDM.
- בכרטיסייה Results, לוחצים על כרטיסיית המשנה Pivot. החלונית הגדרות ציר נפתחת.
בקטע קיבוץ לפי, לוחצים על add Field כדי לבחור עד חמישה שדות UDM לקיבוץ שורות. אפשרויות מיוחדות לשינוי מופיעות בהתאם לסוג השדה:
- שדות מחרוזת: אפשרות לאלץ אותיות קטנות. אפשר להציג את התוצאות באמצעות אותיות רישיות בברירת המחדל או באמצעות אותיות קטנות בלבד על ידי בחירה באפשרות אותיות קטנות מהתפריט.
- שדות של שם מארח:
- דומיין רשום: מוצג רק שם הדומיין הרשום (למשל
google.com,nytimes.com,youtube.com). - דומיין ברמה N עליונה: מציינים איזו רמה של הדומיין להציג.
לדוגמה, אם משתמשים בערך
1, מוצג רק הדומיין ברמה העליונה (כמוcom,govאוedu). אם משתמשים בערך3, מוצגות שתי הרמות הבאות של שמות הדומיינים (כמוgoogle.co.uk).
- דומיין רשום: מוצג רק שם הדומיין הרשום (למשל
- שדות IP: אפשרות לקבץ לפי אורך הקידומת של CIDR בביטים. אפשר לציין ערכים מ-1 עד 32 לכתובות IPv4. בכתובות IPv6, אפשר לציין ערכים עד 128.
- שדות של חותמות זמן: אפשרות לקבץ לפי רזולוציית זמן (אלפיות שנייה, שניות, דקות, שעות, ימים).
בקטע ערכים, מציינים ערך לציר מרשימת השדות בתוצאות. אפשר לציין עד חמישה ערכים.
לכל שדה שמציינים ב-Values, צריך לבחור אחת מהאפשרויות הבאות של Summarize By:
- ממוצע
- מספר יחידות
- ספירת ערכים ייחודיים
- מקסימום
- מינימום
- Sum
- Stddev (סטיית תקן)
האפשרויות של Summarize לא תואמות באופן אוניברסלי לשדות של קיבוץ לפי. לדוגמה, אפשר להחיל את האפשרויות Sum, Avg, Stddev, Min ו-Max רק על שדות מספריים. אם תנסו לשייך אפשרות Summarize לא תואמת לשדה קיבוץ לפי, תופיע הודעת שגיאה.
מציינים ערך של מספר אירועים כדי להחזיר את מספר האירועים שזוהו בחיפוש ובטבלת הצירים הספציפיים האלה.
בקטע Order by, מציינים שדה אחד או יותר של UDM ובוחרים מיון אחד או יותר באמצעות האפשרות Ascending או Descending.
כשמוכנים, לוחצים על אישור. התוצאות מוצגות בחלונית Pivot.
אופציונלי: כדי להוריד ולשמור את התוכן של טבלת הצירים, עיינו במאמר הורדת תוצאות חיפוש מטבלה.
שימוש בחלונית Raw Logs
בחלונית Raw Logs אפשר לראות, למיין ולנהל את היומנים שתואמים לחיפוש, שמעריך נתוני טלמטריה גולמיים ולא מנותחים של היומנים. מטרת האבחון העיקרית היא לעקוב אחרי תקינות ההטמעה והניתוח – כלומר, לעקוב אחרי מספר היומנים שנותחו לעומת מספר היומנים שלא נותחו לעומת לא ידוע (כלומר, זוהה יומן אחד או יותר בזמן מסוים, אבל המספר לא ידוע).
מידע על הפונקציות והכלים שנתמכים בכרטיסייה הזו זמין במאמר שימוש בכלים נפוצים לטבלאות. הפונקציות הנתמכות כוללות ניהול העמודות בטבלה שמוצגת בכרטיסייה, הורדת תוצאות החיפוש ועוד.
בדיקת פרטים ספציפיים של יומן גולמי אחד (התאמה בין מציג האירועים לבין היומן הגולמי)
כדי לבדוק פרטים ספציפיים של יומן גולמי אחד, לוחצים על השורה. הכלי Event Viewer ייפתח.
מידע נוסף זמין במאמר שימוש ב-Event Viewer לתוצאות UDM ו-RAW.
שימוש בחלונית הנתונים הסטטיסטיים
בחלונית נתונים סטטיסטיים אפשר לראות, למיין ולנהל את הנתונים הסטטיסטיים שתואמים לחיפוש.
בחלונית נתונים סטטיסטיים יש רק בורר עמודות שבו אפשר להוסיף או להסיר עמודות.
מידע על הפונקציות והכלים שנתמכים בכרטיסייה הזו זמין במאמר שימוש בכלים נפוצים לטבלאות. הפונקציות הנתמכות כוללות הורדה של תוצאות החיפוש ועוד.
שימוש בחלונית "צירופים"
בחלונית הצטרפות אפשר לראות, למיין ולנהל את הפריטים שתואמים לחיפוש.
מידע על הפונקציות והכלים שנתמכים בכרטיסייה הזו זמין במאמר שימוש בכלים נפוצים לטבלאות. הפונקציות הנתמכות כוללות ניהול העמודות בטבלה שמוצגת בכרטיסייה, הורדת תוצאות החיפוש ועוד.
שימוש בחלונית Cases (בקשות תמיכה)
בחלונית Cases אפשר לראות, למיין ולנהל את בקשות התמיכה שתואמות לחיפוש.
מידע על הפונקציות והכלים שנתמכים בכרטיסייה הזו זמין במאמר שימוש בכלים נפוצים לטבלאות. הפונקציות הנתמכות כוללות ניהול העמודות בטבלה שמוצגת בכרטיסייה, הורדת תוצאות החיפוש ועוד.
שימוש בחלונית Case History
בחלונית היסטוריית בקשות התמיכה אפשר לראות, למיין ולנהל את היסטוריית בקשות התמיכה שתואמות לחיפוש.
מידע על הפונקציות והכלים שנתמכים בכרטיסייה הזו זמין במאמר שימוש בכלים נפוצים לטבלאות. הפונקציות הנתמכות כוללות ניהול העמודות בטבלה שמוצגת בכרטיסייה, הורדת תוצאות החיפוש ועוד.
שימוש בחלוניות "נתונים מתוזמנים" ו"נתונים לא מתוזמנים"
אתם יכולים להשתמש בחלוניות נתונים עם חותמת זמן ונתונים ללא חותמת זמן כדי להציג, למיין ולנהל את התוצאות של חיפושי ECG. בחלונית Timed Data מוצגות תוצאות של ישויות עם טווח תאריכים מוגדר, כלומר יש להן ערך של metadata.interval.end_time במהלך ההטמעה. בחלונית נתונים ללא הגבלת זמן מוצגות תוצאות של ישויות שאין להן טווח תאריכים מוגדר, כלומר אין להן ערך בשדה metadata.interval.end_time.
שימוש ב-Event Viewer לתוצאות של UDM ו-RAW
- כדי לבדוק פרטים ספציפיים של אירוע בודד או של יומן גולמי, לוחצים על שורה בטבלה אירועים או בטבלה יומנים גולמיים. הכלי Event Viewer ייפתח.
מציג האירועים כולל את הכרטיסיות הבאות:
- שדות של אירועים
- Raw Log
- Alerts: מוצג רק לתוצאות UDM מהטבלה Events
- ישויות
שימוש בכרטיסייה "שדות של אירועים"
כברירת מחדל, בכרטיסייה Event Fields מוצגים שדות של אירועי UDM במבנה עץ היררכי, שמסומן בתווית Selected.
בכרטיסייה שדות אירועים אפשר לבצע את הפעולות הבאות:
- לראות הגדרה של שדה. כדי לראות את ההגדרה של שדה, מציבים את הסמן מעל שם השדה.
- הצמדת שדה לגישה מהירה. ברשימה Selected, בוחרים שדה ולוחצים על keep pin. השדה מוצג ברשימה מוצמדים. השדות נשארים ברשימה Selected, וההיררכיה שלהם ברשימה Pinned list מוצגת בסימון מופרד בנקודות עם הקידומת
udm(לדוגמה,udm.metadata.event_type). - להוסיף לעמודות או להעתיק כמה שדות. מסמנים את התיבה לצד צומת או שדה, ואז בוחרים באפשרות הוספה לעמודות או העתקה.
מבצעים את הפעולות הבאות:
- מסננים: אפשר להחיל את המסננים הבאים על פריטים שנבחרו (check_box) ברשימה פריטים שנבחרו:
- שדות
- הצגת שדות שלא הועשרו
- הצגת שדות מועשרים
- הצגת שדות נוספים
- הצגת השדות שחולצו
- מקורות יומן להעשרה: האפשרויות הזמינות תלויות באירוע.
- שדות
- העתקה: כדי להעתיק את שדות ה-UDM וערכי ה-UDM שנבחרו ללוח של המערכת.
- הוספה לעמודות: הוספת שדה ה-UDM כעמודה.
- מסננים: אפשר להחיל את המסננים הבאים על פריטים שנבחרו (check_box) ברשימה פריטים שנבחרו:
כל שדה UDM מסומן בסמל שמציין אם השדה מכיל נתונים מועשרים או לא מועשרים. אלה התוויות של הסמלים:
- U: שדות לא מועשרים מכילים ערכים שאוכלסו במהלך תהליך הנורמליזציה באמצעות נתונים מהיומן הגולמי המקורי.
E: שדות מועשרים מכילים ערכים ש-Google SecOps מאכלס כדי לספק הקשר נוסף לגבי פריטי מידע בסביבת הלקוח. מידע נוסף זמין במאמר העשרת נתוני אירועים וישויות באמצעות Google SecOps.
בכל שדה מועשר אפשר להציג את כל המקורות המשויכים. המידע הזה שימושי לאימות ולפתרון בעיות, ויכול להיות שתידרשו לספק אותו למטרות ביקורת ותאימות. אפשר גם לסנן שדות לפי מקור ההעשרה שלהם.
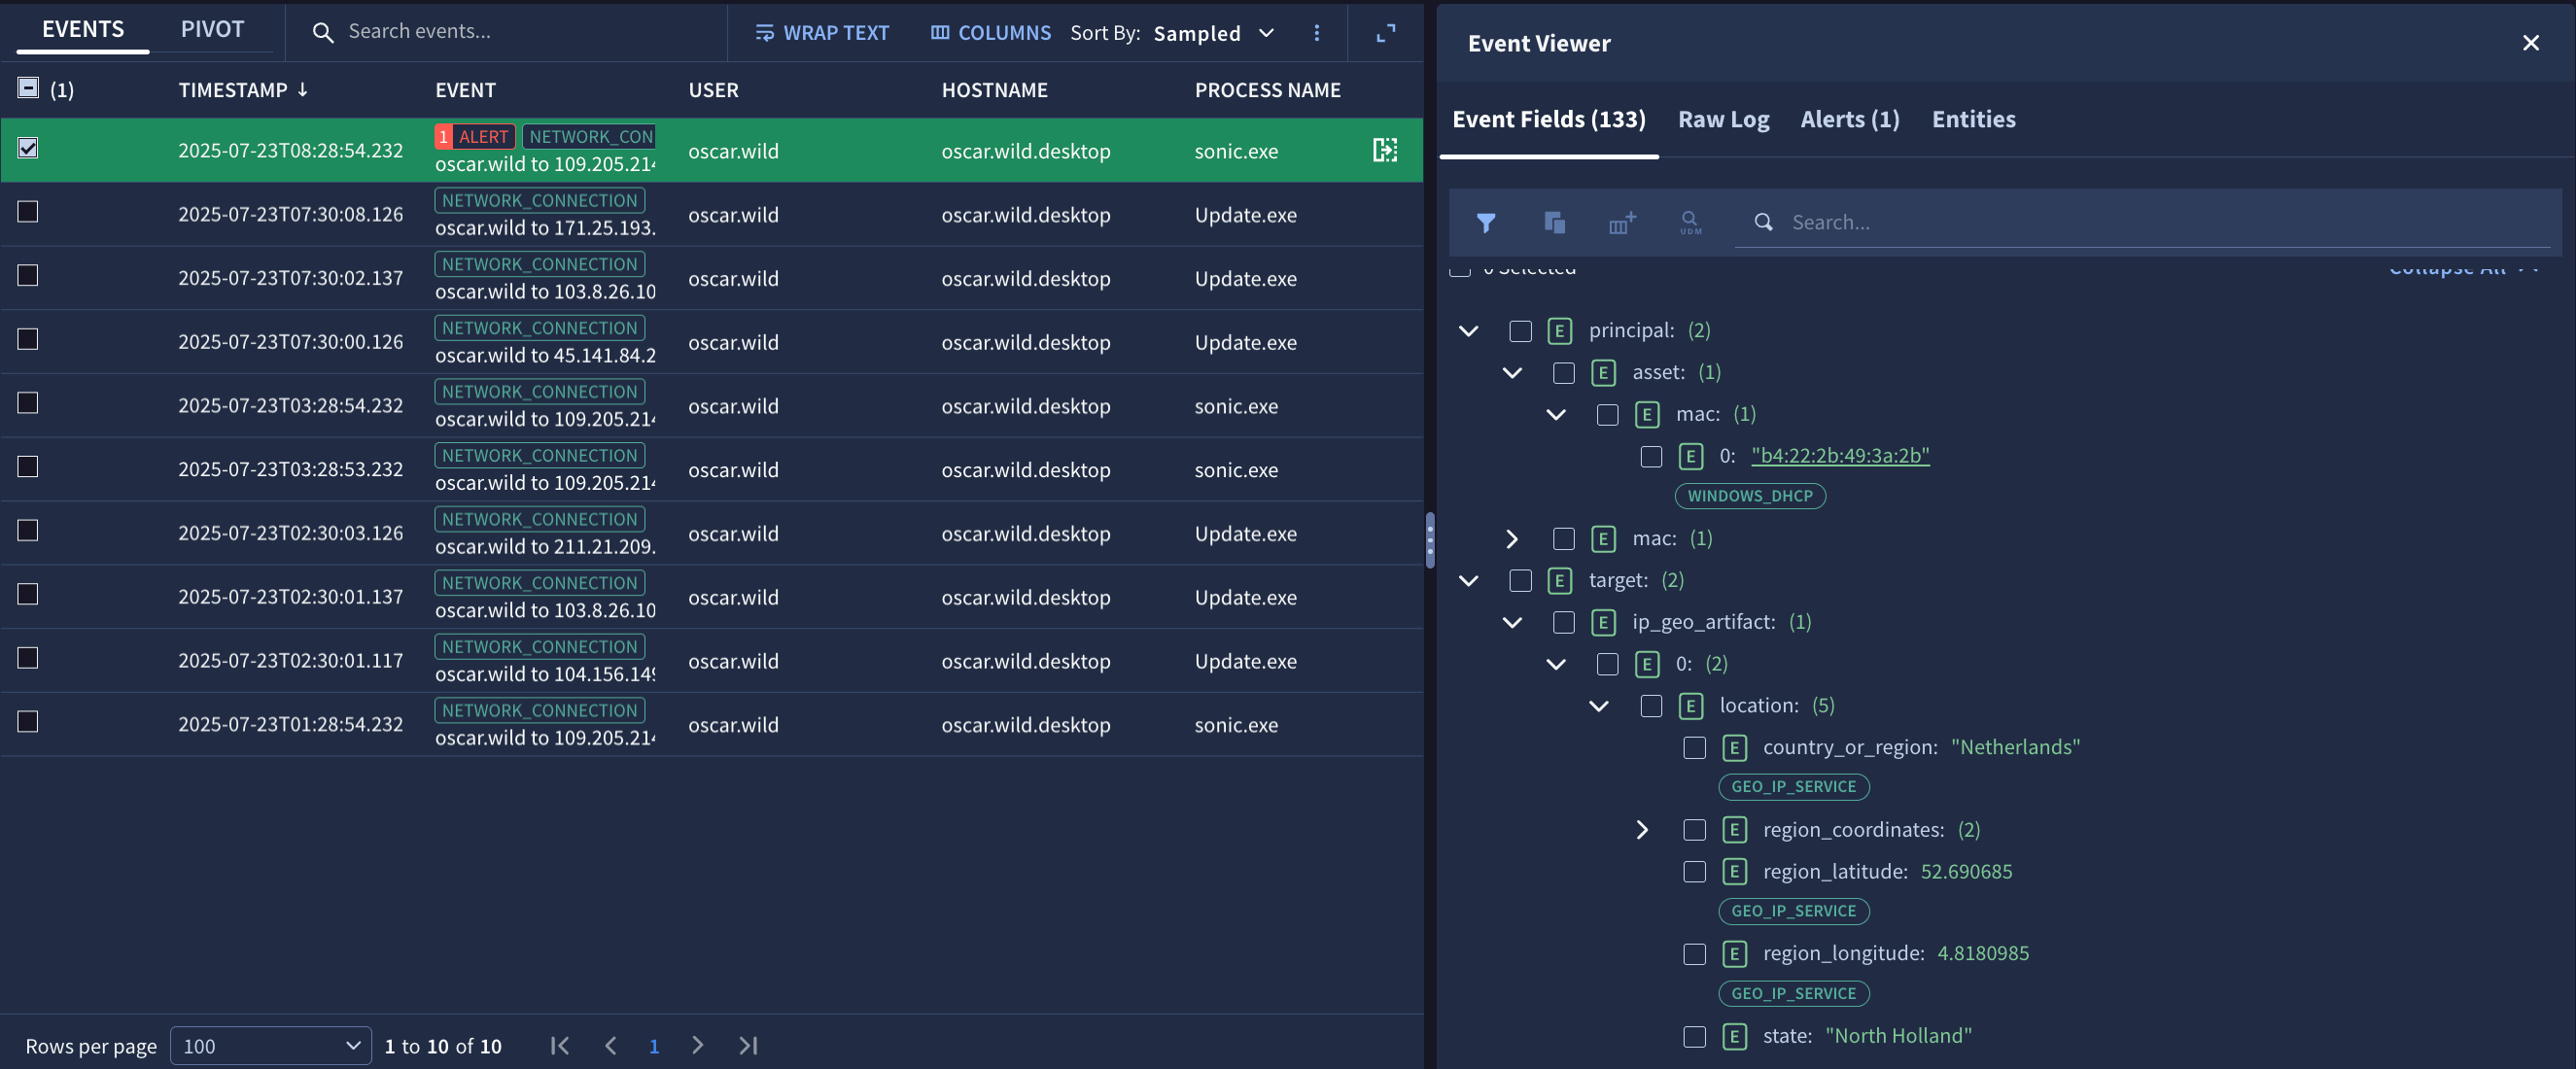
איור 6. שדות UDM מועשרים ולא מועשרים בכרטיסייה Event Fields ב-Event Viewer, שמציגים מקורות של שדות מועשרים.
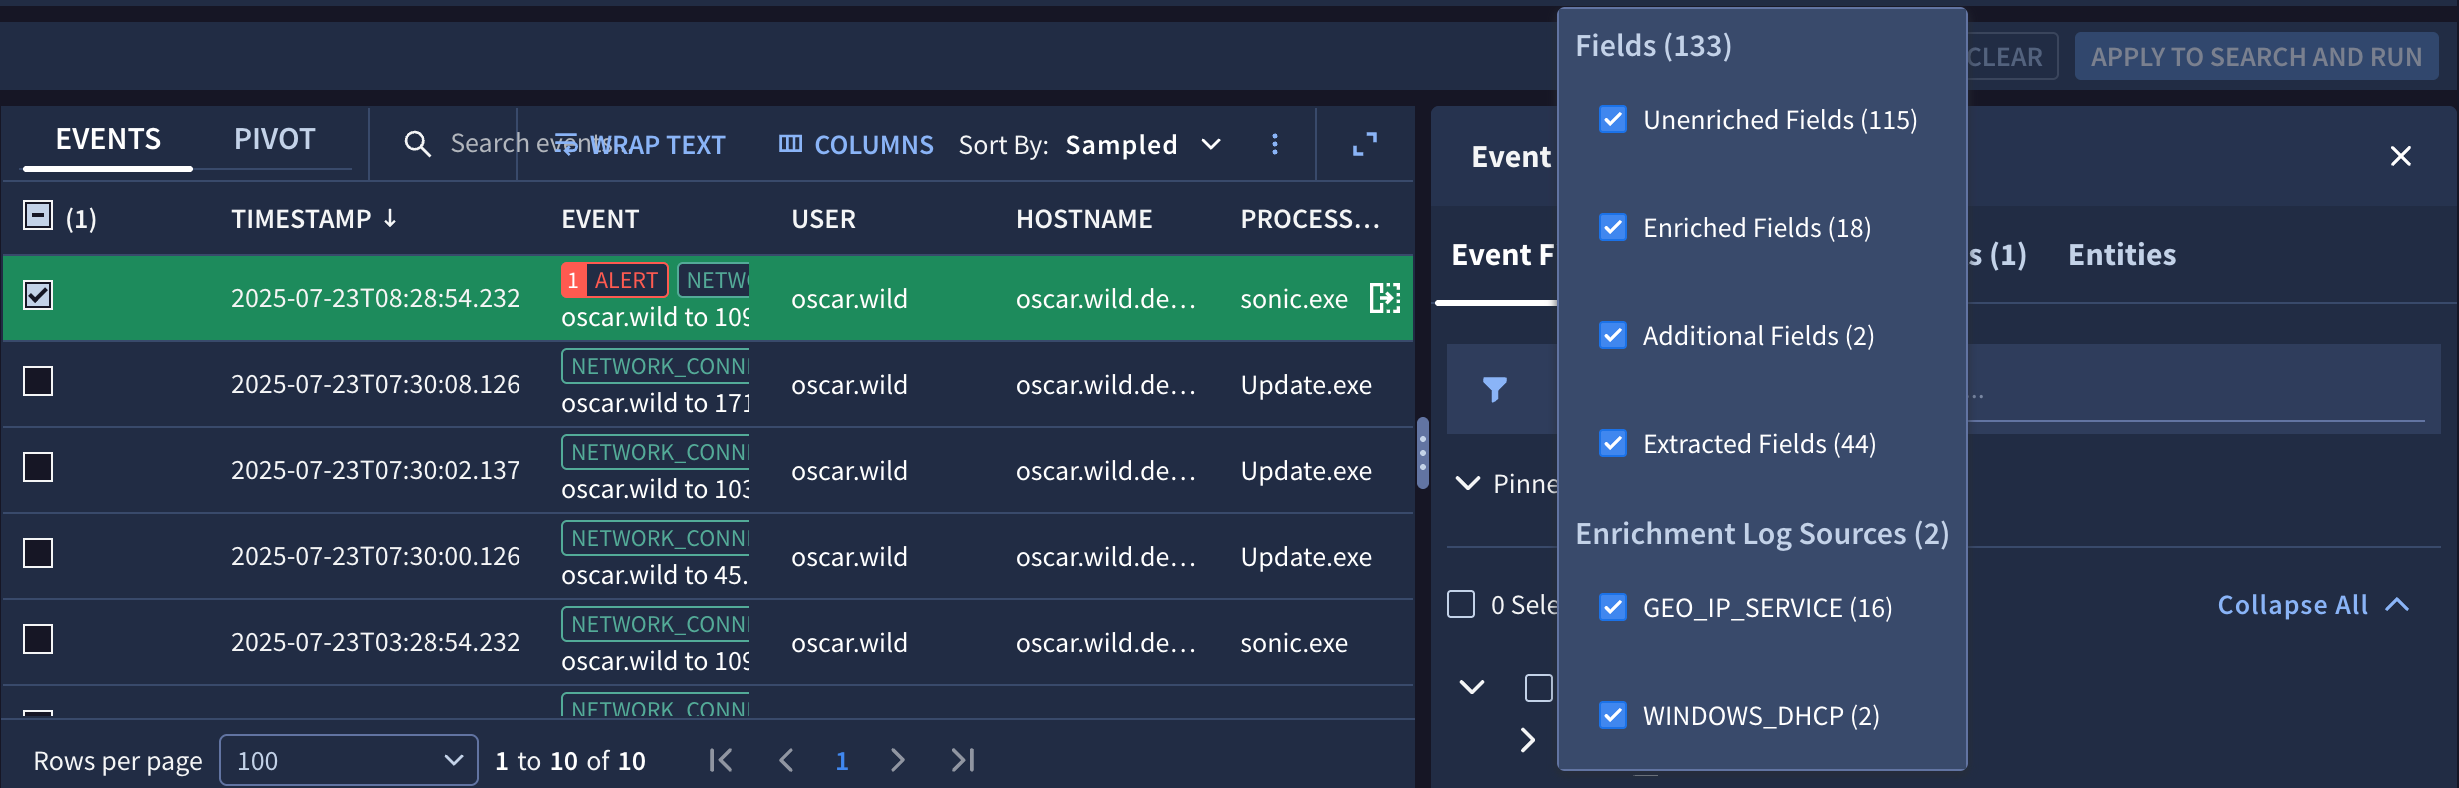
איור 7. אפשר להשתמש במסנן בכרטיסייה שדות אירועים כדי להציג או להסתיר שדות לפי מאפיינים שונים.
שימוש בכרטיסייה "יומן גולמי"
בכרטיסייה Raw Log מוצג היומן הגולמי המקורי באחד מהפורמטים הבאים:
- ערכים גולמיים
- JSON
- XML
- CSV
- Hex/ASCII
שימוש בכרטיסייה "התראות"
בכרטיסייה התראות מוצגות ההתראות שמשויכות לאירוע.
הכרטיסייה התראות מוצגת רק לתוצאות UDM מהטבלה אירועים.
שימוש בכרטיסייה "ישויות"
בכרטיסייה ישויות מוצגות הישויות שמשויכות לאירוע.
לוחצים על ישות כדי להציג את תיבת הדו-שיח הקשר של הישות, שיכולה לכלול את הפריטים הבאים:
- שם הנכס
- נצפה לראשונה
- נראה לאחרונה
- כתובות IP
- כתובות MAC
- מספר ההתראות
- מספר ההתראות הגבוה ביותר לפי כלל
- תרשים עמודות של התראות לאורך זמן
- הקישור פתיחת התראות ואינדיקטורים לפריצה (IOC)
- קישור לצפייה בכרטיסייה "התראות"
הצגה וניהול של מידע בכרטיסייה "התראות וזיהויים"
בכרטיסייה התראות וזיהויים אפשר:
- איתור איומים בכל הפעלות הכללים
- השוואה בין טריגרים להתראות שניתן לפעול לפיהן לבין סימנים מקדימים להתנהגות עם רעש נמוך
- הגדרת גבולות האירוע בתצוגה אחת מאוחדת
בכרטיסייה Alerts & Detections מוצגות התראות וזיהויים שתואמים לקריטריונים של החיפוש בפיד הפעילות. השילוב של התראות וזיהויים בכרטיסייה אחת מאפשר לכם לבדוק התראות ברמת חומרה גבוהה לצד התאמות לכללי התנהגות בסיסיים, כדי לחשוף סימנים מקדימים עם רעש נמוך שלא חצו את סף ההתראה באופן עצמאי.
התראות הן אירועי UDM ונתוני טלמטריה של מחברים של צד שלישי, שמתויגים עם סף התראות או התראות ברמת חומרה גבוהה. במספר ההתראות מוצגת טלמטריית יומן UDM שהפעילה כלל התראה (alert_state = "ALERTING"), יחד עם התראות בעדיפות גבוהה שהתקבלו ממחברי אבטחה של צד שלישי (כמו CrowdStrike או תגובות לפעולה מאתר אחר (webhook) של SOAR).
זיהויים הם כל הפלטים של הפעלת כללים שיוצרים התראות (ALERTING) ושלא יוצרים התראות (NOT_ALERTING) שנוצרו על ידי כללי YARA-L 2.0 בסביבה שלכם. בכרטיסייה הזו מוצגים הפלטים המקיפים של הפעלת הכללים שנוצרו על ידי מנוע הזיהוי של YARA-L 2.0, גם לגבי כללים שמוגדרת להם התראה וגם לגבי כללים שלא מוגדרת להם התראה. כל התראה שנוצרת על ידי כלל היא גם זיהוי (ALERTING), אבל מספר הזיהויים כולל גם את כל ההתאמות לכללים שהן לידיעה בלבד, ברקע או שלא יוצרות התראות (NOT_ALERTING).
המספר בכותרת הכרטיסייה מסווג את ההתאמות של הפעלת הכלל לפי סטטוס ההתראה. לדוגמה, אם בכותרת הכרטיסייה כתוב התראות (43) וזיהוי (0), זה אומר שיש 43 התאמות שבהן alerting_rule = true ואפס הפעלות של כללים ללא התראה (NOT_ALERTING).
הכרטיסייה התראות וזיהויים כוללת את החלוניות הבאות:
שימוש בתרשים "מגמה לאורך זמן"
הכרטיסייה Trend over time בכרטיסייה Alerts & Detections כוללת תרשים (היסטוגרמה) של נפח הזיהויים לאורך זמן. הרוחב של כל עמודה אנכית משתנה באופן דינמי בהתאם לחלון החיפוש הכולל (לדוגמה, כל עמודה עשויה לייצג 10 דקות בחלון חיפוש של 24 שעות).
בתרשים, כל ההתאמות של הפעלת הכללים לאורך זמן מקובצות בסדרה נצברת אחת עם התווית זיהויים.
התרשים תומך באפשרויות הבאות:
- שינוי טווח תאריכים: גוררים את הפקדים של פס ההזזה בציר הזמן כדי לצמצם באופן מיידי את חלון הזמן שמוצג. רשת התוצאות והצבירות מתעדכנות בלי להריץ מחדש את השאילתה בקצה העורפי.
- הצגת הצבירות והזיהויים של חלון זמן של עמודה אחת: לוחצים על עמודה כדי לצמצם את המיקוד של התרשים, הכרטיסייה Aggregations והכרטיסייה Detections לחלון הזמן של אותה עמודה. הפעולה הזו יוצרת מסנן, שמוצג לצד הלחצן הוספת מסנן filter_list. כדי להציג שוב את כל התוצאות, מוחקים את המסנן.
- חלון קופץ עם פרטים: לחיצה על אחת מהעמודות פותחת תיבת דו-שיח עם השעה והערכים של זיהויים שנשלחה לגביהם שאילתה וזיהויים שסוננו.
שימוש בחלונית Aggregations כדי לצמצם את הזיהויים
התוכן של החלונית Aggregations בכרטיסייה Alerts & Detections מסכם את הערכים של תוצאות הזיהוי בתדירות גבוהה, שבהם אתם יכולים להשתמש כדי לצמצם את תוצאות החיפוש.
החלונית Aggregations כוללת שלוש רשימות שניתן לכווץ: Detection fields, UDM fields (רשימה של שדות UDM תואמים) ו-Entity Fields.
בכל שדה מוצג "מספר ההתאמות", כלומר מספר ההתראות שזוהו עם אותו ערך בשדה הזה. התוכן של הרשימות ממוין לפי מספר ההתאמות, מהגבוה לנמוך, ובסדר אלפביתי בתוך אותו מספר התאמות. אתם יכולים לחפש שדות ברשימות ולהרחיב פריט של שדה.
כדי להצמיד שדה לראש הרשימה Aggregations, מציבים את הסמן מעל השדה ולוחצים על הסמל שמירה Keep.
חיפוש תוצאות של זיהוי התראות בחלונית Aggregations
אפשר לחפש שדות או ערכי שדות ספציפיים באמצעות שדה החיפוש search בחלונית Aggregations. כך תוכלו להתמקד בהתראות שהכי חשובות לכם.
אלה מאפייני ההתראות העיקריים לסינון התראות בחלונית צבירות:
- גודל אות
- שם
- עדיפות
- חוּמרה
- סטטוס
- החלטה
סינון תוצאות של זיהוי התראות בחלונית Aggregations
כדי לסנן את תוצאות זיהוי ההתראות באמצעות צבירות, מבצעים את הפעולות הבאות:
בחלונית Aggregations, בוחרים שדה מהרשימה כדי להציג רשימה של ערכים בשדה הזה.
בוחרים ערך מהרשימה ולוחצים על more_vert עוד.
בוחרים אפשרות סינון:
- הצגה בלבד: הטבלה זיהויים מתעדכנת ומוצגות בה רק התראות תואמות, והמסנן
= "value"מוצג לצד הלחצן filter_list הוספת מסנן. - סינון החוצה: הטבלה זיהויים מתעדכנת וההתראות התואמות מסוננות החוצה, והמסנן
!= "value"מוצג לצד הלחצן filter_list הוספת מסנן. - גדול מ- (לשדות של מספרים שלמים בלבד): הטבלה זיהויים מתעדכנת ומוצגות בה התראות עם ערך שגדול מהערך הזה, והמסנן
> "value"מוצג לצד הלחצן filter_list הוספת מסנן. - גדול או שווה ל- (לשדות של מספרים שלמים בלבד): הטבלה Detections מתעדכנת ומוצגות בה התראות עם ערך שגדול או שווה לערך הזה, והמסנן
>= "value"מוצג לצד הלחצן filter_list Add filter. - פחות מ- (לשדות של מספרים שלמים בלבד): הטבלה Detections מתעדכנת ומוצגות בה התראות עם ערך נמוך מהערך הזה, והמסנן
< "value"מוצג לצד הלחצן filter_list Add filter. - קטן או שווה ל- (לשדות של מספרים שלמים בלבד): הטבלה זיהויים מתעדכנת ומוצגות בה התראות עם ערך שקטן או שווה לערך הזה, והמסנן
<= "value"מוצג לצד הלחצן filter_list הוספת מסנן. - העתקה: העתקת צמד השדה והערך ללוח.
- הצגה בלבד: הטבלה זיהויים מתעדכנת ומוצגות בה רק התראות תואמות, והמסנן
- כדי למחוק מסנן ולעדכן את תוצאות זיהוי ההתראות, מוחקים את המסנן שמוצג לצד הלחצן filter_list הוספת מסנן.
שימוש בחלונית "זיהויים"
בחלונית זיהויים אפשר לראות, למיין ולנהל את הפריטים שתואמים לחיפוש.
מידע על הפונקציות והכלים שנתמכים בכרטיסייה הזו זמין במאמר שימוש בכלים נפוצים לטבלאות. הפונקציות הנתמכות כוללות ניהול העמודות בטבלה שמוצגת בכרטיסייה, הורדת תוצאות החיפוש ועוד.
בדיקת פרטים ספציפיים של התראה אחת (צופה ההתראות)
- כדי לבדוק פרטים ספציפיים של התראה מסוימת, לוחצים על שורה בטבלה זיהויים. מציג ההתראות נפתח.
בכלי לצפייה בהתראות יש את הכרטיסיות הבאות:
- שדות זיהוי
- פרטים
- משתנים
כדי לעבור לדף אחר במסוף Google SecOps עם פרטי ההתראה, לוחצים על View details.
שימוש בכרטיסייה "שדות זיהוי"
כברירת מחדל, בכרטיסייה שדות זיהוי מוצגים שדות זיהוי במבנה עץ היררכי, שמסומן בתווית נבחרו.
בכרטיסייה Detection Fields אפשר לבצע את הפעולות הבאות:
- לראות הגדרה של שדה. כדי לראות את ההגדרה של שדה, מציבים את הסמן מעל שם השדה.
- הצמדת שדה לגישה מהירה. ברשימה Selected, בוחרים שדה ולוחצים על keep pin. השדה מוצג ברשימה מוצמדים. השדות נשארים ברשימה Selected, וההיררכיה שלהם ברשימה Pinned list מוצגת בסימון מופרד בנקודות עם הקידומת
collection(לדוגמה,collection.created_time). - להוסיף לעמודות או להעתיק כמה שדות. מסמנים את התיבה לצד צומת או שדה, ואז בוחרים באפשרות הוספה לעמודות או העתקה.
מבצעים את הפעולות הבאות:
- מפעילים מסננים על הרשימה נבחרו.
- הוספה לעמודות: הוספת השדה כעמודה.
- העתקה: כדי להעתיק את השדות והערכים שנבחרו ללוח של המערכת.
שימוש בכרטיסייה "פרטים"
בכרטיסייה פרטים מוצגים פרטי ההתראה. קבוצת שדות הפרטים משתנה בהתאם להתראה הספציפית.
שדות פרטים לדוגמה:
- שם (תמיד התראה)
- סוג
- חוּמרה
- ציון הסיכון
- סטטוס
- עדיפות
- זוהה
- חלון הזיהוי
- נוצר
- כלל
- קבוצת כללים
- תיאור
- תגים
שימוש בכרטיסייה "משתנים"
בכרטיסייה משתנים מוצגים השדה, הסוג והערך של כל משתנה שמשויך להתראה.
שימוש בכרטיסייה "ישויות"
הכרטיסייה ישויות מוצגת רק כשיש ישות שמשויכת להתראה.
בכרטיסייה ישויות מוצגות הישויות שמשויכות להתראה.
לוחצים על ישות כדי להציג את תיבת הדו-שיח הקשר של הישות, שיכולה לכלול את הפריטים הבאים:
- שם הנכס
- נצפה לראשונה
- נראה לאחרונה
- כתובות IP
- כתובות MAC
- מספר ההתראות
- מספר ההתראות הגבוה ביותר לפי כלל
- תרשים עמודות של התראות לאורך זמן
- הקישור פתיחת התראות ואינדיקטורים לפריצה (IOC)
- קישור לצפייה בכרטיסייה "התראות"
הצגה וניהול של מידע בכרטיסייה "סקירה כללית"
בכרטיסייה סקירה כללית אפשר:
- בודקים את ההיסטוריה של הישות (נראתה לראשונה, נראתה לאחרונה, כתובות MAC)
- בודקים אם האינדיקטורים שנצפו חופפים למקרים או להתראות של פעולות אבטחה פעילות
בכרטיסייה סקירה כללית מוצגים תרשים ההקשר של הישות (ECG) המאוחד, פרטי הנכס או המשתמש, וסקירה כללית של החקירה לגבי אינדיקטורים של פשרה (IOC) או ישויות שתואמות לחלון החיפוש הפעיל. המידע שמוצג משתנה בהתאם לסוג המידע.
בכרטיסייה Overview מוצג מידע על הישות באחד מסוגי המידע הבאים שהוגדרו מראש:
הצגת פרטי הנכס בכרטיסייה "סקירה כללית"
כשהשאילתה כוללת תנאי שמחזיר נכס ספציפי, למשל principal.hostname="laptop-will" או principal.ip="10.0.0.76", בכרטיסייה סקירה כללית מוצגת תצוגת הנכסים עם מידע בחלוניות הבאות:
- סיכום החיפוש: מציג את המידע הבא:
- פרטים על הישות, כולל כתובת ה-IP וכתובת ה-MAC שמשויכות לנכס בטווח תאריכים של החיפוש. אפשר להשתמש גם בכתובת ה-IP ובכתובת ה-MAC כדי לזהות ישות, ואפשר ללחוץ עליהן כדי להציג מידע נוסף במציג הישויות. בנוסף, מוצגות הפעם הראשונה שבה הנכס זוהה בארגון והפעם האחרונה שבה הוא זוהה. אתם יכולים ללחוץ על אחת מחותמות הזמן (הראשונה או האחרונה) כדי להריץ חיפוש חדש לפי הזמן הזה.
- פרטים על התראות, כולל תרשים שמציג את מספר ההתראות שקשורות לישות בטווח התאריכים של החיפוש. בחלונית מופיעה גם קבוצת משנה של כללים עם מספר ההתראות הגבוה ביותר.
- לוחצים על פתיחת התראות ו-IOC כדי לראות את כל ההתראות שנוצרו באותו טווח תאריכים של החיפוש.
- לוחצים על View in Alerts Tab כדי לעבור לכרטיסייה Alerts & Detections בדף הזה ולהתחיל חיפוש חדש בישות שנבחרה.
- לוחצים על אחת מהעמודות בתרשים כדי לעבור לכרטיסייה Alerts & Detections בדף הזה ולהתחיל חיפוש חדש של הישות שנבחרה, לפי טווח הזמן של העמודה שנלחצה.
- לוחצים על הקישור View more כדי לפתוח את התצוגה Entity fields ולהציג את כל שדות הישות שמשויכים לנכס. כדי להעתיק שדה של ישות ללוח, מסמנים את התיבה לצד השדה של הישות, לוחצים על הצגת פעולות ואז על העתקת ישות. לוחצים על תיבת הסימון בחלק העליון של הדף כדי לבחור את כל הישויות.
- אינדיקטורים רלוונטיים לפריצה (IOC): מציג אינדיקטורים לפריצה שמשויכים לנכס. אינדיקטורים לפריצה (IOC) עם רמת חומרה גבוהה יותר מוצגים קודם. לחיצה על שם ה-IOC פותחת את מציג הישויות משמאל.
- ישויות משויכות: ישויות אחרות שהנכס הזה קשור אליהן, כמו משתמשים שנכנסו לנכס. בחלונית מוצגים סוג הישות, מתי היא זוהתה לראשונה בסביבה ומתי היא זוהתה לאחרונה. הוא גם מציג את כל מרחבי השמות שמשויכים לנכס. לוחצים על ישות כדי לפתוח את החלונית הקשר של הישות. לוחצים על Show all time כדי להציג את הישויות המשויכות לאורך כל התקופה הזמינה, בניגוד לטווח שצוין בחיפוש ב-UDM.
- הקשר הישות: הצגת פרטים על הישות שבחרתם בחלונית Associated Entities. בחלונית הזו מוצג מידע שונה בהתאם לסוג הישות שבחרתם בחלונית Associated entities (לדוגמה, משתמש או דומיין).
הצגת פרטי הדומיין בכרטיסייה "סקירה כללית"
כשהשאילתה כוללת תנאי שמציין דומיין ספציפי, למשל target.hostname="example.com", בכרטיסייה Overview מוצגים פרטי ה-Domain עם מידע בחלוניות הבאות:
- סיכום החיפוש: מציג את המידע הבא:
- פרטים על הדומיין, כולל מידע מ-WHOIS שמשויך לדומיין הרשום, הפעם הראשונה שבה הוא נצפה בארגון והפעם האחרונה (הכי עדכנית) שבה הוא נצפה. לוחצים על VT Context כדי לראות מידע על הדומיין מ-VirusTotal.
- פרטים על התראות, כולל תרשים שמציג את מספר ההתראות שקשורות לישות בטווח התאריכים של החיפוש. בחלונית מופיעה גם קבוצת משנה של כללים עם מספר ההתראות הגבוה ביותר.
- לוחצים על פתיחת התראות ו-IOC כדי לראות את כל ההתראות שנוצרו באותו טווח תאריכים של החיפוש.
- לוחצים על הצגה בכרטיסייה "התראות" כדי לעבור לכרטיסייה התראות וזיהויים בדף הזה ולהתחיל חיפוש חדש של הישות שנבחרה.
- לוחצים על אחת מהעמודות בתרשים כדי לעבור לכרטיסייה Alerts & Detections בדף הזה ולהתחיל חיפוש חדש של הישות שנבחרה, לפי טווח הזמן של העמודה שנלחצה.
- לוחצים על הקישור View more כדי לפתוח את התצוגה Entity fields ולהציג את כל שדות הישות שמשויכים לדומיין. כדי להעתיק שדה של ישות ללוח, מסמנים את התיבה לצד השדה של הישות, לוחצים על הצגת פעולות ואז על העתקת ישות. לוחצים על תיבת הסימון בחלק העליון של הדף כדי לבחור את כל הישויות.
- כתובות IP שזוהו: כל כתובות ה-IP שזוהו בארגון שלכם לפי שם הדומיין שמוגדר במלואו (FQDN). לדוגמה, אם מחפשים את
target.hostname="test.altostrat.com", יכול להיות שיוצגו בתוצאות החיפוש שתי כתובות IP שפוענחו (198.51.100.81ו-203.0.113.81). - תת-דומיינים ודומיינים אחים: הצגת כל תת-הדומיינים המשויכים שנראו בארגון שלכם עבור FQDN נתון. הרבה גורמים עוינים משתמשים באותו דומיין ותת-דומיין למתקפות שלהם. לדוגמה, אם מחפשים את
target.hostname="sandbox.altostrat.com", בחלונית הזו מוצגים שני תת-דומיינים,test.sandbox.altostrat.comו-staging.sandbox.altostrat.com. - שכיחות הנכסים: מספר הנכסים בארגון שהתחברו לדומיין במהלך כל התקופה של הנתונים שמאוחסנים בחשבון Google Security Operations. כל עמודה בתרשים מייצגת את מספר הנכסים הייחודיים בארגון שהתחברו לדומיין ביום מסוים לפי שעון UTC. כשמעבירים את העכבר מעל עמודה, מוצגות הישויות הקשורות ביום ב-UTC שמיוצג על ידי העמודה. לוחצים על שם הישות כדי לראות את הסיכום והסקירה הכללית של הישות בחלונית ההקשר של הישות שמוצגת משמאל. לוחצים על הצגת אירועים כדי לראות את האירועים שקשורים לישות שנבחרה בכרטיסייה "חיפוש אירועים".
- Associated Entities: ישויות אחרות שהדומיין הזה קשור אליהן, כמו נכסים שיצרו קשר עם הדומיין הזה. הרשימה כוללת את סוג הישות, מתי היא זוהתה לראשונה בארגון ומתי היא זוהתה לאחרונה. לוחצים על ישות כדי לפתוח את החלונית Entity context.
- הקשר הישות: הצגת פרטים על הישות שבחרתם בחלונית Associated Entities. בחלונית הזו מוצג מידע שונה בהתאם לסוג הישות שבחרתם בחלונית Associated Entities (לדוגמה, כתובת IP או דומיין).
הצגת פרטי הקובץ
כשהשאילתה כוללת תנאי שמחזיר קובץ אחד, לדוגמה principal.process.file.md5="a00000a75f2a35130aa7a7aaa09aaa7a", בכרטיסייה Overview מוצגים פרטי ה-File עם מידע בחלוניות הבאות:
- סיכום החיפוש: מציג את המידע הבא:
- פרטים על הקובץ, כולל ערכי גיבוב (hash), גודל הקובץ, הפעם הראשונה שבה הוא נראה בארגון והפעם האחרונה (הכי עדכנית) שבה הוא נראה. לוחצים על VT Context כדי לראות מידע על הקובץ מ-VirusTotal.
- פרטים על התראות, כולל תרשים שמציג את מספר ההתראות שקשורות לישות בטווח התאריכים של החיפוש. בחלונית מופיעה גם קבוצת משנה של כללים עם מספר ההתראות הגבוה ביותר.
- לוחצים על פתיחת התראות ו-IOC כדי לראות את כל ההתראות שנוצרו באותו טווח תאריכים של החיפוש.
- לוחצים על הצגה בכרטיסייה "התראות" כדי לעבור לכרטיסייה התראות וזיהויים בדף הזה ולהתחיל חיפוש חדש של הישות שנבחרה.
- לוחצים על אחת מהעמודות בתרשים כדי לעבור לכרטיסייה Alerts & Detections בדף הזה ולהתחיל חיפוש חדש של הישות שנבחרה, לפי טווח הזמן של העמודה שנלחצה.
- לוחצים על הקישור View more כדי לפתוח את התצוגה Entity fields ולהציג את כל שדות הישויות שמשויכים לקובץ. כדי להעתיק שדה של ישות ללוח, מסמנים את התיבה לצד השדה של הישות, לוחצים על הצגת פעולות ואז על העתקת ישות. לוחצים על תיבת הסימון בחלק העליון של הדף כדי לבחור את כל הישויות.
- אינדיקטורים רלוונטיים לפריצה (IOC): מציג אינדיקטורים לפריצה שמשויכים לקובץ. אינדיקטורים לפריצה (IOC) עם רמת חומרה גבוהה יותר מוצגים קודם. לחיצה על שם ה-IOC פותחת את מציג הישויות משמאל.
- שכיחות הנכסים: מספר הנכסים בארגון שמשויכים לקובץ, לאורך כל התקופה של הנתונים שמאוחסנים בחשבון Google SecOps.
- ישויות משויכות: ישויות אחרות שהקובץ הזה קשור אליהן, כמו נכס שבו הקובץ הופעל או משתמשים שניגשו לקובץ. הרשימה כוללת את סוג הישות, מתי היא נראתה לראשונה בארגון ומתי היא נראתה לאחרונה. לוחצים על ישות כדי לפתוח את החלונית Entity context.
- מאפיינים ומטא-נתונים של VirusTotal: הצגת מידע על הקובץ ממסד הנתונים של VirusTotal. לוחצים על View more כדי לפתוח תיבת דו-שיח של VirusTotal ולהציג מידע נוסף על הקובץ.
- ישויות משויכות: הצגת מידע שונה בהתאם לסוג הישות שבחרתם בחלונית ישויות משויכות (לדוגמה, משתמש או נכס).
- הקשר הישות: הצגת פרטים על הישות שבחרתם בחלונית Associated Entities. בחלונית הזו מוצג מידע שונה בהתאם לסוג הישות שבחרתם בחלונית Associated Entities (לדוגמה, משתמש או נכס).
הצגת פרטי כתובת ה-IP בכרטיסייה "סקירה כללית"
כשהשאילתה כוללת תנאי שמחזיר כתובת IP חיצונית ספציפית, למשל target.ip="203.0.113.254", בכרטיסייה Overview מוצגים פרטי ה-IP עם מידע בחלוניות הבאות:
- סיכום החיפוש: מציג את המידע הבא:
- פרטים על כתובת ה-IP, כולל הפעם הראשונה והפעם האחרונה (הכי עדכנית) שהיא נראתה בארגון. לוחצים על VT Context כדי לראות את המידע שזמין על כתובת ה-IP הזו מ-VirusTotal.
- פרטים על התראות, כולל תרשים שמציג את מספר ההתראות שקשורות לישות בטווח התאריכים של החיפוש. בחלונית מופיעה גם קבוצת משנה של כללים עם מספר ההתראות הגבוה ביותר.
- לוחצים על פתיחת התראות ו-IOC כדי לראות את כל ההתראות שנוצרו באותו טווח תאריכים של החיפוש.
- לוחצים על הצגה בכרטיסייה "התראות" כדי לעבור לכרטיסייה התראות וזיהויים בדף הזה ולהתחיל חיפוש חדש של הישות שנבחרה.
- לוחצים על אחת מהעמודות בתרשים כדי לעבור לכרטיסייה Alerts & Detections בדף הזה ולהתחיל חיפוש חדש של הישות שנבחרה, לפי טווח הזמן של העמודה שנלחצה.
- לוחצים על הקישור View more כדי לפתוח את התצוגה Entity fields ולהציג את כל שדות הישות שמשויכים לכתובת ה-IP. כדי להעתיק שדה של ישות ללוח, מסמנים את התיבה לצד השדה של הישות, לוחצים על View actions ואז על Copy entity. לוחצים על תיבת הסימון בחלק העליון של הדף כדי לבחור את כל הישויות.
- אינדיקטורים רלוונטיים לפריצה (IOC): מציג אינדיקטורים לפריצה שמשויכים לכתובת ה-IP. אינדיקטורים לפריצה (IOC) עם רמת חומרה גבוהה יותר מוצגים קודם. לחיצה על שם ה-IOC פותחת את מציג הישויות משמאל.
- Prevalence of Assets: מספר הנכסים בארגון שהתחברו לכתובת ה-IP במהלך התקופה שצוינה בחיפוש ב-UDM.
- ישויות משויכות: ישויות אחרות שכתובת ה-IP הזו קשורה אליהן, כמו דומיינים שכתובת ה-IP רשומה בהם. הרשימה כוללת את סוג הישות, מתי היא זוהתה לראשונה בארגון ומתי היא זוהתה לאחרונה. לוחצים על ישות כדי לפתוח את החלונית Entity context.
- הקשר הישות: מציג פרטים על הישות שבחרתם בחלונית Associated Entities. בחלונית הזו מוצג מידע שונה בהתאם לסוג הישות שבחרתם בחלונית Associated Entities (לדוגמה, דומיין או נכס). אם הקישור מוצג, לוחצים על VT Context כדי לראות מידע על הישות מ-VirusTotal.
הצגת פרטי המשתמש בכרטיסייה "סקירה כללית"
כשהשאילתה כוללת תנאי שמחזיר משתמש ספציפי, למשל principal.user.userid="alice", בכרטיסייה Overview מוצגים פרטי המשתמש עם מידע בחלוניות הבאות:
- סיכום החיפוש: מציג את המידע הבא:
- פרטים על הישות, כולל השם המלא, הפעם הראשונה והפעם האחרונה (הכי עדכנית) שהיא נראתה בארגון, התפקיד וכתובת האימייל.
- פרטים על התראות, כולל תרשים שמציג את מספר ההתראות שקשורות לישות בטווח התאריכים של החיפוש. בחלונית מופיעה גם קבוצת משנה של כללים עם מספר ההתראות הגבוה ביותר.
- לוחצים על פתיחת התראות ו-IOC כדי לראות את כל ההתראות שנוצרו באותו טווח תאריכים של החיפוש.
- לוחצים על הצגה בכרטיסייה "התראות" כדי לעבור לכרטיסייה התראות וזיהויים בדף הזה ולהתחיל חיפוש חדש של הישות שנבחרה.
- לוחצים על אחת מהעמודות בתרשים כדי לעבור לכרטיסייה Alerts & Detections בדף הזה ולהתחיל חיפוש חדש של הישות שנבחרה, לפי טווח הזמן של העמודה שנלחצה.
- לוחצים על הקישור View more כדי לפתוח את התצוגה Entity fields ולהציג את כל שדות הישות שמשויכים למשתמש. כדי להעתיק שדה של ישות ללוח, מסמנים את התיבה לצד השדה של הישות, לוחצים על הצגת פעולות ואז על העתקת ישות. לוחצים על תיבת הסימון בחלק העליון של הדף כדי לבחור את כל הישויות.
- ישויות משויכות: מציג ישויות שהמשתמש הזה קשור אליהן, כמו דומיינים שהמשתמש יצר איתם קשר או נכסים שהמשתמש ניגש אליהם. הרשימה כוללת את סוג הישות, מתי היא זוהתה לראשונה בארגון ומתי היא זוהתה לאחרונה. לוחצים על ישות כדי לפתוח את החלונית Entity context.
- הקשר הישות: מציג פרטים על הישות שבחרתם בחלונית Associated Entities. המידע בחלונית הזו משתנה בהתאם לסוג הישות (לדוגמה, נכס או דומיין).
הצגה וניהול של מידע בכרטיסייה "המחשה חזותית"
בכרטיסייה הצגה חזותית אפשר להפוך את הנתונים מתוצאות החיפוש של STATS לתרשים, לגרף או לטבלה.
שימוש בכלים נפוצים לטבלאות
בדף SIEM Search, רוב החלוניות שמכילות טבלה אחת תומכות באותן פונקציות וכלים נפוצים.
בקטע הזה מתוארים הפונקציות והכלים הנפוצים הבאים:
- תיבת חיפוש. אפשר להשתמש בתיבת החיפוש כדי למצוא תוצאות תואמות בטבלה הסמוכה.
- ניהול עמודות בטבלה ושיתוף קבוצות של עמודות (מנהל העמודות).
- הלחצן גלישת טקסט – ביטול גלישת טקסט. גלישת טקסט היא כלי שימושי כשרוצים לראות מחרוזות ארוכות בעמודה.
- הורדת תוצאות חיפוש מטבלה
- Rows per page בתחתית הטבלה. אתם יכולים להשתמש בכלי הזה כדי לשפר את היציבות והביצועים של הדפדפן כשאתם טוענים מספר גדול של רשומות תוצאות (שורות). מערכת Google SecOps מספקת תוצאות חיפוש מחולקות לדפים. ברשימה שורות בכל דף בטבלה אירועים, בוחרים את מספר השורות שיוצגו בכל דף (בין 10 ל-1,000 אירועים).
ניהול עמודות בטבלה ושיתוף קבוצות של עמודות (מנהל העמודות)
כדי להשתמש בתצוגה עקבית כשמנתחים נתוני אירועים, אתם יכולים ליצור, לשמור ולשתף קבוצות של עמודות בהתאמה אישית לטבלאות הבאות בדף SIEM Search:
- בחלונית Results, בטבלאות הבאות: Events, Raw Logs, Joins
- בכרטיסייה התראות וזיהויים, בטבלה זיהויים.
כדי להשתמש בפונקציונליות הזו, חשבון המשתמש או התפקיד שלכם בניהול זהויות והרשאות גישה (IAM) חייבים לכלול את כל חמש ההרשאות הבאות:
chronicle.googleapis.com/savedColumnSets.createchronicle.googleapis.com/savedColumnSets.updatechronicle.googleapis.com/savedColumnSets.deletechronicle.googleapis.com/savedColumnSets.listchronicle.googleapis.com/savedColumnSets.get
יצירת קבוצת עמודות
השלבים ליצירת קבוצת עמודות משתנים מעט בהתאם לטבלה שבה אתם משתמשים.
כדי ליצור קבוצת עמודות בטבלה אירועים, יומנים גולמיים או צירופים:
- לוחצים על עמודות כדי לפתוח את מנהל העמודות.
- לוחצים על סמל הסינון filter_alt כדי לציין אם להציג עמודות לא רלוונטיות.
- לוחצים על המתג הצגת העמודות שנבחרו כדי להציג רק את העמודות שנבחרו בכרטיסייה עמודות של אירועים.
- בכרטיסייה עמודות של אירועים, מוסיפים עמודות לקבוצת העמודות או מסירים ממנה עמודות. אתם יכולים לעיין בשדות או לחפש אותם בקטעים שניתן לכווץ (הם משתנים בהתאם לסוג של תוצאת החיפוש) – לדוגמה, שדות מהירים (השדות הנפוצים ביותר לכל סוג נתונים), שדות מקובצים, כל שדות האירועים וכל שדות הישויות. מסמנים את תיבות הסימון כדי להציג או להסתיר עמודות.
- מסדרים את העמודות ולוחצים על שמירה. תיפתח תיבת הדו-שיח שמירת קבוצת העמודות.
- בוחרים באחת מהאפשרויות הבאות:
- שמירה: נותנים שם חדש לקבוצת העמודות.
- החלפה: אם שיניתם קבוצה שנשמרה בעבר, אתם יכולים להחליף את הקבוצה הקיימת בשינויים שביצעתם.
- לוחצים על Save. קבוצת העמודות מופיעה בכרטיסייה קבוצות של עמודות.
כדי ליצור קבוצת עמודות לטבלה Detections:
- לוחצים על עמודות כדי לפתוח את מנהל העמודות.
- לוחצים על סמל הסינון filter_alt כדי לציין אם להציג עמודות לא רלוונטיות.
ברשימה Table Type, בוחרים את סוג הטבלה שרוצים ליצור לה קבוצת עמודות:
- זיהויים
- אירועים
- ישויות (כדי לראות את העמודות, צריך להרחיב את שורות הטבלה).
אם תבצעו שינויים בסוג ספציפי של טבלה, הם יחולו רק על טבלאות וטבלאות משנה מהסוג הזה.
לוחצים על המתג הצגת העמודות שנבחרו כדי להציג רק את העמודות שנבחרו בכרטיסייה המתאימה (עמודות של זיהויים, עמודות של אירועים או עמודות של ישויות).
בכרטיסייה המתאימה, מוסיפים עמודות לקבוצת העמודות או מסירים אותן. אפשר לעיין בשדות חיפוש או לחפש אותם בקטעים שניתן לכווץ (הם משתנים בהתאם לסוג של תוצאת החיפוש). מסמנים את תיבות הסימון כדי להציג או להסתיר עמודות.
מסדרים את העמודות ולוחצים על שמירה. תיפתח תיבת הדו-שיח שמירת קבוצת העמודות.
בוחרים באחת מהאפשרויות הבאות:
- שמירה: נותנים שם חדש לקבוצת העמודות.
- החלפה: אם שיניתם קבוצה שנשמרה בעבר, אתם יכולים להחליף את הקבוצה הקיימת בשינויים שביצעתם.
לוחצים על Save. קבוצת העמודות מופיעה בכרטיסייה קבוצות של עמודות.
איך משתפים קבוצת עמודות
כדי לשתף קבוצת עמודות עם כל המשתמשים האחרים בדייר שלכם ב-Google SecOps:
- לוחצים על עמודות כדי לפתוח את מנהל העמודות.
- בכרטיסייה עמודות של אירועים, מוסיפים עמודות לקבוצת העמודות או מסירים ממנה עמודות. אתם יכולים לעיין בשדות או לחפש אותם בקטעים שניתן לכווץ (הם משתנים בהתאם לסוג של תוצאת החיפוש) – לדוגמה, שדות מהירים (השדות הנפוצים ביותר לכל סוג נתונים), שדות מקובצים, כל שדות האירועים וכל שדות הישויות. מסמנים את תיבות הסימון כדי להציג או להסתיר עמודות.
- מסדרים את העמודות ולוחצים על שיתוף. תיבת הדו-שיח שיתוף קבוצת עמודות נפתחת.
- בוחרים באחת מהאפשרויות הבאות:
- שיתוף כחדש: מזינים שם חדש לקבוצת העמודות שרוצים לשתף.
- שיתוף של קבוצה קיימת: בוחרים מהרשימה קבוצה שנשמרה בעבר.
- לוחצים על שיתוף. קבוצת העמודות מופיעה בכרטיסייה קבוצות של עמודות עם התג משותף.
טעינה של קבוצת עמודות שמורה
כדי לטעון קבוצת עמודות שמורה, מבצעים את הפעולות הבאות:
- לוחצים על עמודות כדי לפתוח את מנהל העמודות.
- לוחצים על הכרטיסייה קבוצות של עמודות.
- בוחרים את קבוצת העמודות שרוצים לטעון ולוחצים על אישור.
מחיקה של קבוצת עמודות שמורה
כדי למחוק קבוצת עמודות שמורה:
- לוחצים על עמודות כדי לפתוח את מנהל העמודות.
- לוחצים על הכרטיסייה קבוצות של עמודות.
- בוחרים את קבוצת העמודות, לוחצים על עוד > מחיקה.
הורדה של תוצאות חיפוש מטבלה
אתם יכולים להוריד ולשמור קובץ CSV שמכיל את התוכן של טבלה שמוצגת בדף SIEM Search. בטבלה Events או בטבלת צירים, יש גם אפשרות לאגד את היומנים הגולמיים המקוריים, וכך לקבל התאמה מדויקת בין רשומות UDM מנותחות לבין נתוני הטלמטריה שלהן במקור. התכונה הזו מיועדת לצוותים שצריכים עיבוד של ניתוח חיצוני, נתיבי ביקורת לצורך תאימות שבהם צריך לשמור על הקשר בין הנתונים המנורמלים לבין הטמעת הנתונים המקורית, או קורלציה חיצונית.
כדי להוריד תוצאות חיפוש (עד המספר המקסימלי שצוין של תוצאות חיפוש) מהטבלה אירועים:
- אופציונלי: משתמשים במנהל העמודות כדי לציין אילו שדות UDM לכלול בקובץ ה-CSV. העמודה Raw Log מתווספת על סמך הבחירה שלכם.
לוחצים על הורדה בחלק העליון של הטבלה ובוחרים באחת מהאפשרויות הבאות:
- הורדה כקובץ CSV: הורדת האירועים התואמים (בהתאם למספר המדויק של האירועים שצוינו).
- הורדה כקובץ CSV (עם יומנים גולמיים): הורדת האירועים התואמים והוספת מחרוזות יומן מקוריות שלא נותחו כעמודה ייעודית לצד כל רשומת UDM מנורמלת (ובהתאם למספר המדויק של האירועים שצוינו).
שומרים את הקובץ.
כדי להוריד תוצאות חיפוש (עד המספר המקסימלי שצוין של תוצאות חיפוש) מטבלאות בכרטיסייה תוצאה, מלבד החלונית אירועים או החלונית ציר:
- לוחצים על הורדה בחלק העליון של הטבלה ובוחרים באפשרות הורדה כקובץ CSV. הפעולה הזו מורידה את התוצאות התואמות (ובהתאם למספר המדויק שמוצג של האירועים שצוינו).
- שומרים את הקובץ.
כדי להוריד את תוצאות החיפוש (עד המספר המקסימלי שצוין של תוצאות חיפוש) מהטבלה זיהויים:
- לוחצים על הורדה בחלק העליון של הטבלה ובוחרים באפשרות הורדה כקובץ CSV. הפעולה הזו מורידה את התוצאות התואמות (ובהתאם למספר המדויק שמוצג של האירועים שצוינו).
- שומרים את הקובץ.
שדות נתמכים כששומרים קובץ CSV
אפשר להוריד מהפלטפורמה לקובץ CSV את השדות הבאים:
userhostnameprocess nametimestamp-
raw log: תקף רק כשהיומנים הגולמיים מופעלים אצל הלקוח - כל השדות שמתחילים ב-
udm.additional
סוגי שדות תקינים כששומרים קובץ CSV
אפשר להוריד את סוגי השדות הבאים לקובץ CSV:
doublefloatint32uint32int64uint64boolstringenumbytesgoogle.protobuf.Timestampgoogle.protobuf.Duration
שדות שלא נתמכים כששומרים קובץ CSV
אי אפשר להוריד לקובץ CSV שדות שעומדים באחד מהקריטריונים הבאים:
- סוג השדה: סוגי נתונים שמוגדרים כהודעה או כקבוצה ב-proto של ה-UDM.
- עומק השדה: שדות שמקוננים יותר מ-10 רמות.
שדות ספציפיים בממשק המשתמש: השדות הבאים שמוצגים בממשק המשתמש לא נתמכים בהורדה ישירה:
שדות של אירועים:
- סטטוס האירוע
- סיכום האירוע
סוג האירוע
תרשים הקשר של ישויות:
- נראה לראשונה
- נראה לאחרונה
- חותמת הזמן
חיפוש מאוחד:
- קוד המכונה
מגבלות ומכסות
מערכת Google SecOps אוכפת מגבלות על שאילתות חיפוש כדי להבטיח את יציבות הפלטפורמה וביצועים עקביים בממשקים פרוגרמטיים ובממשקי אינטרנט. המגבלות האלה חלות גם על Backstory API וגם על Chronicle API.
מכסות לחיפוש ול-API
המגבלות הבאות חלות על מספר שאילתות החיפוש והפעולות בו-זמנית לכל דייר:
- שאילתות לשעה (QPH): המגבלה בממשק של מסוף האינטרנט היא 1,000 שאילתות לשעה, והמגבלה בגישה פרוגרמטית ל-API היא 2,000 שאילתות לשעה.
שאילתות פשוטות (טווח של פחות מ-24 שעות, מקור יחיד, ללא נתונים סטטיסטיים): מגבלת בו-זמניות מקסימלית של 180 שאילתות בו-זמניות לכל דייר.
אם מאגר השאילתות הפשוטות שמופעלות בו-זמנית מתרוקן, הפעולות שלכם יגלשו באופן אוטומטי למכסה הזמינה של השאילתות המורכבות.
שאילתות מורכבות (שאילתות שנמשכות יותר מ-24 שעות, שאילתות עם כמה מקורות או שאילתות שכוללות נתונים סטטיסטיים): מגבלת בו-זמניות מקסימלית של 180 שאילתות בו-זמניות לכל דייר.
מגבלת שדות UDM בהנחיה: שאילתה אחת מוגבלת להפניה ל-100 שדות UDM לכל היותר בתוך ההנחיה.
שגיאות הקשורות למכסות
כשמגיעים למגבלה, בממשק האינטרנט מוצגת הודעת שגיאה קבועה לגבי המכסה. בגישה פרוגרמטית, קריאות ל-API (כמו instances.udmSearch) מחזירות שגיאת סטטוס HTTP 429 RESOURCE_EXHAUSTED שמכילה הודעת google.rpc.QuotaFailure עם פירוט של המגבלה הספציפית שחרגתם ממנה.
מגבלות על קבוצת התוצאות ועל התצוגה
כדי לשנות את המגבלה של הקצה העורפי (בין 1 ל-1,000,000, ברירת המחדל היא 30,000), משתמשים בהגדרות החיפוש > מספר התוצאות המקסימלי להחזרה.
כדי להבטיח יציבות עקבית של הפלטפורמה וזמני תגובה מהירים בממשקי האינטרנט וה-API, Google SecOps אוכפת את המגבלות הבאות:
| חיפוש לפי סוג או מקור נתונים | המספר המקסימלי של תוצאות שמוחזרות | התנהגות התצוגה של מסוף האינטרנט |
|---|---|---|
| חיפוש אירועי UDM | 1,000,000 רשומות | הן מוצגות ישירות בחלונית אירועים שבכרטיסייה תוצאות. הצגת הרשומות האחרונות בשורות שמחולקות לדפים (10 עד 1,000 בכל דף). |
| טבלאות נתונים ואיחודים | 1,000,000 רשומות | שורות עם קורלציה מופיעות בחלונית אירועים בכרטיסייה תוצאות, בהתאם להגדרות של מנהל העמודות. |
| בקשות תמיכה והיסטוריית בקשות התמיכה | 1,000,000 רשומות | הם מופיעים ישירות בחלוניות תיקים והיסטוריית תיקים בכרטיסייה תוצאות. מוצגות בהקשר של סקירה כללית או באמצעות שאילתות של חיפוש בקשות תמיכה. |
| נתונים סטטיסטיים | 100,000 רשומות (בממשק המשתמש וב-API של פעולות ממושכות בלבד) | הם מוצגים ישירות בחלונית נתונים סטטיסטיים בכרטיסייה תוצאות. התרשימים מציגים את הערכים המובילים כדי שיהיה קל לקרוא אותם. אם יש חריגה מהמגבלות החזותיות, מוצגת אזהרה. |
| צבירת נתונים בציר (תוצאות > ציר) | 100,000 רשומות | התרשימים מציגים את הערכים המובילים כדי שיהיה קל לקרוא אותם. אם יש חריגה מהמגבלות החזותיות, מוצגת אזהרה. |
| זיהויים של כללים | 100,000 רשומות | הן מוצגות ישירות בכרטיסייה המשולבת התראות וזיהויים. |
| תרשים הקשר של ישויות (ECG) | 1,000,000 רשומות | מוצגות בחלוניות נתונים מתוזמנים ונתונים לא מתוזמנים בכרטיסייה תוצאות. בטבלה שבחלונית נתונים מתוזמנים מוצגות ישויות שמוגדר להן טווח תאריכים. בטבלה שבכרטיסייה נתונים ללא הגבלת זמן מוצגות ישויות שלא מוגדר להן טווח תאריכים. יכול להיות שבממשק יוצגו רק ישויות ללא תזמון, או רק ישויות עם תזמון, או שילוב אחר שלהן בכל פעם שהשאילתה מופעלת. מידע נוסף זמין במאמר שימוש בחלוניות "נתונים עם חותמת זמן" ו"נתונים ללא חותמת זמן". |
הסבר על מצבי החיפוש
בקטע הזה מתוארים בפירוט שני המצבים של ביצוע החיפוש.
ההבדלים בין המצב הבסיסי למצב המתקדם
בטבלה הבאה מוצגים ההבדלים בין מצב בסיסי למצב מתקדם בדף חיפוש SIEM:
| יכולת או מאפיין | מצב בסיסי | מצב מתקדם |
|---|---|---|
| כרטיסיות של תוצאות גלויות | תוצאות בלבד | תוצאות, התראות וזיהויים, סקירה כללית והצגה חזותית |
| תרשימי ציר זמן | מוסתר (עוקף את צבירת הנתונים) | מוצג (התרשימים פעילות לאורך זמן ומגמה לאורך זמן, הכרטיסייה שכיחות והטבלה מפת חום של פעילות – כלומר, עם ספירת אירועים, ספירת התראות, הצטרפויות ותרשימי אק"ג) |
| דירוג השכיחות | בוצעה עקיפה | מופעל (מחשב את השכיחות בארגון) |
| זיהויים קשורים | בוצעה עקיפה | מופעל (מתאם בין גילויים שהופעלו ב-YARA-L 2.0) |
| תרשים הקשר של ישויות (ECG) | בוצעה עקיפה | מופעל |
| פרופיל זמן אחזור יחסי | זמן המתנה מינימלי למשוב אינטראקטיבי | זמן ההמתנה הרגיל לחישוב העשרה מלאה |
ההבדלים בקצה העורפי בין המצב הבסיסי למצב המתקדם
מצב בסיסי מאיץ את החקירות האינטראקטיביות של איומים, את אימות ההשערות ואת ניתוח נתוני היומן אד הוק, על ידי הקצאת משאבי מחשוב באופן בלעדי לאחזור אירועים גולמיים ולצבירת שדות. במצב בסיסי, המערכת משתמשת בצינור עיבוד נתונים יעיל ומהיר שעוקף את שלבי ההעשרה המשניים במהלך החיפוש. הגישה הזו מקצרת את זמני ההמתנה לחיפוש מקצה לקצה, תוך שמירה על נאמנות מלאה לנתונים ועל שוויון בתחביר השאילתות.
במצב מתקדם, מערכת Google SecOps מחשבת ניתוחים נוספים לצד אחזור אירועי ליבה, כולל צבירת קטגוריות של ציר זמן, ניקוד שכיחות של אינדיקטורים בכל הארגון, זיהוי YARA-L 2.0 ומתאמי התראות ורזולוציה של תרשים הקשר של ישויות (ECG). למרות שההעשרות האלה שימושיות למודעות מצבית רחבה, צינורות עיבוד הנתונים המשניים האלה מוסיפים זמן אחזור לעיבוד ולרינדור כשמחפשים בטלמטריה בנפח גבוה.
אופטימיזציות של ממשק המשתמש והקצה העורפי במצב בסיסי
כשמריצים שאילתה במצב בסיסי, מערכת Google SecOps מבצעת אופטימיזציה גם להרצת החיפוש בקצה העורפי וגם לעיבוד בקצה הקדמי, באופן הבא:
- הפעלה מהירה של קצה עורפי:
- עקיפת חישובי שכיחות: חיפושים במצב מתקדם מעריכים את השכיחות ההיסטורית של אינדיקטורים (כמו דומיינים, כתובות IP וגיבובי קבצים) בארגון. במצב בסיסי המערכת מדלגת על החישוב הנוסף הזה, וכך מקצרת את זמן העיבוד ב-20 שניות לכל היותר בזרמי אירועים בנפח גבוה.
- השבתת העשרת הזיהוי: ה-backend מגדיר את מגבלות המתאם של הזיהוי לאפס, וכך מבטל את החיפושים המשניים במנוע הכללים במהלך אחזור האירועים.
- צמצום צבירת הנתונים בציר הזמן: מערכת Google SecOps מדלגת על חישובים מפורטים של היסטוגרמות, עוקפת את משימות הצבירה בציר הזמן ומעבירה אירועים תואמים ישירות ללקוח.
- ממשק יעיל:
- הצגת כרטיסייה ממוקדת: בממשק התוצאות מוצגת רק הכרטיסייה תוצאות, והכרטיסיות התראות וזיהויים, סקירה כללית והצגה חזותית מוסתרות כדי למנוע זמן אחזור במעבר בין כרטיסיות.
- ווידג'טים מוסתרים של תרשימים: תרשימי ציר זמן וחלוניות חזותיות שאפשר לכווץ (התרשימים פעילות לאורך זמן ומגמה לאורך זמן, הכרטיסייה שכיחות והטבלה מפת חום של פעילות) מוסתרים באופן אוטומטי כדי להגדיל את שטח המסך האנכי של החלונית אירועים ושל סטטיסטיקת האירועים.
- צבירת נתונים בשדות: החלונית צבירת נתונים נשארת פעילה ואינטראקטיבית, כך שאתם יכולים לבדוק את ספירת התפלגות הערכים, להחיל את המסננים הצגה בלבד או סינון ולצמצם את קבוצות המשנה של התוצאות בלי לצאת ממצב בסיסי.
פרטים על ממשק המשתמש ותהליך העבודה של מצבי החיפוש
ברשימה הבאה מתואר איך מצבי הרצת החיפוש מוצגים בממשק המשתמש ובתהליך העבודה:
- העדפת דפדפן קבועה: מערכת Google SecOps שומרת את מצב הרצת החיפוש שנבחר באחסון המקומי של הדפדפן (
searchMode) ברענונים, בכרטיסיות ובסשנים של הדפדפן. לדוגמה, אם בוחרים באפשרות מצב בסיסי, החיפושים הבאים ימשיכו לפעול במצב בסיסי עד שתחליפו מצב. - מצב כתובת URL שניתן לשתף: מצב החיפוש הפעיל משתקף בפרמטר השאילתה של כתובת ה-URL של הדף (
&searchMode=SEARCH_MODE, כאשרSEARCH_MODEהואFASTעבור מצב בסיסי אוADVANCEDעבור מצב מתקדם). כשמשתפים כתובת URL של חקירה עם חברי הצוות, מצב הרצת החיפוש שצוין בכתובת ה-URL המשותפת מקבל עדיפות על פני מצב הרצת החיפוש שנבחר בדפדפן של משתמש היעד. - מעקב אחרי היסטוריית החיפושים: כל שאילתה שבוצעה בתיבת הדו-שיח History מתעדת את מצב ביצוע החיפוש שלה. כשבוחרים שאילתה מ-History ומריצים אותה מחדש, מצב הרצת החיפוש שבו השתמשתם כשהרצתם את השאילתה משוחזר באופן אוטומטי.
אופטימיזציה וצמצום של תוצאות החיפוש
בקטע הזה מפורטות המגבלות והציפיות לגבי הביצועים, ומוסבר איך לפתור בעיות נפוצות בדף SIEM Search ב-Google Security Operations.
אופטימיזציה של הביצועים ושיטות מומלצות
כדי לשפר את מהירות השאילתה ולצמצם את הסיכון לזמן קצוב לתפוגה:
- קודם כל, צמצמו את חלון הזמן: זמן הוא המסנן הכי יעיל. שאילתה על חלון הזמן המדויק של שעתיים שבו התרחש האירוע פועלת מהר יותר באופן משמעותי מאשר חיפוש בחלון זמן של 30 יום.
- שאילתות על שדות UDM מדויקים במקום על שמות סודיים מקובצים: למרות ששדות מקובצים (
ip = "1.2.3.4") הם נוחים, הם מאלצים את המנוע לבדוק יותר מ-15 שדות בסיסיים (principal.ip,target.ip,observer.ip). אם אתם יודעים שכתובת IP שייכת לשרת היעד, שלחו שאילתה ישירות אלtarget.ip = "1.2.3.4". - הימנעו מתווים כלליים לחיפוש בתחילת ביטויים רגולריים: שאילתות שמתחילות בתו כללי לחיפוש (
principal.hostname = /.*server-.*/) מונעות חיפושים באינדקס ומאלצות סריקות מלאות של הטבלה. מומלץ לעגן את הביטוי הרגולרי בכל פעם שאפשר (principal.hostname = /^prod-server-.*/). - שימוש במטא-נתונים שנוספו לאינדקס: סננו לפי
metadata.event_type(NETWORK_CONNECTION,PROCESS_LAUNCH,USER_LOGIN) אוmetadata.log_typeבשלב מוקדם בשרשרתANDכדי להסיר באופן מיידי מקורות יומן לא רלוונטיים. - שימוש ב-
limit: Nלדגימת נתונים מהירה ולתצוגות מקדימות מהירות: אתם יכולים להוסיף את מילת המפתחlimit: Nישירות לשאילתה (לדוגמה,metadata.event_type = "USER_LOGIN" limit: 50) כדי לדגום נתונים במהירות ולקבל תצוגות מקדימות מהירות. - שימוש ב-
selectוב-unselectכדי להקטין את המטען הייעודי (payload): כדי לשפר את זמן האחזור של השאילתה, כדאי להקרין רק את שדות העלים שצריך או להחריג שדות גדולים שלא נחוצים. פרטים נוספים זמינים במאמר שליטה בפלט של שאילתות באמצעותselectו-unselect.
שיטות מומלצות לחיפושים רחבים
אם החיפוש רחב מדי, Google SecOps מציגה הודעת אזהרה שמציינת שלא ניתן להציג את כל תוצאות החיפוש. במקרים כאלה, המערכת מאחזרת רק את התוצאות האחרונות, עד למגבלת החיפוש של מיליון אירועים ו-1,000 התראות. עם זאת, יכול להיות שיש עוד הרבה אירועים והתראות תואמים שלא מוצגים.
כדי לכלול את כל התוצאות הרלוונטיות, אפשר לצמצם את החיפוש באמצעות מסננים נוספים, לדוגמה:
- מצמצמים את טווח התאריכים כדי להקטין את קבוצת הנתונים.
- השתמשו בשאילתות חיפוש או במסננים ספציפיים במקום במונחים כלליים.
- אם אתם צריכים תוצאות לשדה אחד, שלחו שאילתה לשדות UDM מדויקים במקום לשדות מקובצים.
ניפוי באגים ושיפור של שאילתות
בקטע הזה מוסבר איך לנפות באגים בשאילתות ולשפר אותן.
הצגת שגיאות זמן ריצה
אם השאילתה מחזירה שגיאה, הודעת שגיאת זמן הריצה הספציפית מופיעה באופן קבוע בחלונית Results. כך ההקשר של השגיאה נשאר גלוי, ואתם יכולים לפתור אותה.
הגבלת תוצאות החיפוש
כדי להגביל את תוצאות החיפוש, אפשר להוסיף את מילת המפתח limit עם המספר המקסימלי של תוצאות החיפוש שרוצים להציג. האפשרות הזו שימושית ליצירת תצוגות מקדימות מהירות של נתונים, לאופטימיזציה של ביצועים או כשצריך רק קבוצת משנה של התוצאות. לדוגמה, אם מוסיפים limit: 25 לחיפוש, התוצאות מוגבלות ל-25 לכל היותר.
בדיקת קבוצות נתונים גדולות
ב-Google SecOps אפשר להציג עד מיליון תוצאות ולנווט ביניהן. כך אפשר לחקור קבוצות נתונים גדולות ישירות בממשק האינטרנט בלי לייצא את התוצאות. בחיפושים גדולים, השדות שמוצגים מוגבלים כברירת מחדל.
מגבלות על תוצאות ממקורות נתונים
בטבלה הבאה מפורט המספר המקסימלי של תוצאות שמוחזרות לכל מקור נתונים:
| סוג החיפוש או מקור הנתונים | המספר המקסימלי של אירועים או שורות בתוצאות החיפוש |
|---|---|
| UDM | 1,000,000 |
| ECG | 1,000,000 |
| טבלת נתונים | 1,000,000 |
| צירוף של UDM ל-UDM | 1,000,000 |
| הצטרפות של UDM ל-ECG | 1,000,000 |
| איחוד של טבלת UDM עם טבלת נתונים | 1,000,000 |
| פניות והיסטוריית פניות | 1,000,000 |
| נתונים סטטיסטיים | 100,000 |
| זיהויים | 100,000 |
הוספת מסנן כדי לצמצם את השאילתה
כדי להוסיף מסנן לצמצום השאילתה:
- בדף SIEM Search, לוחצים על filter_listAdd filter. תיבת דו-שיח נפתחת, שבה אפשר לבחור שדה ולהציג (
=) או לסנן (!=) ערכי שדות. מגדירים את הפרמטרים של תיבת הדו-שיח.
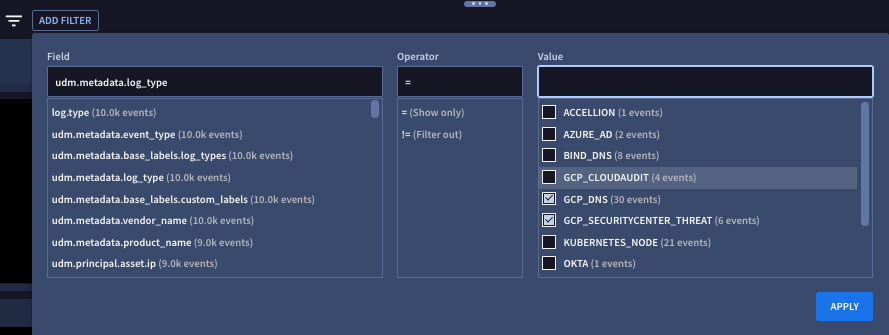
איור 8. דוגמה לתיבת הדו-שיח של המסנן.
לוחצים על אישור. המסנן מוצג לצד הלחצן filter_list Add filter, ותוצאות החיפוש מסוננות בהתאם.
אופציונלי: מבצעים אחת מהפעולות הבאות:
- אם רוצים לשלב את המסנן באופן אוטומטי בעורך השאילתות ולהריץ את החיפוש, לוחצים על החלה על החיפוש והרצה.
- כדי למחוק את המסנן, לוחצים על ניקוי.
פתרון בעיות
אם מופיעה הודעת שגיאה כללית, כמו Error: Search has encountered an error and could not load data, נסו את הפתרונות הבאים:
- מתחברים ל-Google SecOps מרשת אחרת. לדוגמה, אפשר להשתמש במכונה וירטואלית בענן כדי לזהות בעיות ברשת.
- מוודאים שהקריאות ל-Chronicle API מותרות לפי המדיניות או ההגדרות של חומת האש או שרת ה-proxy של הארגון.
- מוודאים שלא מוגדרת מגבלת נתונים לקריאות ל-Search API, כי חיפושים יכולים להחזיר קבוצות נתונים גדולות.
- בודקים אם הוגדרו זמני קצובות לתפוגה. שאילתות חיפוש יכולות לפעול באופן אסינכרוני, ויכול להיות שייקח יותר זמן להחזיר נתונים. אם מוגדרים פסקי זמן, צריך לוודא שהם מאפשרים משך זמן מספיק, למשל 60 דקות, לפני שנגמר הזמן הקצוב לתפוגה של השאילתה.
אם השגיאה נמשכת, פנו לתמיכת הלקוחות.
המאמרים הבאים
מידע נוסף על שאילתות חיפוש זמין במאמרים הבאים:
- במאמר הסבר על תחביר החיפוש יש פרטים ודוגמאות לתחביר YL2 שנדרש כדי ליצור שאילתות על ערכי נתונים, תווים מיוחדים ואופרטורים בעורך השאילתות.
- שיטות מומלצות לחיפוש
- חיפוש בקשות תמיכה והיסטוריית בקשות תמיכה בחיפוש המאוחד.
- יצירת שאילתות חיפוש ב-UDM באמצעות Gemini.
- שימוש בנתונים מועשרים בהקשר בחיפוש.
למידע נוסף על תוצאות החיפוש, אפשר לעיין במאמרים הבאים:
- חקירת ישות באמצעות חיפוש ב-UDM.
- במאמר בדיקת זיהויים בחיפוש מוסבר איך להשתמש בכרטיסייה התראות וזיהויים בדף חיפוש ב-SIEM.
- במאמר הסבר על זמינות הנתונים לחיפוש מפורט מחזור החיים של הטמעת הנתונים, כולל זרימת הנתונים מקצה לקצה והזמן שלוקח להם להגיע, ואיך הגורמים האלה משפיעים על הזמינות של נתונים שהוטמעו לאחרונה לצורך שאילתות וניתוח.
- במאמר השוואה בין חיפוש ב-UDM לבין תוצאות של כללים מוסבר איך להשוות בין תוצאות של שאילתות חיפוש ב-UDM לבין כללי זיהוי פעילים.
הבעיה עדיין לא נפתרה? קבלת תשובות מחברי הקהילה וממומחי Google SecOps.