


Gestisci gli avvisi e le corrispondenze degli IOC
La pagina Avvisi e IOC mostra tutti gli avvisi e gli indicatori di compromissione (IOC) che interessano la tua azienda.
- Per aprire la pagina Avvisi e IOC, fai clic su Rilevamento > Avvisi e IOC.
La pagina contiene la scheda Avvisi e la scheda Corrispondenze IOC:
Utilizza la scheda Avvisi per visualizzare gli avvisi attuali nella tua azienda.
Gli avvisi possono essere generati dall'infrastruttura di sicurezza, dal personale di sicurezza o dalle regole di Google Security Operations.
Nei sistemi con RBAC dei dati abilitato, puoi visualizzare solo gli avvisi e i rilevamenti che provengono da regole associate agli ambiti assegnati. Per saperne di più sull'impatto del RBAC dei dati sui rilevamenti, consulta Rilevamenti.
Utilizza la scheda Corrispondenze IOC per visualizzare gli IOC contrassegnati come sospetti e rilevati nella tua azienda.
Google Security Operations acquisisce continuamente dati dalla tua infrastruttura e da altre origini dati di sicurezza e correla automaticamente gli indicatori di sicurezza sospetti con i tuoi dati di sicurezza. Se viene trovata una corrispondenza (ad esempio, un dominio sospetto nella tua azienda), Google SecOps etichetta l'evento come IOC e lo visualizza nella scheda Corrispondenze IOC. Per saperne di più, consulta In che modo Google SecOps associa automaticamente gli IoC.
Nei sistemi con RBAC dei dati abilitato, puoi visualizzare le corrispondenze degli IOC solo per gli asset per cui disponi dell'autorizzazione di accesso. Per saperne di più, consulta Impatto del RBAC dei dati sulle funzionalità di Google SecOps.
Nella dashboard Corrispondenze IoC, puoi visualizzare i dettagli degli IoC, come il punteggio di affidabilità, la gravità, il nome del feed e la categoria.
Configura le opzioni di visualizzazione comuni nella pagina Avvisi e IOC
Questa sezione descrive le opzioni di visualizzazione comuni che puoi configurare nelle schede Avvisi e Corrispondenze IOC della pagina Avvisi e IOC.
Specifica le colonne da visualizzare
Utilizza Gestione colonne per specificare le colonne che vuoi visualizzare nella scheda.
Configura l'intervallo di date e ore
Per specificare l'intervallo di date e ore per gli avvisi e le corrispondenze IOC che vuoi visualizzare nelle schede Avvisi e Corrispondenze IOC, segui questi passaggi:
- Fai clic sull'icona Calendar. Si apre la finestra di dialogo Imposta data e intervallo di tempo. Puoi specificare l'intervallo di date e ore utilizzando gli intervalli di tempo preimpostati nella scheda Intervallo o scegliere un'ora specifica in cui si è verificato l'evento nella scheda Ora evento.
Per specificare l'intervallo di date e ore utilizzando le opzioni preimpostate, fai clic sulla scheda Intervallo e seleziona una delle seguenti opzioni:
- Oggi
- Ultima ora
- Ultime 12 ore
- Ultimo giorno
- Ultima settimana
- Ultime 2 settimane
- Mese scorso
- Ultimi 2 mesi
- Personalizzato: seleziona la data di inizio e di fine nel calendario, quindi fai clic sui campi Ora di inizio e Ora di fine per selezionare l'ora.
Per specificare l'intervallo di date e ore in base agli eventi, fai clic sulla scheda Ora evento, seleziona la data nel calendario e poi una delle seguenti opzioni:
- Ora esatta: fai clic sul campo Ora evento e seleziona l'ora specifica in cui si sono verificati gli eventi.
- +/- 1 minuto
- +/- 3 minuti
- +/- 5 minuti
- +/- 10 minuti
- +/- 15 minuti
- +/- 1 ora
- +/- 2 ore
- +/- 6 ore
- +/- 12 ore
- +/- 1 giorno
- +/- 3 giorni
- +/- 1 settimana
Ordina gli avvisi e le corrispondenze IOC
Puoi ordinare gli avvisi e le corrispondenze degli IOC visualizzati in ordine crescente o decrescente. Fai clic sulle intestazioni delle colonne per ordinare l'elenco.
Visualizza avvisi
La scheda Avvisi mostra un elenco degli avvisi rilevati nella tua azienda nell'intervallo di date e ore specificato. Puoi utilizzare questa scheda per visualizzare a colpo d'occhio informazioni sugli avvisi, come gravità, priorità, scoring del rischio e verdetto. Le icone e i simboli con codice colore ti aiutano a identificare rapidamente gli avvisi che richiedono la tua attenzione immediata.
Visualizza informazioni aggiuntive
Per visualizzare ulteriori informazioni su un avviso:
- Espandi la riga dell'avviso per visualizzare il timestamp, il tipo e il riepilogo dell'evento.
- Fai clic sul Nome dell'avviso nell'elenco per passare alla visualizzazione Avvisi e visualizzare ulteriori informazioni sull'avviso e sul relativo stato.
Aggiorna la tabella Avvisi
Utilizza il menu Ora di aggiornamento nell'intestazione della tabella Avvisi per selezionare la frequenza con cui aggiornare la tabella Avvisi. Sono disponibili le seguenti opzioni:
- Aggiorna ora
- Nessun aggiornamento automatico (impostazione predefinita)
- Aggiorna ogni 5 minuti
- Aggiorna ogni 15 minuti
- Aggiorna ogni ora
Avvisi generati dai rilevamenti compositi
Gli avvisi possono essere generati da rilevamenti compositi, che utilizzano regole composite che utilizzano output (rilevamenti) di altre regole combinati con eventi, metriche o indicatori di rischio delle entità. Queste regole rilevano minacce complesse e in più fasi che le singole regole possono non rilevare.
I rilevamenti compositi possono aiutare ad analizzare gli eventi tramite interazioni e trigger di regole definiti. In questo modo, l'accuratezza migliora, i falsi positivi si riducono e viene fornita una visione completa delle minacce alla sicurezza correlando i dati provenienti da diverse fonti e fasi di attacco.
La scheda Avvisi mostra l'origine dell'avviso nella colonna Input. Quando l'avviso proviene da rilevamenti compositi, la colonna mostra Detection.
Per visualizzare i rilevamenti compositi che hanno attivato l'avviso, esegui una delle seguenti operazioni nella scheda Avvisi:
- Espandi la riga dell'avviso e visualizza i rilevamenti compositi nella tabella Rilevamenti.
- Fai clic sul Nome regola per aprire la pagina Rilevamenti.
- Fai clic sul nome dell'avviso per aprire la scheda Dettagli avviso.
Filtra avvisi
Puoi restringere l'elenco degli avvisi visualizzati utilizzando i filtri.
Per aggiungere filtri all'elenco degli avvisi, segui questi passaggi:
- Fai clic sull'icona Filtro o su Aggiungi filtro nell'angolo in alto a sinistra della scheda per aprire la finestra di dialogo Aggiungi filtro.
Specifica le seguenti informazioni:
- Campo: inserisci l'oggetto che vuoi filtrare o inizia a digitarlo nel campo e selezionalo dall'elenco.
- Operatore: inserisci = (Mostra solo) o != (Filtra) per indicare come deve essere trattato il valore.
- Valore: seleziona le caselle di controllo per i campi che vuoi abbinare o filtrare. L'elenco visualizzato si basa sul valore Campo.
Fai clic su Applica. Il filtro viene visualizzato come un chip nella barra dei filtri sopra la tabella Avvisi. Puoi aggiungere più filtri, se necessario.
Per cancellare un filtro, fai clic sulla x nell'icona filtro per rimuoverlo.
Visualizza le corrispondenze IOC
La scheda Corrispondenze IOC mostra gli IOC rilevati nella tua rete e confrontati con un elenco di IOC sospetti noti nei feed di minacce intelligenti. Puoi visualizzare informazioni sugli IOC, come tipo, priorità, stato, categorie, asset, campagne, fonti, ora di importazione degli IOC, prima visualizzazione e ultima visualizzazione. Le icone e i simboli con codice colore ti aiutano a identificare rapidamente gli IOC che richiedono la tua attenzione.
In che modo Google SecOps esegue automaticamente la corrispondenza degli IOC
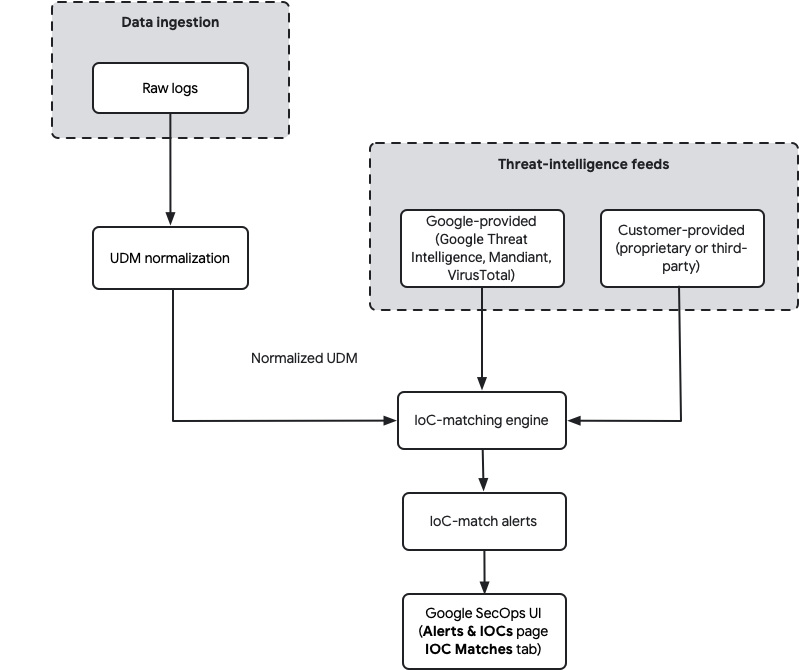
Google SecOps mette automaticamente in correlazione i dati di sicurezza importati con gli indicatori di minacce noti provenienti da vari feed di threat intelligence. Quando i dati di sicurezza vengono importati, vengono prima normalizzati nel formato Unified Data Model (UDM). Il motore di corrispondenza degli IoC confronta continuamente questi eventi UDM normalizzati con gli indicatori di minaccia di tutti i feed configurati. Quando viene trovata una corrispondenza, Google SecOps genera un avviso di corrispondenza IOC. Questo processo di riconoscimento automatico è particolarmente efficace per i domini e gli indirizzi IPv4.
Il seguente diagramma illustra il processo end-to-end:
Per saperne di più sull'acquisizione dei dati, consulta Acquisizione dei dati di Google SecOps.
Versioni IOC
Google SecOps conserva tutte le versioni degli IoC importati e utilizza la versione importata più di recente che è attiva fino a una data di fine specifica. Se importi un IOC senza data di fine, questo rimane attivo a tempo indeterminato. Se in un secondo momento importi lo stesso IOC con un intervallo di tempo specifico (date di inizio e di fine), questo sostituisce la versione indefinita durante il periodo attivo, che include un lookback di cinque giorni prima della data di inizio.
Alla scadenza di questo IOC a tempo limitato, Google SecOps torna automaticamente a utilizzare la versione precedente dell'IOC se è ancora attiva (ad esempio, la versione attiva a tempo indeterminato). L'importazione di un IOC a tempo limitato non elimina né fa scadere definitivamente un IOC a tempo indeterminato importato in precedenza.
Dopo l'importazione, i dati sugli eventi UDM vengono analizzati continuamente per trovare IOC che corrispondono a nomi di dominio, indirizzi IP e hash dei file (MD5, SHA-256 e SHA-1) dannosi noti. Quando viene trovata una corrispondenza, l'IOC viene visualizzato nella scheda Corrispondenze IOC.
Origini di threat intelligence
Google SecOps utilizza più origini per la corrispondenza degli IOC:
- Intelligence fornita da Google: Google SecOps include threat intelligence integrata di Mandiant, VirusTotal e Google Threat Intelligence. Questi feed sono disponibili automaticamente e forniscono un'ampia gamma di indicatori provenienti dall'analisi delle minacce globali. I clienti con il pacchetto Enterprise Plus hanno inoltre accesso a feed più avanzati come Mandiant Breach Analytics.
- Feed forniti dal cliente: puoi importare i tuoi feed di threat intelligence proprietari o di terze parti in Google SecOps. Questi feed, come
MISP_IOC, vengono normalizzati e inclusi nello stesso processo di corrispondenza degli IOC, consentendoti di correlare i dati di sicurezza con gli indicatori pertinenti per la tua organizzazione.
In Google SecOps sono disponibili le seguenti fonti di threat intelligence pronte all'uso:
| Pacchetto Google SecOps Enterprise | Pacchetto Google SecOps Enterprise Plus |
|---|---|
| Open-source intelligence (OSINT) arricchita | Open-source intelligence (OSINT) arricchita |
| Mandiant Fusion | |
| VirusTotal |
Corrispondenza in tempo reale e retroattiva
Google SecOps esegue la corrispondenza degli IOC in due modi:
- Corrispondenza in tempo reale: quando la nuova telemetria di sicurezza viene importata e normalizzata, viene immediatamente confrontata con tutti i feed IOC disponibili. Eventuali corrispondenze attivano avvisi quasi in tempo reale.
- Corrispondenza retroattiva: quando vengono aggiunti nuovi IOC a un feed di threat intelligence integrato (fornito da Google o dal cliente), Google SecOps analizza automaticamente i dati storici (fino al periodo di conservazione dei dati completo, in genere un anno) per individuare eventuali occorrenze passate di questi nuovi indicatori. In questo modo, le attività storiche vengono analizzate per individuare potenziali compromissioni, anche se l'indicatore non era noto al momento dell'importazione.
Campi UDM utilizzati per la corrispondenza
Il motore di corrispondenza automatica degli IOC si concentra principalmente sulla corrispondenza con i nomi di dominio e gli indirizzi IP trovati negli eventi UDM. La tabella seguente descrive in dettaglio i campi UDM specifici utilizzati per la corrispondenza automatica degli IoC in base al tuo pacchetto:
| Pacchetto Enterprise | Pacchetto Enterprise Plus |
|---|---|
about.file |
|
network.dns.answers |
|
network.dns.questions |
network.dns.questions |
principal.administrative_domain |
|
principal.asset |
|
principal.ip |
|
principal.process.file |
principal.process.file |
principal.process.parent_process.file |
principal.process.parent_process.file |
security_result.about.file |
security_result.about.file |
src.file |
src.file |
src.ip |
|
target.asset.ip |
|
target.domain.name |
|
target.file |
target.file |
target.hostname |
target.hostname |
target.ip |
target.ip |
target.process.file |
target.process.file |
target.process.parent_process.file |
Comprendere quali campi UDM vengono utilizzati aiuta a garantire che i parser di dati mappino correttamente i campi dei log non elaborati ai campi UDM appropriati per una corrispondenza efficace degli IOC.
Se hai un pacchetto Google SecOps Enterprise Plus e la funzionalità Applied Threat Intelligence (ATI) è abilitata, gli IOC vengono analizzati e ricevono priorità in base al punteggio GTI. Per saperne di più, consulta Panoramica della priorità di Applied Threat Intelligence e Feed di fusione di Applied Threat Intelligence.
Tecniche avanzate di corrispondenza degli IOC
Oltre alla corrispondenza automatica degli IOC visibile nella scheda Corrispondenze IOC, Google SecOps offre diversi metodi efficaci per una correlazione degli IOC più granulare o personalizzata.
Utilizzo dei grafici delle entità e delle regole YARA-L
Un grafo di entità consente di importare vari tipi di entità contestuali, incluse quelle che rappresentano gli IOC, e di unirle ai dati sugli eventi utilizzando le regole di rilevamento YARA-L. Ciò consente la corrispondenza degli IOC multidimensionali.
I tipi di entità comuni utilizzati per la corrispondenza degli IOC in un grafico delle entità includono: IP_ADDRESS, DOMAIN_NAME, FILE (per gli hash) e URL.
Un grafo di entità può utilizzare due contesti:
- Contesto fornito da Google (
GLOBAL_CONTEXT): Google SecOps precompila il grafico delle entità con feed come GCTI, Navigazione sicura e VirusTotal, etichettati consource_type = "GLOBAL_CONTEXT". - Contesto fornito dal cliente (
ENTITY_CONTEXT): puoi importare i tuoi feed IOC (ad esempio da Anomali, Recorded Future, STIX) o utilizzare l'API Ingestion per aggiungere IOC personalizzati. In genere, questi clic sono contrassegnati consource_type = "ENTITY_CONTEXT".
Considerazione importante per la validità del grafo delle entità: per impostazione predefinita, una voce del grafo delle entità è valida solo per circa +/- 5 giorni dal timestamp di importazione. Ciò significa che, per la corrispondenza continua, i dati di contesto devono essere importati nuovamente almeno ogni cinque giorni. Tuttavia, se l'entità include un campo metadata.threat, questa scadenza di +/- 5 giorni non si applica più, rendendola adatta alla corrispondenza IOC storica.
Esempio di regola YARA-L che utilizza GLOBAL_CONTEXT:
rule google_safebrowsing_process_launch {
  meta:
    author      = "noam@"
    description = "Detects Process Launch events against Critical or High severity Google's SafeBrowsing database."

  events:
    $e.metadata.event_type = "PROCESS_LAUNCH"
    $e.target.process.file.sha256 = $hash

    $g.graph.metadata.entity_type = "FILE"
    $g.graph.entity.file.sha256 = $hash
    $g.graph.metadata.source_type = "GLOBAL_CONTEXT"
    $g.graph.metadata.threat.severity = "CRITICAL" or
    $g.graph.metadata.threat.severity = "HIGH"

  match:
    $hash over 10m

  condition:
    $e and $g
}
Per esempi dettagliati di analisi sensibili al contesto e corrispondenza degli IoC utilizzando YARA-L, consulta Corrispondenza degli indirizzi IP con gli indicatori di compromissione.
Corrispondenza degli IoC con tabelle di dati e regole YARA-L
Puoi utilizzare le tabelle di dati all'interno delle regole YARA-L per trovare corrispondenze con gli elenchi di IOC. Le tabelle di dati sostituiscono gli elenchi di riferimento, che sono stati ritirati. Le tabelle di dati supportano più colonne e tipi di dati come stringhe, espressioni regolari e CIDR, consentendoti di trovare corrispondenze con più IOC in una singola regola.
Il confronto basato su colonne e il confronto basato su righe sono due metodi per utilizzare le tabelle di dati all'interno delle regole YARA-L:
- Il confronto basato su colonne verifica se il valore di un campo esiste in una riga di una colonna specifica della tabella di dati utilizzando la parola chiave
in. Questa opzione è utile per eseguire un controllo rispetto a un elenco di valori in una singola colonna. - Il confronto basato su righe unisce i campi degli eventi UDM alle colonne della tabella di dati utilizzando operatori di uguaglianza o di confronto. Quando vengono eseguiti più confronti, tutte le condizioni devono corrispondere nella stessa riga della tabella di dati. Questo processo ti consente di eseguire la corrispondenza degli IOC su più colonne. Le regole che utilizzano il confronto basato su righe richiedono una sezione
match.
Esempio: regola YARA-L che corrisponde agli IP di una colonna di una tabella di dati
rule ioc_ip4_matches {
  meta:
    description = "IOC IPv4 matching using data tables"
  events:
    $ioc.metadata.event_type = "NETWORK_CONNECTION"
    $ioc.target.ip = $dip
    // checks if the IP address is in the ip_address column of data table "string_demo_list"
    $dip in %string_demo_list.ip_address

  condition:
    $ioc
}
Per la corrispondenza multidimensionale (ad esempio, indirizzo IP + porta), puoi utilizzare il confronto basato su righe con una tabella di dati con più colonne. L'esempio seguente utilizza una tabella di dati denominata connections_watchlist con le colonne ip e port:
rule ioc_ip4_and_port_matches {
  meta:
    description = "Matches on IP address and port using a data table"
  events:
    $ioc.metadata.event_type = "NETWORK_CONNECTION"
    $ioc.target.ip = $dip
    $ioc.target.port = $dport

    // row-based join: both ip and port must match same row in data table "connections_watchlist"
    %connections_watchlist.ip = $dip
    %connections_watchlist.port = $dport

  match:
    $dip, $dport over 5m

  condition:
    $ioc
}
BigQuery per l'analisi degli IOC storici
La tabella datalake.ioc_matches nel data lake di Google SecOps (BigQuery) offre un modo efficace per eseguire query sui dati storici delle corrispondenze degli IOC. Mentre la scheda Corrispondenze IOC di Google SecOps si concentra sui domini, puoi utilizzare BigQuery per analizzare le corrispondenze degli indirizzi IP e altro ancora.
Esempio di SQL per eseguire query su corrispondenze di IOC di indirizzi IP specifici:
-- Add your IP IOC Matches here
DECLARE __IP_IOCS__ ARRAY <STRING>;
SET __IP_IOCS__ = ['40.79.150.120'];
------
SELECT
  MIN(DATE(TIMESTAMP_SECONDS(CAST(day_bucket_seconds AS INT64)), 'UTC')) AS first_observed,
  MAX(DATE(TIMESTAMP_SECONDS(CAST(day_bucket_seconds AS INT64)), 'UTC')) AS last_observed,
  COUNT(4) AS hits,
  ioc_value,
  feed_log_type,
  is_global,
  CONCAT(COALESCE(asset.namespace, "untagged"),":",COALESCE(asset.hostname, asset.asset_ip_address, asset.mac, "-")) AS asset
FROM
  `datalake.ioc_matches`
WHERE
  ioc_value IN UNNEST(__IP_IOCS__)
  AND ioc_type = "IOC_TYPE_IP"
GROUP BY
  4,
  5,
  6,
  7
Ecco i risultati troncati:
| Riga | first_observed | last_observed | hits | ioc_value | feed_log_type | is_global | asset | |
|---|---|---|---|---|---|---|---|---|
| 1 | 2025-02-23 | 2025-03-05 | 64 | 40.79.150.120 | CATCH_ALL | false | untagged:192.168.12.16 | |
| 2 | 2025-02-27 | 2025-03-05 | 29 | 40.79.150.120 | CATCH_ALL | false | untagged:192.168.12.129 | |
Puoi anche eseguire query sulla tabella datalake.events per la corrispondenza degli IOC multidimensionali creando una stringa concatenata, ad esempio:
DECLARE
  __IOC_MULTIPLE_ATTRIBUTES__ ARRAY <STRING>;
SET
  __IOC_MULTIPLE_ATTRIBUTES__ = ['1.2.3.4,80', '1.2.3.4,443'];
SELECT
  MIN(TIMESTAMP_SECONDS(metadata.event_timestamp.seconds)) AS first_seen,
  MAX(TIMESTAMP_SECONDS(metadata.event_timestamp.seconds)) AS last_seen,
  target_ip,
  target.port
FROM
  `datalake.events`,
  UNNEST(target.ip) target_ip
WHERE
  DATE(hour_time_bucket) BETWEEN DATE_SUB(CURRENT_DATE, INTERVAL 60 DAY)
  AND DATE_SUB(CURRENT_DATE, INTERVAL 1 DAY)
  AND target_ip != ""
  AND target.port > 0
  AND CONCAT(target_ip,",",CAST(target.port AS STRING)) IN UNNEST(__IOC_MULTIPLE_ATTRIBUTES__)
GROUP BY 3,4
Ricerca UDM e API Search
- Ricerca UDM: supporta l'utilizzo di tabelle di dati (precedentemente chiamate elenchi di riferimento) per ricerche monodimensionali (ad esempio, un elenco di hash). Tuttavia, non supporta la logica
ORcomplessa in più gruppi distinti (ad esempio,(IP1 AND Port1) OR (IP2 AND Port2)). - API Search: l'API Search precedente può essere efficace per la corrispondenza degli IOC su hash, indirizzi IP e nomi di dominio, restituendo gli asset corrispondenti.
Filtra le corrispondenze IOC
Puoi utilizzare i filtri per restringere l'elenco degli IOC visualizzati nella tabella IOC.
Per aggiungere filtri all'elenco degli IOC, segui questi passaggi:
- Fai clic sull'icona Filtro nell'angolo in alto a sinistra della tabella IOC per aprire la finestra di dialogo Filtri.
Configura quanto segue:
- Operatore logico: seleziona OR per trovare una corrispondenza con una qualsiasi delle condizioni combinate (disgiunzione) o AND per trovare una corrispondenza con tutte le condizioni combinate (congiunzione).
- Colonna: seleziona la colonna in base alla quale filtrare.
- Mostra solo o Filtra: nella colonna centrale, seleziona Mostra solo o Filtra per specificare come deve essere trattato il valore.
- Valore: seleziona le caselle di controllo relative ai valori da mostrare o filtrare in base al valore della Colonna.
Fai clic su Applica. Il filtro viene visualizzato come un chip nella barra dei filtri sopra la tabella degli IOC. Puoi aggiungere più filtri, se necessario.
Per cancellare un filtro, fai clic sulla x nell'icona del filtro per rimuoverlo o su Cancella tutto.
Esempio di filtro per IOC critici
Se cerchi IOC identificati come di gravità critica, seleziona Gravità nella colonna a sinistra, Mostra solo nella colonna centrale e Critica nella colonna a destra.
Esempio di filtro per gli IOC di Applied Threat Intelligence
Se vuoi visualizzare solo gli IOC di Applied Threat Intelligence, seleziona Origini nella colonna a sinistra, Mostra solo nella colonna centrale e Mandiant nella colonna a destra.
Puoi anche filtrare gli IOC utilizzando il riquadro a scomparsa Filtri sul lato sinistro della scheda. Espandi il nome della colonna, trova il valore e fai clic sull'icona Altro per selezionare Mostra solo o Filtra.
Visualizza e gestisci i dettagli delle corrispondenze IOC
Per visualizzare i dettagli di un incidente, come priorità, tipo, origine, punteggio IC e categoria, fai clic sull'IOC per aprire la pagina Dettagli IOC. In questa pagina puoi:
- Visualizza la priorità degli eventi
- Visualizza associazioni
Visualizza la priorità degli eventi
Utilizza la scheda Eventi per visualizzare la priorità degli eventi in cui è stato rilevato l'IOC.
Fai clic sull'evento per aprire il Visualizzatore eventi, che mostra la priorità, la motivazione e i dettagli dell'evento.
Visualizza associazioni
Utilizza la scheda Associazioni per visualizzare le associazioni per qualsiasi attore o malware per facilitare l'indagine sulle violazioni e dare la priorità agli avvisi.
Avvisi SOAR
Per i clienti di Google SecOps unificato, gli avvisi SOAR vengono visualizzati in questa pagina e includono un case ID. Fai clic sull'case ID per aprire la pagina Richieste. Nella pagina Richieste puoi ottenere informazioni sia sull'avviso sia sulla richiesta associata e intraprendere azioni di risposta. Per saperne di più, consulta Panoramica delle richieste.
Per gestire lo stato di un avviso o chiuderlo, segui questi passaggi:
- Vai alla pagina Richieste.
- Nella sezione Dettagli della richiesta > Panoramica degli avvisi, fai clic su Vai alla richiesta per accedere alla richiesta.
Limitazioni
Google SecOps può gestire fino a 10.000 corrispondenze di IOC alla volta. Questo limite si applica a tutti i parametri di ricerca esposti dalla pagina Avvisi e IOC.
Hai bisogno di ulteriore assistenza? Ricevi risposte dai membri della community e dai professionisti di Google SecOps.