


Ejecutar una regla en relación con los datos históricos
En este documento, se explica la funcionalidad de la ejecución de reglas en tiempo real y la función de búsqueda retroactiva en la plataforma de Google Security Operations. Si bien las reglas nuevas comienzan a supervisar los eventos entrantes de inmediato, una búsqueda retroactiva te permite aplicar la misma lógica de detección a los datos históricos existentes para identificar amenazas que no se habían descubierto antes. Estas búsquedas históricas se programan según los recursos del sistema disponibles, por lo que los tiempos de finalización pueden variar.
Para iniciar una búsqueda retroactiva, completa los siguientes pasos:
Navega al panel de reglas.
Haz clic en el ícono de la opción Reglas de una regla y selecciona Yara-L Retrohunt.
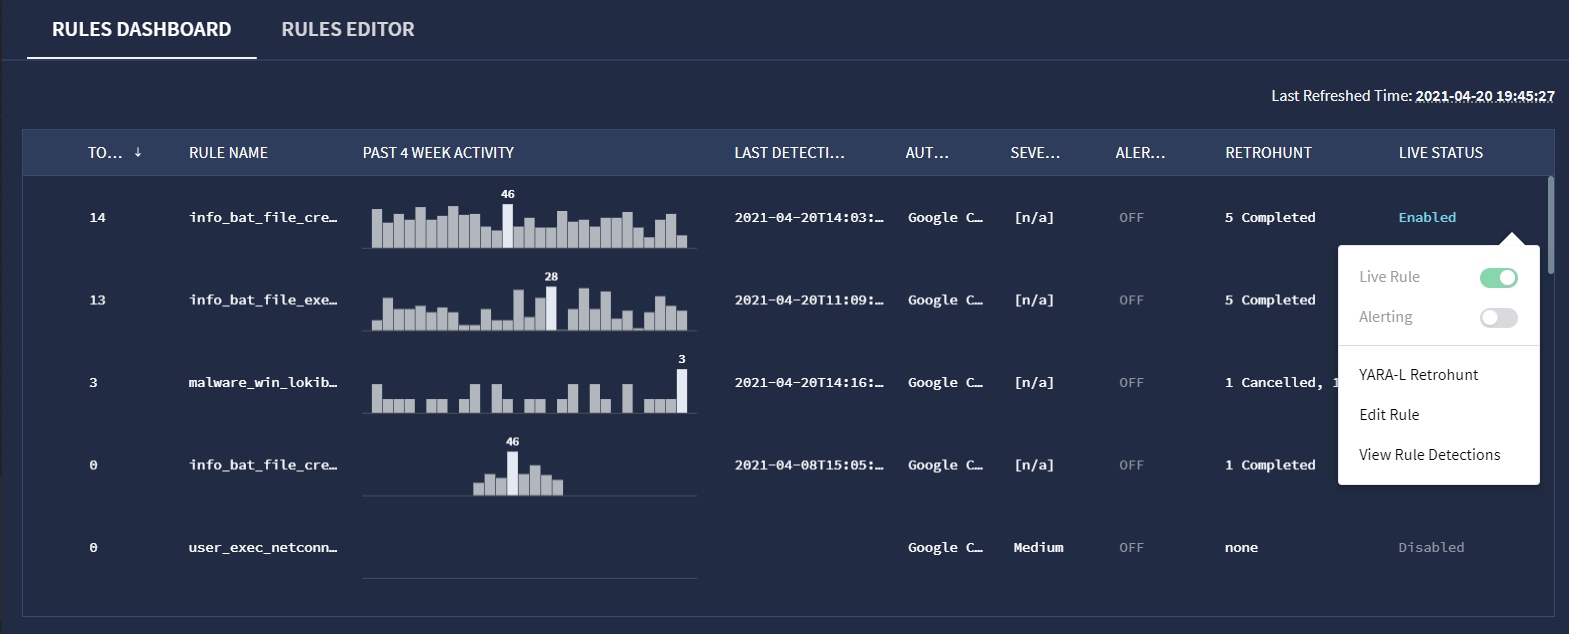 Opción de Retrohunt de YARA-L
En la ventana YARA-L Retrohunt, selecciona las horas de inicio y finalización de tu búsqueda. El valor predeterminado es una semana. La ventana proporciona el intervalo de fecha y hora disponibles. En el caso de las reglas de eventos múltiples, el rango de búsqueda de retrohunt debe ser mayor o igual que el tamaño de la ventana de coincidencia.
Haz clic en EJECUTAR.
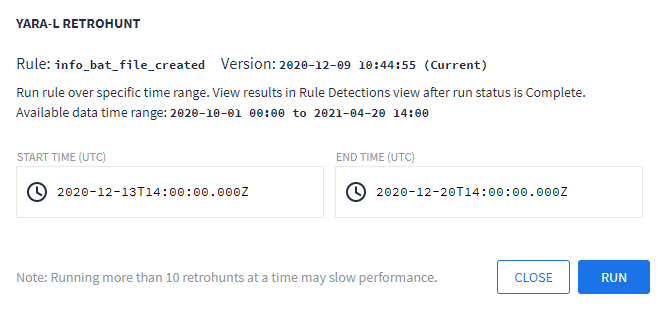
Ventana de diálogo de Retrohunt de Yara-L
Puedes ver el progreso de la ejecución de RetroHunt en la vista de detecciones de la regla. Si cancelas una búsqueda retroactiva en curso, podrás ver las detecciones que se realizaron mientras se ejecutaba.
Si completaste varias búsquedas retrospectivas, puedes ver los resultados de las ejecuciones anteriores haciendo clic en el vínculo del período, como se muestra en la siguiente imagen. Los resultados de cada ejecución se muestran en el gráfico de la línea de tiempo y las detecciones en la vista Detecciones de la regla.
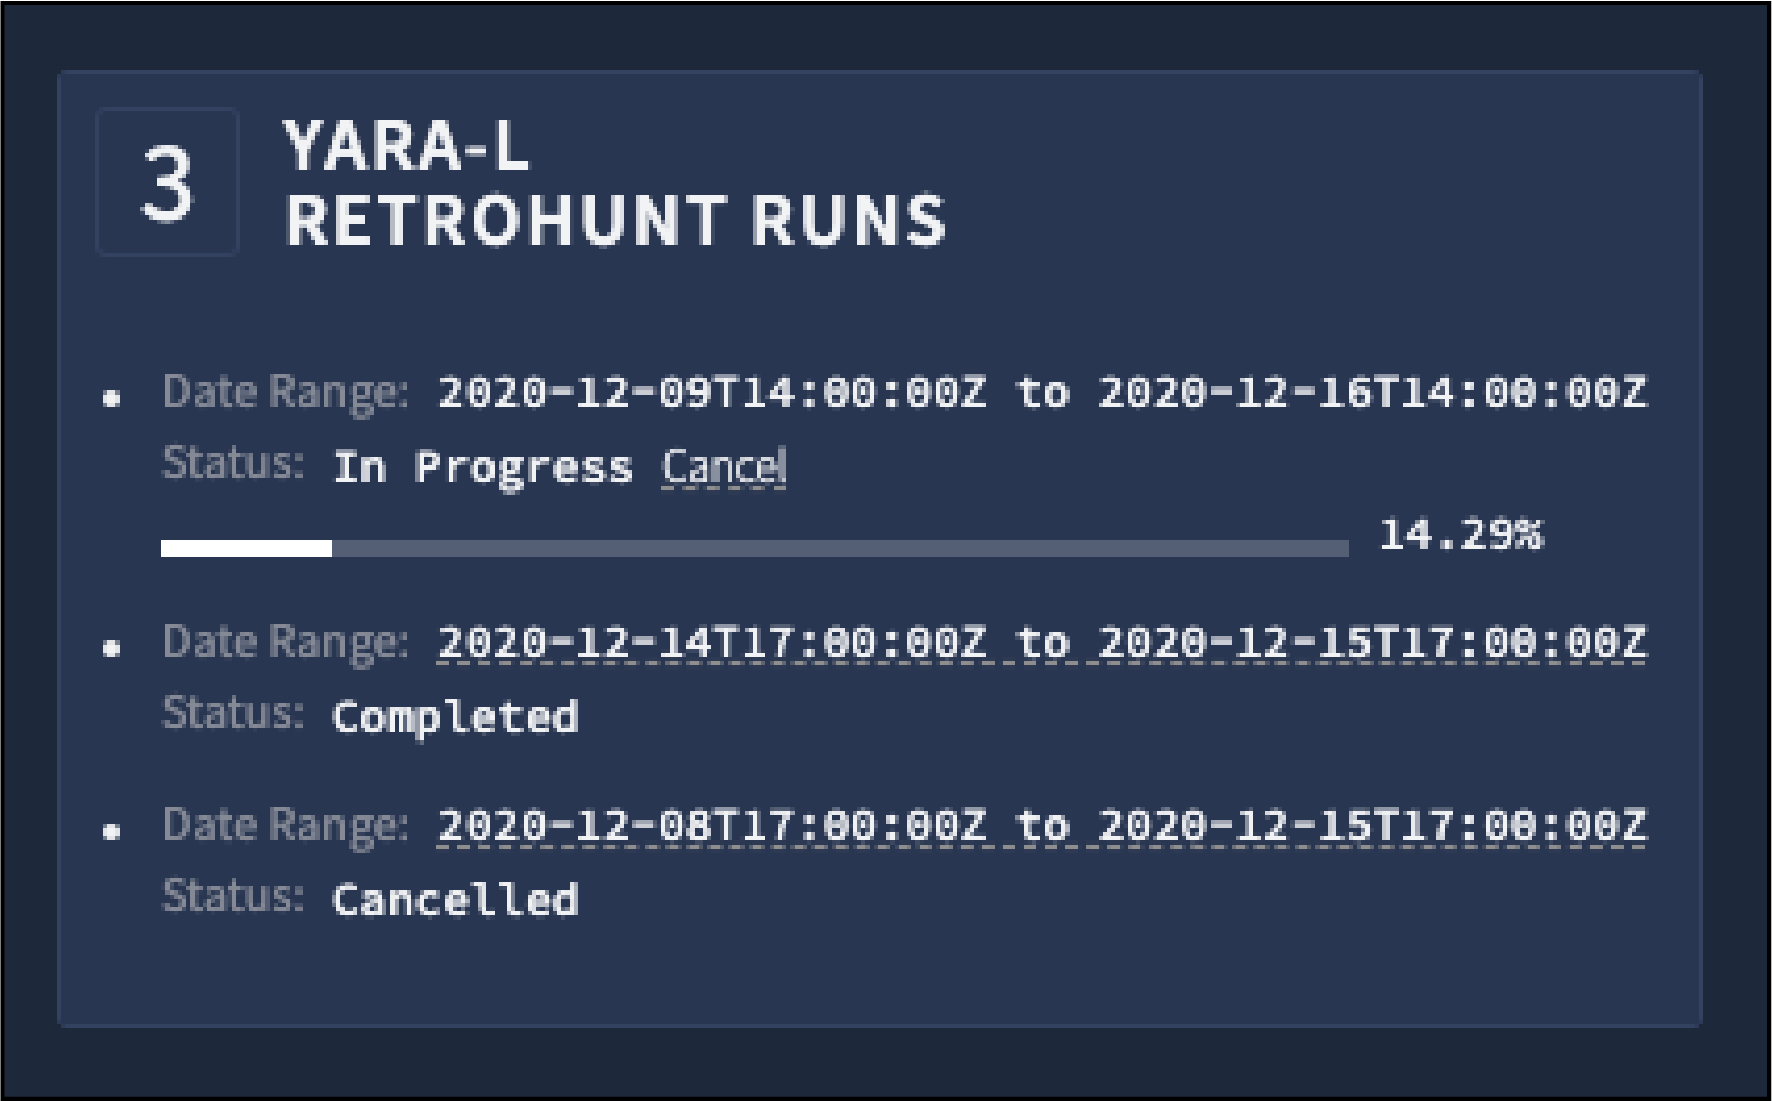
Ejecuciones de Retrohunt de YARA-L
Si usas una lista de referencia en una regla, ejecutas una búsqueda retroactiva y, luego, quitas elementos de esa lista, deberás revisar esa regla y crear una nueva versión para ver los resultados nuevos. Google SecOps no borra las detecciones de las listas de referencia, por lo que actualizar la regla no actualizará los resultados.
¿Necesitas más ayuda? Obtén respuestas de miembros de la comunidad y profesionales de Google SecOps.