


חשוב להבין באילו יציאות משתמשת מישור הבקרה של זמן הריצה ההיברידי בהטמעות בארגונים. בקטע הזה מוסבר על הפורטים שמשמשים לתקשורת מאובטחת במישור זמן הריצה, וגם על פורטים חיצוניים שמשמשים לתקשורת עם שירותים חיצוניים.
חיבורים פנימיים
התקשורת בין מישור זמן הריצה לבין מישור הניהול מאובטחת באמצעות TLS חד-כיווני ו-OAuth 2.0. שירותים שונים משתמשים בפרוטוקולים שונים, בהתאם לשירות שאיתו הם מתקשרים.
בתמונה הבאה מוצגים הפורטים וערוצי התקשורת במישור זמן הריצה ההיברידי:
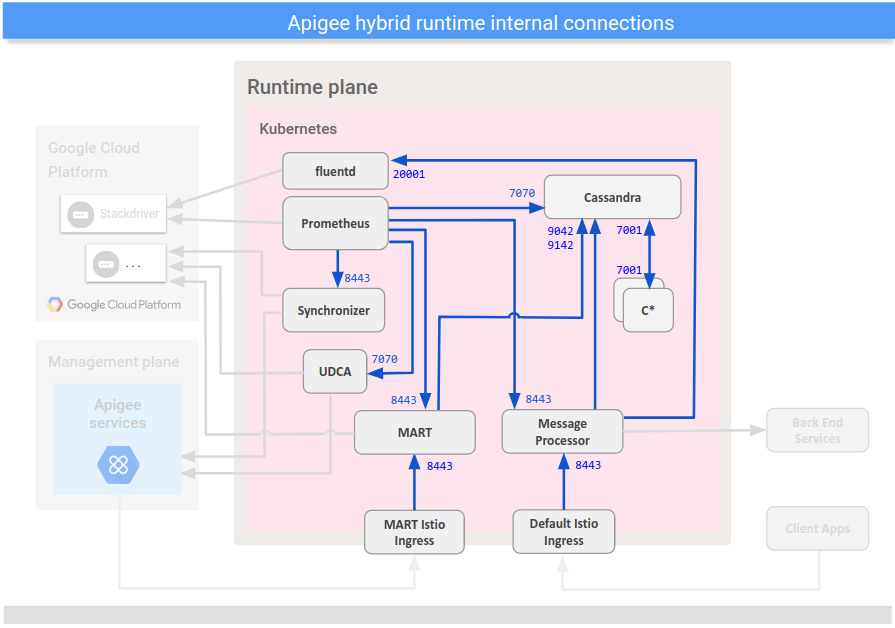
בטבלה הבאה מתוארים הפורטים וערוצי התקשורת במישור זמן הריצה ההיברידי:
| חיבורים פנימיים | |||||
|---|---|---|---|---|---|
| מקור | יעד | פרוטוקול/יציאות | פרוטוקול אבטחה | תיאור | |
| MART | Cassandra | TCP/9042 TCP/9142 |
mTLS | שליחת נתונים לצורך שמירה | |
| MART Istio Ingress | MART | TCP/8443 | TLS | בקשות ממישור הניהול עוברות דרך MART Istio Ingress | |
| שער Istio Ingress שמוגדר כברירת מחדל | מעבד בקשות | TCP/8443 | TLS (אישור בחתימה עצמית שנוצר על ידי Apigee) | מעבד בקשות API נכנסות | |
| מעבד בקשות | Cassandra | TCP/9042 TCP/9142 |
mTLS | שליחת נתונים לצורך שמירה | |
| מעבד בקשות | fluentd (Analytics) | TCP/20001 | mTLS | שידור נתונים אל מאגר איסוף הנתונים | |
| Cassandra | Cassandra | TCP/7001 | mTLS | תקשורת בין צמתים באותו אשכול. שימו לב שאפשר גם להשאיר את יציאה 7000 פתוחה להגדרת חומת האש כאפשרות גיבוי לפתרון בעיות פוטנציאליות. | |
| Prometheus | Cassandra | TCP/7070 (HTTPS) | TLS | מגרד נתוני מדדים משירותים שונים | |
| MART | TCP/8843 (HTTPS) | TLS | |||
| מעבד הודעות | TCP/8843 (HTTPS) | TLS | |||
| Synchronizer | TCP/8843 (HTTPS) | TLS | |||
| UDCA | TCP/7070 (HTTPS) | TLS | |||
חיבורים חיצוניים
כדי להגדיר את חומת האש ברשת בצורה מתאימה, צריך לדעת את היציאות של התקשורת הנכנסת והיוצאת שמשמשות את Hybrid כדי לתקשר עם שירותים חיצוניים.
בתמונה הבאה מוצגים הפורטים שמשמשים לתקשורת חיצונית עם מישור זמן הריצה ההיברידי:
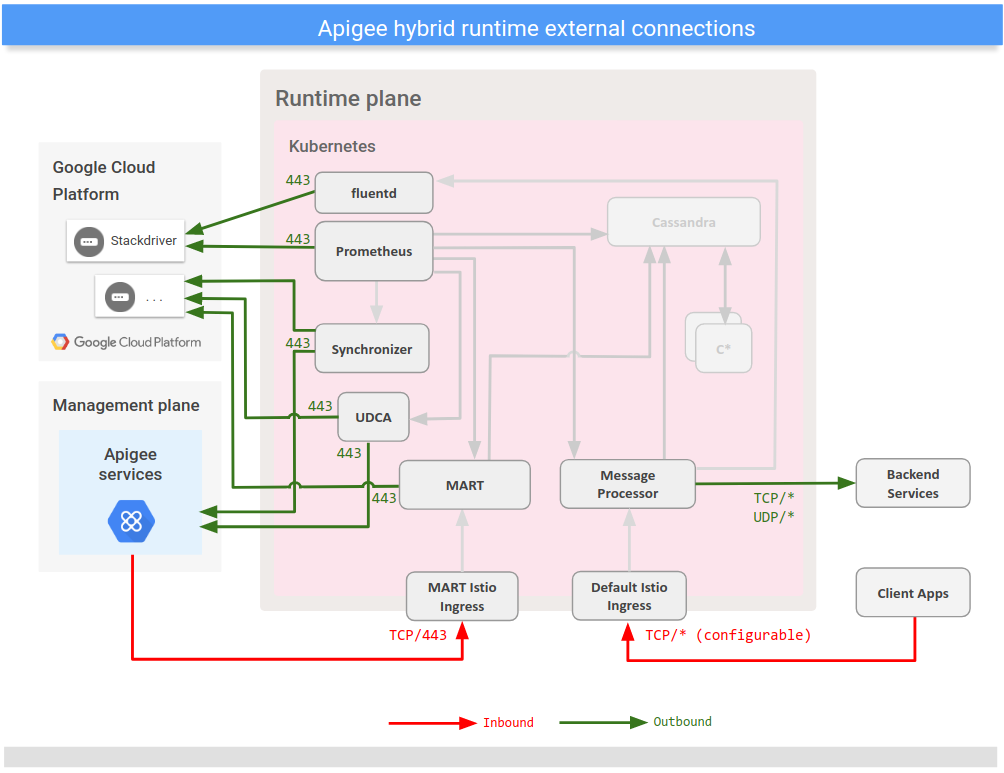
בטבלה הבאה מפורטים הפורטים שמשמשים לתקשורת חיצונית עם מישור זמן הריצה ההיברידי:
| חיבורים חיצוניים | |||||
|---|---|---|---|---|---|
| מקור | יעד | פרוטוקול/יציאות | פרוטוקול אבטחה | תיאור | |
| חיבורים נכנסים (חשופים חיצונית) | |||||
| Apigee Services | MART Istio Ingress | TCP/443 | OAuth over TLS 1.2 | קריאות ל-API היברידיות ממישור הניהול | |
| אפליקציות לקוח | ברירת המחדל של Istio Ingress | TCP/* | ללא/OAuth באמצעות TLS 1.2 | בקשות API מאפליקציות חיצוניות | |
| חיבורים יוצאים | |||||
| מעבד הודעות | שירותים לקצה העורפי | TCP/* UDP/* |
ללא/OAuth באמצעות TLS 1.2 | שליחת בקשות למארחים שהוגדרו על ידי הלקוח | |
| Synchronizer | Apigee Services | TCP/443 | OAuth over TLS 1.2 | שליפת נתוני ההגדרה; חיבור אל apigee.googleapis.com |
|
| GCP | מתחבר אל iamcredentials.googleapis.com לצורך הרשאה |
||||
| UDCA (Analytics) | Apigee Services (UAP) | TCP/443 | OAuth over TLS 1.2 | שולח נתונים אל UAP במישור הניהול ואל GCP; מתחבר אל
apigee.googleapis.com וstorage.googleapis.com |
|
| Prometheus (מדדים) | GCP (Stackdriver) | TCP/443 | TLS | שולח נתונים ל-Stackdriver במישור הניהול; מתחבר אל
monitoring.googleapis.com |
|
| fluentd (Logging) | GCP (Stackdriver) | TCP/443 | TLS | שולח נתונים ל-Stackdriver במישור הניהול; מתחבר אל
logging.googleapis.com |
|
| MART | GCP | TCP/443 | OAuth over TLS 1.2 | מתחבר אל iamcredentials.googleapis.com לצורך הרשאה |
|
| * מציין שאפשר להגדיר את היציאה. מומלץ להשתמש ב-443 ב-Apigee. | |||||
לא מומלץ לאפשר חיבורים חיצוניים לכתובות IP ספציפיות שמשויכות ל-*.googleapis.com. כתובות ה-IP יכולות להשתנות כי הדומיין מופנה כרגע לכמה כתובות.