


חשוב להבין באילו יציאות משתמשת מישור הבקרה של זמן הריצה ההיברידי בהטמעות בארגונים. בקטע הזה מוסבר על הפורטים שמשמשים לתקשורת מאובטחת במישור זמן הריצה, וגם על פורטים חיצוניים שמשמשים לתקשורת עם שירותים חיצוניים.
חיבורים פנימיים
התקשורת בין מישור זמן הריצה לבין מישור הניהול מאובטחת באמצעות TLS חד-כיווני ו-OAuth 2.0. שירותים שונים משתמשים בפרוטוקולים שונים, בהתאם לשירות שאיתו הם מתקשרים.
האישורים שמשמשים לתקשורת בין רכיבים נוצרים על ידי מנהל האישורים של Apigee. אתם לא צריכים לספק אישור או לנהל אותו.
בתמונה הבאה מוצגים הפורטים וערוצי התקשורת במישור זמן הריצה ההיברידי:
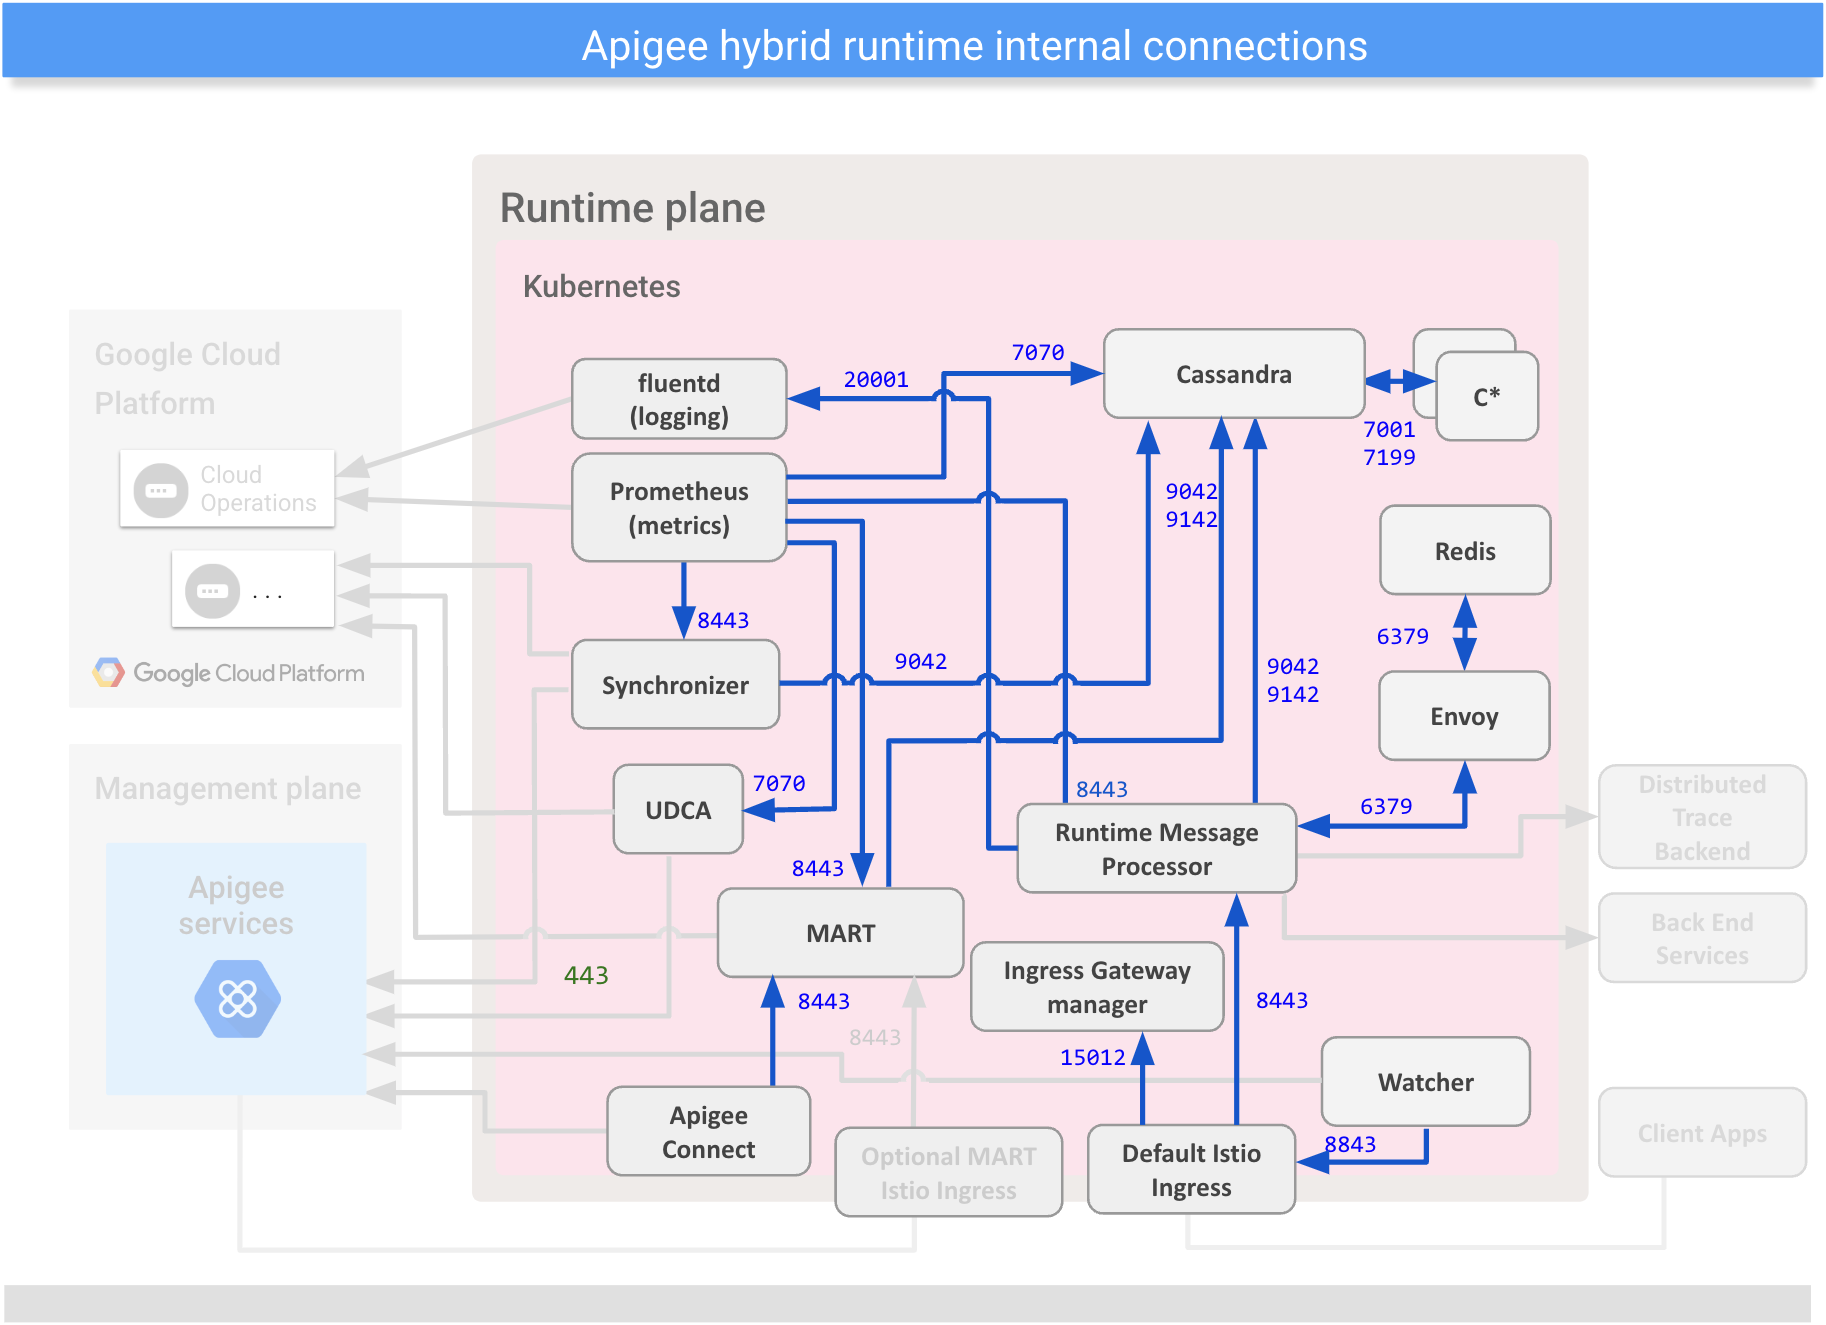
בטבלה הבאה מתוארים הפורטים וערוצי התקשורת במישור זמן הריצה ההיברידי:
| חיבורים פנימיים | |||||
|---|---|---|---|---|---|
| מקור | יעד | פרוטוקול/יציאות | פרוטוקול אבטחה | תיאור | |
| MART | Cassandra | TCP/9042 TCP/9142 |
mTLS | שליחת נתונים להתמדה. | |
| Apigee Connect | MART | TCP/8443 | TLS | בקשות ממישור הניהול עוברות דרך Apigee Connect. Apigee Connect יוזם את החיבור. | |
| שער Istio Ingress שמוגדר כברירת מחדל | מעבד בקשות | TCP/8443 | TLS (אישור בחתימה עצמית שנוצר על ידי Apigee) | מעבד בקשות API נכנסות. | |
| מעבד בקשות | Cassandra | TCP/9042 TCP/9142 |
mTLS | שליחת נתונים להתמדה. | |
| מעבד בקשות | fluentd (analytics / logging) | TCP/20001 | mTLS | הנתונים מועברים אל מאגר איסוף הנתונים. | |
| Cassandra | Cassandra | TCP/7001 TCP/7199 |
mTLS | תקשורת בין צמתים באותו אשכול. | |
| Cassandra | Cassandra | TCP/7001 | mTLS | תקשורת בין אזורים. | |
| Synchronizer | Cassandra | TCP/9042 TCP/9142 |
mTLS | שליחת נתונים להתמדה. | |
| Prometheus (מדדים) | Cassandra | TCP/7070 (HTTPS) | TLS | הכלי אוסף נתוני מדדים משירותים שונים. | |
| MART | TCP/8843 (HTTPS) | TLS | |||
| מעבד הודעות | TCP/8843 (HTTPS) | TLS | |||
| Synchronizer | TCP/8843 (HTTPS) | TLS | |||
| UDCA | TCP/7070 (HTTPS) | TLS | |||
| צופה | קבוצות ה-Pod של תעבורת הנתונים הנכנסת (ingress) | TCP/8843 | TLS | סקרים כדי לקבל את סטטוס הפריסה. | |
חיבורים חיצוניים
כדי להגדיר את חומת האש ברשת בצורה מתאימה, צריך לדעת את היציאות של התקשורת הנכנסת והיוצאת שמשמשות את Hybrid כדי לתקשר עם שירותים חיצוניים.
בתמונה הבאה מוצגים הפורטים שמשמשים לתקשורת חיצונית עם מישור זמן הריצה ההיברידי:
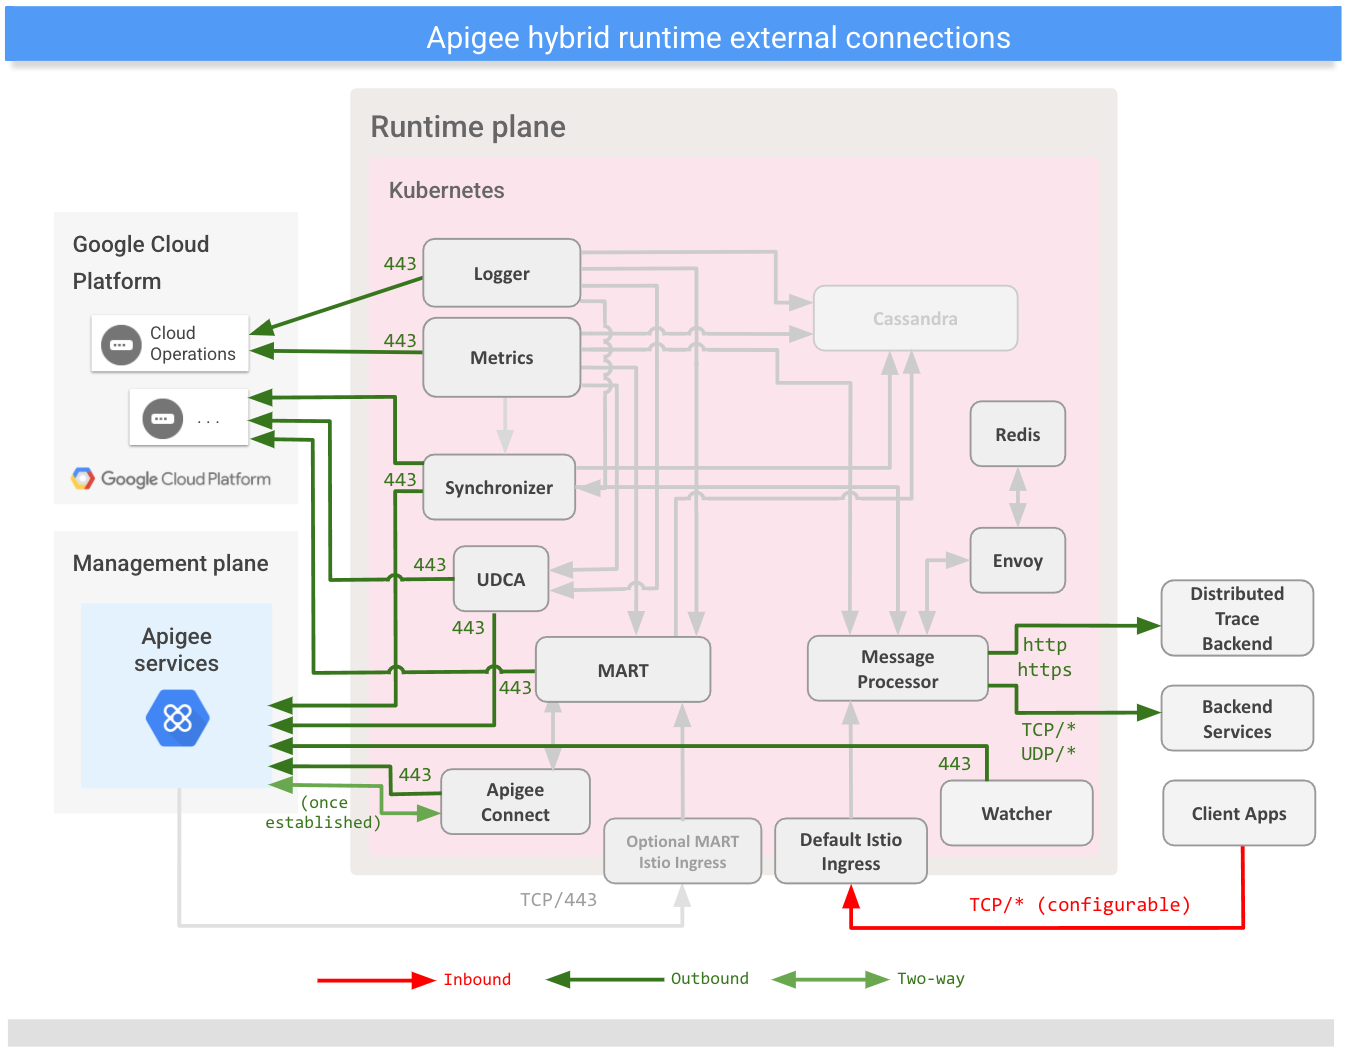
בטבלה הבאה מפורטים הפורטים שמשמשים לתקשורת חיצונית עם מישור זמן הריצה ההיברידי:
| חיבורים חיצוניים | |||||
|---|---|---|---|---|---|
| מקור | יעד | פרוטוקול/יציאות | פרוטוקול אבטחה | תיאור | |
| חיבורים נכנסים (חשופים חיצונית) | |||||
| אפליקציות לקוח | ברירת המחדל של Istio Ingress | TCP/* | ללא/OAuth באמצעות TLS 1.2 | בקשות API מאפליקציות חיצוניות. | |
| חיבורים יוצאים | |||||
| מעבד הודעות | שירותים לקצה העורפי | TCP/* UDP/* |
ללא/OAuth באמצעות TLS 1.2 | שליחת בקשות למארחים שהוגדרו על ידי הלקוח. | |
| Synchronizer | Apigee Services | TCP/443 | OAuth over TLS 1.2 | מאחזר נתוני הגדרה; מתחבר אל
apigee.googleapis.com. |
|
| Google Cloud | מתחבר אל iamcredentials.googleapis.com כדי לקבל
הרשאה. |
||||
| UDCA (Analytics) | Apigee Services (UAP) | TCP/443 | OAuth over TLS 1.2 | שולח נתונים ל-UAP במישור הניהול ול-Google Cloud; מתחבר אל
apigee.googleapis.com ואל
storage.googleapis.com. |
|
| Apigee Connect | Apigee Services | TCP/443 | TLS | יוצר את החיבור למישור הניהול; מתחבר אל
apigeeconnect.googleapis.com. |
|
| Prometheus (מדדים) | Google Cloud (Cloud Operations) | TCP/443 | TLS | שולח נתונים ל-Cloud Operations במישור הניהול; מתחבר אל monitoring.googleapis.com. |
|
| fluentd (logging) | Google Cloud (Cloud Operations) | TCP/443 | TLS | שולח נתונים ל-Cloud Operations במישור הניהול; מתחבר אל
logging.googleapis.com |
|
| MART | Google Cloud | TCP/443 | OAuth over TLS 1.2 | מתחבר אל iamcredentials.googleapis.com כדי לקבל הרשאה. |
|
| מעבד בקשות | העורף של Distributed Trace | http או https | TLS (ניתן להגדרה) | (אופציונלי) מעביר פרטים מיומן המעקב לשירות העורפי של Distributed Trace. מגדירים את השירות ואת הפרוטוקול ב-TraceConfig API. הקצה העורפי של מעקב מבוזר הוא בדרך כלל Cloud Trace או Jaeger. | |
| חיבורים דו-כיווניים | |||||
| Apigee Connect | Apigee Services | TCP/443 | TLS | מעביר נתוני ניהול בין מישור הניהול לבין Management API עבור נתוני זמן ריצה (MART) במישור זמן הריצה. Apigee Connect יוזם את החיבור;
מתחבר אל apigeeconnect.googleapis.com. לכן, אין צורך להגדיר את חומת האש לקישוריות נכנסת. |
|
| * מציין שאפשר להגדיר את היציאה. מומלץ להשתמש ביציאה 443. | |||||
לא מומלץ לאפשר חיבורים חיצוניים לכתובות IP ספציפיות שמשויכות ל-*.googleapis.com. כתובות ה-IP יכולות להשתנות כי הדומיין מופנה כרגע לכמה כתובות.