


管理 MSSP 迁移
本文档详细介绍了将托管安全服务提供商 (MSSP) 的 SOAR 独立实例的基础设施迁移到 Google Cloud的第 1 阶段。
完成第 1 阶段后,MSSP 应继续执行 SOAR 迁移概览中的第 2 阶段,因为所有客户(MSSP 和非 MSSP)的第 2 阶段都是相同的。
第 1 步: Google Cloud 项目识别和设置
合作伙伴需要根据许可确定要将 SOAR 实例迁移到的 Google Cloud 项目,如下所示:
如果合作伙伴为其租户拥有注入许可(SIEM/统一 SecOps),则可以选择使用 Google Cloud 主 SIEM 的项目来托管主 SOAR。或者,他们也可以创建一个单独的 Google Cloud 项目,以将 SIEM 和 SOAR 分开。
如果合作伙伴为其租户提供了基于员工的许可,则需要创建一个单独的 Google Cloud 项目来托管 SOAR,从而将 SIEM 和 SOAR 分开。
合作伙伴还可以使用可能已设置为访问 Chronicle 支持但尚未拥有 Google SecOps 租户的 Google Cloud 项目。
第 2 步:在客户 Google Cloud 项目中启用 Chronicle API
第 3 步:设置 Google Cloud 身份验证以访问 SOAR
合作伙伴需要设置 Google Cloud 身份验证才能访问 SOAR。
如果合作伙伴只有一个 IdP,则可以选择配置 Cloud Identity(Google 管理的账号)或员工身份联合。SOAR 迁移概览文档中分别将这些选项描述为选项 1 和选项 2。
如果合作伙伴有多个 IdP,则需要完成以下步骤来配置员工身份联合:
- 对于 SOAR 中的每个前端路径,合作伙伴都需要通过员工身份联合为每个前端路径设置外部 IdP。
- 合作伙伴需要为每个 IdP 创建一个员工池,并配置员工池提供方与第三方 IdP 之间的映射。对每个前端路径重复此操作。
- 按照选项 2:在 Google Cloud中配置员工身份联合身份验证第 3 步中的说明,在 IAM 中向入职 SME 和所有 SOAR 用户授予所需角色。
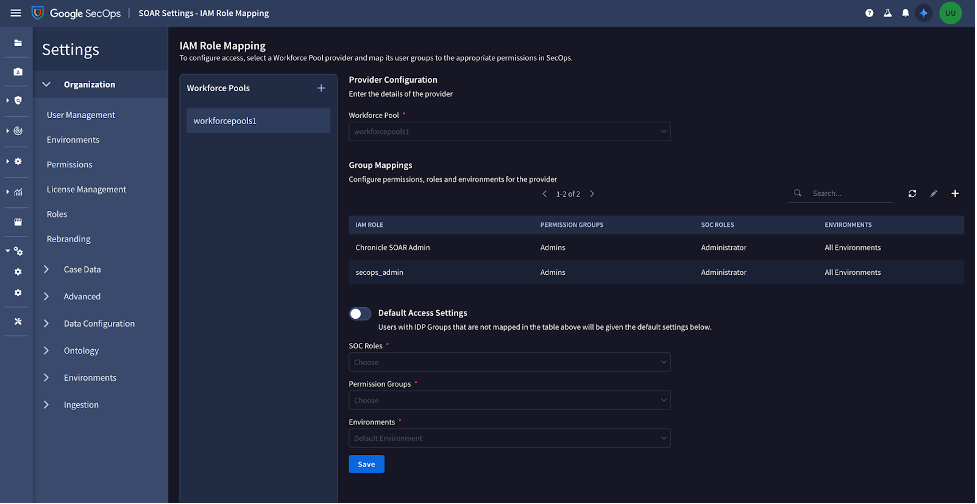
在 SOAR 的新群组映射页面中,为每个员工池和 IdP 更新 IdP 群组映射。
- 点击员工池右侧的 添加。
- 添加您在员工身份联合中配置的员工池的名称。
执行以下操作,将 IdP 群组添加到群组映射表中。
- 点击右侧的 添加。
- 添加 IdP 中的群组名称。
- 选择对 SOAR 权限组、环境和 SOC 角色的必要访问权限。
- 点击保存。
- 确保您还添加了具有管理员权限的管理员 IdP 组,以便管理权限组、SOC 角色和选择所有环境。
对其他员工池重复执行步骤 a-c。
如果您在外部身份验证页面中有任何现有的 IdP 群组映射,请勿修改它们,因为在迁移之前,您仍需要使用它们向 SOAR 进行身份验证。
完成上述步骤后,点击添加。每次用户登录时,系统都会在设置 > 访问管理 > 用户管理 > SOAR 用户管理** 页面中更新其角色。
第 4 步:迁移日期确认
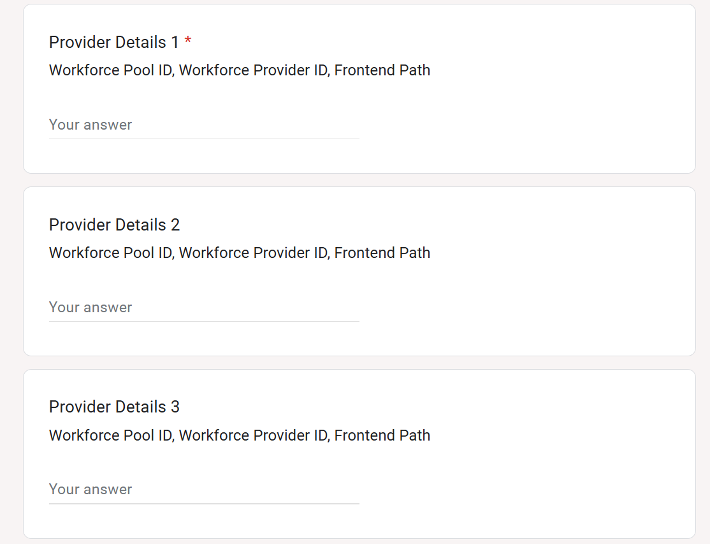
在产品内通知中的 Google 表单内提供 Google Cloud 项目 ID,并在提交表单之前确认迁移日期和时间段。
如果 MSSP 有多个前端路径,请填写 Google 表单,添加每个提供商的员工池 ID、提供商 ID 和前端路径的详细信息。
第 5 步:邮件邀请
接受“获取 Google Security Operations”页面的邮件邀请,然后完成设置。请确保您的区域信息准确无误,如邮件邀请中所述。
第 6 步:设置验证
如需验证您的设置,我们建议您按照 SOAR 迁移预验证指南中的说明操作。
第 7 步:迁移
Google 将执行迁移。在迁移期间,SOAR 服务将停机两小时。
迁移完成后,我们会发送一封电子邮件,其中包含用于访问 SOAR 平台的新网址。
在迁移期间和迁移后,请与您的合作伙伴代表协调,确保您在迁移后不会遇到任何问题。
后续步骤
需要更多帮助?获得社区成员和 Google SecOps 专业人士的解答。