


הדף הזה רלוונטי ל-Apigee ול-Apigee Hybrid.
לעיון במסמכי התיעוד של
Apigee Edge

בדף הזה מוסבר איך היררכיות של הרשאות ניהול זהויות והרשאות גישה (IAM) מוחלות על משאבי Apigee API (פרוקסי של API, רכיבי Shared Flow ומוצרי API) ועל משאבי הצאצא שלהם כשמשתמשים ב-Apigee Spaces.
אינטראקציה של IAM עם Apigee Spaces
באופן כללי, מדיניות IAM שקובעת את הגישה למשאבים עוברת בירושה דרך היררכיית המשאבים Google Cloud . כללי המדיניות הספציפיים של IAM שחלים על משאב מסוים כוללים את שני הסוגים הבאים:
- כל כללי המדיניות שחלים ישירות על המשאב
- כל מדיניות שעוברת בירושה מהמשאבים הקודמים בהיררכיה
היררכיית משאבים והרשאות ב-Apigee
ב-Apigee, בראש היררכיית המשאבים נמצא משאב הארגון. משאבי צאצא של ארגון כוללים פרוקסי של API, רכיבי Shared Flow ומוצרי API. כשמשתמשים ב-Apigee בלי Spaces, ההרשאות חלות על הפרויקט Google Cloud , שקשור ישירות למשאב הארגון ב-Apigee. כתוצאה מכך, מדיניות ה-IAM שקובעת את הגישה לשרת proxy נתון של API, לזרימה משותפת או למוצר API כוללת את כל כללי המדיניות שעברו בירושה מהארגון, בנוסף לכל כללי המדיניות שחלים ישירות על המשאב הספציפי.
היררכיית משאבים והרשאות עם מרחבים
כשמשתמשים ב-Apigee עם מרחבים, משאב המרחב מתווסף להיררכיה.
נבחן תרחיש שבו לארגון Apigee יש שלושה proxy ל-API: proxy-a, proxy-b ו-proxy-c.
בדוגמה הזו, proxy-b ו-proxy-c משויכים ל-space-red ול-space-blue, בהתאמה. כשמשייכים משאב API למרחב, המאפיין space מוגדר במשאב.
כשמבצעים קריאה ל-API כדי לקבל את הפרטים של proxy-c, נקודת הקצה של ה-API משקפת את ההיררכיה בפועל של המשאבים, שבה פרוקסי ה-API הוא צאצא של הארגון עם מאפיין של מרחב, כמו שמוצג בדוגמה הבאה:
curl -X GET -H "Authorization: Bearer $TOKEN" "https://apigee.googleapis.com/v1/organizations/org1/apis/proxy-c"
{
  "metaData": {
    "createdAt": "1725665197737",
    "lastModifiedAt": "1725665462105",
    "subType": "Proxy"
  },
  "name": "proxy-c",
  "revision": [
    "1"
  ],
  "apiProxyType": "PROGRAMMABLE",
  "space": "space-blue"
}
למרות שהנתיב למשאב API שמשויך למרחב נשאר זהה, היררכיית הרשאות ה-IAM משתנה. בתרחיש לדוגמה שלנו, בדיקות ההרשאות ב-IAM יתנהגו כאילו משאב ה-API הוא צאצא של המרחב. כתוצאה מכך, מדיניות ה-IAM שחלה על משאב ה-API כוללת את המדיניות שעברה בירושה מהמרחב, בנוסף לכל מדיניות שחלה ישירות על המרחב, כפי שמוצג באיור הבא:
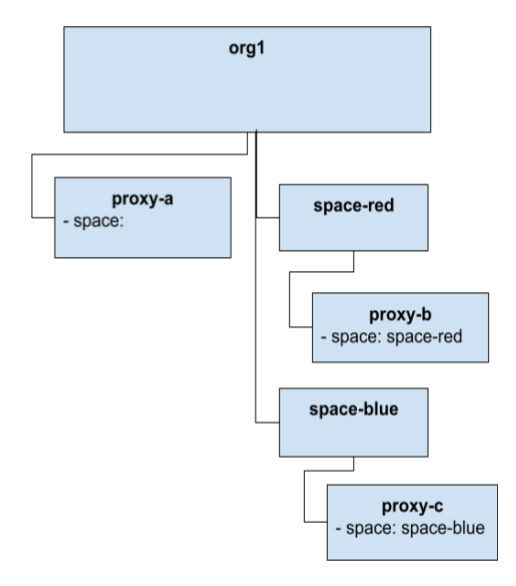
בדיקות מדיניות IAM למשאבי מרחבים
כמו שצוין בקטע הקודם, כשמשייכים פרוקסי של API, רכיבי Shared Flow ומוצרי API למרחב, הם נחשבים למשאבי צאצא של המרחב במהלך בדיקות של מדיניות IAM. היררכיית המשאבים האפקטיבית הזו חלה על כל רכיבי המשנה של שרתי proxy ל-API, רכיבי זרימה משותפים ומוצרי API.
לדוגמה, מאפייני מוצר של API הם משאבי צאצא של מוצר API. כדי להציג את כל המאפיינים של מוצר ה-API product-a בארגון Apigee org1, שמשויך למרחב Apigee space-blue, נתיב המשאב בפועל הוא GET organizations/org1/apiproduct/product-a/attributes. עם זאת, הנתיב שנבדק להרשאות IAM הוא organizations/org1/spaces/space-blue/apiproduct/product-a/attributes.
בדיקות של מדיניות IAM לפריסות
המשאב Environment לא משויך למרחבים. עם זאת, חלק מממשקי ה-API הקיימים עודכנו כדי לאפשר גישה מדויקת לפריסות ולסשנים של ניפוי באגים עבור פרוקסי של API ורכיבי Shared Flow.
בהמשך מפורטים השינויים בבדיקות ההרשאות ב-IAM לפעולות הפריסה הבאות במשאבים במרחב:
| שיטת המשלוח | בדיקת הרשאות IAM במרחב |
|---|---|
| organizations.deployments.list | ללא שינוי |
| organizations.apis.deployments.list | apigee.deployments.list ב- organizations/$ORG/spaces/$SPACE/apis/$API
|
| organizations.apis.revisions.deployments.list | apigee.deployments.list ב-organizations/$ORG/spaces/$SPACE/apis/$API/revisions/$REV
|
| organizations.environments.deployments.list | ללא שינוי |
| organizations.environments.deployments.get | ללא שינוי |
| organizations.environments.apis.deployments.list | apigee.deployments.list ב-organizations/$ORG/environments/$ENVאו
|
| organizations.environments.apis.revisions.deployments.get | apigee.deployments.get ב-organizations/$ORG/environments/$ENV
או
apigee.deployments.get ב- |
| organizations.environments.apis.revisions.deployments.deploy | apigee.deployments.create ב-organizations/$ORG/environments/$ENV
וגם
apigee.proxyrevisions.deploy ב- |
| organizations.environments.apis.revisions.deployments.generateDeployChangeReport | apigee.deployments.create ב-organizations/$ORG/environments/$ENV
וגם
apigee.proxyrevisions.deploy ב- |
| organizations.environments.apis.revisions.deployments.generateUndeployChangeReport | apigee.deployments.delete ב-organizations/$ORG/environments/$ENV
וגם
apigee.proxyrevisions.undeploy בתאריך |
| organizations.environments.apis.revisions.deployments.undeploy | apigee.deployments.delete ב-organizations/$ORG/environments/$ENV
וגם
apigee.proxyrevisions.undeploy בתאריך |
| organizations.environments.sharedflows.deployments.list | apigee.deployments.list ב-organizations/$ORG/environments/$ENV או apigee.deployments.list ב- organizations/$ORG/spaces/$SPACE/sharedflows/$SF
|
| organizations.environments.sharedflows.revisions.deployments.deploy | apigee.deployments.create ב-organizations/$ORG/environments/$ENV
וגם
apigee.sharedflowrevisions.deploy ב- |
| organizations.environments.sharedflows.revisions.deployments.get | apigee.deployments.get ב-organizations/$ORG/environments/$ENV
או apigee.deployments.get on
|
| organizations.environments.sharedflows.revisions.deployments.undeploy | apigee.deployments.delete ב-organizations/$ORG/environments/$ENV
וגם
apigee.sharedflowrevisions.undeploy ב- |
| organizations.sharedflows.deployments.list | apigee.deployments.list ב-organizations/$ORG/spaces/$SPACE/sharedflows/$SF
|
| organizations.sharedflows.revisions.deployments.list | apigee.deployments.list ב-organizations/$ORG/spaces/$SPACE/sharedflows/$SF/revisions/$REV
|
בדיקות הרשאות לסשנים של ניפוי באגים
אם proxy ל-API משויך למרחב, בדיקות ההרשאות ב-IAM עבור סשנים של ניפוי באגים ב-proxy השתנו, כמו שמתואר בטבלה הבאה:
| שיטת המשלוח | בדיקת הרשאות IAM במרחב |
|---|---|
| organizations.environments.apis.revisions.debugsessions.create | apigee.tracesessions.create בתאריך organizations/$ORG/spaces/$SPACE/apis/$API/revisions/$REV
וגם
|
| organizations.environments.apis.revisions.debugsessions.get | apigee.tracesessions.get ב-organizations/$ORG/environments/$ENV וגם organizations/$ORG/spaces/$SPACE/apis/$API
|
| organizations.environments.apis.revisions.debugsessions.deleteData | apigee.tracesessions.delete ב-organizations/$ORG/environments/$ENVוגם apigee.tracesessions.delete on
|
| organizations.environments.apis.revisions.debugsessions.list | apigee.tracesessions.list ב-organizations/$ORG/environments/$ENV
או
apigee.tracesessions.list ב- |
| organizations.environments.apis.revisions.debugsessions.data.get | apigee.tracesessions.get ב-organizations/$ORG/environments/$ENV
וגם
apigee.tracesessions.get ב- |
| organizations.environments.apis.revisions.debugsessions.data.list | apigee.tracesessions.get ב-organizations/$ORG/environments/$ENV
וגם
apigee.tracesessions.get ב- |