


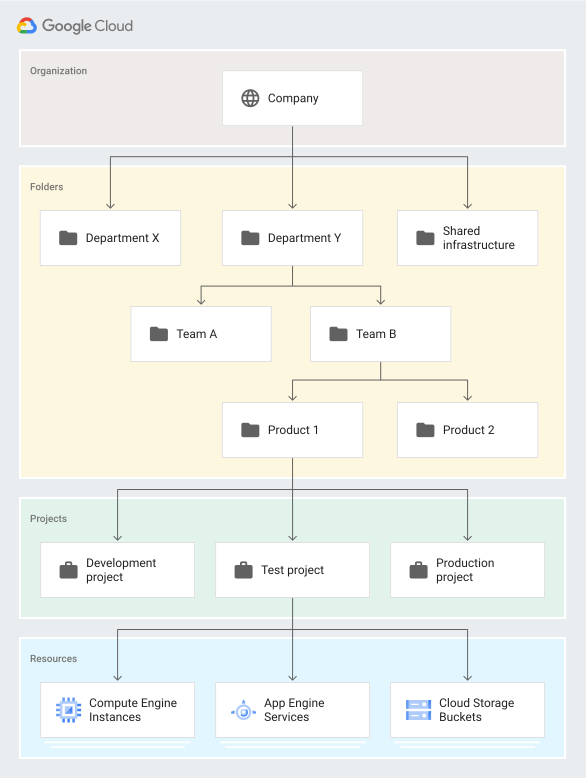
היררכיית המשאבים ב- Google Cloud מספקת דרך מובנית לארגן את המשאבים בענן. לכל המשאבים, חוץ מהמשאב העליון בהיררכיה, יש בדיוק הורה אחד. ההיררכיה מורכבת מהארגון (הרמה הבסיסית) בחלק העליון, ואחריו תיקיות (אופציונלי) לקיבוץ, ואז פרויקטים שמכילים את משאבי השירות בפועל, כמו מכונות וירטואליות של Compute Engine וקטגוריות אחסון.
היתרונות של שימוש בהיררכיה מובנית:
- בעלות: קושרת את מחזור החיים של משאב להורה הישיר שלו. הפרויקטים שייכים לארגון, ולא לעובד שיצר אותם. אם עובד עוזב, הפרויקט נשאר פעיל ומאובטח.
- ירושה: היא מספקת נקודות חיבור לבקרת גישה ולכללי מדיניות של הארגון, שמועברים במורד ההיררכיה. אתם יכולים להקצות תפקידים ברמה גבוהה (כמו הארגון או תיקייה). התפקידים האלה עוברים בירושה לכל משאבי הצאצא, וכך מצמצמים את הצורך להגדיר ידנית הרשאות לכל פרויקט בנפרד.
בתרשים הבא מוצגת היררכיית המשאבים של Google Cloud .
משאב הארגון
משאב הארגון מייצג ישות (כמו חברה) ומשמש כצומת הבסיסי (root) של היררכיית המשאבים ב-Google Cloud . הוא מספק את הפונקציות העיקריות הבאות:
- הארגון הוא ההורה של כל משאבי התיקיות והפרויקטים.
- כללי מדיניות של בקרת גישה (כמו תפקידים של ניהול זהויות והרשאות גישה (IAM)) וכללי מדיניות של הארגון שמוחלים ברמה הזו, עוברים בירושה לכל משאב בארגון.
- לא כל משתמשי Google Cloud צריכים משאב ארגון, אבל הוא נדרש כדי להשתמש בתכונות מסוימות של מנהל המשאבים.
שיוך לחשבונות Google Workspace או Cloud Identity
כדי לקבל גישה למשאב הארגון, צריך חשבון Google Workspace או Cloud Identity.
- כל חשבון של Google Workspace או של Cloud Identity יכול להיות משויך למשאב ארגון אחד בלבד.
- כשמשתמש עם חשבון Google Workspace או Cloud Identity יוצר משאב פרויקט ב- Google Cloud , מוקצה לו באופן אוטומטי משאב ארגון.
בתמונה הבאה מוצג הקישור בין חשבון Google Workspace, Cloud Identity והיררכיית המשאבים ב- Google Cloud .
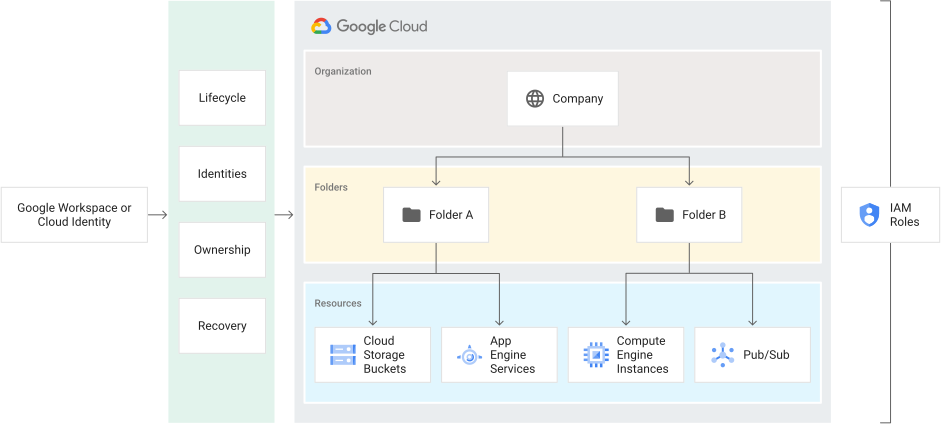
הסופר-אדמין ב-Google Workspace הוא האדם שאחראי על אימות הבעלות על הדומיין, והוא איש הקשר במקרים של שחזור. לכן, כברירת מחדל, לסופר-אדמין ב-Google Workspace יש הרשאה להקצות תפקידים ב-IAM. התפקיד העיקרי של סופר-אדמין ב-Google Workspace, בכל הקשור ל- Google Cloud , הוא להקצות את תפקיד ה-IAM "אדמין ארגוני" למשתמשים המתאימים בדומיין שלו. כך תיווצר ההפרדה בין תחומי האחריות של הניהול ב-Google Workspace וב- Google Cloud, שמשתמשים בדרך כלל מחפשים.
כללים ליצירת פרויקטים למשתמשים מנוהלים
אחרי שיוצרים משאב ארגון לדומיין, חלים כללים מחמירים על יצירת פרויקטים:
- משתמשים מנוהלים (חברים בדומיין של החשבון) חייבים ליצור פרויקטים בתוך ארגון. בחשבונות שמשויכים למשאב ארגון אי אפשר ליצור משאבי פרויקט שלא משויכים למשאב ארגון.
- כברירת מחדל, פרויקטים חדשים שייכים לארגון שמשויך למשתמש.
- אם למשתמש יש את ההרשאות המתאימות, הוא יכול לציין משאב ארגוני אחר במהלך יצירת הפרויקט. אחרת, כברירת מחדל, הפרויקט ישויך לארגון הבית שלו.
היתרונות של משאב הארגון
כשמשתמשים במשאב הארגון, משאבי הפרויקט שייכים לארגון ולא לעובד שיצר אותם. כלומר, הארגון שומר על משאבי הפרויקט כשעובד עוזב את החברה. משאבי הפרויקט פועלים לפי מחזור החיים של משאב הארגון ב- Google Cloud.
בנוסף, מנהלי הארגון שולטים בכל המשאבים באופן מרוכז. הם יכולים לראות ולנהל את כל משאבי הפרויקט בחברה. כך אפשר למנוע פרויקטים נסתרים או אדמינים לא מורשים.
אפשר גם להקצות תפקידים ברמת הארגון, וכל משאבי הפרויקטים והתיקיות שנמצאים מתחת למשאב הארגון יורשים אותם. לדוגמה, אתם יכולים להקצות את התפקיד אדמין רשת לצוות הרשתות ברמת הארגון, כדי לאפשר להם לנהל את כל הרשתות בכל משאבי הפרויקטים בחברה, במקום להקצות את התפקיד לכל משאב פרויקט בנפרד.
משאב הארגון מוגדר באמצעות המאפיינים הבאים:
- מזהה משאב של ארגון, שהוא מזהה ייחודי של ארגון.
- שם לתצוגה, שנוצר משם הדומיין הראשי ב-Google Workspace או ב-Cloud Identity.
- זמן היצירה של משאב הארגון.
- הפעם האחרונה שבה בוצע שינוי במשאב הארגון.
- הבעלים של משאב הארגון, שהוא מזהה הלקוח ב-Google Workspace מ-Directory API. אתם מציינים את הבעלים כשאתם יוצרים את משאב הארגון, ואי אפשר לשנות אותו.
בקטע הקוד הבא מוצג המבנה של משאב הארגון:
{
  "creationTime": "2020-01-07T21:59:43.314Z",
  "displayName": "my-organization",
  "lifecycleState": "ACTIVE",
  "name": "organizations/34739118321",
  "owner": {
    "directoryCustomerId": "C012ba234"
  }
}
מדיניות ההרשאות הראשונית של משאב ארגון חדש מעניקה את התפקידים "יצירת פרויקטים" ו"יצירת חשבונות לחיוב" לכל הדומיין ב-Google Workspace. כלומר, המשתמשים יכולים להמשיך ליצור משאבי פרויקטים וחשבונות לחיוב כמו שעשו לפני שנוצר המשאב הארגוני. כשיוצרים משאב ארגון, לא נוצרים משאבים אחרים. כללי מדיניות ההרשאה, הדחייה ומדיניות הארגון עוברים בירושה דרך ההיררכיה. המדיניות שחלה בפועל על כל משאב בהיררכיה היא תוצאה של כללי המדיניות שחלים ישירות על המשאב, ושל כללי המדיניות שעוברים בירושה מישויות האב.
משאב התיקייה
משאבי תיקיות הם מנגנון קיבוץ אופציונלי בין משאבי ארגון למשאבי פרויקט. כדי להשתמש בתיקיות, צריך משאב מסוג "ארגון". משאבי התיקיות ומשאבי הפרויקטים הצאצאים שלהם נמצאים מתחת למשאב הארגון.
משאבי תיקיות יכולים לספק גבולות הפרדה בין פרויקטים. הן פועלות כארגוני משנה בתוך משאב הארגון. משאבי תיקיות יכולים לייצג ישויות משפטיות, מחלקות וצוותים שונים בתוך החברה. לדוגמה, הרמה הראשונה של התיקיות יכולה לייצג את המחלקות הראשיות בארגון. תיקיות יכולות להכיל פרויקטים ותיקיות אחרות, ולכן כל תיקייה יכולה לכלול תיקיות משנה שמייצגות צוותים שונים. כל תיקיית צוות יכולה להכיל תיקיות משנה נוספות שמייצגות אפליקציות שונות. איך יוצרים תיקיות?
אם למשאב הארגון יש משאבי תיקיות ויש לכם הרשאות צפייה מתאימות, תוכלו לראות אותם במסוף Google Cloud . הוראות מפורטות יותר זמינות במאמר הצגה, עדכון ומחיקה של תיקיות.
משאבי תיקיות מאפשרים לכם להקצות הרשאות ניהול. לדוגמה, אתם יכולים לתת לכל ראש מחלקה בעלות מלאה על כל משאבי Google Cloud במחלקה שלו. באופן דומה, משאבי תיקיות יכולים להגביל את הגישה למשאבים, כך שמשתמשים במחלקה מסוימת יכולים לגשת למשאבי Google Cloudוליצור אותם רק בתוך משאב התיקייה הזה.
בקטע הקוד הבא מוצג המבנה של משאב תיקייה:
{
  "createTime": "2030-01-07T21:59:43.314Z",
  "displayName": "Engineering",
  "lifecycleState": "ACTIVE",
  "name": "folders/634792535758",
  "parent": "organizations/34739118321"
}
בדומה למשאבים של ארגונים ופרויקטים, משאבי תיקיות פועלים כנקודת ירושה של מדיניות הרשאות, מדיניות דחייה ומדיניות ארגונית. תפקידי IAM שמוקצים למשאב תיקייה עוברים בירושה לכל משאבי הפרויקטים והתיקיות שבתיקייה הזו.
משאב הפרויקט
משאב הפרויקט הוא הישות הארגונית הבסיסית. משאבי ארגון ותיקייה יכולים להכיל כמה פרויקטים. כדי להשתמש ב- Google Cloud, צריך משאב של פרויקט. הוא חיוני ליצירה, להפעלה ולשימוש של כל שירותיGoogle Cloud , וגם לניהול ממשקי API, להפעלת החיוב, לניהול ההרשאות, להוספת שותפי עריכה ולהסרה שלהם.
כל המשאבים בפרויקט מורכבים מהרכיבים הבאים:
- שני מזהים:
- מזהה המשאב של הפרויקט, שהוא מזהה ייחודי של משאב הפרויקט.
- מספר המשאב של הפרויקט, שמוקצה באופן אוטומטי כשיוצרים את הפרויקט. הוא לקריאה בלבד.
- שם מוצג אחד שניתן לשינוי.
- מצב מחזור החיים של משאב הפרויקט, לדוגמה ACTIVE או DELETE_REQUESTED.
- אוסף של תוויות שאפשר להשתמש בהן כדי לסנן פרויקטים.
- השעה שבה נוצר משאב הפרויקט.
בקטע הקוד הבא מוצג המבנה של משאב הפרויקט:
{
  "createTime": "2020-01-07T21:59:43.314Z",
  "lifecycleState": "ACTIVE",
  "name": "my-project",
  "parent": {
    "id": "634792535758",
    "type": "folder"
  },
  "projectId": "my-project",
  "labels": {
     "my-label": "prod"
  },
  "projectNumber": "464036093014"
}
כדי לבצע פעולות ברוב המשאבים של Google Cloud , צריך לספק את מזהי המשאבים של הפרויקט בכל בקשה. אפשר לזהות משאב של פרויקט בשתי דרכים: באמצעות מזהה המשאב של הפרויקט או באמצעות מספר המשאב של הפרויקט. בקטע הקוד, אלה projectId ו-projectNumber.
מזהה המשאב של הפרויקט הוא השם בהתאמה אישית שבוחרים כשיוצרים פרויקט. אם אתם מפעילים API שדורש פרויקט, אתם יכולים ליצור פרויקט חדש או לבחור פרויקט קיים באמצעות מזהה המשאב של הפרויקט. המחרוזת name שמופיעה בממשק המשתמש שונה ממזהה המשאב של הפרויקט.
Google Cloud יוצר באופן אוטומטי מספר משאב לפרויקט. אפשר למצוא את המזהה והמספר של משאב הפרויקט במרכז הבקרה של הפרויקט במסוףGoogle Cloud . במאמר יצירת פרויקטים מוסבר איך מקבלים מזהי פרויקטים ואיך מבצעים משימות ניהול אחרות של משאבי פרויקטים.
מדיניות ה-IAM הראשונית של משאב הפרויקט החדש שנוצר מעניקה את תפקיד הבעלים ליוצר הפרויקט.
כל המשתמשים, כולל משתמשים בתקופת ניסיון בחינם, משתמשים בתוכנית בחינם ולקוחות של Google Workspace ו-Cloud Identity, יכולים ליצור משאבי פרויקט. משתמשים בתוכנית החינמית שלGoogle Cloud יכולים ליצור רק משאבים של פרויקטים ומשאבים של שירותים בתוך פרויקטים. משאבי פרויקטים יכולים להיות בראש ההיררכיה, אבל רק אם הם נוצרו על ידי משתמש בתקופת ניסיון בחינם או משתמש בתוכנית בחינם. ללקוחות Google Workspace ו-Cloud Identity יש גישה לתכונות נוספות של היררכיית המשאבים ב- Google Cloud , כמו משאבי ארגון ותיקיות. בסקירה הכללית על Cloud Identity תוכלו לקרוא מידע נוסף. למשאבי פרויקט שנמצאים בראש ההיררכיה אין משאבי הורה, אבל אפשר להעביר אותם למשאב ארגון אחרי שיוצרים אותו לדומיין. למידע נוסף על העברת משאבי פרויקט, ראו העברת פרויקטים בין משאבים ארגוניים.
המאמרים הבאים
- איך יוצרים את Google Cloud היררכיית המשאבים
- מידע על גבולות הניהול והגדרות היכולות
- איך מציגים את כל הפרויקטים, התיקיות והארגונים בהיררכיה