


Comprendere quali porte utilizza il piano di runtime ibrido è importante per le implementazioni aziendali. Questa sezione descrive le porte utilizzate per le comunicazioni sicure all'interno del piano di runtime, nonché le porte esterne utilizzate per le comunicazioni con i servizi esterni.
Connessioni interne
La comunicazione tra il piano di runtime e il piano di gestione è protetta con TLS unidirezionale e OAuth 2.0. I singoli servizi utilizzano protocolli diversi, a seconda del servizio con cui comunicano.
I certificati utilizzati per la comunicazione tra i componenti vengono generati dal gestore dei certificati di Apigee. Non devi fornire un certificato o gestirlo.
La seguente immagine mostra le porte e i canali di comunicazione all'interno del piano di runtime ibrido:

La tabella seguente descrive le porte e i canali di comunicazione all'interno del piano di runtime ibrido:
| Connessioni interne | |||||
|---|---|---|---|---|---|
| Origine | Destinazione | Protocollo/Porte | Protocollo di sicurezza | Descrizione | |
| MART | Cassandra | TCP/9042 TCP/9142 |
mTLS | Invia i dati per la persistenza. | |
| Apigee Connect | MART | TCP/8443 | TLS | Le richieste dal control plane passano tramite Apigee Connect. Apigee Connect avvia la connessione. | |
| Ingress Istio predefinito | processore di messaggi | TCP/8443 | TLS (certificato autofirmato generato da Apigee) | Elabora le richieste API in entrata. | |
| processore di messaggi | Cassandra | TCP/9042 TCP/9142 |
mTLS | Invia i dati per la persistenza. | |
| processore di messaggi | fluentd (analisi / logging) | TCP/20001 | mTLS | Trasmette i dati al pod di raccolta dei dati. | |
| Cassandra | Cassandra | TCP/7001 TCP/7199 |
mTLS | Comunicazioni del cluster intra-nodo. | |
| Cassandra | Cassandra | TCP/7001 | mTLS | Comunicazioni tra regioni. | |
| Sincronizzatore | Cassandra | TCP/9042 TCP/9142 |
mTLS | Invia i dati per la persistenza. | |
| Prometheus (metriche) | Cassandra | TCP/7070 (HTTPS) | TLS | Estrae i dati delle metriche da vari servizi. | |
| MART | TCP/8843 (HTTPS) | TLS | |||
| Processore di messaggi | TCP/8843 (HTTPS) | TLS | |||
| Sincronizzatore | TCP/8843 (HTTPS) | TLS | |||
| UDCA | TCP/7070 (HTTPS) | TLS | |||
| Watcher | Pod Ingress | TCP/8843 | TLS | Esegue il polling per ottenere lo stato del deployment. | |
Connessioni esterne
Per configurare correttamente il firewall di rete, devi conoscere le porte in entrata e in uscita utilizzate da ibrido per comunicare con i servizi esterni.
L'immagine seguente mostra le porte utilizzate per le comunicazioni esterne con il piano di runtime ibrido:
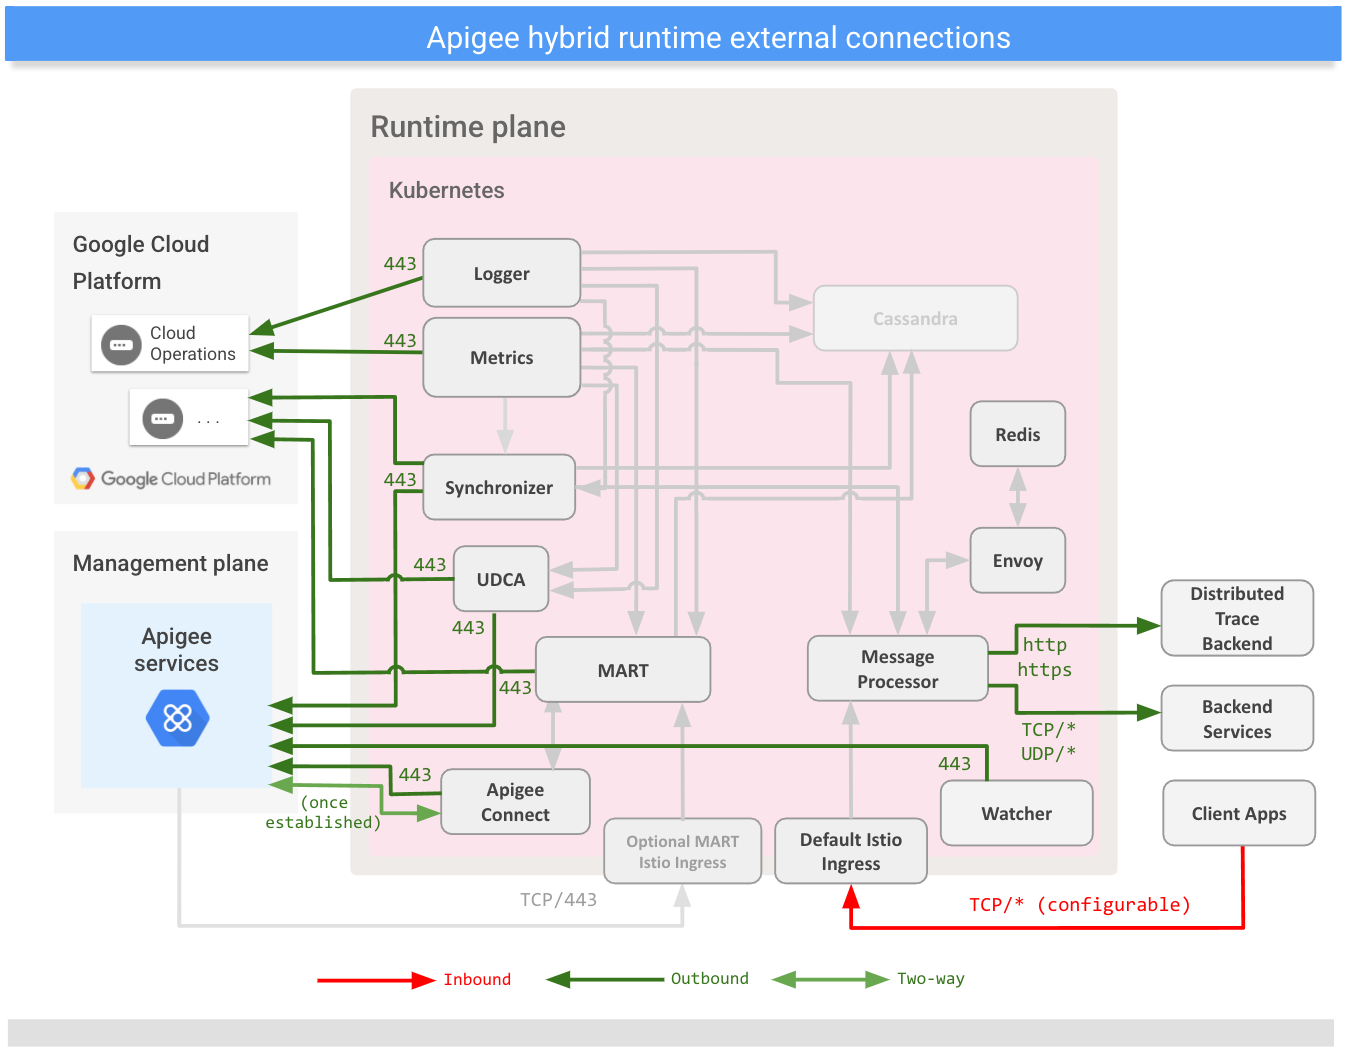
La tabella seguente descrive le porte utilizzate per le comunicazioni esterne con il piano di runtime ibrido:
| Connessioni esterne | |||||
|---|---|---|---|---|---|
| Origine | Destinazione | Protocollo/Porte | Protocollo di sicurezza | Descrizione | |
| Connessioni in entrata (esposte esternamente) | |||||
| App client | Ingress Istio predefinito | TCP/* | Nessuno/OAuth su TLS 1.2 | Richieste API da app esterne. | |
| Connessioni in uscita | |||||
| Processore di messaggi | Servizi di backend | TCP/* UDP/* |
Nessuno/OAuth su TLS 1.2 | Invia richieste agli host definiti dal cliente. | |
| Sincronizzatore | Servizi Apigee | TCP/443 | OAuth su TLS 1.2 | Recupera i dati di configurazione; si connette a
apigee.googleapis.com. |
|
| Google Cloud | Si connette a iamcredentials.googleapis.com per
l'autorizzazione. |
||||
| UDCA (Analytics) | Servizi Apigee (UAP) | TCP/443 | OAuth su TLS 1.2 | Invia dati a UAP nel management plane e a Google Cloud; si connette a
apigee.googleapis.com e
storage.googleapis.com. |
|
| Apigee Connect | Servizi Apigee | TCP/443 | TLS | Stabilisce la connessione con il piano di gestione; si connette a
apigeeconnect.googleapis.com. |
|
| Prometheus (metriche) | Google Cloud (Suite operativa di Google Cloud) | TCP/443 | TLS | Invia i dati a Suite operativa di Google Cloud nel piano di gestione; si connette a
monitoring.googleapis.com. |
|
| fluentd (logging) | Google Cloud (Suite operativa di Google Cloud) | TCP/443 | TLS | Invia dati a Suite operativa di Google Cloud nel management plane; si connette a
logging.googleapis.com |
|
| MART | Google Cloud | TCP/443 | OAuth su TLS 1.2 | Si connette a iamcredentials.googleapis.com per l'autorizzazione. |
|
| processore di messaggi | Backend di Distributed Trace | http o https | TLS (configurabile) | (Facoltativo) Comunica le informazioni di tracciamento al servizio di backend Distributed Trace. Configura il servizio e il protocollo nell'API TraceConfig. Il backend per Distributed Trace è in genere Cloud Trace o Jaeger. | |
| Connessioni bidirezionali | |||||
| Apigee Connect | Servizi Apigee | TCP/443 | TLS | Comunica i dati di gestione tra il management plane e l'API Management per i dati di runtime (MART) nel runtime plane. Apigee Connect avvia la connessione;
si connette a apigeeconnect.googleapis.com. Pertanto, non
è necessario configurare il firewall per la connettività in entrata. |
|
| * indica che la porta è configurabile. Apigee consiglia di utilizzare la porta 443. | |||||
Non devi consentire connessioni esterne per indirizzi IP specifici associati a
*.googleapis.com. Gli indirizzi IP possono cambiare perché attualmente il dominio viene risolto in
più indirizzi.