


Google SecOps 事件結構定義
在 BigQuery 中,名為 events 的資料表會儲存 UDM 事件記錄。
hour_time_bucket 欄位會將分區識別為 metadata.event_timestamp UDM 欄位中的小時。hour_time_bucket 欄位中的值是每小時時間戳記,格式為 <YYYY-MM-DD HH:MM:SS UTC>。以下為範例:
- 2022-05-20 00:00:00 UTC
- 2022-05-20 01:00:00 UTC
- 2022-05-20 02:00:00 UTC
- 2022-05-20 03:00:00 UTC
舉例來說,如果值為 2022-05-20 00:00:00 UTC,則會標示 event_timestamp 介於 2022-05-20 00:00:00 UTC 和 2022-05-20 00:59:59 UTC 之間的資料。詳情請參閱「查詢分區資料表」。
資料顯示在 events 資料表中的時間,取決於裝置記錄事件的時間 (metadata.event_timestamp) 與事件擷取至 Google Security Operations SIEM 的時間 (metadata.ingested_timestamp) 之間的時間差。
以下摘要說明 Google Security Operations 收到資料後,資料顯示在 events 資料表所需的時間:
- 如果差異小於兩小時,則資料會在擷取後約 2 小時顯示。
- 如果差異介於 2 小時到 24 小時之間,資料擷取後最多可能需要 4 小時才會顯示。
如果差異超過 24 小時,資料可能需要最多 5 天才會顯示。
events 資料表結構定義會定期變更。如要查看資料表相關資訊 (包括目前的結構定義),請參閱 BigQuery 操作說明,瞭解如何取得資料表資訊。
如要存取 events 結構定義,請按照下列步驟操作:
- 開啟 Google Cloud 控制台,然後選取 Google SecOps 代表提供的 Google SecOps 專案 ID。
依序選取「BigQuery」 >「BigQuery Studio」 >「datalake」 >「events」。
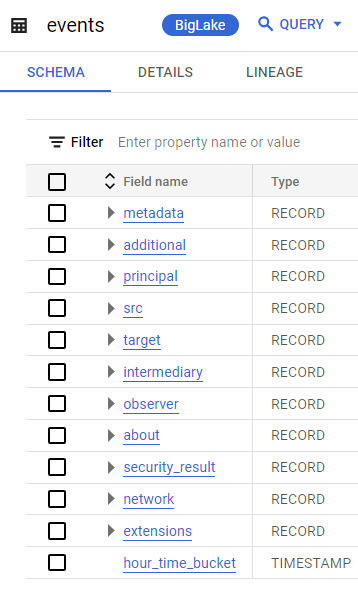
圖:BigQuery 中的
events資料表
資訊主頁的 Events 資料模型
在 Google SecOps 嵌入式資訊主頁中,您會看到名為「UDM 事件」的資料結構。這是為 BigQuery 中的 events 資料表建立的 Looker 資料模型。
表格中包含最常用的 UDM 欄位。不包含所有 UDM 欄位。如果缺少 UDM 欄位,需要將其納入個人化資訊主頁,請與 Google SecOps 代表聯絡。
如要查看這個探索中的欄位,請按照下列步驟操作:
- 在導覽列中,按一下「資訊主頁」。
- 建立新資訊主頁 (依序點選「新增」>「新建」),或編輯現有的資訊主頁。
- 新增資訊方塊。
- 如果系統提示,請選取「視覺化」做為類型。
- 在資料表清單中,選取「UDM Events」。
瀏覽欄位清單。
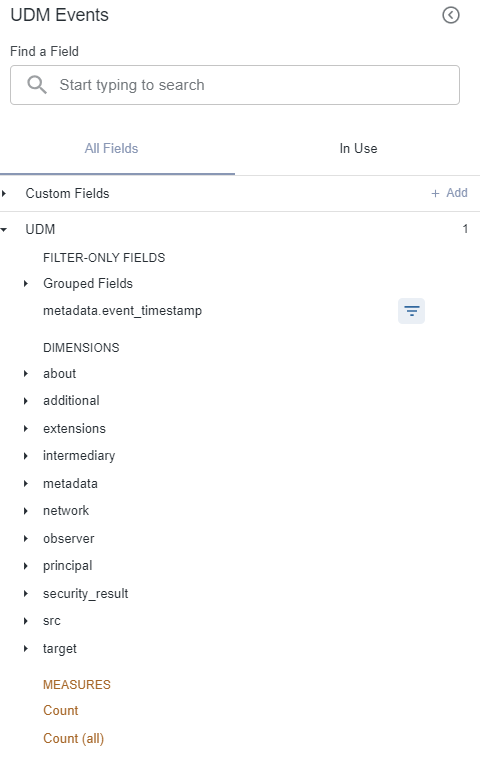
圖:Google SecOps 事件資料模型中的欄位清單
後續步驟
- 如要查看各個 UDM 欄位的說明,請參閱「Unified Data Model 欄位清單」。
- 如要瞭解如何在 BigQuery 中存取及執行查詢,請參閱「執行互動式和批次查詢工作」。
- 如要瞭解如何查詢分區資料表,請參閱「查詢分區資料表」。
- 如要瞭解如何將 Looker 連結至 BigQuery,請參閱 Looker 說明文件中的「連結至 BigQuery」一節。
- 瞭解如何查詢分區資料表。