


BlueLiv
במאמר הזה מוסבר איך לשלב את BlueLiv עם Google Security Operations.
מדריך לשילוב
מטרת השילוב היא להטמיע את האיומים מ-BlueLiv, באמצעות המסננים הרלוונטיים, כדי להציג רק את האיומים הרצויים ב-Google Security Operations באמצעות Threats Connector, ואז לבצע פעולות נוספות באיומים האלה בהתאם לתרחישי השימוש הרלוונטיים.
במדריך המהיר הזה נסביר כמה דברים שיעזרו ללקוחות Google SecOps להשתמש בשילוב בקלות.
הגדרת השילוב
נעבור על הפרמטרים ועל המקומות שבהם אפשר למצוא אותם, כדי שיהיה לכם קל יותר להגדיר את השילוב:
- API Root – זו כתובת ה-URL שבה אתם משתמשים כדי להציג את דף הבית של BlueLiv, בתוספת הסיומת /api/v2. לדוגמה:
הערך של הפרמטר הזה צריך להיות
https://tcdach.blueliv.com/api/v2. - שם משתמש – אותו שם משתמש שבו אתם משתמשים כדי להתחבר לדף הבית של BlueLiv.
- סיסמה – אותה סיסמה שמשמשת אתכם כדי להתחבר לדף הבית של BlueLiv.
מזהה הארגון – אפשר לזהות בקלות את מזהה הארגון בכתובת ה-URL שמשמשת לגלישה במוצר עצמו, לדוגמה:
בדוגמה הזו, מזהה הארגון הוא
117:https://tcdach.blueliv.com/dashboard/organizations/117/indexed
אחרי שסקרנו את הפרמטרים של השילוב, אנחנו יכולים להתעמק במונחים האחרים שקשורים לשילוב.
סוגי מודולים
ב-BlueLiv חילקו את קטע האיומים לסוגי מודולים, ובשילוב הזה אנחנו משתמשים בסוגים האלה כדי לעזור לפלטפורמת ה-SOAR ולהטמיע רק את המידע הרלוונטי אם רוצים לסנן לפי סוג מודול. אלה סוגי המודולים שזמינים כרגע ב-BlueLiv:
- פרטי כניסה
- מדיה חברתית
- כרטיסי אשראי
- הגנה על הדומיין
- תוכנה זדונית
- זליגת נתונים
- האקטיביזם
- הדארקנט
- בהתאמה אישית
- מעקב אחרי מדיה
- אפליקציות לנייד
מזהה האיום ומזהה המודול
https://tcdach.blueliv.com/dashboard/organizations/117/modules/1303/resource/31024379
לכל איום שאפשר למצוא ב-BlueLiv יש מזהה ייחודי (UID), מספר שמייצג אותו.
גם את המזהה הזה קל למצוא בכתובת ה-URL. איום נקרא גם משאב. לדוגמה, בדוגמה הזו מזהה האיום הוא 31024379.
בנוסף, לכל מודול ב-BlueLiv יש מזהה ייחודי (UID), מספר שמייצג אותו. לדוגמה, בדוגמה הזו המזהה הייחודי של האיום הוא 1303.
המלצה לגבי הגדרה
ב-Blueliv אפשר לפתוח רק סשן אחד בכל פעם. כדי לשמור על יציבות, מומלץ להשתמש במשתמשים שונים להגדרת השילוב ולמחברים. הערה: לכל מחבר צריך להיות משתמש נפרד.
תרחישים לדוגמה
- מעקב יזום אחרי איומי סייבר
- הגנה על המותג
- הגנה מפני פרצות באבטחת מידע
- מניעת הונאות
- זיהוי זיופים
הגדרת השילוב של BlueLiv ב-Google SecOps
איך מגדירים שילובים ב-Google SecOps
פרמטרים של שילוב
כדי להגדיר את השילוב, משתמשים בפרמטרים הבאים:
| השם המוצג של הפרמטר | סוג | ערך ברירת המחדל | Is Mandatory | תיאור |
|---|---|---|---|---|
| הרמה הבסיסית (root) של ה-API | String | https://example |
כן | שורש ה-API של המכונה של BlueLiv. |
| שם משתמש | String | לא רלוונטי | כן | שם המשתמש של BlueLiv. |
| סיסמה | סיסמה | לא רלוונטי | כן | הסיסמה של המשתמש |
| מזהה הארגון | String | לא רלוונטי | כן | צריך לציין את מזהה הארגון לשימוש ב-BlueLiv |
| אימות SSL | תיבת סימון | התיבה לא מסומנת | כן | אם ההגדרה מופעלת, המערכת מאמתת שאישור ה-SSL של החיבור לשרת IronScales תקף. |
פעולות
פינג
תיאור
בודקים את הקישוריות ל-BlueLiv באמצעות הפרמטרים שסופקו בדף הגדרת השילוב בדף Google SecOps Content Hub.
פרמטרים
לא רלוונטי
ריצה
הפעולה לא פועלת על ישויות, ואין לה פרמטרים של קלט חובה.
תוצאות הפעולה
תוצאת הסקריפט
| שם תוצאת הסקריפט | אפשרויות של ערכים |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
קיר נרתיקים
| סוג התוצאות | ערך / תיאור | סוג |
|---|---|---|
| הודעת פלט* | הפעולה לא אמורה להיכשל או להפסיק את ההפעלה של הפלייבוק: אם שתי הקריאות ל-API הצליחו: "החיבור לשרת BlueLiv בוצע בהצלחה באמצעות פרמטרי החיבור שסופקו". הפעולה אמורה להיכשל ולעצור את ההפעלה של הפלייבוק: אם רק הקריאה הראשונה הצליחה והשנייה נכשלה: "ההתחברות עם שם המשתמש והסיסמה הצליחה, אבל נראה שמזהה הארגון שגוי. צריך לבדוק את הפרמטר "מזהה הארגון" בדף "הגדרת השילוב" ולנסות שוב. " אם החיבור נכשל: "Failed to connect to the BlueLiv! השגיאה היא {0}".format(exception.stacktrace) |
כללי |
העשרת ישויות
תיאור
העשרת ישויות באמצעות מידע מהמודול Threat Context של Blueliv. ישויות נתמכות: IP, Hash, URL, גורם איום, קמפיין איום, חתימת איום, דומיין, CVE.
פרמטרים
| שם | ערך ברירת המחדל | Is Mandatory | תיאור |
|---|---|---|---|
| הציון הנמוך ביותר לסימון כחשוד | 5 | כן | צריך לציין מה הציון הנמוך ביותר שבו הישות תסומן כחשודה. מקסימום: 10. |
| יצירת תובנה | True | לא | אם ההגדרה מופעלת, הפעולה תיצור תובנות שמכילות מידע על ישויות. |
ריצה
הפעולה הזו פועלת על הישויות הבאות:
- כתובת IP
- גיבוב (hash)
- כתובת URL
- גורם איום
- קמפיין איומים
- חתימת האיום
- CVE
תוצאות הפעולה
תוצאת הסקריפט
| שם תוצאת הסקריפט | אפשרויות של ערכים | דוגמה |
|---|---|---|
| הפעולה בוצעה | נכון/לא נכון | success:False |
קיר נרתיקים
| Case | הצלחה | נכשל | הודעה |
|---|---|---|---|
| אם הועשרו ישויות מסוימות | TRUE | FALSE | הישויות הבאות הועשרו בהצלחה באמצעות מידע מ-Blueliv: {entity.identifier} |
| אם לא מועשרים, חלק | TRUE | FALSE | הפעולה לא הצליחה להעשיר את הישויות הבאות באמצעות מידע מ-Blueliv: {entity.identifier} |
| אם לא הועשרו כולם | FALSE | FALSE | לא הועשרו ישויות באמצעות מידע מ-Blueliv. |
| שגיאה חמורה, פרטי כניסה לא תקינים, שורש ה-API | FALSE | TRUE | הייתה שגיאה בביצוע הפעולה "העשרת ישויות". הסיבה: {error traceback} |
| אם המודול "הקשר של איום" לא זמין | FALSE | True | הייתה שגיאה בביצוע הפעולה "העשרת ישויות". הסיבה: המכונה לא תומכת במודול Threat Context. |
הוספת תגובה לשרשור
תיאור
הפעולה הזו תוסיף הערת טקסט רצויה לאיום ספציפי.
פרמטרים
| השם המוצג של הפרמטר | סוג | ערך ברירת המחדל | Is Mandatory | תיאור |
|---|---|---|---|---|
| סוג המודול | String | לא רלוונטי | כן | מציינים את סוג המודול שאליו שייך המשאב. |
| מזהה המודול | String | לא רלוונטי | כן | מציינים את מזהה המודול שאליו שייך המשאב. |
| מזהה המשאב | String | לא רלוונטי | כן | מציינים את מזהה המשאב שאליו רוצים להוסיף את ההערה. |
| טקסט התגובה | String | לא רלוונטי | כן | מזינים את התגובה שרוצים להוסיף למשאב. |
ריצה
הפעולה הזו לא פועלת על ישויות.
תוצאות הפעולה
תוצאת הסקריפט
| שם תוצאת הסקריפט | אפשרויות של ערכים |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
קיר נרתיקים
| סוג התוצאות | ערך/תיאור | סוג (ישות \ כללי) |
|---|---|---|
| הודעת פלט* | הפעולה לא אמורה להיכשל או להפסיק את ההפעלה של הפלייבוק: אם הפעולה הצליחה: "Successfully added the comment to threat ID: "+{threat_ID} הפעולה אמורה להיכשל ולעצור את ההפעלה של הפלייבוק: אם הפעולה נכשלה: "Failed to perform action "Add Comment to a Threat {0}".format(exception.stacktrace) |
כללי |
| טבלת Case Wall | שם: "מזהה איום "+{threat_id}+" הערות: עמודה:
|
סימון שרשור כמועדף
תיאור
הפעולה תסמן את האיום שצוין כאיום מועדף ב-BlueLiv.
פרמטרים
| השם המוצג של הפרמטר | סוג | ערך ברירת המחדל | ערכי DDL | Is Mandatory | תיאור |
|---|---|---|---|---|---|
| סוג המודול | String | לא רלוונטי | כן | מציינים את סוג המודול שאליו שייך המשאב. | |
| מזהה המודול | String | לא רלוונטי | כן | מציינים את מזהה המודול שאליו שייך המשאב. | |
| מזהה המשאב | String | לא רלוונטי | כן | מציינים את מזהה המשאב שאליו רוצים להוסיף את ההערה. | |
| סטטוס מועדף | DDL | מסומן בכוכב על ידי המשתמש | לא מסומן בכוכב מסומן בכוכב על ידי המשתמש הקבוצה סומנה בכוכב מסומן בכוכב מלא |
כן | ציינו את סטטוס המועדפים שאתם רוצים להחיל על האיום שצוין. |
ריצה
הפעולה הזו לא פועלת על ישויות.
תוצאות הפעולה
תוצאת הסקריפט
| שם תוצאת הסקריפט | אפשרויות של ערכים |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
קיר נרתיקים
| סוג התוצאות | ערך/תיאור | סוג (ישות \ כללי) |
|---|---|---|
| הודעת פלט* | הפעולה לא אמורה להיכשל או להפסיק את ההפעלה של הפלייבוק: אם הפעולה בוצעה: "מזהה האיום: "+{threat_ID}+" סומן כמועדף" הפעולה אמורה להיכשל ולעצור את ההפעלה של הפלייבוק: אם הפעולה נכשלה: "Failed to perform action "Mark Threat as a Favorite {0}".format(exception.stacktrace) |
כללי |
הוספת תוויות לאיומים
תיאור
הפעולה תוסיף את שם התווית שצוין למזהי האיומים שצוינו.
פרמטרים
| השם המוצג של הפרמטר | סוג | ערך ברירת המחדל | Is Mandatory | תיאור |
|---|---|---|---|---|
| סוג המודול | String | לא רלוונטי | כן | מציינים את סוג המודול שאליו שייך המשאב. |
| מזהה המודול | String | לא רלוונטי | כן | מציינים את מזהה המודול שאליו שייך המשאב. |
| מזהה המשאב | String | לא רלוונטי | כן | מציינים את מזהי המשאבים ברשימה מופרדת בפסיקים כדי להוסיף את התוויות. |
| שמות של תוויות | String | לא רלוונטי | כן | מציינים את שמות התוויות שרוצים להחיל על האיומים שצוינו, ברשימה מופרדת בפסיקים. חשוב לשים לב לאותיות גדולות וקטנות. |
ריצה
הפעולה הזו לא פועלת על ישויות.
תוצאות הפעולה
תוצאת הסקריפט
| שם תוצאת הסקריפט | אפשרויות של ערכים |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
קיר נרתיקים
| סוג התוצאות | ערך/תיאור | סוג (ישות \ כללי) |
|---|---|---|
| הודעת פלט* | הפעולה לא אמורה להיכשל או להפסיק את ההפעלה של הפלייבוק: אם חלק מהתוויות לא נמצאו: "לא הצלחנו למצוא את התוויות הבאות ב-BlueLiv":+(unsuccessful_label names_list)+". צריך לבדוק את שמות התוויות שציינת בפרמטרים של הפעולה ולנסות שוב" אם חלק מהאיומים לא נמצאו: "לא הצלחנו למצוא את האיומים הבאים ב-BlueLiv":+(unsuccessful_threat_IDs)+". צריך לבדוק את מזהי האיומים שציינת בפרמטרים של הפעולה ולנסות שוב" אם הפעולה הצליחה: "התוויות הבאות נוספו בהצלחה:" +(successful_label_names_list)+" למזהי האיומים הבאים: "+(successful_threat_IDs_list) הפעולה אמורה להיכשל ולעצור את ההפעלה של הפלייבוק: אם לא נמצאו תוויות: "Couldn't find any of the following labels in BlueLiv":+(unsuccessful_label names_list)+". Please check the label names you have provided in the action parameters and try again" אם לא נמצאו איומים: "Couldn't find any of the following Threats in BlueLiv":+(unsuccessful_threat_IDs_list)+". Please check the threat IDs you have provided in the action parameters and try again" אם הפעולה נכשלה: "Failed to perform action "Add Labels to Threats".format(exception.stacktrace) |
כללי |
הסרת תוויות מאיומים
תיאור
הפעולה תסיר את התוויות שצוינו ממזהי האיומים שצוינו.
פרמטרים
| שם | ערך ברירת המחדל | Is Mandatory | תיאור |
|---|---|---|---|
| סוג המודול | לא רלוונטי | כן | מציינים את סוג המודול שאליו שייך המשאב. |
| מזהה המודול | כן | מציינים את מזהה המודול שהמשאב שייך אליו. | |
| מזהה המשאב | כן | מציינים רשימה מופרדת בפסיקים של מזהי משאבים שמהם רוצים להסיר תוויות. | |
| שמות של תוויות | כן | מציינים רשימה מופרדת בפסיקים של תוויות שצריך להסיר. חשוב לשים לב לאותיות רישיות וקטנות. |
ריצה
הפעולה הזו לא פועלת על ישויות.
תוצאות הפעולה
תוצאת הסקריפט
| שם תוצאת הסקריפט | אפשרויות של ערכים |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
קיר נרתיקים
| Case | הצלחה | נכשל | הודעה |
|---|---|---|---|
| אם חלק מהתוויות לא נמצאו | TRUE | FALSE | "לא הצלחנו למצוא את התוויות הבאות ב-BlueLiv: \n {labels}. צריך לבדוק את שמות התוויות שציינת בפרמטרים של הפעולה ולנסות שוב". |
| אם לא נמצאו איומים מסוימים | TRUE | FALSE | לא הצלחנו למצוא את האיומים הבאים מהמודול {module} {threat IDs}: {threat IDs}. צריך לבדוק את מזהי האיומים שציינת בפרמטרים של הפעולה ולנסות שוב. |
| אם הפעולה הצליחה בחלק מהמקרים: | TRUE | FALSE | התוויות הבאות הוסרו בהצלחה מהאיום הבא {threat ID} ב-Blueliv: {successful_labels} |
| אם חלק מההמלצות עדיין לא יושמו: | TRUE | FALSE | התוויות הבאות כבר לא היו חלק מהאיום {threat ID} ב-Blueliv: {labels already not a part} |
| אם לא נמצאו תוויות | FALSE | TRUE | הייתה שגיאה בביצוע הפעולה "הסרת תוויות מאיומים". הסיבה: אף אחת מהתוויות לא נמצאה. כדאי לבדוק את האיות. |
| אם לא נמצאו איומים | FALSE | TRUE | הייתה שגיאה בביצוע הפעולה "הסרת תוויות מאיומים". הסיבה: לא נמצא אף אחד מהאיומים. כדאי לבדוק את האיות. |
| שגיאה חמורה, פרטי כניסה לא תקינים, שורש ה-API | FALSE | TRUE | הייתה שגיאה בביצוע הפעולה "הסרת תוויות מאיומים". הסיבה: {error traceback} |
| אם סוג המודול או המזהה לא תקינים | FALSE | TRUE | הייתה שגיאה בביצוע הפעולה "הסרת תוויות מאיומים". הסיבה: צוין מזהה מודול או סוג מודול לא תקין. |
רשימת איומים על ישויות
תיאור
הצגת רשימה של איומים שקשורים לישויות ב-Blueliv. ישויות נתמכות: כולן.
מגבלות ידועות
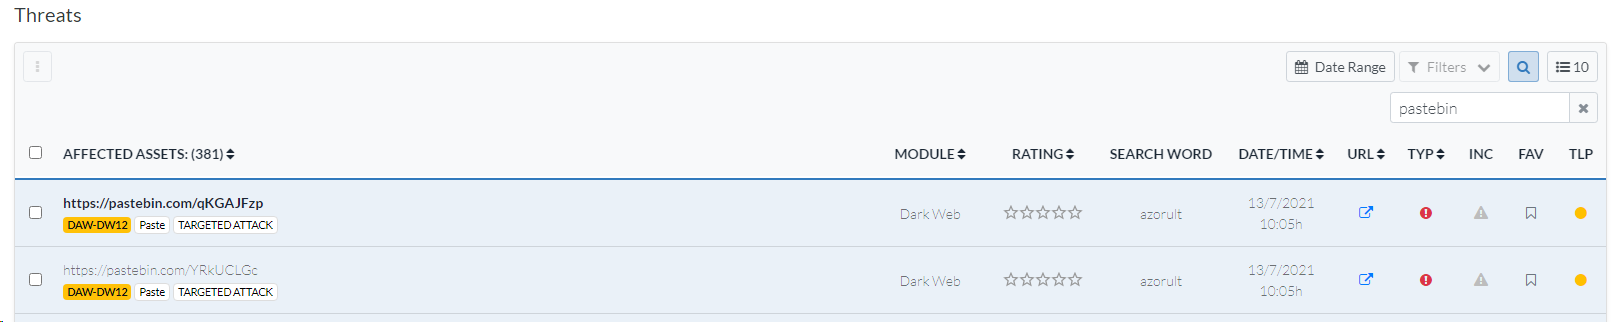
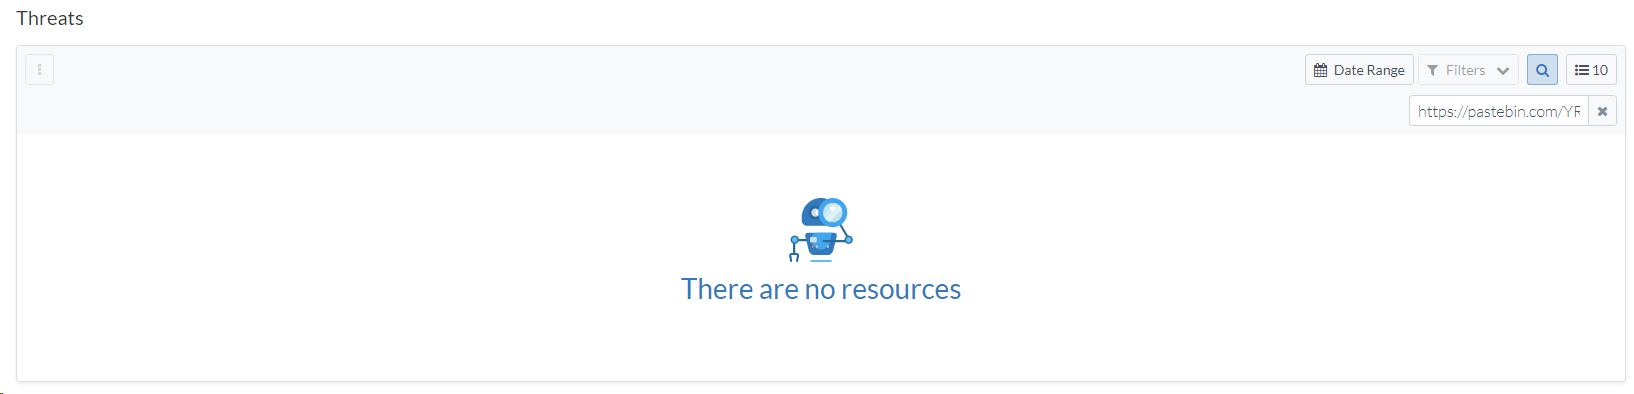
יכול להיות שה-API של Blueliv לא יחזיר תוצאות, גם אם המחרוזת תואמת בדיוק לשם האיום. דוגמה:
https://pastebin.com/YRkUCLGc – כתובת ה-URL מוצגת כשמחפשים באמצעות מילת המפתח "pastebin".
https://pastebin.com/YRkUCLGc – לא מוצג כשמחפשים באמצעות מילת המפתח "https://pastebin.com/YRkUCLGc".
פרמטרים
| השם המוצג של הפרמטר | סוג | ערך ברירת המחדל | Is Mandatory | תיאור |
|---|---|---|---|---|
| מסנן תוויות | CSV | לא רלוונטי | לא | צריך לציין רשימה מופרדת בפסיקים של תוויות שישמשו לסינון איומים. הערה: מסנן התוויות פועל לפי לוגיקת OR. |
| מסנן מודולים | CSV | לא רלוונטי | לא | צריך לציין רשימה מופרדת בפסיקים של מודולים, שישמשו לסינון איומים. |
| מספר האיומים המקסימלי להחזרה | מספר שלם | 50 | לא | מציינים כמה איומים להחזיר לכל ישות. אם לא מציינים ערך, הפעולה תחזיר 50 איומים. |
ריצה
הפעולה הזו פועלת בכל הישויות.
תוצאות הפעולה
תוצאת הסקריפט
| שם תוצאת הסקריפט | אפשרויות של ערכים |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
תוצאת JSON
{
    "id": xxxxxxx,
    "module_id": xxxx,
    "module_name": "Data Leakage",
    "module_short_name": "xxx-xxxxx",
    "module_type": "DATA_LEAKAGE",
    "url": "xxx",
    "content_type": "text/html",
    "countries_id": "xx",
    "analysis_result": "INFORMATIVE",
    "analysis_calc_result": "INFORMATIVE",
    "created_at": 1626163680000,
    "checked_at": 1626163680000,
    "changed_at": 1626163680000,
    "user_rating": 0,
    "read": true,
    "fav": "NOT_STARRED",
    "issued": false,
    "labels": [
        {
            "id": 36116,
            "name": "GithubCodeByFilename",
            "background_color": 16777215,
            "text_color": 0,
            "type": "GLOBAL"
        },
        {
            "id": 160,
            "name": "Public",
            "background_color": 45960,
            "text_color": 16777215,
            "type": "GLOBAL"
        }
    ],
    "tlpStatus": "AMBER",
    "searchPhrase": "credit card",
    "followedUp": false,
    "history": []
},
קיר נרתיקים
| סוג התוצאות | ערך/תיאור | סוג (ישות \ כללי) |
|---|---|---|
| הודעת פלט* | הפעולה לא אמורה להיכשל או להפסיק את ההפעלה של הפלייבוק: אם יש נתונים זמינים לאחד(is_success = true): "Successfully listed available threats to the following entities in Blueliv: {entity.identifier}". אם לא נמצאו איומים לישות אחת (is_success=true): "לא נמצאו איומים קשורים לישויות הבאות ב-Blueliv: {entity.identifier}" אם לא נמצאו איומים (is_success=true): "No related threats were found to the provided entities in Blueliv" הפעולה אמורה להיכשל ולעצור את ההפעלה של הפלייבוק: אם יש שגיאה חמורה, כמו פרטי כניסה שגויים, אין חיבור לשרת, אחר: "שגיאה בביצוע הפעולה "רשימת איומים על ישויות". הסיבה: {0}''.format(error.Stacktrace) |
כללי |
| שולחן קיר עם ארונית | כותרת: {entity.identifier} שם המודול כתובת URL כותרת תוויות נוצר בתאריך |
ישות |
מחבר
BlueLiv – מחבר איומים
תיאור
איומי אבטחה מ-BlueLiv. המחבר מאחזר את כל האיומים האחרונים מהמודולים של BlueLiv.
מסננים של רשימת היתרים ורשימת חסימה פועלים עם סוגי מודולים של BlueLiv. לדוגמה, אם אתם רוצים לקבל איומים רק ממודולים של Hacktivism, אתם יכולים להפעיל את רשימת ההיתרים ולהקליד את שם הסוג Hacktivism.
לכל סוג מודול יש מבנה שונה של נתונים שמוטמעים ב-Google SecOps. כדאי לשנות את המיפוי במופע של Google SecOps כך שיתאים לצרכים שלכם. חשוב לבדוק את הערכים השונים של event_type בכל אירוע שמתקבל מ-BlueLiv.
לגבי סוג האיום תוכנה זדונית, אנחנו מספקים כרגע רק את נתוני האירועים הבסיסיים. בקרוב נוסיף אירוע נוסף כדי לטפל טוב יותר בנתונים המיוחדים שמתקבלים מסוג האיום תוכנה זדונית.
הגדרת המחבר BlueLiv - Threats ב-Google SecOps
הוראות מפורטות להגדרת מחבר ב-Google SecOps מופיעות במאמר הגדרת המחבר.
פרמטרים של מחברים
כדי להגדיר את המחבר, משתמשים בפרמטרים הבאים:
| השם המוצג של הפרמטר | סוג | ערך ברירת המחדל | Is Mandatory | תיאור |
|---|---|---|---|---|
| שם שדה המוצר | String | ProductName | כן | מזינים את שם השדה של המקור כדי לאחזר את שם השדה של המוצר. |
| שם השדה של האירוע | String | event_type | כן | מזינים את שם שדה המקור כדי לאחזר את שם שדה האירוע. |
| שם השדה של הסביבה | String | "" | לא | מתאר את שם השדה שבו מאוחסן שם הסביבה. אם שדה הסביבה לא נמצא, הסביבה היא סביבת ברירת המחדל. |
| תבנית ביטוי רגולרי של סביבה | String | .* | לא | תבנית של ביטוי רגולרי להפעלה על הערך שנמצא בשדה "שם השדה של הסביבה". ברירת המחדל היא .* כדי לכלול את הכול ולהחזיר את הערך ללא שינוי. משמש כדי לאפשר למשתמש לשנות את שדה הסביבה באמצעות לוגיקה של ביטויים רגולריים. אם תבנית הביטוי הרגולרי היא null או ריקה, או אם ערך הסביבה הוא null, תוצאת הסביבה הסופית היא סביבת ברירת המחדל. |
| זמן קצוב לתפוגה של סקריפט (בשניות) | מספר שלם | 180 | כן | מגבלת הזמן הקצוב לתהליך Python שמריץ את הסקריפט הנוכחי. |
| כתובת URL של ממשק API | String | https://example.blueliv.com/api/v2 | כן | שורש ה-API של המכונה של BlueLiv. |
| שם משתמש | String | לא רלוונטי | כן | שם המשתמש ב-BlueLiv |
| סיסמה | סיסמה | לא רלוונטי | כן | סיסמת משתמש ל-BlueLiv |
| מזהה הארגון | String | לא רלוונטי | כן | צריך לציין את מזהה הארגון לשימוש ב-BlueLiv |
| אחזור שעות מקסימליות אחורה | מספר שלם | 1 | לא | מספר השעות שמהן צריך לאחזר אירועים. |
| מספר האיומים המקסימלי לאחזור | מספר שלם | 10 | לא | כמה איומים לעבד בכל איטרציה של מחבר. |
| חוּמרה | String | בינוני | כן | רמת החומרה תהיה אחד מהערכים הבאים: נמוכה, בינונית, גבוהה, קריטית. |
| תוצאות הניתוח להטמעה | מחרוזת (ערכים: NOT_AVAILABLE, NOT_IMPORTANT, NOT_PROCESSABLE, POSITIVE, NEGATIVE, INFORMATIVE, IMPORTANT) | לא רלוונטי | לא | סינון האיומים לפי ניתוח האנליסט לאיום הזה, הטמעת איומים רק עם תוצאת הניתוח שנבחרה. צריך לספק רשימה מופרדת בפסיקים של תוצאות הניתוח הרצויות להטמעה. |
| תוויות לסינון | מחרוזת (רשימה מופרדת בפסיקים) | לא רלוונטי | לא | צריך להזין רשימה מופרדת בפסיקים של שמות התוויות שרוצים לסנן לפיהן. חשוב לשים לב לאותיות גדולות וקטנות ולכתוב את התוויות בדיוק כמו שהן מופיעות בממשק המשתמש של BlueLiv. |
| סטטוס הקריאה להטמעה | מחרוזת (ערכים: "Only Read", "Only Unread") | לא רלוונטי | לא | מסננים את האיומים לפי סטטוס הקריאה שלהם, כדי שהמחבר יקלוט אותם בהתאם. אם לא צוין ערך, המערכת תאחזר את שניהם. אפשרויות: "רק הודעות שנקראו", "רק הודעות שלא נקראו". |
| האם להטמיע רק איומים שסומנו בכוכב? | תיבת סימון | התיבה לא מסומנת | לא | אם האפשרות הזו מסומנת, רק איומים שסומנו בכוכב (מועדפים) יוטמעו |
| האם להטמיע איומים שקשורים לאירועים? | מחרוזת (ערכים: Only Incidents, Only Non Incidents) | לא רלוונטי | לא | האם המחבר צריך לסנן את האיומים על ידי בדיקת הקשר לאירוע. אם לא צוין ערך, נביא את שניהם .האפשרויות הן: "רק אירועים" – המערכת תטמיע רק איומים שקשורים לאירועים, "רק לא אירועים" – המערכת תטמיע רק איומים שלא קשורים לאירועים |
| שימוש ברשימת ההיתרים כרשימת חסימה | תיבת סימון | התיבה לא מסומנת | כן | אם המדיניות מופעלת, רשימת ההיתרים תשמש כרשימת חסימה. |
| אימות SSL | תיבת סימון | התיבה לא מסומנת | כן | אם המדיניות מופעלת, צריך לוודא שאישור ה-SSL של החיבור לשרת BlueLiv תקף. |
| כתובת שרת ה-Proxy | String | לא רלוונטי | לא | הכתובת של שרת ה-Proxy שבו רוצים להשתמש. |
| שם המשתמש בשרת ה-proxy | String | לא רלוונטי | לא | שם המשתמש של שרת ה-proxy לאימות. |
| סיסמת שרת ה-Proxy | סיסמה | לא רלוונטי | לא | הסיסמה לאימות מול שרת ה-proxy. |
כללי מחברים
תמיכה בשרת proxy
המחבר תומך בשרת proxy.
הבעיה עדיין לא נפתרה? קבלת תשובות מחברי הקהילה וממומחי Google SecOps.