


שילוב של Alexa עם Google SecOps
במסמך הזה מוסבר איך לשלב את Alexa עם Google Security Operations (Google SecOps).
גרסת השילוב: 7.0
לפני שמתחילים
כדי לאחזר את המזהה של מפתח הגישה ואת מפתח הגישה הסודי, צריך לבצע את השלבים הבאים:
נכנסים לחשבון AWS.
לוחצים על שם המשתמש בפינה השמאלית העליונה ובוחרים באפשרות My Security Credentials (פרטי הכניסה שלי לאבטחה) בתפריט.
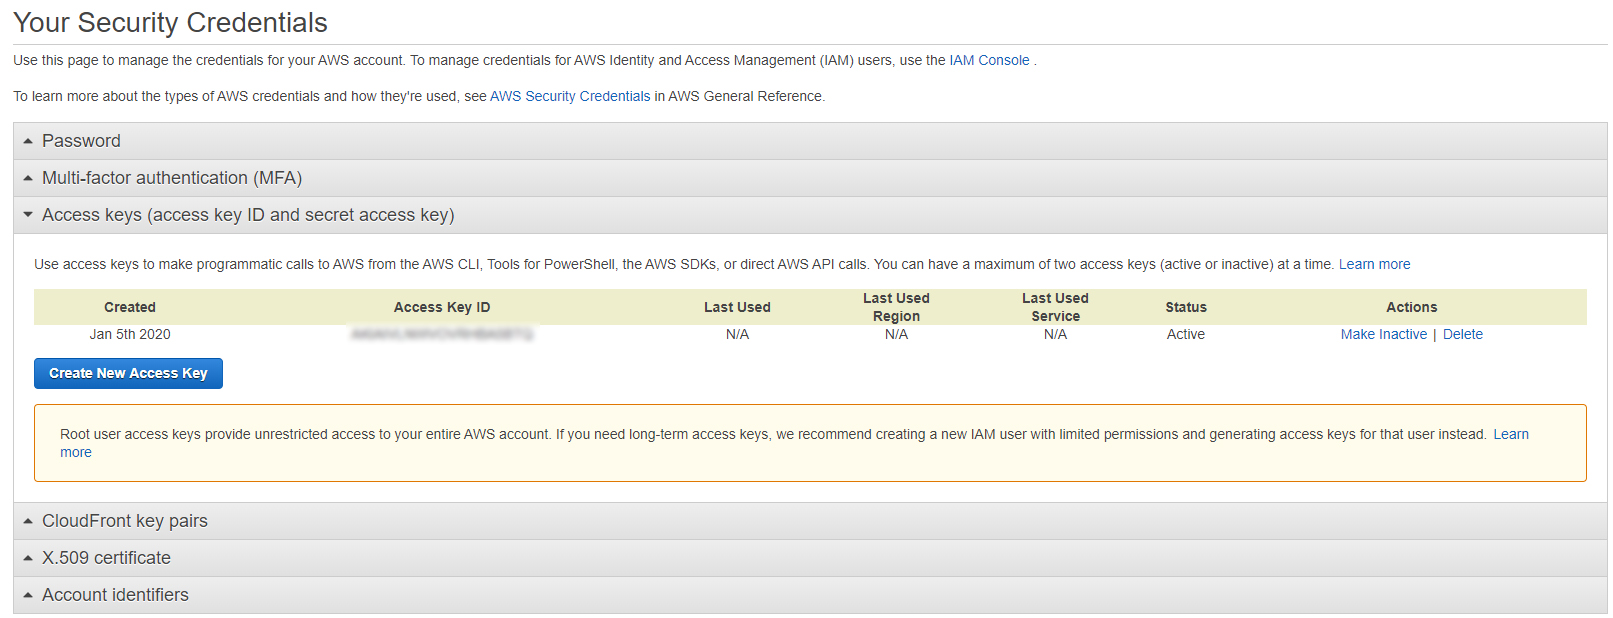
בדף Your Security Credentials (פרטי האבטחה שלך), מרחיבים את האפשרות Access keys (access key ID and secret access key) (מפתחות גישה (מזהה מפתח גישה ומפתח גישה סודי)) ולוחצים על Generate New Access Key (יצירת מפתח גישה חדש).
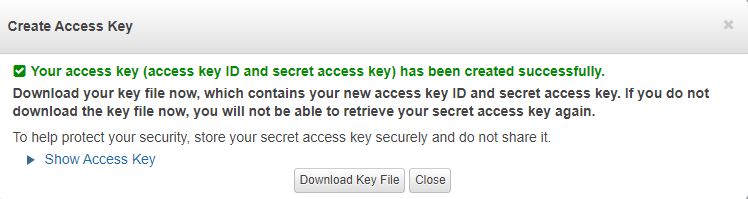
כדי להציג את מפתח הגישה שנוצר במסך, לוחצים על הצגת מפתח גישה. כדי להוריד אותו, לוחצים על הורדת קובץ המפתח.
רשת
| תפקיד | יציאה שמוגדרת כברירת מחדל | כיוון | פרוטוקול |
|---|---|---|---|
| API | ערכים מרובים | להעברת נתונים | apikey |
פרמטרים של שילוב
משתמשים בפרמטרים הבאים כדי להגדיר את השילוב:
| שם הפרמטר | סוג | ערך ברירת המחדל | חובה | תיאור |
|---|---|---|---|---|
| שם המכונה | String | לא רלוונטי | לא | שם המופע שרוצים להגדיר עבורו שילוב. |
| תיאור | String | לא רלוונטי | לא | תיאור המופע. |
| מזהה מפתח הגישה | String | לא רלוונטי | כן | מפתח גישה שנוצר במסוף של Alexa. |
| מפתח גישה סודי | String | לא רלוונטי | כן | נוצר במסוף של Alexa באמצעות מזהה מפתח גישה. |
| הרצה מרחוק | תיבת סימון | התיבה לא מסומנת | לא | מסמנים את התיבה כדי להריץ את השילוב שהוגדר מרחוק. אחרי שמסמנים את התיבה, מופיעה האפשרות לבחור את המשתמש (הסוכן) מרחוק. |
הוראות להגדרת שילוב ב-Google SecOps מופיעות במאמר הגדרת שילובים.
במקרה הצורך, אפשר לבצע שינויים בשלב מאוחר יותר. אחרי שמגדירים מופע של שילוב, אפשר להשתמש בו ב-playbooks. מידע נוסף על הגדרה ותמיכה במספר מופעים זמין במאמר תמיכה במספר מופעים.
פעולות
מידע נוסף על פעולות זמין במאמרים איך מגיבים לפעולות שממתינות לאישור ב-Your Workdesk ואיך מבצעים פעולה ידנית.
קבלת דירוג כתובת URL
שליחת שאילתה ל-Alexa לקבלת מידע על דירוג כתובת URL. באופן כללי, דירוג Alexa מייצג מדד של פופולריות אתר, ומראה את הביצועים של אתר מסוים בהשוואה לאתרים אחרים. הנתון הזה הופך אותו ל-KPI מצוין להשוואה לשוק ולניתוח תחרותי.
פרמטרים
| שם הפרמטר | סוג | ערך ברירת המחדל | חובה | תיאור |
|---|---|---|---|---|
| סף | String | לא רלוונטי | כן | דירוג, לדוגמה: 5. |
הפעלה ב-
הפעולה הזו מופעלת בישות של כתובת ה-URL.
תוצאות הפעולה
תוצאת סקריפט
| שם הסקריפט | אפשרויות ערך | דוגמה |
|---|---|---|
| is_risky | נכון או לא נכון | is_risky:False |
תוצאה בפורמט JSON
[
    {
        "EntityResult":
        {
            "TrafficData": [
                {
                    "text": " ",
                    "DataUrl": [
                        {
                            "text": "domain.com",
                            "type": "canonical"
                        }],
                    "Rank": [
                        {
                            "text": "5"
                        }
                    ]
                }
            ],
            "text": " ",
            "Request": [
                {
                    "text": " ",
                    "Arguments": [
                        {
                            "text": " ",
                            "Argument": [
                                {
                                    "text": " ",
                                    "Name": [
                                        {
                                            "text": "url"
                                        }
                                    ],
                                    "Value": [
                                        {
                                            "text": "domain.com"
                                        }]}, {
                                            "text": " ",
                                            "Name": [
                                                {
                                                    "text": "responsegroup"
                                                }
                                            ],
                                            "Value": [
                                                {
                                                    "text": "Rank"
                                                }]}]}]}]},
        "Entity": "domain.com"
    }
]
העשרה של ישויות
הערך True מוחזר אם הישות חורגת מסף החשדנות. אחרת: הערך False מוחזר.
| שם שדה ההעשרה | לוגיקה – מתי להחיל |
|---|---|
| Alexa_Rank | הפונקציה מחזירה את הערך אם הוא קיים בתוצאת ה-JSON |
| TrafficData | הפונקציה מחזירה את הערך אם הוא קיים בתוצאת ה-JSON |
| טקסט | הפונקציה מחזירה את הערך אם הוא קיים בתוצאת ה-JSON |
| בקשה | הפונקציה מחזירה את הערך אם הוא קיים בתוצאת ה-JSON |
תובנות
| חוּמרה | תיאור |
|---|---|
| אזהרה | תובנה מסוג אזהרה נוצרת כשהקובץ המועשר מקבל סטטוס זדוני. התובנה נוצרת כשמספר המנועים שזיהו את הקובץ שווה לסף המינימלי החשוד שהוגדר לפני הסריקה או גדול ממנו. |
פינג
בודקים את הקישוריות לאלכסה.
פרמטרים
לא רלוונטי
הפעלה ב-
הפעולה הזו מופעלת על כל הישויות.
תוצאות הפעולה
תוצאת סקריפט
| שם התוצאה של הסקריפט | אפשרויות ערך | דוגמה |
|---|---|---|
| is_succeed | נכון או לא נכון | is_succeed:False |
הבעיה עדיין לא נפתרה? קבלת תשובות מחברי הקהילה וממומחי Google SecOps.