


Definições de carimbo de data/hora
Este documento explica os carimbos de data/hora comuns para eventos e detecções. Para mais informações sobre carimbos de data/hora, consulte Função de data.
Os carimbos de data/hora a seguir estão relacionados a eventos:
- Carimbo de data/hora do evento: o momento em que um evento ocorreu e foi armazenado no campo
metadata.event_timestampUDM. As regras e as pesquisas de UDM usam o campometadata.event_timestamppara consultas. - Carimbo de data/hora da coleta: o momento em que um evento foi coletado pela infraestrutura de coleta local, como o encaminhador, e começou a ser transmitido para o Google Security Operations.
Isso é armazenado no campo
metadata.collected_timestampda UDM. Os atrasos na coleta e no transporte entre os coletores locais e o Google Security Operations afetam o momento em que os registros chegam, mas não representam a latência de ingestão. - Carimbo de data/hora de ingestão: o momento em que um evento foi recebido e ingerido pelo Google Security Operations. Isso é armazenado no campo
metadata.ingested_timestampda UDM. Mesmo que um registro chegue horas depois dometadata.event_timestampoumetadata.collected_timestampdevido a atrasos de encaminhamento ou trânsito de rede, o Google Security Operations normalmente ingere e indexa o registro logo após a chegada.
Carimbos de data/hora de indexação e disponibilidade de dados
Além dos carimbos de data/hora de evento, coleta e ingestão, é crucial entender quando os dados ficam totalmente pesquisáveis e utilizáveis no Google Security Operations. Isso envolve o processo de indexação, que disponibiliza os registros ingeridos e os eventos da UDM para vários recursos de análise e detecção.
A seção a seguir descreve a disponibilidade de dados em relação ao processo de indexação:
Disponibilidade da pesquisa de registros brutos:os registros brutos ficam disponíveis para pesquisa usando o recurso de pesquisa de registros brutos muito rapidamente após a ingestão. Esse método de pesquisa verifica diretamente o texto de registro original e não analisado para sua consulta. A disponibilidade esperada para a pesquisa de registros brutos geralmente é de segundos a alguns minutos após a chegada do registro no ponto de ingestão do Google SecOps.
Disponibilidade da pesquisa UDM:depois que os registros brutos são ingeridos, eles passam por análise e normalização para serem convertidos em eventos do modelo de dados unificado (UDM). Em seguida, esses eventos de UDM são indexados. Os dados indexados da UDM são necessários para uma pesquisa de UDM e ficam disponíveis para consulta geralmente de 2 a 15 minutos após a ingestão inicial. Um tempo médio mais preciso é de cerca de 5 minutos desde o envio dos dados para o serviço de ingestão do Google SecOps.
Disponibilidade da regra de detecção:os eventos da UDM são usados pelo mecanismo de detecção. Para que as regras em tempo real e programadas sejam avaliadas com base em novos dados, os eventos da UDM precisam ser analisados, normalizados e indexados. A execução da regra geralmente ocorre de 5 a 10 minutos depois que o evento chega ao ponto de ingestão do Google SecOps, dependendo do tipo e do agendamento da regra.
Detectar atrasos:
Ao diagnosticar a latência percebida, diferencie entre a latência de coleta e a de ingestão:
- Latência de coleta (atraso no transporte): compare
metadata.event_timestampoumetadata.collected_timestampcommetadata.ingested_timestamp. Uma grande lacuna indica atrasos na origem do registro local, no encaminhador ou no caminho de rede antes de chegar ao Google SecOps. - Latência de ingestão e indexação:monitore a diferença de tempo entre
metadata.ingested_timestamp(quando o Google SecOps recebeu o evento) e quando o evento pode ser consultado usando a pesquisa da UDM ou está disponível para execução de regras.
Embora os carimbos de data/hora específicos de conclusão da indexação não sejam expostos diretamente como campos do UDM, os tempos de disponibilidade documentados para a pesquisa do UDM e o Detection Engine fornecem um guia para a latência de indexação. Desvios significativos do período esperado de 2 a 15 minutos após metadata.ingested_timestamp podem indicar atrasos no processamento.
Os seguintes carimbos de data/hora são armazenados com as detecções:
- Janela de detecção: para regras com uma seção
match, uma detecção é criada no período, chamada de janela de detecção. Os carimbos de data/hora dos eventos que acionaram a detecção estão dentro da janela de detecção. - Carimbo de data/hora da detecção: para regras com uma seção
match, o carimbo de data/hora da detecção é o horário de término da janela de detecção. Caso contrário, o carimbo de data/hora da detecção será ometadata.event_timestampdo evento que gerou a detecção. - Carimbo de data/hora da criação da detecção: data e hora em que a detecção foi criada pelo mecanismo de detecção.
Onde os carimbos de data/hora aparecem no aplicativo
As seções a seguir definem onde você pode ver esses carimbos de data/hora na UI.
Leitor de eventos do UDM
Para abrir a visualização Evento da UDM, faça o seguinte:
- Faça uma pesquisa do UDM.
- Na guia Eventos, selecione um evento para abrir o Visualizador de eventos.
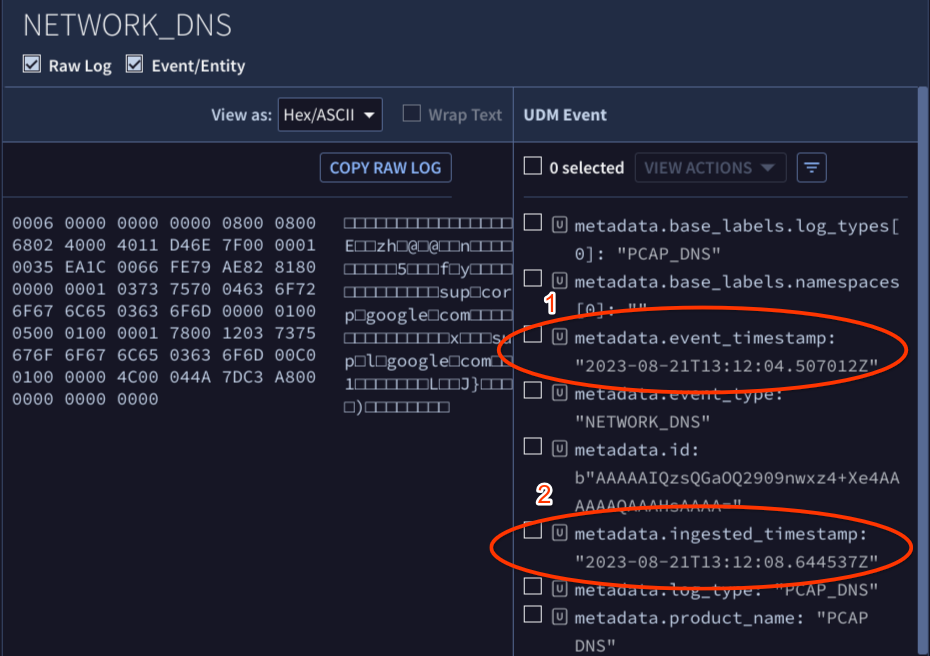
O painel Evento do UDM mostra os seguintes dados:
- O carimbo de data/hora do evento é armazenado no campo
metadata.event_timestampdo UDM (1). - O carimbo de data/hora ingerido é armazenado no campo
metadata.ingested_timestampdo UDM (2).
- O carimbo de data/hora do evento é armazenado no campo
Painel de detecções
Para abrir a visualização Detecções, faça o seguinte:
- Abra Detecções > Regras e detecções e clique no botão Painel.
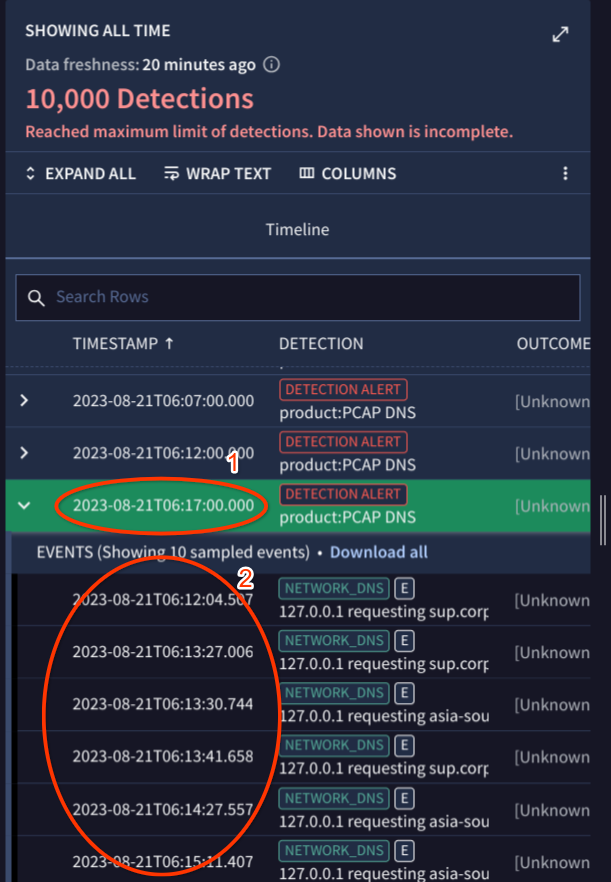
Clique no link do nome da regra na coluna Nome da regra. O painel Detecções aparece e mostra o seguinte:
- A marcação de tempo da detecção aparece nas linhas que identificam uma detecção (1).
- O carimbo de data/hora do evento aparece nas linhas que identificam eventos (2).
Visualização de alertas
Para abrir a visualização Alerta, faça o seguinte:
- Abra Detecções > Alertas e IOCs.
- Na guia Alertas, clique no link do nome do alerta na coluna Nome.
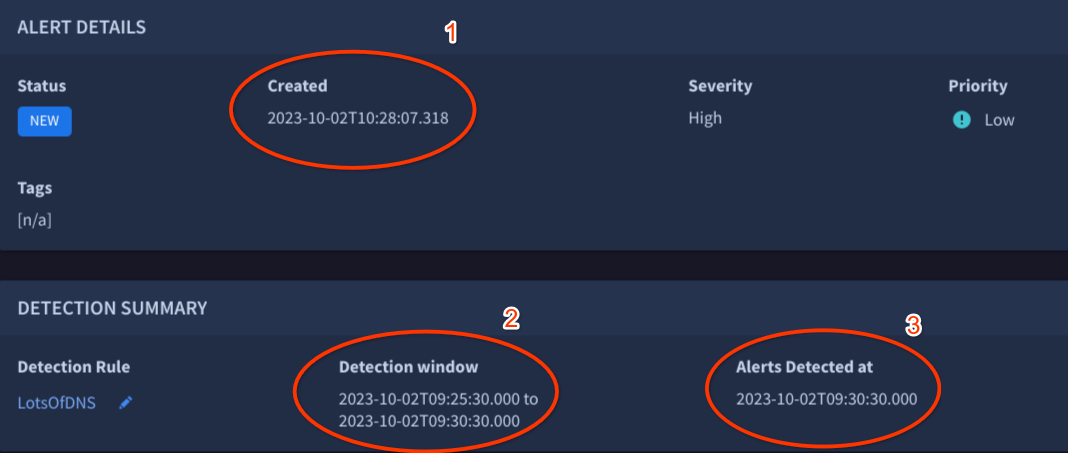
Clique na guia Visão geral para mostrar o seguinte:
- O carimbo de data/hora de criação do alerta (ou da detecção) aparece no painel Detalhes do alerta > campo Criado (1).
- A janela de detecção aparece no painel Resumo da detecção > campo Janela de detecção (2).
- O carimbo de data/hora da detecção aparece no painel Resumo da detecção > campo Alertas detectados em (3).
Precisa de mais ajuda? Receba respostas de membros da comunidade e profissionais do Google SecOps.