


SOAR 権限を IAM に移行する
このドキュメントは、アクセス制御のために既存の SOAR 権限グループから Google Cloud Identity and Access Management(IAM)に環境を移行する必要がある Google Security Operations の統合されたお客様と SOAR スタンドアロン ユーザーの両方を対象としています。この手順の動画チュートリアルについては、SOAR IAM 移行動画をご覧ください。
Google Cloud コンソールの検証プロセスでは、次の主要な手順を実行して、SOAR 権限からGoogle Cloud IAM への移行を自動化します。
- カスタム権限グループやユーザー割り当てなど、既存の権限構成を読み取ります。
- 既存の権限グループを複製するカスタム IAM ロールを生成します。
- 既存のユーザーとグループを新しく作成した IAM ロールにマッピングして、すべてのアクセス権限が保持されるようにします。
- ユーザーとグループを割り当てられたロールにバインドする IAM ポリシーを作成します。
始める前に
移行を開始する前に、次の要件が満たされていることを確認してください。
Google SecOps の統合版をご利用の場合は、Cloud IAM を使用してプラットフォームの SIEM 側のロールと権限を管理していることを確認してください。詳細については、以前の RBAC から機能 RBAC に移行するをご覧ください。
Google Cloud コンソールと SOAR の両方で同じ ID(メールアドレスまたはアカウント)を使用していることを確認します。
IdP グループ マッピング: 認証に Workforce Identity 連携を使用している場合は、すべてのユーザーが [グループ マッピング] ページで ID プロバイダ(IdP)グループにマッピングされていることを確認します。IdP グループ マッピングについては、プラットフォームでのユーザーのマッピングをご覧ください。移行ツールはこれらのマッピングを使用して、ユーザーのメールアドレスまたはグループを IAM プリンシパルにバインドするスクリプトを作成します。
メールグループのマッピング: 認証に Cloud Identity を使用している場合は、[グループ マッピング] ページですべてのユーザーがメールグループにマッピングされていることを確認します。メールアドレス マッピングについては、Cloud Identity を使用してプラットフォームでユーザーをマッピングする方法をご覧ください。移行ツールはこれらのマッピングを使用して、ユーザーのメールアドレスまたはグループを IAM プリンシパルにバインドするスクリプトを作成します。
省略可: SOAR API キー。[グループ マッピング] ページで現在のユーザーをマッピングする SOAR 権限がない場合は、SOAR 管理者に SOAR API キーの提供を依頼し、代わりにそれを使用してスクリプトを生成できます。
SOAR 管理者は、次の手順に沿って操作する必要があります。
- Google SecOps プラットフォームで、[SOAR 設定] > [詳細] > [権限グループ(API キー)] に移動します。
- 権限グループを作成し、[設定] モジュールと [設定] のオプションがすべてオンになっていることを確認します。
- [SOAR 設定] > [詳細] > [API キー] に移動します。
- 新しい API キーを追加し、作成した権限グループを選択します。
- 生成された API キーをコピーします。
権限: 必要な権限があることを確認します。
移行後に未解決の問題がある場合は、[IAM を無効にする] をクリックして、権限グループから IAM ロールへの移行を元に戻します。新しく作成された IAM ロールとバインディングは削除されません。
各ロールに必要な権限の一覧については、必要な IAM 権限をご覧ください。
SOAR 権限を移行する方法は 2 つあります。
Google Cloud CLI を使用して SOAR 権限を移行する
SOAR 権限を Google Cloud IAM に移行する手順は次のとおりです。
- Google Cloud コンソールで、Google SecOps の管理設定に移動します。
- [SOAR IAM Migration] タブをクリックします。
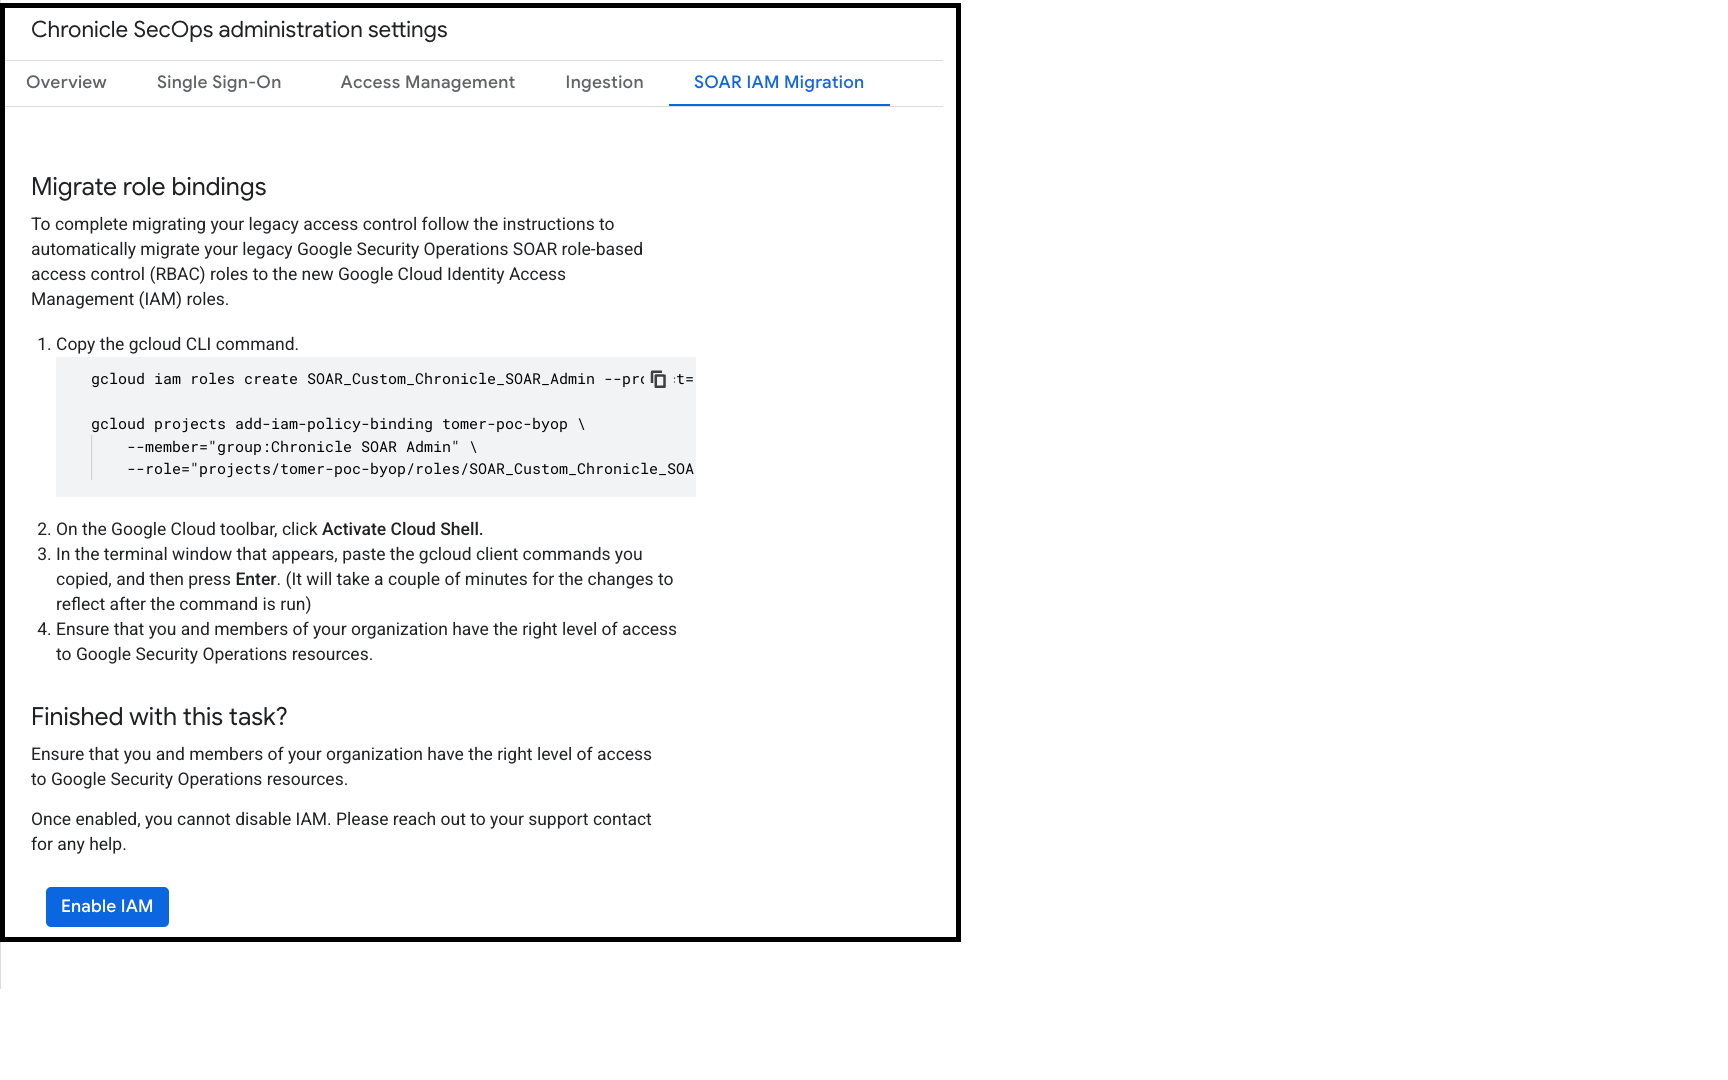
- [ロール バインディングを移行する] セクションで、Google Cloud CLI コマンドをコピーします。新しい条件を指定するオプションが表示されたら、2 を選択します。なし。。
- Google Cloud ツールバーで、[Cloud Shell をアクティブにする] をクリックします。
- ターミナル ウィンドウで、Google Cloud CLI コマンドを貼り付けて Enter キーを押します。
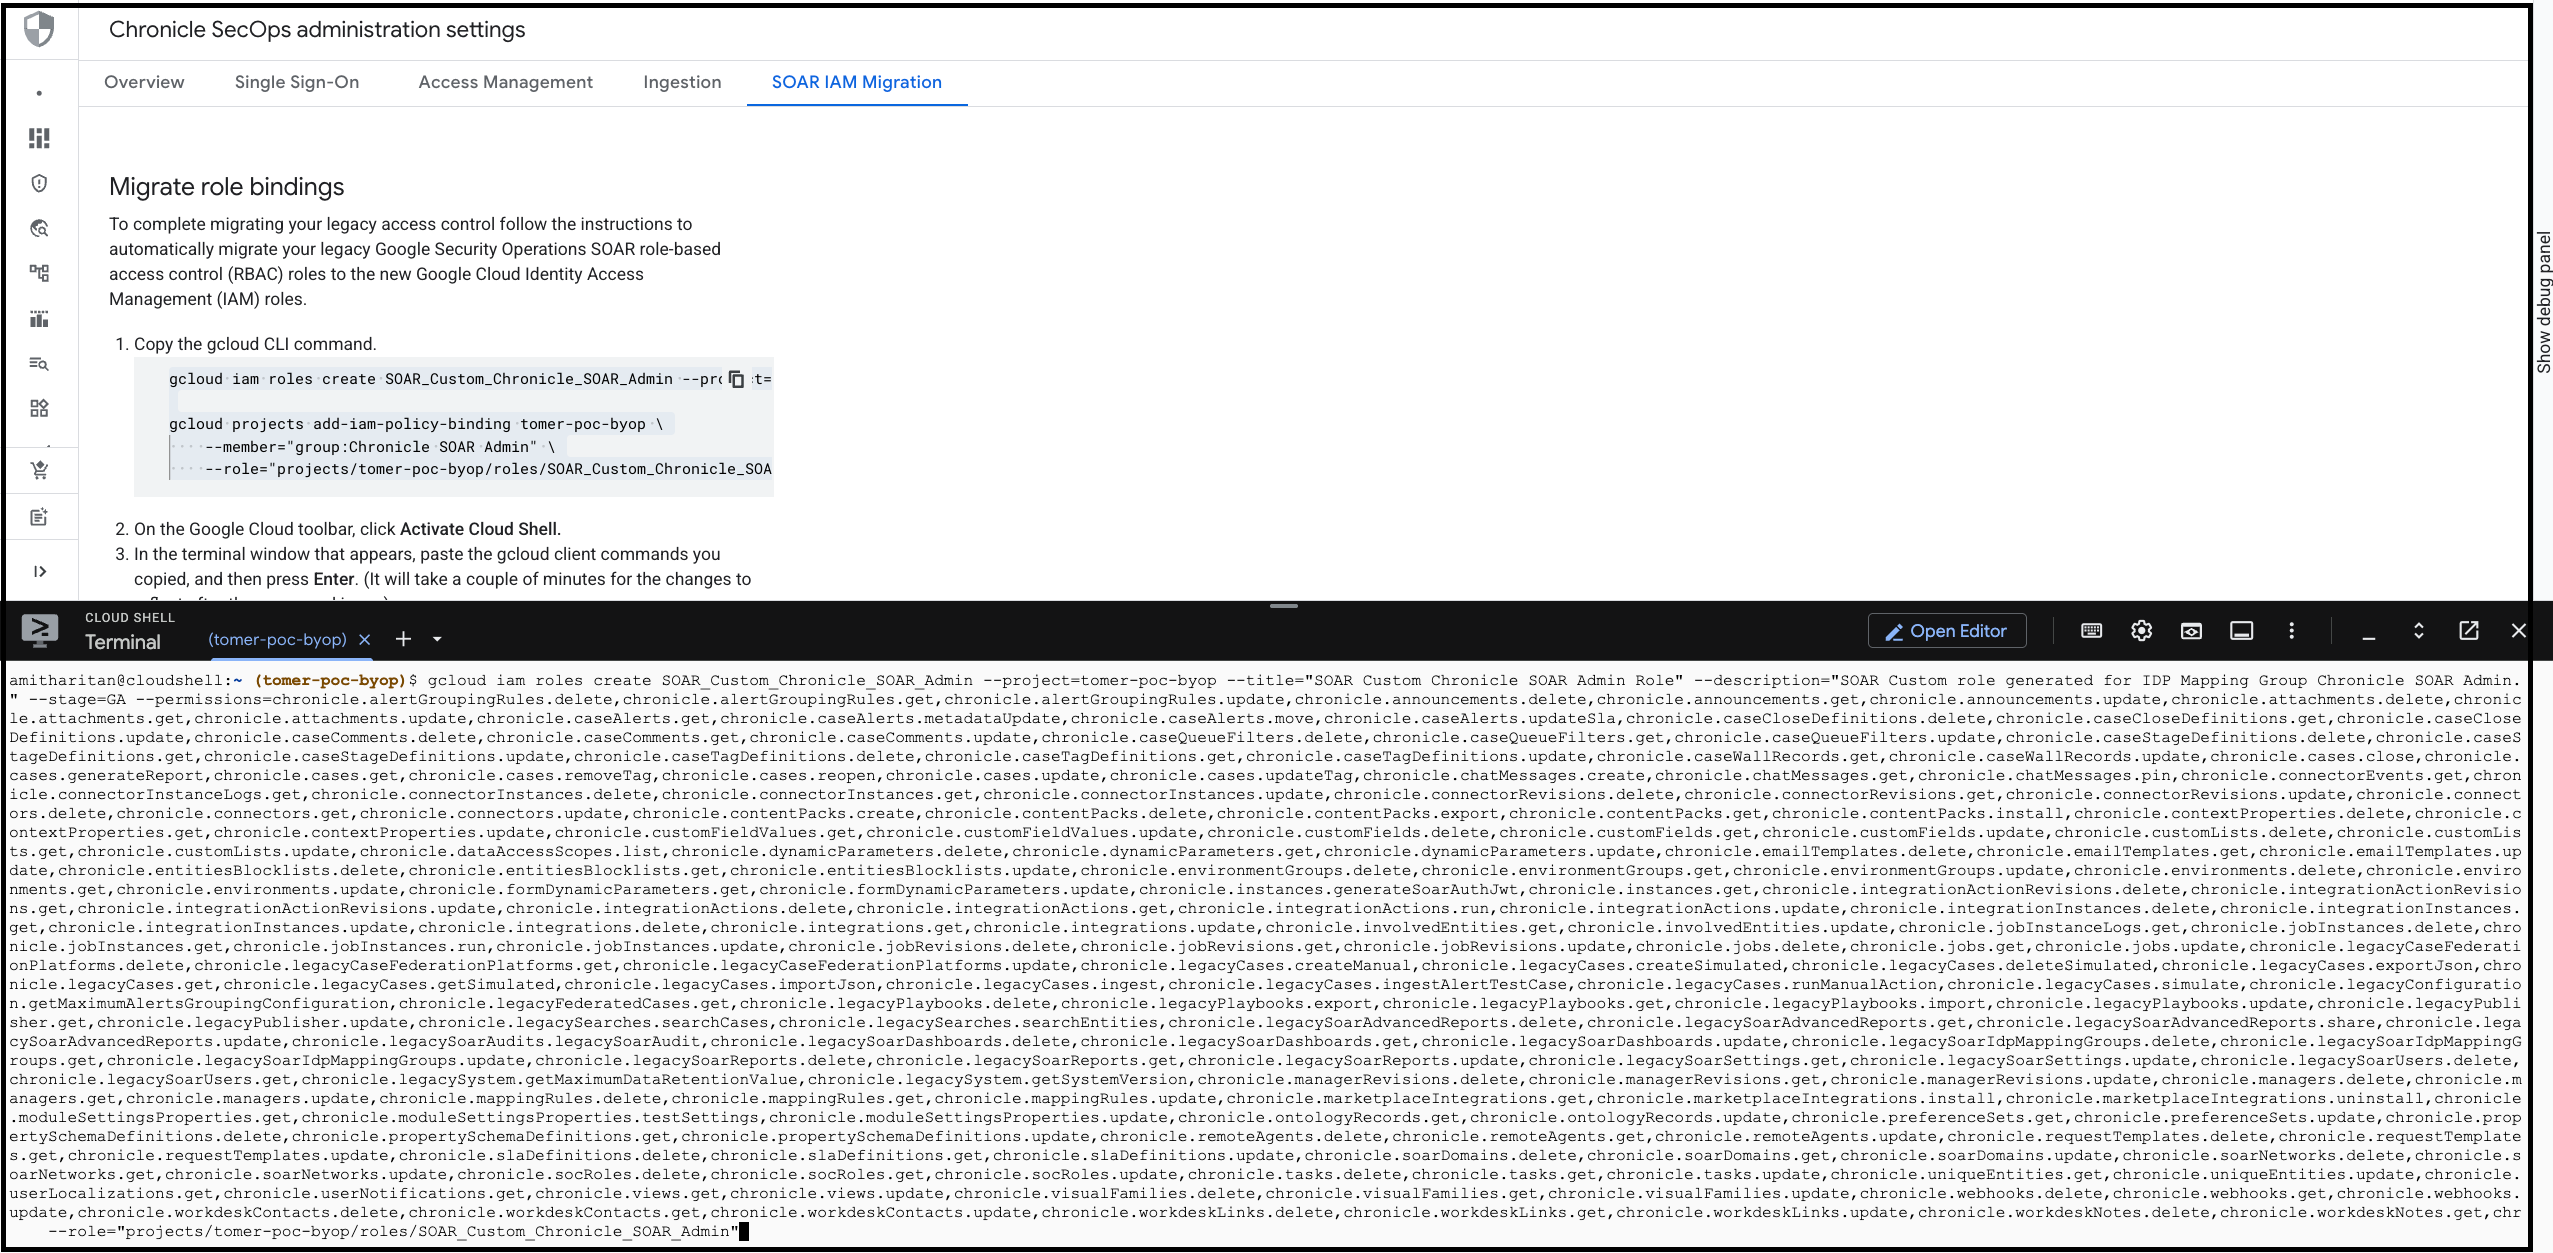
- スクリプトが正常に実行されていることを確認します。
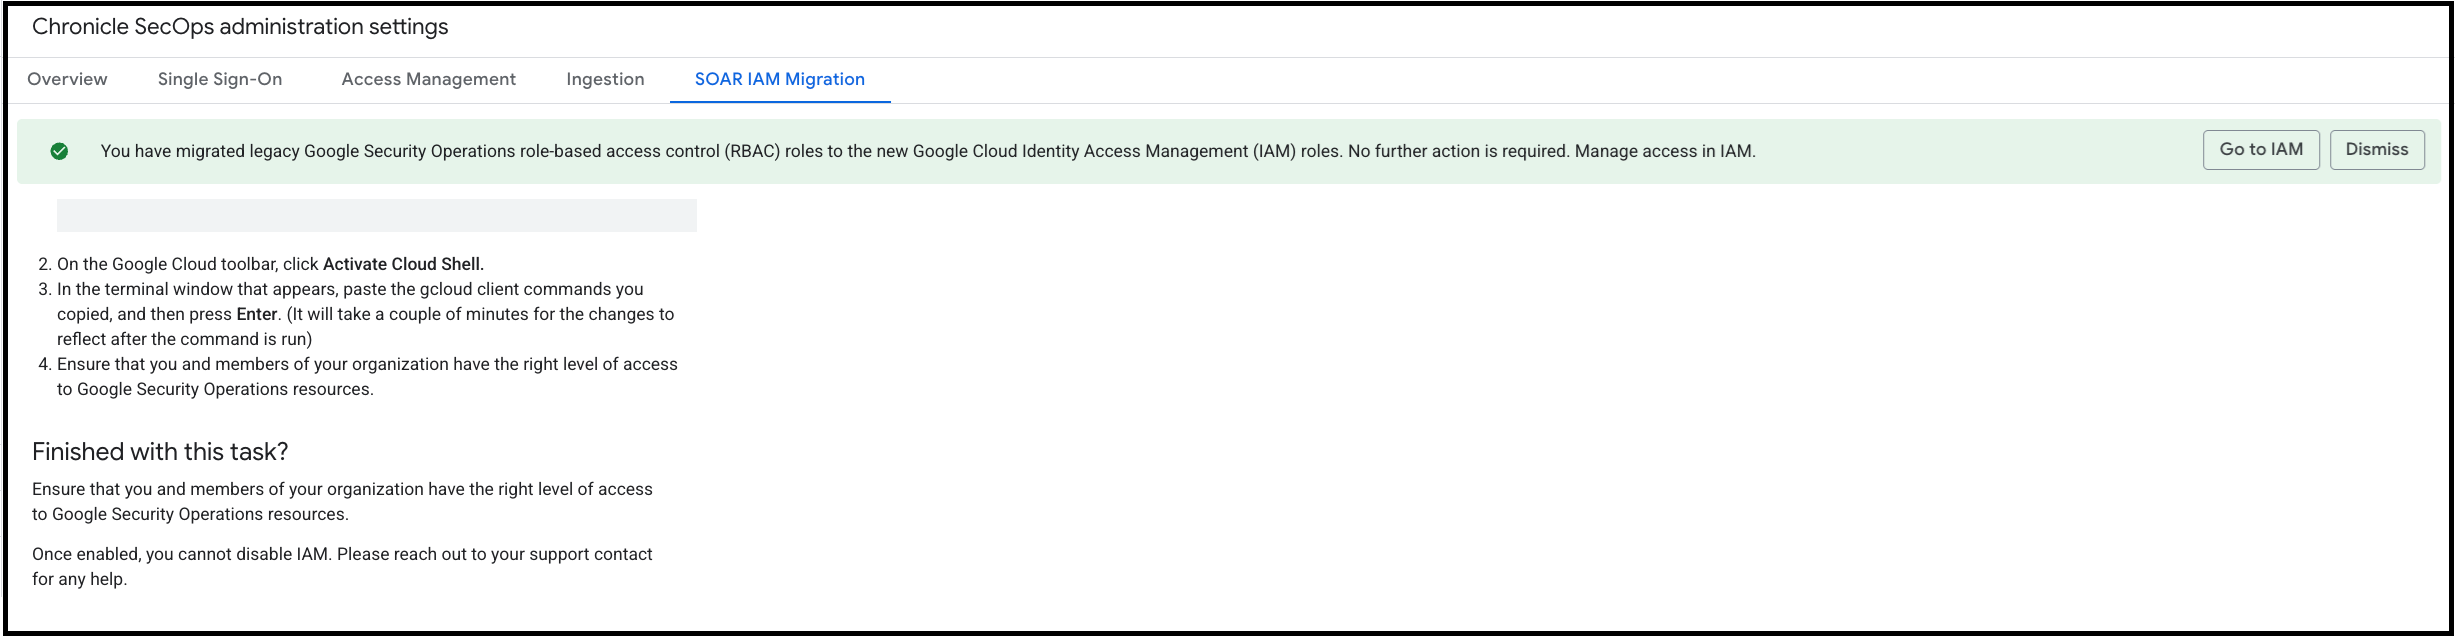
- Google Cloud コンソールに戻り、[このタスクを完了しました] セクションで [IAM を有効にする] をクリックします。
Terraform を使用して SOAR 権限を移行する
Terraform を使用して SOAR 権限を Google Cloud IAM に移行する手順は次のとおりです。
- Google Cloud コンソールで、Google SecOps の管理設定に移動します。
- [SOAR IAM Migration] タブをクリックします。
- [ロール バインディングを移行する] セクションで、Google Cloud CLI コマンドをコピーします。
- Terraform リポジトリに移動し、Google Cloud CLI コマンドを対応する Terraform のコマンドにマッピングします。次の表に、Google Cloud CLI のカスタムロール作成コマンドと Terraform コマンドのマッピングを示します。
| gcloud フラグ | Terraform 引数 | メモ |
|---|---|---|
ROLE_ID(位置) |
role_id |
Terraform では、projects/PROJECT_ID/roles/ 接頭辞は含めないでください。ID 文字列(例: myCustomRole)のみを使用します。 |
--project |
project |
カスタムロールが定義されているプロジェクトの ID。 |
--title |
title |
人が読める形式のロールのタイトル。 |
--description |
description |
ロールの目的と権限の概要。 |
--permissions |
permissions |
gcloud には、カンマ区切りの文字列を指定します。Terraform には、文字列のリスト ["perm.a", "perm.b"] が必要です。 |
--stage |
stage |
有効な値: ALPHA、BETA、GA、DEPRECATED、DISABLED、EAP。 |
Google Cloud CLI から Terraform へのマッピングの例
Google Cloud CLI コマンド:
gcloud iam roles create SOAR_Custom_managedUser_google.com --project="{customer project}"
--title="SOAR Custom managedUser Role"
--description="SOAR Custom role generated for IDP Mapping Group ManagedUser"
--stage=GA
--permissions=chronicle.cases.get
Terraform コマンド:
resource "google_project_iam_custom_role" "{terraform_name}" {
  role_id     = "SOAR_Custom_managedUser_google.com"
  title       = "SOAR Custom managedUser Role"
  project     = "{customer project}"
  stage       = "GA"
  permissions = [
    #This is an example!
    "chronicle.cases.get"
  ]
}
IAM ポリシー バインディング(ロールの割り当て)
Google Cloud CLI の projects add-iam-policy-binding を使用すると、特定のメンバー(ユーザー、サービス アカウント、グループ)に特定のロールを付与できます。次の表に、Google Cloud CLI コマンドと Terraform コマンドのマッピングを示します。IAM ロールを割り当てるためにコマンドをマッピングします。
| gcloud フラグ | Terraform 引数 | メモ |
|---|---|---|
PROJECT_ID(位置) |
project |
ターゲット プロジェクトの ID。 |
--member |
member |
プリンシパル ID(user:email、serviceAccount:email、group:email など)。 |
--role |
role |
ロール ID。カスタムロールには完全なパス(projects/ID/roles/NAME)を使用し、標準ロールには略称(roles/NAME)を使用します。 |
ロールの割り当ての例
Google Cloud CLI コマンド:
gcloud projects add-iam-policy-binding
 {customer project}
--member="user:alice@example.com"
--role="projects/{customer project}/roles/SOAR_Custom_managedUser_google.com"
Terraform コマンド:
resource "google_project_iam_member" "{terraform_name}" {
  project = "{customer project}"
  role    = "projects/{customer project}/roles/SOAR_Custom_managedUser_google.com"
  member  = "user:alice@example.com"
}
移行後
IAM 権限の使用に切り替えた後、API の呼び出しに使用する各 curl コマンドは、マッピングされたサービス アカウント(IDP マッピング グループでマッピングされたもの)またはプラットフォームに少なくとも 1 回ログインしたユーザーを使用して送信する必要があります。
よくある質問
- 問題とベスト プラクティスの詳細なリストについては、IAM ロールの移行に関するよくある質問をご覧ください。