


Mappa gli utenti con identità di terze parti
Questo documento spiega come eseguire il provisioning, l'autenticazione e la mappatura degli utenti con un'identificazione sicura alla piattaforma Google Security Operations. Descrive il processo di configurazione con Google Workspace come provider di identità esterno (IdP), anche se i passaggi sono simili per altri IdP. Quando utilizzi Cloud Identity, devi configurare il servizio con gruppi di email anziché con gruppi IdP. Per maggiori dettagli, consulta Mappa gli utenti nella piattaforma Google SecOps utilizzando Cloud Identity.
Configura gli attributi SAML per il provisioning
Questa sezione si applica solo prima della fase 1 della migrazione SOAR a Google Cloud. Dopo aver completato la Fase 1 della migrazione, consulta la sezione Google Cloud Autenticazione dell'identità di terze parti.
Per configurare gli attributi e i gruppi SAML nell'IdP esterno, segui questi passaggi:
- In Google Workspace, vai alla sezione di mappatura degli attributi SAML.
- Aggiungi i seguenti attributi obbligatori:
first_namelast_nameuser_emailgroups- In Google Gruppi, inserisci i nomi dei gruppi IdP. Ad esempio,
Google SecOps administratorsoGcp-security-admins. Prendi nota di questi nomi di gruppi; ti serviranno in un secondo momento per la mappatura nella piattaforma Google SecOps. (In altri provider esterni, come Okta, questo attributo è denominato IdP Groups).
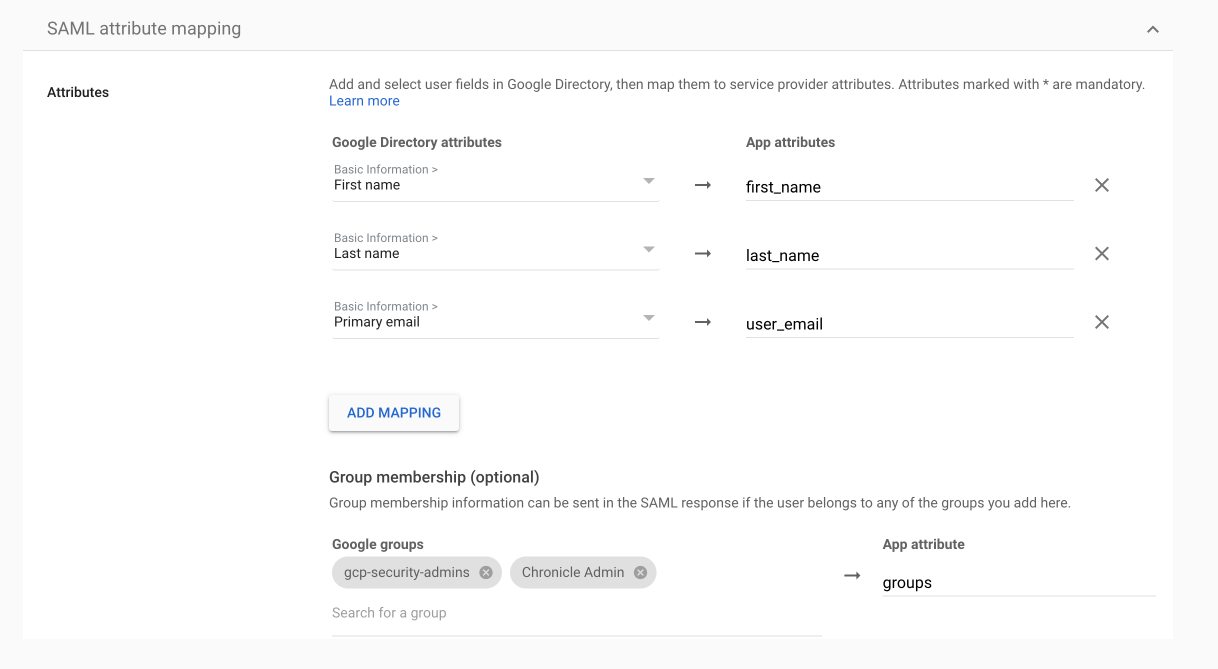
Configura il provisioning IdP
Questa sezione si applica solo prima della fase 1 della migrazione SOAR a Google Cloud. Al termine della Fase 1, consulta la sezione Google Cloud Autenticazione dell'identità di terze parti.
Per configurare il provisioning IdP, segui i passaggi descritti in Configura l'IdP e Crea un provider di pool di identità per la forza lavoro.
L'esempio seguente è il comando di creazione workforce pool per la configurazione dell'app descritta in
Configura la federazione delle identità per la forza lavoro:
gcloud iam workforce-pools providers create-saml WORKFORCE_PROVIDER_ID \
  --workforce-pool=WORKFORCE_POOL_ID \
  --location="global" \
  --display-name=WORKFORCE_PROVIDER_DISPLAY_NAME \
  --description=WORKFORCE_PROVIDER_DESCRIPTION \
  --idp-metadata-path=PATH_TO_METADATA_XML \
  --attribute-mapping="google.subject=assertion.subject,attribute.first_name=assertion.attributes.first_name[0],attribute.last_name=assertion.attributes.last_name[0],attribute.user_email=assertion.attributes.user_email[0],google.groups=assertion.attributes.groups"
Gestisci l'accesso degli utenti
Esistono diversi modi per gestire l'accesso degli utenti ai diversi aspetti della piattaforma:
- Gruppi di autorizzazioni: imposta i livelli di accesso degli utenti assegnandoli a gruppi di autorizzazioni specifici. Questi gruppi determinano i moduli e i sottomoduli che gli utenti possono visualizzare o modificare. Ad esempio, un utente potrebbe avere accesso alle pagine Casi e Workdesk, ma non a Playbook e Impostazioni. Per saperne di più, consulta Utilizza i gruppi di autorizzazioni.
- Ruoli SOC: definisci il ruolo di un gruppo di utenti. Puoi assegnare agli utenti ruoli SOC per semplificare la gestione delle attività. Anziché assegnare casi, azioni o playbook a singoli utenti, è possibile assegnarli a un ruolo SOC. Gli utenti possono visualizzare le richieste assegnate a loro, al loro ruolo o a ruoli aggiuntivi. Per saperne di più, consulta Utilizza i ruoli.
- Ambienti o gruppi di ambienti: configura ambienti o gruppi di ambienti per segmentare i dati tra reti o unità aziendali diverse, di uso comune dalle aziende e dai fornitori di servizi di sicurezza gestiti (MSSP). Gli utenti possono accedere solo ai dati all'interno degli ambienti o dei gruppi assegnati. Per saperne di più, consulta Utilizza gli ambienti.
Mappa e autentica gli utenti
La combinazione di gruppi di autorizzazioni, ruoli SOC e ambienti determina lo user journey di Google SecOps per ogni gruppo IdP nella piattaforma Google SecOps.
- Per i clienti che utilizzano un provider di terze parti, mappa ogni gruppo IdP definito nelle impostazioni SAML nella pagina Mappatura gruppi.
- Per i clienti che utilizzano il provider Cloud Identity, mappa i gruppi di email nella pagina Mappatura gruppi. Per saperne di più, consulta Mappa gli utenti nella piattaforma Google SecOps utilizzando Cloud Identity.
Puoi mappare i gruppi di IdP con più gruppi di autorizzazioni, ruoli SOC e ambienti. In questo modo, i diversi utenti mappati a gruppi di IdP diversi nel provider SAML ereditano tutti i livelli di autorizzazione richiesti. Per saperne di più, incluso il modo in cui Google SecOps gestisce questo aspetto, consulta Più autorizzazioni nella mappatura dei gruppi IdP.
Puoi anche scegliere di mappare i gruppi di IdP a singoli parametri di controllo dell'accesso. In questo modo è possibile ottenere un livello di mappatura più granulare, che può essere utile per i clienti di grandi dimensioni. Per saperne di più, consulta Mappa i gruppi IdP ai parametri di controllo dell'accesso.
Per impostazione predefinita, la piattaforma Google SecOps include un gruppo IdP di amministratori predefiniti.
Per mappare i gruppi IdP, segui questi passaggi:
- In Google SecOps, vai a Impostazioni SOAR > Avanzate > Mappatura dei gruppi.
- Assicurati di avere a disposizione i nomi dei gruppi IdP.
- Fai clic su Aggiungi Aggiungi e inizia a mappare i parametri per ogni gruppo IdP.
- Al termine, fai clic su Aggiungi. Ogni volta che un utente accede alla piattaforma, viene aggiunto automaticamente alla pagina Gestione utenti, disponibile in Impostazioni > Organizzazione.
Quando gli utenti tentano di accedere alla piattaforma Google SecOps, ma il loro gruppo IdP non è stato mappato, per evitare che gli utenti vengano rifiutati, ti consigliamo di attivare le Impostazioni di accesso predefinite e di impostare le autorizzazioni di amministratore in questa pagina. Al termine della configurazione iniziale dell'amministratore, ti suggeriamo di modificare le autorizzazioni dell'amministratore impostandole su un livello più basso.
Mappa i gruppi IdP ai parametri di controllo dell'accesso
Questa sezione descrive come mappare diversi gruppi di IdP a uno o più parametri di controllo degli accessi nella pagina Mappatura dei gruppi di IdP. Questo approccio è vantaggioso per i clienti che vogliono eseguire l'onboarding e il provisioning di gruppi di utenti in base a personalizzazioni specifiche, anziché aderire alla standardizzazione della piattaforma Google SecOps SOAR. Sebbene la mappatura dei gruppi ai parametri possa richiedere inizialmente la creazione di più gruppi, una volta impostata la mappatura, i nuovi utenti possono unirsi a Google SecOps senza la necessità di creare gruppi aggiuntivi.
Per informazioni sulle autorizzazioni multiple nella mappatura dei gruppi, consulta Mappa gli utenti con più parametri di controllo dell'accesso.
Eliminare utenti
Se elimini i gruppi da qui, assicurati di eliminare i singoli utenti dalla schermata Gestione utenti. Per saperne di più, consulta Elimina gli utenti di Google SecOps.Caso d'uso: assegnare campi di autorizzazione univoci a ogni gruppo IdP
L'esempio seguente illustra come utilizzare questa funzionalità per facilitare l'onboarding e il provisioning degli utenti in base alle esigenze della tua azienda.
La tua azienda ha tre utenti tipo diversi:
- Analisti della sicurezza (contenente i membri del gruppo Sasha e Tal)
- Ingegneri SOC (contenente i membri del gruppo Quinn e Noam)
- Ingegneri NOC (contenente i membri del gruppo Kim e Kai)
Questo scenario è illustrato nella tabella seguente:
| Utente tipo | Gruppo di autorizzazioni | Ruolo SOC | Ambiente |
|---|---|---|---|
| Analisti sicurezza | Analista | Livello 1 | Londra |
| Ingegneri SOC | Analista | Livello 1 | Manchester |
| Ingegneri NOC | Base | Livello 2 | Londra |
Per questo esempio, supponiamo che tu abbia già configurato i gruppi di autorizzazioni, i ruoli SOC e gli ambienti necessari in Google SecOps.
Ecco come configurare i gruppi IdP nel provider SAML e nella piattaforma Google SecOps:
-
Nel tuo provider SAML, crea i seguenti gruppi di utenti:
- Analisti della sicurezza (contenente Sasha e Tal)
- Ingegneri SOC (contenente Quinn e Noam)
- Ingegneri NOC (contenente Kim e Kai)
- Londra (contenente Sasha, Tal, Kim e Kai)
- Manchester (contenente Quinn e Noam)
- Vai a Impostazioni > Impostazioni SOAR > Avanzate > Mappatura dei gruppi.
- Fai clic su Aggiungi Aggiungi.
- Inserisci i seguenti dettagli nella finestra di dialogo:
- IdP/gruppo di utenti:
Security analysts - Gruppo di autorizzazioni:
Analyst - Ruolo SOC:
Tier 1 - Ambiente: lascia vuoto
- Inserisci i seguenti dettagli nella finestra di dialogo successiva:
- Gruppo di IdP:
SOC engineers - Gruppo di autorizzazioni:
Analyst - Ruolo SOC:
Tier 1 - Ambiente: lascia vuoto
- Inserisci i seguenti dettagli nella finestra di dialogo successiva:
- Gruppo di IdP:
NOC engineers - Gruppo di autorizzazioni:
Basic - Ruolo SOC:
Tier 2 - Ambiente: lascia vuoto
- Inserisci i seguenti dettagli nella finestra di dialogo successiva:
- Gruppo di IdP:
London - Gruppo di autorizzazioni: lascia vuoto
- Ruolo SOC: lascia vuoto
- Ambiente:
London - Inserisci i seguenti dettagli nella finestra di dialogo successiva:
- Gruppo di IdP:
Manchester - Gruppo di autorizzazioni: lascia vuoto
- Ruolo SOC: lascia vuoto
- Ambiente:
Manchester
Per i clienti che utilizzano la funzionalità di federazione delle richieste, consulta Configura l'accesso alle richieste federate per Google SecOps.
Mappa i service account per l'accesso API
Per concedere l'accesso a un service account o l'accesso alla federazione delle identità dei workload a Google SecOps, devi mappare l'identità ai parametri di controllo dell'accesso della piattaforma. Questa mappatura è un passaggio obbligatorio per fornire all'identità l'accesso necessario ai ruoli SOC e agli ambienti richiesti per eseguire attività automatizzate o operazioni API.
- Vai a Impostazioni SOAR > Avanzate > Mappatura dei gruppi.
- Fai clic su add Aggiungi.
Completa i campi nella finestra di dialogo Aggiungi mappatura per mappare l'identità ai parametri di controllo dell'accesso della piattaforma.
- Nel campo IdP / User group (IdP/Gruppo di utenti), inserisci uno dei seguenti valori:
- L'indirizzo email completo del tuo account di servizio, se l'identità è stata configurata utilizzando Cloud Identity.
- La stringa dell'entità Workload Identity, se l'identità è stata configurata utilizzando la federazione delle identità per la forza lavoro.
Configura i seguenti campi di controllo dell'accesso:
Campo Descrizione Gruppi di autorizzazioni Seleziona i gruppi di autorizzazioni per definire i moduli e i sottomoduli a cui l'identità può accedere. Ruoli del SOC Seleziona i ruoli SOC per definire il ruolo dell'identità (ad esempio Tier 1). Ambienti Seleziona gli ambienti o i gruppi di ambienti a cui l'identità può accedere (ad esempio Tutti gli ambienti). Membri del gruppo Inserisci le email degli utenti richieste, se applicabile. Premi Invio dopo aver aggiunto ogni email. Azioni limitate Seleziona le azioni limitate per limitare operazioni specifiche all'interno dei moduli.
- Nel campo IdP / User group (IdP/Gruppo di utenti), inserisci uno dei seguenti valori:
Fai clic su Aggiungi.
Per saperne di più sulla configurazione dei service account, consulta la guida alla migrazione dell'API.
Hai bisogno di ulteriore assistenza? Ricevi risposte dai membri della community e dai professionisti di Google SecOps.