


Mapear usuários com identidade de terceiros
Este documento explica como provisionar, autenticar e mapear usuários com identificação segura para a plataforma do Google Security Operations. Ele descreve o processo de configuração com o Google Workspace como provedor de identidade externa (IdP), mas as etapas são semelhantes para outros IdPs. Ao usar o Cloud Identity, configure o serviço com grupos de e-mail em vez de grupos de IdP. Para mais detalhes, consulte Mapear usuários na plataforma Google SecOps usando o Cloud Identity.
Configurar atributos SAML para provisionamento
Esta seção só se aplica antes da Etapa 1 da migração do SOAR para Google Cloud. Depois de concluir a Etapa 1 da migração, consulte a Google Cloud Autenticação de identidade de terceiros.
Para configurar atributos e grupos do SAML no IdP externo, faça o seguinte:
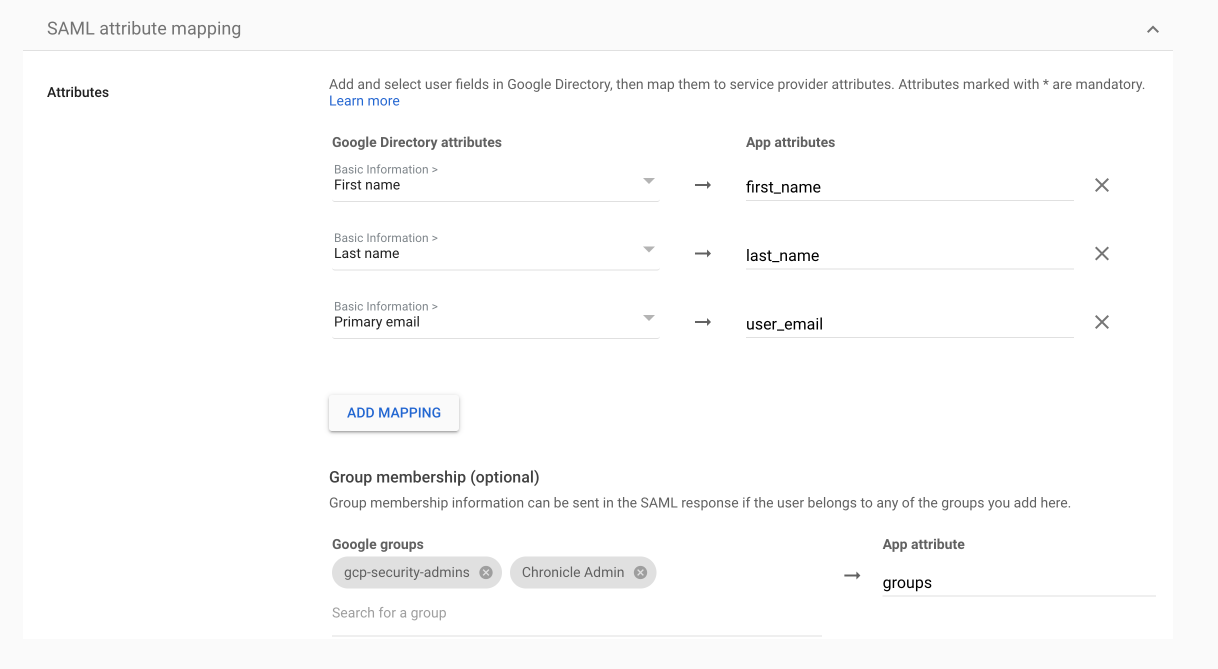
- No Google Workspace, acesse a seção de mapeamento de Atributos SAML.
- Adicione os seguintes atributos obrigatórios:
first_namelast_nameuser_emailgroups- Em Grupos do Google, insira os nomes dos grupos do IdP. Por exemplo,
Google SecOps administratorsouGcp-security-admins. Anote esses nomes de grupo, porque você vai precisar deles mais tarde para o mapeamento na plataforma Google SecOps. Em outros provedores externos, como o Okta, isso é chamado de grupos de IdP.
Configurar o provisionamento do IdP
Esta seção só se aplica antes da Etapa 1 da migração do SOAR para Google Cloud. Depois de concluir a Etapa 1, consulte a Google Cloud autenticação de identidade de terceiros.
Para configurar o provisionamento do IdP, siga as etapas em Configurar o IdP e Criar um provedor de pool de identidade de colaboradores.
O exemplo a seguir é o comando de criação workforce pool para a configuração do app
descrita em
Configurar a federação de identidade de colaboradores:
gcloud iam workforce-pools providers create-saml WORKFORCE_PROVIDER_ID \
  --workforce-pool=WORKFORCE_POOL_ID \
  --location="global" \
  --display-name=WORKFORCE_PROVIDER_DISPLAY_NAME \
  --description=WORKFORCE_PROVIDER_DESCRIPTION \
  --idp-metadata-path=PATH_TO_METADATA_XML \
  --attribute-mapping="google.subject=assertion.subject,attribute.first_name=assertion.attributes.first_name[0],attribute.last_name=assertion.attributes.last_name[0],attribute.user_email=assertion.attributes.user_email[0],google.groups=assertion.attributes.groups"
Controle o acesso dos usuários
Há várias maneiras de gerenciar o acesso dos usuários a diferentes aspectos da plataforma:
- Grupos de permissões: defina os níveis de acesso do usuário atribuindo-os a grupos de permissões específicos. Esses grupos determinam quais módulos e submódulos os usuários podem acessar ou editar. Por exemplo, um usuário pode ter acesso às páginas Casos e Área de trabalho, mas ser restrito de Playbooks e Configurações. Para mais informações, consulte Trabalhar com grupos de permissões.
- Funções da SOC: definem a função de um grupo de usuários. Você pode atribuir usuários a funções do SOC para simplificar o gerenciamento de tarefas. Em vez de atribuir casos, ações ou playbooks a indivíduos, eles podem ser atribuídos a uma função do SOC. Os usuários podem ver os casos atribuídos a eles, à função ou a outras funções. Para mais informações, consulte Trabalhar com papéis.
- Ambientes ou grupos de ambientes: configure ambientes ou grupos de ambientes para segmentar dados em diferentes redes ou unidades de negócios, usados com frequência por empresas e provedores de serviços de segurança gerenciados (MSSPs, na sigla em inglês). Os usuários só podem acessar dados nos ambientes ou grupos atribuídos a eles. Para mais informações, consulte Trabalhar com ambientes.
Mapear e autenticar usuários
A combinação de grupos de permissões, papéis do SOC e ambientes determina a jornada do usuário do Google SecOps para cada grupo do IdP na plataforma Google SecOps.
- Para clientes que usam um provedor de terceiros, mapeie cada grupo do IdP definido nas configurações de SAML na página Mapeamento de grupos.
- Para clientes que usam o Cloud Identity, mapeie grupos de e-mail na página Mapeamento de grupos. Para mais informações, consulte Mapear usuários na plataforma do Google SecOps usando o Cloud Identity.
É possível mapear grupos de IdP com vários grupos de permissões, papéis do SOC e ambientes. Isso garante que diferentes usuários mapeados para grupos de IdP diferentes no provedor SAML herdem todos os níveis de permissão necessários. Para mais informações, incluindo como o Google SecOps gerencia isso, consulte Várias permissões no mapeamento de grupos do IdP.
Também é possível mapear grupos do IdP para parâmetros de controle de acesso individuais. Isso permite um nível mais granular de mapeamento e pode ser útil para grandes clientes. Para mais informações, consulte Mapear grupos do IdP para parâmetros de controle de acesso.
Por padrão, a plataforma Google SecOps inclui um grupo de administradores padrão do IdP.
Para mapear grupos do IdP, siga estas etapas:
- No Google SecOps, acesse Configurações do SOAR > Avançado > Mapeamento de grupos.
- Verifique se você tem os nomes dos grupos do IdP disponíveis.
- Clique em Adicionar Adicionar e comece a mapear os parâmetros de cada grupo do IdP.
- Quando terminar, clique em Adicionar. Sempre que um usuário faz login na plataforma, ele é adicionado automaticamente à página Gerenciamento de usuários, encontrada em Configurações > Organização.
Quando os usuários tentam fazer login na plataforma Google SecOps, mas o grupo do IdP não foi mapeado, recomendamos ativar as Configurações de acesso padrão e definir permissões de administrador nessa página para que os usuários não sejam rejeitados. Depois que a configuração inicial do administrador for concluída, sugerimos ajustar as permissões do administrador para um nível mais mínimo.
Mapear grupos do IdP para parâmetros de controle de acesso
Nesta seção, descrevemos como mapear diferentes grupos de IdP para um ou mais parâmetros de controle de acesso na página Mapeamento de grupos de IdP. Essa abordagem é útil para clientes que querem integrar e provisionar grupos de usuários com base em personalizações específicas, em vez de aderir à padronização da plataforma Google SecOps SOAR. Embora o mapeamento de grupos para parâmetros possa exigir que você crie mais grupos inicialmente, depois que o mapeamento for definido, novos usuários poderão ingressar no Google SecOps sem a necessidade de criar outros grupos.
Para informações sobre várias permissões no mapeamento de grupos, consulte Mapear usuários com vários parâmetros de controle de acesso.
Excluir usuários
Se você excluir grupos aqui, remova os usuários individuais da tela Gerenciamento de usuários. Para mais informações, consulte Excluir usuários do Google SecOps.Caso de uso: atribuir campos de permissão exclusivos a cada grupo de IdP
O exemplo a seguir ilustra como usar esse recurso para ajudar a integrar e provisionar usuários de acordo com as necessidades da sua empresa.
Sua empresa tem três personas diferentes:
- Analistas de segurança (contendo os membros do grupo Sasha e Tal)
- Engenheiros de SOC (com os membros do grupo Quinn e Noam)
- Engenheiros de NOC (com os membros do grupo Kim e Kai)
Esse cenário é ilustrado na tabela a seguir:
| Persona | Grupo de permissões | Papel no SOC | Ambiente |
|---|---|---|---|
| Analistas de segurança | Analista | Nível 1 | Londres |
| Engenheiros de SOC | Analista | Nível 1 | Manchester |
| Engenheiros de NOC | Básico | Nível 2 | Londres |
Neste exemplo, suponha que você já tenha configurado os grupos de permissões, as funções do SOC e os ambientes necessários no Google SecOps.
Veja como configurar os grupos do IdP no provedor SAML e na plataforma Google SecOps:
-
No seu provedor SAML, crie os seguintes grupos de usuários:
- Analistas de segurança (Sasha e Tal)
- Engenheiros de SOC (Quinn e Noam)
- Engenheiros do NOC (contendo Kim e Kai)
- Londres (contendo Sasha, Tal, Kim e Kai)
- Manchester (com Quinn e Noam)
- Acesse Configurações > Configurações do SOAR > Avançado > Mapeamento de grupos.
- Clique em Adicionar Adicionar.
- Insira os seguintes detalhes na caixa de diálogo:
- IdP / grupo de usuários:
Security analysts - Grupo de permissões:
Analyst - Função no SOC:
Tier 1 - Ambiente: deixe em branco
- Insira os seguintes detalhes na próxima caixa de diálogo:
- Grupo do IdP:
SOC engineers - Grupo de permissões:
Analyst - Função no SOC:
Tier 1 - Ambiente: deixe em branco
- Insira os seguintes detalhes na próxima caixa de diálogo:
- Grupo do IdP:
NOC engineers - Grupo de permissões:
Basic - Papel no SOC:
Tier 2 - Ambiente: deixe em branco
- Insira os seguintes detalhes na próxima caixa de diálogo:
- Grupo do IdP:
London - Grupo de permissões: deixe em branco
- Papel no SOC: deixe em branco
- Ambiente:
London - Insira os seguintes detalhes na próxima caixa de diálogo:
- Grupo do IdP:
Manchester - Grupo de permissões: deixe em branco
- Função no SOC: deixe em branco
- Ambiente:
Manchester
Para clientes que usam o recurso de federação de casos, consulte Configurar o acesso federado a casos para o Google SecOps.
Mapear contas de serviço para acesso à API
Para conceder acesso à conta de serviço ou acesso à federação de identidade da carga de trabalho ao Google SecOps, mapeie a identidade para os parâmetros de controle de acesso da plataforma. Esse mapeamento é uma etapa obrigatória para fornecer à identidade o acesso necessário às funções do SOC e aos ambientes necessários para realizar tarefas automatizadas ou operações de API.
- Acesse Configurações do SOAR > Avançado > Mapeamento de grupo.
- Clique em Adicionar Adicionar.
Preencha os campos na caixa de diálogo Adicionar mapeamento para mapear a identidade aos parâmetros de controle de acesso da plataforma.
- No campo IdP / Grupo de usuários, insira uma das seguintes opções:
- O endereço de e-mail completo da sua conta de serviço, se a identidade tiver sido configurada usando o Cloud Identity.
- A string principal da identidade da carga de trabalho, se a identidade foi configurada usando a federação de identidade de colaboradores.
Configure os seguintes campos de controle de acesso:
Campo Descrição Grupos de permissões Selecione os grupos de permissões para definir a quais módulos e submódulos a identidade pode acessar. Funções do SOC Selecione os papéis do SOC para definir o papel da identidade (como Nível 1). Ambientes Selecione os ambientes ou grupos de ambientes a que a identidade pode acessar (como Todos os ambientes). Participantes do grupo Insira os e-mails dos usuários necessários, se aplicável. Pressione Enter depois de adicionar cada e-mail. Ações restritas Selecione as ações restritas para limitar operações específicas nos módulos.
- No campo IdP / Grupo de usuários, insira uma das seguintes opções:
Clique em Adicionar.
Para mais informações sobre como configurar contas de serviço, consulte o guia de migração da API.
Precisa de mais ajuda? Receba respostas de membros da comunidade e profissionais do Google SecOps.