


Ferramentas
Um conjunto de ações utilitárias para manipulação de dados que potencializam os recursos do playbook.
Ações
Veja a seguir os tipos de ações que você pode realizar com o power-up de ferramentas.Adicionar informações de pontuação de alertas
Descrição
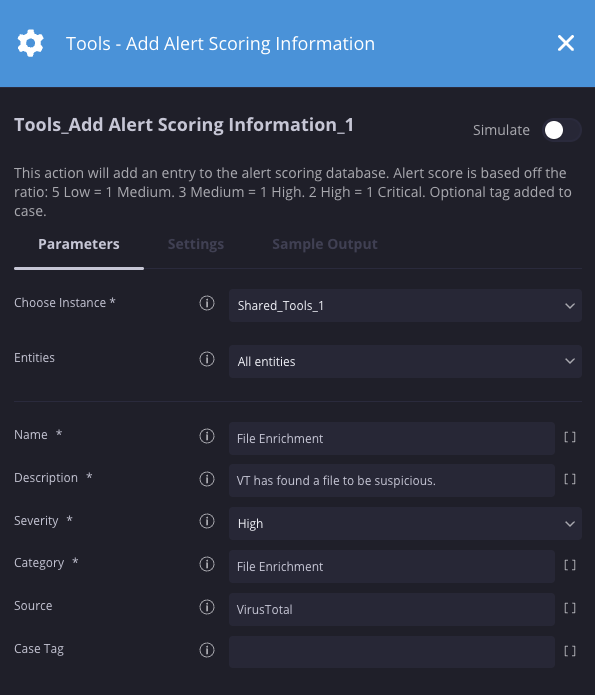
Adiciona uma entrada ao banco de dados de pontuação de alertas. A pontuação do alerta é baseada na proporção: 5 Baixo = 1 Médio. 3 Médias = 1 Alta. 2 High = 1 Critical. Tag opcional adicionada ao caso.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Nome | String | N/A | Sim | Nome da verificação realizada no alerta. |
| Descrição | String | N/A | Sim | Descrição da verificação realizada no alerta. |
| Gravidade | String | Informativa | Sim | Gravidade. |
| Categoria | String | N/A | Sim | Categoria da verificação realizada. |
| Origem | String | N/A | Não | Parte do alerta de onde a pontuação foi derivada. Exemplo: arquivos, usuário, e-mail. |
| Tag de caso | String | N/A | Não | Tags para adicionar ao caso. |
Exemplo
Neste exemplo, a pontuação do alerta é definida como "alta" devido a um resultado suspeito do VirusTotal.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo Alert_score Informativo, Baixo, Médio, Alto, Crítico Alta -
Resultado do JSON
{
"category": "File Enrichment",
 "score_data": [{"score_name": "File Enrichment", "description": "VT has found a file to be suspicious", "severity": "High", "score": 3, "source": "VirusTotal"}],
 "category_score": 3
}
Adicionar comentário ao registro da entidade
Descrição
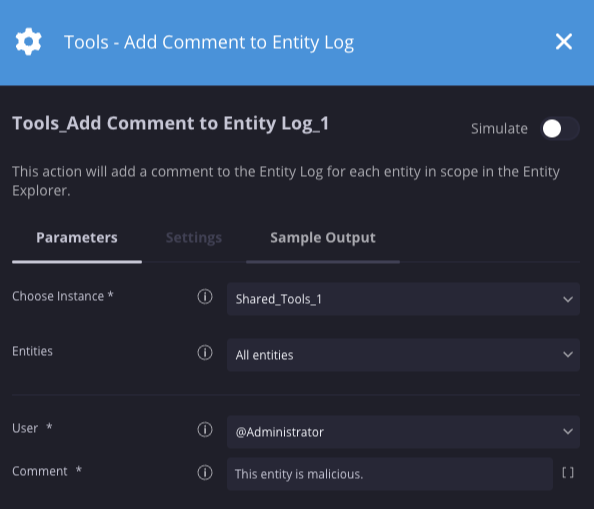
Adiciona um comentário ao registro de entidade para cada entidade na pontuação no Explorador de Entidades.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Usuário | Lista suspensa | @Administrator | Sim | Especifique o usuário que criou o comentário. |
| Comentário | String | N/A | Sim | Especifique o comentário que será adicionado ao registro da entidade. |
Exemplo
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo N/A N/A N/A
Adicionar ou atualizar dados adicionais do alerta
Descrição
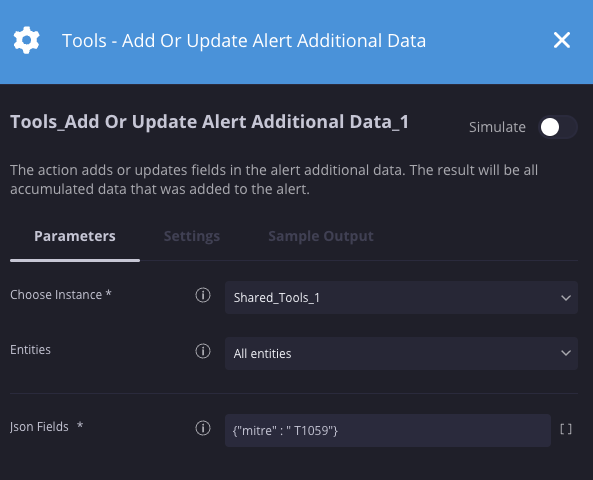
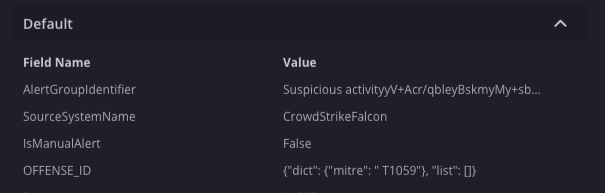
Adiciona ou atualiza campos nos dados adicionais do alerta. Os resultados são exibidos na visão geral de Alertas, no campo OFFENSE_ID.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Campos JSON | JSON | N/A | Sim | Insira um texto livre (para uma variável) ou uma string que represente um dicionário JSON (pode ser aninhado). |
Exemplo
Este exemplo adiciona detalhes de ataque do MITRE aos alertas para exibição na Visão geral de alertas.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Nº de itens no dicionário 2 -
Resultado do JSON
{
"dict": {"mitre": " T1059"}, "list": []
}
Anexar ao valor do contexto
Descrição
Anexa um valor a uma propriedade de contexto atual ou cria uma nova propriedade de contexto, se ela não existir, e adiciona o valor.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Chave | String | N/A | Sim | Especificar a chave de propriedade de contexto |
| Valor | String | N/A | Sim | Especifique o valor a ser anexado à propriedade de contexto |
| Delimitador | String | N/A | Sim | Especifique o delimitador usado no campo de valor. |
Exemplo
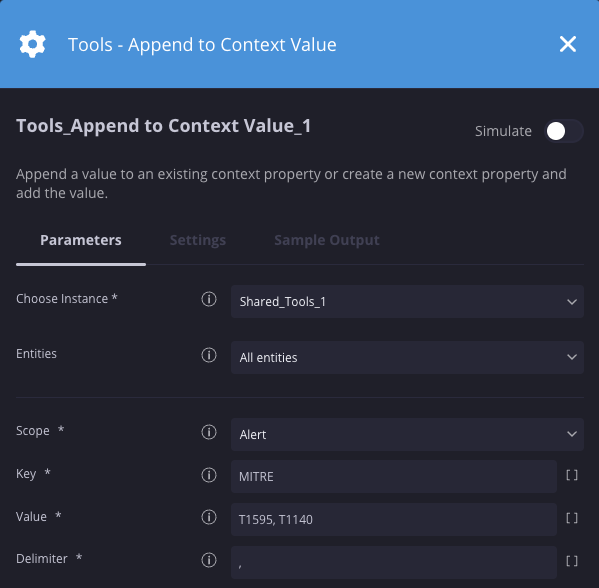
Neste cenário, estamos adicionando os valores "T1595" e "T1140" a uma chave de contexto "MITRE" que já existe.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Valores de contexto T1595, T1140
Atribuir caso ao usuário
Descrição
Atribui um caso a um usuário.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| ID do caso | String | N/A | Sim | Especifique o ID do caso. Use [Case.Id] para o caso atual. |
| Atribuir a | String | @Admin | Sim | Especifique o usuário a quem um caso será atribuído. Esse é o ID do usuário. Use a ação "Get Siemplify Users" para recuperar o ID de um usuário específico. |
| ID do alerta | String | Sim | Especifique o ID do alerta. Use [Alert.Identifier]. |
Exemplo
Nesse cenário, estamos atribuindo o caso atual a um usuário específico usando o ID dele.

Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Verdadeiro/falso Verdadeiro
Anexar um playbook a um alerta
Descrição
Anexa um playbook ou bloco específico ao alerta atual.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Nome do playbook | String | N/A | Sim | Nome do playbook ou do bloco a ser adicionado a todos os alertas de caso. |
Exemplo
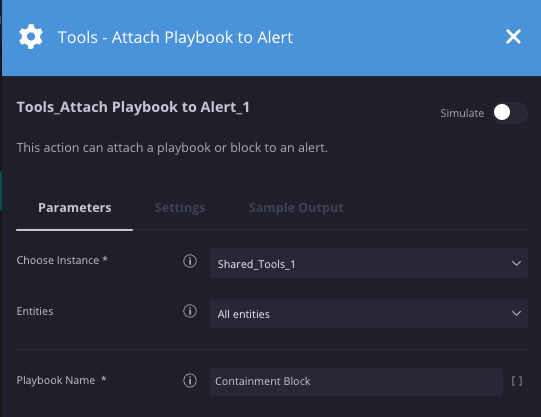
Este exemplo anexa um bloqueio chamado Bloqueio de contenção aos alertas do caso atual.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult trueoufalsetrue
Anexar playbook a todos os alertas de caso
Descrição
Anexa um playbook ou bloco específico a todos os alertas em um caso.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Nome do playbook | String | N/A | Sim | Nome do playbook ou do bloco a ser adicionado a todos os alertas em um caso. |
Exemplo
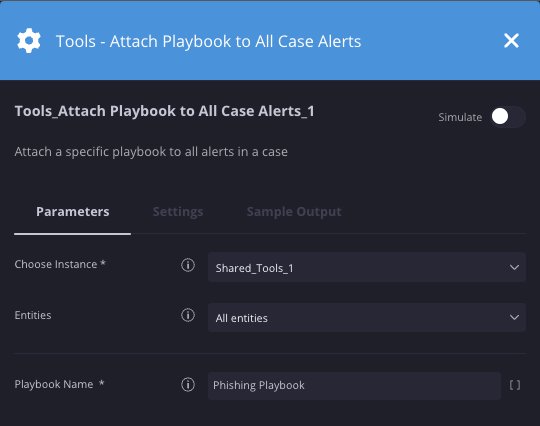
Este exemplo anexa um playbook chamado Phishing playbookM a todos os alertas de caso.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult trueoufalsetrue
Buffer
Descrição
Converter uma entrada JSON em um objeto JSON.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| ResultValue | String | N/A | Não |
Valor do marcador que retorna como o valor ScriptResult.
|
| JSON | JSON | N/A | Não | JSON exibido no criador de expressões. |
Exemplo
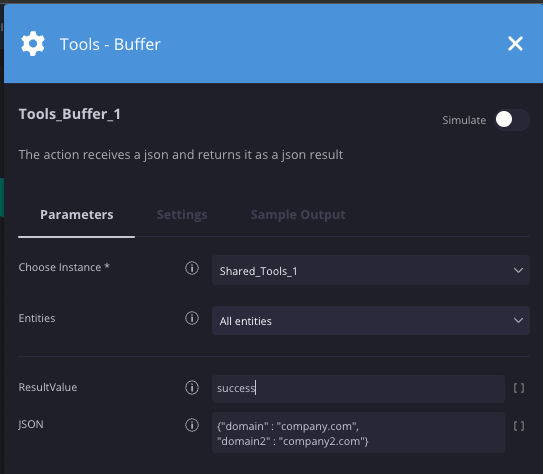
Este exemplo mostra o valor de entrada JSON no criador de expressões JSON para uso em outras ações.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Valor de entrada do parâmetro ResultValuesucesso -
Resultado do JSON
{
"domain" : "company.com",
"domain2" : "company2.com"
}
Mudar o nome do caso
Descrição
Altera o nome ou o título de um caso.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Novo nome | String | N/A | Não | Especifique o novo nome do caso. |
| Somente se for o primeiro alerta | Caixa de seleção | Não selecionado | Não | Se selecionada, só mudará o nome do caso se a ação tiver sido executada no primeiro alerta do caso. |
Exemplo
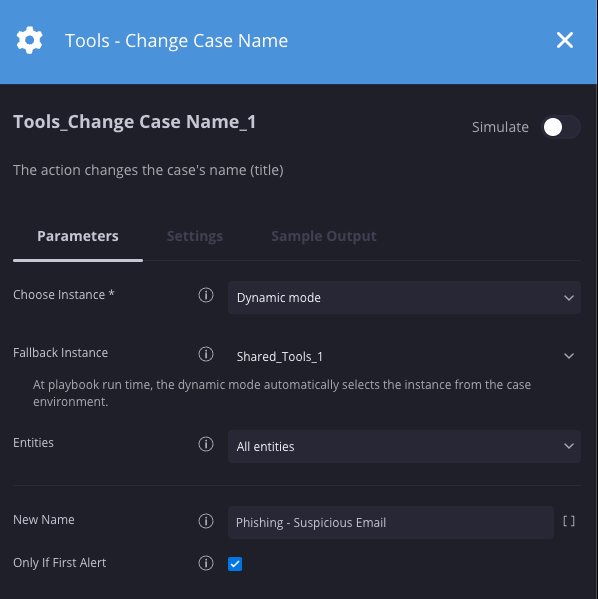
Nesse cenário, o título de um caso será alterado para "Phishing - E-mail suspeito" somente se ele for executado no primeiro alerta.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Verdadeiro/falso Verdadeiro
Verificar campos de entidades no texto
Descrição
Pesquise um campo específico de cada entidade no escopo (ou vários campos usando regex) e compare-o com um ou mais valores. Os valores comparados também podem passar por expressões regulares. Uma correspondência será encontrada se um dos valores de expressão regular de postagem do enriquecimento de entidade estiver em um ou mais valores pesquisados.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| SearchInData | JSON | [ { "Data": "[Event.from]", "RegEx": "(?<=@)[^.]+(?=\\.)" } ] | Sim | JSON que representa as strings que você quer pesquisar usando este formato: [ { "Data": "", "RegEx": "" } ] |
| FieldsInput | JSON | [ { "RegexForFieldName": "", "FieldName": "body", "RegexForFieldValue": "" }, { "RegexForFieldName": ".*(_url_).*", "FieldName": "", "RegexForFieldValue": "" }, { "RegexForFieldName": "", "FieldName": "body", "RegexForFieldValue": "HostName: (.*?)" } ] | Sim |
Um JSON que descreve quais campos devem ser testados para [
"RegexForFieldName": “”,
"FieldName": "Nome do campo a ser pesquisado", "RegexForFieldValue": “”}] |
| ShouldEnrichEntity | String | domain_matched | Não |
Se definido como <VAL>, também vai colocar um valor de enriquecimento na
entidade para ser reconhecido como "correspondente" ao valor.
A chave será <VAL> |
| IsCaseSensitive | Caixa de seleção | Não selecionado | Não | Especifique se o campo diferencia maiúsculas de minúsculas. |
Exemplo
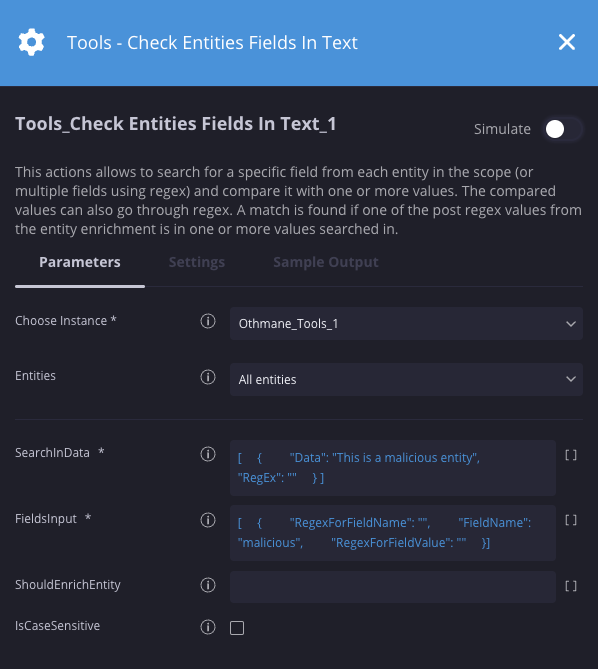
Nesse cenário, estamos verificando se uma entidade com um nome de campo mal-intencionado está no texto especificado.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Número de descobertas 0 -
Resultado do JSON
{
"Entity": "EXL88765-AD", "EntityResult": [{"RegexForFieldName": "", "FieldName": "malicious", "RegexForFieldValue": "", "ResultsToSearch": {"val_to_search": [[]], "found_results": [], "num_of_results": 0}}]
}
Verificar subconjunto de lista
Descrição
Verifica se os valores de uma lista existem em outra.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Original | String | N/A | Sim | Especifique a lista de itens a serem verificados. Lista JSON ou separada por vírgulas. |
| Subconjunto | Lista | N/A | Sim | Especifique a lista de subconjuntos. Lista JSON ou separada por vírgulas. |
Exemplo
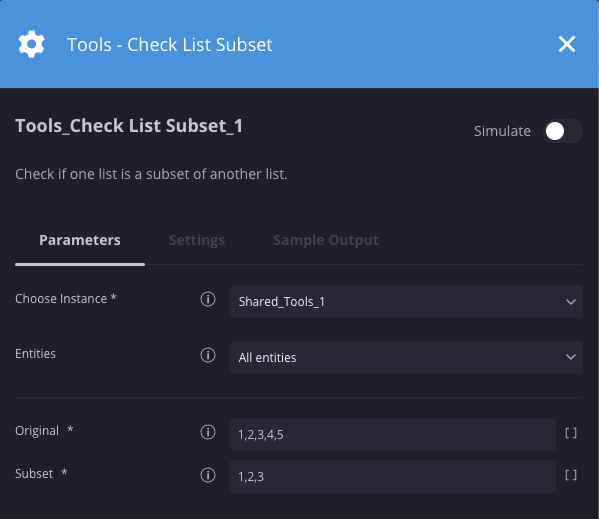
Nesse cenário, estamos verificando se os valores 1, 2 e 3 existem na lista original de 1, 2, 3, 4 e 5, o que resulta em um valor verdadeiro.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Verdadeiro/falso Verdadeiro
Converter em caso simulado
Descrição
Converte um caso em um caso simulado que pode ser carregado na plataforma.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Enviar para casos simulados | Caixa de seleção | Não selecionado | Não | Se selecionado, o caso é adicionado à lista de casos simulados disponíveis. |
| Salvar JSON como arquivo de mural de casos | Caixa de seleção | Selecionado | Não | Se selecionado, um arquivo JSON que representa o caso é salvo no mural do caso para download. |
| Substituir nome do alerta | String | Vazio | Não | Especifique um novo nome para o alerta. Esse parâmetro substitui o parâmetro Nome do caminho completo, se selecionado. |
| Nome completo do caminho | Caixa de seleção | Não selecionado | Não | Se selecionado, use o nome do alerta como source_product_eventtype,
por exemplo, QRadar_WinEventLog:Security_Remote fail login.
Esse parâmetro será ignorado se Substituir nome do alerta estiver definido.
|
Exemplo
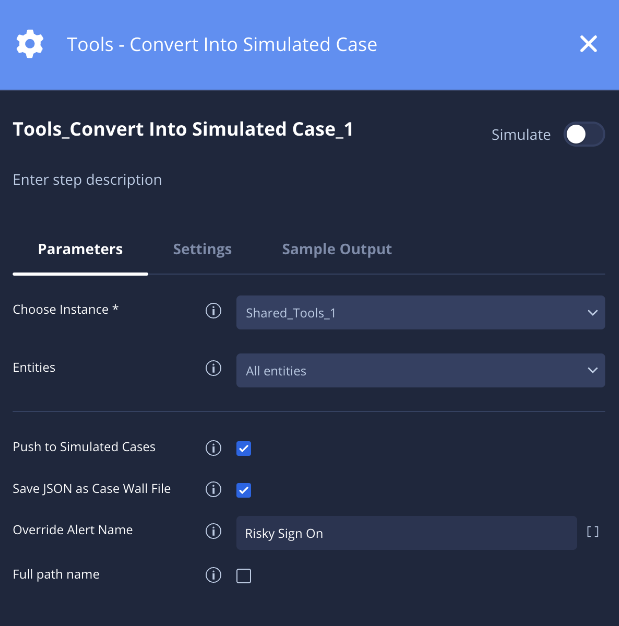
Neste exemplo, um caso é convertido em um caso simulado usando "Login de risco" como o nome do alerta, que será exibido como um dos casos simulados disponíveis na tela inicial.

Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Verdadeiro/falso Verdadeiro -
Resultado do JSON
{ "cases": [ { "CreatorUserId": null, "Events": [ { "_fields": { "BaseEventIds": "[]", "ParentEventId": -1, "DeviceProduct": "WinEventLog:Security", "StartTime": "1689266169689", "EndTime": "1689266169689" }, "_rawDataFields": { "sourcetype": "Failed login", "starttime": "1689702001439", "endtime": "1689702001439" }, "Environment": null, "SourceSystemName": null, "Extensions": [] } ], "Environment": "default", "SourceSystemName": "QRadar", "TicketId": "de2e3913-e4d8-4060-ae2b-1c81ee64ba47", "Description": "This case created by SPLUNK query", "DisplayId": "de2e3913-e4d8-4060-ae2b-1c81ee64ba47", "Reason": null, "Name": "Risky Sign On", "DeviceVendor": "WIN-24TBDNRMSVB", "DeviceProduct": "WinEventLog:Security", "StartTime": 1689702001439, "EndTime": 1689702001439, "Type": 1, "Priority": -1, "RuleGenerator": "Remote Failed login", "SourceGroupingIdentifier": null, "PlaybookTriggerKeywords": [], "Extensions": [ { "Key": "KeyName", "Value": "TCS" } ], "Attachments": null, "IsTrimmed": false, "DataType": 1, "SourceType": 1, "SourceSystemUrl": null, "SourceRuleIdentifier": null, "SiemAlertId": null, "__CorrelationId": "7efd38feaea247ad9f5ea8d907e4387c" } ] }
Criar entidades com separador
Descrição
Cria entidades e as adiciona ao alerta.
Parâmetros
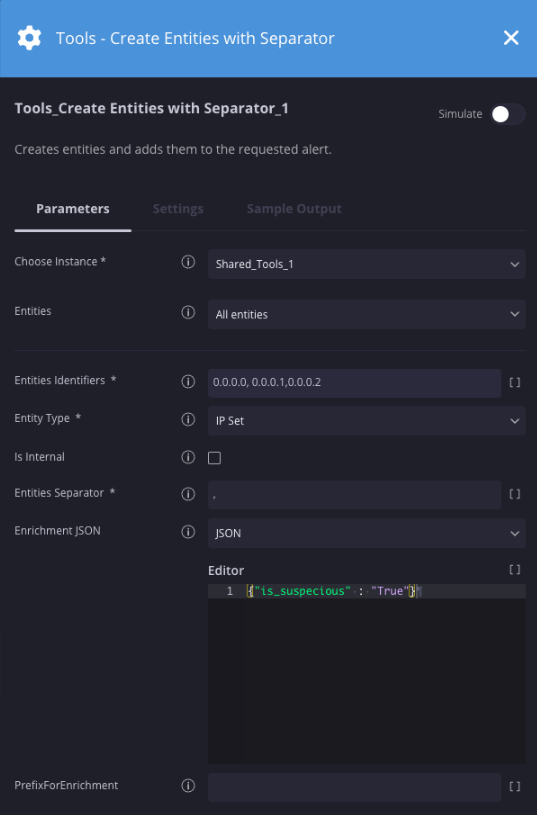
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Identificadores de entidades | String | N/A | Sim | Especifique as entidades que serão adicionadas ao alerta. |
| Tipo da entidade | String | N/A | Sim | Especifique o tipo de entidade. |
| É interno | Caixa de seleção | Não selecionado | Não | Verifique se a entidade fornecida faz parte de uma rede interna. |
| Separador de entidades | String | , | Sim | Especifique o delimitador usado no campo de identificadores de entidades. |
| JSON de enriquecimento | Lista suspensa | JSON | Não | Especifique os dados de enriquecimento no formato JSON. |
| PrefixForEnrichment | String | N/A | Não | Especifique o prefixo a ser adicionado aos dados de enriquecimento. |
Exemplo
Nesse cenário, estamos criando três entidades de IP e as enriquecendo com um campo chamado "is_suspicious".
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Verdadeiro/falso Verdadeiro -
Resultado do JSON
{
"created": ["0.0.0.0", "0.0.0.1", "0.0.0.2"],
"enriched": ["0.0.0.0", "0.0.0.1", "0.0.0.2"],
"failed": []
}
Criar relacionamentos de entidade
Descrição
Cria uma relação entre as entidades fornecidas e as entidades vinculadas. Se as entidades fornecidas não existirem, elas serão criadas.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
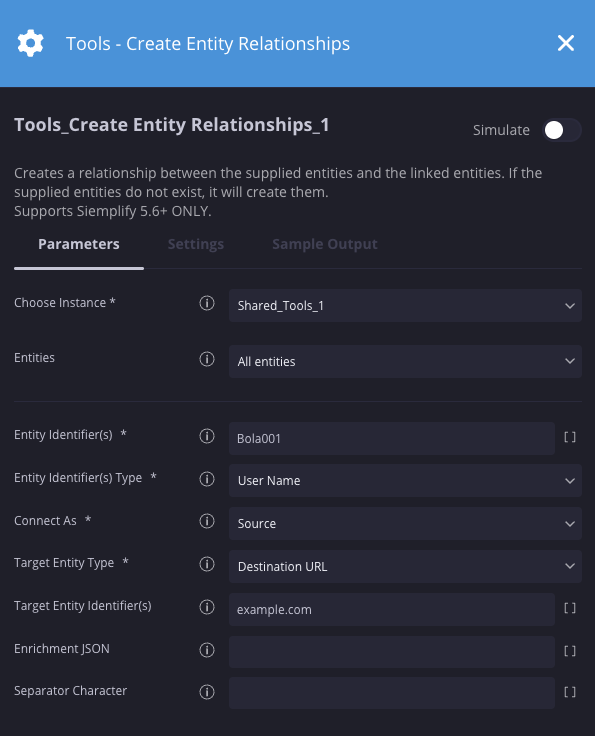
| Identificadores da entidade | String | N/A | Sim | Cria identificadores de entidade novos ou usa os atuais ou uma lista de identificadores separados por vírgulas. |
| Tipo de identificadores de entidade | Lista suspensa | Nome de usuário | Sim | Especifique o tipo de entidade. |
| Conectar como | Lista suspensa | Origem | Sim | Conecta identificadores de entidade usando relações de origem, destino ou vinculadas aos identificadores de entidade de destino. |
| Tipo de entidade de destino | Lista suspensa | Endereço | Sim | Especifique o tipo de entidade de destino para conectar os identificadores de entidade. |
| Identificadores de entidade de destino | String | N/A | Não |
As entidades nessa lista separada por vírgulas, de
O tipo de entidade de destino será vinculado às entidades no parâmetro de identificadores de entidades. |
| JSON de enriquecimento | JSON | N/A | Não |
Um objeto JSON opcional que contém pares de chave/valor
Pares de valores de atributos que podem ser adicionados às entidades recém-criadas. |
| Caractere separador | String | N/A | Não | Especifique o caractere para separar a lista de entidades em Identificadores de entidade e/ou Identificadores de entidade de destino. O padrão é vírgula. |
Exemplo
Nesse cenário, estamos criando uma relação entre um usuário e um URL. Nesse caso, Bola001 acessou um URL de example.com.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Verdadeiro/falso Verdadeiro -
Resultado do JSON
{
"Entity": "Bola001", "EntityResult": {}
}
Criar tarefa do Siemplify
Descrição
Atribui uma tarefa a um usuário ou papel. A tarefa será relacionada ao caso em que a ação foi executada.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
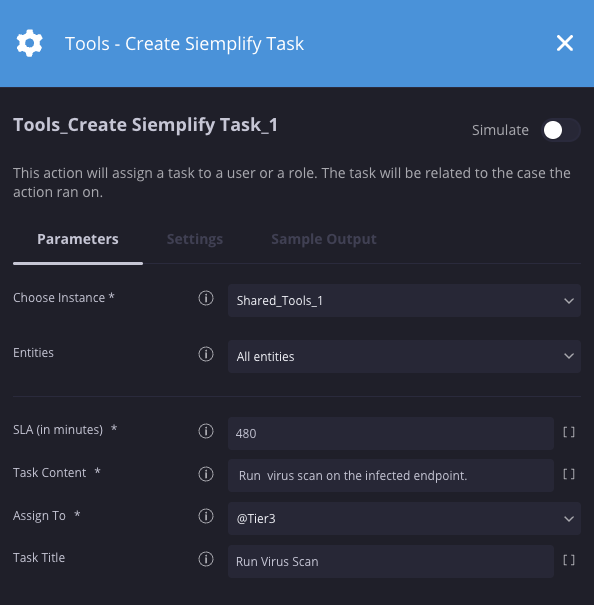
| Título da tarefa | String | N/A | Não | Especifique o título da tarefa. |
| SLA (em minutos) | Inteiro | 480 | Sim | Especifique o tempo em minutos que o usuário/papel atribuído tem para responder à tarefa. |
| Conteúdo da tarefa | String | N/A | Sim | Especifique os detalhes da tarefa. |
| Atribuir a | Lista suspensa | N/A | Sim | Especifique o usuário ou a função a que a tarefa será atribuída. |
Exemplo
Nesse cenário, uma tarefa é criada instruindo o nível 3 a executar uma verificação de vírus.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Verdadeiro/falso Verdadeiro
Playbook de atraso V2
Descrição
Interrompe temporariamente a conclusão de um playbook por um período específico.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Segundos | Inteiro | 0 | Não | Especifique o tempo em segundos para atrasar um playbook. |
| Minutos | Inteiro | 1 | Não | Especifique o número de minutos para atrasar um playbook. |
| Horas | Inteiro | 0 | Não | Especifique o número de horas para atrasar um playbook. |
| Dias | Inteiro | 0 | Não | Especifique o número de dias para atrasar um playbook. |
| Expressão Cron | String | N/A | Não | Determina quando o playbook deve continuar usando uma expressão cron. Será priorizado em relação aos outros parâmetros. |
Exemplo
Nesse cenário, estamos atrasando o playbook em 12 horas e meia.

Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Verdadeiro/falso Verdadeiro
Busca DNS
Descrição
Realiza uma busca DNS usando um resolvedor de DNS especificado.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
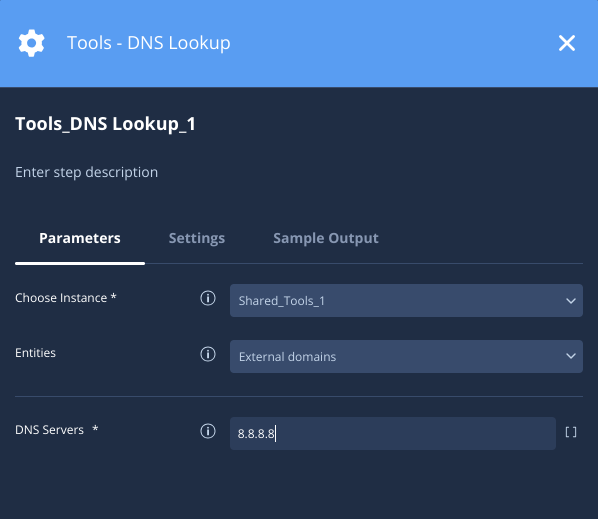
| Servidor DNS | Endereço IP | N/A | Sim | Servidores DNS únicos ou separados por vírgulas. |
Exemplo
Este exemplo mostra o endereço DNS público do Google de 8.8.8.8
para pesquisar entidades de domínio externo.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Verdadeiro/falso Verdadeiro -
Resultado do JSON
{
"Entity": "WWW.EXAMPLE.ORG",
 "EntityResult": [{"Type": "A", "Response": "176.9.157.114", "DNS Server": "8.8.8.8"}]
}
Extrair domínio do URL
Descrição
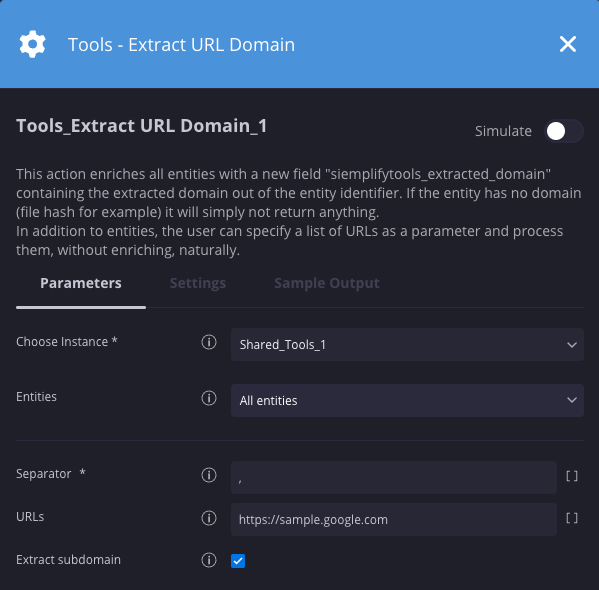
Enriquece todas as entidades com um novo campo siemplifytools_extracted_domain que contém o domínio extraído do identificador da entidade. Se a entidade não tiver um domínio (hash de arquivo, por exemplo), ela não retornará nada. Além das entidades, o usuário pode especificar uma lista de URLs como parâmetro e processá-los sem enriquecimento.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Separador | String | , | Sim | Especifique a string do separador a ser usada para separar URLs. |
| URLs | String | N/A | Não | Especifique um ou mais URLs para extrair o domínio. |
| Extrair subdomínio | Caixa de seleção | N/A | Não | Especifique se você também quer extrair o subdomínio. |
Exemplo
Nesse cenário, estamos extraindo o domínio do URL especificado.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Número de domínios extraídos 1 -
Resultado JSON
{
"Entity": "https://sample.google.com", "EntityResult": {"domain": "sample.google.com", "source_entity_type": "DestinationURL"}
}
Encontrar o First Alert
Descrição
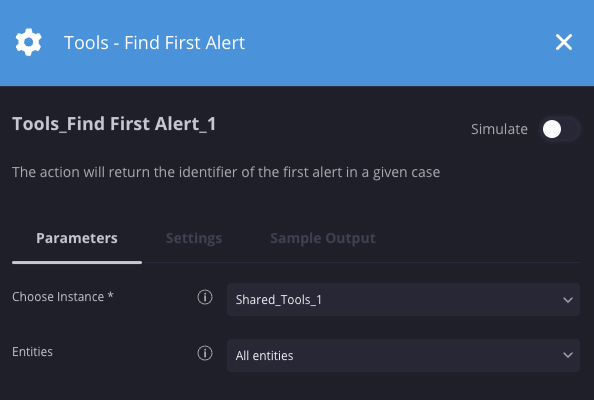
Retorna o identificador do primeiro alerta em um determinado caso.
Parâmetros
Nenhum parâmetro aplicável.
Exemplo
Nesse cenário, ele retorna o identificador do primeiro alerta no caso.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Valor do identificador de alerta CONEXÕES IRC9A33308C-AC62-4A41-8F73-20529895D567
Receber dados do caso
Descrição
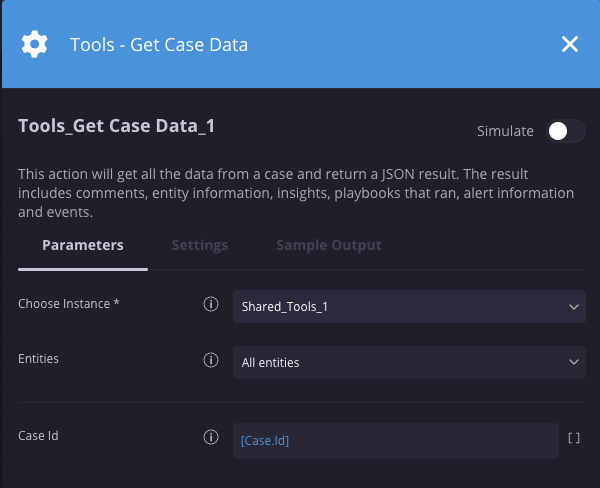
Recupera todos os dados de um caso e retorna um resultado JSON. O resultado inclui comentários, informações de entidade, insights, playbooks executados, informações de alerta e eventos.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| ID do caso | Inteiro | N/A | Não | Especifique o ID do caso a ser consultado. Se deixado em branco, ele usará o caso atual. |
Exemplo
Nesse cenário, estamos recuperando detalhes do caso atual.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Verdadeiro/falso Verdadeiro -
Resultado do JSON
{
  "id": 11111,
  "creationTimeUnixTimeInMs": 1770209216367,
  "modificationTimeUnixTimeInMs": 1770209216367,
  "createTime": 1770209216367,
  "updateTime": 1770209216367,
  "name": "Access Disabled Accounts",
  "displayName": "Access Disabled Accounts",
  "priority": -1,
  "important": false,
  "incident": false,
  "isImportant": false,
  "isIncident": false,
  "startTimeUnixTimeInMs": 1770209216367,
  "endTimeUnixTimeInMs": null,
  "assignedUser": "@SOC_Analyst",
  "assignee": "@SOC_Analyst",
  "description": "",
  "isTestCase": true,
  "type": "Test",
  "stage": "Triage",
  "environment": "Production_Environment",
  "status": 1,
  "products": [
    {
      "displayName": "Windows:AccessDisabledAccounts",
      "alert": "ACCESS_DISABLED_ACCOUNTS_A1B2C3D4E5F6G7H8I9J0"
    }
  ],
  "score": 0,
  "involvedSuspiciousEntity": false,
  "workflowStatus": "InProgress",
  "source": "Simulated",
  "tasks": [],
  "incidentId": "",
  "lastModifyingUserId": "System",
  "tags": [
    "Simulated Case"
  ],
  "relatedAlerts": [],
  "alertCount": 1,
  "wallData": [
    {
      "caseId": 11111,
      "activityKind": "Action",
      "activityDataJson": "{\"ActionTriggerType\":0,\"Integration\":\"Tools\",\"ExecutingUser\":null,\"PlaybookName\":\"Security_Workflow_Test\",\"PlaybookIsInDebugMode\":true,\"Status\":5,\"ActionProvider\":\"Scripts\",\"ActionIdentifier\":\"Tools_Get_Case_Data_1\",\"ActionName\":\"Tools_Get Case Data\",\"ActionResult\":\"Action started\",\"AlertIdentifiers\":[],\"TargetEntites\":[],\"Parameters\":{\"Case Id\":\"\",\"Fields to Return\":\"\",\"Nested Keys Delimiter\":\".\"},\"LoopIteration\":null,\"LoopName\":null,\"Properties\":{},\"CreatorUserId\":null,\"CreatorFullName\":null,\"Id\":222222,\"Type\":3,\"CaseId\":11111,\"IsFavorite\":false,\"ModificationTimeUnixTimeInMs\":1770209218163,\"CreationTimeUnixTimeInMs\":1770209218163,\"AlertIdentifier\":\"ACCESS_DISABLED_ACCOUNTS_A1B2C3D4E5F6G7H8I9J0\"}",
      "favorite": false,
      "name": "projects/internal-project/locations/global/instances/default/cases/11111/caseWallRecords/ActionResults222222",
      "id": "ActionResults222222",
      "activityId": 222222,
      "activityType": "CaseAction",
      "createTime": 1770209218163,
      "updateTime": 1770209218163,
      "alertIdentifier": "ACCESS_DISABLED_ACCOUNTS_A1B2C3D4E5F6G7H8I9J0"
    }
  ],
  "entityCards": [],
  "entities": [],
  "isOverflowCase": false,
  "overflowCase": false,
  "isManualCase": false,
  "manualCase": false,
  "slaExpirationUnixTime": null,
  "slaCriticalExpirationUnixTime": null,
  "stageSlaExpirationUnixTimeInMs": null,
  "stageSlaCriticalExpirationUnixTimeInMs": null,
  "canOpenIncident": false,
  "sla": {
    "slaExpirationTime": -1,
    "criticalExpirationTime": -1,
    "expirationStatus": "NoSla",
    "remainingTimeSinceLastPause": -1
  },
  "stageSla": {
    "slaExpirationTime": -1,
    "criticalExpirationTime": -1,
    "expirationStatus": "NoSla",
    "remainingTimeSinceLastPause": -1
  },
  "alertSla": {
    "slaExpirationTime": -1,
    "criticalExpirationTime": -1,
    "expirationStatus": "NoSla",
    "remainingTimeSinceLastPause": -1
  },
  "alerts": [
    {
      "id": 333333,
      "creationTimeUnixTimeInMs": 0,
      "modificationTimeUnixTimeInMs": 0,
      "identifier": "ACCESS_DISABLED_ACCOUNTS_A1B2C3D4E5F6G7H8I9J0",
      "status": "Open",
      "name": "ACCESS DISABLED ACCOUNTS",
      "priority": "Informative",
      "workflowsStatus": 1,
      "slaExpirationUnixTime": null,
      "slaCriticalExpirationUnixTime": null,
      "startTime": 1768587188938,
      "endTime": 1768587188938,
      "alertGroupIdentifier": "Access_Disabled_Accounts_Group_Z1Y2X3",
      "eventsCount": 1,
      "title": "ACCESS DISABLED ACCOUNTS",
      "ruleGenerator": "Access Disabled Accounts",
      "deviceProduct": "Windows:AccessDisabledAccounts",
      "deviceVendor": "Microsoft",
      "caseId": 11111,
      "playbookAttached": null,
      "playbookRunCount": 1,
      "isManualAlert": false,
      "sla": {
        "slaExpirationTime": -1,
        "criticalExpirationTime": -1,
        "expirationStatus": "NoSla",
        "remainingTimeSinceLastPause": -1
      },
      "fieldsGroups": [],
      "sourceUrl": null,
      "sourceRuleUrl": null,
      "siemAlertId": null,
      "additionalProperties": "{\"Name\":\"Access Disabled Accounts\",\"Type\":\"ALERT\",\"EndTime\":\"1768587279109\",\"Alert_Id\":\"ID-99999-AAAAA\",\"TicketId\":\"TICKET-88888-BBBBB\",\"DisplayId\":\"DISPLAY-77777-CCCCC\",\"StartTime\":\"1768587279109\",\"IsArtifact\":\"False\",\"IsEnriched\":\"False\",\"IsTestCase\":\"True\",\"Description\":\"Access Disabled Accounts\",\"Environment\":\"Production_Environment\",\"IsSuspicious\":\"False\",\"IsVulnerable\":\"False\",\"DataAccessScope\":null,\"IsInternalAsset\":\"False\",\"AlertBaseEventIds\":\"EVENT-ID-66666-DDDDD\",\"EstimatedStartTime\":\"1768587279109\"}",
      "ticketId": "TICKET-UNIQUE-UUID-VALUE",
      "closureDetails": {
        "reason": "Unknown"
      },
      "productFamilies": [],
      "entityCards": [],
      "securityEventCards": [
        {
          "fields": [
            {
              "order": 0,
              "groupName": "Highlighted Fields",
              "isIntegration": false,
              "isHighlight": true,
              "items": [
                {
                  "originalName": "categoryOutcome",
                  "name": "CategoryOutcome",
                  "value": "Allowed"
                },
                {
                  "originalName": "destinationPort",
                  "name": "DestinationPort",
                  "value": "633"
                },
                {
                  "originalName": "deviceProduct",
                  "name": "DeviceProduct",
                  "value": "Windows:AccessDisabledAccounts"
                },
                {
                  "originalName": "deviceVendor",
                  "name": "DeviceVendor",
                  "value": "Windows"
                },
                {
                  "originalName": "endTime",
                  "name": "End Time",
                  "value": "1768587279109"
                },
                {
                  "originalName": "message",
                  "name": "Message",
                  "value": "Access Disabled Accounts"
                },
                {
                  "originalName": "name",
                  "name": "Name",
                  "value": "Access Disabled Accounts"
                },
                {
                  "originalName": "sourceAddress",
                  "name": "Source Address",
                  "value": "192.168.10.25"
                },
                {
                  "originalName": "sourceHostName",
                  "name": "Source Host Name",
                  "value": "workstation-01.internal.corp"
                },
                {
                  "originalName": "sourceUserName",
                  "name": "Source User Name",
                  "value": "user_account@internal"
                },
                {
                  "originalName": "startTime",
                  "name": "Start Time",
                  "value": "1768587279109"
                }
              ]
            },
            {
              "order": 0,
              "groupName": "Application",
              "isIntegration": false,
              "isHighlight": false,
              "items": [
                {
                  "originalName": "applicationProtocol",
                  "name": "Application Protocol",
                  "value": "TCP"
                }
              ]
            },
            {
              "order": 0,
              "groupName": "System",
              "isIntegration": false,
              "isHighlight": false,
              "items": [
                {
                  "originalName": "categoryOutcome",
                  "name": "CategoryOutcome",
                  "value": "Allowed"
                },
                {
                  "originalName": "destinationPort",
                  "name": "DestinationPort",
                  "value": "633"
                },
                {
                  "originalName": "deviceProduct",
                  "name": "DeviceProduct",
                  "value": "Windows:AccessDisabledAccounts"
                },
                {
                  "originalName": "deviceVendor",
                  "name": "DeviceVendor",
                  "value": "Windows"
                },
                {
                  "originalName": "name",
                  "name": "Name",
                  "value": "Access Disabled Accounts"
                }
              ]
            },
            {
              "order": 0,
              "groupName": "Destination",
              "isIntegration": false,
              "isHighlight": false,
              "items": [
                {
                  "originalName": "destinationNtDomain",
                  "name": "Destination Domain",
                  "value": ""
                }
              ]
            },
            {
              "order": 0,
              "groupName": "Device",
              "isIntegration": false,
              "isHighlight": false,
              "items": [
                {
                  "originalName": "deviceAddress",
                  "name": "Device Address",
                  "value": "10.10.20.50"
                },
                {
                  "originalName": "deviceHostName",
                  "name": "Device Host Name",
                  "value": "SEC-SVR-04"
                }
              ]
            },
            {
              "order": 0,
              "groupName": "Event",
              "isIntegration": false,
              "isHighlight": false,
              "items": [
                {
                  "originalName": "deviceEventClassId",
                  "name": "Device Event Class ID",
                  "value": "Access Disabled Accounts"
                },
                {
                  "originalName": "message",
                  "name": "Message",
                  "value": "Access Disabled Accounts"
                }
              ]
            },
            {
              "order": 0,
              "groupName": "Default",
              "isIntegration": false,
              "isHighlight": false,
              "items": [
                {
                  "originalName": "Field_29",
                  "name": "Field_29",
                  "value": "REDACTED_VAL"
                },
                {
                  "originalName": "sourcetype",
                  "name": "sourcetype",
                  "value": "Access Disabled Accounts"
                }
              ]
            },
            {
              "order": 0,
              "groupName": "Time",
              "isIntegration": false,
              "isHighlight": false,
              "items": [
                {
                  "originalName": "endTime",
                  "name": "End Time",
                  "value": "1768587279109"
                },
                {
                  "originalName": "managerReceiptTime",
                  "name": "Manager Receipt Time",
                  "value": "1522058625000"
                },
                {
                  "originalName": "startTime",
                  "name": "Start Time",
                  "value": "1768587279109"
                }
              ]
            },
            {
              "order": 0,
              "groupName": "Threat",
              "isIntegration": false,
              "isHighlight": false,
              "items": [
                {
                  "originalName": "severity",
                  "name": "Severity",
                  "value": "9"
                }
              ]
            },
            {
              "order": 0,
              "groupName": "Source",
              "isIntegration": false,
              "isHighlight": false,
              "items": [
                {
                  "originalName": "sourceAddress",
                  "name": "Source Address",
                  "value": "192.168.10.25"
                },
                {
                  "originalName": "sourceHostName",
                  "name": "Source Host Name",
                  "value": "workstation-01.internal.corp"
                },
                {
                  "originalName": "sourceUserName",
                  "name": "Source User Name",
                  "value": "user_account@internal"
                }
              ]
            }
          ],
          "identifier": "UID-AAA-BBB-CCC-DDD",
          "caseId": 11111,
          "alertIdentifier": "ACCESS_DISABLED_ACCOUNTS_A1B2C3D4E5F6G7H8I9J0",
          "name": "Access Disabled Accounts",
          "product": "Windows:AccessDisabledAccounts",
          "port": null,
          "sourceSystemName": "Security_Information_Service",
          "outcome": null,
          "time": 1768587188938,
          "type": "Access Disabled Accounts",
          "artifactEntities": []
        }
      ],
      "involvedRelations": []
    }
  ]
}
Ver detalhes do certificado
Descrição
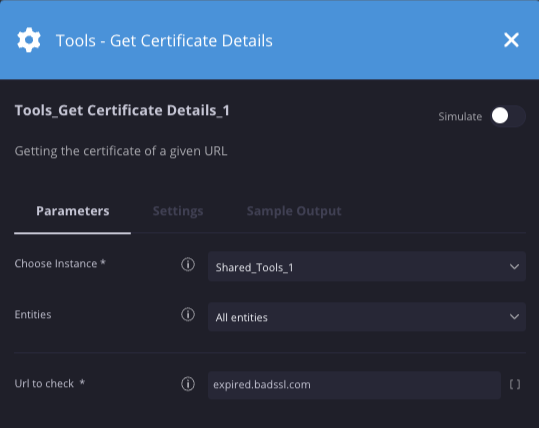
Recupera detalhes do certificado de um determinado URL.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| URL para verificar | URL | expired.badssk.com | Sim | Especifique o URL para recuperar os detalhes do certificado. |
Exemplo
Nesse cenário, estamos recuperando detalhes do certificado do site expired.badssl.com.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Verdadeiro/falso Verdadeiro -
Resultado JSON
{
"hostname": "expired.badssl.com",
 "ip": "104.154.89.105",
"commonName": "*.badssl.com",
 "is_self_signed": false,
"SAN": [["*.badssl.com", "badssl.com"]],
"is_expired": true,
"issuer": "EXAMPLE CA",
"not_valid_before": "04/09/2015",
"not_valid_after": "04/12/2015",
"days_to_expiration": -2762
}
Receber valor de contexto
Descrição
Recupera um valor de uma chave de contexto em um caso ou alerta.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Escopo | Lista suspensa | Alerta | Sim | Especifique o escopo dos valores de chave, seja em um caso, alerta ou global. |
| Chave | String | N/A | Sim | Especifique a chave. |
Exemplo
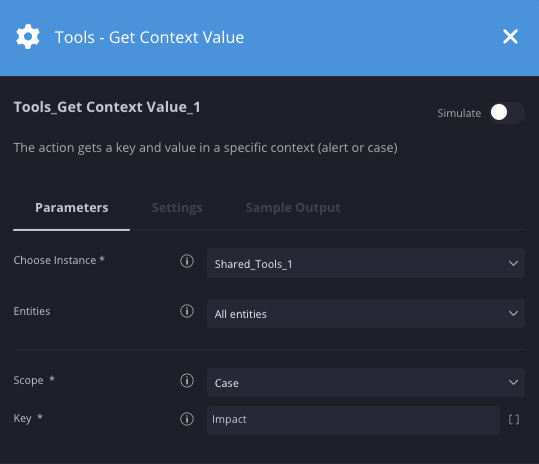
Nesse cenário, estamos recuperando um valor de contexto de uma chave chamada impact em um caso. Essa ação é usada com a ação Definir valor de contexto, que adiciona os pares de chave-valor ao caso ou alerta.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Valor do contexto Alta
Get Current Time
Descrição
Retorna a data e a hora atuais.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Formato de data/hora | String | %d/%m/%Y %H:%M | Sim | Especifique o formato da data e hora. |
Exemplo
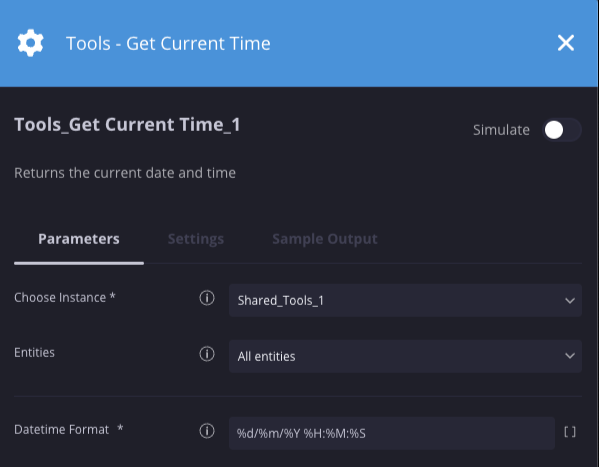
Nesse cenário, retornamos um valor de data e hora usando o seguinte formato: %d/%m/%Y %H:%M:%S
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Valor de data e hora 03/11/2022 20:33:43
Receber modelos de e-mail
Descrição
Retorna todos os modelos de e-mail no sistema.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Tipo de modelo | Lista suspensa | Padrão | Sim | Especifique o tipo de modelo para retornar Padrão ou HTML. |
Exemplo
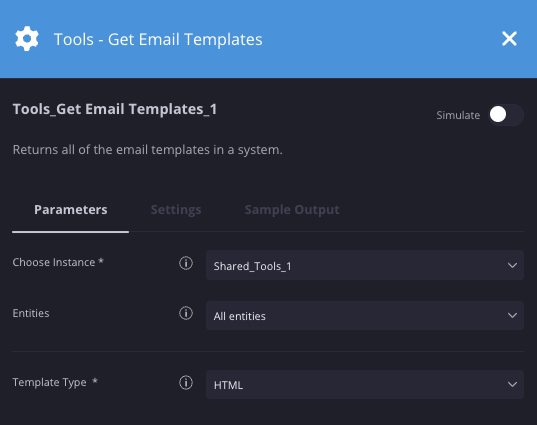
Nesse cenário, estamos retornando todos os modelos de e-mail baseados em HTML.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Resultado em JSON com código HTML Resultado em JSON mostrado na próxima seção -
Resultado do JSON
{
"templates": [{"type": 1, "name": "test 1", "content": "<html>\n    <head>\n    <style type=\"text/css\"> .title\n\n    { color: blue; text-decoration: bold; text-size: 1em; }\n    .author\n    { color: gray; }\n\n    </style>\n    </head>\n\n    <body>\n    <span class=\"title\">La super bonne</span>\n    {Text}\n    [Case.Id]\n    </h1> <br/>\n    </body>\n\n    </html>", "creatorUserName": "f00942-fa040-4422324-b2c43e-de40fdsff122b9c4", "forMigration": false, "environments": ["Default"], "id": 3, "creationTimeUnixTimeInMs": 1672054127271, "modificationTimeUnixTimeInMs": 1672054127279}]
}
Receber instâncias de integração
Descrição
Retorna todas as instâncias de integração de um ambiente.
Parâmetros
Nenhum parâmetro aplicável.
Exemplo
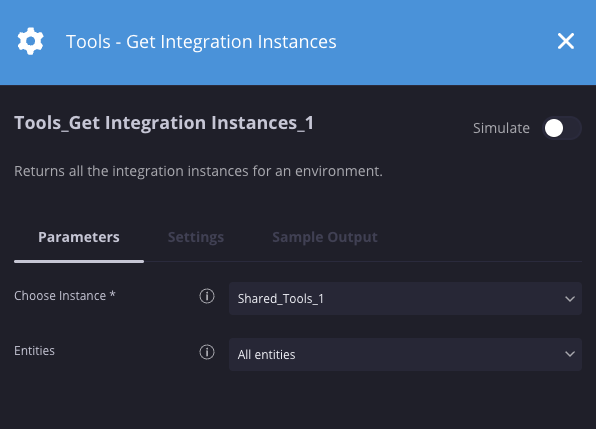
Nesse cenário, todas as instâncias de integração em todos os ambientes serão retornadas.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Verdadeiro/falso Verdadeiro -
Resultado do JSON
{
"instances": [{"identifier": "27dee746-1857-41b7-a722-b99699b8d6c8", "integrationIdentifier": "Tools", "environmentIdentifier": "Default", "instanceName": "Tools_1", "instanceDescription": "test", "isConfigured": true, "isRemote": false, "isSystemDefault": false},{...........}]
}
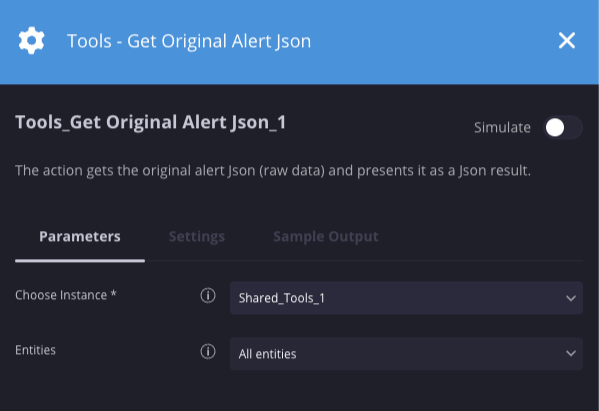
Receber JSON do alerta original
Descrição
Retorna o resultado JSON do alerta original (dados brutos).
Parâmetros
Nenhum parâmetro aplicável
Exemplo
Nesse cenário, o JSON bruto original do alerta é retornado.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Verdadeiro/falso Verdadeiro -
Resultado do JSON
{
"CreatorUserId": null, "Events": [{"_fields": {"BaseEventIds": "[]", "ParentEventId": -1, "deviceEventClassId": "IRC Connections", "DeviceProduct": "IPS_Product", "StartTime": "1667497096184", "EndTime": "1667497096184"}, "_rawDataFields": {"applicationProtocol": "TCP", "categoryOutcome": "blocked", "destinationAddress": "104.131.182.103", "destinationHostName": "www.ircnet.org", "destinationPort": "770", "destinationProcessName": "MrlCS.sob", "destinationUserName": "XWTTRYzNr1l@gmail.com", "deviceAddress": "0.0.0.0", "deviceEventClassId": "IRC Connections", "deviceHostName": "ckIYC2", "Field_24": "B0:E7:DF:6C:EF:71", "deviceProduct": "IPS_Product", "deviceVendor": "Vendor", "endTime": "1667497110906", "eventId": "0aa16009-57b4-41a3-91ed-81347442ca29", "managerReceiptTime": "1522058997000", "message": "Connection to IRC Server", "name": "IRC Connections", "severity": "8", "sourceAddress": "0.0.0.0", "sourceHostName": "jhon@domain.local", "startTime": "1667497110906", "sourcetype": "Connection to IRC Server"}, "Environment": null, "SourceSystemName": null, "Extensions": []}], "Environment": "Default", "SourceSystemName": "Arcsight", "TicketId": "fab1b5a1-637f-4aed-a94f-c63137307505", "Description": "IRC Connections", "DisplayId": "fab1b5a1-637f-4aed-a94f-c63137307505", "Reason": null, "Name": "IRC Connections", "DeviceVendor": "IPS", "DeviceProduct": "IPS_Product", "StartTime": 1667497110906, "EndTime": 1667497110906, "Type": 1, "Priority": -1, "RuleGenerator": "IRC Connections", "SourceGroupingIdentifier": null, "PlaybookTriggerKeywords": [], "Extensions": [], "Attachments": null, "IsTrimmed": false, "DataType": 1, "SourceType": 1, "SourceSystemUrl": null, "SourceRuleIdentifier": null
}
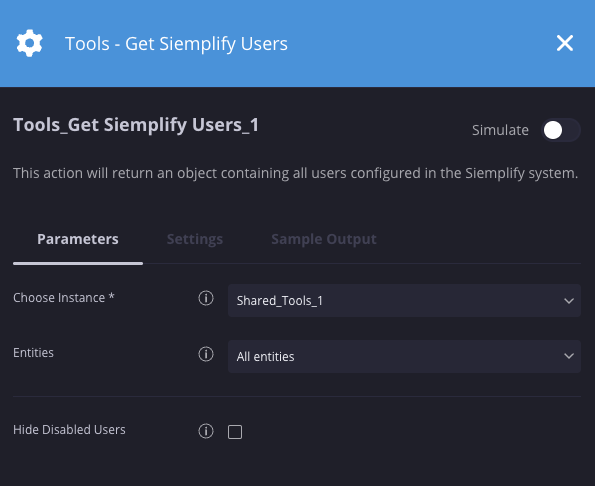
Receber usuários do Siemplify
Descrição
Retorna a lista de todos os usuários configurados no sistema.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Ocultar usuários desativados | Caixa de seleção | Selecionado | Não | Especifica se os usuários desativados devem ser ocultados dos resultados. |
Exemplo
Nesse cenário, estamos retornando todos os usuários no sistema, incluindo os desativados.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Verdadeiro/falso Verdadeiro -
Resultado do JSON
{
"siemplifyUsers": [{"permissionGroup": "Admins", "socRole": "@Administrator", "isDisabled": false, "loginIdentifier": "sample@domain.com", "firstName": "John", "lastName": "Doe", "permissionType": 0, "role": 0, "socRoleId": 1, "email": "sample@domain.com", "userName": "0b3423496fc2-0834302-42f33d-8523408-18c087d2347cf1e", "imageBase64": null, "userType": 1, "identityProvider": -1, "providerName": "Internal", "advancedReportsAccess": 0, "accountState": 2, "lastLoginTime": 1679831126656, "previousLoginTime": 1678950002044, "lastPasswordChangeTime": 0, "lastPasswordChangeNotificationTime": 0, "loginWrongPasswordCount": 0, "isDeleted": false, "deletionTimeUnixTimeInMs": 0, "environments": ["*"], "id": 245, "creationTimeUnixTimeInMs": 1675457504856, "modificationTimeUnixTimeInMs": 1674957504856
}
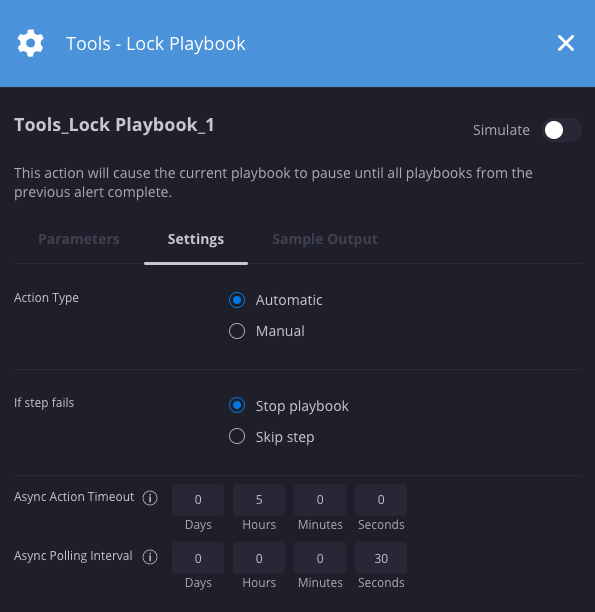
Bloquear playbook
Descrição
Pausa o playbook atual até que todos os playbooks do alerta anterior sejam concluídos.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Tempo limite de ação assíncrona | Números inteiros | 1 dia | Não | O tempo limite de ação assíncrona define a duração total permitida para a ação (soma o tempo de execução de todas as iterações). |
| Intervalo de sondagem assíncrona | Números inteiros | 1 hora | Não | Defina o tempo entre cada tentativa de sondagem durante o tempo de execução de uma ação assíncrona. |
Exemplo
Nesse cenário, estamos pausando o playbook atual e verificando a cada 30 segundos se todos os playbooks no alerta anterior no caso estão concluídos.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Verdadeiro/falso Verdadeiro
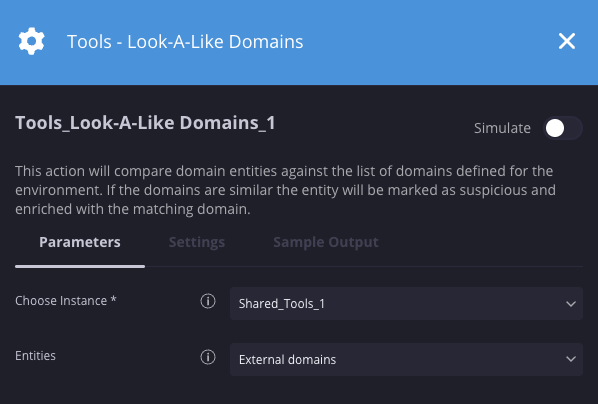
Domínios parecidos
Descrição
Compara as entidades de domínio com a lista de domínios definida para o ambiente. Se os domínios forem semelhantes, a entidade será marcada como suspeita e enriquecida com o domínio correspondente.
Parâmetros
Nenhum parâmetro aplicável
Exemplo
Nesse cenário, estamos verificando se as entidades de domínio externo são semelhantes aos domínios configurados na lista de domínios nas configurações.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo look_a_like_domain_found Verdadeiro/falso Verdadeiro -
Resultado do JSON
{
"Entity" : {"EntityResult" : { "look_a_like_domains" : ["outlooks.com"]}}
}
Normalizar o enriquecimento de entidades
Descrição
Recebe uma lista de chaves da entidade e as substitui.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Dados de normalização | JSON | N/A | Sim | Especifique o JSON no seguinte exemplo de formato: [ { "entity_field_name": "AT_fields_Name", "new_name": "InternalEnrichment_Name" }, { "entity_field_name": "AT_fields_Direct-Manager", "new_name": "InternalEnrichment_DirectManager_Name" }, { "entity_field_name": "AT_Manager_fields_Work-Email", "new_name": "InternalEnrichment_DirectManager_Email" } ] |
Exemplo
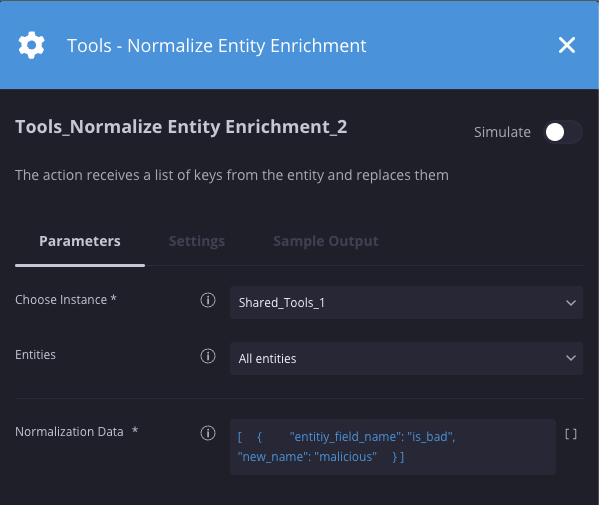
Nesse cenário, vamos substituir a chave de entidade de is_bad por malicious.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Número de entidades enriquecidas 5
Reanexar playbook
Descrição
Remove um playbook de um caso, exclui todos os dados de resultado do caso desse playbook e o anexa novamente para que ele seja executado de novo. Requer a instalação da integração do PostgreSQL, configurada para o ambiente compartilhado com um nome de instância do Google SecOps SOAR. Consulte o CSM / Suporte para mais detalhes.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Nome do playbook | Lista suspensa | N/A | Sim | Especifique o playbook a ser reanexado. |
Exemplo
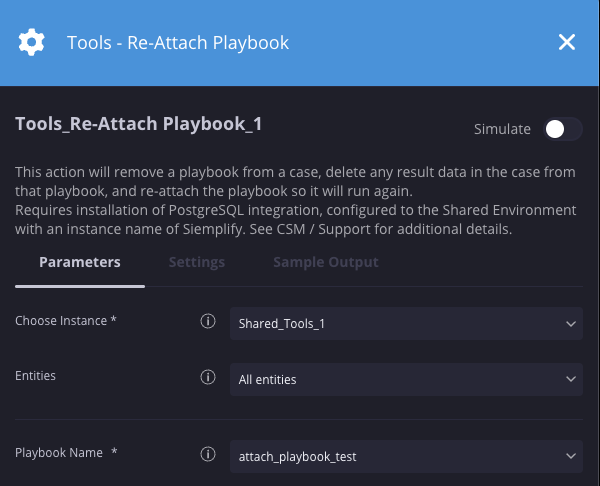
Neste cenário, estamos reanexando um playbook chamado attach_playbook_test
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Verdadeiro ou Falso/Configure a instância do Google SecOps SOAR da integração do PostgreSQL. Verdadeiro
Pesquisar texto
Descrição
Pesquise o parâmetro "Pesquisar" no texto de entrada ou percorra a lista "Pesquisar regex" e encontre correspondências no texto de entrada. Se houver uma correspondência, a ação vai retornar true.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Texto | String | N/A | Sim | Especifique o texto que será pesquisado. |
| Pesquisar | String | N/A | Não | Especifique a string a ser pesquisada no campo "text". |
| Pesquisar expressão regular | String | N/A | Não | Lista de regexes que serão usadas para pesquisar a string. A expressão regular precisa estar entre aspas duplas. Aceita listas delimitadas por vírgulas. |
| Diferenciar maiúsculas e minúsculas | Caixa de seleção | N/A | Não | Especifique se a pesquisa deve diferenciar maiúsculas de minúsculas. |
Exemplo
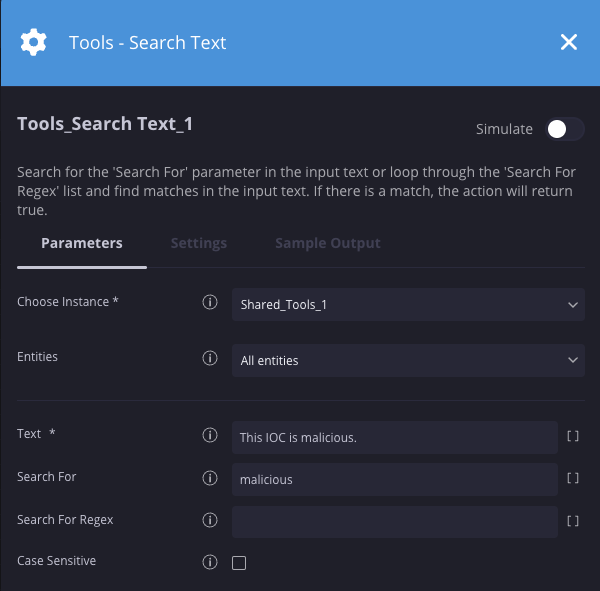
Nesse cenário, estamos verificando se a palavra mal-intencionado existe no valor do campo Texto.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo match_found Verdadeiro/falso Verdadeiro -
Resultado JSON
{
"matches": [{"search": "malicious", "input": "This IOC is malicious.", "match": true}]
}
Definir valor de contexto
Descrição
Define uma chave e um valor em um contexto específico. Essa ação é frequentemente usada com a ação "Receber valor de contexto" para recuperar o valor da chave.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Valor | String | N/A | Sim | Especifique o valor do contexto. |
| Chave | String | N/A | Sim | Especifique a chave de contexto. |
| Escopo | Lista suspensa | Alerta | Sim | Especifique o escopo de atribuição de contexto (alerta, caso, global). |
Exemplo
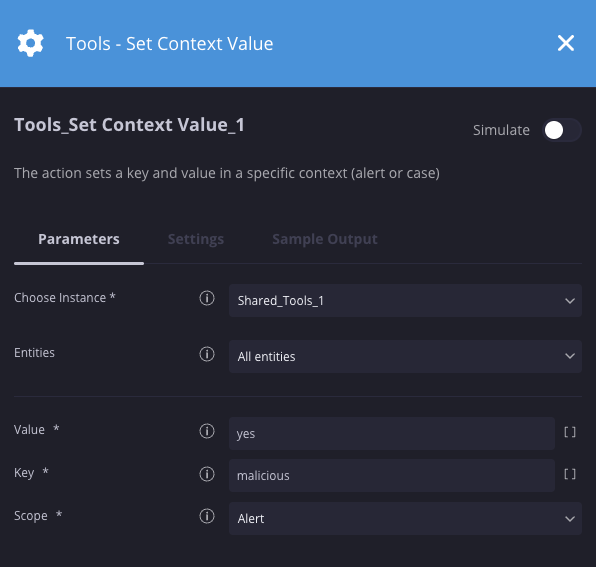
Nesse cenário, estamos definindo uma chave de contexto de "mal-intencionado" como o valor "sim".
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Verdadeiro/falso Verdadeiro
Spell Check String
Descrição
Verifique a ortografia da string de entrada. A saída mostra a porcentagem de precisão, o número total de palavras, o número total de palavras com erros de ortografia, a lista de cada palavra com erro de ortografia e a correção, além de uma versão corrigida da string de entrada.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| String | String | N/A | Sim | Especifique a string que será verificada em busca de erros de ortografia. |
Exemplo
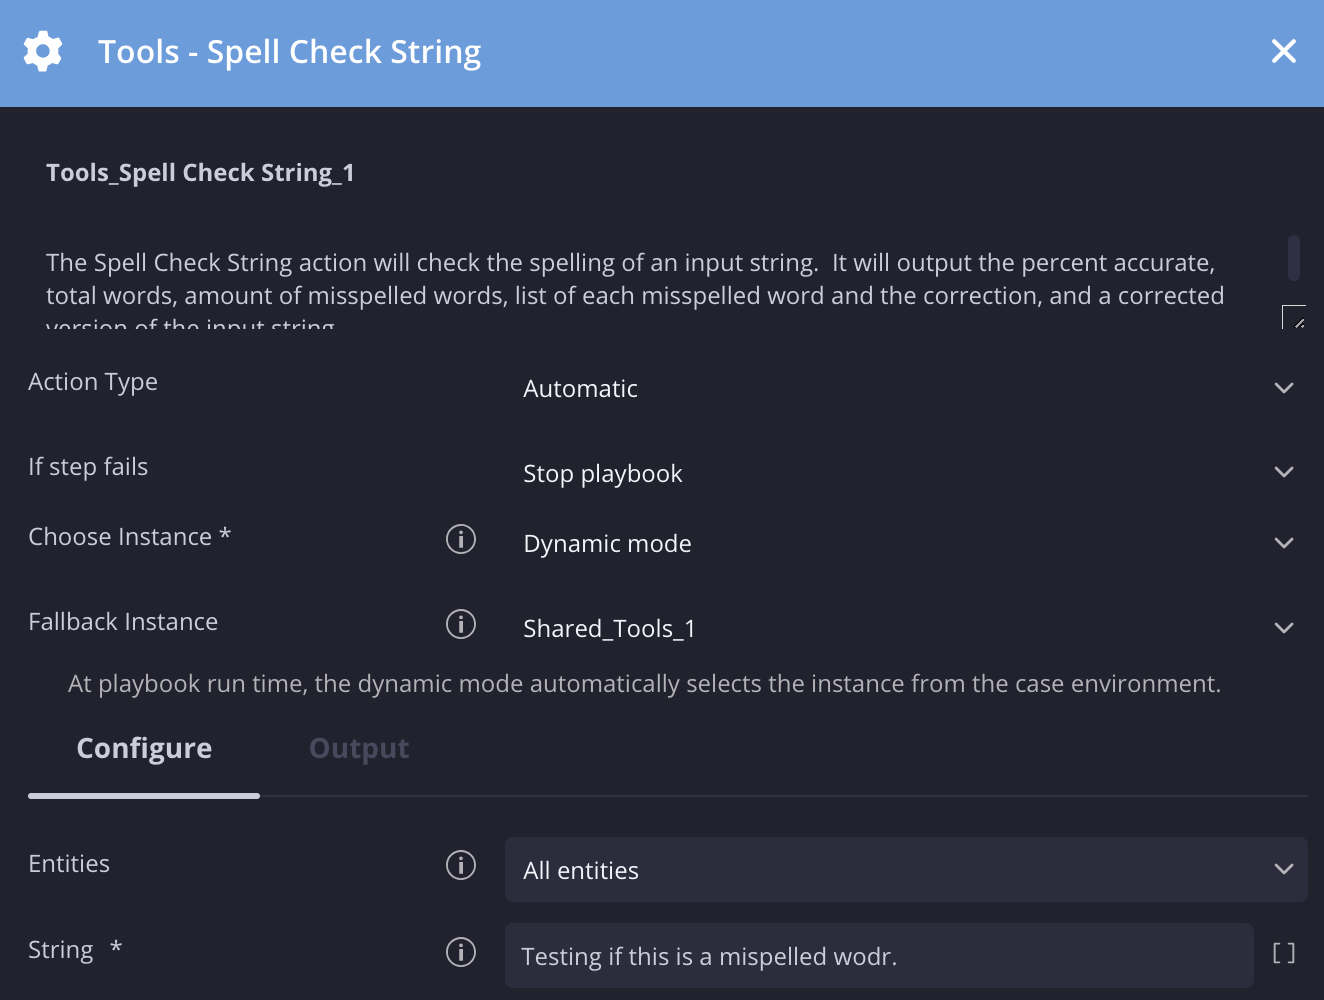
Este exemplo verifica a ortografia da seguinte string de entrada:
"Testing if this is a mispelled wodr.".
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo accuracy_percentage Valor percentual 71 -
Resultado do JSON
{"input_string": "Testing if this is a mispelled wodr.", "total_words": 7, "total_misspelled_words": 2, "misspelled_words": [{"misspelled_word": "mispelled", "correction": "misspelled"}, {"misspelled_word": "wodr", "correction": "word"}], "accuracy": 71, "corrected_string": "Testing if this is a misspelled word."}
Atualizar pontuação de alerta
Descrição
Atualiza a pontuação do alerta de acordo com o valor fornecido.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Entrada | Inteiro | N/A | Sim | Especifique o valor para aumentar ou diminuir (número negativo). |
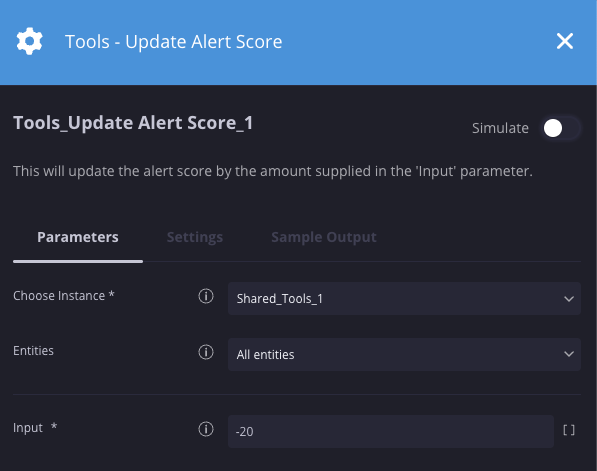
Exemplo
Nesse cenário, estamos diminuindo a pontuação do alerta em 20.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Valor de entrada -20
Atualizar descrição do caso
Descrição
Atualiza a descrição de um caso.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Descrição do caso | String | N/A | Sim | Especifique a descrição atualizada. |
Exemplo
Este exemplo atualiza a descrição do caso para "Este caso está relacionado a logins suspeitos".

Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Verdadeiro/falso Verdadeiro
Aguardar a conclusão do playbook
Descrição
Pausa o playbook atual até que outro playbook ou bloco, que está em execução no mesmo alerta, seja concluído.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Nome do playbook | String | N/A | Não | Especifique o nome do bloco ou playbook que você quer concluir primeiro. |
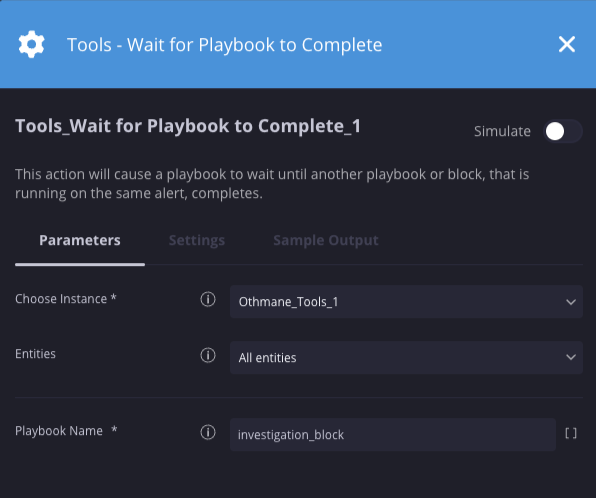
Exemplo
Nesse cenário, vamos pausar o playbook atual até que o "bloco de investigação" em execução no mesmo alerta seja concluído.
Resultados da ação
-
Resultado do script
Nome do resultado do script Opções de valor Exemplo ScriptResult Verdadeiro/falso Verdadeiro
Jobs
Fechar casos com base na pesquisa
Descrição
Esse job fecha todos os casos com base em uma consulta de pesquisa. Para garantir uma gestão de casos eficiente, siga estas diretrizes:
- De 1 a 50 casos: feche-os diretamente na tela Casos.
- Para mais de 50 casos: use este job para encerramento em massa.
Search Payload é o payload usado na chamada de API CaseSearchEverything. Para recuperar esse valor:
- Acesse Pesquisar na UI e abra as ferramentas para desenvolvedores do navegador.
- Pesquise os casos que você quer excluir.
- Localize a chamada de API CaseSearchEverything na guia Rede.
- Copie o payload JSON da solicitação POST e cole-o no
campo
Search Payload.
Close Reason precisa ser 0 (malicioso) ou
1 (não malicioso).
O ID da causa raiz é encontrado em Configurações
> Investigação > Fechar C.
Se essas opções não resolverem o requisito de encerramento do caso, entre em contato com o Cloud Customer Care.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Payload de pesquisa | JSON | N/A | Não | Especifique o payload JSON a ser pesquisado. Exemplo: {"tags":[],"ruleGenerator":[],"caseSource":[],"stage":[],"environments":[],"assignedUsers":[],"products":[],"ports":[],"categoryOutcomes":[],"status":[],"caseIds":[],"incident":[],"importance":[],"priorities":[],"pageSize":50,"isCaseClosed":false,"title":"","startTime":"2023-01-22T00:00:00.000Z","endTime":"2023-01-22T23:59:59.999Z","requestedPage":0,"timeRangeFilter":1} |
| Fechar comentário | String | N/A | Sim | Especifique um comentário de encerramento. |
| Motivo do encerramento | String | N/A | Sim | Especifique o motivo do encerramento: 0 para malicioso, 1 para não malicioso. |
| Causa principal | Inteiro | N/A | Sim | Especifique a causa raiz. Encontre a causa raiz em Configurações > Investigação > Encerrar caso. |
| Nome de usuário do Google SecOps SOAR | String | N/A | Sim | Especifique o nome de usuário do Google SecOps SOAR. |
| Senha do Google SecOps SOAR | Senha | N/A | Sim | Especifique a senha do Google SecOps SOAR. |
Marcar casos não tocados
Descrição
Esse job pesquisa casos abertos que permanecem inalterados por um número especificado de horas e aplica tags designadas a esses casos. Esse processo identifica casos estagnados que exigem mais atenção ou revisão manual.
Comportamento do job
- Janela de pesquisa: o job usa uma janela de pesquisa de 30 dias definida pelo sistema.
- Limitação do sistema: a consulta de pesquisa não captura
casos que permanecem inalterados por mais de 30 dias (720 horas). Essa
limitação persiste mesmo nos casos em que
Unmodified timeé definido como um valor mais alto. - Aplicação de tags: o job aplica as tags definidas nos parâmetros aos metadados de todos os casos identificados que estão dentro da janela de visibilidade de 30 dias.
Parâmetros
| Parâmetro | Tipo | Valor padrão | É obrigatório | Descrição |
| Tags | String | N/A | Sim | Especifica as tags que serão aplicadas aos casos identificados. Isso permite valores separados por vírgulas para várias tags. |
| Tempo não modificado | Inteiro | N/A | Sim | Especifica o limite de inatividade em horas. O job aplica tags aos casos que excedem esse valor sem uma modificação registrada. |
Precisa de mais ajuda? Receba respostas de membros da comunidade e profissionais do Google SecOps.