


Strumenti
Un insieme di azioni di utilità per la manipolazione dei dati per migliorare le funzionalità del playbook.
Azioni
Di seguito sono elencati i tipi di azioni che puoi eseguire con il power-up Strumenti.Aggiungi informazioni sul punteggio degli avvisi
Descrizione
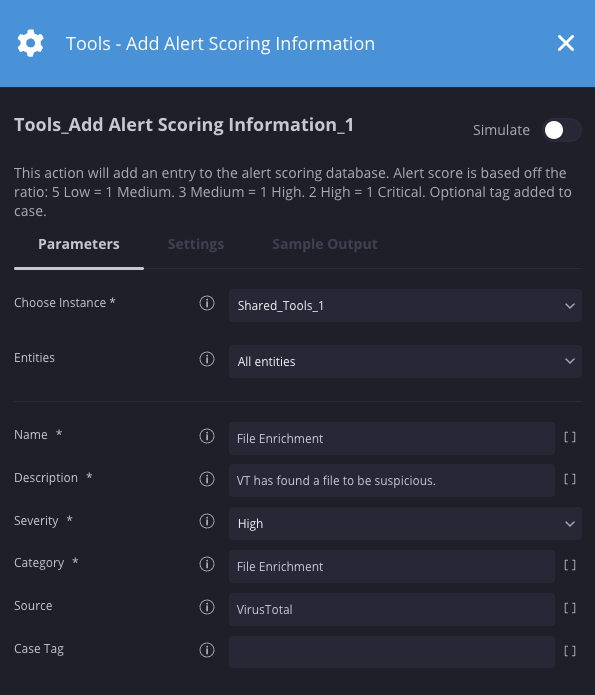
Aggiunge una voce al database di assegnazione dei punteggi degli avvisi. Il punteggio dell'avviso si basa sul rapporto: 5 basso = 1 medio. 3 medie = 1 alta. 2 High = 1 Critical. Tag facoltativo aggiunto alla richiesta.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Nome | Stringa | N/D | Sì | Nome del controllo eseguito sull'avviso. |
| Descrizione | Stringa | N/D | Sì | Descrizione del controllo eseguito sull'avviso. |
| Gravità | Stringa | Informativo | Sì | Gravità. |
| Categoria | Stringa | N/D | Sì | Categoria del controllo eseguito. |
| Origine | Stringa | N/D | No | Parte dell'avviso da cui è stato derivato il punteggio. Esempio: File, utente, email. |
| Tag richiesta | Stringa | N/D | No | Tag da aggiungere alla richiesta. |
Esempio
Questo esempio imposta il punteggio dell'avviso su "alto" a causa di un risultato sospetto di VirusTotal.
Risultati dell'azione
-
Risultato script
Nome del risultato dello script Opzioni di valore Esempio Alert_score Informativo, Basso, Medio, Alto, Critico Alta -
Risultato JSON
{
"category": "File Enrichment",
 "score_data": [{"score_name": "File Enrichment", "description": "VT has found a file to be suspicious", "severity": "High", "score": 3, "source": "VirusTotal"}],
 "category_score": 3
}
Aggiungi commento al log entità
Descrizione
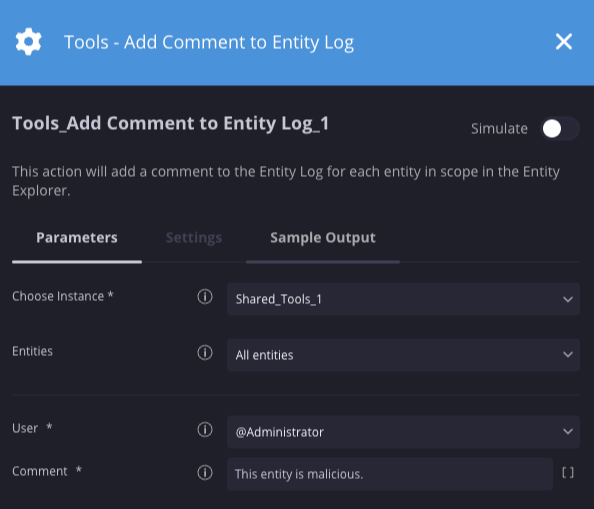
Aggiunge un commento al log entità per ogni entità nel punteggio in Esplora entità.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Utente | Menu a discesa | @Administrator | Sì | Specifica l'utente che ha creato il commento. |
| Commento | Stringa | N/D | Sì | Specifica il commento che verrà aggiunto al log dell'entità. |
Esempio
Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio N/D N/D N/D
Aggiungere o aggiornare dati aggiuntivi dell'avviso
Descrizione
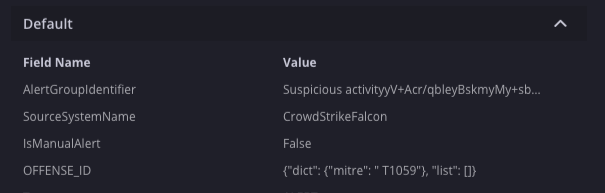
Aggiunge o aggiorna i campi nei dati aggiuntivi dell'avviso. I risultati vengono visualizzati nella panoramica Avvisi, nel campo OFFENSE_ID.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
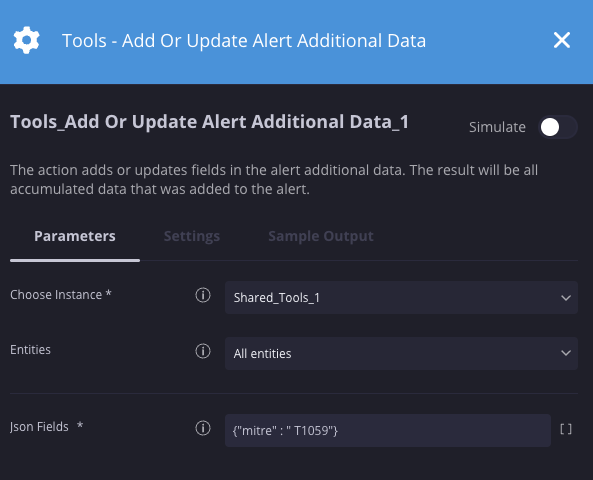
| Campi JSON | JSON | N/D | Sì | Inserisci testo libero (per una variabile) o una stringa che rappresenta un dizionario JSON (può essere nidificato). |
Esempio
Questo esempio aggiunge i dettagli dell'attacco MITRE agli avvisi da visualizzare nella Panoramica degli avvisi.
Risultati dell'azione
-
Risultato script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Numero di elementi nel dizionario 2 -
Risultato JSON
{
"dict": {"mitre": " T1059"}, "list": []
}
Aggiungi al valore di contesto
Descrizione
Aggiunge un valore a una proprietà di contesto esistente o crea una nuova proprietà di contesto se non esiste e aggiunge il valore.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Chiave | Stringa | N/D | Sì | Specifica la chiave della proprietà di contesto |
| Valore | Stringa | N/D | Sì | Specifica il valore da aggiungere alla proprietà di contesto |
| Delimitatore | Stringa | N/D | Sì | Specifica il delimitatore utilizzato nel campo del valore. |
Esempio
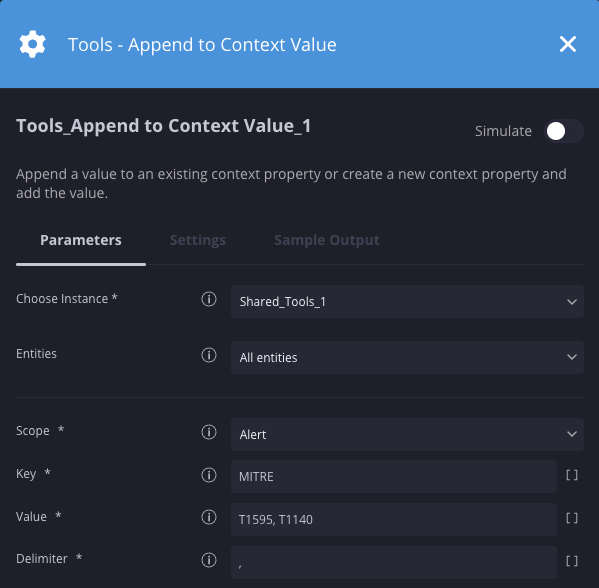
In questo scenario, stiamo aggiungendo i valori "T1595" e "T1140" a una chiave di contesto esistente "MITRE".
Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Valori di contesto T1595, T1140
Assegna richiesta all'utente
Descrizione
Assegna una richiesta a un utente.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| ID richiesta | Stringa | N/D | Sì | Specifica l'ID richiesta. Utilizza [Case.Id] per la richiesta corrente. |
| Assegna a | Stringa | @Admin | Sì | Specifica l'utente a cui assegnare una richiesta. Questo è l'ID dell'utente. Utilizza l'azione "Recupera utenti Siemplify" per recuperare l'ID di un utente specifico. |
| ID avviso | Stringa | Sì | Specifica l'ID avviso. Utilizza [Alert.Identifier]. |
Esempio
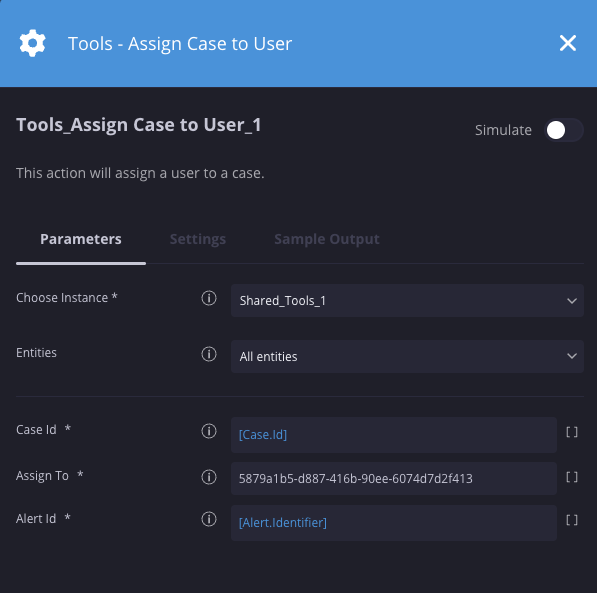
In questo scenario, stiamo assegnando la richiesta attuale a un utente specifico utilizzando il suo ID.
Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Vero/Falso Vero
Collegare un playbook a un avviso
Descrizione
Collega un playbook o un blocco specifico all'avviso corrente.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Nome playbook | Stringa | N/D | Sì | Nome del playbook o del blocco da aggiungere a tutti gli avvisi relativi ai casi. |
Esempio
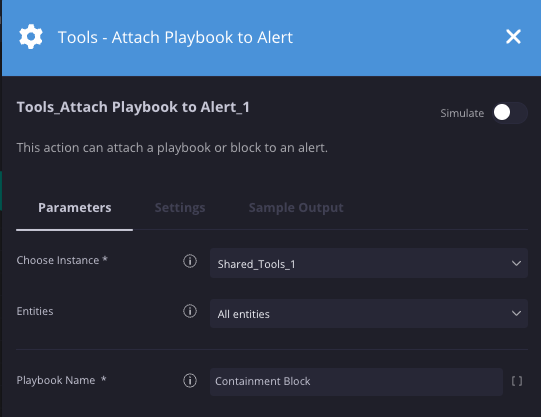
Questo esempio allega un blocco denominato Containment Block agli avvisi del caso corrente.
Risultati dell'azione
-
Risultato script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult trueofalsetrue
Collega il playbook a tutti gli avvisi relativi ai casi
Descrizione
Collega un playbook o un blocco specifico a tutti gli avvisi in una richiesta.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Nome playbook | Stringa | N/D | Sì | Il nome del playbook o del blocco da aggiungere a tutti gli avvisi in un caso. |
Esempio
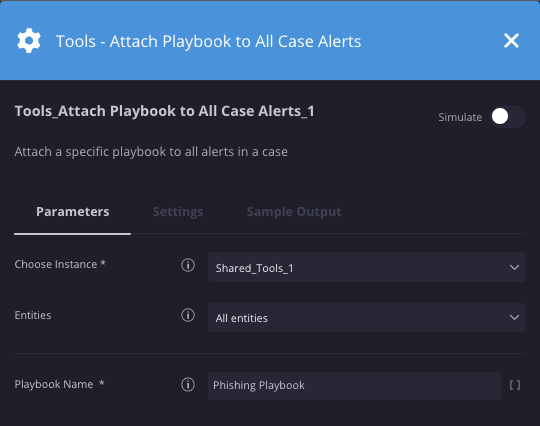
Questo esempio allega un playbook chiamato Phishing playbookM a tutti gli avvisi delle richieste.
Risultati dell'azione
-
Risultato script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult trueofalsetrue
Buffer
Descrizione
Converti un input JSON in un oggetto JSON.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| ResultValue | Stringa | N/D | No |
Valore segnaposto restituito come valore ScriptResult.
|
| JSON | JSON | N/D | No | JSON visualizzato nello strumento di creazione espressioni. |
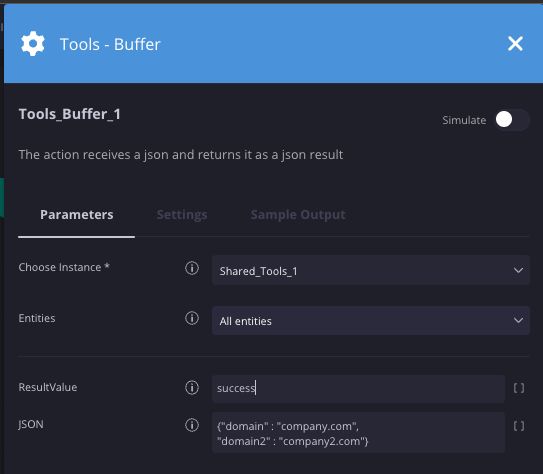
Esempio
Questo esempio mostra il valore di input JSON nel generatore di espressioni JSON da utilizzare per ulteriori azioni.
Risultati dell'azione
-
Risultato script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Valore di input del parametro ResultValueoperazione riuscita -
Risultato JSON
{
"domain" : "company.com",
"domain2" : "company2.com"
}
Modificare il nome della richiesta
Descrizione
Modifica il nome o il titolo di una pratica.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Nuovo nome | Stringa | N/D | No | Specifica il nuovo nome della richiesta. |
| Solo se First Alert | Casella di controllo | Non selezionato | No | Se selezionata, modificherà il nome della pratica solo se l'azione è stata eseguita sul primo avviso della pratica. |
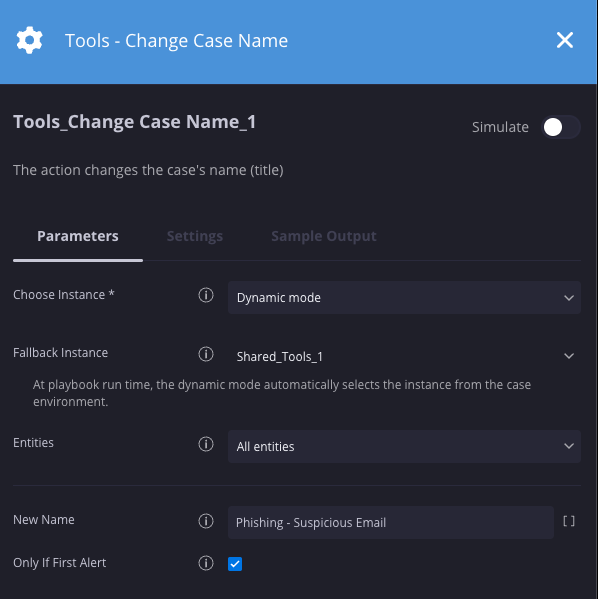
Esempio
In questo scenario, il titolo di un caso verrà modificato in "Phishing - Email sospetta" solo se viene eseguito nel primo avviso.
Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Vero/Falso Vero
Controlla i campi delle entità nel testo
Descrizione
Cerca un campo specifico di ogni entità nell'ambito (o più campi utilizzando le espressioni regolari) e confrontalo con uno o più valori. I valori confrontati possono anche essere sottoposti a un'espressione regolare. Viene trovata una corrispondenza se uno dei valori dell'espressione regolare del post dell'arricchimento dell'entità si trova in uno o più valori cercati.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| SearchInData | JSON | [ { "Data": "[Event.from]", "RegEx": "(?<=@)[^.]+(?=\\.)" } ] | Sì | JSON che rappresenta le stringhe in cui vuoi eseguire la ricerca utilizzando questo formato: [ { "Data": "", "RegEx": "" } ] |
| FieldsInput | JSON | [ { "RegexForFieldName": "", "FieldName": "body", "RegexForFieldValue": "" }, { "RegexForFieldName": ".*(_url_).*", "FieldName": "", "RegexForFieldValue": "" }, { "RegexForFieldName": "", "FieldName": "body", "RegexForFieldValue": "HostName: (.*?)" } ] | Sì |
Un JSON che descrive quali campi devono essere testati per [
"RegexForFieldName": “”,
"FieldName": "Field name to search", "RegexForFieldValue": “”}] |
| ShouldEnrichEntity | Stringa | domain_matched | No |
Se impostato su <VAL>, verrà inserito anche un valore di arricchimento nell'entità da riconoscere come "corrispondente" con il valore.
La chiave sarà <VAL> |
| IsCaseSensitive | Casella di controllo | Non selezionato | No | Specifica se il campo è sensibile alle maiuscole. |
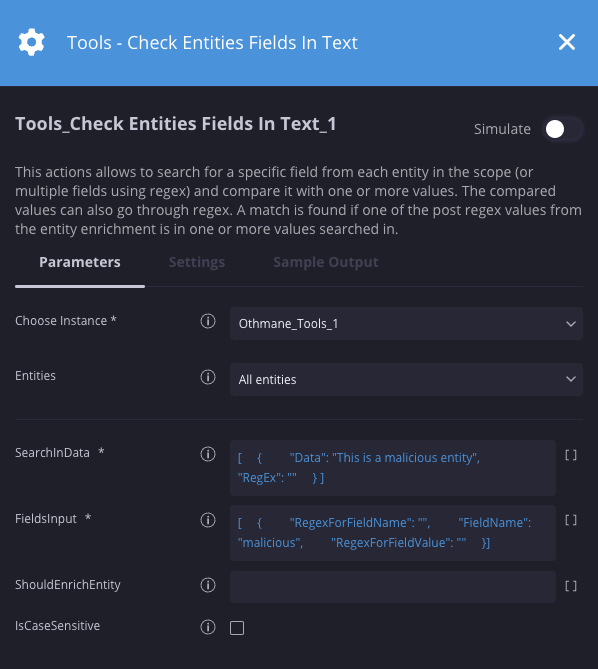
Esempio
In questo scenario, verifichiamo se nel testo specificato è presente un'entità con il nome del campo malicious.
Risultati dell'azione
-
Risultato script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Numero di risultati 0 -
Risultato JSON
{
"Entity": "EXL88765-AD", "EntityResult": [{"RegexForFieldName": "", "FieldName": "malicious", "RegexForFieldValue": "", "ResultsToSearch": {"val_to_search": [[]], "found_results": [], "num_of_results": 0}}]
}
Check List Subset
Descrizione
Controlla se i valori di un elenco esistono in un altro elenco.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Originale | Stringa | N/D | Sì | Specifica l'elenco di elementi da confrontare. Elenco JSON o elenco separato da virgole. |
| Sottoinsieme | Elenco | N/D | Sì | Specifica l'elenco dei sottoinsiemi. Elenco JSON o separato da virgole. |
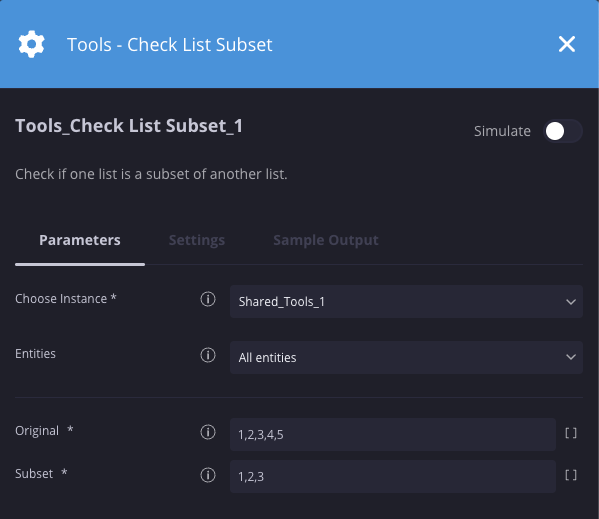
Esempio
In questo scenario, controlliamo se i valori 1, 2, 3 esistono nell'elenco originale di 1, 2, 3, 4, 5, il che restituisce un valore di risultato vero.
Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Vero/Falso Vero
Converti in caso simulato
Descrizione
Converte una richiesta in una richiesta simulata che può essere caricata nella piattaforma.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Esegui il push a Casi simulati | Casella di controllo | Non selezionato | No | Se selezionata, la richiesta viene aggiunta all'elenco delle richieste simulate disponibili. |
| Salva JSON come file Case Wall | Casella di controllo | Selezionato | No | Se selezionato, un file JSON che rappresenta la richiesta viene salvato nella bacheca della richiesta per essere scaricato. |
| Override del nome avviso | Stringa | Vuoto | No | Specifica un nuovo nome per l'avviso da utilizzare. Se selezionato, questo parametro sostituisce il parametro Nome percorso completo. |
| Nome completo del percorso | Casella di controllo | Non selezionato | No | Se selezionato, utilizza il nome dell'avviso come source_product_eventtype, ad esempio QRadar_WinEventLog:Security_Remote fail login.
Questo parametro viene ignorato se è impostato Override Alert Name.
|
Esempio
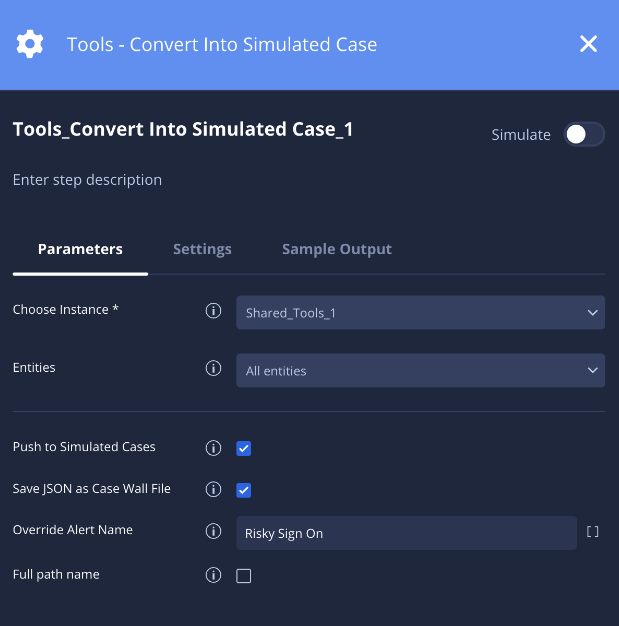
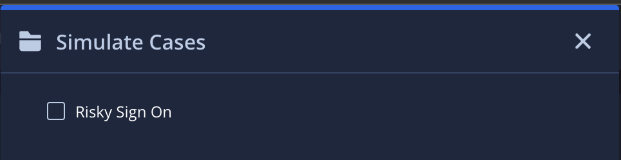
In questo esempio, un caso viene convertito in un caso simulato utilizzando "Accesso rischioso" come nome dell'avviso, che verrà visualizzato come uno dei casi simulati disponibili nella schermata Home.
Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Vero/Falso Vero -
Risultato JSON
{ "cases": [ { "CreatorUserId": null, "Events": [ { "_fields": { "BaseEventIds": "[]", "ParentEventId": -1, "DeviceProduct": "WinEventLog:Security", "StartTime": "1689266169689", "EndTime": "1689266169689" }, "_rawDataFields": { "sourcetype": "Failed login", "starttime": "1689702001439", "endtime": "1689702001439" }, "Environment": null, "SourceSystemName": null, "Extensions": [] } ], "Environment": "default", "SourceSystemName": "QRadar", "TicketId": "de2e3913-e4d8-4060-ae2b-1c81ee64ba47", "Description": "This case created by SPLUNK query", "DisplayId": "de2e3913-e4d8-4060-ae2b-1c81ee64ba47", "Reason": null, "Name": "Risky Sign On", "DeviceVendor": "WIN-24TBDNRMSVB", "DeviceProduct": "WinEventLog:Security", "StartTime": 1689702001439, "EndTime": 1689702001439, "Type": 1, "Priority": -1, "RuleGenerator": "Remote Failed login", "SourceGroupingIdentifier": null, "PlaybookTriggerKeywords": [], "Extensions": [ { "Key": "KeyName", "Value": "TCS" } ], "Attachments": null, "IsTrimmed": false, "DataType": 1, "SourceType": 1, "SourceSystemUrl": null, "SourceRuleIdentifier": null, "SiemAlertId": null, "__CorrelationId": "7efd38feaea247ad9f5ea8d907e4387c" } ] }
Creare entità con separatore
Descrizione
Crea entità e le aggiunge all'avviso.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Identificatori delle entità | Stringa | N/D | Sì | Specifica l'entità o le entità da aggiungere all'avviso. |
| Tipo di entità | Stringa | N/D | Sì | Specifica il tipo di entità. |
| È interno | Casella di controllo | Non selezionato | No | Controlla se l'entità fornita fa parte di una rete interna. |
| Separatore di entità | Stringa | , | Sì | Specifica il delimitatore utilizzato nel campo degli identificatori delle entità. |
| JSON di arricchimento | Menu a discesa | JSON | No | Specifica i dati di arricchimento in formato JSON. |
| PrefixForEnrichment | Stringa | N/D | No | Specifica il prefisso da aggiungere ai dati di arricchimento. |
Esempio
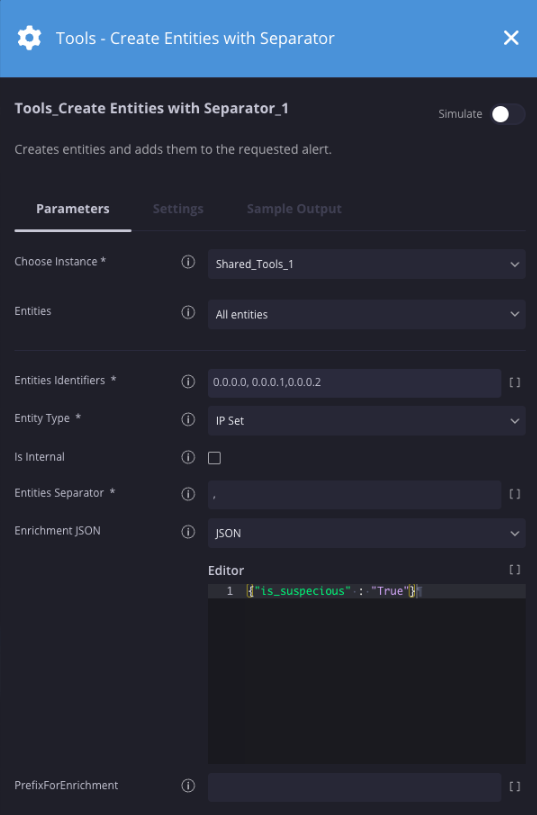
In questo scenario, creiamo tre entità IP e le arricchiamo con un campo chiamato "is_suspicious".
Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Vero/Falso Vero -
Risultato JSON
{
"created": ["0.0.0.0", "0.0.0.1", "0.0.0.2"],
"enriched": ["0.0.0.0", "0.0.0.1", "0.0.0.2"],
"failed": []
}
Creare relazioni tra entità
Descrizione
Crea una relazione tra le entità fornite e le entità collegate. Se le entità fornite non esistono, vengono create.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Identificatore o identificatori entità | Stringa | N/D | Sì | Crea nuovi identificatori di entità o utilizza quelli esistenti oppure un elenco di identificatori separati da virgole. |
| Tipo di identificatore entità | Menu a discesa | Nome utente | Sì | Specifica il tipo di entità. |
| Connetti come | Menu a discesa | Origine | Sì | Collega gli identificatori delle entità utilizzando le relazioni di origine, destinazione o collegate agli identificatori delle entità di destinazione. |
| Tipo di entità target | Menu a discesa | Indirizzo | Sì | Specifica il tipo di entità target a cui collegare gli identificatori di entità. |
| Identificatore o identificatori entità target | Stringa | N/D | No |
Entità in questo elenco separato da virgole, di
Il tipo di Tipo di entità target verrà collegato alle entità nel parametro Identificatori entità. |
| JSON di arricchimento | JSON | N/D | No |
Un oggetto JSON facoltativo contenente la chiave /
Coppie di valori di attributi che possono essere aggiunti alle entità appena create. |
| Carattere separatore | Stringa | N/D | No | Specifica il carattere con cui separare l'elenco di entità in Identificatori entità e/o Identificatori entità di destinazione. Il valore predefinito è la virgola. |
Esempio
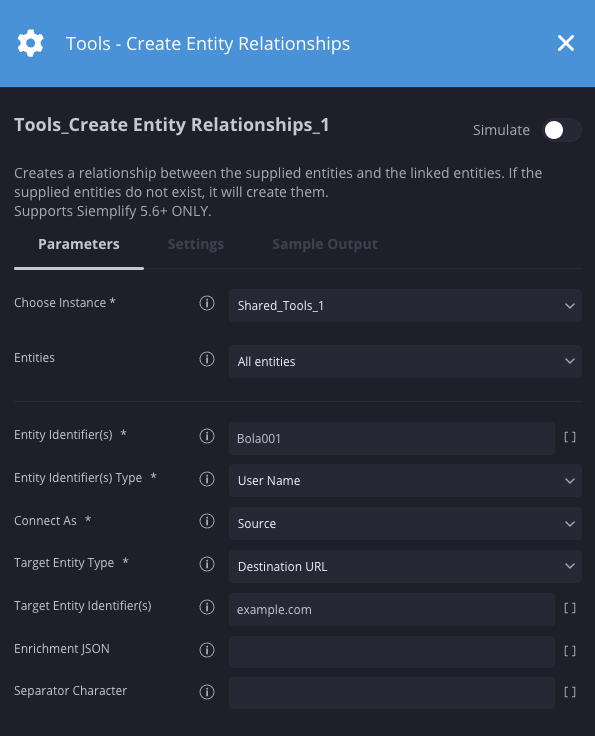
In questo scenario, creiamo una relazione tra un utente e un URL. In questo caso, Bola001 ha eseguito l'accesso a un URL di example.com.
Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Vero/Falso Vero -
Risultato JSON
{
"Entity": "Bola001", "EntityResult": {}
}
Crea attività Siemplify
Descrizione
Assegna un'attività a un utente o a un ruolo. L'attività sarà correlata alla richiesta su cui è stata eseguita l'azione.
Parametri
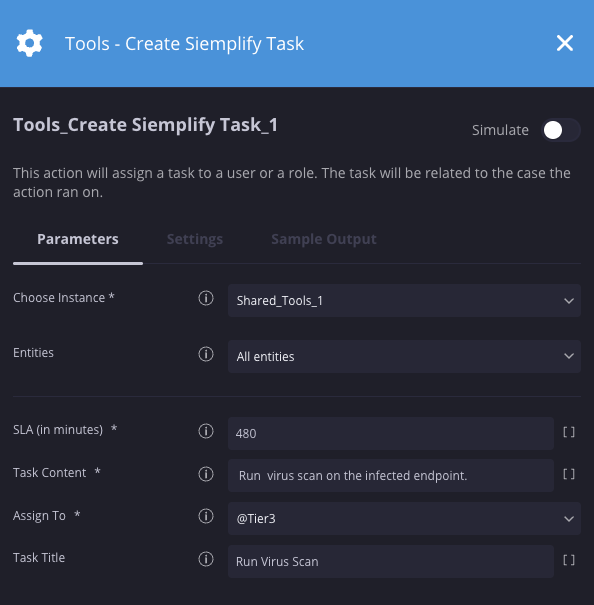
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Titolo attività | Stringa | N/D | No | Specifica il titolo dell'attività. |
| SLA (in minuti) | Numero intero | 480 | Sì | Specifica la quantità di tempo in minuti a disposizione dell'utente/ruolo assegnato per rispondere all'attività. |
| Contenuti attività | Stringa | N/D | Sì | Specifica i dettagli dell'attività. |
| Assegna a | Menu a discesa | N/D | Sì | Specifica l'utente o il ruolo a cui verrà assegnato il compito. |
Esempio
In questo scenario, viene creato un'attività che indica al livello 3 di eseguire una scansione antivirus.
Risultati dell'azione
-
Risultato script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Vero/Falso Vero
Delay Playbook V2
Descrizione
Interrompe temporaneamente il completamento di un playbook per un periodo di tempo specificato.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
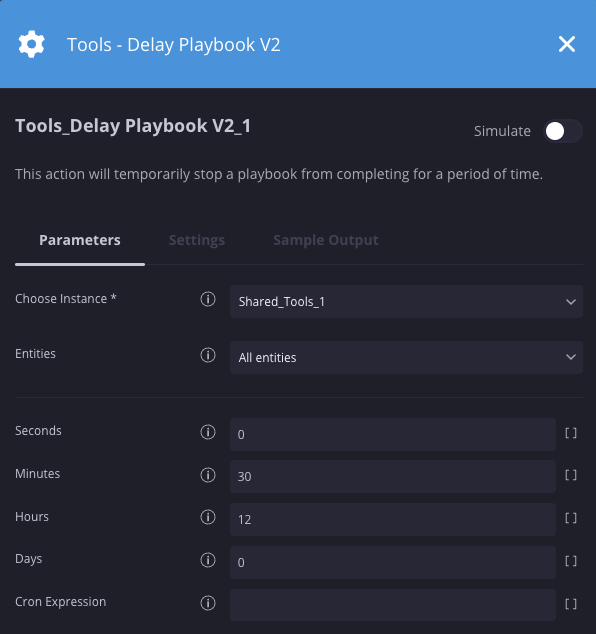
| Secondi | Numero intero | 0 | No | Specifica la quantità di secondi per ritardare un playbook. |
| Minuti | Numero intero | 1 | No | Specifica il numero di minuti per ritardare un playbook. |
| Ore | Numero intero | 0 | No | Specifica il numero di ore per ritardare un playbook. |
| Giorni | Numero intero | 0 | No | Specifica il numero di giorni per ritardare un playbook. |
| Espressione cron | Stringa | N/D | No | Determina quando il playbook deve procedere utilizzando un'espressione cron. Avrà la priorità rispetto agli altri parametri. |
Esempio
In questo scenario, ritardiamo il playbook di 12 ore e mezza.
Risultati dell'azione
-
Risultato script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Vero/Falso Vero
Ricerca DNS
Descrizione
Esegue una ricerca DNS utilizzando un resolver DNS specificato.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
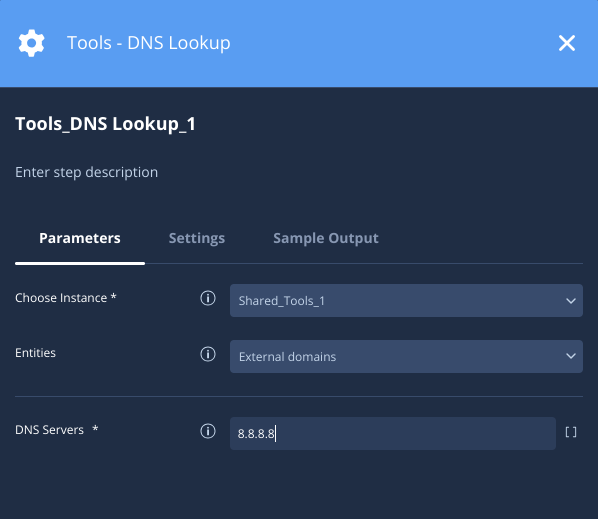
| Server DNS | Indirizzo IP | N/D | Sì | Server DNS singoli o separati da virgole. |
Esempio
Questo esempio mostra l'indirizzo DNS pubblico di Google 8.8.8.8
per cercare entità di dominio esterno.
Risultati dell'azione
-
Risultato script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Vero/Falso Vero -
Risultato JSON
{
"Entity": "WWW.EXAMPLE.ORG",
 "EntityResult": [{"Type": "A", "Response": "176.9.157.114", "DNS Server": "8.8.8.8"}]
}
Estrai il dominio dell'URL
Descrizione
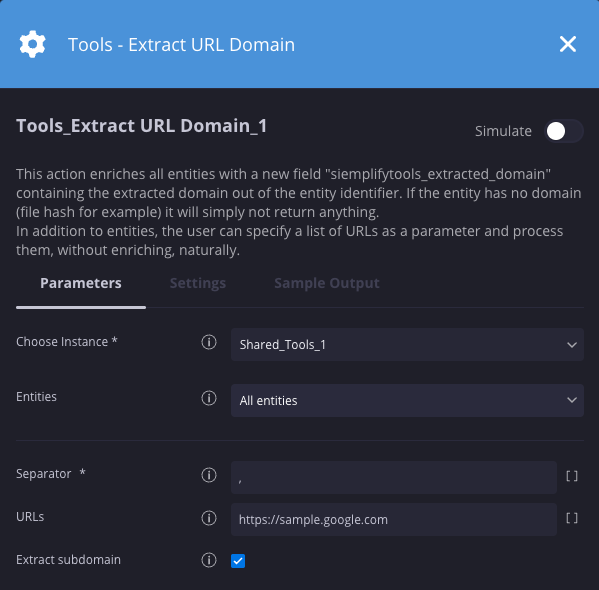
Arricchisce tutte le entità con un nuovo campo siemplifytools_extracted_domain contenente il dominio estratto dall'identificatore dell'entità. Se l'entità non ha un dominio (ad esempio l'hash del file), non verrà restituito nulla. Oltre alle entità, l'utente può specificare un elenco di URL come parametro ed elaborarli senza arricchimento.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Separatore | Stringa | , | Sì | Specifica la stringa separatore da utilizzare per separare gli URL. |
| URL | Stringa | N/D | No | Specifica uno o più URL da cui estrarre il dominio. |
| Estrai sottodominio | Casella di controllo | N/D | No | Specifica se vuoi estrarre anche il sottodominio. |
Esempio
In questo scenario, estraiamo il dominio dall'URL specificato.
Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Numero di domini estratti 1 -
Risultato JSON
{
"Entity": "https://sample.google.com", "EntityResult": {"domain": "sample.google.com", "source_entity_type": "DestinationURL"}
}
Trovare First Alert
Descrizione
Restituisce l'identificatore del primo avviso in una determinata richiesta.
Parametri
Nessun parametro applicabile.
Esempio
In questo scenario, restituisce l'identificatore dell'avviso del primo avviso nella richiesta.
Risultati dell'azione
-
Risultato script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Valore identificatore avviso IRC CONNECTIONS9A33308C-AC62-4A41-8F73-20529895D567
Recupera i dati della richiesta
Descrizione
Recupera tutti i dati da una richiesta e restituisce un risultato JSON. Il risultato include commenti, informazioni sull'entità, approfondimenti, playbook eseguiti, informazioni ed eventi relativi agli avvisi.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
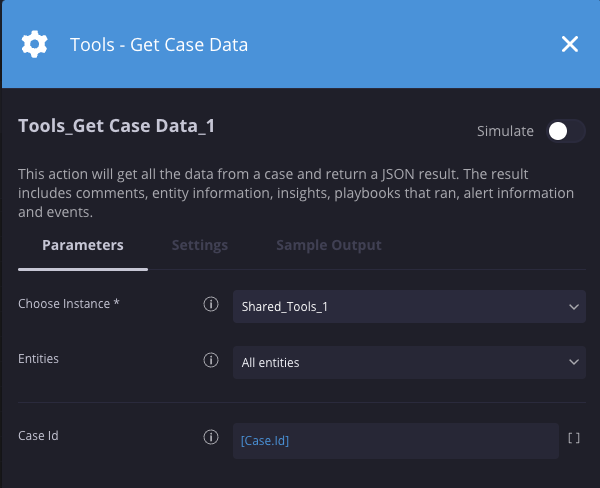
| ID richiesta | Numero intero | N/D | No | Specifica l'ID richiesta da interrogare. Se il campo viene lasciato vuoto, verrà utilizzato il caso corrente. |
Esempio
In questo scenario, recuperiamo i dettagli della richiesta dalla richiesta corrente.
Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Vero/Falso Vero -
Risultato JSON
{
  "id": 11111,
  "creationTimeUnixTimeInMs": 1770209216367,
  "modificationTimeUnixTimeInMs": 1770209216367,
  "createTime": 1770209216367,
  "updateTime": 1770209216367,
  "name": "Access Disabled Accounts",
  "displayName": "Access Disabled Accounts",
  "priority": -1,
  "important": false,
  "incident": false,
  "isImportant": false,
  "isIncident": false,
  "startTimeUnixTimeInMs": 1770209216367,
  "endTimeUnixTimeInMs": null,
  "assignedUser": "@SOC_Analyst",
  "assignee": "@SOC_Analyst",
  "description": "",
  "isTestCase": true,
  "type": "Test",
  "stage": "Triage",
  "environment": "Production_Environment",
  "status": 1,
  "products": [
    {
      "displayName": "Windows:AccessDisabledAccounts",
      "alert": "ACCESS_DISABLED_ACCOUNTS_A1B2C3D4E5F6G7H8I9J0"
    }
  ],
  "score": 0,
  "involvedSuspiciousEntity": false,
  "workflowStatus": "InProgress",
  "source": "Simulated",
  "tasks": [],
  "incidentId": "",
  "lastModifyingUserId": "System",
  "tags": [
    "Simulated Case"
  ],
  "relatedAlerts": [],
  "alertCount": 1,
  "wallData": [
    {
      "caseId": 11111,
      "activityKind": "Action",
      "activityDataJson": "{\"ActionTriggerType\":0,\"Integration\":\"Tools\",\"ExecutingUser\":null,\"PlaybookName\":\"Security_Workflow_Test\",\"PlaybookIsInDebugMode\":true,\"Status\":5,\"ActionProvider\":\"Scripts\",\"ActionIdentifier\":\"Tools_Get_Case_Data_1\",\"ActionName\":\"Tools_Get Case Data\",\"ActionResult\":\"Action started\",\"AlertIdentifiers\":[],\"TargetEntites\":[],\"Parameters\":{\"Case Id\":\"\",\"Fields to Return\":\"\",\"Nested Keys Delimiter\":\".\"},\"LoopIteration\":null,\"LoopName\":null,\"Properties\":{},\"CreatorUserId\":null,\"CreatorFullName\":null,\"Id\":222222,\"Type\":3,\"CaseId\":11111,\"IsFavorite\":false,\"ModificationTimeUnixTimeInMs\":1770209218163,\"CreationTimeUnixTimeInMs\":1770209218163,\"AlertIdentifier\":\"ACCESS_DISABLED_ACCOUNTS_A1B2C3D4E5F6G7H8I9J0\"}",
      "favorite": false,
      "name": "projects/internal-project/locations/global/instances/default/cases/11111/caseWallRecords/ActionResults222222",
      "id": "ActionResults222222",
      "activityId": 222222,
      "activityType": "CaseAction",
      "createTime": 1770209218163,
      "updateTime": 1770209218163,
      "alertIdentifier": "ACCESS_DISABLED_ACCOUNTS_A1B2C3D4E5F6G7H8I9J0"
    }
  ],
  "entityCards": [],
  "entities": [],
  "isOverflowCase": false,
  "overflowCase": false,
  "isManualCase": false,
  "manualCase": false,
  "slaExpirationUnixTime": null,
  "slaCriticalExpirationUnixTime": null,
  "stageSlaExpirationUnixTimeInMs": null,
  "stageSlaCriticalExpirationUnixTimeInMs": null,
  "canOpenIncident": false,
  "sla": {
    "slaExpirationTime": -1,
    "criticalExpirationTime": -1,
    "expirationStatus": "NoSla",
    "remainingTimeSinceLastPause": -1
  },
  "stageSla": {
    "slaExpirationTime": -1,
    "criticalExpirationTime": -1,
    "expirationStatus": "NoSla",
    "remainingTimeSinceLastPause": -1
  },
  "alertSla": {
    "slaExpirationTime": -1,
    "criticalExpirationTime": -1,
    "expirationStatus": "NoSla",
    "remainingTimeSinceLastPause": -1
  },
  "alerts": [
    {
      "id": 333333,
      "creationTimeUnixTimeInMs": 0,
      "modificationTimeUnixTimeInMs": 0,
      "identifier": "ACCESS_DISABLED_ACCOUNTS_A1B2C3D4E5F6G7H8I9J0",
      "status": "Open",
      "name": "ACCESS DISABLED ACCOUNTS",
      "priority": "Informative",
      "workflowsStatus": 1,
      "slaExpirationUnixTime": null,
      "slaCriticalExpirationUnixTime": null,
      "startTime": 1768587188938,
      "endTime": 1768587188938,
      "alertGroupIdentifier": "Access_Disabled_Accounts_Group_Z1Y2X3",
      "eventsCount": 1,
      "title": "ACCESS DISABLED ACCOUNTS",
      "ruleGenerator": "Access Disabled Accounts",
      "deviceProduct": "Windows:AccessDisabledAccounts",
      "deviceVendor": "Microsoft",
      "caseId": 11111,
      "playbookAttached": null,
      "playbookRunCount": 1,
      "isManualAlert": false,
      "sla": {
        "slaExpirationTime": -1,
        "criticalExpirationTime": -1,
        "expirationStatus": "NoSla",
        "remainingTimeSinceLastPause": -1
      },
      "fieldsGroups": [],
      "sourceUrl": null,
      "sourceRuleUrl": null,
      "siemAlertId": null,
      "additionalProperties": "{\"Name\":\"Access Disabled Accounts\",\"Type\":\"ALERT\",\"EndTime\":\"1768587279109\",\"Alert_Id\":\"ID-99999-AAAAA\",\"TicketId\":\"TICKET-88888-BBBBB\",\"DisplayId\":\"DISPLAY-77777-CCCCC\",\"StartTime\":\"1768587279109\",\"IsArtifact\":\"False\",\"IsEnriched\":\"False\",\"IsTestCase\":\"True\",\"Description\":\"Access Disabled Accounts\",\"Environment\":\"Production_Environment\",\"IsSuspicious\":\"False\",\"IsVulnerable\":\"False\",\"DataAccessScope\":null,\"IsInternalAsset\":\"False\",\"AlertBaseEventIds\":\"EVENT-ID-66666-DDDDD\",\"EstimatedStartTime\":\"1768587279109\"}",
      "ticketId": "TICKET-UNIQUE-UUID-VALUE",
      "closureDetails": {
        "reason": "Unknown"
      },
      "productFamilies": [],
      "entityCards": [],
      "securityEventCards": [
        {
          "fields": [
            {
              "order": 0,
              "groupName": "Highlighted Fields",
              "isIntegration": false,
              "isHighlight": true,
              "items": [
                {
                  "originalName": "categoryOutcome",
                  "name": "CategoryOutcome",
                  "value": "Allowed"
                },
                {
                  "originalName": "destinationPort",
                  "name": "DestinationPort",
                  "value": "633"
                },
                {
                  "originalName": "deviceProduct",
                  "name": "DeviceProduct",
                  "value": "Windows:AccessDisabledAccounts"
                },
                {
                  "originalName": "deviceVendor",
                  "name": "DeviceVendor",
                  "value": "Windows"
                },
                {
                  "originalName": "endTime",
                  "name": "End Time",
                  "value": "1768587279109"
                },
                {
                  "originalName": "message",
                  "name": "Message",
                  "value": "Access Disabled Accounts"
                },
                {
                  "originalName": "name",
                  "name": "Name",
                  "value": "Access Disabled Accounts"
                },
                {
                  "originalName": "sourceAddress",
                  "name": "Source Address",
                  "value": "192.168.10.25"
                },
                {
                  "originalName": "sourceHostName",
                  "name": "Source Host Name",
                  "value": "workstation-01.internal.corp"
                },
                {
                  "originalName": "sourceUserName",
                  "name": "Source User Name",
                  "value": "user_account@internal"
                },
                {
                  "originalName": "startTime",
                  "name": "Start Time",
                  "value": "1768587279109"
                }
              ]
            },
            {
              "order": 0,
              "groupName": "Application",
              "isIntegration": false,
              "isHighlight": false,
              "items": [
                {
                  "originalName": "applicationProtocol",
                  "name": "Application Protocol",
                  "value": "TCP"
                }
              ]
            },
            {
              "order": 0,
              "groupName": "System",
              "isIntegration": false,
              "isHighlight": false,
              "items": [
                {
                  "originalName": "categoryOutcome",
                  "name": "CategoryOutcome",
                  "value": "Allowed"
                },
                {
                  "originalName": "destinationPort",
                  "name": "DestinationPort",
                  "value": "633"
                },
                {
                  "originalName": "deviceProduct",
                  "name": "DeviceProduct",
                  "value": "Windows:AccessDisabledAccounts"
                },
                {
                  "originalName": "deviceVendor",
                  "name": "DeviceVendor",
                  "value": "Windows"
                },
                {
                  "originalName": "name",
                  "name": "Name",
                  "value": "Access Disabled Accounts"
                }
              ]
            },
            {
              "order": 0,
              "groupName": "Destination",
              "isIntegration": false,
              "isHighlight": false,
              "items": [
                {
                  "originalName": "destinationNtDomain",
                  "name": "Destination Domain",
                  "value": ""
                }
              ]
            },
            {
              "order": 0,
              "groupName": "Device",
              "isIntegration": false,
              "isHighlight": false,
              "items": [
                {
                  "originalName": "deviceAddress",
                  "name": "Device Address",
                  "value": "10.10.20.50"
                },
                {
                  "originalName": "deviceHostName",
                  "name": "Device Host Name",
                  "value": "SEC-SVR-04"
                }
              ]
            },
            {
              "order": 0,
              "groupName": "Event",
              "isIntegration": false,
              "isHighlight": false,
              "items": [
                {
                  "originalName": "deviceEventClassId",
                  "name": "Device Event Class ID",
                  "value": "Access Disabled Accounts"
                },
                {
                  "originalName": "message",
                  "name": "Message",
                  "value": "Access Disabled Accounts"
                }
              ]
            },
            {
              "order": 0,
              "groupName": "Default",
              "isIntegration": false,
              "isHighlight": false,
              "items": [
                {
                  "originalName": "Field_29",
                  "name": "Field_29",
                  "value": "REDACTED_VAL"
                },
                {
                  "originalName": "sourcetype",
                  "name": "sourcetype",
                  "value": "Access Disabled Accounts"
                }
              ]
            },
            {
              "order": 0,
              "groupName": "Time",
              "isIntegration": false,
              "isHighlight": false,
              "items": [
                {
                  "originalName": "endTime",
                  "name": "End Time",
                  "value": "1768587279109"
                },
                {
                  "originalName": "managerReceiptTime",
                  "name": "Manager Receipt Time",
                  "value": "1522058625000"
                },
                {
                  "originalName": "startTime",
                  "name": "Start Time",
                  "value": "1768587279109"
                }
              ]
            },
            {
              "order": 0,
              "groupName": "Threat",
              "isIntegration": false,
              "isHighlight": false,
              "items": [
                {
                  "originalName": "severity",
                  "name": "Severity",
                  "value": "9"
                }
              ]
            },
            {
              "order": 0,
              "groupName": "Source",
              "isIntegration": false,
              "isHighlight": false,
              "items": [
                {
                  "originalName": "sourceAddress",
                  "name": "Source Address",
                  "value": "192.168.10.25"
                },
                {
                  "originalName": "sourceHostName",
                  "name": "Source Host Name",
                  "value": "workstation-01.internal.corp"
                },
                {
                  "originalName": "sourceUserName",
                  "name": "Source User Name",
                  "value": "user_account@internal"
                }
              ]
            }
          ],
          "identifier": "UID-AAA-BBB-CCC-DDD",
          "caseId": 11111,
          "alertIdentifier": "ACCESS_DISABLED_ACCOUNTS_A1B2C3D4E5F6G7H8I9J0",
          "name": "Access Disabled Accounts",
          "product": "Windows:AccessDisabledAccounts",
          "port": null,
          "sourceSystemName": "Security_Information_Service",
          "outcome": null,
          "time": 1768587188938,
          "type": "Access Disabled Accounts",
          "artifactEntities": []
        }
      ],
      "involvedRelations": []
    }
  ]
}
Recuperare i dettagli del certificato
Descrizione
Recupera i dettagli del certificato di un determinato URL.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
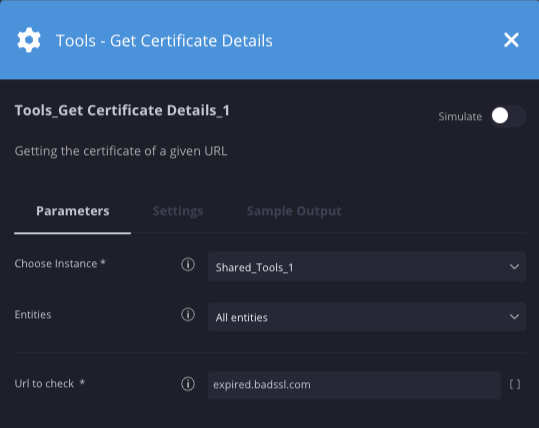
| URL da controllare | URL | expired.badssk.com | Sì | Specifica l'URL da cui recuperare i dettagli del certificato. |
Esempio
In questo scenario, stiamo recuperando i dettagli del certificato dal sito expired.badssl.com.
Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Vero/Falso Vero -
Risultato JSON
{
"hostname": "expired.badssl.com",
 "ip": "104.154.89.105",
"commonName": "*.badssl.com",
 "is_self_signed": false,
"SAN": [["*.badssl.com", "badssl.com"]],
"is_expired": true,
"issuer": "EXAMPLE CA",
"not_valid_before": "04/09/2015",
"not_valid_after": "04/12/2015",
"days_to_expiration": -2762
}
Ottieni valore di contesto
Descrizione
Recupera un valore di una chiave di contesto in una richiesta o in un avviso.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
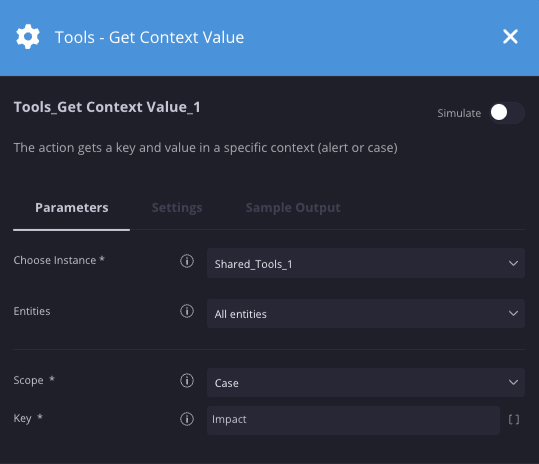
| Ambito | Menu a discesa | Avviso | Sì | Specifica l'ambito dei valori chiave, ovvero se si tratta di un caso, un avviso o globale. |
| Chiave | Stringa | N/D | Sì | Specifica la chiave. |
Esempio
In questo scenario, stiamo recuperando un valore di contesto da una chiave chiamata impatto in una richiesta. Questa azione viene utilizzata insieme all'azione Imposta valore contesto che aggiunge le coppie chiave-valore alla richiesta o all'avviso.
Risultati dell'azione
-
Risultato script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Valore di contesto Alta
Get Current Time
Descrizione
Restituisce la data e l'ora correnti.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
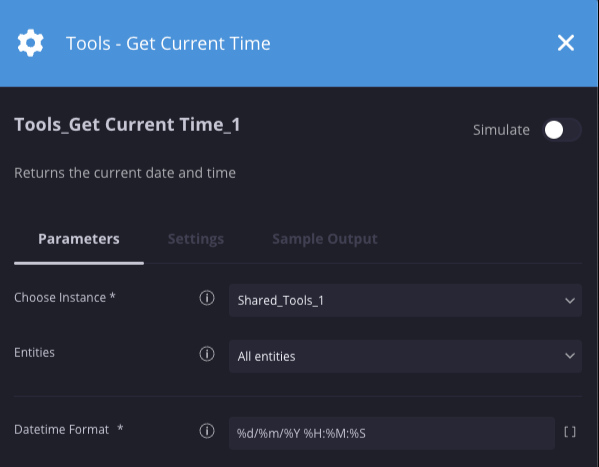
| Formato data/ora | Stringa | %d/%m/%Y %H:%M | Sì | Specifica il formato della data e dell'ora. |
Esempio
In questo scenario, restituiamo un valore di data e ora utilizzando il seguente formato: %d/%m/%Y %H:%M:%S
Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Valore di data e ora 03/11/2022 20:33:43
Recuperare i modelli email
Descrizione
Restituisce tutti i modelli di email nel sistema.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
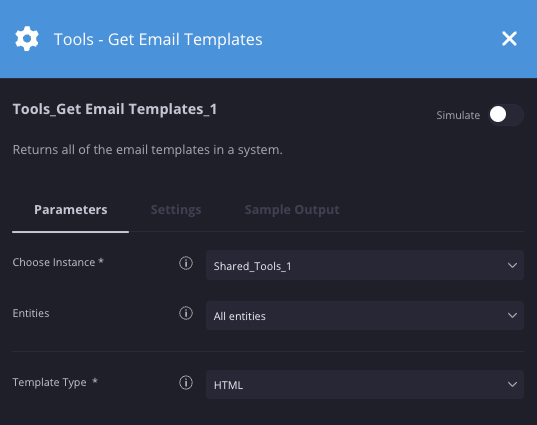
| Tipo di template | Menu a discesa | Standard | Sì | Specifica il tipo di modello da restituire, Standard o HTML. |
Esempio
In questo scenario, restituiamo tutti i modelli di email basati su HTML.
Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Risultato JSON contenente codice HTML Risultato JSON mostrato nella sezione successiva -
Risultato JSON
{
"templates": [{"type": 1, "name": "test 1", "content": "<html>\n    <head>\n    <style type=\"text/css\"> .title\n\n    { color: blue; text-decoration: bold; text-size: 1em; }\n    .author\n    { color: gray; }\n\n    </style>\n    </head>\n\n    <body>\n    <span class=\"title\">La super bonne</span>\n    {Text}\n    [Case.Id]\n    </h1> <br/>\n    </body>\n\n    </html>", "creatorUserName": "f00942-fa040-4422324-b2c43e-de40fdsff122b9c4", "forMigration": false, "environments": ["Default"], "id": 3, "creationTimeUnixTimeInMs": 1672054127271, "modificationTimeUnixTimeInMs": 1672054127279}]
}
Recupero delle istanze di integrazione
Descrizione
Restituisce tutte le istanze di integrazione per un ambiente.
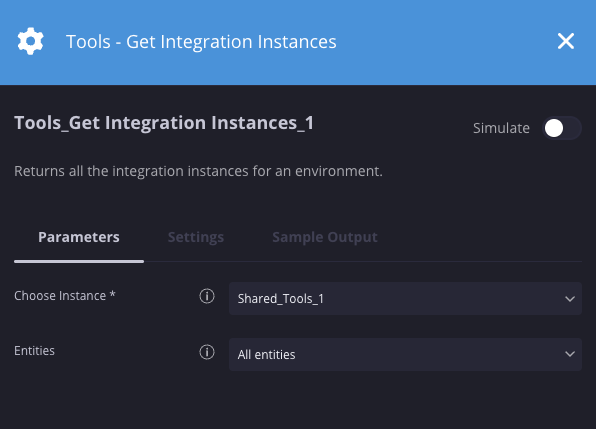
Parametri
Nessun parametro applicabile.
Esempio
In questo scenario, verranno restituite tutte le istanze di integrazione in tutti gli ambienti.
Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Vero/Falso Vero -
Risultato JSON
{
"instances": [{"identifier": "27dee746-1857-41b7-a722-b99699b8d6c8", "integrationIdentifier": "Tools", "environmentIdentifier": "Default", "instanceName": "Tools_1", "instanceDescription": "test", "isConfigured": true, "isRemote": false, "isSystemDefault": false},{...........}]
}
Ottieni JSON avviso originale
Descrizione
Restituisce il risultato JSON dell'avviso originale (dati non elaborati).
Parametri
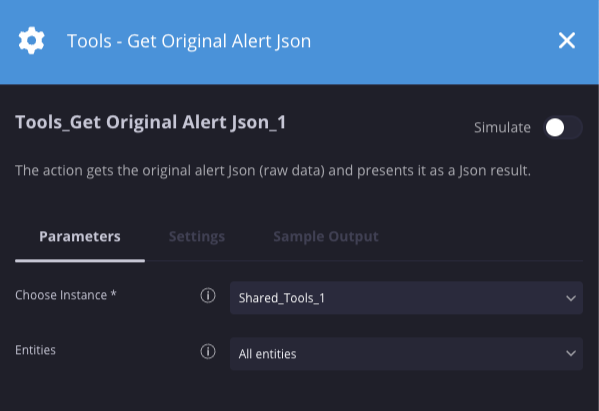
Nessun parametro applicabile
Esempio
In questo scenario, viene restituito il JSON non elaborato originale dell'avviso.
Risultati dell'azione
-
Risultato script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Vero/Falso Vero -
Risultato JSON
{
"CreatorUserId": null, "Events": [{"_fields": {"BaseEventIds": "[]", "ParentEventId": -1, "deviceEventClassId": "IRC Connections", "DeviceProduct": "IPS_Product", "StartTime": "1667497096184", "EndTime": "1667497096184"}, "_rawDataFields": {"applicationProtocol": "TCP", "categoryOutcome": "blocked", "destinationAddress": "104.131.182.103", "destinationHostName": "www.ircnet.org", "destinationPort": "770", "destinationProcessName": "MrlCS.sob", "destinationUserName": "XWTTRYzNr1l@gmail.com", "deviceAddress": "0.0.0.0", "deviceEventClassId": "IRC Connections", "deviceHostName": "ckIYC2", "Field_24": "B0:E7:DF:6C:EF:71", "deviceProduct": "IPS_Product", "deviceVendor": "Vendor", "endTime": "1667497110906", "eventId": "0aa16009-57b4-41a3-91ed-81347442ca29", "managerReceiptTime": "1522058997000", "message": "Connection to IRC Server", "name": "IRC Connections", "severity": "8", "sourceAddress": "0.0.0.0", "sourceHostName": "jhon@domain.local", "startTime": "1667497110906", "sourcetype": "Connection to IRC Server"}, "Environment": null, "SourceSystemName": null, "Extensions": []}], "Environment": "Default", "SourceSystemName": "Arcsight", "TicketId": "fab1b5a1-637f-4aed-a94f-c63137307505", "Description": "IRC Connections", "DisplayId": "fab1b5a1-637f-4aed-a94f-c63137307505", "Reason": null, "Name": "IRC Connections", "DeviceVendor": "IPS", "DeviceProduct": "IPS_Product", "StartTime": 1667497110906, "EndTime": 1667497110906, "Type": 1, "Priority": -1, "RuleGenerator": "IRC Connections", "SourceGroupingIdentifier": null, "PlaybookTriggerKeywords": [], "Extensions": [], "Attachments": null, "IsTrimmed": false, "DataType": 1, "SourceType": 1, "SourceSystemUrl": null, "SourceRuleIdentifier": null
}
Ottieni utenti Siemplify
Descrizione
Restituisce l'elenco di tutti gli utenti configurati nel sistema.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Nascondi utenti disattivati | Casella di controllo | Selezionato | No | Specifica se nascondere gli utenti disattivati dai risultati. |
Esempio
In questo scenario, restituiamo tutti gli utenti del sistema, inclusi gli utenti disattivati.
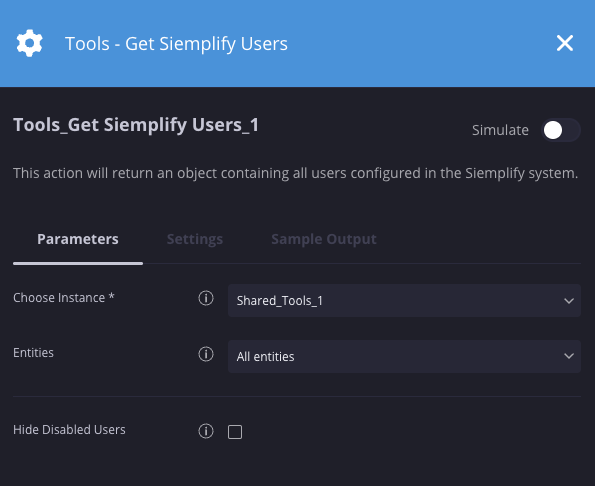
Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Vero/Falso Vero -
Risultato JSON
{
"siemplifyUsers": [{"permissionGroup": "Admins", "socRole": "@Administrator", "isDisabled": false, "loginIdentifier": "sample@domain.com", "firstName": "John", "lastName": "Doe", "permissionType": 0, "role": 0, "socRoleId": 1, "email": "sample@domain.com", "userName": "0b3423496fc2-0834302-42f33d-8523408-18c087d2347cf1e", "imageBase64": null, "userType": 1, "identityProvider": -1, "providerName": "Internal", "advancedReportsAccess": 0, "accountState": 2, "lastLoginTime": 1679831126656, "previousLoginTime": 1678950002044, "lastPasswordChangeTime": 0, "lastPasswordChangeNotificationTime": 0, "loginWrongPasswordCount": 0, "isDeleted": false, "deletionTimeUnixTimeInMs": 0, "environments": ["*"], "id": 245, "creationTimeUnixTimeInMs": 1675457504856, "modificationTimeUnixTimeInMs": 1674957504856
}
Blocco del playbook
Descrizione
Mette in pausa il playbook corrente finché tutti i playbook dell'avviso precedente non vengono completati.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Timeout dell'azione asincrona | Numeri interi | 1 giorno | No | Il timeout per le azioni asincrone definisce il tempo totale consentito per questa azione (somma i runtime di tutte le iterazioni). |
| Intervallo di polling asincrono | Numeri interi | 1 ora | No | Imposta la durata tra ogni tentativo di polling durante il runtime di un'azione asincrona. |
Esempio
In questo scenario, mettiamo in pausa il playbook corrente e controlliamo ogni 30 secondi per verificare se tutti i playbook nell'avviso precedente della richiesta sono completi.
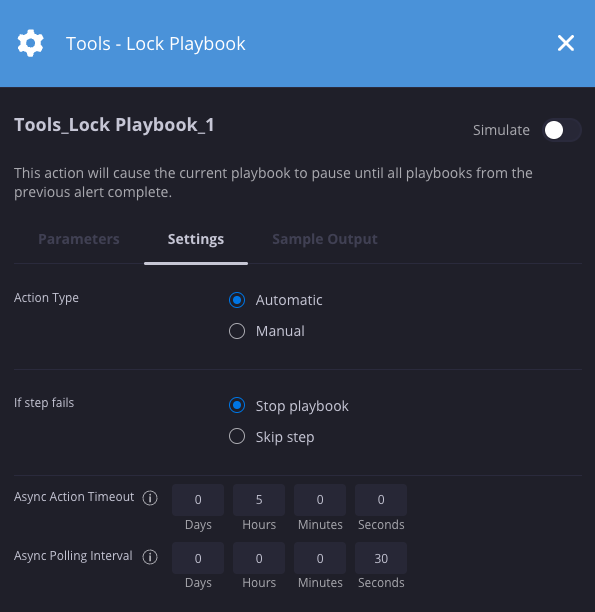
Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Vero/Falso Vero
Domini simili
Descrizione
Confronta le entità di dominio con l'elenco dei domini definiti per l'ambiente. Se i domini sono simili, l'entità verrà contrassegnata come sospetta e arricchita con il dominio corrispondente.
Parametri
Nessun parametro applicabile
Esempio
In questo scenario, controlliamo se le entità di dominio esterno sono simili ai domini configurati nell'elenco dei domini nelle impostazioni.

Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio look_a_like_domain_found Vero/Falso Vero -
Risultato JSON
{
"Entity" : {"EntityResult" : { "look_a_like_domains" : ["outlooks.com"]}}
}
Normalizza l'arricchimento delle entità
Descrizione
Riceve un elenco di chiavi dall'entità e le sostituisce.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Dati di normalizzazione | JSON | N/D | Sì | Specifica il JSON nel seguente formato di esempio: [ { "entity_field_name": "AT_fields_Name", "new_name": "InternalEnrichment_Name" }, { "entity_field_name": "AT_fields_Direct-Manager", "new_name": "InternalEnrichment_DirectManager_Name" }, { "entity_field_name": "AT_Manager_fields_Work-Email", "new_name": "InternalEnrichment_DirectManager_Email" } ] |
Esempio
In questo scenario, sostituiamo la chiave dell'entità is_bad con malicious.
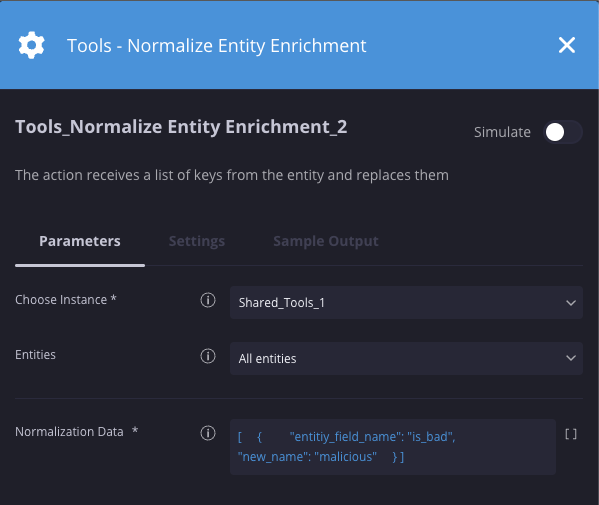
Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Numero di entità arricchite 5
Riallega playbook
Descrizione
Rimuove un playbook da una richiesta, elimina tutti i dati dei risultati nella richiesta da quel playbook e lo ricollega in modo che venga eseguito di nuovo. Richiede l'installazione dell'integrazione PostgreSQL, configurata per l'ambiente condiviso con un nome istanza di Google SecOps SOAR. Per ulteriori dettagli, contatta il CSM / l'assistenza.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Nome playbook | Menu a discesa | N/D | Sì | Specifica il playbook da ricollegare. |
Esempio
In questo scenario, ricolleghiamo un playbook chiamato attach_playbook_test

Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Vero/Falso/Configura l'istanza Google SecOps SOAR dell'integrazione PostgreSQL. Vero
Search Text
Descrizione
Cerca il parametro "Cerca" nel testo di input o scorri
l'elenco "Cerca espressione regolare" e trova le corrispondenze nel testo di input. Se viene trovata una corrispondenza, l'azione restituisce true.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Testo | Stringa | N/D | Sì | Specifica il testo da cercare. |
| Cerca | Stringa | N/D | No | Specifica la stringa da cercare nel campo "text". |
| Cerca espressione regolare | Stringa | N/D | No | Elenco delle espressioni regolari che verranno utilizzate per cercare la stringa. L'espressione regolare deve essere racchiusa tra virgolette doppie. Supporta un elenco delimitato da virgole. |
| Sensibilità alle maiuscole | Casella di controllo | N/D | No | Specifica se la ricerca deve essere sensibile alle maiuscole. |
Esempio
In questo scenario, controlliamo se la parola malicious esiste nel valore del campo Text.
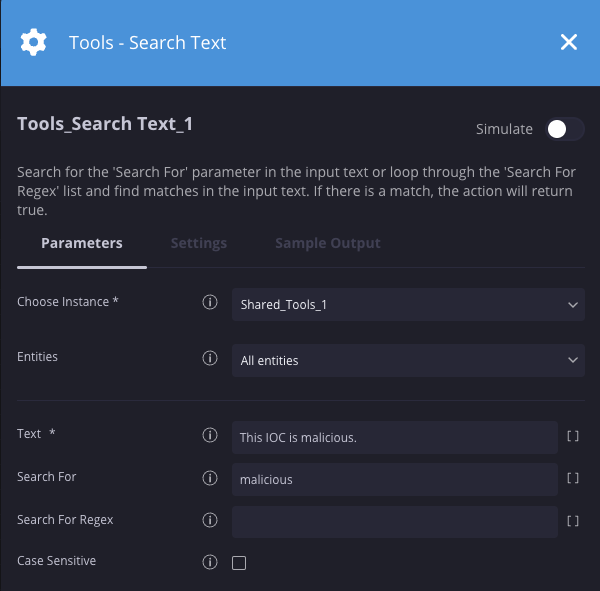
Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio match_found Vero/Falso Vero -
Risultato JSON
{
"matches": [{"search": "malicious", "input": "This IOC is malicious.", "match": true}]
}
Set Context Value
Descrizione
Imposta una chiave e un valore in un contesto specifico. Questa azione viene spesso utilizzata con l'azione "Ottieni valore contesto" per recuperare il valore della chiave.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Valore | Stringa | N/D | Sì | Specifica il valore del contesto. |
| Chiave | Stringa | N/D | Sì | Specifica la chiave di contesto. |
| Ambito | Menu a discesa | Avviso | Sì | Specifica l'ambito di assegnazione del contesto (avviso, richiesta, globale). |
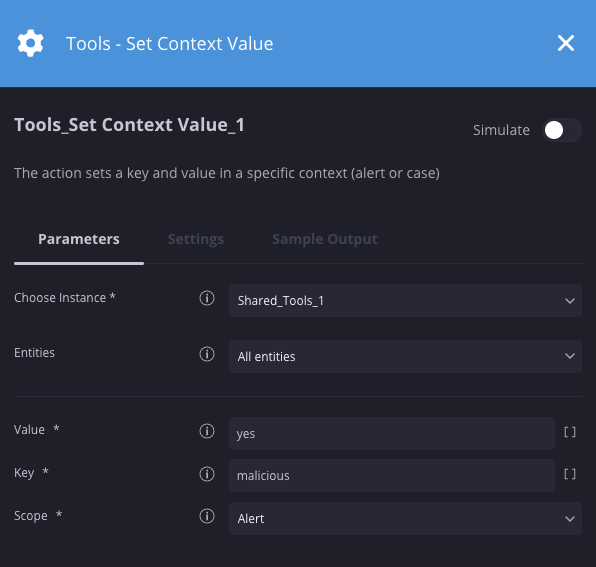
Esempio
In questo scenario, impostiamo una chiave di contesto "malicious" sul valore "yes".
Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Vero/Falso Vero
Spell Check String
Descrizione
Controlla l'ortografia della stringa di input. L'output mostra la percentuale di accuratezza, il numero totale di parole, il numero totale di parole errate, l'elenco di ogni parola errata e la correzione, nonché una versione corretta della stringa di input.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Stringa | Stringa | N/D | Sì | Specifica la stringa per cui verrà verificata la presenza di errori ortografici. |
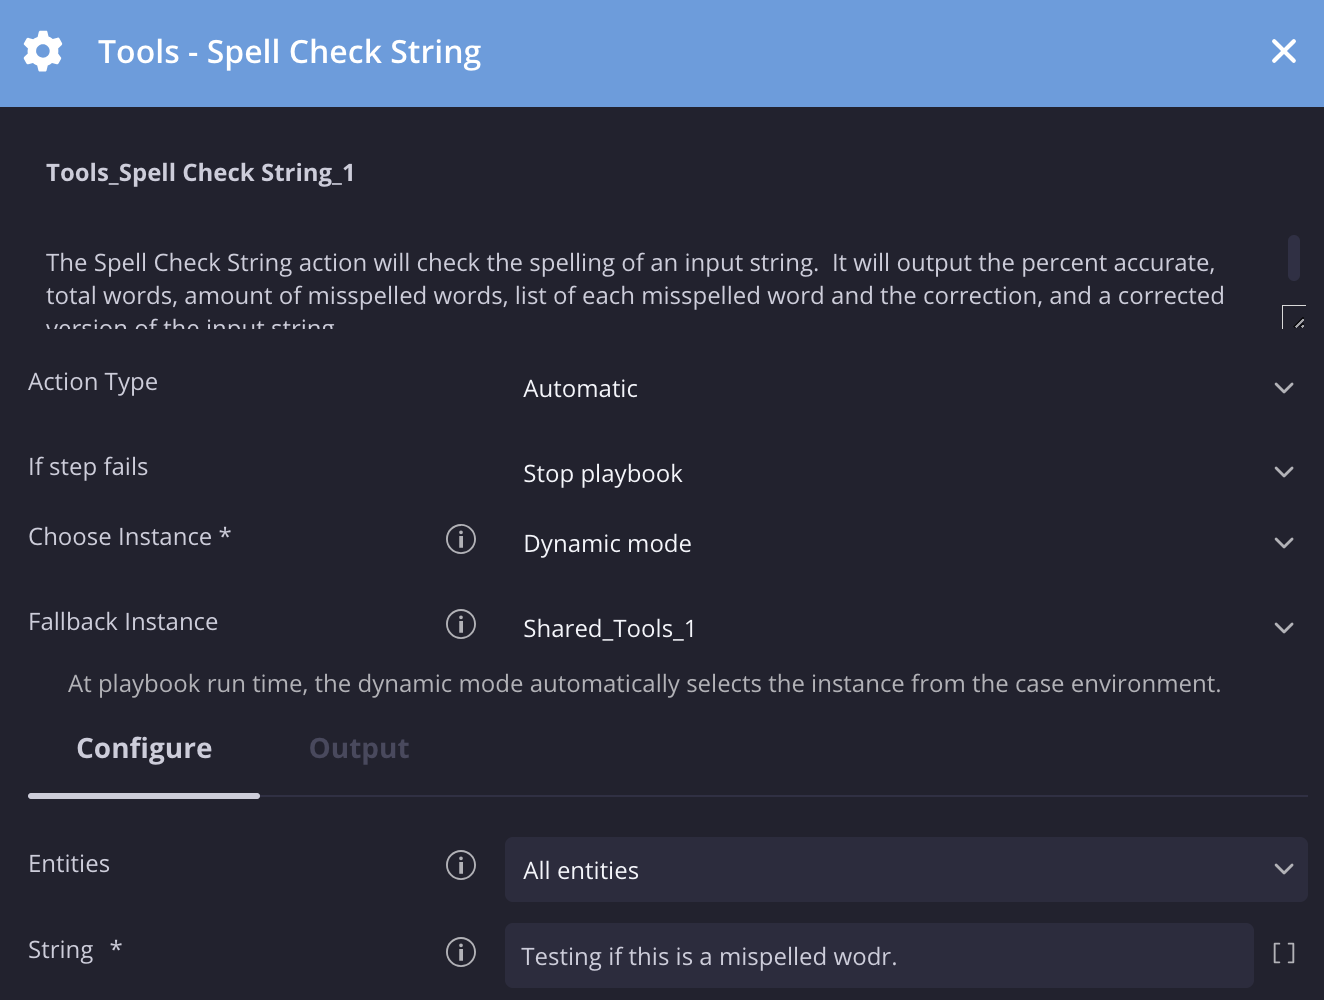
Esempio
Questo esempio controlla l'ortografia della seguente stringa di input:
"Testing if this is a mispelled wodr.".
Risultati dell'azione
-
Risultato script
Nome del risultato dello script Opzioni di valore Esempio accuracy_percentage Valore percentuale 71 -
Risultato JSON
{"input_string": "Testing if this is a mispelled wodr.", "total_words": 7, "total_misspelled_words": 2, "misspelled_words": [{"misspelled_word": "mispelled", "correction": "misspelled"}, {"misspelled_word": "wodr", "correction": "word"}], "accuracy": 71, "corrected_string": "Testing if this is a misspelled word."}
Aggiorna il punteggio dell'avviso
Descrizione
Aggiorna il punteggio dell'avviso in base all'importo fornito.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Input | Numero intero | N/D | Sì | Specifica l'importo di incremento o decremento (numero negativo). |
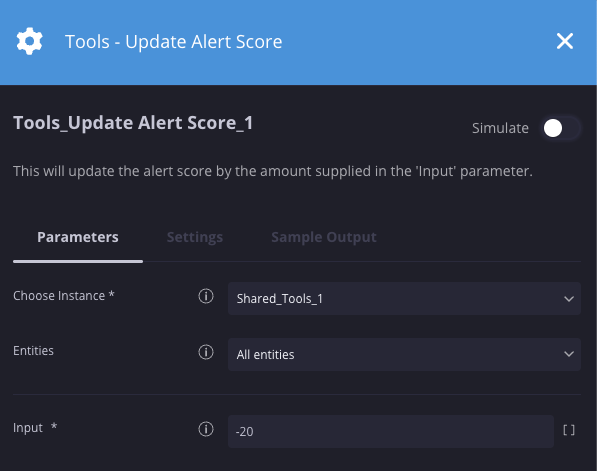
Esempio
In questo scenario, riduciamo il punteggio dell'avviso di 20.
Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Valore di input -20
Aggiorna la descrizione della richiesta
Descrizione
Aggiorna la descrizione di una richiesta.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Descrizione della richiesta | Stringa | N/D | Sì | Specifica la descrizione aggiornata. |
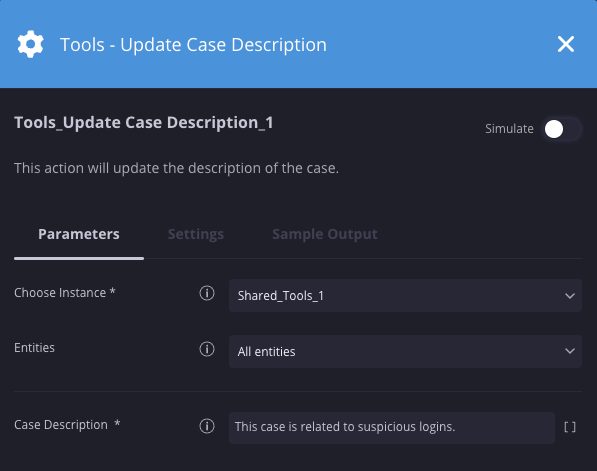
Esempio
Questo esempio aggiorna la descrizione della richiesta di assistenza con "Questa richiesta di assistenza riguarda accessi sospetti".
Risultati dell'azione
-
Risultato script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Vero/Falso Vero
Attendi il completamento della guida pratica
Descrizione
Mette in pausa il playbook corrente finché non viene completato un altro playbook o blocco in esecuzione sullo stesso avviso.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Nome playbook | Stringa | N/D | No | Specifica il nome del blocco o del playbook che vuoi completare per primo. |
Esempio
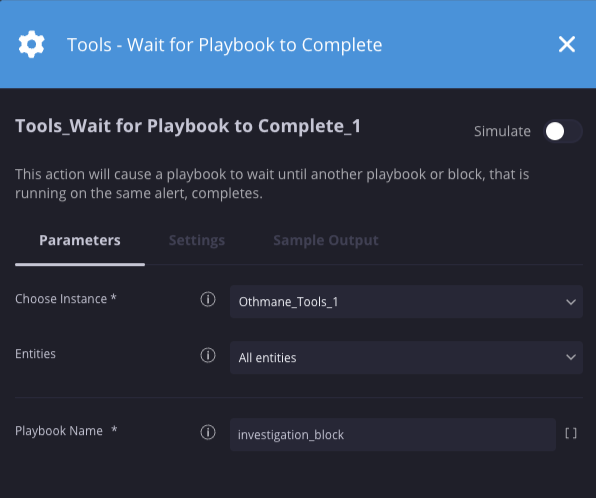
In questo scenario, mettiamo in pausa il playbook corrente finché non viene completato il "blocco di indagine" in esecuzione sullo stesso avviso.
Risultati dell'azione
-
Risultato dello script
Nome del risultato dello script Opzioni di valore Esempio ScriptResult Vero/Falso Vero
Job
Chiudere le richieste in base alla ricerca
Descrizione
Questo job chiude tutte le richieste in base a una query di ricerca. Per garantire una gestione efficiente delle richieste, segui queste linee guida:
- Per 1-50 casi: chiudili direttamente dalla schermata Casi.
- Per più di 50 richieste: utilizza questo job per la chiusura collettiva.
Search Payload è il payload utilizzato nella chiamata API CaseSearchEverything. Per recuperare questo valore:
- Vai a Ricerca nell'interfaccia utente e apri gli strumenti per sviluppatori del browser.
- Cerca i casi da eliminare.
- Individua la chiamata API CaseSearchEverything nella scheda Rete.
- Copia il payload JSON della richiesta POST e incollalo nel campo
Search Payload.
Close Reason deve essere 0 (dannoso) o
1 (non dannoso).
L'ID Causa principale si trova in Impostazioni >
Dati richiesta > Causa principale per la chiusura della richiesta.
Se queste opzioni non riescono a soddisfare il requisito di chiusura della richiesta, contatta l'assistenza clienti Google Cloud.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Payload di ricerca | JSON | N/D | No | Specifica il payload JSON da cercare. Esempio: {"tags":[],"ruleGenerator":[],"caseSource":[],"stage":[],"environments":[],"assignedUsers":[],"products":[],"ports":[],"categoryOutcomes":[],"status":[],"caseIds":[],"incident":[],"importance":[],"priorities":[],"pageSize":50,"isCaseClosed":false,"title":"","startTime":"2023-01-22T00:00:00.000Z","endTime":"2023-01-22T23:59:59.999Z","requestedPage":0,"timeRangeFilter":1} |
| Chiudi commento | Stringa | N/D | Sì | Specifica un commento di chiusura. |
| Motivo chiusura | Stringa | N/D | Sì | Specifica il motivo della chiusura: 0 per dannoso, 1 per non dannoso. |
| Causa principale | Numero intero | N/D | Sì | Specifica la causa principale. Trova la causa principale in Impostazioni > Dati della richiesta > Causa principale della chiusura della richiesta. |
| Nome utente Google SecOps SOAR | Stringa | N/D | Sì | Specifica il nome utente di Google SecOps SOAR. |
| Password di Google SecOps SOAR | Password | N/D | Sì | Specifica la password di Google SecOps SOAR. |
Tag Untouched Cases
Descrizione
Questo job cerca le richieste aperte che rimangono invariate per un numero specificato di ore e applica i tag designati a queste richieste. Questo processo identifica i casi stagnanti che richiedono ulteriore attenzione o revisione manuale.
Comportamento del job
- Finestra di ricerca:il job utilizza una finestra di ricerca definita dal sistema di 30 giorni.
- Limitazione del sistema: la query di ricerca non acquisisce
i casi che rimangono invariati per più di 30 giorni (720 ore). Questa limitazione persiste anche nei casi in cui
Unmodified timeè impostato su un valore più alto. - Applicazione dei tag:il job applica i tag definiti nei parametri ai metadati di tutti i casi identificati che rientrano nella finestra di visibilità di 30 giorni.
Parametri
| Parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
| Tag | Stringa | N/D | Sì | Specifica il tag o i tag da applicare ai casi identificati. Supporta valori separati da virgole per più tag. |
| Ora non modificata | Numero intero | N/D | Sì | Specifica la soglia di inattività in ore. Il job applica tag ai casi che superano questo valore senza una modifica registrata. |
Hai bisogno di ulteriore assistenza? Ricevi risposte dai membri della community e dai professionisti di Google SecOps.