


Asigna usuarios con identidad de terceros
En este documento, se explica cómo aprovisionar, autenticar y asignar usuarios con identificación segura a la plataforma de Google Security Operations. En ella, se describe el proceso de configuración con Google Workspace como proveedor de identidad externo (IdP), aunque los pasos son similares para otros IdP. Cuando usas el proveedor de Cloud Identity, debes configurar el servicio con grupos de correo electrónico en lugar de grupos de IdP. Para obtener más información, consulta Asigna usuarios en la plataforma de Google SecOps con Cloud Identity.
Configura los atributos de SAML para el aprovisionamiento
Esta sección solo se aplica antes de la etapa 1 de la migración de SOAR a Google Cloud. Después de completar la etapa 1 de la migración, consulta la Google Cloud autenticación de identidad de terceros.
Para configurar los atributos y grupos de SAML en el IdP externo, haz lo siguiente:
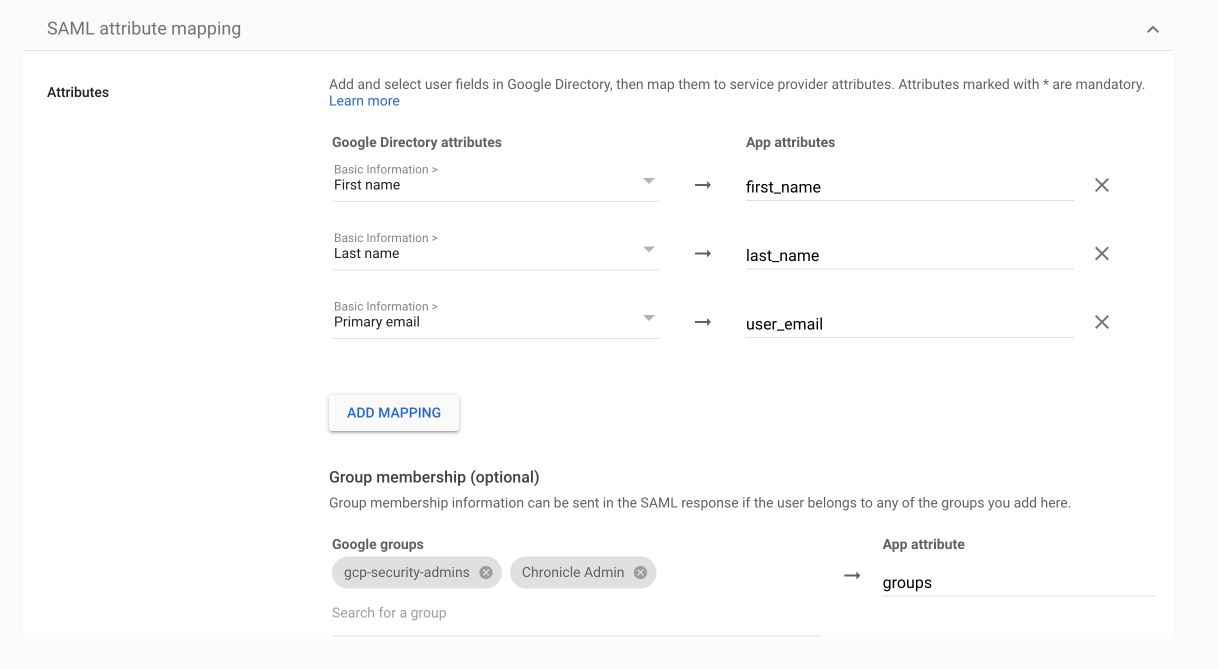
- En Google Workspace, ve a la sección de asignación de Atributos de SAML.
- Agrega los siguientes atributos obligatorios:
first_namelast_nameuser_emailgroups- En Grupos de Google, ingresa los nombres de los grupos del IdP. Por ejemplo,
Google SecOps administratorsoGcp-security-admins. Toma nota de estos nombres de grupos, ya que los necesitarás más adelante para asignarlos en la plataforma de Google SecOps. (En otros proveedores externos, como Okta, se los conoce como grupos de IdP).
Configura el aprovisionamiento del IdP
Esta sección solo se aplica antes de la etapa 1 de la migración de SOAR a Google Cloud. Después de completar la etapa 1, consulta la Google Cloud Autenticación de identidad de terceros.
Para configurar el aprovisionamiento del IdP, sigue los pasos que se indican en Configura el IdP y Crea un proveedor de grupos de Workforce Identity.
En el siguiente ejemplo, se muestra el comando de creación de workforce pool para la configuración de la app
que se describe en
Configura la federación de identidades de personal:
gcloud iam workforce-pools providers create-saml WORKFORCE_PROVIDER_ID \
  --workforce-pool=WORKFORCE_POOL_ID \
  --location="global" \
  --display-name=WORKFORCE_PROVIDER_DISPLAY_NAME \
  --description=WORKFORCE_PROVIDER_DESCRIPTION \
  --idp-metadata-path=PATH_TO_METADATA_XML \
  --attribute-mapping="google.subject=assertion.subject,attribute.first_name=assertion.attributes.first_name[0],attribute.last_name=assertion.attributes.last_name[0],attribute.user_email=assertion.attributes.user_email[0],google.groups=assertion.attributes.groups"
Controla el acceso de los usuarios
Existen varias formas de administrar el acceso de los usuarios a diferentes aspectos de la plataforma:
- Grupos de permisos: Establece los niveles de acceso de los usuarios asignándolos a grupos de permisos específicos. Estos grupos determinan qué módulos y submódulos pueden ver o editar los usuarios. Por ejemplo, un usuario puede tener acceso a las páginas Casos y Workdesk, pero tener restringido el acceso a Guías y Configuración. Para obtener más información, consulta Cómo trabajar con grupos de permisos.
- Roles de SOC: Define el rol de un grupo de usuarios. Puedes asignar usuarios a roles del SOC para optimizar la administración de tareas. En lugar de asignar casos, acciones o guías a personas, se pueden asignar a un rol del SOC. Los usuarios pueden ver los casos que se les asignaron, su rol o los roles adicionales. Para obtener más información, consulta Trabaja con roles.
- Entornos o grupos de entornos: Configura entornos o grupos de entornos para segmentar datos en diferentes redes o unidades de negocios, que suelen usar las empresas y los proveedores de servicios de seguridad administrados (MSSP). Los usuarios solo pueden acceder a los datos dentro de los entornos o grupos que se les asignaron. Para obtener más información, consulta Trabaja con entornos.
Asigna y autentica usuarios
La combinación de grupos de permisos, roles de SOC y entornos determina el recorrido del usuario de Google SecOps para cada grupo de IdP en la plataforma de Google SecOps.
- Para los clientes que usan un proveedor externo, asigna cada grupo de IdP definido en la configuración de SAML en la página Asignación de grupos.
- Para los clientes que usan el proveedor de Cloud Identity, asigna grupos de correo electrónico en la página Asignación de grupos. Para obtener más información, consulta Asigna usuarios en la plataforma de Google SecOps con Cloud Identity.
Puedes asignar grupos de IdP a varios grupos de permisos, roles de SOC y entornos. Esto garantiza que los diferentes usuarios asignados a diferentes grupos de IdP en el proveedor de SAML hereden todos los niveles de permisos requeridos. Para obtener más información, incluido cómo Google SecOps administra esto, consulta Varios permisos en la asignación de grupos de IdP.
También puedes asignar grupos de IdP a parámetros de acceso de control individuales. Esto permite un nivel de asignación más detallado y puede ser útil para clientes grandes. Para obtener más información, consulta Asigna grupos de IdP a parámetros de control de acceso.
De forma predeterminada, la plataforma de Google SecOps incluye un grupo de IdP de administradores predeterminados.
Para asignar grupos de IdP, sigue estos pasos:
- En Google SecOps, ve a Configuración de SOAR > Avanzada > Asignación de grupos.
- Asegúrate de tener disponibles los nombres de los grupos de IdP.
- Haz clic en Agregar Agregar y comienza a asignar los parámetros para cada grupo de IdP.
- Cuando termines, haz clic en Agregar. Cada vez que un usuario accede a la plataforma, se agrega automáticamente a la página Administración de usuarios, que se encuentra en Configuración > Organización.
Cuando los usuarios intentan acceder a la plataforma de Google SecOps, pero su grupo de IdP no se asignó, para que no se rechace a los usuarios, te recomendamos que habilites la Configuración de acceso predeterminada y establezcas permisos de administrador en esta página. Después de completar la configuración inicial del administrador, te sugerimos que ajustes los permisos de administrador a un nivel más mínimo.
Asigna grupos de IdP a parámetros de control de acceso
En esta sección, se describe cómo asignar diferentes grupos de IdP a uno o más parámetros de control de acceso en la página Asignación de grupos de IdP. Este enfoque es beneficioso para los clientes que desean incorporar y aprovisionar grupos de usuarios en función de personalizaciones específicas, en lugar de adherirse a la estandarización de la plataforma de Google SecOps SOAR. Si bien asignar grupos a parámetros puede requerir que crees más grupos inicialmente, una vez que se establece la asignación, los usuarios nuevos pueden unirse a Google SecOps sin necesidad de crear grupos adicionales.
Para obtener información sobre los permisos múltiples en la asignación de grupos, consulta Asigna usuarios con varios parámetros de control de acceso.
Borrar usuarios
Si borras grupos desde aquí, asegúrate de borrar los usuarios individuales de la pantalla Administración de usuarios. Para obtener más información, consulta Borra usuarios de Google SecOps.Caso de uso: Asigna campos de permisos únicos a cada grupo de IdP
En el siguiente ejemplo, se ilustra cómo usar esta función para ayudar a incorporar y aprovisionar usuarios según las necesidades de tu empresa.
Tu empresa tiene tres arquetipos de usuario diferentes:
- Analistas de seguridad (contiene a los miembros del grupo Sasha y Tal)
- Ingenieros de SOC (con los miembros del grupo Quinn y Noam)
- Ingenieros de NOC (contiene a los miembros del grupo Kim y Kai)
Esta situación se ilustra en la siguiente tabla:
| Personificación | Grupo de permisos | Rol de SOC | Entorno |
|---|---|---|---|
| Analistas de seguridad | Analista | Nivel 1 | Londres |
| Ingenieros de SOC | Analista | Nivel 1 | Manchester |
| Ingenieros de NOC | Básico | Nivel 2 | Londres |
Para este ejemplo, supongamos que ya configuraste los grupos de permisos, los roles de SOC y los entornos necesarios en Google SecOps.
A continuación, se muestra cómo configurar los grupos de IdP en el proveedor de SAML y en la plataforma de Google SecOps:
-
En tu proveedor de SAML, crea los siguientes grupos de usuarios:
- Analistas de seguridad (con Sasha y Tal)
- Ingenieros de SOC (incluye a Quinn y Noam)
- Ingenieros de NOC (que contiene a Kim y Kai)
- Londres (contiene a Sasha, Tal, Kim y Kai)
- Mánchester (incluye a Quinn y Noam)
- Ve a Configuración > Configuración de SOAR > Avanzada > Asignación de grupos.
- Haz clic en Agregar Agregar.
- Ingresa los siguientes detalles en el diálogo:
- IdP/Grupo de usuarios:
Security analysts - Grupo de permisos:
Analyst - Rol de SOC:
Tier 1 - Entorno: dejar en blanco
- Ingresa los siguientes detalles en el próximo diálogo:
- Grupo de IdP:
SOC engineers - Grupo de permisos:
Analyst - Rol de SOC:
Tier 1 - Entorno: dejar en blanco
- Ingresa los siguientes detalles en el próximo diálogo:
- Grupo de IdP:
NOC engineers - Grupo de permisos:
Basic - Rol de SOC:
Tier 2 - Entorno: dejar en blanco
- Ingresa los siguientes detalles en el próximo diálogo:
- Grupo de IdP:
London - Grupo de permisos: deja este campo en blanco
- Rol de SOC: dejar en blanco
- Entorno:
London - Ingresa los siguientes detalles en el próximo diálogo:
- Grupo de IdP:
Manchester - Grupo de permisos: deja este campo en blanco
- Rol de SOC: dejar en blanco
- Entorno:
Manchester
En el caso de los clientes que usan la función de federación de casos, consulta Configura el acceso federado a los casos para Google SecOps.
Asigna cuentas de servicio para el acceso a la API
Para otorgar acceso a una cuenta de servicio o acceso a la federación de identidades para cargas de trabajo a Google SecOps, debes asignar la identidad a los parámetros de control de acceso de la plataforma. Esta asignación es un paso obligatorio para proporcionar a la identidad el acceso necesario a los roles de SOC y los entornos necesarios para realizar tareas automatizadas o de operaciones de la API.
- Ve a Configuración de SOAR > Avanzada > Asignación de grupos.
- Haz clic en Agregar Agregar.
Completa los campos en el cuadro de diálogo Agregar asignación para asignar la identidad a los parámetros de control de acceso de la plataforma.
- En el campo IdP / User group, ingresa una de las siguientes opciones:
- La dirección de correo electrónico completa de tu cuenta de servicio, si la identidad se configuró con Cloud Identity.
- Es la cadena de la principal de Workload Identity, si la identidad se configuró con la federación de identidades de personal.
Configura los siguientes campos de control de acceso:
Campo Descripción Grupos de permisos Selecciona los grupos de permisos para definir a qué módulos y submódulos puede acceder la identidad. Roles del SOC Selecciona los roles de SOC para definir el rol de la identidad (como Nivel 1). Entornos Selecciona los entornos o grupos de entornos a los que puede acceder la identidad (como Todos los entornos). Miembros del grupo Ingresa los correos electrónicos de los usuarios requeridos, si corresponde. Presiona Intro después de agregar cada correo electrónico. Acciones restringidas Selecciona las acciones restringidas para limitar operaciones específicas dentro de los módulos.
- En el campo IdP / User group, ingresa una de las siguientes opciones:
Haz clic en Agregar.
Para obtener más información sobre cómo configurar cuentas de servicio, consulta la guía de migración de la API.
¿Necesitas más ayuda? Obtén respuestas de miembros de la comunidad y profesionales de Google SecOps.