


בקטע הזה מוסבר איך להגדיר כניסה יחידה (SSO) באמצעות Azure כדי להשתמש בפרטי הכניסה של Azure בכל הארגון לצורך כניסה ל-Contact Center AI Platform (פלטפורמת CCAI) ולמתאם הסוכנים. כניסה יחידה (SSO) ב-Azure משתמשת בפרוטוקול האימות Security Assertion Markup Language (SAML).
לפני שמתחילים
כדי להגדיר SSO באמצעות Azure, צריך לוודא שיש לכם את הדברים הבאים:
- חשבון Azure
- כתובת URL של SSO
- מזהה ישות
- שדה מיפוי של כתובת אימייל, בדרך כלל מזהה שם
- אישור SAML (בקידוד Base64)
- פרטי כניסה של אדמין ב-CCAI Platform
הגדרת Azure ל-SSO
כדי להגדיר את Azure, מבצעים את השלבים הבאים:
נכנסים לחשבון Azure הקיים.
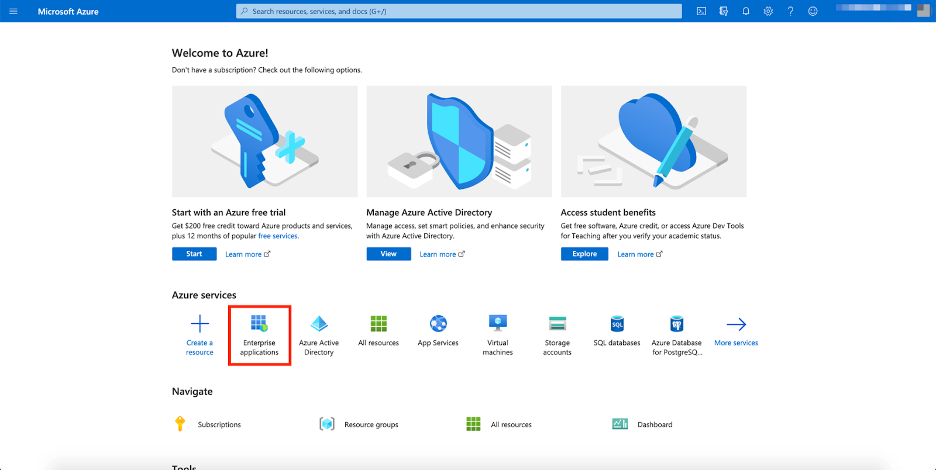
עוברים אל Azure Portal ולוחצים על Enterprise applications (אפליקציות ארגוניות):
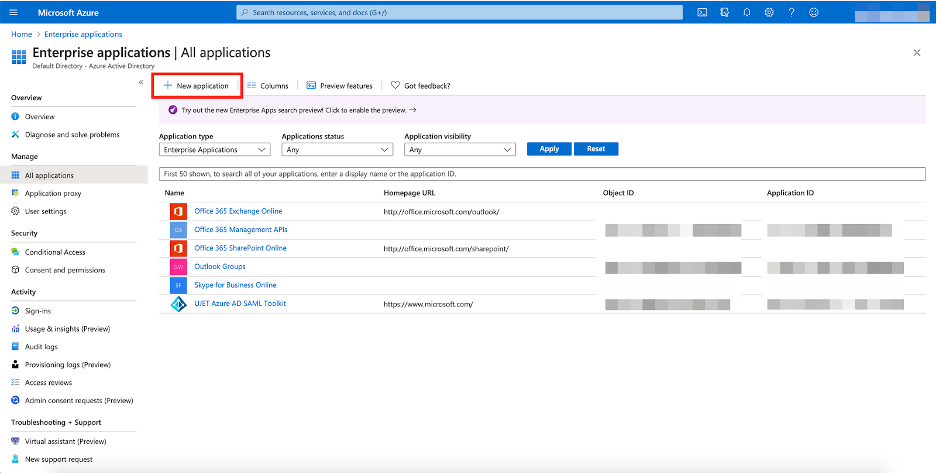
בדף Enterprise applications (אפליקציות לארגונים), לוחצים על New application: (אפליקציה חדשה):
בתיבת החיפוש, מקלידים saml.
לוחצים על Azure AD SAML Toolkit.
אם רוצים, משנים את השם של האפליקציה ולוחצים על יצירה.
לוחצים על הגדרת כניסה יחידה.
לוחצים על האפשרות SAML.
לצד Basic SAML Configuration, לוחצים על Edit.
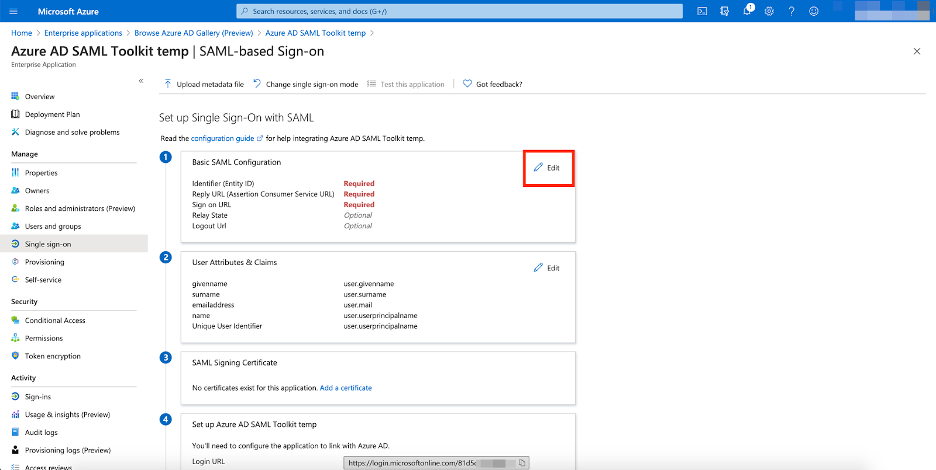
בשדה Identifier (Entity ID), מזינים את הערך
https://<environmentname>.ccaiplatform.com/saml/v1/metadata.בשדה Reply URL (Assertion Consumer Service URL), מזינים
https://<environmentname>.ccaiplatform.com/saml/v1/consume.בשדה Sign on URL (כתובת URL לכניסה), מזינים
https://<environmentname>.ccaiplatform.com/.לוחצים על שמירה בראש המסך.
לצד User Attributes & Claims (מאפייני משתמשים וטענות), לוחצים על Edit (עריכה).
לוחצים על מזהה משתמש ייחודי (מזהה שם).
משנים את מאפיין המקור לדואר משתמש ואז לוחצים על שמירה.
מוודאים שמזהה המשתמש הייחודי השתנה לאימייל של המשתמש.
מעתיקים ושומרים את כתובת הכניסה ואת מזהה Azure AD כדי להשתמש בהם בהמשך בפורטל של פלטפורמת CCAI.
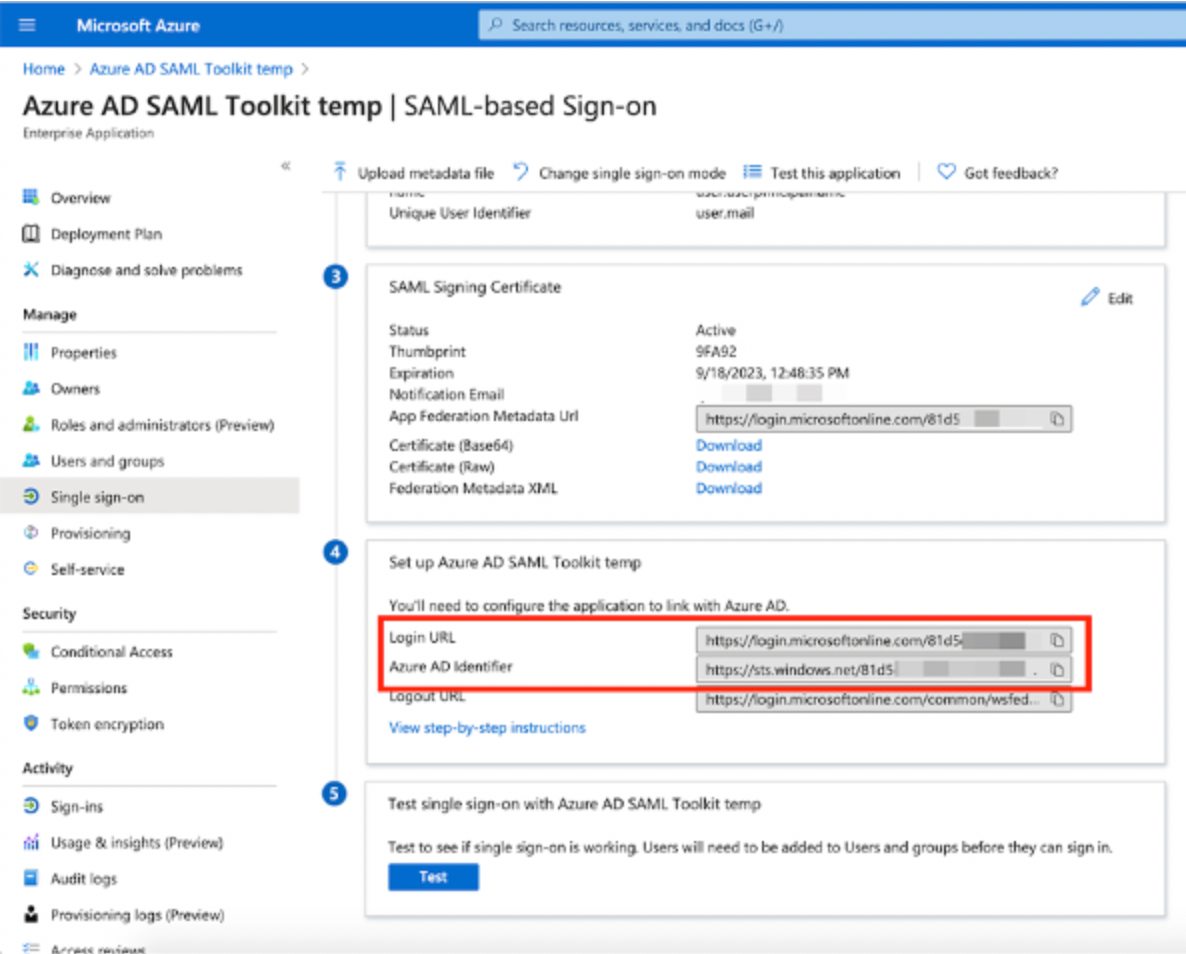
לוחצים על קישור ההורדה של אישור (Base64).
פותחים את הקובץ בכלי לעריכת טקסט לשימוש מאוחר יותר.
הגדרת SSO במופע של CCAI Platform
כדי להגדיר כניסה יחידה (SSO) למופע שלכם ב-CCAI Platform, פועלים לפי השלבים הבאים:
- במסוף Google Cloud , עוברים למרכז הבקרה לבחירת פרויקט ובוחרים את הפרויקט שמכיל את המופע.
- בתפריט הניווט, לוחצים על CCAI Platform.
מופעים של Contact Center AI Platform
מוצג הדף CCAI Platform instances.
- בעמודה Name (שם), לוחצים על המופע שרוצים להגדיר עבורו כניסה יחידה (SSO).
- בדף CCAI Platform instance Detail (פרטי מופע של פלטפורמת CCAI), לוחצים על Edit (עריכה).
- בקטע 'שיטת הכניסה', בוחרים באפשרות SAML.
- בשדה כתובת URL לכניסה יחידה, מזינים את כתובת ה-URL של ה-SSO.
- בשדה Entity ID (מזהה ישות), מזינים את מזהה הישות.
- בשדה מיפוי שדות של כתובות אימייל, מזינים מחרוזת טקסט כמו
Email nameאוName ID. המחרוזת הזו משמשת כתווית לשדה של שם האימייל בדף הכניסה באמצעות SSO. - בשדה Authentication contexts (הקשרים של אימות), בוחרים את הקשר של האימות שרוצים. אם הגדרת ספק הזהויות לא מחייבת לציין את הקשר של האימות, אפשר להשאיר את השדה הזה ריק. מידע נוסף זמין במאמר הקשר של אימות.
- בשדה אישור, מזינים את אישור ה-SAML. חשוב לכלול את הערכים
-----BEGIN CERTIFICATE-----ו------END CERTIFICATE-----מהאישור. - לוחצים על Save.
אימות של אימות SSO
כדי לאמת את אימות ה-SSO, פועלים לפי השלבים הבאים:
עוברים למתאם של הסוכן באפליקציה לניהול קשרי לקוחות (CRM).
לוחצים על כניסה באמצעות SSO של החברה. יוצג דף כניסה.
נכנסים באמצעות פרטי הכניסה שלכם ב-Azure.