


BlueLiv
Dokumen ini menjelaskan cara mengintegrasikan BlueLiv dengan Google Security Operations.
Panduan integrasi
Tujuan integrasi ini adalah untuk menyerap ancaman dari BlueLiv, menggunakan filter yang relevan untuk hanya menampilkan ancaman yang diinginkan dalam Google Security Operations, menggunakan Threats Connector, lalu melakukan tindakan tambahan pada ancaman tersebut sesuai dengan kasus penggunaan yang relevan.
Dalam panduan singkat ini, kami akan membahas beberapa hal untuk mempermudah penggunaan integrasi bagi pelanggan Google SecOps.
Konfigurasi integrasi
Kami akan membahas parameter dan tempat menemukannya agar Anda lebih mudah mengonfigurasi integrasi:
- Root API - ini adalah URL yang Anda gunakan untuk melihat halaman beranda BlueLiv, saat akhiran /api/v2 ditambahkan ke dalamnya. Misalnya:
https://tcdach.blueliv.com/api/v2harus menjadi nilai pada parameter ini. - Nama pengguna - nama pengguna yang sama dengan yang Anda gunakan untuk terhubung ke halaman beranda BlueLiv.
- Sandi - sandi yang sama dengan yang Anda gunakan untuk terhubung ke halaman beranda BlueLiv.
ID organisasi - Anda dapat dengan mudah menemukan ID organisasi di URL yang Anda gunakan untuk menjelajahi produk itu sendiri, misalnya:
Untuk contoh ini, ID organisasi adalah
117:https://tcdach.blueliv.com/dashboard/organizations/117/indexed
Setelah membahas parameter integrasi, kita dapat melakukan pembahasan mendalam terhadap istilah lain dalam integrasi kita.
Jenis Modul
BlueLiv telah membagi bagian ancaman menjadi jenis modul, dan dalam integrasi ini, kami menggunakan jenis tersebut untuk membantu platform SOAR dan hanya menyerap informasi yang relevan jika Anda ingin memfilter berdasarkan jenis modul. Jenis modul berikut saat ini tersedia di BlueLiv:
- Kredensial
- Media Sosial
- Kartu Kredit
- Perlindungan Domain
- Malware
- Kebocoran Data
- Hacktivisme
- Dark Web
- Kustom
- Pelacak Media
- Aplikasi Seluler
ID Ancaman dan ID Modul
https://tcdach.blueliv.com/dashboard/organizations/117/modules/1303/resource/31024379
Setiap ancaman yang dapat Anda temukan di BlueLiv memiliki UID, yaitu angka yang merepresentasikannya.
Parameter ini juga dapat dengan mudah ditemukan di URL. Ancaman juga disebut resource. Misalnya, di sini UID ancamannya adalah 31024379.
Selain itu, untuk setiap modul yang Anda miliki di BlueLiv, Anda memiliki UID, yaitu angka yang
mewakilinya. Misalnya, di sini UID ancamannya adalah 1303.
Rekomendasi terkait konfigurasi
Blueliv hanya mengizinkan satu sesi terbuka dalam satu waktu. Sebaiknya gunakan pengguna yang berbeda untuk konfigurasi integrasi dan konektor demi stabilitas. Catatan: setiap konektor memerlukan pengguna terpisah.
Kasus Penggunaan
- Pemantauan ancaman cyber proaktif
- Perlindungan Merek
- Perlindungan dari Pelanggaran Data
- Pencegahan Penipuan
- Deteksi Barang Palsu
Mengonfigurasi integrasi BlueLiv di Google SecOps
Untuk mendapatkan petunjuk mendetail terkait cara mengonfigurasi integrasi di Google SecOps, lihat Mengonfigurasi integrasi.
Parameter integrasi
Gunakan parameter berikut untuk mengonfigurasi integrasi:
| Parameter Display Name | Jenis | Nilai Default | Is Mandatory | Deskripsi |
|---|---|---|---|---|
| Root API | String | https://example |
Ya | Root API instance BlueLiv. |
| Nama Pengguna | String | T/A | Ya | Nama Pengguna BlueLiv. |
| Sandi | Sandi | T/A | Ya | Sandi pengguna |
| ID Organisasi | String | T/A | Ya | Tentukan ID Organisasi yang akan digunakan di BlueLiv |
| Verifikasi SSL | Kotak centang | Tidak dicentang | Ya | Jika diaktifkan, setelan ini akan memverifikasi bahwa sertifikat SSL untuk koneksi ke server IronScales valid. |
Tindakan
Ping
Deskripsi
Uji konektivitas ke BlueLiv dengan parameter yang disediakan di halaman konfigurasi integrasi di halaman Google SecOps Content Hub.
Parameter
T/A
Dijalankan Pada
Tindakan ini tidak berjalan di entity, dan tidak memiliki parameter input wajib.
Hasil Tindakan
Hasil Skrip
| Nama Hasil Skrip | Opsi Nilai |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Repositori Kasus
| Jenis Hasil | Nilai / Deskripsi | Jenis |
|---|---|---|
| Pesan output* | Tindakan tidak boleh gagal atau menghentikan eksekusi playbook: Jika kedua panggilan API berhasil: "Successfully connected to the BlueLiv server with the provided connection parameters!" Tindakan akan gagal dan menghentikan eksekusi playbook: Jika hanya panggilan pertama yang berhasil dan panggilan kedua tidak berhasil: "Berhasil login dengan nama pengguna dan sandi, tetapi sepertinya ID Organisasi salah. Periksa parameter ID Organisasi di halaman Konfigurasi Integrasi, lalu coba lagi " Jika tidak berhasil: "Failed to connect to the BlueLiv! Error is {0}".format(exception.stacktrace) |
Umum |
Memperkaya Entity
Deskripsi
Memperkaya entity menggunakan informasi dari modul Threat Context Blueliv. Entity yang didukung: IP, Hash, URL, Pelaku Ancaman, Kampanye Ancaman, Signature Ancaman, Domain, CVE.
Parameter
| Nama | Nilai Default | Is Mandatory | Deskripsi |
|---|---|---|---|
| Skor Terendah untuk Ditandai sebagai Mencurigakan | 5 | Ya | Tentukan skor terendah yang harus dimiliki entitas agar ditandai sebagai mencurigakan. Maksimum: 10. |
| Create Insight | Benar | Tidak | Jika diaktifkan, tindakan akan membuat insight yang berisi informasi tentang entity. |
Dijalankan Pada
Tindakan ini berjalan di entity berikut:
- Alamat IP
- Hash
- URL
- Pelaku Ancaman
- Kampanye Ancaman
- Tanda Tangan Ancaman
- CVE
Hasil Tindakan
Hasil Skrip
| Nama Hasil Skrip | Opsi Nilai | Contoh |
|---|---|---|
| berhasil | Benar/Salah | success:False |
Repositori Kasus
| Kasus | Berhasil | Gagal | Kirim pesan |
|---|---|---|---|
| Jika memperkaya beberapa entitas | true | false | Successfully enriched the following entities using information from Blueliv: {entity.identifier} |
| Jika tidak diperkaya, beberapa | true | false | Action wasn't able to enrich the following entities using information from Blueliv: {entity.identifier} |
| jika tidak diperkaya semua | false | false | Tidak ada entity yang diperkaya menggunakan informasi dari Blueliv. |
| Error fatal, kredensial tidak valid, root API | false | true | Terjadi error saat menjalankan tindakan "Enrich Entities". Alasan: {error traceback} |
| Jika modul "Threat Context" tidak tersedia | false | Benar | Terjadi error saat menjalankan tindakan "Enrich Entities". Alasan: instance Anda tidak mendukung modul "Threat Context". |
Menambahkan Komentar ke Ancaman
Deskripsi
Tindakan ini akan menambahkan komentar teks yang diinginkan ke ancaman tertentu.
Parameter
| Parameter Display Name | Jenis | Nilai Default | Is Mandatory | Deskripsi |
|---|---|---|---|---|
| Jenis Modul | String | T/A | Ya | Tentukan jenis modul yang memiliki resource tersebut. |
| ID modul | String | T/A | Ya | Tentukan ID modul tempat resource berada. |
| ID resource | String | T/A | Ya | Tentukan ID Resource untuk menambahkan komentar. |
| Teks Komentar | String | T/A | Ya | Berikan komentar yang ingin Anda tambahkan ke resource. |
Dijalankan Pada
Tindakan ini tidak berjalan di entity.
Hasil Tindakan
Hasil Skrip
| Nama Hasil Skrip | Opsi Nilai |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Repositori Kasus
| Jenis hasil | Nilai/Deskripsi | Type (Entity \ General) |
|---|---|---|
| Pesan output* | Tindakan tidak boleh gagal atau menghentikan eksekusi playbook: Jika berhasil: "Successfully added the comment to threat ID: "+{threat_ID} Tindakan akan gagal dan menghentikan eksekusi playbook: Jika tidak berhasil: "Failed to perform action "Add Comment to a Threat {0}".format(exception.stacktrace) |
Umum |
| Tabel Repositori Kasus | Name: "Threat ID "+{threat_id}+" Comments: Kolom:
|
Menandai Ancaman sebagai Favorit
Deskripsi
Tindakan ini akan menandai ancaman yang ditentukan sebagai ancaman favorit di BlueLiv.
Parameter
| Parameter Display Name | Jenis | Nilai Default | Nilai DDL | Is Mandatory | Deskripsi |
|---|---|---|---|---|---|
| Jenis Modul | String | T/A | Ya | Tentukan jenis modul yang memiliki resource tersebut. | |
| ID modul | String | T/A | Ya | Tentukan ID modul tempat resource berada. | |
| ID resource | String | T/A | Ya | Tentukan ID Resource untuk menambahkan komentar. | |
| Status Favorit | DDL | Dibintangi Pengguna | Tidak Berbintang Dibintangi Pengguna Grup Berbintang Berbintang Penuh |
Ya | Berikan status Favorit yang ingin Anda terapkan pada ancaman yang ditentukan. |
Dijalankan Pada
Tindakan ini tidak berjalan di entity.
Hasil Tindakan
Hasil Skrip
| Nama Hasil Skrip | Opsi Nilai |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Repositori Kasus
| Jenis hasil | Nilai/Deskripsi | Type (Entity \ General) |
|---|---|---|
| Pesan output* | Tindakan tidak boleh gagal atau menghentikan eksekusi playbook: Jika berhasil: "Successfully marked threat ID: "+{threat_ID}+" as favorite" Tindakan akan gagal dan menghentikan eksekusi playbook: Jika tidak berhasil: "Failed to perform action "Mark Threat as a Favorite {0}".format(exception.stacktrace) |
Umum |
Menambahkan Label ke Ancaman
Deskripsi
Tindakan ini akan menambahkan nama label yang ditentukan ke ID ancaman yang ditentukan.
Parameter
| Parameter Display Name | Jenis | Nilai Default | Is Mandatory | Deskripsi |
|---|---|---|---|---|
| Jenis Modul | String | T/A | Ya | Tentukan jenis modul yang memiliki resource tersebut. |
| ID modul | String | T/A | Ya | Tentukan ID modul tempat resource berada. |
| ID resource | String | T/A | Ya | Tentukan ID Resource, dalam daftar yang dipisahkan koma, untuk menambahkan label. |
| Nama Label | String | T/A | Ya | Tentukan nama label yang ingin Anda terapkan ke ancaman yang ditentukan, dalam daftar yang dipisahkan koma. Perhatikan huruf kecil dan huruf besar. |
Dijalankan Pada
Tindakan ini tidak berjalan di entity.
Hasil Tindakan
Hasil Skrip
| Nama Hasil Skrip | Opsi Nilai |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Repositori Kasus
| Jenis hasil | Nilai/Deskripsi | Type (Entity \ General) |
|---|---|---|
| Pesan output* | Tindakan tidak boleh gagal atau menghentikan eksekusi playbook: Jika beberapa label tidak berhasil ditemukan: "Couldn't find the following labels in BlueLiv":+(unsuccessful_label names_list)+". Please check the label names you have provided in the action parameters and try again" Jika beberapa ancaman tidak ditemukan: "Couldn't find the following threats in BlueLiv":+(unsuccessful_threat_IDs)+". Please check the threat IDs you have provided in the action parameters and try again" Jika berhasil: "Successfully added the following labels:" +(successful_label_names_list)+" to the following "threat IDs: "+(successful_threat_IDs_list) Tindakan akan gagal dan menghentikan eksekusi playbook: Jika tidak ada label yang berhasil ditemukan: "Couldn't find any of the following labels in BlueLiv":+(unsuccessful_label names_list)+". Please check the label names you have provided in the action parameters and try again" Jika tidak ada Ancaman yang berhasil ditemukan: "Couldn't find any of the following Threats in BlueLiv":+(unsuccessful_threat_IDs_list)+". Please check the threat IDs you have provided in the action parameters and try again" Jika tidak berhasil: "Failed to perform action "Add Labels to Threats".format(exception.stacktrace) |
Umum |
Menghapus Label dari Ancaman
Deskripsi
Tindakan ini akan menghapus label yang ditentukan dari ID ancaman yang ditentukan.
Parameter
| Nama | Nilai Default | Is Mandatory | Deskripsi |
|---|---|---|---|
| Jenis Modul | T/A | Ya | Tentukan jenis modul yang memiliki resource tersebut. |
| ID modul | Ya | Menentukan ID modul tempat resource berada | |
| ID resource | Ya | Tentukan daftar ID resource yang dipisahkan koma yang ingin Anda hapus labelnya. | |
| Nama Label | Ya | Tentukan daftar label yang dipisahkan koma yang perlu dihapus. Perhatikan huruf kecil dan huruf besar. |
Dijalankan Pada
Tindakan ini tidak berjalan di entity.
Hasil Tindakan
Hasil Skrip
| Nama Hasil Skrip | Opsi Nilai |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Repositori Kasus
| Kasus | Berhasil | Gagal | Kirim pesan |
|---|---|---|---|
| Jika beberapa label tidak ditemukan | true | false | "Tidak dapat menemukan label berikut di BlueLiv: \n {labels}. Periksa nama label yang Anda berikan dalam parameter tindakan, lalu coba lagi." |
| Jika beberapa ancaman tidak ditemukan | true | false | Tidak dapat menemukan ancaman berikut dari modul {module} {threat IDs}: {threat IDs}. Periksa ID ancaman yang Anda berikan dalam parameter tindakan, lalu coba lagi |
| Jika berhasil untuk beberapa: | true | false | Berhasil menghapus label berikut dari ancaman {threat ID} berikut di Blueliv: {successful_labels} |
| Jika beberapa belum diterapkan: | true | false | Label berikut sudah bukan bagian dari ancaman {threat ID} di Blueliv: {labels already not a part} |
| Jika tidak ada label yang ditemukan | false | true | Terjadi error saat menjalankan tindakan "Hapus Label dari Ancaman". Alasan: Tidak ada label yang ditemukan. Periksa ejaannya. |
| Jika tidak ditemukan ancaman | false | true | Terjadi error saat menjalankan tindakan "Hapus Label dari Ancaman". Alasan: Tidak ada ancaman yang ditemukan. Periksa ejaannya. |
| Error fatal, kredensial tidak valid, root API | false | true | Terjadi error saat menjalankan tindakan "Hapus Label dari Ancaman". Alasan: {error traceback} |
| Jika jenis atau ID modul tidak valid | false | true | Terjadi error saat menjalankan tindakan "Hapus Label dari Ancaman". Alasan: ID modul atau jenis modul yang diberikan tidak valid. |
Mencantumkan Ancaman Entity
Deskripsi
Mencantumkan ancaman yang terkait dengan entitas di Blueliv. Entity yang didukung: Semua.
Batasan Umum
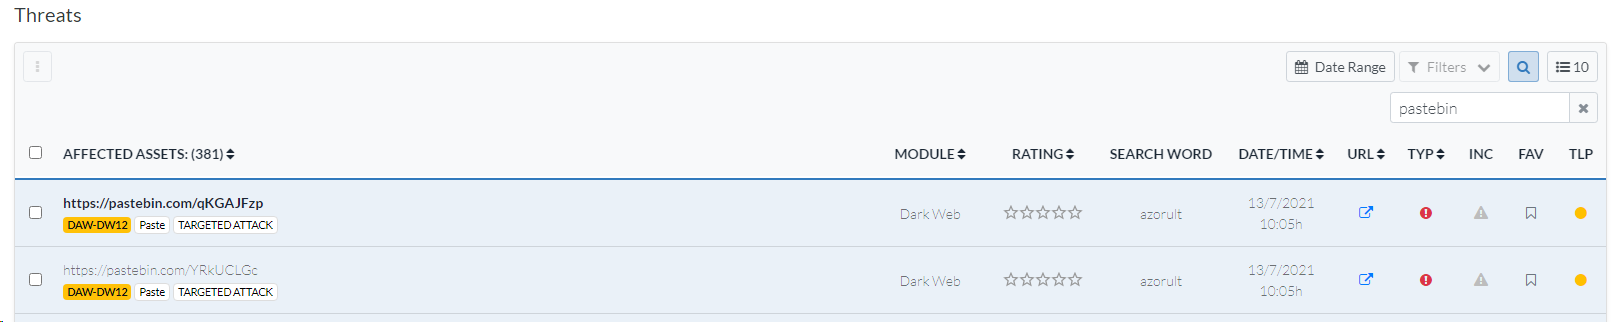
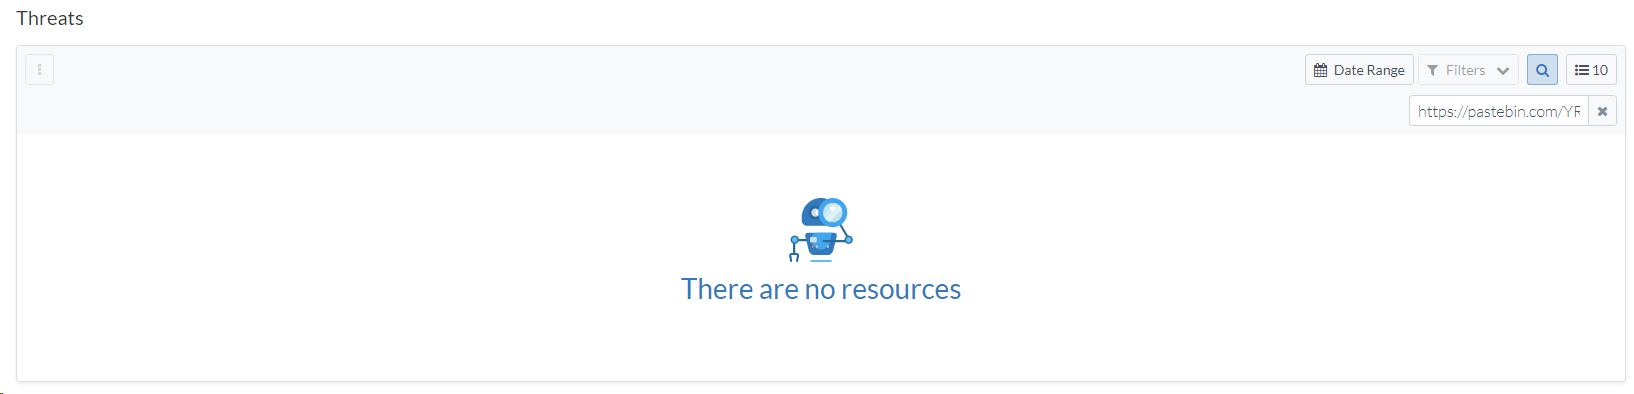
Blueliv API mungkin tidak menampilkan hasil apa pun, meskipun string sama persis dengan nama ancaman. Contohnya ditampilkan di bawah ini:
https://pastebin.com/YRkUCLGc - URL ditampilkan, saat menelusuri menggunakan kata kunci "pastebin".
https://pastebin.com/YRkUCLGc - tidak ditampilkan, saat menelusuri menggunakan kata kunci "https://pastebin.com/YRkUCLGc".
Parameter
| Parameter Display Name | Jenis | Nilai Default | Is Mandatory | Deskripsi |
|---|---|---|---|---|
| Filter Label | CSV | T/A | Tidak | Tentukan daftar label yang dipisahkan koma, yang akan digunakan untuk memfilter ancaman. Catatan: filter label berfungsi dengan logika "OR". |
| Filter Modul | CSV | T/A | Tidak | Tentukan daftar modul yang dipisahkan koma, yang akan digunakan untuk memfilter ancaman. |
| Jumlah Ancaman Maksimum yang Akan Ditampilkan | Bilangan bulat | 50 | Tidak | Tentukan jumlah ancaman yang akan ditampilkan per entity. Jika tidak ada yang ditentukan, tindakan akan menampilkan 50 ancaman. |
Dijalankan Pada
Tindakan ini berjalan di semua entity.
Hasil Tindakan
Hasil Skrip
| Nama Hasil Skrip | Opsi Nilai |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Hasil JSON
{
    "id": xxxxxxx,
    "module_id": xxxx,
    "module_name": "Data Leakage",
    "module_short_name": "xxx-xxxxx",
    "module_type": "DATA_LEAKAGE",
    "url": "xxx",
    "content_type": "text/html",
    "countries_id": "xx",
    "analysis_result": "INFORMATIVE",
    "analysis_calc_result": "INFORMATIVE",
    "created_at": 1626163680000,
    "checked_at": 1626163680000,
    "changed_at": 1626163680000,
    "user_rating": 0,
    "read": true,
    "fav": "NOT_STARRED",
    "issued": false,
    "labels": [
        {
            "id": 36116,
            "name": "GithubCodeByFilename",
            "background_color": 16777215,
            "text_color": 0,
            "type": "GLOBAL"
        },
        {
            "id": 160,
            "name": "Public",
            "background_color": 45960,
            "text_color": 16777215,
            "type": "GLOBAL"
        }
    ],
    "tlpStatus": "AMBER",
    "searchPhrase": "credit card",
    "followedUp": false,
    "history": []
},
Repositori Kasus
| Jenis hasil | Nilai/Deskripsi | Type (Entity \ General) |
|---|---|---|
| Pesan output* | Tindakan tidak boleh gagal atau menghentikan eksekusi playbook: Jika data tersedia untuk satu entitas(is_success = true): "Successfully listed available threats to the following entities in Blueliv: {entity.identifier}". Jika tidak ada ancaman untuk satu entitas (is_success=true): "No related threats were found to the following entities in Blueliv: {entity.identifier}" Jika tidak ada ancaman untuk satu entitas (is_success=true): "No related threats were found to the provided entities in Blueliv" Tindakan akan gagal dan menghentikan eksekusi playbook: Jika error fatal, seperti kredensial salah, tidak ada koneksi ke server, atau error lainnya: "Error executing action "List Entity Threats". Reason: {0}''.format(error.Stacktrace) |
Umum |
| Tabel Repositori Kasus | Judul: {entity.identifier} Nama Modul URL Judul Label Dibuat Pada |
Entity |
Konektor
BlueLiv - Threats Connector
Deskripsi
Menarik ancaman keamanan dari BlueLiv. Konektor mengambil semua ancaman terbaru dari modul BlueLiv.
Filter daftar yang diizinkan dan daftar yang tidak diizinkan berfungsi dengan jenis modul BlueLiv. Misalnya, jika Anda ingin mendapatkan ancaman hanya dari modul Hacktivism, Anda dapat mengaktifkan daftar yang diizinkan dan mengetik nama jenis "Hacktivism".
Untuk setiap jenis modul, ada struktur data berbeda yang diserap ke Google SecOps. Ubah pemetaan di instance Google SecOps Anda agar sesuai dengan kebutuhan Anda. Pastikan untuk melihat nilai "event_type" yang berbeda untuk setiap peristiwa yang ditampilkan dari BlueLiv.
Untuk jenis ancaman Malware, saat ini kami hanya menyediakan data peristiwa dasar. Kami akan segera menambahkan peristiwa tambahan, untuk menangani data khusus yang berasal dari jenis ancaman Malware dengan lebih baik.
Mengonfigurasi BlueLiv - Threats Connector di Google SecOps
Untuk mendapatkan petunjuk mendetail terkait cara mengonfigurasi konektor di Google SecOps, lihat Mengonfigurasi konektor.
Parameter konektor
Gunakan parameter berikut untuk mengonfigurasi konektor:
| Parameter Display Name | Jenis | Nilai Default | Is Mandatory | Deskripsi |
|---|---|---|---|---|
| Nama Kolom Produk | String | ProductName | Ya | Masukkan nama kolom sumber untuk mengambil nama Kolom Produk. |
| Nama Kolom Peristiwa | String | event_type | Ya | Masukkan nama kolom sumber untuk mengambil nama Kolom Peristiwa. |
| Nama Kolom Lingkungan | String | "" | Tidak | Menjelaskan nama kolom tempat nama lingkungan disimpan. Jika kolom lingkungan tidak ditemukan, lingkungan tersebut adalah lingkungan default. |
| Pola Regex Lingkungan | String | .* | Tidak | Pola ekspresi reguler yang akan dijalankan pada nilai yang ditemukan di kolom "Nama Kolom Lingkungan". Defaultnya adalah .* untuk menangkap semua dan menampilkan nilai yang tidak berubah. Digunakan untuk mengizinkan pengguna memanipulasi kolom lingkungan melalui logika ekspresi reguler. Jika pola ekspresi reguler null atau kosong, atau nilai lingkungan null, hasil lingkungan akhir adalah lingkungan default. |
| Waktu Tunggu Skrip (Detik) | Bilangan bulat | 180 | Ya | Batas waktu tunggu untuk proses python yang menjalankan skrip saat ini. |
| URL API | String | https://example.blueliv.com/api/v2 | Ya | Root API instance BlueLiv. |
| Nama Pengguna | String | T/A | Ya | Nama pengguna untuk BlueLiv |
| Sandi | Sandi | T/A | Ya | Sandi pengguna untuk BlueLiv |
| ID Organisasi | String | T/A | Ya | Tentukan ID Organisasi yang akan digunakan di BlueLiv |
| Ambil Jam Maksimum Mundur | Bilangan bulat | 1 | Tidak | Jumlah jam dari tempat pengambilan peristiwa. |
| Jumlah Ancaman Maksimum yang Akan Diambil | Bilangan bulat | 10 | Tidak | Jumlah ancaman yang akan diproses per satu iterasi konektor. |
| Keparahan | String | Sedang | Ya | Tingkat keparahan akan berupa salah satu dari nilai berikut: Rendah, Sedang, Tinggi, Kritis. |
| Hasil analisis yang akan diserap | String (Nilai: NOT_AVAILABLE, NOT_IMPORTANT, NOT_PROCESSABLE, POSITIVE, NEGATIVE, INFORMATIVE, IMPORTANT) | T/A | Tidak | Filter ancaman berdasarkan analisis analis terhadap ancaman ini, hanya serap ancaman dengan hasil analisis yang dipilih. Berikan comma separated list berisi hasil analisis yang diinginkan untuk diserap. |
| Label yang akan digunakan sebagai filter | String (comma separated list) | T/A | Tidak | Berikan comma separated list berisi nama label yang ingin Anda gunakan untuk memfilter. Perhatikan huruf besar dan huruf kecil, serta tulis label persis seperti yang muncul di UI BlueLiv. |
| Status pembacaan yang akan diserap | String (Nilai: "Only Read", "Only Unread") | T/A | Tidak | Filter ancaman berdasarkan status pembacaannya, sehingga konektor akan menyerap sesuai dengan status tersebut. Jika tidak ada nilai yang diberikan, kami akan mengambil keduanya. Opsi: "Hanya Dibaca", "Hanya Belum Dibaca". |
| Apakah hanya menyerap ancaman yang diberi bintang? | Kotak centang | Tidak dicentang | Tidak | Jika dicentang, hanya ancaman berbintang (favorit) yang akan diserap |
| Haruskah menyerap ancaman yang terkait dengan insiden? | String (nilai:, Only Incidents, Only Non Incidents) | T/A | Tidak | Apakah konektor harus memfilter ancaman dengan memeriksa hubungannya dengan insiden. Jika tidak ada nilai yang diberikan, kami akan mengambil keduanya .Opsinya adalah: Only Incidents - hanya akan menyerap ancaman yang terkait dengan insiden, Only Non Incidents - hanya akan menyerap ancaman yang tidak terkait dengan insiden |
| Menggunakan daftar yang diizinkan sebagai daftar yang tidak diizinkan | Kotak centang | Tidak dicentang | Ya | Jika diaktifkan, daftar yang diizinkan akan digunakan sebagai daftar yang tidak diizinkan. |
| Verifikasi SSL | Kotak centang | Tidak dicentang | Ya | Jika diaktifkan, pastikan sertifikat SSL untuk koneksi ke server BlueLiv valid. |
| Alamat Server Proxy | String | T/A | Tidak | Alamat server proxy yang akan digunakan. |
| Nama Pengguna Proxy | String | T/A | Tidak | Nama pengguna proxy untuk melakukan autentikasi. |
| Sandi Proxy | Sandi | T/A | Tidak | Sandi proxy untuk autentikasi. |
Aturan Konektor
Dukungan Proxy
Konektor mendukung Proxy.
Perlu bantuan lain? Dapatkan jawaban dari anggota Komunitas dan profesional Google SecOps.