


McAfee ESM
Dokumen ini memberikan panduan tentang cara mengintegrasikan McAfee ESM dengan Google SecOps.
Kasus penggunaan integrasi
- Menyerap alarm atau korelasi ke Google Security Operations
- Integrasi ini memungkinkan Anda menyerap informasi dari McAfee ESM ke Google SecOps. Khususnya, untuk menyerap alarm dan korelasi yang nantinya dapat ditangani dalam platform SOAR. Hal ini dapat dicapai dengan McAfee ESM Connector untuk penyerapan alarm dan McAfee ESM Correlations Connector untuk penyerapan korelasi.
- Melakukan perincian untuk mendapatkan lebih banyak konteks tentang Insiden Keamanan Integrasi
- mendukung beberapa tindakan yang memungkinkan Anda menjalankan kueri kustom (Dapatkan Peristiwa Serupa, Kirim Kueri Lanjutan, Kirim Kueri Ke ESM, Kirim Kueri Entitas Ke ESM) dan mengambil informasi peristiwa. Ada juga tindakan Get Similar Events yang mengkueri peristiwa yang terkait dengan alamat IP, Nama Host, dan Pengguna dalam pemberitahuan Google SecOps.
- Memantau IOC dengan daftar pantauan
- Integrasi ini mendukung penambahan dan penghapusan item dari daftar tontonan. Hal ini memungkinkan Anda terus memperbarui daftar pantauan dengan Alamat IP atau Hash yang mencurigakan.
Jaringan
Akses API dari Google SecOps ke McAfee ESM: Izinkan traffic melalui port 443 (HTTPS) (atau seperti yang dikonfigurasi di lingkungan Anda).
Pengelolaan Sesi
McAfee ESM memiliki parameter global yang membatasi jumlah sesi per pengguna.
Di Google SecOps, terdapat mekanisme lengkap untuk pengelolaan sesi, sehingga
integrasi menggunakan sesi yang sama di seluruh integrasi. Nilai sesi
disimpan dalam keadaan terenkripsi di entri DB McAfee_ESM_Action_Sessions_*.json dan
McAffee_ESM_Connector_Sessions_*.json.
Rekomendasi:
- Miliki satu pengguna untuk tindakan dan satu pengguna untuk konektor.
- Setidaknya dua sesi harus tersedia per pengguna.
Rekomendasi ini diperlukan agar integrasi stabil.
Kompatibilitas integrasi
| Nama produk | Versi | Deployment | Catatan |
|---|---|---|---|
| McAfee ESM | 11.1-11.5 | Lokal | Integrasi ini telah diuji dengan versi produk 11.1-11.5 dan API yang digunakan dalam integrasi tidak diubah. Jika API tidak diupdate di versi yang lebih baru, integrasi akan tetap berfungsi. |
Mengonfigurasi integrasi McAfeeESM di Google SecOps
Untuk mendapatkan petunjuk mendetail terkait cara mengonfigurasi integrasi di Google SecOps, lihat Mengonfigurasi integrasi.
Parameter konfigurasi integrasi
Gunakan parameter berikut untuk mengonfigurasi integrasi:
| Nama parameter | Jenis | Nilai default | Wajib | Deskripsi |
|---|---|---|---|---|
| Root API | Sring | https://{ip}/rs/ | Ya | Root API untuk instance. |
| Nama pengguna | String | T/A | Ya | Nama pengguna instance. |
| Sandi | Sandi | T/A | Ya | Sandi untuk instance. |
| Versi Produk | String | 11.5 | Ya | Versi produk. Nilai yang mungkin: 11.1-11.5 |
| Verifikasi SSL | Kotak centang | Dicentang | Ya | Jika diaktifkan, setelan ini akan memverifikasi bahwa sertifikat SSL untuk koneksi ke server McAfee ESM valid. |
Tindakan
Menambahkan Nilai ke Daftar Pantauan
Deskripsi tindakan
Menambahkan nilai ke daftar pantauan di McAfee ESM.
Penggunaan tindakan
Gunakan tindakan ini untuk memperbarui watchlist dengan nilai baru. Misalnya, jika Anda memiliki daftar pantauan untuk hash berbahaya, Anda dapat menggunakan tindakan ini untuk terus memperbarui daftar pantauan.
Parameter konfigurasi tindakan
Gunakan parameter berikut untuk mengonfigurasi tindakan:
| Nama parameter | Jenis | Nilai default | Wajib | Deskripsi |
|---|---|---|---|---|
| Nama Daftar Pantauan | String | T/A | Ya | Tentukan nama daftar pantauan yang perlu diperbarui. |
| Nilai yang akan Ditambahkan | CSV | T/A | Ya | Tentukan daftar nilai yang dipisahkan koma yang perlu ditambahkan ke daftar pantauan. |
Cakupan entity tindakan
Tindakan ini tidak berjalan di entity.
Hasil tindakan
Hasil skrip
| Nama hasil skrip | Opsi nilai | Contoh |
|---|---|---|
| is_success | Benar/Salah | is_success:False |
Hasil JSON
N/A
Repositori kasus
| Jenis hasil | Nilai/Deskripsi | Jenis |
|---|---|---|
| Pesan output* | Tindakan tidak boleh gagal atau menghentikan eksekusi playbook: Jika kode status 200 dilaporkan (is_success=true): "Nilai berhasil ditambahkan ke daftar pantauan." Tindakan akan gagal dan menghentikan eksekusi playbook: Jika error fatal, seperti kredensial salah atau tidak ada koneksi ke server dilaporkan: "Error executing action "Add Values To Watchlist". Reason: {0}".format(error.Stacktrace) Jika error dilaporkan dalam respons: "Error executing action "Add Values To Watchlist". Alasan: {message}. |
Umum |
Mendapatkan Peristiwa Serupa
Deskripsi tindakan
Mendapatkan peristiwa yang terkait dengan entity di McAfee ESM. Entity yang didukung: Nama Host, Alamat IP, Pengguna.
Parameter konfigurasi tindakan
Gunakan parameter berikut untuk mengonfigurasi tindakan:
| Nama parameter | Jenis | Nilai default | Wajib | Deskripsi |
|---|---|---|---|---|
| Hours Back | String | 1 | Ya | Tentukan berapa jam ke belakang untuk menelusuri. |
| ID IPS | String | 144115188075855872/8 | Tidak | Tentukan SID IP untuk penelusuran. |
| Batas Hasil | String | 50 | Tidak | Tentukan jumlah hasil yang akan ditampilkan. Nilai parameter maksimum: 200 per entity. |
Cakupan entity tindakan
Tindakan ini berjalan di entity berikut:
- Alamat IP
- Hostname
- Pengguna
Hasil tindakan
Hasil skrip
| Nama hasil skrip | Opsi nilai | Contoh |
|---|---|---|
| is_success | Benar/Salah | is_success:False |
Hasil JSON
[
    {
        "EntityResult":
        [{
            "Alert.DstPort": "0",
            "Rule.msg": "User Logon",
            "Alert.IPSIDAlertID": "144115188075855872|383521",
            "Action.Name": "success",
            "Alert.SrcIP": "1.1.1.1",
            "Alert.LastTime": "05/28/2019 14:18:10",
            "Alert.Protocol": "n/a",
            "Alert.SrcPort": "0",
            "Alert.DstIP": "1.1.1.1"
        }, {
            "Alert.DstPort": "0",
            "Rule.msg": "User Logon",
            "Alert.IPSIDAlertID": "144115188075855872|383519",
            "Action.Name": "success",
            "Alert.SrcIP": "1.1.1.1",
            "Alert.LastTime": "05/28/2019 14:16:16",
            "Alert.Protocol": "n/a",
            "Alert.SrcPort": "0",
            "Alert.DstIP": "1.1.1.1"
        }],
        "Entity": "1.1.1.1"
    }
]
Pengayaan entity
| Nama kolom pengayaan | Logika - Kapan harus diterapkan |
|---|---|
| Alert.DstPort | Menampilkan jika ada dalam hasil JSON |
| Rule.msg | Menampilkan jika ada dalam hasil JSON |
| Alert.IPSIDAlertID | Menampilkan jika ada dalam hasil JSON |
| Alert.SrcIP | Menampilkan jika ada dalam hasil JSON |
| Alert.LastTime | Menampilkan jika ada dalam hasil JSON |
| Alert.Protocol | Menampilkan jika ada dalam hasil JSON |
| Alert.SrcPort | Menampilkan jika ada dalam hasil JSON |
| Alert.DstIP | Menampilkan jika ada dalam hasil JSON |
Repositori kasus
| Jenis hasil | Nilai/Deskripsi | Jenis |
|---|---|---|
| Pesan output* | Tindakan tidak boleh gagal atau menghentikan eksekusi playbook: Jika kode status 200 dilaporkan untuk satu entitas (is_success=true): "Successfully retrieved events for the following entities in McAfee ESM: {entities}" Jika tidak ada data untuk satu entitas (is_success=true): "Action wasn't able to retrieve events for the following entities in McAfee ESM: {entities}." Jika tidak ada data untuk semua entitas (is_success=false): "No events were found for the provided entities in McAfee ESM." Pesan asinkron: "Menunggu kueri selesai untuk {pending entities}." Tindakan akan gagal dan menghentikan eksekusi playbook: Jika error kritis dilaporkan: "Error executing action "Get Similar Events". Reason: {0}".format(error.Stacktrace) Jika tindakan mengalami waktu tunggu habis: "Error executing action "Get Similar Events". Alasan: tindakan memulai kueri, tetapi mengalami waktu tunggu habis selama pengambilan data. Tingkatkan waktu tunggu di IDE, lalu coba lagi." |
Umum |
| Tabel Repositori Kasus | Semua kolom dari respons. | Entity |
Ping
Deskripsi tindakan
Uji konektivitas ke McAfee ESM dengan parameter yang disediakan di halaman konfigurasi integrasi di halaman Google SecOps Content Hub.
Parameter konfigurasi tindakan
Tindakan ini tidak memiliki parameter input wajib.
Cakupan entity tindakan
Tindakan ini tidak berjalan di entity.
Hasil tindakan
Hasil skrip
| Nama hasil skrip | Opsi nilai | Contoh |
|---|---|---|
| is_success | Benar/Salah | is_success:False |
Hasil JSON
N/A
Repositori kasus
| Jenis hasil | Nilai/Deskripsi | Jenis |
|---|---|---|
| Pesan output* | Tindakan tidak boleh gagal atau menghentikan eksekusi playbook: Jika berhasil: "Successfully connected to the McAfee ESM server with the provided connection parameters!" Tindakan akan gagal dan menghentikan eksekusi playbook: Jika tidak berhasil: "Failed to connect to the McAfee ESM server! Error is {0}".format(exception.stacktrace) |
Umum |
Menghapus Nilai dari Daftar Pantauan
Deskripsi tindakan
Menghapus nilai dari daftar pantauan di McAfee ESM.
Penggunaan tindakan
Gunakan tindakan ini untuk menghapus nilai tertentu dari daftar pantauan. Misalnya, jika Anda memiliki daftar pantauan untuk hash berbahaya dan Anda menemukan bahwa salah satu hash tersebut tidak berbahaya, Anda dapat menghapusnya dari daftar pantauan.
Parameter konfigurasi tindakan
Gunakan parameter berikut untuk mengonfigurasi tindakan:
| Nama parameter | Jenis | Nilai default | Wajib | Deskripsi |
|---|---|---|---|---|
| Nama Daftar Pantauan | String | T/A | Ya | Tentukan nama daftar pantauan yang perlu diperbarui. |
| Nilai yang akan Dihapus | CSV | T/A | Ya | Tentukan daftar nilai yang dipisahkan koma yang perlu dihapus dari daftar pantauan. |
Cakupan entity tindakan
Tindakan ini tidak berjalan di entity.
Hasil tindakan
Hasil skrip
| Nama hasil skrip | Opsi nilai | Contoh |
|---|---|---|
| is_success | Benar/Salah | is_success:False |
Hasil JSON
N/A
Repositori kasus
| Jenis hasil | Nilai/Deskripsi | Jenis |
|---|---|---|
| Pesan output* | Tindakan tidak boleh gagal atau menghentikan eksekusi playbook: Jika kode status 200 dilaporkan (is_success=true): "Nilai berhasil ditambahkan ke daftar pantauan." Tindakan akan gagal dan menghentikan eksekusi playbook: Jika error fatal, seperti kredensial salah atau tidak ada koneksi ke server dilaporkan: "Error executing action "Remove Values From Watchlist". Reason: {0}".format(error.Stacktrace) Jika error dilaporkan dalam respons: "Error executing action "Remove Values From Watchlist". Alasan: {message}." | Umum |
Mengirim Kueri Lanjutan ke ESM
Deskripsi tindakan
Mengirim kueri lanjutan ke ESM.
Penggunaan tindakan
Ini adalah tindakan lanjutan yang memberi Anda fleksibilitas penuh untuk menjalankan kueri apa pun di McAfee ESM. Tindakan ini menggunakan payload kueri lengkap sebagai input. Tindakan ini menampilkan maksimum 200 data, terlepas dari apa yang disediakan dalam payload.
Parameter konfigurasi tindakan
Gunakan parameter berikut untuk mengonfigurasi tindakan:
| Nama parameter | Jenis | Nilai default | Wajib | Deskripsi |
|---|---|---|---|---|
| Payload Kueri | String | T/A | Ya | Tentukan objek JSON yang perlu dieksekusi. Tindakan ini menampilkan maksimum 200 hasil. |
Membuat payload kueri
Untuk membuat payload kueri, selesaikan langkah-langkah berikut:
- Login ke UI McAfee ESM dan buka Developer Tools di browser Anda.
- Buka tab Jaringan.
- Klik Add Tab dan tambahkan tampilan baru.
- Klik Add Widget.
Dalam dialog Widget Configuration, masukkan judul widget dan pilih kueri yang ingin Anda jalankan.
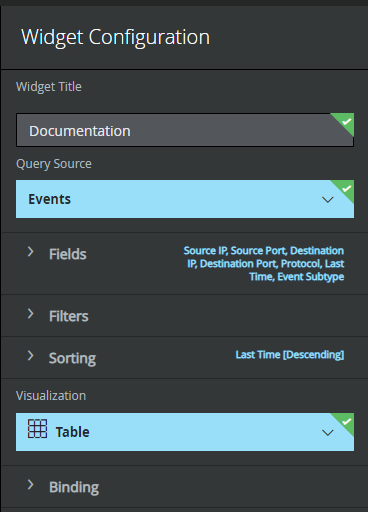
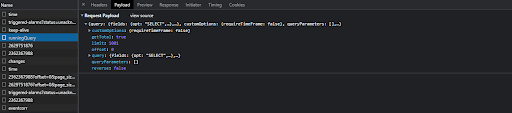
Di Developer Tools, Anda akan melihat permintaan API
runningQuery.Buka tab Payload, lalu klik View Source.
Salin payload dan tempelkan ke kolom parameter Query Payload.
Cakupan entity tindakan
Tindakan ini tidak berjalan di entity.
Hasil tindakan
Hasil skrip
| Nama hasil skrip | Opsi nilai | Contoh |
|---|---|---|
| is_success | Benar/Salah | is_success:False |
Hasil JSON
[
    {
        "Rule.msg": "* Latest Kubernetes 1.18 beta is now available for your laptop, NUC, cloud",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Starting Message of the Day...",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Started Message of the Day.",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "https://xxxxxxxx.run/",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "* Multipass 1.1 adds proxy support for developers behind enterprise",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "sudo snap install microk8s --channel=1.18/beta --classic",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Starting Daily apt upgrade and clean activities...",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Started Daily apt upgrade and clean activities.",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "firewalls. Rapid prototyping for cloud operations just got easier.",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "instance or Raspberry Pi, with automatic updates to the final GA release.",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Data Center : Telmetry Posting",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Send Password Expiry Notification",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Data Center: Telemetry Notifier to Collect Data",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Update successful",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Update successful",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "8198-software protection platform service",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "1003-software protection platform service",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "The Time Provider NtpClient is Currently Receiving Valid Time Data",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Time service now synchronizing system time",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "autorefresh.go:397: auto-refresh: all snaps are up-to-date",
        "COUNT(*)": "2",
        "SUM(Alert.EventCount)": "2",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "storehelpers.go:436: cannot refresh: snap has no updates available: \\\"amazon-ssm-agent\\\", \\\"core\\\"",
        "COUNT(*)": "2",
        "SUM(Alert.EventCount)": "2",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "The Windows Security Center Service could not start Windows Defender",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "2",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "A user's local group membership was enumerated",
        "COUNT(*)": "2",
        "SUM(Alert.EventCount)": "2","Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "The System Time Has Changed",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "3",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "The system time was changed.",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "3",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "User Logon",
        "COUNT(*)": "4",
        "SUM(Alert.EventCount)": "4",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "16384-software protection platform service",
        "COUNT(*)": "7",
        "SUM(Alert.EventCount)": "7",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "16394-software protection platform service",
        "COUNT(*)": "7",
        "SUM(Alert.EventCount)": "7",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Linux crond Session opened",
        "COUNT(*)": "10",
        "SUM(Alert.EventCount)": "10",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Linux crond Session closed",
        "COUNT(*)": "10",
        "SUM(Alert.EventCount)": "10",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Linux cron Scheduled Command Executed",
        "COUNT(*)": "10",
        "SUM(Alert.EventCount)": "10",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "DHCPACK of xx.x.x.xxx from xx.x.x.x",
        "COUNT(*)": "19",
        "SUM(Alert.EventCount)": "19",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Linux dhclient Renewal",
        "COUNT(*)": "19",
        "SUM(Alert.EventCount)": "19",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Linux DHCP Client Request",
        "COUNT(*)": "19",
        "SUM(Alert.EventCount)": "19",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Special Privileges Assigned",
        "COUNT(*)": "28",
        "SUM(Alert.EventCount)": "28",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Special privileges assigned to new logon.",
        "COUNT(*)": "21",
        "SUM(Alert.EventCount)": "30",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "An account was successfully logged on",
        "COUNT(*)": "21",
        "SUM(Alert.EventCount)": "30",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Endpoint Security Firewall Property Translator",
        "COUNT(*)": "40",
        "SUM(Alert.EventCount)": "40",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Retrieve broker health information",
        "COUNT(*)": "41",
        "SUM(Alert.EventCount)": "41",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "5379-microsoft-windows-security-auditing",
        "COUNT(*)": "10",
        "SUM(Alert.EventCount)": "90",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Returns a list of DXL Registered Services",
        "COUNT(*)": "43",
        "SUM(Alert.EventCount)": "164",
        "Alert.DSIDSigID": "12345-2223334445"
    }
]
Repositori kasus
Jika tindakan mengalami waktu tunggu habis: "Error executing action "Send Advanced Query to ESM". Alasan: tindakan memulai kueri, tetapi mengalami waktu tunggu habis selama pengambilan data. Tingkatkan waktu tunggu di IDE, lalu coba lagi."
| Jenis hasil | Nilai/Deskripsi | Teks |
|---|---|---|
| Pesan output* | Tindakan tidak boleh gagal atau menghentikan eksekusi playbook: Jika kode status 200 (is_success=true): "Successfully retrieved data for the provided query in McAfee ESM." Jika tidak ada data untuk satu entitas (is_success=true): "No data was found for the provided query in McAfee ESM." Pesan asinkron: "Menunggu kueri selesai…" Tindakan akan gagal dan menghentikan eksekusi playbook: Jika error kritis dilaporkan: "Error executing action "Send Advanced Query to ESM". Reason: {0}".format(error.Stacktrace) Jika kode status 400 atau 500 dilaporkan:"Error executing action "Send Advanced Query to ESM". Reason: {0}";.format(response) |
Umum |
| Tabel Repositori Kasus | Semua kolom dari respons. | Umum |
Mengirim Kueri ke ESM
Deskripsi tindakan
Mengirim kueri ke ESM.
Penggunaan tindakan
Gunakan tindakan ini untuk melakukan penelusuran tambahan pada pemberitahuan Google SecOps. Anda dapat mengambil informasi peristiwa, aset, dan alur.
Parameter konfigurasi tindakan
Gunakan parameter berikut untuk mengonfigurasi tindakan:
| Nama parameter | Jenis | Nilai default | Wajib | Deskripsi |
|---|---|---|---|---|
| Rentang Waktu | Menu drop-down | LAST_24_HOURS Nilai yang Mungkin Muncul:
|
Ya | Tentukan jangka waktu untuk hasil. Jika |
| Waktu Mulai | String | T/A | Tidak | Tentukan waktu mulai untuk hasil. Parameter ini wajib diisi, jika Format: ISO 8601 |
| Waktu Berakhir | String | T/A | Tidak | Tentukan waktu akhir untuk hasil. Format: ISO 8601. Jika tidak ada yang diberikan dan |
| Nama Kolom Filter | String | T/A | Ya | Tentukan nama kolom yang akan digunakan untuk pemfilteran. |
| Operator Filter | Menu drop-down | SAMA DENGAN Nilai yang Mungkin Muncul:
| Ya | Tentukan operator yang harus digunakan dalam filter. |
| Nilai Filter | String | T/A | Ya | Tentukan daftar nilai yang dipisahkan koma yang akan digunakan dalam filter. |
| Kolom yang Akan Diambil | CSV | T/A | Tidak | Tentukan daftar kolom yang dipisahkan koma yang akan ditampilkan. Jika tidak ada yang diberikan, tindakan akan menggunakan kolom yang telah ditentukan sebelumnya. |
| Kolom Pengurutan | String | T/A | Tidak | Tentukan parameter yang harus digunakan untuk pengurutan. Parameter ini mengharapkan kolom dalam format {table}.{key name}. Jika parameter diberikan dalam format lain, tindakan akan melewatinya. Contoh: Alert.LastTime |
| Tata Urutan | Menu drop-down | ASC Nilai yang memungkinkan:
|
Tidak | Tentukan urutan pengurutan. |
| Jenis Kueri | Menu drop-down | ACARA Nilai yang memungkinkan:
|
Ya | Tentukan hal yang perlu dikueri. |
| Jumlah Hasil Maksimum yang Akan Ditampilkan | Bilangan bulat | 50 | Ya | Tentukan jumlah hasil yang akan ditampilkan. Nilai parameter default: 50. Nilai parameter maksimum: 200. |
Menggunakan parameter Rentang Waktu
Parameter Time Range menentukan jangka waktu yang akan digunakan saat menjalankan kueri. Tindakan ini mendukung banyak nilai yang telah ditetapkan yang dapat Anda pilih. Anda juga dapat menetapkan rentang waktu kustom.
Untuk menetapkan rentang waktu kustom, Anda harus menetapkan parameter Time Range ke
Custom dan memberikan nilai ISO 8601 untuk parameter Start Time. Secara default, parameter Waktu Berakhir mengarah ke waktu saat ini.
Menentukan kolom untuk parameter Filter Field Name, Fields To Fetch, dan Sort Field
Untuk menentukan kolom untuk parameter Filter Field Name, Fields To Fetch, dan Sort Field, selesaikan langkah-langkah berikut:
- Login ke UI McAfee ESM dan buka Developer Tools di browser Anda.
- Buka tab Jaringan.
- Klik Add Tab dan tambahkan tampilan baru.
- Klik Add Widget.
Dalam dialog Widget Configuration:
- di bagian Fields, pilih semua kolom yang Anda minati.
- masukkan judul kustom dan tetapkan Query Source ke
Events. Untuk aset, pilihAssets, dan untuk alur, pilihFlows.
Setelah memilih semua kolom yang diperlukan, klik Buat.
Di Developer Tools, Anda akan melihat permintaan
runningQuery. Dapatkan detail tentang permintaan ini dan buka bagian Permintaan. Di sana, Anda akan melihat daftar semua nama API untuk kolom yang telah Anda berikan.
Masalah umum
- McAfee ESM API yang digunakan oleh tindakan untuk mengirim kueri
(
qryExecuteDetail) memiliki perilaku yang tidak terduga dalam skenario, saat kunci dari jenis yang tidak didukung (kunci FLOAT) digunakan dengan operatorGREATER_OR_EQUALS_THANatauLESS_OR_EQUALS_THAN. Validasi jenis kolom yang digunakan. - Telah diamati bahwa beberapa kombinasi kunci tidak menampilkan hasil meskipun filter tidak menampilkan error McAfee API.
Cakupan entity tindakan
Tindakan ini berjalan di semua entity.
Hasil tindakan
Hasil skrip
| Nama hasil skrip | Opsi nilai | Contoh |
|---|---|---|
| is_success | Benar/Salah | is_success:False |
Hasil JSON
[
    {
        "Rule.msg": "McAfee EDB database server state change alert",
        "Alert.AvgSeverity": "25",
        "Alert.SrcIP": "::",
        "Alert.EventCount": "1",
        "Alert.LastTime": "02/12/2019 20:45:45",
        "Alert.Protocol": "n/a",
        "Action.Name": "informational",
        "Alert.IPSIDAlertID": "144115188075855872|1",
        "Alert.DstIP": "10.0.0.10"
    }
]
Repositori kasus
Jika tindakan mengalami waktu tunggu habis: "Error executing action "Send Query to ESM". Alasan: tindakan memulai kueri, tetapi mengalami waktu tunggu habis selama pengambilan data. Tingkatkan waktu tunggu di IDE, lalu coba lagi."
| Jenis hasil | Nilai/Deskripsi | Teks |
|---|---|---|
| Pesan output* | Tindakan tidak boleh gagal atau menghentikan eksekusi playbook: Jika kode status 200 (is_success=true): "Successfully retrieved data for the provided query in McAfee ESM." Jika tidak ada data untuk satu entitas (is_success=true): "No data was found for the provided query in McAfee ESM." Pesan asinkron: "Menunggu kueri selesai…" Tindakan akan gagal dan menghentikan eksekusi playbook: Jika error kritis dilaporkan: "Error executing action "Send Query to ESM". Reason: {0}".format(error.Stacktrace) Jika kode status 400 atau 500 dilaporkan:"Error executing action "Send Query to ESM". Reason: {0}".format(response) |
Umum |
| Tabel Repositori Kasus | Semua kolom dari respons. | Umum |
Mengirim Kueri Entity ke ESM
Deskripsi tindakan
Mengirim kueri ke ESM berdasarkan entity. Entity yang didukung: Alamat IP, Nama Host.
Penggunaan tindakan
Gunakan tindakan ini untuk melakukan penelusuran tambahan pada pemberitahuan Google SecOps terkait entity. Anda dapat mengambil informasi peristiwa, aset, dan alur. Tidak seperti tindakan Send Query To ESM, tindakan ini juga menambahkan filter entity sebagai bagian dari kueri.
Parameter konfigurasi tindakan
Gunakan parameter berikut untuk mengonfigurasi tindakan:
| Nama parameter | Jenis | Nilai default | Wajib | Deskripsi | |
|---|---|---|---|---|---|
| Kunci Entitas Alamat IP | String | Alert.SrcIP | Ya | Tentukan kunci yang akan digunakan dengan entitas Alamat IP selama pemfilteran. Jika kunci yang tidak valid diberikan, tindakan akan tetap menampilkan hasil, tetapi hasilnya tidak sesuai harapan. |
|
| Kunci Entitas Nama Host | String | T/A | Ya | Tentukan kunci yang digunakan dengan entitas Nama Host selama pemfilteran. Jika kunci yang tidak valid diberikan, tindakan akan tetap menampilkan hasil, tetapi hasilnya tidak sesuai harapan. |
|
| Rentang Waktu | Menu drop-down | LAST_HOUR Nilai yang memungkinkan:
|
Ya | Tentukan jangka waktu untuk hasil. Jika Custom dipilih, Anda juga harus memberikan parameter Waktu Mulai. |
|
| Waktu Mulai | String | T/A | Tidak | Tentukan waktu mulai untuk hasil. Parameter ini wajib diisi, jika Format: ISO 8601 |
|
| Waktu Berakhir | String | T/A | Tidak | Tentukan waktu akhir untuk hasil. Format: ISO 8601. Jika tidak ada yang diberikan dan |
|
| Nama Kolom Filter | String | T/A | Ya | Tentukan nama kolom yang akan digunakan untuk pemfilteran. | |
| Operator Filter | Menu drop-down | SAMA DENGAN Nilai yang Mungkin Muncul:
| Ya | Tentukan operator yang harus digunakan dalam filter. | |
| Nilai Filter | String | T/A | Ya | Tentukan daftar nilai yang dipisahkan koma yang akan digunakan dalam filter. | |
| Kolom yang Akan Diambil | CSV | T/A | Tidak | Tentukan daftar kolom yang dipisahkan koma yang akan ditampilkan. Jika tidak ada yang diberikan, tindakan akan menggunakan kolom yang telah ditentukan sebelumnya. |
|
| Kolom Pengurutan | String | T/A | Tidak | Tentukan parameter yang harus digunakan untuk pengurutan. Parameter ini mengharapkan kolom dalam format {table}.{key name}. Jika parameter diberikan dalam format lain, tindakan akan melewatinya. Contoh: Alert.LastTime |
|
| Tata Urutan | Menu drop-down | ASC Nilai yang memungkinkan:
|
Tidak | Tentukan urutan pengurutan. | |
| Jumlah Hasil Maksimum yang Akan Ditampilkan | Bilangan bulat | 50 | Ya | Tentukan jumlah hasil yang akan ditampilkan. Nilai parameter default: 50. Nilai parameter maksimum: 200. |
Menggunakan parameter Rentang Waktu
Parameter Time Range menentukan jangka waktu yang akan digunakan saat menjalankan kueri. Tindakan ini mendukung banyak nilai yang telah ditetapkan yang dapat Anda pilih. Anda juga dapat menetapkan rentang waktu kustom.
Untuk menetapkan rentang waktu kustom, Anda harus menetapkan parameter Time Range ke
Custom dan memberikan nilai ISO 8601 untuk parameter Start Time. Secara default, parameter Waktu Berakhir mengarah ke waktu saat ini.
Menentukan kolom untuk parameter Filter Field Name, Fields To Fetch, dan Sort Field
Untuk menentukan kolom untuk parameter Filter Field Name, Fields To Fetch, dan Sort Field, selesaikan langkah-langkah berikut:
- Login ke UI McAfee ESM dan buka Developer Tools di browser Anda.
- Buka tab Jaringan.
- Klik Add Tab dan tambahkan tampilan baru.
- Klik Add Widget.
Dalam dialog Widget Configuration:
- di bagian Fields, pilih semua kolom yang Anda minati.
- masukkan judul kustom dan tetapkan Query Source ke
Events. Untuk aset, pilihAssets, dan untuk alur, pilihFlows.
Setelah memilih semua kolom yang diperlukan, klik Buat.
Di Developer Tools, Anda akan melihat permintaan
runningQuery. Dapatkan detail tentang permintaan ini dan buka bagian Permintaan. Di sana, Anda akan melihat daftar semua nama API untuk kolom yang telah Anda berikan.
Menggunakan parameter Kunci Entity Alamat IP dan Kunci Entity Nama Host
Parameter Kunci Entitas Alamat IP dan Kunci Entitas Nama Host menentukan
kunci yang digunakan dalam filter. Misalnya, jika parameter IP Address Entity Key
ditetapkan ke Alert.SrcIP, tindakan akan membuat filter alamat IP menggunakan
kunci Alert.SrcIP. Bergantung pada kasus penggunaan, Anda dapat mengubah kunci yang digunakan.
Masalah umum
- McAfee ESM API yang digunakan oleh tindakan untuk mengirim kueri
(
qryExecuteDetail) memiliki perilaku yang tidak terduga dalam skenario, saat kunci dari jenis yang tidak didukung (kunci FLOAT) digunakan dengan operatorGREATER_OR_EQUALS_THANatauLESS_OR_EQUALS_THAN. Validasi jenis kolom yang digunakan. - Telah diamati bahwa beberapa kombinasi kunci tidak menampilkan hasil meskipun filter tidak menampilkan error McAfee API.
Cakupan entity tindakan
Tindakan ini berjalan di entity berikut:
- Alamat IP
- Hostname
Hasil tindakan
Hasil skrip
| Nama hasil skrip | Opsi nilai | Contoh |
|---|---|---|
| is_success | Benar/Salah | is_success:False |
Hasil JSON
[
    {
        "Rule.msg": "McAfee EDB database server state change alert",
        "Alert.AvgSeverity": "25",
        "Alert.SrcIP": "::",
        "Alert.EventCount": "1",
        "Alert.LastTime": "02/12/2019 20:45:45",
        "Alert.Protocol": "n/a",
        "Action.Name": "informational",
        "Alert.IPSIDAlertID": "144115188075855872|1",
        "Alert.DstIP": "10.0.0.10"
    }
]
Repositori Kasus
| Jenis Hasil | Nilai / Deskripsi | Jenis |
|---|---|---|
| Pesan output* | Tindakan tidak boleh gagal atau menghentikan eksekusi playbook: Jika kode status 200 dilaporkan(is_success=true): "Successfully retrieved data for the following entities in McAfee ESM: {entity.identifier}" Jika tidak ada data untuk semua entitas: "No data was found in McAfee ESM for the following entities: {entity.id}." Jika kode status 400 atau 500 dilaporkan untuk entitas tertentu: "Kueri tidak dijalankan di McAfee ESM untuk entitas berikut: {entity.id}. Harap periksa konfigurasi." Jika tidak ada data untuk semua entitas (is_success=true): "No data was found for the provided entities in McAfee ESM" Pesan asinkron: "Menunggu entitas selesai diproses..."
Tindakan akan gagal dan menghentikan eksekusi playbook: Jika error kritis dilaporkan: "Error executing action "Send Entity Query To ESM". Reason: {0}''.format(error.Stacktrace)." Jika kode status 400 atau 500 dilaporkan untuk semua entitas: "Error executing action "Send Entity Query To ESM". Reason: {response}' Jika tindakan mengalami waktu tunggu habis: "Error executing action "Send Entity Query To ESM". Alasan: tindakan memulai kueri, tetapi mengalami waktu tunggu habis selama pengambilan data untuk entity berikut: {entity.identifier}. Tingkatkan waktu tunggu di IDE, lalu coba lagi. Catatan: Jika Anda mencoba lagi, tindakan tersebut akan mengirim pesan lain." |
Umum |
| Tabel Repositori Kasus | Semua kolom dari respons. | Entity |
Konektor
Upgrade konektor - versi integrasi: 34.0
Konektor telah diubah dalam versi integrasi 34.0. Library ini telah dioptimalkan agar tidak rentan terhadap bug dan lebih mudah dikelola. Fitur baru juga telah ditambahkan.
Jika Anda ingin mengupgrade konektor ke versi 34.0, sebaiknya pahami parameter konfigurasi konektor terlebih dahulu. Upgrade konektor tidak memengaruhi playbook.
McAfeeESM Connector
Deskripsi konektor
Mengambil informasi tentang alarm dari McAfee ESM.
Penggunaan konektor
Gunakan konektor untuk menyerap korelasi dan peristiwa terkait ke Google SecOps. Dalam konektor ini, satu pemberitahuan Google SecOps diwakili oleh satu peristiwa Korelasi.
Peristiwa Google SecOps dibuat berdasarkan data dari objek berikut:
- Data Alarm
- Data Peristiwa Korelasi: korelasi adalah peristiwa pemicu yang dibuat dari aturan korelasi
- Data Peristiwa Sumber: peristiwa dasar yang menyebabkan korelasi atau alarm
Contoh peristiwa Google SecOps berdasarkan Data Alarm:

Contoh peristiwa Google SecOps berdasarkan Data Peristiwa Korelasi atau Sumber:
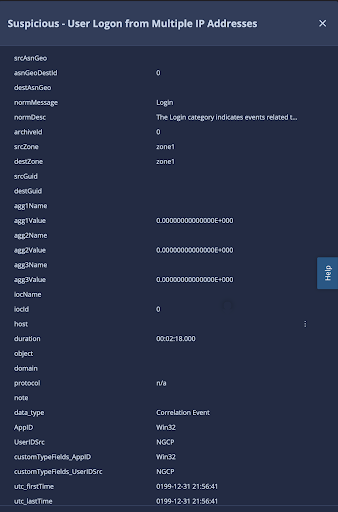
Setiap peristiwa Google SecOps berisi informasi mentah dari API beserta
kunci tambahan yang ditambahkan untuk mempermudah pemetaan. Untuk membedakan
berbagai jenis peristiwa Google SecOps, ada kunci data_type kustom.
Kunci ini dapat berisi nilai berikut:
- Alarm
- Peristiwa Korelasi
- Peristiwa Sumber
Kolom jenis kustom dalam peristiwa Google SecOps
Peristiwa Korelasi/Sumber McAfee ESM dapat menyertakan kolom kustom yang representasi API mentahnya tidak cocok untuk tujuan pemetaan.
Contoh data jenis kustom mentah:
  "customTypes": [
      {
          "fieldId": 1,
          "fieldName": "AppID",
          "definedFieldNumber": 1,
          "unformattedValue": "374385694492",
 "formatedValue": "WIN"
      },
      {
          "fieldId": 7,
          "fieldName": "UserIDSrc",
          "definedFieldNumber": 7,
          "unformattedValue": "22018731010750406",
          "formatedValue": "NGCP"
      },
      {
          "fieldId": 4259842,
          "fieldName": "Message_Text",
          "definedFieldNumber": 9,
          "unformattedValue": "11049395522927265911",
          "formatedValue": "User Log In succeeded"
      }
  ]
Dalam peristiwa Google SecOps, kolom yang sama direpresentasikan dengan cara berikut:
{
  "{fieldName}": "{formatedValue}",
  "AppID": "WIN",
  "UserIDSrc": "NGCP",
  "Message_Text": "formatedValue",
  "customTypeFields": {
    "{fieldName}": "{formatedValue}",
    "AppID": "WIN",
    "UserIDSrc": "NGCP",
    "Message_Text": "formatedValue"
  }
}
Sebaiknya gunakan placeholder dengan kunci customTypeFields karena nilai placeholder mewakili kolom kustom dengan benar. Kolom kustom yang
direpresentasikan pada tingkat di atas mungkin berisi informasi yang menyesatkan. Jika kunci
dengan nama yang sama sudah ada sebelum kolom kustom ditambahkan, data dari
kunci asli akan digunakan karena Anda tidak boleh memiliki kunci duplikat dalam file JSON.
Mengonfigurasi konektor di Google SecOps
Untuk mendapatkan petunjuk mendetail terkait cara mengonfigurasi konektor di Google SecOps, lihat Mengonfigurasi konektor.
Parameter konfigurasi konektor
Gunakan parameter berikut untuk mengonfigurasi konektor:
| Nama parameter | Jenis | Nilai default | Wajib | Deskripsi |
|---|---|---|---|---|
| Nama Kolom Produk | String | data_type | Ya | Nama kolom yang digunakan untuk menentukan produk perangkat. |
| Nama Kolom Peristiwa | String | alarmName | Ya | Nama kolom yang digunakan untuk menentukan nama peristiwa (subjenis). |
| Root API | String | https://{ipaddress}/rs/ | Ya | Root API instance McAfee ESM. Format: https://{ip address}/rs/ |
| Sandi | Rahasia | T/A | Ya | Sandi akun McAfee ESM. |
| PythonProccessTimeout | Bilangan bulat | 300 | Ya | Batas waktu tunggu untuk proses python yang menjalankan skrip saat ini. |
| Versi Produk | String | T/A | Ya | Versi Mcafee ESM. Nilai yang mungkin: 11.1, 11.2, 11.3, 11.4, 11.5. |
| Nama pengguna | String | T/A | Ya | Nama pengguna akun McAfee ESM. |
| Menonaktifkan Overflow | Kotak centang | Tidak dicentang | Tidak | Jika diaktifkan, konektor akan menonaktifkan mekanisme tambahan. Untuk mengetahui informasi selengkapnya tentang parameter ini, lihat Bekerja dengan parameter Disable Overflow dan Disable Overflow For Alarms. |
| Nonaktifkan Overflow Untuk Alarm | CSV | T/A | Tidak | Daftar nama alarm yang dipisahkan koma yang overflow-nya akan diabaikan oleh konektor. Parameter ini mengharuskan parameter Nonaktifkan Overflow diaktifkan. Untuk mengetahui informasi selengkapnya tentang parameter ini, lihat Bekerja dengan parameter Disable Overflow dan Disable Overflow For Alarms. |
| Nama Kolom Lingkungan | String | srcZone | Tidak | Menjelaskan nama kolom tempat nama lingkungan disimpan. Jika kolom lingkungan tidak ditemukan, lingkungan tersebut adalah lingkungan default. |
| Pola Regex Lingkungan | String | :* | Tidak | Pola ekspresi reguler yang akan dijalankan pada nilai yang ditemukan di kolom Environment Field Name. Defaultnya adalah .* untuk menangkap semua dan menampilkan nilai yang tidak berubah. Digunakan untuk mengizinkan pengguna memanipulasi kolom lingkungan melalui logika ekspresi reguler. Jika pola ekspresi reguler null atau kosong, atau nilai lingkungan null, hasil lingkungan akhir adalah lingkungan default. |
| Menyerap 0 Alarm Peristiwa Sumber | Kotak centang | Dicentang | Tidak | Jika diaktifkan, konektor akan menyerap alarm yang memiliki 0 peristiwa sumber. Konektor akan menunggu waktu yang diberikan dalam parameter Padding Time. Untuk mengetahui informasi selengkapnya tentang parameter ini, lihat Bekerja dengan parameter Ingest 0 Source Event Alarms. |
| Tingkat Keparahan Terendah yang Akan Diambil | Bilangan bulat | 0 | Tidak | Tingkat keparahan terendah yang perlu digunakan untuk mengambil alarm. Nilai yang mungkin berada dalam rentang dari 0 hingga 100. Jika tidak ada yang ditentukan, konektor akan menyerap alarm dengan semua jenis tingkat keparahan. |
| Alarm Maksimum yang Akan Diambil | Bilangan bulat | 100 | Tidak | Jumlah alarm yang akan diproses per satu iterasi konektor. Nilai parameter default : 20. |
| Jam Maksimum Mundur | Bilangan bulat | 1 | Tidak | Jumlah jam sejak alarm diambil. |
| Waktu Tambahan | Bilangan bulat | 1 | Tidak | Jumlah jam yang digunakan konektor untuk padding. Parameter ini menjelaskan durasi waktu tunggu konektor untuk menyerap alarm dengan 0 peristiwa sumber, jika parameter Ingest 0 Source Event Alarms dinonaktifkan. Nilai parameter maksimum: 6 jam. |
| Sandi Proxy | Sandi | T/A | Tidak | Sandi proxy untuk autentikasi. |
| Alamat Server Proxy | String | T/A | Tidak | Alamat server proxy yang akan digunakan. |
| Nama Pengguna Proxy | String | T/A | Tidak | Nama pengguna proxy untuk melakukan autentikasi. |
| Nama Kolom Pembuat Aturan | String | alarmName | Tidak | Nama kolom yang digunakan dalam generator aturan. Konektor menggunakan |
| Kolom Produk Perangkat Sekunder | String | T/A | Tidak | Nama kolom produk pengganti. |
| Format Waktu | String | %d/%m/%Y %H:%M:%S | Tidak | Format waktu yang digunakan untuk membaca stempel waktu yang disediakan di McAfee ESM. Jika tidak ada yang diberikan atau format waktu yang diberikan tidak valid, konektor tidak akan melakukan transformasi. Untuk mengetahui informasi selengkapnya tentang parameter ini, lihat Bekerja dengan parameter Zona Waktu dan Format Waktu. |
| Zona Waktu | String | T/A | Tidak | Zona waktu acara sumber. Parameter ini diperlukan untuk mengubah stempel waktu menjadi format yang mencerminkan waktu UTC+0. Parameter ini diabaikan jika nilai yang tidak valid diberikan dalam parameter Format Waktu atau tidak ada nilai yang diberikan di sana. Untuk mengetahui informasi selengkapnya tentang parameter ini, lihat Bekerja dengan parameter Zona Waktu dan Format Waktu. |
| Menggunakan daftar dinamis sebagai daftar yang tidak diizinkan | Kotak centang | Tidak dicentang | Tidak | Jika diaktifkan, daftar dinamis akan digunakan sebagai daftar yang tidak diizinkan. |
| Verifikasi SSL | Kotak centang | Tidak dicentang | Tidak | Jika diaktifkan, setelan ini akan memverifikasi bahwa sertifikat SSL untuk koneksi ke server McAfee ESM valid. |
Menggunakan parameter Ingest 0 Source Event Alarms
Di McAfee ESM, korelasi dapat memiliki 0 peristiwa, yang berarti notifikasi Google SecOps hanya berisi satu peristiwa Google SecOps berdasarkan informasi korelasi. Sebaiknya jangan menyerap korelasi dengan 0 peristiwa sumber karena konteksnya akan hilang.
Jika parameter Ingest 0 Source Event Alarms diaktifkan, konektor akan menyerap semua korelasi ke dalam sistem Google SecOps, meskipun ada 0 peristiwa terkait. Jika parameter ini dinonaktifkan, konektor akan menunggu hingga setidaknya satu peristiwa sumber muncul di McAfee ESM. Waktu tunggu ditentukan oleh parameter Periode Pengisian.
Parameter Padding Period menentukan jumlah jam ke belakang (nilai maksimumnya adalah 6) yang digunakan konektor untuk mengambil data dalam setiap iterasi. Misalnya, jika parameter Padding Period ditetapkan ke 2, konektor akan selalu mengambil data 2 jam ke belakang dan mulai menangani data dari titik waktu tersebut. Secara logis,
Waktu Jeda menunjukkan jumlah jam konektor menunggu
peristiwa terjadi sehingga dapat menyerapnya.
Ada pengecualian untuk dua jenis alarm:
- Kondisi Perangkat
- Tingkat EPS Terlampaui
Alarm ini berasal dari konfigurasi McAfee ESM default dan tidak akan pernah memiliki peristiwa yang terkait dengannya. Konektor selalu menyerapnya, terlepas dari setelan parameter konfigurasi Ingest 0 Source Event Alarms.
Menggunakan parameter Zona Waktu dan Format Waktu
Terkadang, waktu dan zona waktu di tingkat server McAfee ESM dapat dikonfigurasi menggunakan format yang berbeda. Hal ini dapat menimbulkan beberapa tantangan, karena, misalnya, McAfee ESM API tidak menampilkan informasi tentang zona waktu. Secara default, konektor memperlakukan stempel waktu yang berasal dari API sebagai UTC. Hal ini dapat mengacaukan waktu di pemberitahuan dan peristiwa Google SecOps saat setelan pelokalan diterapkan.
Misalnya, API mentah menampilkan stempel waktu dalam UTC+8. Konektor menyerap alarm, lalu pelokalan juga ditetapkan ke UTC+8. Dalam situasi ini, stempel waktu pemberitahuan Google SecOps berasal dari masa mendatang.
Untuk mengatasi tantangan ini, gunakan parameter Zona Waktu. Parameter ini
menentukan persyaratan untuk mendapatkan stempel waktu dalam format UTC. Jika Mcafee ESM
menampilkan stempel waktu dalam format UTC+8, Anda harus menetapkan parameter konektor Time Zone
ke -8.
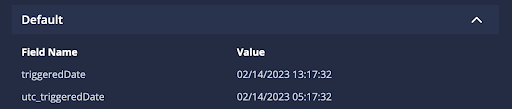
Dalam peristiwa Google SecOps, ada 3 kunci baru yang ditambahkan:
- kunci
utc_firstTimedanutc_lastTimeuntuk peristiwa berdasarkan data peristiwa Korelasi/Sumber. - kunci
utc_triggeredDateuntuk peristiwa berdasarkan data Alarm.
Menggunakan parameter Disable Overflow dan Disable Overflow For Alarm Names
Terkadang McAfee ESM bisa sangat bising dan membuat banyak peristiwa korelasi. Di Google SecOps, ada mekanisme overflow untuk mencegah pembuatan terlalu banyak pemberitahuan Google SecOps dalam waktu singkat.
Mekanisme ini mungkin berbahaya, jika Anda yakin bahwa semua alarm bermakna dan perlu di-triase. Sebaiknya jangan nonaktifkan mekanisme tambahan. Namun, jika diperlukan, Anda dapat menggunakan parameter Disable Overflow dan Disable Overflow For Alarm Names untuk tujuan ini.
Solusi yang lebih disukai adalah menggunakan parameter Disable Overflow For Alarm Names karena parameter ini memungkinkan Anda memberikan nama alarm tertentu yang harus mengabaikan aturan overflow, bukan menonaktifkan overflow untuk semua alarm.
McAfeeESM Correlations Connector
Deskripsi konektor
Mengambil informasi tentang korelasi dari McAfee ESM.
Penggunaan konektor
Gunakan konektor untuk menyerap korelasi dan peristiwa terkait ke Google SecOps. Dalam konektor ini, satu pemberitahuan Google SecOps diwakili oleh satu peristiwa Korelasi.
Peristiwa Google SecOps dibuat berdasarkan data dari objek berikut:
- Data Peristiwa Korelasi: korelasi adalah peristiwa pemicu yang dibuat dari aturan korelasi
- Data Peristiwa Sumber: peristiwa dasar yang menyebabkan korelasi
Contoh peristiwa Google SecOps berdasarkan Data Peristiwa Korelasi atau Sumber:
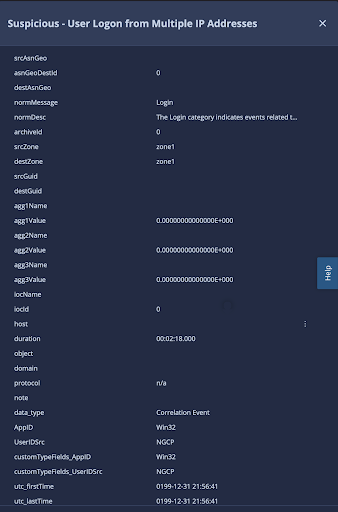
Setiap peristiwa Google SecOps berisi informasi mentah dari API beserta
kunci tambahan yang ditambahkan untuk mempermudah pemetaan. Untuk membedakan berbagai jenis peristiwa Google SecOps, ada kunci data_type kustom.
Kunci ini dapat berisi nilai berikut:
- Peristiwa Korelasi
- Peristiwa Sumber
Kolom jenis kustom dalam peristiwa Google SecOps
Peristiwa Korelasi/Sumber McAfee ESM dapat menyertakan kolom kustom yang representasi API mentahnya tidak cocok untuk tujuan pemetaan.
Contoh data jenis kustom mentah:
  "customTypes": [
      {
          "fieldId": 1,
          "fieldName": "AppID",
          "definedFieldNumber": 1,
          "unformattedValue": "374385694492",
          "formatedValue": "WIN"
      },
      {
          "fieldId": 7,
          "fieldName": "UserIDSrc",
          "definedFieldNumber": 7,
          "unformattedValue": "22018731010750406",
          "formatedValue": "NGCP"
      },
      {
          "fieldId": 4259842,
          "fieldName": "Message_Text",
          "definedFieldNumber": 9,
          "unformattedValue": "11049395522927265911",
          "formatedValue": "User Log In succeeded"
      }
  ]
Dalam peristiwa Google SecOps, kolom yang sama direpresentasikan dengan cara berikut:
{
  "{fieldName}": "{formatedValue}",
  "AppID": "WIN",
  "UserIDSrc": "NGCP",
  "Message_Text": "formatedValue",
  "customTypeFields": {
    "{fieldName}": "{formatedValue}",
    "AppID": "WIN",
    "UserIDSrc": "NGCP",
    "Message_Text": "formatedValue"
  }
}
Sebaiknya gunakan placeholder dengan kunci customTypeFields karena nilai placeholder mewakili kolom kustom dengan benar. Kolom kustom yang
direpresentasikan pada tingkat di atas mungkin berisi informasi yang menyesatkan. Jika kunci
dengan nama yang sama sudah ada sebelum kolom kustom ditambahkan, data dari
kunci asli akan digunakan karena Anda tidak boleh memiliki kunci duplikat dalam file JSON.
Mengonfigurasi konektor di Google SecOps
Untuk mendapatkan petunjuk mendetail terkait cara mengonfigurasi konektor di Google SecOps, lihat Mengonfigurasi konektor.
Parameter konektor
Gunakan parameter berikut untuk mengonfigurasi konektor:
| Nama parameter | Jenis | Nilai default | Wajib | Deskripsi |
|---|---|---|---|---|
| Nama Kolom Produk | String | data_type | Ya | Masukkan nama kolom sumber untuk mengambil nama Kolom Produk. |
| Nama Kolom Peristiwa | String | sigId | Ya | Masukkan nama kolom sumber untuk mengambil nama Kolom Peristiwa. |
| Nama Kolom Lingkungan | String | srcZone | Tidak | Menjelaskan nama kolom tempat nama lingkungan disimpan. Jika kolom lingkungan tidak ditemukan, lingkungan tersebut adalah lingkungan default. |
| Pola Regex Lingkungan | String | :* | Tidak | Pola ekspresi reguler yang akan dijalankan pada nilai yang ditemukan di kolom Environment Field Name. Defaultnya adalah .* untuk menangkap semua dan menampilkan nilai yang tidak berubah. Digunakan untuk mengizinkan pengguna memanipulasi kolom lingkungan melalui logika ekspresi reguler. Jika pola ekspresi reguler null atau kosong, atau nilai lingkungan null, hasil lingkungan akhir adalah lingkungan default. |
| PythonProcessTimeout | String | 300 | Ya | Batas waktu tunggu untuk proses python yang menjalankan skrip saat ini. |
| Root API | String | https://{ipaddress}/rs/ | Ya | Root API instance McAfee ESM. Format: https://{ip address}/rs/ |
| Nama pengguna | String | T/A | Tidak | Nama pengguna akun McAfee ESM. |
| Sandi | Rahasia | T/A | Tidak | Sandi akun McAfee ESM. |
| Versi Produk | String | T/A | Ya | Versi McAfee ESM. Nilai yang mungkin: 11.1, 11.2, 11.3, 11.4, 11.5. |
| Tingkat Keparahan Rata-Rata Terendah yang akan Diambil | Bilangan bulat | 0 | Tidak | Tingkat keparahan rata-rata terendah yang perlu digunakan untuk mengambil korelasi. Nilai yang mungkin berada dalam rentang dari 0 hingga 100. Jika tidak ada yang ditentukan, konektor akan menyerap korelasi dengan semua jenis tingkat keparahan. |
| Menyerap 0 Korelasi Peristiwa Sumber | Kotak centang | Tidak dicentang | Tidak | Jika diaktifkan, konektor akan menyerap korelasi yang memiliki 0 peristiwa sumber. Parameter ini dapat memengaruhi nilai yang berasal dari parameter Product Field Name, Event Field Name, dan Rule Generator Field Name. Jika dinonaktifkan, konektor akan menunggu selama waktu yang ditentukan dalam parameter Padding Time. Untuk mengetahui informasi selengkapnya tentang parameter ini, lihat Bekerja dengan parameter Korelasi Peristiwa Sumber Penyerapan 0. |
| Waktu Tambahan | Bilangan bulat | 1 | Tidak | Jumlah jam yang digunakan konektor untuk padding. Parameter ini menjelaskan durasi waktu konektor akan menunggu untuk menyerap korelasi dengan 0 peristiwa sumber, jika parameter Serap Korelasi 0 Peristiwa Sumber dinonaktifkan. Nilai parameter maksimum: 6 jam. |
| Jam Maksimum Mundur | Bilangan bulat | 1 | Tidak | Jumlah jam sejak alarm diambil. |
| Korelasi Maksimum yang Akan Diambil | Bilangan bulat | 20 | Tidak | Jumlah alarm yang akan diproses per satu iterasi konektor. Nilai parameter default: 20. |
| Filter IPSID | T/A | Tidak | Daftar IPSID yang dipisahkan koma yang digunakan untuk mengambil data. Jika tidak ada yang diberikan, konektor akan menggunakan IPSID default. |
|
| Filter SIGID | CSV | T/A | Tidak | Daftar ID tanda tangan yang dipisahkan koma yang digunakan selama penyerapan. Jika tidak ada yang diberikan, konektor akan menyerap korelasi dari semua aturan. |
| Menggunakan daftar dinamis sebagai daftar yang tidak diizinkan | Kotak centang | Tidak dicentang | Tidak | Jika diaktifkan, daftar dinamis akan digunakan sebagai daftar yang tidak diizinkan. |
| Format Waktu | String | %d/%m/%Y %H:%M:%S | Tidak | Format waktu yang digunakan untuk membaca stempel waktu yang disediakan di McAfee ESM. Jika tidak ada yang diberikan atau format waktu yang diberikan tidak valid, konektor tidak akan melakukan transformasi. Untuk mengetahui informasi selengkapnya tentang parameter ini, lihat Bekerja dengan parameter Zona Waktu dan Format Waktu. |
| Zona Waktu | String | T/A | Tidak | Zona waktu acara sumber. Parameter ini diperlukan untuk mengubah stempel waktu menjadi format yang mencerminkan waktu UTC+0. Parameter ini diabaikan jika nilai yang tidak valid diberikan dalam parameter Format Waktu atau tidak ada nilai yang diberikan di sana. Untuk mengetahui informasi selengkapnya tentang parameter ini, lihat Menggunakan parameter Zona Waktu dan Format Waktu. |
| Nama Kolom Pembuat Aturan | String | aplikasi | Tidak | Nama kolom yang digunakan dalam generator aturan. Tindakan ini menggunakan |
| Kolom Produk Perangkat Sekunder | String | T/A | Tidak | Nama kolom produk pengganti. |
| Menonaktifkan Overflow | Kotak centang | Tidak dicentang | Tidak | Jika diaktifkan, konektor akan menonaktifkan mekanisme tambahan. Untuk mengetahui informasi selengkapnya tentang parameter ini, lihat parameter Work with the Disable Overflow and Disable Overflow For SigIDs. |
| Menonaktifkan Overflow untuk SigID | CSV | T/A | Tidak | Daftar ID tanda tangan yang dipisahkan koma yang overflow-nya diabaikan oleh konektor. Parameter ini mengharuskan parameter Nonaktifkan Overflow diaktifkan. Untuk mengetahui informasi selengkapnya tentang parameter ini, lihat parameter Bekerja dengan Disable Overflow dan Disable Overflow For SigID. |
| Verifikasi SSL | Kotak centang | Tidak dicentang | Ya | Jika diaktifkan, setelan ini akan memverifikasi bahwa sertifikat SSL untuk koneksi ke server McAfee ESM valid. |
| Alamat Server Proxy | String | T/A | Tidak | Alamat server proxy yang akan digunakan. |
| Nama Pengguna Proxy | String | T/A | Tidak | Nama pengguna proxy untuk melakukan autentikasi. |
| Sandi Proxy | Sandi | T/A | Tidak | Sandi proxy untuk autentikasi. |
Bekerja dengan parameter Ingest 0 Source Event Correlations
Di McAfee ESM, korelasi dapat memiliki 0 peristiwa, yang berarti notifikasi Google SecOps hanya berisi satu peristiwa Google SecOps berdasarkan informasi korelasi. Sebaiknya jangan menyerap korelasi dengan 0 peristiwa sumber karena konteksnya akan hilang.
Jika parameter Ingest 0 Source Event Correlations diaktifkan, konektor akan menyerap semua korelasi ke dalam sistem Google SecOps, meskipun tidak ada peristiwa terkait. Jika parameter ini dinonaktifkan, konektor akan menunggu hingga setidaknya satu peristiwa sumber muncul di McAfee ESM. Waktu tunggu ditentukan oleh parameter Padding Period.
Parameter Padding Period menentukan jumlah jam ke belakang (nilai maksimumnya adalah 6) yang digunakan konektor untuk mengambil data dalam setiap iterasi. Misalnya, jika parameter Padding Period ditetapkan ke 2, konektor akan selalu mengambil data 2 jam ke belakang dan mulai menangani data dari titik waktu tersebut. Secara logis,
Waktu Pengisian mewakili jumlah jam konektor menunggu
peristiwa terjadi sehingga dapat menyerapnya.
Menggunakan parameter Zona Waktu dan Format Waktu
Terkadang, waktu dan zona waktu di tingkat server McAfee ESM dapat dikonfigurasi menggunakan format yang berbeda. Hal ini dapat menimbulkan beberapa tantangan, karena, misalnya, McAfee ESM API tidak menampilkan informasi tentang zona waktu. Secara default, konektor memperlakukan stempel waktu yang berasal dari API sebagai UTC. Hal ini dapat mengacaukan waktu di pemberitahuan dan peristiwa Google SecOps saat setelan pelokalan diterapkan.
Misalnya, API mentah menampilkan stempel waktu dalam UTC+8. Konektor menyerap alarm, lalu pelokalan juga ditetapkan ke UTC+8. Dalam situasi ini, stempel waktu pemberitahuan Google SecOps berasal dari masa mendatang.
Untuk mengatasi tantangan ini, gunakan parameter Zona Waktu. Parameter ini
menentukan persyaratan untuk mendapatkan stempel waktu dalam format UTC. Jika Mcafee ESM
menampilkan stempel waktu dalam format UTC+8, Anda harus menetapkan parameter konektor Time Zone
ke -8.
Dalam peristiwa Google SecOps, ada 2 kunci baru yang ditambahkan: kunci utc_firstTime dan
utc_lastTime untuk peristiwa berdasarkan data peristiwa Korelasi/Sumber.
Menggunakan parameter Disable Overflow dan Disable Overflow For SigIDs
Terkadang McAfee ESM bisa sangat bising dan membuat banyak peristiwa korelasi. Di Google SecOps, ada mekanisme overflow untuk mencegah pembuatan terlalu banyak pemberitahuan Google SecOps dalam waktu singkat.
Mekanisme ini mungkin berbahaya, jika Anda yakin bahwa semua alarm bermakna dan perlu di-triase. Sebaiknya jangan nonaktifkan mekanisme tambahan. Namun, jika diperlukan, Anda dapat menggunakan parameter Disable Overflow dan Disable Overflow For SigIDs untuk tujuan ini.
Solusi yang lebih disarankan adalah menggunakan parameter Disable Overflow For SigIDs karena parameter ini memungkinkan Anda memberikan ID signature tertentu yang harus mengabaikan aturan overflow, bukan menonaktifkan overflow untuk semua korelasi.
Perlu bantuan lain? Dapatkan jawaban dari anggota Komunitas dan profesional Google SecOps.