


FireEye Helix
Questo documento descrive come integrare FireEye Helix con Google Security Operations.
Casi d'uso
- Importa gli avvisi di Trellix Helix e utilizzali per creare avvisi di Google Security Operations. In Google SecOps, gli avvisi possono essere utilizzati per eseguire orchestrazioni con playbook o analisi manuali.
- Eseguire azioni di correzione, come l'aggiunta di entità a un elenco di blocco
Autorizzazione del prodotto
Genera un token e utilizzalo come parte di un'intestazione speciale per ogni richiesta.
GET /helix/id/hexqsj477/api/v3/appliances/health HTTP/1.1
Host: helix.eu.fireeye.com
x-fireeye-api-key: xxxxxxxxxxxxxxxxxxxxx
Come generare un token API
Vai a Identity and Access Management.
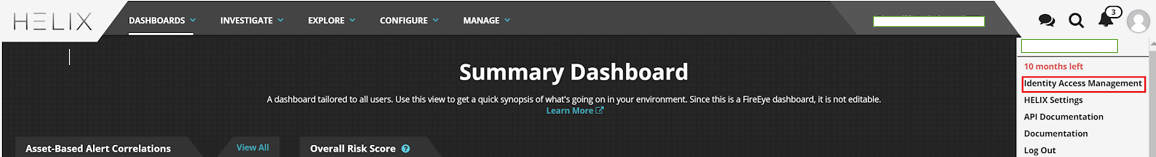
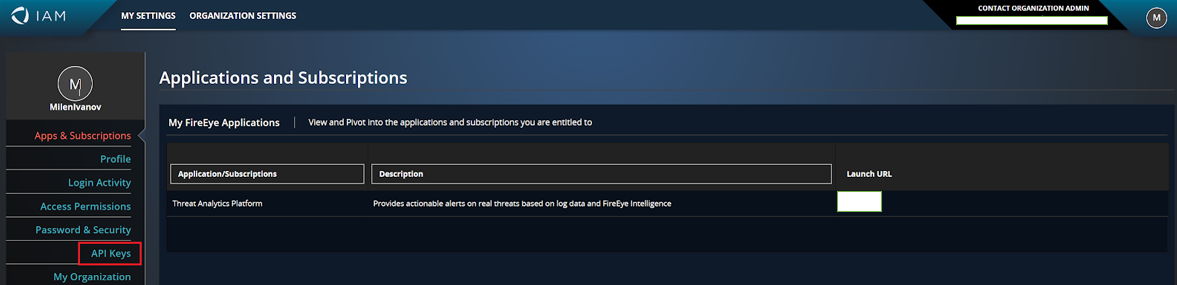
Vai a Chiavi API e fai clic su Crea chiave API.
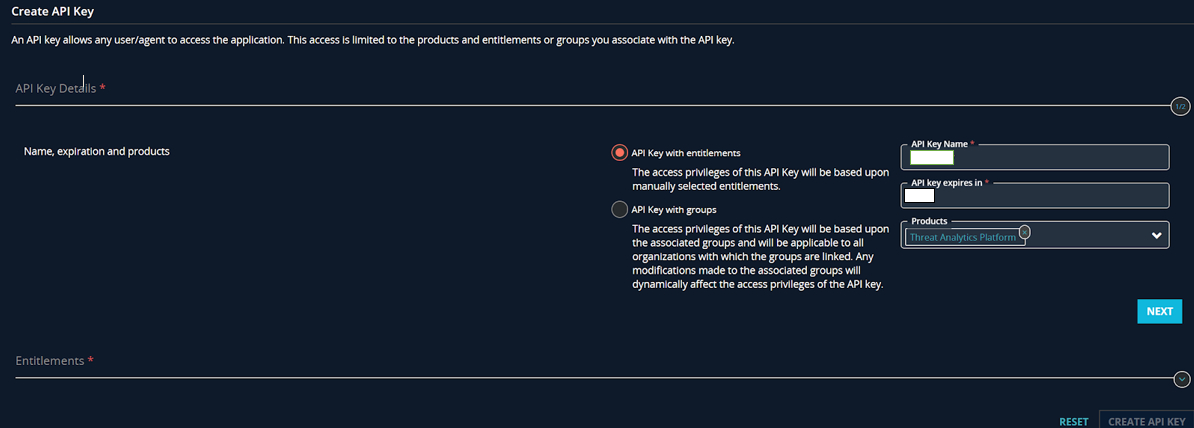
Imposta "Nome chiave API", "Data di scadenza", "Prodotti" e premi "Avanti".
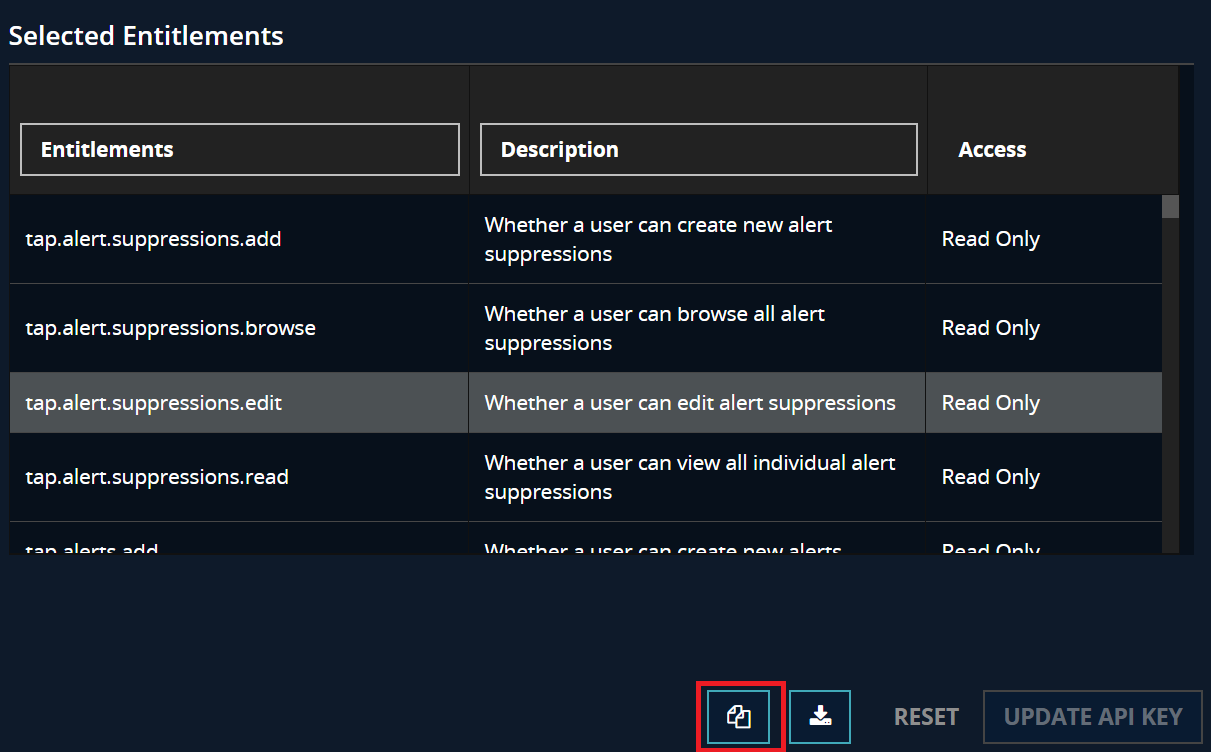
Aggiungi le seguenti autorizzazioni per l'integrazione:
- tap.alert.suppressions.add
- tap.alert.suppressions.browse
- tap.alert.suppressions.edit
- tap.alert.suppressions.read
- tap.alerts.browse
- tap.alerts.edit
- tap.alerts.read
- tap.appliances.browse
- tap.appliances.read
- tap.archivesearch.add
- tap.archivesearch.browse
- tap.assets.browse
- tap.assets.read
- tap.lists.add
- tap.lists.browse
- tap.lists.edit
- tap.lists.read
- tap.search.browse
- tap.search.regex
Copia il token API.
Configura l'integrazione di FireEye HELIX in Google SecOps
Per istruzioni dettagliate su come configurare un'integrazione in Google SecOps, consulta Configura le integrazioni.
Parametri di integrazione
Utilizza i seguenti parametri per configurare l'integrazione:
| Parametri | Tipo | Valore predefinito | Is Mandatory | Descrizione |
|---|---|---|---|---|
| Nome istanza | Stringa | N/D | No | Nome dell'istanza per cui intendi configurare l'integrazione. |
| Descrizione | Stringa | N/D | No | Descrizione dell'istanza. |
| Root API | Stringa | https://helix.eu.fireeye.com/helix/id/{id}/ | Sì | Radice API dell'istanza Trellix Helix. |
| Token API | Stringa | N/D | No | Il token API dell'account FireEye Helix. |
| ID client | Stringa | N/D | No | ID client per l'autenticazione OAuth IAM di Trellix. |
| Client secret | Password | N/D | No | Client secret per l'autenticazione OAuth IAM di Trellix. |
| Ambito | Stringa | xdr.alr.r xdr.org.adm | No | Ambiti separati da spazi per l'autenticazione OAuth IAM di Trellix. |
| Verifica SSL | Casella di controllo | Deselezionata | No | Se abilitata, verifica che il certificato SSL per la connessione al server Trellix Helix sia valido. |
| Esegui da remoto | Casella di controllo | Deselezionata | No | Seleziona il campo per eseguire l'integrazione configurata da remoto. Una volta selezionata, viene visualizzata l'opzione per selezionare l'utente remoto (agente). |
Azioni
Dindin
Descrizione
Testa la connettività a Trellix Helix con i parametri forniti nella pagina di configurazione dell'integrazione nella pagina Google SecOps Content Hub.
Parametri
N/D
Esempi di casi d'uso dei playbook
L'azione viene utilizzata per testare la connettività nella pagina di configurazione dell'integrazione nella pagina Google SecOps Content Hub e può essere eseguita come azione manuale, non utilizzata nei playbook.
Esegui il
L'azione non viene eseguita sulle entità e non ha parametri di input obbligatori.
Risultati dell'azione
Risultato script
| Nome del risultato dello script | Opzioni di valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Bacheca casi
| Tipo di risultato | Valore / Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | L'azione non deve non riuscire né interrompere l'esecuzione di un playbook: Se l'operazione ha esito positivo: Stampa "Connessione al server Trellix Helix con i parametri di connessione forniti riuscita". L'azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook: In caso di errore critico, ad esempio credenziali errate o perdita di connettività: Stampa "Failed to connect to the Trellix Helix server! Error is {0}".format(exception.stacktrace) |
Generale |
Elimina avviso
Descrizione
La durata è espressa in minuti. Dobbiamo prendere l'ora corrente e aggiungere l'ora pertinente. Il valore creato verrà utilizzato nel parametro "endDate" della richiesta.
Parametri
| Nome visualizzato del parametro | Tipo | Valore predefinito | Is Mandatory | Descrizione |
|---|---|---|---|---|
| ID avviso | Numero intero | N/D | Sì | Specifica l'ID dell'avviso che deve essere soppresso in Trellix Helix. |
| Durata | Numero intero | N/D | Sì | Specifica per quanti minuti l'avviso deve essere soppresso. |
Esegui il
L'azione non viene eseguita sulle entità e non ha parametri di input obbligatori.
Risultati dell'azione
Risultato script
| Nome del risultato dello script | Opzioni di valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Bacheca casi
| Tipo di risultato | Valore / Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | L'azione non deve non riuscire né interrompere l'esecuzione di un playbook: In caso di esito positivo: Se l'ID avviso non viene trovato: Stampa "L'azione non è riuscita a sopprimere l'avviso con ID {ID} per {duration} minuti in Trellix Helix. Motivo: l'avviso con ID {ID} non è stato trovato." L'azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook: In caso contrario: Stampa "Errore durante l'esecuzione dell'azione "Elimina avviso". Reason: {0}''.format(error.Stacktrace) |
Generale |
Chiudi avviso
Descrizione
Chiudi l'avviso in Trellix Helix.
Parametri
| Nome visualizzato del parametro | Tipo | Valore predefinito | Is Mandatory | Descrizione |
|---|---|---|---|---|
| ID avviso | Numero intero | N/D | Sì | Specifica l'ID dell'avviso che deve essere chiuso in Trellix Helix. |
| Nota di revisione | Stringa | N/D | No | Specifica la nota di revisione per l'avviso. |
Esegui il
L'azione non viene eseguita sulle entità e non ha parametri di input obbligatori.
Risultati dell'azione
Risultato script
| Nome del risultato dello script | Opzioni di valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Bacheca casi
| Tipo di risultato | Valore / Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | L'azione non deve non riuscire né interrompere l'esecuzione di un playbook: Se l'operazione va a buon fine: Se l'ID avviso non viene trovato: Stampa "L'azione non è riuscita a chiudere l'avviso con ID {ID} in Trellix Helix. Motivo: l'avviso con ID {ID} non è stato trovato." L'azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook: In caso contrario: Stampa "Errore durante l'esecuzione dell'azione "Chiudi avviso". Reason: {0}''.format(error.Stacktrace) |
Generale |
Aggiungi nota all'avviso
Descrizione
Aggiungi una nota all'avviso in Trellix Helix.
Parametri
| Nome visualizzato del parametro | Tipo | Valore predefinito | Is Mandatory | Descrizione |
|---|---|---|---|---|
| ID avviso | Numero intero | N/D | Sì | Specifica l'ID dell'avviso che deve essere soppresso in Trellix Helix. |
| Nota | Numero intero | N/D | Sì | Specifica una nota per l'avviso. |
Esegui il
L'azione non viene eseguita sulle entità e non ha parametri di input obbligatori.
Risultati dell'azione
Risultato script
| Nome del risultato dello script | Opzioni di valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Bacheca casi
| Tipo di risultato | Valore / Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | L'azione non deve non riuscire né interrompere l'esecuzione di un playbook: Se l'operazione va a buon fine: Se l'ID avviso non viene trovato: Stampa "L'azione non è riuscita ad aggiungere una nota all'avviso con ID {ID} in Trellix Helix. Motivo: l'avviso con ID {ID} non è stato trovato." L'azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook: In caso contrario: Stampa "Errore durante l'esecuzione dell'azione "Aggiungi nota all'avviso". Reason: {0}''.format(error.Stacktrace) |
Generale |
Ottieni elenchi
Descrizione
Restituisce informazioni sugli elenchi di Trellix Helix.
Parametri
| Nome visualizzato del parametro | Tipo | Valore predefinito | Is Mandatory | Descrizione |
|---|---|---|---|---|
| Nome | Stringa | N/D | No | Specifica il filtro per il nome. |
| Nome breve | Stringa | N/D | No | Specifica il filtro per il nome breve. |
| Attivo | Casella di controllo | Falso | No | Specifica se l'azione deve restituire solo gli elenchi attivi. |
| Interno | Casella di controllo | Falso | No | Specifica se l'azione deve restituire solo elenchi interni. |
| Protetto | Casella di controllo | Falso | No | Specifica se l'azione deve restituire solo elenchi protetti. |
| Ordina per | DDL | Nome Valori possibili: Nome Nome breve Data/ora di creazione: |
No | Specifica il parametro da utilizzare per ordinare i risultati. |
| Ordinamento | DDL | In ordine crescente Valori possibili: In ordine crescente In ordine decrescente |
No | Specifica l'ordinamento dei risultati. |
| Numero massimo di elenchi da restituire | Numero intero | 100 | No | Specifica il numero di elenchi da restituire. |
Esegui il
L'azione non viene eseguita sulle entità e non ha parametri di input obbligatori.
Risultati dell'azione
Risultato script
| Nome del risultato dello script | Opzioni di valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
"results": [
        {
            "id": 14387,
            "short_name": "siemplify_atest",
            "item_count": 0,
            "types": [],
            "created_by": {
                "id": "0b48dde7-5c81-4899-978d-793540861a42",
                "avatar": "https://secure.gravatar.com/avatar/0feb076e8da5a3dff2b62cf8e53525cd",
                "name": "xxxxxxxx",
                "username": "xxx.xxxxxx@xxxxxxxxx.xx",
                "primary_email": "xxx.xxxxxx@xxxxxxxxx.xx"
            },
            "updated_by": {
                "id": "0b48dde7-5c81-4899-978d-793540861a42",
                "avatar": "https://secure.gravatar.com/avatar/0feb076e8da5a3dff2b62cf8e53525cd",
                "name": "xxxxxxxx",
                "username": "xxx.xxxxxx@xxxxxxxxx.xx",
                "primary_email": "xxx.xxxxxx@xxxxxxxxx.xx"
            },
            "created_at": "2020-08-11T07:36:24.725168Z",
            "updated_at": "2020-08-11T07:36:24.725168Z",
            "name": "xxxxxxxx xxx",
            "type": "default",
            "description": "",
            "usage": [],
            "is_internal": false,
            "is_protected": false,
            "is_active": true,
            "hash": ""
        }
    ]
}
Bacheca casi
| Tipo di risultato | Valore / Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | L'azione non deve non riuscire né interrompere l'esecuzione di un playbook: Se l'operazione ha esito positivo: Se non sono stati trovati elenchi (is_success=false): Stampa "No lists were found that match the set criteria." L'azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook: In caso contrario: Stampa "Errore durante l'esecuzione dell'azione "Recupera elenchi". Reason: {0}''.format(error.Stacktrace) |
Generale |
| Bacheca casi | Nome: "Elenchi Trellix Helix" Colonna:
|
Generale |
Recupera elementi dell'elenco
Descrizione
Restituisce informazioni sugli elementi degli elenchi di Trellix Helix.
Parametri
| Nome visualizzato del parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
|---|---|---|---|---|
| Nome breve dell'elenco | Stringa | N/D | Sì | Specifica il nome breve dell'elenco. |
| Valore | Stringa | N/D | No | Specifica il filtro dei valori per gli elementi. |
| Tipo | DDL | ALL Valori possibili: FQDN IPv4 IPv6 MD5 VARIE SHA-1 |
No | Specifica il filtro del tipo per gli elementi. |
| Ordina per | DDL | Valore Valori possibili: Valore Tipo Rischio |
No | Specifica il parametro da utilizzare per ordinare i risultati. |
| Ordinamento | DDL | In ordine crescente Valori possibili: In ordine crescente In ordine decrescente |
No | Specifica l'ordinamento dei risultati. |
| Numero massimo di elementi da restituire | Numero intero | 100 | No | Specifica il numero di articoli da restituire. |
Esegui il
L'azione non viene eseguita sulle entità e non ha parametri di input obbligatori.
Risultati dell'azione
Risultato script
| Nome del risultato dello script | Opzioni di valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
"results": [
        {
            "id": 45404223,
            "value": "xxxxxxxxx.xx",
            "type": "misc",
            "risk": "Low",
            "notes": "",
            "list": 4969
        }
    ]
}
Bacheca casi
| Tipo di risultato | Valore / Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | L'azione non deve non riuscire né interrompere l'esecuzione di un playbook: In caso di esito positivo: Se non è stato trovato alcun elenco (is_success=false): Stampa "L'elenco con nome breve "{short_name}" non è stato trovato in Trellix Helix." Se l'elenco non contiene elementi (is_success=false): Stampa "Nessun elemento trovato nell'elenco con nome breve "{short_name}" in Trellix Helix." L'azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook: In caso contrario: Stampa "Errore durante l'esecuzione dell'azione "Recupera elementi dell'elenco". Reason: {0}''.format(error.Stacktrace) |
Generale |
Aggiungi entità a un elenco
Descrizione
Aggiungi le entità Google SecOps all'elenco Trellix Helix.
Parametri
| Nome visualizzato del parametro | Tipo | Valore predefinito | Is Mandatory | Descrizione |
|---|---|---|---|---|
| Nome breve dell'elenco | Stringa | N/D | No | Specifica il nome breve dell'elenco. |
| Rischio | DDL | Media Valori possibili: Bassa Media Alta Critico |
No | Specifica il rischio degli elementi. |
| Nota | Stringa | N/D | No | Specifica le note da aggiungere agli elementi. |
Esegui il
Questa azione viene eseguita su tutte le entità.
Risultati dell'azione
Risultato script
| Nome del risultato dello script | Opzioni di valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
{
    "id": 45417477,
    "value": "misc/email/fqdn/ipv4/ipv6/md5/shaa1aa",
    "type": "misc",
    "risk": "Critical",
    "notes": "Asd",
    "list": 14387
}
Bacheca casi
| Tipo di risultato | Valore / Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | L'azione non deve non riuscire né interrompere l'esecuzione di un playbook: if successful and at least one of the provided entities were added (is_success = true): Se non riesci ad arricchire entità specifiche(is_success = true): Print "Action was not able to add the following entities to the Trellix Helix list with short name '{0}' \n: {1}".format(List Short Name, [entity.identifier]) Se non sono state aggiunte entità (is_success=false): Stampa "Nessuna entità è stata aggiunta all'elenco con il nome breve "{short_name}" in Trellix Helix." L'azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook: In caso contrario: Stampa "Errore durante l'esecuzione dell'azione "Aggiungi entità a un elenco". Reason: {0}''.format(error.Stacktrace) |
Generale |
Ricerca nell'indice
Descrizione
Esegui la ricerca nell'indice in Trellix Helix.
Parametri
| Nome visualizzato del parametro | Tipo | Valore predefinito | Is Mandatory | Descrizione |
|---|---|---|---|---|
| Query | Stringa | N/D | Sì | Specifica la query per la ricerca, ad esempio: srcserver=172.30.202.130 |
| Intervallo di tempo | Stringa | N/D | No | Specifica l'intervallo di tempo per la ricerca. Sono supportati solo ore e giorni. Questa è la limitazione di Trellix Helix. Esempi di valori: 1 g - 1 giorno |
| Numero massimo di risultati da restituire | Numero intero | 100 | No | Specifica il numero di risultati da restituire. |
Esegui il
L'azione non viene eseguita sulle entità e non ha parametri di input obbligatori.
Risultati dell'azione
Risultato script
| Nome del risultato dello script | Opzioni di valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
"results": {
"hits": {
"hits": [
{
"_score": 0.0,
"_type": "_doc",
"_id": "e7afc97f-f3fb-4e1b-9915-a648f00b9c5f",
"_source": {
"dstusagetype": "cdn",
"_eventid": "e7afc97f-f3fb-4e1b-9915-a648f00b9c5f",
"srcisp": "private ip address lan",
"meta_uuid": "e7afc97f-f3fb-4e1b-9915-a648f00b9c5f",
"srcipv4": "x.x.x.x",
"alert_version": "x.x.x.x",
"cnchost": [
"xxx.xxxxxxx.xxx",
"xxx.xxxxxxx.xxx",
"xxx.xxxxxxx.xxx",
"xxx.xxxxxxx.xxx",
"xxx.xxxxxxx.xxx",
"xxx.xxxxxxx.xxx"
],
"detect_rulenames": [
"fireeye nx alert [malware-object]"
],
"dstdomain": "xxxxxxxx.xxx",
"dstregion": "california",
"meta_ts": "2020-08-13T08:34:12.000Z",
"dstipv4": "x.x.x.x",
"meta_rule": "fireeye_cms_alert-ss-0.1.4",
"alert_product": "web mps",
"srcmac": "xx:xx:xx:xx:xx:xx",
"eventlog": "malware-object",
"eventtype": "ips",
"dstcountry": "united states of america",
"msr_ruleids": [],
"meta_alert_deviceid": "867A65B84172",
"root-infection": "19",
"dstlatitude": 37.775699615478516,
"version": "x.x.x.x",
"detect_rulematches": [
{
"confidence": "high",
"severity": "medium",
"tags": [
"fireeye",
"ids",
"helixcmsrule",
"md-none"
],
"ruleid": "1.1.2370",
"rulename": "fireeye nx alert [malware-object]",
"revision": 0
}
],
"msg": "extended",
"dstisp": "cloudflare inc.",
"dstport": 80,
"metaclass": "antivirus",
"alerturl": "https://fireeye-cm.xxxxxx.xxxxx/event_stream/events_for_bot?ma_id=166",
"md5": "47f9fdc617f8c98a6732be534d8dbe9a",
"eventid": "166",
"product": "cms",
"virus": [
"fetestevent",
"fe_ml_heuristic"
],
"devicename": "fireeye-cm.xxxxxx.xxxxx",
"dstlongitude": -122.39520263671875,
"explanation": {
"malware-detected": {
"malware": [
{
"name": "fetestevent",
"stype": "vm-bot-command",
"sid": "11111112"
},
{
"profile": "win7x64-sp1m",
"http-header": "get /appliance-test/test-infection.exe http/1.1\r\nhost: fedeploycheck.fireeye.com\r\nuser-agent: mozilla/5.0 (windows nt 10.0; win64; x64; rv:79.0) gecko/20100101 firefox/79.0\r\naccept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8\r\naccept-language: en-us,en;q=0.5\r\naccept-encoding: gzip, deflate\r\nconnection: keep-alive\r\nupgrade-insecure-requests: 1\r\n\r\n http/1.1 200 ok\r\ndate: thu, 13 aug 2020 08:34:22 gmt\r\nserver: apache\r\nlast-modified: tue, 17 apr 2012 22:12:28 gmt\r\netag: \"40011-7000-4bde73bf74b00\"\r\naccept-ranges: bytes\r\ncontent-length: 28672\r\ncache-control: max-age=0\r\nexpires: thu, 13 aug 2020 08:34:22 gmt\r\nconnection: close\r\ncontent-type: application/octet-stream",
"submitted-at": "2020-08-13t08:32:15z",
"name": "fe_ml_heuristic",
"downloaded-at": "2020-08-13t08:34:08z",
"md5sum": "47f9fdc617f8c98a6732be534d8dbe9a",
"executed-at": "2020-08-13t08:34:12z",
"application": "windows explorer",
"sha256": "b009f4c1b52cbe6db873fd601b68735a05b0721556eea73690b704f77f04b17e",
"type": "exe",
"original": "test-infection.exe",
"stype": "malware-guard"
}
]
},
"cnc-services": {
"cnc-service": [
{
"type": "networkanomaly",
"sname": "fetestevent",
"protocol": "udp",
"port": "53",
"address": "xxx.xxxxxxx.xxx"
},
{
"type": "networkanomaly",
"sname": "fetestevent",
"protocol": "udp",
"port": "53",
"address": "xxx.xxxxxxx.xxx"
},
{
"sname": "fetestevent",
"protocol": "tcp",
"url": "hxxp:///appliance-test/alert.html",
"address": "xxx.xxxxxxx.xxx",
"sid": "11111112",
"type": "vmsigmatch",
"port": "80",
"channel": "get /appliance-test/alert.html http/1.1::~~cache-control: no-cache::~~connection: keep-alive::~~pragma: no-cache::~~user-agent: winhttp example/1.0::~~host: xxx.xxxxxxx.xxx::~~::~~"
},
{
"sname": "fetestevent",
"protocol": "tcp",
"url": "hxxp:///appliance-test/alert.html",
"address": "xxx.xxxxxxx.xxx",
"type": "networkanomaly",
"port": "80",
"channel": "get /appliance-test/alert.html http/1.1::~~cache-control: no-cache::~~connection: keep-alive::~~pragma: no-cache::~~user-agent: winhttp example/1.0::~~host: xxx.xxxxxxx.xxx::~~::~~get /appliance-test/alert.html http/1.1::~~cache-control: no-cache::~~connection: keep-alive::~~pragma: no-cache::~~user-agent: winhttp example/1.0::~~host: mil.fireeye.com::~~::~~"
},
{
"sname": "fetestevent",
"protocol": "tcp",
"url": "hxxp:///appliance-test/alert.html",
"address": "xxx.xxxxxxx.xxx",
"sid": "11111112",
"type": "vmsigmatch",
"port": "80",
"channel": "get /appliance-test/alert.html http/1.1::~~user-agent: winhttp example/1.0::~~host: xxx.xxxxxxx.xxx::~~connection: keep-alive::~~cache-control: no-cache::~~pragma: no-cache::~~::~~"
},
{
"sname": "fetestevent",
"protocol": "tcp",
"url": "hxxp:///appliance-test/alert.html",
"address": "xxx.xxxxxxx.xxx",
"type": "networkanomaly",
"port": "80",
"channel": "get /appliance-test/alert.html http/1.1::~~user-agent: winhttp example/1.0::~~host: xxx.xxxxxxx.xxx::~~connection: keep-alive::~~cache-control: no-cache::~~pragma: no-cache::~~::~~get /appliance-test/alert.html http/1.1::~~user-agent: winhttp example/1.0::~~host: xxx.xxxxxxx.xxx::~~connection: keep-alive::~~cache-control: no-cache::~~pragma: no-cache::~~::~~"
}
]
},
"anomaly": "229888",
"analysis": "binary"
},
"vlan": 0,
"detect_ruleids": [
"1.1.2370"
],
"alert": {
"ack": "no",
"ati-data": "{\"data\": [{\"extracted_from\": \"analysis\", \"observable_type\": \"hash\", \"context_api\": {\"threat_details\": {\"av_classifications\": [{\"first_seen\": \"2020-07-26t06:28:44.000000z\", \"av_vendor\": \"third-party-1\", \"av_product\": \"external products\", \"total_malicious\": 2, \"id\": \"av-results-type--b0ea2863-a6ec-3401-8892-3ccd59c9cbd8\", \"total_scanned\": 70}]}, \"name\": \"not_attributed\", \"sample_metadata\": {\"hashes\": {\"md5\": \"47f9fdc617f8c98a6732be534d8dbe9a\"}, \"mime_type\": \"application/x-dosexec\"}, \"updated_at\": \"2020-08-04 00:15:37.000000z\", \"created_at\": \"2020-08-04 00:15:37.000000z\", \"third_party_context\": {\"av_results\": [{\"product\": \"external products\", \"scanned\": \"2020-07-26t06:28:44.000000z\", \"total_malicious\": 2, \"total_scanned\": 70}]}, \"analysis_conclusion\": \"indeterminate\", \"type\": \"malware-summary\", \"id\": \"malware-summary--1e92bab8-007a-39ec-8c85-0a8859a5793c\"}, \"observable_value\": \"47f9fdc617f8c98a6732be534d8dbe9a\"}]}",
"sc-version": "1044.170"
},
"dstcountrycode": "us",
"meta_deviceid": "86F781D434CE",
"meta_sensor": "fireeye-nx1500v",
"alert_deviceid": "867a65b84172",
"class": "fireeye_nx_alert",
"severity": "majr",
"uuid": "e7afc97f-f3fb-4e1b-9915-a648f00b9c5f",
"sha256": "b009f4c1b52cbe6db873fd601b68735a05b0721556eea73690b704f77f04b17e",
"__metadata__": {
"received": "2020-08-13T08:34:37.000Z",
"raw_batch_id": "ff9eb053-d43f-43ef-82ec-bf8b8ca169b0",
"data_type": "passthrough",
"disable_index": false,
"dynamic_taxonomy": true,
"num_events": 1,
"source_type": "json",
"target_index": "alerts",
"batch_id": "ff9eb053-d43f-43ef-82ec-bf8b8ca169b0",
"customer_id": "hexqsj477",
"id": "e7afc97f-f3fb-4e1b-9915-a648f00b9c5f",
"sequence_number": 0
},
"sensor": "fireeye-nx1500v",
"srcport": 52903,
"srcserver": "x.x.x.x",
"rule": [
"vm-bot-command",
"malware-guard"
],
"srcusagetype": "rsv",
"deviceid": "86f781d434ce",
"action": "notified",
"attackinfo": "get /appliance-test/test-infection.exe http/1.1\r\nhost: fedeploycheck.fireeye.com\r\nuser-agent: mozilla/5.0 (windows nt 10.0; win64; x64; rv:79.0) gecko/20100101 firefox/79.0\r\naccept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8\r\naccept-language: en-us,en;q=0.5\r\naccept-encoding: gzip, deflate\r\nconnection: keep-alive\r\nupgrade-insecure-requests: 1\r\n\r\n http/1.1 200 ok\r\ndate: thu, 13 aug 2020 08:34:22 gmt\r\nserver: apache\r\nlast-modified: tue, 17 apr 2012 22:12:28 gmt\r\netag: \"40011-7000-4bde73bf74b00\"\r\naccept-ranges: bytes\r\ncontent-length: 28672\r\ncache-control: max-age=0\r\nexpires: thu, 13 aug 2020 08:34:22 gmt\r\nconnection: close\r\ncontent-type: application/octet-stream",
"dstcity": "san francisco"
},
"_index": "alerts"
}
],
"total": 9,
"max_score": 0.0
},
"_shards": {
"successful": 27,
"failed": 0,
"skipped": 0,
"total": 27
},
"took": 4,
"timed_out": false,
"metrics": {
"load": 0.9833333333333334,
"regex": false,
"list": false,
"aggregation": false,
"subsearch": false
},
"failures": []
}
}
Bacheca casi
| Tipo di risultato | Valore / Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | L'azione non deve non riuscire né interrompere l'esecuzione di un playbook: In caso di esito positivo: Se non viene eseguito correttamente, hits/total=0 (is_success=false): Stampa "Nessun risultato trovato per la query '{query}'." L'azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook: In caso contrario: Stampa "Errore durante l'esecuzione dell'azione "Ricerca nell'indice". Reason: {0}''.format(error.Stacktrace) |
Generale |
Ricerca negli archivi
Descrizione
Esegui la ricerca nell'archivio in Trellix Helix.
Parametri
| Nome visualizzato del parametro | Tipo | Valore predefinito | Is Mandatory | Descrizione |
|---|---|---|---|---|
| Query | Stringa | N/D | Sì | Specifica la query per la ricerca, ad esempio srcserver=172.30.202.130 |
| Intervallo di tempo | Stringa | N/D | Sì | Specifica l'intervallo di tempo per la ricerca. Sono supportati solo ore e giorni. Questa è la limitazione di Trellix Helix. Esempi di valori: 1 g - 1 giorno |
| Numero massimo di risultati da restituire | Numero intero | 100 | No | Specifica il numero di risultati da restituire. |
Esegui il
L'azione non viene eseguita sulle entità e non ha parametri di input obbligatori.
Risultati dell'azione
Risultato script
| Nome del risultato dello script | Opzioni di valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
"results": {
"hits": {
"hits": [
{
"_score": 0.0,
"_type": "_doc",
"_id": "e7afc97f-f3fb-4e1b-9915-a648f00b9c5f",
"_source": {
"dstusagetype": "cdn",
"_eventid": "e7afc97f-f3fb-4e1b-9915-a648f00b9c5f",
"srcisp": "private ip address lan",
"meta_uuid": "e7afc97f-f3fb-4e1b-9915-a648f00b9c5f",
"srcipv4": "x.x.x.x",
"alert_version": "x.x.x.x",
"cnchost": [
"xxx.xxxxxxx.xxx",
"xxx.xxxxxxx.xxx",
"xxx.xxxxxxx.xxx",
"xxx.xxxxxxx.xxx",
"xxx.xxxxxxx.xxx",
"xxx.xxxxxxx.xxx"
],
"detect_rulenames": [
"fireeye nx alert [malware-object]"
],
"dstdomain": "cloudflare.com",
"dstregion": "california",
"meta_ts": "2020-08-13T08:34:12.000Z",
"dstipv4": "172.65.203.203",
"meta_rule": "fireeye_cms_alert-ss-0.1.4",
"alert_product": "web mps",
"srcmac": "x:x:x:x:x:x",
"eventlog": "malware-object",
"eventtype": "ips",
"dstcountry": "united states of america",
"msr_ruleids": [],
"meta_alert_deviceid": "867A65B84172",
"root-infection": "19",
"dstlatitude": 37.775699615478516,
"version": "9.0.0.916210",
"detect_rulematches": [
{
"confidence": "high",
"severity": "medium",
"tags": [
"fireeye",
"ids",
"helixcmsrule",
"md-none"
],
"ruleid": "1.1.2370",
"rulename": "fireeye nx alert [malware-object]",
"revision": 0
}
],
"msg": "extended",
"dstisp": "cloudflare inc.",
"dstport": 80,
"metaclass": "antivirus",
"alerturl": "https://fireeye-cm.xxxxxxxxxx.xxxxx/event_stream/events_for_bot?ma_id=166",
"md5": "47f9fdc617f8c98a6732be534d8dbe9a",
"eventid": "166",
"product": "cms",
"virus": [
"fetestevent",
"fe_ml_heuristic"
],
"devicename": "fireeye-cm.xxxxxxxxxx.xxxxx",
"dstlongitude": -122.39520263671875,
"explanation": {
"malware-detected": {
"malware": [
{
"name": "fetestevent",
"stype": "vm-bot-command",
"sid": "11111112"
},
{
"profile": "win7x64-sp1m",
"http-header": "get /appliance-test/test-infection.exe http/1.1\r\nhost: fedeploycheck.fireeye.com\r\nuser-agent: mozilla/5.0 (windows nt 10.0; win64; x64; rv:79.0) gecko/20100101 firefox/79.0\r\naccept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8\r\naccept-language: en-us,en;q=0.5\r\naccept-encoding: gzip, deflate\r\nconnection: keep-alive\r\nupgrade-insecure-requests: 1\r\n\r\n http/1.1 200 ok\r\ndate: thu, 13 aug 2020 08:34:22 gmt\r\nserver: apache\r\nlast-modified: tue, 17 apr 2012 22:12:28 gmt\r\netag: \"40011-7000-4bde73bf74b00\"\r\naccept-ranges: bytes\r\ncontent-length: 28672\r\ncache-control: max-age=0\r\nexpires: thu, 13 aug 2020 08:34:22 gmt\r\nconnection: close\r\ncontent-type: application/octet-stream",
"submitted-at": "2020-08-13t08:32:15z",
"name": "fe_ml_heuristic",
"downloaded-at": "2020-08-13t08:34:08z",
"md5sum": "47f9fdc617f8c98a6732be534d8dbe9a",
"executed-at": "2020-08-13t08:34:12z",
"application": "windows explorer",
"sha256": "b009f4c1b52cbe6db873fd601b68735a05b0721556eea73690b704f77f04b17e",
"type": "exe",
"original": "test-infection.exe",
"stype": "malware-guard"
}
]
},
"cnc-services": {
"cnc-service": [
{
"type": "networkanomaly",
"sname": "fetestevent",
"protocol": "udp",
"port": "53",
"address": "xxx.xxxxxxx.xxx"
},
{
"type": "networkanomaly",
"sname": "fetestevent",
"protocol": "udp",
"port": "53",
"address": "xxx.xxxxxxx.xxx"
},
{
"sname": "fetestevent",
"protocol": "tcp",
"url": "hxxp:///appliance-test/alert.html",
"address": "xxx.xxxxxxx.xxx",
"sid": "11111112",
"type": "vmsigmatch",
"port": "80",
"channel": "get /appliance-test/alert.html http/1.1::~~cache-control: no-cache::~~connection: keep-alive::~~pragma: no-cache::~~user-agent: winhttp example/1.0::~~host: xxx.xxxxxxx.xxx::~~::~~"
},
{
"sname": "fetestevent",
"protocol": "tcp",
"url": "hxxp:///appliance-test/alert.html",
"address": "xxx.xxxxxxx.xxx",
"type": "networkanomaly",
"port": "80",
"channel": "get /appliance-test/alert.html http/1.1::~~cache-control: no-cache::~~connection: keep-alive::~~pragma: no-cache::~~user-agent: winhttp example/1.0::~~host: mil.fireeye.com::~~::~~get /appliance-test/alert.html http/1.1::~~cache-control: no-cache::~~connection: keep-alive::~~pragma: no-cache::~~user-agent: winhttp example/1.0::~~host: xxx.xxxxxxx.xxx::~~::~~"
},
{
"sname": "fetestevent",
"protocol": "tcp",
"url": "hxxp:///appliance-test/alert.html",
"address": "xxx.xxxxxxx.xxx",
"sid": "11111112",
"type": "vmsigmatch",
"port": "80",
"channel": "get /appliance-test/alert.html http/1.1::~~user-agent: winhttp example/1.0::~~host: xxx.xxxxxxx.xxx::~~connection: keep-alive::~~cache-control: no-cache::~~pragma: no-cache::~~::~~"
},
{
"sname": "fetestevent",
"protocol": "tcp",
"url": "hxxp:///appliance-test/alert.html",
"address": "xxx.xxxxxxx.xxx",
"type": "networkanomaly",
"port": "80",
"channel": "get /appliance-test/alert.html http/1.1::~~user-agent: winhttp example/1.0::~~host: xxx.xxxxxxx.xxx::~~connection: keep-alive::~~cache-control: no-cache::~~pragma: no-cache::~~::~~get /appliance-test/alert.html http/1.1::~~user-agent: winhttp example/1.0::~~host: mil.fireeye.com::~~connection: keep-alive::~~cache-control: no-cache::~~pragma: no-cache::~~::~~"
}
]
},
"anomaly": "229888",
"analysis": "binary"
},
"vlan": 0,
"detect_ruleids": [
"1.1.2370"
],
"alert": {
"ack": "no",
"ati-data": "{\"data\": [{\"extracted_from\": \"analysis\", \"observable_type\": \"hash\", \"context_api\": {\"threat_details\": {\"av_classifications\": [{\"first_seen\": \"2020-07-26t06:28:44.000000z\", \"av_vendor\": \"third-party-1\", \"av_product\": \"external products\", \"total_malicious\": 2, \"id\": \"av-results-type--b0ea2863-a6ec-3401-8892-3ccd59c9cbd8\", \"total_scanned\": 70}]}, \"name\": \"not_attributed\", \"sample_metadata\": {\"hashes\": {\"md5\": \"47f9fdc617f8c98a6732be534d8dbe9a\"}, \"mime_type\": \"application/x-dosexec\"}, \"updated_at\": \"2020-08-04 00:15:37.000000z\", \"created_at\": \"2020-08-04 00:15:37.000000z\", \"third_party_context\": {\"av_results\": [{\"product\": \"external products\", \"scanned\": \"2020-07-26t06:28:44.000000z\", \"total_malicious\": 2, \"total_scanned\": 70}]}, \"analysis_conclusion\": \"indeterminate\", \"type\": \"malware-summary\", \"id\": \"malware-summary--1e92bab8-007a-39ec-8c85-0a8859a5793c\"}, \"observable_value\": \"47f9fdc617f8c98a6732be534d8dbe9a\"}]}",
"sc-version": "1044.170"
},
"dstcountrycode": "us",
"meta_deviceid": "86F781D434CE",
"meta_sensor": "fireeye-nx1500v",
"alert_deviceid": "867a65b84172",
"class": "fireeye_nx_alert",
"severity": "majr",
"uuid": "e7afc97f-f3fb-4e1b-9915-a648f00b9c5f",
"sha256": "b009f4c1b52cbe6db873fd601b68735a05b0721556eea73690b704f77f04b17e",
"__metadata__": {
"received": "2020-08-13T08:34:37.000Z",
"raw_batch_id": "ff9eb053-d43f-43ef-82ec-bf8b8ca169b0",
"data_type": "passthrough",
"disable_index": false,
"dynamic_taxonomy": true,
"num_events": 1,
"source_type": "json",
"target_index": "alerts",
"batch_id": "ff9eb053-d43f-43ef-82ec-bf8b8ca169b0",
"customer_id": "hexqsj477",
"id": "e7afc97f-f3fb-4e1b-9915-a648f00b9c5f",
"sequence_number": 0
},
"sensor": "fireeye-nx1500v",
"srcport": 52903,
"srcserver": "x.x.x.x",
"rule": [
"vm-bot-command",
"malware-guard"
],
"srcusagetype": "rsv",
"deviceid": "86f781d434ce",
"action": "notified",
"attackinfo": "get /appliance-test/test-infection.exe http/1.1\r\nhost: fedeploycheck.fireeye.com\r\nuser-agent: mozilla/5.0 (windows nt 10.0; win64; x64; rv:79.0) gecko/20100101 firefox/79.0\r\naccept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8\r\naccept-language: en-us,en;q=0.5\r\naccept-encoding: gzip, deflate\r\nconnection: keep-alive\r\nupgrade-insecure-requests: 1\r\n\r\n http/1.1 200 ok\r\ndate: thu, 13 aug 2020 08:34:22 gmt\r\nserver: apache\r\nlast-modified: tue, 17 apr 2012 22:12:28 gmt\r\netag: \"40011-7000-4bde73bf74b00\"\r\naccept-ranges: bytes\r\ncontent-length: 28672\r\ncache-control: max-age=0\r\nexpires: thu, 13 aug 2020 08:34:22 gmt\r\nconnection: close\r\ncontent-type: application/octet-stream",
"dstcity": "san francisco"
},
"_index": "alerts"
}
],
"total": 9,
"max_score": 0.0
},
"_shards": {
"successful": 27,
"failed": 0,
"skipped": 0,
"total": 27
},
"took": 4,
"timed_out": false,
"metrics": {
"load": 0.9833333333333334,
"regex": false,
"list": false,
"aggregation": false,
"subsearch": false
},
"failures": []
}
}
Bacheca casi
| Tipo di risultato | Valore / Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | L'azione non deve non riuscire né interrompere l'esecuzione di un playbook: Se l'operazione ha esito positivo: Se il job è stato messo in pausa 3 volte (is_success =false): Stampa "Nessun risultato trovato per la query di archiviazione '{query}'. Motivo: il job di ricerca nell'archivio è stato messo in pausa più di 3 volte." L'azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook: In caso contrario: Stampa "Errore durante l'esecuzione dell'azione "Ricerca nell'archivio". Reason: {0}''.format(error.Stacktrace) Se l'input nel parametro Periodo di tempo non è valido: print "Error executing action "Archive Search". Motivo: nel parametro "Time Frame" viene utilizzato un formato imprevisto. Controlla il valore specificato. ''.format(error.Stacktrace) |
Generale |
Visualizza i dettagli dell'avviso
Descrizione
Recupera informazioni sull'avviso da Trellix Helix.
Parametri
| Nome visualizzato del parametro | Tipo | Valore predefinito | Is Mandatory | Descrizione |
|---|---|---|---|---|
| ID avviso | Numero intero | N/D | Sì | Specifica l'ID dell'avviso che deve essere arricchito in Trellix Helix. |
| Numero massimo di note da restituire | Numero intero | 50 | No | Specifica il numero di note associate da restituire. |
Esegui il
L'azione non viene eseguita sulle entità e non ha parametri di input obbligatori.
Risultati dell'azione
Risultato script
| Nome del risultato dello script | Opzioni di valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
{
    "alerts": [
        {
            "_assignedAt": null,
            "_assignedTo": null,
            "_createdBy": {
                "id": "abd5feae-84fc-41e9-be61-336ec358c89a",
                "avatar": "https://secure.gravatar.com/avatar/8267ad472cbc450380f270ee60d729b5",
                "name": "System User",
                "username": "system_user",
                "primary_email": "xx.xxxxx@fireeye.com"
            },
            "_updatedBy": {
                "id": "0b48dde7-5c81-4899-978d-793540861a42",
                "avatar": "https://secure.gravatar.com/avatar/0feb076e8da5a3dff2b62cf8e53525cd",
                "name": "xxxxxxxxx",
                "username": "xxx.xxxxxx@xxxxxxx.xxx",
                "primary_email": "xxx.xxxxxx@xxxxxxx.xxx"
            },
            "alertThreat": "Unknown",
            "alertType": "fireeye_rule",
            "alertTypeDetails": {
                "source": "fireeye-domain",
                "detail": {
                    "pid": 3808,
                    "result": "quarantined",
                    "lastmodifiedtime": "2020-08-17T11:18:09.274Z",
                    "processpath": "c:\\knowbe4\\rssimulator\\start.exe",
                    "confidence": "high",
                    "filename": "c:\\knowbe4\\rssimulator\\testfolder\\tests\\9\\1873917892.axp",
                    "hx_alert_id": 504,
                    "accountdomain": "xxxxxxx-xxx",
                    "method": "oas",
                    "username": "xxxxxxxxx",
                    "virus": "generic.mg.4a1aa9b759980343",
                    "agentdomain": "xxxxxx-xxx",
                    "createdtime": "2020-05-24T11:18:08.993Z",
                    "agenthostname": "xxxxxx-xxxxxx",
                    "md5": "4a1aa9b7599803432bfe85056f1dce06",
                    "sha1": "469cf073c0ffcdfd23c28d88a851b885422ab2ce",
                    "bytes": 224888,
                    "agentip": "x.x.x.x",
                    "deviceid": "86b7f11acf8d",
                    "malwaretype": "malware",
                    "lastaccessedtime": "2020-08-17T11:18:09.274Z",
                    "objecttype": "file"
                },
                "summary": {
                    "virus": "generic.mg.4a1aa9b759980343",
                    "malwaretype": "malware"
                }
            },
            "classification": 30,
            "closedState": "Unknown",
            "confidence": "Medium",
            "context": null,
            "createDate": "2020-08-17T11:30:16.863577Z",
            "customer_id": "hexqsj477",
            "description": "FireEye HX detected and quarantined malware on this system using the AV engine.",
            "displayId": 3564,
            "distinguisherKey": "js2asebmwggfxt0ahvu034~,~malware~,~generic.mg.4a1aa9b759980343~,~quarantined",
            "distinguishers": {
                "virus": "generic.mg.4a1aa9b759980343",
                "agentid": "js2asebmwggfxt0ahvu034",
                "result": "quarantined",
                "malwaretype": "malware"
            },
            "emailedAt": 737654,
            "eventCount": 1,
            "eventsThreshold": 1,
            "firstEventAt": "2020-08-17T11:29:13.124000Z",
            "lastEventAt": "2020-08-17T11:29:13.124000Z",
            "external": [],
            "externalCount": 0,
            "externalId": "",
            "id": "5f3a6a3777e949323809f5af",
            "infoLinks": [],
            "internal": [],
            "internalCount": 0,
            "isThreat": false,
            "isTuned": false,
            "killChain": [
                "5 - Installation"
            ],
            "lastSyncMs": 1597663799165,
            "message": "FIREEYE HX [Malware Prevented]",
            "notes": [],
            "notesCount": 0,
            "organization": "hexqsj477",
            "originId": "MAP_RULE",
            "queues": [
                "Default Queue"
            ],
            "revision": 0,
            "revisions": [],
            "revisionNotes": "",
            "risk": "Medium",
            "riskOrder": 2,
            "search": "class=fireeye_hx_alert eventlog=mal result=quarantined NOT srcipv4:$exclusions.global.srcipv4",
            "secondsThreshold": 60,
            "severity": "Medium",
            "sourceRevision": 0,
            "sourceUrl": "",
            "state": "Open",
            "suppressed": true,
            "tags": [
                "fireeye",
                "helixhxrule",
                "malware",
                "av",
                "md-info"
            ],
            "threatChangedAt": null,
            "threatType": 50,
            "triggerId": "1.1.2615",
            "triggerRevision": 0,
            "tuningSearch": "",
            "updateDate": "2020-09-13T07:10:25.451790Z"
        }
    ],
    "meta": {
        "count": 1,
        "previous": null,
        "offset": 0,
        "limit": 30,
        "next": null
    }
}
Bacheca casi
| Tipo di risultato | Valore / Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | L'azione non deve non riuscire né interrompere l'esecuzione di un playbook: In caso di esito positivo: Se l'ID avviso non viene trovato: Stampa "L'azione non è stata in grado di restituire informazioni sull'avviso con ID {ID} da Trellix Helix. Motivo: l'avviso con ID {ID} non è stato trovato." L'azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook: In caso contrario: Stampa "Errore durante l'esecuzione dell'azione "Recupera dettagli avviso". Reason: {0}''.format(error.Stacktrace) |
Generale |
| Bacheca casi | Nome tabella: Notes Colonne della tabella:
|
Generale |
Endpoint di arricchimento
Descrizione
Recupera le informazioni di sistema dell'endpoint in base al nome host.
Esegui il
Questa azione viene eseguita sull'entità Hostname.
Risultati dell'azione
Arricchimento delle entità
| Nome del campo di arricchimento | Origine (chiave JSON) | Logica - Quando applicarle |
|---|---|---|
| FEHelix_risk_score | risk_score | Se disponibile in JSON |
| FEHelix_last_event_at | last_event_at | Se disponibile in JSON |
| FEHelix_severity | gravità | Se disponibile in JSON |
| FEHelix_status | asset_status | Se disponibile in JSON |
| FEHelix_source | origine | Se disponibile in JSON |
| FEHelix_events_count | events_count | Se disponibile in JSON |
| FEHelix_is_vip_asset | is_vip_asset | Se disponibile in JSON |
| FEHelix_type | asset_type | Se disponibile in JSON |
| FEHelix_name | asset_name | Se disponibile in JSON |
| FEHelix_detections_count | rilevamenti | Se disponibile in JSON |
| FEHelix_uuid | asset_uuid | Se disponibile in JSON |
| FEHelix_department | asset_department | Se disponibile in JSON |
| FEHelix_id | id | Se disponibile in JSON |
| FEHelix_os | properties/os | Se disponibile in JSON |
Risultato script
| Nome del risultato dello script | Opzioni di valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
{
    "risk_score": 0,
    "last_event_at": null,
    "asset_job_title": null,
    "severity": "Low",
    "cidr_range": null,
    "asset_status": "active",
    "source": "detection",
    "created_at": "2020-09-01T22:27:05.202322+00:00",
    "events_count": 0,
    "is_vip_asset": false,
    "asset_type": "xxxx",
    "asset_name": "xx-xxxx-xxxx",
    "last_activity": "2020-09-01T22:27:05.202322+00:00",
    "detections": 0,
    "asset_uuid": "09aa70c9-f76e-4092-a3a6-040192d24231",
    "location": null,
    "properties": {
        "os": "windows 10 enterprise evaluation"
    },
    "org": "hexqsj477",
    "id": 856440,
    "asset_department": null
}
Bacheca casi
| Tipo di risultato | Valore / Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | L'azione non deve non riuscire né interrompere l'esecuzione di un playbook: if successful and at least one of the provided entities were enriched (is_success = true): Se non riesci ad arricchire entità specifiche(is_success = true): Print "Action was not able to enrich the following entities in Trellix Helix\n: {0}".format([entity.identifier]) Se non sono state arricchite entità (is_success=false): Stampa "Nessuna entità è stata arricchita". L'azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook: In caso contrario: Stampa "Errore durante l'esecuzione dell'azione "Arricchisci endpoint". Reason: {0}''.format(error.Stacktrace) |
Generale |
Arricchisci utente
Descrizione
Recuperare informazioni sugli utenti da Trellix Helix.
Esegui il
Questa azione viene eseguita sull'entità Utente.
Risultati dell'azione
Arricchimento delle entità
| Nome del campo di arricchimento | Origine (chiave JSON) | Logica - Quando applicarle |
|---|---|---|
| FEHelix_risk_score | risk_score | Se disponibile in JSON |
| FEHelix_last_event_at | last_event_at | Se disponibile in JSON |
| FEHelix_severity | gravità | Se disponibile in JSON |
| FEHelix_status | asset_status | Se disponibile in JSON |
| FEHelix_source | origine | Se disponibile in JSON |
| FEHelix_events_count | events_count | Se disponibile in JSON |
| FEHelix_is_vip_asset | is_vip_asset | Se disponibile in JSON |
| FEHelix_type | asset_type | Se disponibile in JSON |
| FEHelix_name | asset_name | Se disponibile in JSON |
| FEHelix_detections_count | rilevamenti | Se disponibile in JSON |
| FEHelix_uuid | asset_uuid | Se disponibile in JSON |
| FEHelix_department | asset_department | Se disponibile in JSON |
| FEHelix_id | id | Se disponibile in JSON |
Risultato script
| Nome del risultato dello script | Opzioni di valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
{
            "risk_score": 0,
            "last_event_at": null,
            "asset_job_title": null,
            "severity": "Low",
            "cidr_range": null,
            "asset_status": "active",
            "source": "detection",
            "created_at": "2020-08-25T20:26:17.694104+00:00",
            "events_count": 0,
            "is_vip_asset": false,
            "asset_type": "User",
            "asset_name": "xxxxxxxx",
            "last_activity": "2020-08-25T20:26:17.694104+00:00",
            "detections": 0,
            "asset_uuid": "066c934a-c768-4c4f-adf5-35d03e95fc95",
            "location": null,
            "properties": {},
            "org": "hexqsj477",
            "id": 1174213,
            "asset_department": null
}
Bacheca casi
| Tipo di risultato | Valore / Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | L'azione non deve non riuscire né interrompere l'esecuzione di un playbook: if successful and at least one of the provided entities were enriched (is_success = true): Se non riesci ad arricchire entità specifiche(is_success = true): Print "Action was not able to enrich the following entities in Trellix Helix\n: {0}".format([entity.identifier]) Se non sono state arricchite entità (is_success=false): Stampa "Nessuna entità è stata arricchita". L'azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook: In caso contrario: Stampa "Errore durante l'esecuzione dell'azione "Arricchisci utente". Reason: {0}''.format(error.Stacktrace) |
Generale |
Connettori
FireEye Helix - Connettore degli avvisi
Descrizione
Estrai gli avvisi da Trellix Helix.
Autenticazione API
L'autenticazione API viene eseguita tramite l'intestazione x-fireeye-api-key, che contiene la chiave API.
Configura il connettore FireEye Helix - Alerts in Google SecOps
Per istruzioni dettagliate su come configurare un connettore in Google SecOps, consulta Configurazione del connettore.
Parametri del connettore
Utilizza i seguenti parametri per configurare il connettore:
| Nome visualizzato del parametro | Tipo | Valore predefinito | Is Mandatory | Descrizione |
|---|---|---|---|---|
| Nome campo prodotto | Stringa | Nome prodotto | Sì | Inserisci il nome del campo di origine per recuperare il nome del campo del prodotto. |
| Nome campo evento | Stringa | eventtype | Sì | Inserisci il nome del campo di origine per recuperare il nome del campo evento. |
| Nome campo ambiente | Stringa | "" | No | Descrive il nome del campo in cui è memorizzato il nome dell'ambiente. Se il campo dell'ambiente non viene trovato, l'ambiente è quello predefinito. |
| Pattern regex dell'ambiente | Stringa | .* | No | Un pattern regex da eseguire sul valore trovato nel campo "Nome campo ambiente". Il valore predefinito è .* per rilevare tutto e restituire il valore invariato. Utilizzato per consentire all'utente di manipolare il campo dell'ambiente tramite la logica delle espressioni regolari. Se il pattern regex è nullo o vuoto o se il valore dell'ambiente è nullo, il risultato finale dell'ambiente è l'ambiente predefinito. |
| Timeout dello script (secondi) | Numero intero | 180 | Sì | Limite di timeout per il processo Python che esegue lo script corrente. |
| Root API | Stringa | https://helix.eu.fireeye.com/helix/id/{id} | Sì | Radice API dell'istanza Trellix Helix. Esempio: https://helix.eu.fireeye.com/helix/id/aaaqsj477 |
| Token API | Stringa | N/D | No | Token API dell'account Trellix Helix. |
| ID client | Stringa | N/D | No | ID client per l'autenticazione OAuth IAM di Trellix. |
| Client secret | Password | N/D | No | Client secret per l'autenticazione OAuth IAM di Trellix. |
| Ambito | Stringa | xdr.alr.r xdr.org.adm | No | Ambiti separati da spazi per l'autenticazione OAuth IAM di Trellix. |
| Fuso orario del server | Stringa | N/D | No | Specifica il fuso orario impostato sul server Trellix Helix rispetto all'UTC. Ad esempio, +1, -1 e così via. Se non viene specificato nulla, il connettore utilizzerà il fuso orario UTC come predefinito. |
| Rischio di recupero minimo | Stringa | Media | Sì | Rischio più basso che verrà utilizzato per recuperare l'avviso. Valori possibili: Media Alta Critico |
| Numero massimo di ore di recupero indietro | Numero intero | 1 | No | Numero di ore da cui recuperare gli avvisi. |
| Numero massimo di avvisi da recuperare | Numero intero | 50 | No | Il numero di avvisi da elaborare per un'iterazione del connettore. |
| Utilizza la lista consentita come lista bloccata | Casella di controllo | Deselezionata | Sì | Se questa opzione è attiva, la lista consentita verrà utilizzata come lista bloccata. |
| Verifica SSL | Casella di controllo | Deselezionata | Sì | Se l'opzione è abilitata, verifica che il certificato SSL per la connessione al server Trellix Helix sia valido. |
| Indirizzo del server proxy | Stringa | N/D | No | L'indirizzo del server proxy da utilizzare. |
| Nome utente proxy | Stringa | N/D | No | Il nome utente del proxy con cui eseguire l'autenticazione. |
| Password proxy | Password | N/D | No | La password del proxy con cui eseguire l'autenticazione. |
Regole del connettore
Supporto dei proxy
Il connettore supporta il proxy.
Hai bisogno di ulteriore assistenza? Ricevi risposte dai membri della community e dai professionisti di Google SecOps.