


在共用虛擬私有雲架構中,主專案的網路會與服務專案共用。直到最近,這項限制仍會導致這些專案無法分隔到不同的 perimeter。推出以私人 IP 位址為基礎的輸入和輸出規則後,主機和服務專案現在可以位於不同的 perimeter,同時透過這些規則控管存取權。
參考架構
服務政策會使用下列屬性:
- VPC Service Controls 範圍
- Access Context Manager 私人 IP 位址
- 輸入和輸出規則
在網路元件中,這個架構會使用 Private Service Connect 端點存取 Google API。
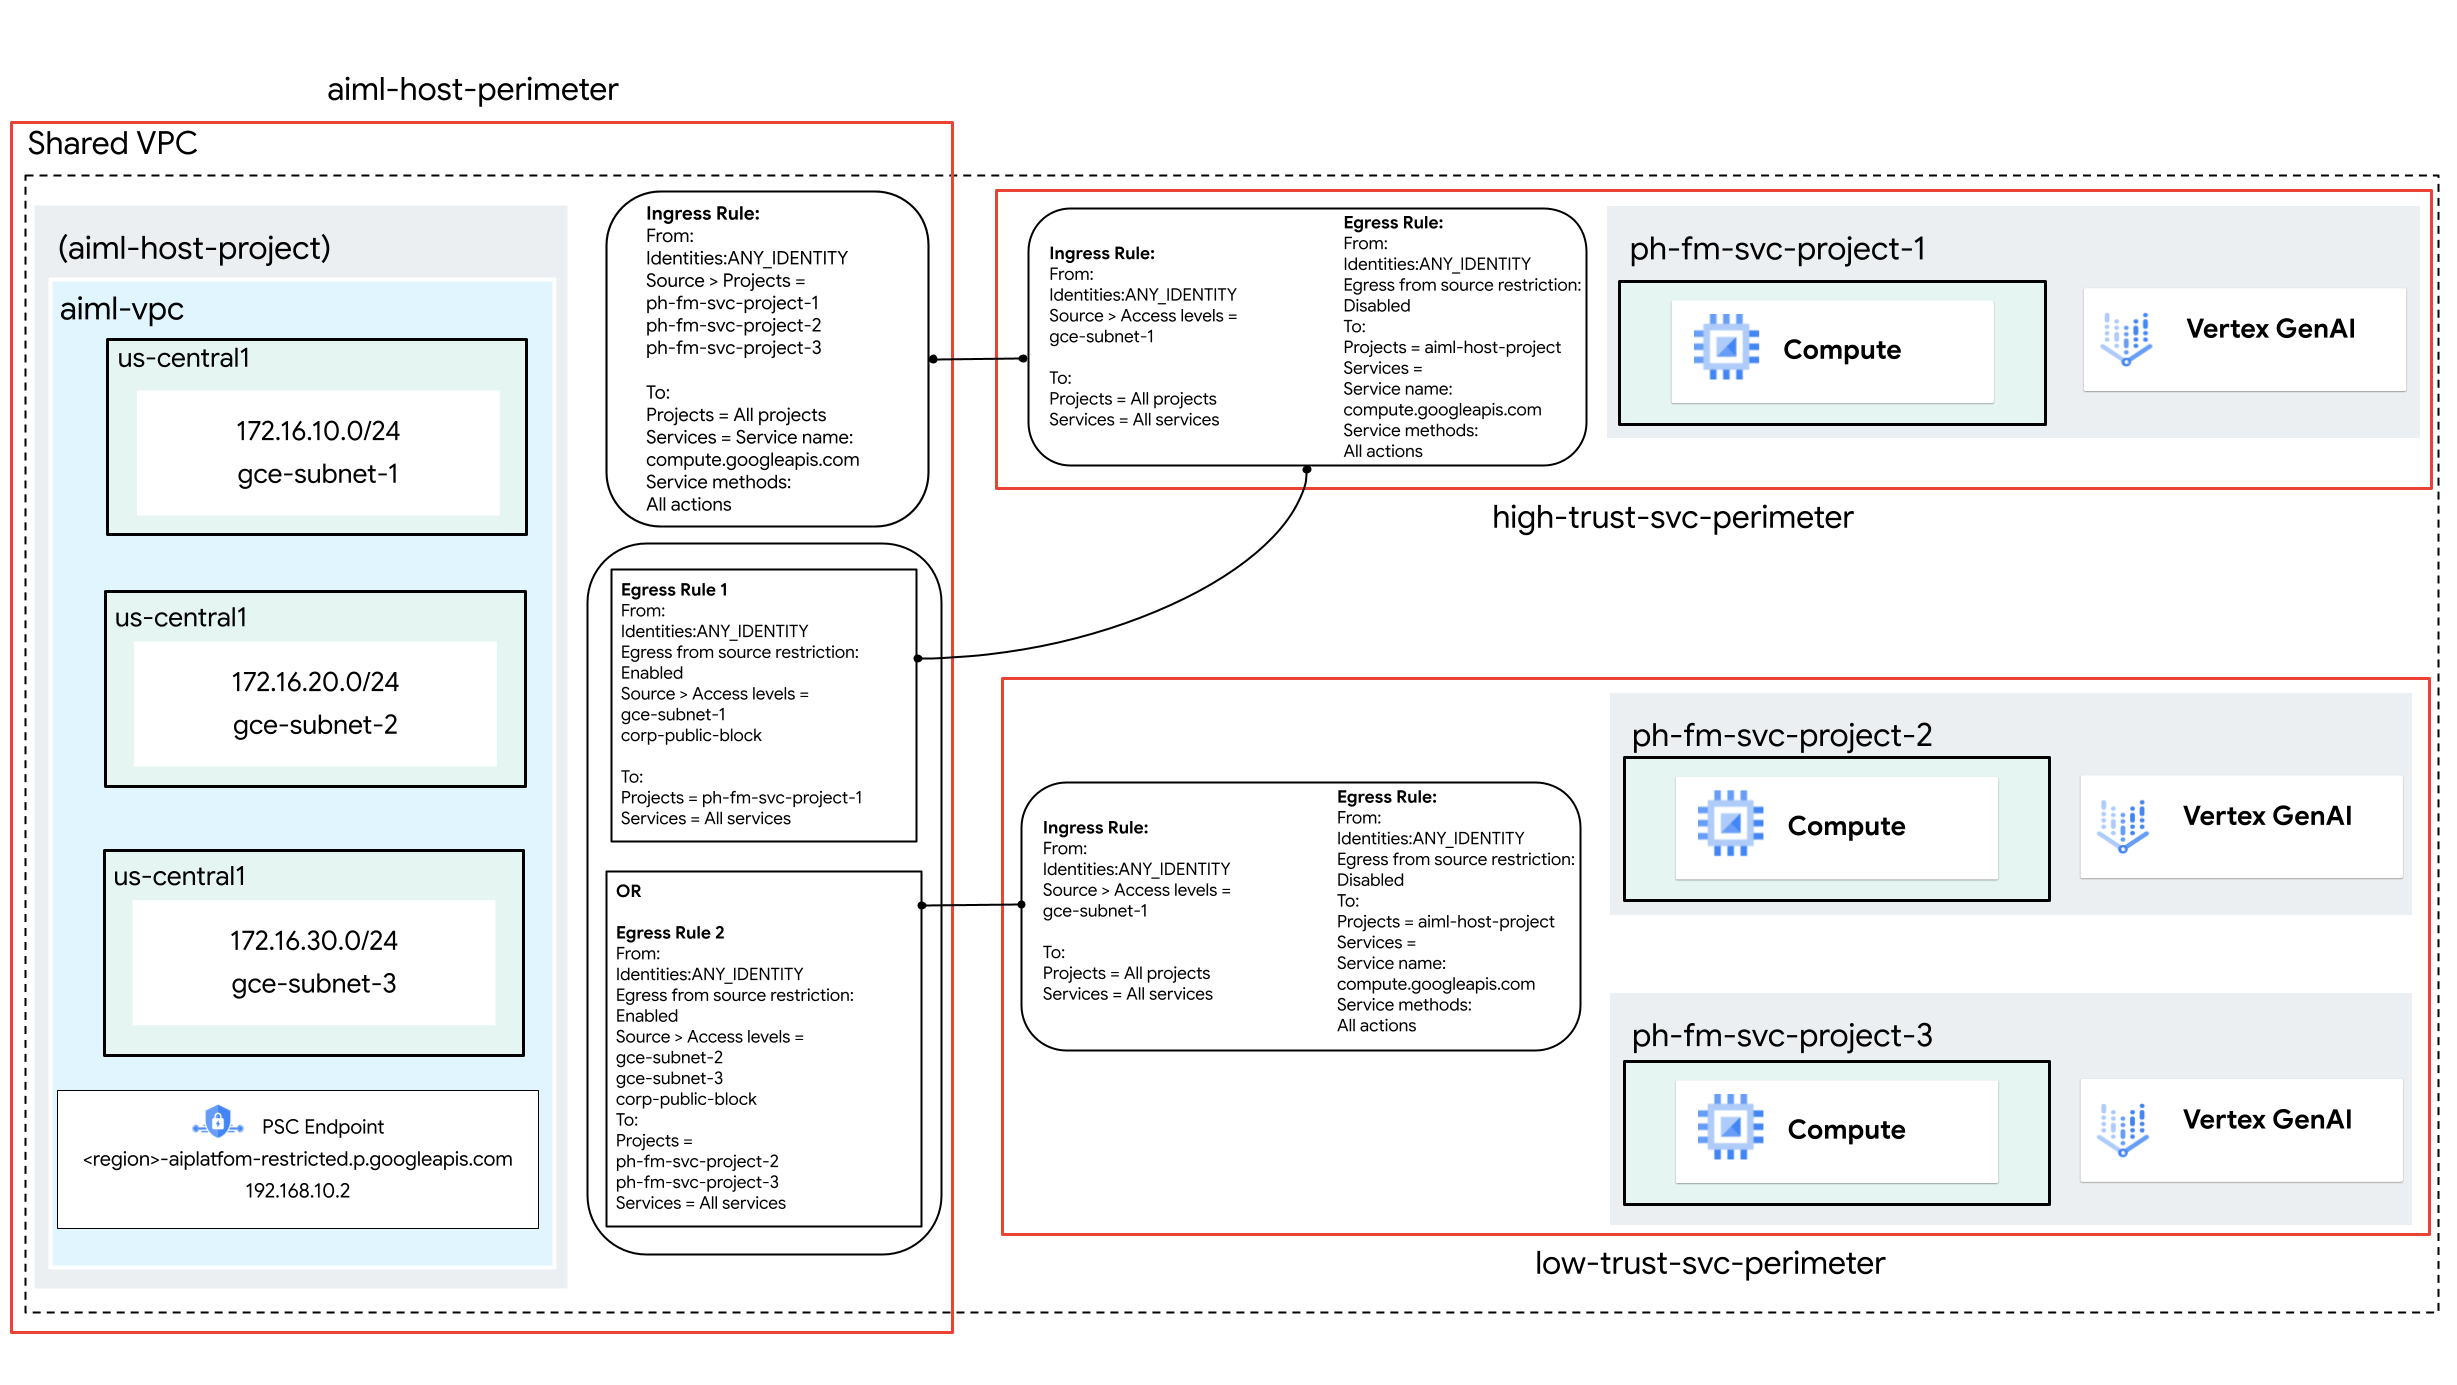
在這個參考架構中,輸入和輸出規則以及私人 IP 位址,用於控制 Compute Engine 執行個體與 Agent Platform API 之間的存取權,適用於下列 service perimeter 和專案:
| 範圍 | Perimeter 內的專案 |
|---|---|
aiml-host-perimeter |
aiml-host-project |
high-trust-svc-perimeter |
ph-fm-svc-project-1 |
low-trust-svc-perimeter |
ph-fm-svc-project-2、ph-fm-svc-project-3 |
從各服務專案的 Compute Engine 執行個體存取 Agent Platform API 時,會受到 VPC Service Controls 輸入和輸出規則控管。這些規則會使用以私人 IP 位址設定的 Access Context Manager 存取層級,允許與各項服務專案共用的子網路存取各自的 perimeter。
選用:為組織公開流量建立存取層級
如果使用者需要透過Google Cloud 控制台存取 Gemini Enterprise Agent Platform,請按照本節的操作說明建立存取層級,以便在 VPC Service Controls 中使用。不過,如果對 API 的存取完全是透過私人來源 (例如地端部署的 Private Google Access 或 Cloud Workstations) 以程式輔助方式進行,則不需要存取層級。
在本參考架構中,我們使用 CIDR 範圍 corp-public-block,允許組織員工流量存取Google Cloud 控制台。
Access Context Manager 可讓 Google Cloud 組織管理員依據屬性,為 Google Cloud中的資源定義精細的存取控管機制。
存取層級會描述要求必須符合的規定。例如:
- 裝置類型和作業系統 (須有 Chrome Enterprise 進階版授權)
- IP 位址
- 地理位置
- 使用者身分
如果貴組織是首次使用 Access Context Manager,IT 管理員必須定義存取權政策,也就是存取層級和 service perimeter 的容器。具體做法如下:
- 在 Google Cloud 控制台頂端的專案選取器中,按一下「All」(全部) 分頁標籤,然後選取您的組織。
- 按照「建立基本存取層級」頁面中的指示,建立基本存取層級。指定下列選項:
- 在「Create conditions in」(使用以下模式建立條件:) 中,選擇「Basic mode」(基本模式)。
- 在「Access level title」(存取層級標題) 欄位中輸入
corp-public-block。 - 在「條件」部分的「符合條件時,傳回以下值:」選項,選擇「TRUE」。
- 在「IP 子網路」下方,選擇「公開 IP」。
- 在 IP 位址範圍部分,指定需要存取 VPC Service Controls perimeter 的外部 CIDR 範圍。
建立 VPC Service Controls service perimeter
建立 service perimeter 時,如要允許從 perimeter 外部存取受保護的服務,其中一種方法是建立存取層級 (在我們的範例中,是使用 IP 位址)。在這個參考架構中,系統會建立多個 service perimeter,並使用輸入和輸出規則,控管 Agent Platform API 和 Compute Engine API 通訊的存取權,如下所示:
- 屬於服務專案
ph-fm-svc-project-1的運算資源子網路,可從aiml-host-project存取ph-fm-svc-project-1中的 Agent Platform API 和 Compute Engine API。 - 服務專案
ph-fm-svc-project-2和ph-fm-svc-project-3的運算資源子網路,可從aiml-host-project存取專案ph-fm-svc-project-2和專案ph-fm-svc-project-3的 Agent Platform API 和 Compute Engine API。
每個服務專案都可以存取主專案中的 Compute Engine API (因為在特定服務專案中建立運算資源時,主專案和服務專案之間會發生雙向流程)。
在這個參考架構中,系統會為每個子網路建立存取層級,以便使用輸入和輸出規則,允許主專案 perimeter 和各服務專案 perimeter 之間必要的流量。
建立存取層級 gce-subnet-1
- 在 Google Cloud 控制台頂端的專案選取器中,按一下「All」(全部) 分頁標籤,然後選取您的組織。
- 按照「建立基本存取層級」頁面中的指示,建立基本存取層級。指定下列選項:
- 在「Create conditions in」(使用以下模式建立條件:) 中,選擇「Basic mode」(基本模式)。
- 在「Access level title」(存取層級標題) 欄位中輸入
gce-subnet-1。 - 在「條件」部分的「符合條件時,傳回以下值:」選項,選擇「TRUE」。
- 在「IP 子網路」下方,選擇「私人 IP」。
- 選取「VPC Networks」(虛擬私有雲網路),找出您的專案,然後選取虛擬私有雲名稱。
- 在「IP Subnetworks」(IP 子網路) 中,選取代表主專案與
ph-fm-svc-project-1共用子網路的 CIDR 範圍。
建立存取層級 gce-subnet-2
- 在 Google Cloud 控制台頂端的專案選取器中,按一下「All」(全部) 分頁標籤,然後選取您的組織。
- 按照「建立基本存取層級」頁面中的指示,建立基本存取層級。指定下列選項:
- 在「Create conditions in」(使用以下模式建立條件:) 中,選擇「Basic mode」(基本模式)。
- 在「Access level title」(存取層級標題) 欄位中輸入
gce-subnet-2。 - 在「條件」部分的「符合條件時,傳回以下值:」選項,選擇「TRUE」。
- 在「IP 子網路」下方,選擇「私人 IP」。
- 選取「VPC Networks」(虛擬私有雲網路),找出您的專案,然後選取虛擬私有雲名稱。
- 在「IP Subnetworks」(IP 子網路) 中,選取代表主專案與
ph-fm-svc-project-2共用子網路的 CIDR 範圍。
建立存取層級 gce-subnet-3
- 在 Google Cloud 控制台頂端的專案選取器中,按一下「All」(全部) 分頁標籤,然後選取您的組織。
- 按照「建立基本存取層級」頁面中的指示,建立基本存取層級。指定下列選項:
- 在「Create conditions in」(使用以下模式建立條件:) 中,選擇「Basic mode」(基本模式)。
- 在「Access level title」(存取層級標題) 欄位中輸入
gce-subnet-3。 - 在「Conditions」(條件) 部分,針對「When condition is met, return」(符合條件時,傳回以下值:) 選項,選擇「TRUE」。
- 在「IP 子網路」下方,選擇「私人 IP」。
- 選取「VPC Networks」(虛擬私有雲網路),找出您的專案,然後選取虛擬私有雲名稱。
- 在「IP Subnetworks」(IP 子網路) 中,選取代表主專案與
ph-fm-svc-project-3共用子網路的 CIDR 範圍。
aiml-host-perimeter 的設定步驟
選取新 perimeter 的設定類型
在本節中,您將在模擬測試模式中建立 VPC Service Controls (aiml-host-perimeter) service perimeter。在模擬測試模式下,perimeter 會記錄違規事項,就好像 perimeter 已強制執行一樣,但不會禁止存取受限制服務。建議您先使用模擬測試模式,再切換至強制執行模式。
在 Google Cloud 控制台導覽選單中,依序按一下「Security」(安全性) 和「VPC Service Controls」。
系統顯示提示時,請選取組織、資料夾或專案。
在「VPC Service Controls」頁面中,按一下「Dry run mode」(模擬測試模式)。
按一下「New perimeter」(新增 perimeter)。
在「New VPC Service Perimeter」(新增虛擬私有雲服務範圍) 分頁的「Perimeter Name」(範圍名稱) 方塊中,輸入範圍名稱,例如
aiml-host-perimeter。Perimeter 名稱的長度上限為 50 個字元,開頭須為英文字母,且只能包含 ASCII 拉丁字母 (
a-z、A-Z)、數字 (0-9) 和底線 (_)。Perimeter 名稱會區分大小寫,且在存取權政策中不得重複。接受 perimeter 的預設設定。
選取要保護的資源
- 按一下「要保護的資源」。
- 如要新增您想在該 perimeter 內保護的專案或虛擬私有雲網路,請按照下列步驟操作:
- 按一下「新增資源」。
- 如要將專案新增至 perimeter,請在「Add resources」(新增資源) 窗格中,按一下「Add project」(新增專案)。
- 選取要新增的專案,在本例中為
aiml-host-project。 - 按一下「新增所選資源」。新增的專案會顯示在「Projects」(專案) 部分中。
- 選取要新增的專案,在本例中為
選取受限制的服務
在這個參考架構中,受限 API 的範圍有限,僅啟用 Gemini Enterprise Agent Platform 所需的 API。不過,建議您在建立 perimeter 時限制所有服務,降低 Google Cloud 服務資料遭竊的風險。
如要選取要在 perimeter 內保護的服務,請按照下列步驟操作:
- 按一下「受限服務」。
- 在「Restricted Services」(受限制的服務) 窗格中,按一下「Add services」(新增服務)。
- 在「Specify services to restrict」(指定要限制的服務) 對話方塊中,選取「Compute Engine API」。
- 按一下「新增 Compute Engine API」。
選用:選取可透過虛擬私有雲存取的服務
「可透過虛擬私有雲存取的服務」設定會限制可從 service perimeter 內部網路端點存取的服務集。在本參考架構中,我們保留預設設定「All Services」(所有服務)。
選用:選取存取層級
如果您在先前章節中建立了公司 CIDR 存取層級,請按照下列步驟操作,允許從 perimeter 外部存取受保護的資源:
- 按一下「存取層級」。
按一下「選擇存取層級」方塊。
您也可以在建立 perimeter 後新增存取層級。
勾選存取層級對應的核取方塊。(在本參考架構中,這是
corp-public-block)。
設定輸入政策
在特定服務專案中建立運算資源時,主專案和服務專案之間會進行雙向通訊,因為主專案擁有虛擬私有雲網路,其中包含與服務專案共用的子網路。在本節中,您將設定輸入規則,允許這三個服務專案存取主專案中的運算資源,以便處理這些流量。
- 按一下左選單中的「輸入政策」。
- 按一下「Add rule」(新增規則)。
- 在「Ingress rule」(輸入規則) 窗格中,執行下列操作:
- 在「FROM attributes」(FROM 屬性) 部分,選取 API 用戶端的下列 FROM 屬性:
- 身分:任何身分
- 來源:專案 (
ph-fm-svc-project-1、ph-fm-svc-project-2、ph-fm-svc-project-3)
- 在「TO attributes」(目標屬性) 部分,選取下列 Google Cloud服務和資源的目標屬性:
- 專案:所有專案
- 服務:所選服務
- Selected services (所選服務):Compute Engine API
- 方法:所有方法
- 在「FROM attributes」(FROM 屬性) 部分,選取 API 用戶端的下列 FROM 屬性:
設定輸出政策
在本節中,您將設定兩項輸出規則。
第一個輸出規則
由於主專案擁有與 ph-fm-svc-project-1 共用的子網路,因此必須設定輸出規則,允許該子網路從主專案的 perimeter 存取 ph-fm-svc-project-1 的 perimeter。當使用者透過設定的存取層級,在服務專案中建立運算資源時,企業存取層級可啟用建立運算執行個體所需的雙向通訊。
- 按一下左選單中的「輸出政策」。
- 按一下「Add rule」(新增規則)。
- 在「Egress rule」(輸出規則) 窗格中,執行下列操作:
- 在「FROM attributes」(FROM 屬性) 部分,選取 API 用戶端的下列 FROM 屬性:
- 身分:任何身分
- 選取「啟用存取層級輸出來源」。
- 存取層級
corp-public-block和gce-subnet-1。
- 在「TO attributes」(目標屬性) 部分,選取下列 Google Cloud服務和資源的目標屬性:
- 專案:所選專案
- 新增專案:
ph-fm-svc-project-1 - 服務:所有服務
- 在「FROM attributes」(FROM 屬性) 部分,選取 API 用戶端的下列 FROM 屬性:
第二項輸出規則
由於主專案擁有與 ph-fm-svc-project-2 和 ph-fm-svc-project-3 共用的子網路,因此必須設定輸出規則,允許這些子網路從主專案的 perimeter 存取服務專案的 perimeter。當使用者透過設定的存取層級,在服務專案中建立運算資源時,企業存取層級可啟用建立運算執行個體所需的雙向通訊。
- 按一下左選單中的「輸出政策」。
- 按一下「Add rule」(新增規則)。
- 在「Egress rule」(輸出規則) 窗格中,執行下列操作:
- 在「FROM attributes」(FROM 屬性) 部分,選取 API 用戶端的下列 FROM 屬性:
- 身分:任何身分
- 選取「啟用存取層級輸出來源」。
- 存取層級
corp-public-block、gce-subnet-2和gce-subnet-3。
- 在「TO attributes」(目標屬性) 部分,選取下列 Google Cloud服務和資源的目標屬性:
- 專案:所選專案
- 新增專案:
ph-fm-svc-project-2、ph-fm-svc-project-3 - 服務:所有服務
- 在「FROM attributes」(FROM 屬性) 部分,選取 API 用戶端的下列 FROM 屬性:
建立範圍
完成上述設定步驟後,請按一下「Create perimeter」(建立 perimeter) 來建立 perimeter。
high-trust-svc-perimeter 的設定步驟
選取新 perimeter 的設定類型
在 Google Cloud 控制台導覽選單中,依序按一下「Security」(安全性) 和「VPC Service Controls」。
系統顯示提示時,請選取組織、資料夾或專案。
在「VPC Service Controls」頁面中,按一下「Dry run mode」(模擬測試模式)。
按一下「New perimeter」(新增 perimeter)。
在「New VPC Service Perimeter」(新增虛擬私有雲服務範圍) 分頁的「Perimeter Name」(範圍名稱) 方塊中,輸入範圍名稱,例如
high-trust-svc-perimeter。Perimeter 名稱的長度上限為 50 個字元,開頭須為英文字母,且只能包含 ASCII 拉丁字母 (
a-z、A-Z)、數字 (0-9) 和底線 (_)。Perimeter 名稱會區分大小寫,且在存取權政策中不得重複。接受 perimeter 的預設設定。
選取要保護的資源
- 按一下「要保護的資源」。
- 如要新增您想在該 perimeter 內保護的專案或虛擬私有雲網路,請按照下列步驟操作:
- 按一下「新增資源」。
- 如要將專案新增至 perimeter,請在「Add resources」(新增資源) 窗格中,按一下「Add project」(新增專案)。
- 選取要新增的專案,在本例中為
ph-fm-svc-project-1。 - 按一下「新增所選資源」。新增的專案會顯示在「Projects」(專案) 部分中。
- 選取要新增的專案,在本例中為
選取受限制的服務
在這個參考架構中,受限 API 的範圍有限,僅啟用 Gemini 所需的 API。不過,建議您在建立 perimeter 時限制所有服務,降低 Google Cloud 服務資料遭竊的風險。
如要選取要在 perimeter 內保護的服務,請按照下列步驟操作:
- 按一下「受限服務」。
- 在「Restricted Services」(受限制的服務) 窗格中,按一下「Add services」(新增服務)。
- 在「Specify services to restrict」(指定要限制的服務) 對話方塊中,選取「Compute Engine API」。
- 按一下「Add Compute Engine API」(新增 Compute Engine API)。
- 在「Restricted Services」(受限制的服務) 窗格中,按一下「Add services」(新增服務)。
- 在「Specify services to restrict」(指定要限制的服務) 對話方塊中,選取「Agent Platform API」。
- 按一下「Add Agent Platform API」。
選用:選取可透過虛擬私有雲存取的服務
「可透過虛擬私有雲存取的服務」設定會限制可從 service perimeter 內部網路端點存取的服務集。在本參考架構中,我們保留預設設定「All Services」(所有服務)。
選用:選取存取層級
如果您在先前章節中建立了公司 CIDR 存取層級,請按照下列步驟操作,允許從 perimeter 外部存取受保護的資源:
- 按一下「存取層級」。
按一下「選擇存取層級」方塊。
您也可以在建立 perimeter 後新增存取層級。
勾選存取層級對應的核取方塊。(在本參考架構中,這是
corp-public-block)。
設定輸入政策
由於主專案擁有與 ph-fm-svc-project-1 共用的子網路,因此必須設定輸入規則,允許該子網路從主專案存取 ph-fm-svc-project-1 的 perimeter。這樣一來,ph-fm-svc-project-1 的運算執行個體就能存取 ph-fm-svc-project-1 中的代管服務。
- 按一下左選單中的「輸入政策」。
- 按一下「Add rule」(新增規則)。
- 在「Ingress rule」(輸入規則) 窗格中,執行下列操作:
- 在「FROM attributes」(FROM 屬性) 部分,選取 API 用戶端的下列 FROM 屬性:
- 身分:任何身分
- 來源:存取層級
- 存取層級:
gce-subnet-1
- 在「TO attributes」(目標屬性) 部分,選取下列 Google Cloud服務和資源的目標屬性:
- 專案:所有專案
- 服務:所有服務
- 在「FROM attributes」(FROM 屬性) 部分,選取 API 用戶端的下列 FROM 屬性:
設定輸出政策
由於主專案擁有與 ph-fm-svc-project-1 共用的子網路,因此必須設定輸出規則,允許在服務專案中建立運算資源時,服務專案與主專案之間進行雙向通訊。
- 按一下左選單中的「輸出政策」。
- 按一下「Add rule」(新增規則)。
- 在「Egress rule」(輸出規則) 窗格中,執行下列操作:
- 在「FROM attributes」(FROM 屬性) 部分,選取 API 用戶端的下列 FROM 屬性:
- 身分:任何身分
- 在「TO attributes」(目標屬性) 部分,選取下列 Google Cloud服務和資源的目標屬性:
- 專案:所選專案
- 新增專案:
aiml-host-project - 服務:所選服務
- Selected services (所選服務):Compute Engine API
- 方法:所有方法
- 在「FROM attributes」(FROM 屬性) 部分,選取 API 用戶端的下列 FROM 屬性:
建立範圍
完成上述設定步驟後,請按一下「Create perimeter」(建立 perimeter) 來建立 perimeter。
low-trust-svc-perimeter 的設定步驟
選取新 perimeter 的設定類型
在 Google Cloud 控制台導覽選單中,依序按一下「Security」(安全性) 和「VPC Service Controls」。
系統顯示提示時,請選取組織、資料夾或專案。
在「VPC Service Controls」頁面中,按一下「Dry run mode」(模擬測試模式)。
按一下「New perimeter」(新增 perimeter)。
在「New VPC Service Perimeter」(新增虛擬私有雲服務範圍) 分頁的「Perimeter Name」(範圍名稱) 方塊中,輸入範圍名稱,例如
low-trust-svc-perimeter。Perimeter 名稱的長度上限為 50 個字元,開頭須為英文字母,且只能包含 ASCII 拉丁字母 (
a-z、A-Z)、數字 (0-9) 和底線 (_)。Perimeter 名稱會區分大小寫,且在存取權政策中不得重複。接受 perimeter 的預設設定。
選取要保護的資源
- 按一下「要保護的資源」。
- 如要新增您想在該 perimeter 內保護的專案或虛擬私有雲網路,請按照下列步驟操作:
- 按一下「新增資源」。
- 如要將專案新增至 perimeter,請在「Add resources」(新增資源) 窗格中,按一下「Add project」(新增專案)。
- 選取要新增的專案。在本參考架構中,請選擇下列選項:
ph-fm-svc-project-2ph-fm-svc-project-3
- 按一下「新增所選資源」。新增的專案會顯示在「Projects」(專案) 部分中。
- 選取要新增的專案。在本參考架構中,請選擇下列選項:
選取受限制的服務
在這個參考架構中,受限 API 的範圍有限,僅啟用 Gemini 所需的 API。不過,建議您在建立 perimeter 時限制所有服務,降低 Google Cloud 服務資料遭竊的風險。
如要選取要在 perimeter 內保護的服務,請按照下列步驟操作:
- 按一下「受限服務」。
- 在「Restricted Services」(受限制的服務) 窗格中,按一下「Add services」(新增服務)。
- 在「Specify services to restrict」(指定要限制的服務) 對話方塊中,選取「Compute Engine API」。
- 按一下「Add Compute Engine API」(新增 Compute Engine API)。
- 在「Restricted Services」(受限制的服務) 窗格中,按一下「Add services」(新增服務)。
- 在「Specify services to restrict」(指定要限制的服務) 對話方塊中,選取「Agent Platform API」。
- 按一下「Add Agent Platform API」。
選用:選取可透過虛擬私有雲存取的服務
「可透過虛擬私有雲存取的服務」設定會限制可從 service perimeter 內部網路端點存取的服務集。在本參考架構中,我們保留預設設定「All Services」(所有服務)。
選用:選取存取層級
如果您在先前章節中建立了公司 CIDR 存取層級,請按照下列步驟操作,允許從 perimeter 外部存取受保護的資源:
- 按一下「存取層級」。
按一下「選擇存取層級」方塊。
您也可以在建立 perimeter 後新增存取層級。
勾選存取層級對應的核取方塊。(在本參考架構中,這是
corp-public-block)。
設定輸入政策
由於主專案擁有與 ph-fm-svc-project-2 和 ph-fm-svc-project-3 共用的子網路,因此必須設定輸入規則,授予這些子網路從主專案存取服務專案 perimeter 的權限。這樣一來,這些服務專案的運算執行個體就能存取 ph-fm-svc-project-2 和 ph-fm-svc-project-3 中的代管服務。
- 按一下左選單中的「輸入政策」。
- 按一下「Add rule」(新增規則)。
- 在「Ingress rule」(輸入規則) 窗格中,執行下列操作:
- 在「FROM attributes」(FROM 屬性) 部分,選取 API 用戶端的下列 FROM 屬性:
- 身分:任何身分
- 來源:存取層級
- 存取層級:
gce-subnet-2、gce-subnet-3
- 在「TO attributes」(目標屬性) 部分,選取下列 Google Cloud服務和資源的目標屬性:
- 專案:所有專案
- 服務:所有服務
- 在「FROM attributes」(FROM 屬性) 部分,選取 API 用戶端的下列 FROM 屬性:
設定輸出政策
由於主專案擁有與 ph-fm-svc-project-2 和 ph-fm-svc-project-3 共用的子網路,因此必須設定輸出規則,允許在服務專案中建立運算資源時,服務專案與主專案之間進行雙向通訊。
- 按一下左選單中的「輸出政策」。
- 按一下「Add rule」(新增規則)。
- 在「Egress rule」(輸出規則) 窗格中,執行下列操作:
- 在「FROM attributes」(FROM 屬性) 部分,選取 API 用戶端的下列 FROM 屬性:
- 身分:任何身分
- 在「TO attributes」(目標屬性) 部分,選取下列 Google Cloud服務和資源的目標屬性:
- 專案:所選專案
- 新增專案:
aiml-host-project - 服務:所選服務
- Selected services (所選服務):Compute Engine API
- 方法:所有方法
- 在「FROM attributes」(FROM 屬性) 部分,選取 API 用戶端的下列 FROM 屬性:
建立範圍
完成上述設定步驟後,請按一下「Create perimeter」(建立 perimeter) 來建立 perimeter。
設定網路
使用 Private Service Connect 端點存取 Google API
透過 Private Service Connect 存取 Google API,是使用私人 Google 存取權或 Google API 公用網域名稱的替代方案。在這個案例中,Google 是生產者。
使用 Private Service Connect 可執行下列操作:
- 建立一或多個內部 IP 位址,以便存取 Google API,因應不同用途。
- 存取 Google API 時,將地端部署流量導向特定 IP 位址和區域。
- 建立自訂端點 DNS 名稱,用於解析 Google API。
在參考架構中,系統會使用目標 VPC Service Controls 部署名為 restricted、IP 位址為 192.168.10.2 的 Private Service Connect Google API 端點,做為虛擬 IP (VIP),用於存取 VPC Service Controls perimeter 中設定的受限服務。Private Service Connect 端點會部署在主專案 aiml-host-project 中。
從 Compute Engine 執行個體存取 Gemini Pro
建立 Private Service Connect 端點時,Service Directory 會在 p.googleapis.com 私人區域中建立 DNS 記錄。記錄會指向端點 IP 位址,並使用 SERVICE-ENDPOINT.p.googleapis.com 格式,等同於用於存取 Agent Platform API 的完整網域名稱:LOCATION-aiplatform-restricted.p.googleapis.com。
驗證網路設定
在服務專案中部署 Compute Engine 執行個體後,請按照下列程序更新 Agent Platform API,以便使用自訂完整網域名稱並執行驗證。
按照下列方式初始化 Python 環境變數:
PROJECT_ID="ph-fm-svc-project-1"
LOCATION_ID="us-central1"
API_ENDPOINT="us-central1-aiplatform-restricted.p.googleapis.com"
MODEL_ID="gemini-2.0-flash-exp"
GENERATE_CONTENT_API="streamGenerateContent"
使用文字編輯器建立
request.json檔案,並加入下列 JSON:{ "contents": [ { "role": "user", "parts": [ { "text": "what weight more 1kg feathers vs 1kg stones" } ] } ], "generationConfig": { "temperature": 1, "maxOutputTokens": 8192, "topP": 0.95, "seed": 0 }, "safetySettings": [ { "category": "HARM_CATEGORY_HATE_SPEECH", "threshold": "OFF" }, { "category": "HARM_CATEGORY_DANGEROUS_CONTENT", "threshold": "OFF" }, { "category": "HARM_CATEGORY_SEXUALLY_EXPLICIT", "threshold": "OFF" }, { "category": "HARM_CATEGORY_HARASSMENT", "threshold": "OFF" } ] }向 Gemini Enterprise Agent Platform Gemini API 傳送下列 cURL 要求:
curl \
-X POST \
-H "Content-Type: application/json" \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
"https://${API_ENDPOINT}/v1/projects/${PROJECT_ID}/locations/${LOCATION_ID}/publishers/google/models/${MODEL_ID}:${GENERATE_CONTENT_API}" -d '@request.json'
在模擬測試模式中驗證 perimeter
在本參考架構中,service perimeter 是以模擬測試模式設定,可讓您測試存取權政策的效果,而不強制執行。這表示您可以查看政策啟用後對環境的影響,但不會有中斷合法流量的風險。
如要瞭解如何在模擬測試模式中驗證 perimeter,請觀看 VPC Service Controls 模擬測試記錄 YouTube 影片。
在模擬測試模式中驗證 perimeter 後,請切換至強制執行模式。