


בדף הזה מוסבר איך לאפשר תעבורת נתונים מכתובות IP פנימיות ברשת VPC אל גבולות גזרה לשירות באמצעות כללי תעבורת נתונים נכנסת (ingress) ותעבורת נתונים יוצאת (egress).
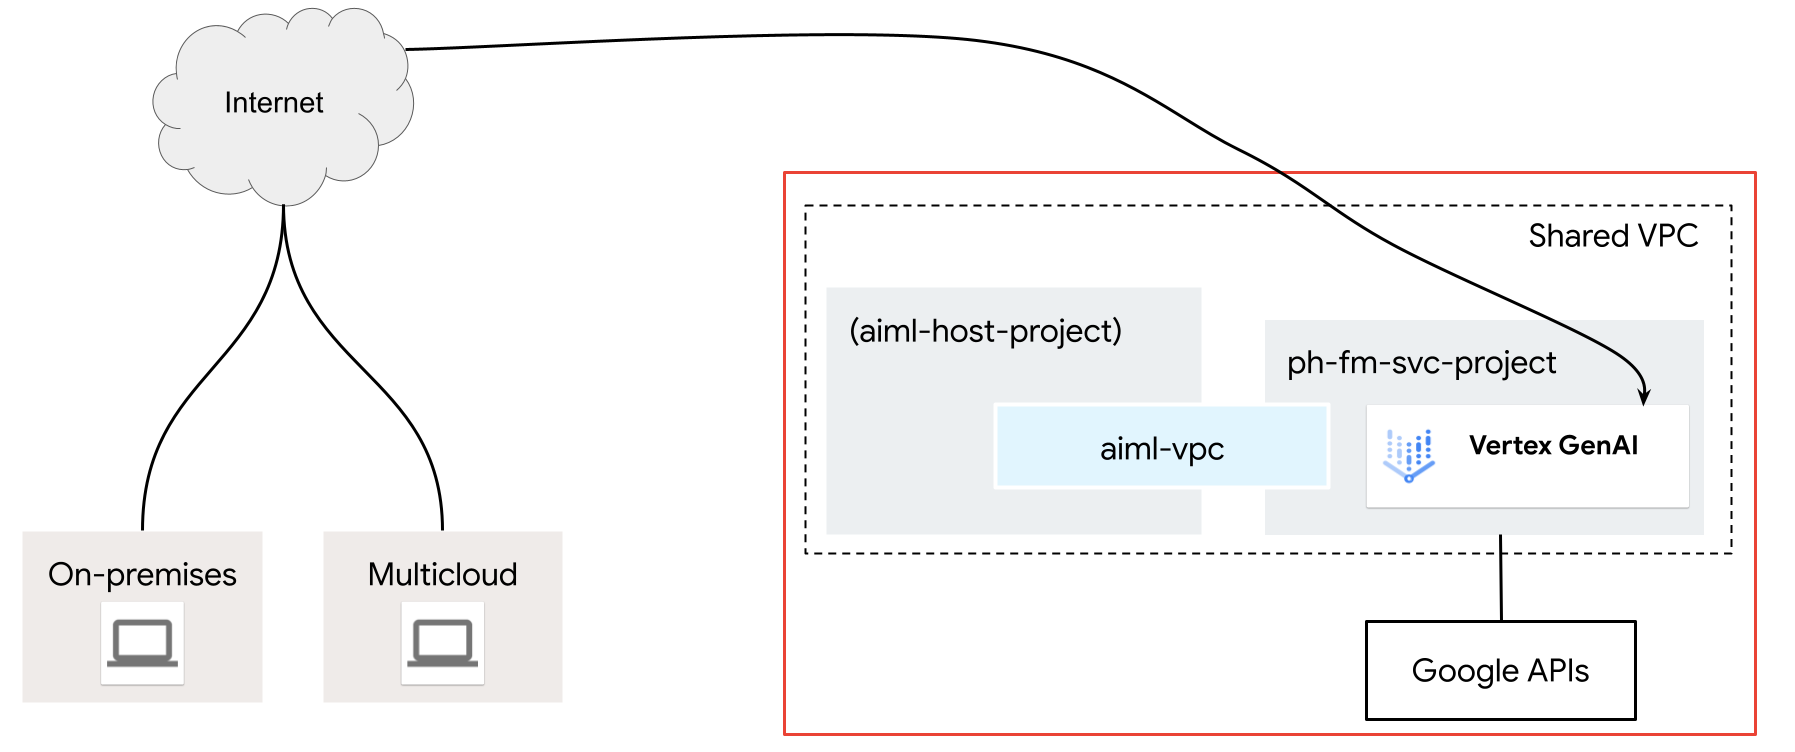
תרשים עזר לארכיטקטורה
בארכיטקטורה לדוגמה הבאה, VPC משותף נפרס עם מודל Gemini בפרויקט השירות, ph-fm-svc-project (פרויקט שירות של מודל בסיסי) עם מאפייני מדיניות השירות הבאים שמאפשרים גישה ציבורית מוכרת ל-Gemini Enterprise API ל-AI גנרטיבי ב-Gemini Enterprise Agent Platform:
- היקף יחיד של VPC Service Controls
- רמת גישה – טווח CIDR של נקודת קצה ציבורית חיצונית ידועה
- זהות משתמש שהוגדרה בפרויקט
יצירת רמת הגישה
Access Context Manager מאפשר לאדמינים ארגוניים להגדיר בקרת גישה פרטנית שמבוססת על מאפיינים לפרויקטים ולמשאבים ב-Google Cloud. Google Cloud האדמינים מגדירים קודם מדיניות גישה, שהיא מאגר ברמת הארגון של רמות גישה ושל אזורי שירות.
רמות הגישה מתארות את הדרישות שצריכות להתקיים כדי שהבקשות יאושרו. דוגמאות:
- סוג המכשיר ומערכת ההפעלה (נדרש רישיון ל-Chrome Enterprise Premium)
- כתובת IP
- זהות המשתמש
בארכיטקטורת ההפניה הזו, נעשה שימוש ברמת גישה של תת-רשת עם כתובת IP ציבורית כדי ליצור את מדיניות הגישה של VPC Service Controls.
בכלי לבחירת פרויקטים בחלק העליון של מסוף Google Cloud , לוחצים על הכרטיסייה הכול ואז בוחרים את הארגון.
כדי ליצור רמת גישה בסיסית, פועלים לפי ההוראות במאמר יצירת רמת גישה בסיסית. מציינים את האפשרויות הבאות:
- בקטע Create conditions in, בוחרים באפשרות Basic mode.
- בשדה שם רמת הגישה מזינים
corp-public-block. - בקטע תנאים, באפשרות כשהתנאי מתקיים, מחזירים, בוחרים באפשרות TRUE.
- בקטע IP Subnetworks (רשתות משנה של כתובות IP), בוחרים באפשרות Public IP (כתובת IP גלויה לכולם).
- בטווח כתובות ה-IP, מציינים את טווח ה-CIDR החיצוני שנדרשת לו גישה להיקף של VPC Service Controls.
יצירת גבולות גזרה לשירות ב-VPC Service Controls
כשיוצרים גבולות גזרה לשירות, צריך לציין את רמת הגישה (כתובת IP) כשיוצרים את המערך של VPC Service Controls, בנוסף לפרויקטים המוגנים, כדי לאפשר גישה לשירותים המוגנים מחוץ לגבולות הגזרה. כשמשתמשים ב-VPC Service Controls עם VPC משותף, מומלץ ליצור גבול גזרה גדול שכולל את הפרויקטים המארחים ואת פרויקטי השירות. אם בוחרים רק פרויקטים של שירותים בגבול גזרה, נקודות הקצה ברשת ששייכות לפרויקטים של שירותים יופיעו מחוץ לגבול הגזרה, כי רשתות המשנה משויכות לפרויקט המארח.
בוחרים את סוג ההגדרה של גבולות הגזרה החדשים
בקטע הזה תיצרו גבול גזרה לשירות ב-VPC Service Controls במצב הרצה יבשה. במצב הרצה יבשה, המערכת מתעדת הפרות של הגדרות הגבולות כאילו הגבולות נאכפים, אבל לא מונעת גישה לשירותים מוגבלים. מומלץ להשתמש במצב הרצה יבשה לפני המעבר למצב אכיפה.
בתפריט הניווט של מסוף Google Cloud , לוחצים על Security (אבטחה) ואז על VPC Service Controls.
אם מתבקשים, בוחרים את הארגון, התיקייה או הפרויקט.
בדף VPC Service Controls, לוחצים על Dry run mode (מצב הרצה יבשה).
לוחצים על היקף חדש.
בכרטיסייה New VPC Service Perimeter, בתיבה Perimeter Name, מקלידים שם להיקף. אחרת, מאשרים את ערכי ברירת המחדל.
האורך המקסימלי של שם ההיקף הוא 50 תווים, הוא חייב להתחיל באות ויכול להכיל רק אותיות לטיניות ב-ASCII (a-z, A-Z), ספרות (0-9) או קווים תחתונים (_). השם של ההיקף הוא תלוי-רישיות, והוא חייב להיות ייחודי במדיניות הגישה.
בחירת המשאבים להגנה
לוחצים על משאבים להגנה.
כדי להוסיף פרויקטים או רשתות VPC שרוצים לאבטח בתוך גבולות הגזרה:
לוחצים על הוספת משאבים.
כדי להוסיף פרויקטים להיקף, בחלונית הוספת משאבים, לוחצים על הוספת פרויקט.
כדי לבחור פרויקט, בתיבת הדו-שיח Add projects, מסמנים את התיבה של הפרויקט. מסמנים את התיבות של הפרויקטים הבאים:
aiml-host-projectph-fm-svc-project
לוחצים על הוספת המקורות שנבחרו. הפרויקטים שנוספו מופיעים בקטע Projects.
בחירת השירותים המוגבלים
באדריכלות ההפניה הזו, היקף ממשקי ה-API המוגבלים הוא מצומצם, ומאפשר רק את ממשקי ה-API הנדרשים ל-Gemini. עם זאת, כשיטה מומלצת, אנחנו ממליצים להגביל את כל השירותים כשיוצרים גבולות גזרה כדי לצמצם את הסיכון להוצאת נתונים משירותיGoogle Cloud .
כדי לבחור את השירותים שרוצים לאבטח בתוך גבולות הגזרה, פועלים לפי השלבים הבאים:
לוחצים על שירותים מוגבלים.
בחלונית Restricted Services (שירותים מוגבלים), לוחצים על Add services (הוספת שירותים).
בתיבת הדו-שיח Specify services to restrict, בוחרים באפשרות Agent Platform API.
לוחצים על Add Agent Platform API (הוספת Agent Platform API).
אופציונלי: בחירת השירותים שאפשר לגשת אליהם ב-VPC
ההגדרה VPC accessible services מגבילה את קבוצת השירותים שאפשר לגשת אליהם מנקודות קצה ברשת בתוך היקף השירות. בארכיטקטורת ההפניה הזו, אנחנו משאירים את הגדרת ברירת המחדל All Services.
לוחצים על שירותים שאפשר לגשת אליהם ב-VPC.
בחלונית VPC accessible services, בוחרים באפשרות All services.
בחירת רמת הגישה
כדי לאפשר גישה למשאבים מוגנים מחוץ לגבולות הגזרה:
לוחצים על רמות גישה.
לוחצים על התיבה בחירת רמת הגישה.
אפשר גם להוסיף רמות גישה אחרי שיוצרים את ההיקף.
מסמנים את תיבת הסימון שמתאימה לרמת הגישה
corp-public-block.
מדיניות בנושא תעבורת נתונים נכנסת (ingress) ויוצאת (egress)
באדריכלות ההפניה הזו, אין צורך לציין הגדרות בחלוניות Ingress Policy או Egress Policy.
יצירת ההיקף
אחרי שמסיימים את שלבי ההגדרה הקודמים, לוחצים על יצירת היקף כדי ליצור את ההיקף.
אימות ההיקף במצב הרצה יבשה
בארכיטקטורת ההפניה הזו, היקף השירות מוגדר במצב הרצה יבשה, שמאפשר לבדוק את ההשפעה של מדיניות הגישה בלי לאכוף אותה. כלומר, אתם יכולים לראות איך המדיניות תשפיע על הסביבה שלכם אם היא תהיה פעילה, אבל בלי הסיכון לשיבוש תנועה לגיטימית.
אחרי שמאמתים את ההיקף במצב הרצה יבשה, מעבירים אותו למצב אכיפה.
כדי ללמוד איך לאמת את היקף האבטחה במצב הרצה יבשה, אפשר לעיין במאמר בנושא רישום ביומן של הרצה יבשה של VPC Service Controls.