


Cette page explique comment connecter Google Distributed Cloud (GDC) air-gapped au fournisseur d'identité (IdP) existant de votre organisation. Un IdP est un système qui gère et sécurise de manière centralisée les identités des utilisateurs, en fournissant des services d'authentification. La connexion à un IdP existant permet aux utilisateurs d'accéder à GDC à l'aide des identifiants de leur organisation, sans avoir à créer ni à gérer des comptes distincts dans GDC. Ce processus garantit une expérience de connexion fluide et sécurisée. Comme un IdP est une ressource globale, les utilisateurs peuvent accéder à GDC via le même IdP, quelle que soit la zone dans laquelle ils travaillent.
Cette page s'adresse aux utilisateurs du groupe d'administrateurs de plate-forme, tels que les administrateurs informatiques ou les ingénieurs de sécurité, qui souhaitent se connecter à un IdP. Pour en savoir plus, consultez Audiences pour la documentation GDC sous air gap.
Vous pouvez vous connecter à un fournisseur d'identité existant à l'aide de l'une des méthodes suivantes :
Avant de commencer
Avant de vous connecter à un fournisseur d'identité existant, vous devez vous assurer que la configuration initiale est terminée, demander les autorisations nécessaires et préparer votre environnement.
Configuration initiale de la connexion au fournisseur d'identité
Un membre du groupe d'opérateurs d'infrastructure de votre organisation doit configurer la connexion IdP initiale avant que les utilisateurs puissent accéder aux clusters ou aux tableaux de bord GDC.
Pour ce faire, ils peuvent ouvrir une demande dans le système de tickets et fournir les informations requises sur le fournisseur d'identité. Pour en savoir plus, consultez Connecter le fournisseur d'identité du client à l'organisation.
Demander des rôles IAM
Pour créer, lire, mettre à jour et supprimer des configurations de fournisseurs d'identité, contactez votre administrateur d'organisation IAM pour demander le rôle Administrateur de fédération de fournisseurs d'identité (idp-federation-admin).
Assurez-vous que l'administrateur initial que vous spécifiez lors de la connexion du fournisseur d'identité dispose du rôle Administrateur d'organisation IAM (organization-iam-admin).
Préparer votre environnement
Téléchargez et installez la CLI gdcloud, si ce n'est pas déjà fait.
Générez un fichier kubeconfig pour configurer l'accès à
kubectl.
Se connecter à un fournisseur d'identité existant
Pour connecter le fournisseur d'identité, vous devez disposer d'un ID client et d'un secret uniques de votre fournisseur d'identité. Vous pouvez vous connecter à un fournisseur OIDC ou SAML existant.
Se connecter à un fournisseur OIDC existant
Pour vous connecter à un fournisseur OIDC existant, procédez comme suit :
Console
- Connectez-vous à la console GDC. L'exemple suivant montre la console après la connexion à une organisation appelée
org-1: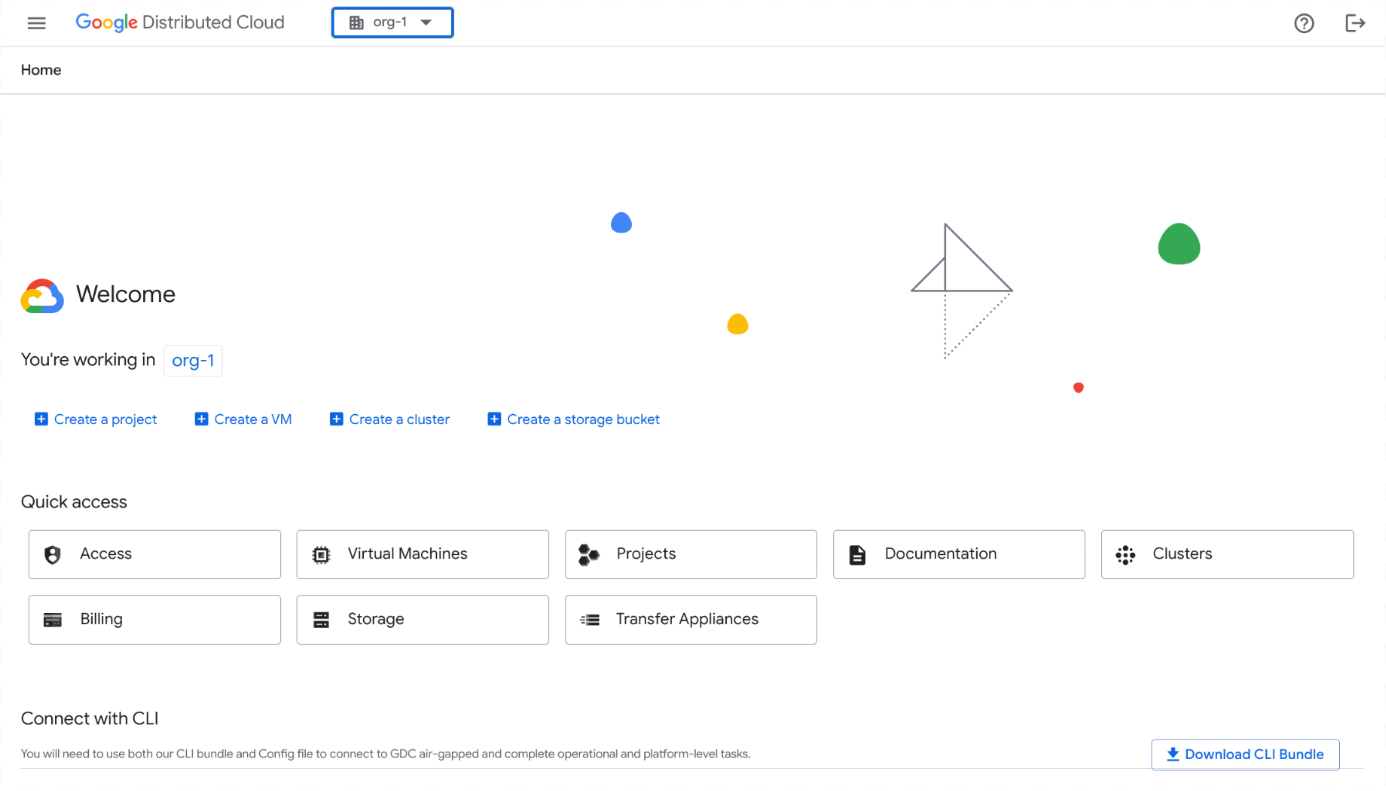
- Dans le menu de navigation, cliquez sur Identité et accès > Identité.
- Cliquez sur Add Identity Provider (Ajouter un fournisseur d'identité).
Dans la section Configurer le fournisseur d'identité, procédez comme suit :
- Dans le menu déroulant Fournisseur d'identité, sélectionnez OpenID Connect (OIDC).
- Saisissez un nom de fournisseur d'identité.
- Dans le champ URI de l'émetteur, saisissez l'URL vers laquelle les requêtes d'autorisation sont envoyées à votre fournisseur d'identité. Le serveur d'API Kubernetes utilise cette URL pour découvrir les clés publiques permettant de valider les jetons. L'URL doit utiliser le protocole HTTPS.
- Dans le champ ID client, saisissez l'ID de l'application cliente qui envoie des requêtes d'authentification au fournisseur d'identité.
- Dans le champ Code secret du client, saisissez le code secret du client, qui est un secret partagé entre votre fournisseur d'identité et Distributed Cloud.
Facultatif : Dans le champ Préfixe du fournisseur d'identité, saisissez un préfixe. Le préfixe est ajouté au début des revendications d'utilisateur et de groupe. Les préfixes permettent de distinguer les différentes configurations de fournisseurs d'identité. Par exemple, si vous définissez le préfixe
myidp, une revendication d'utilisateur peut êtremyidp-username@example.comet une revendication de groupe peut êtremyidp-group@example.com. Le préfixe doit également être inclus lors de l'attribution d'autorisations de contrôle des accès basé sur les rôles (RBAC) aux groupes.Facultatif : Dans la section Chiffrement, sélectionnez Activer les jetons de chiffrement.
Pour activer les jetons de chiffrement, demandez à votre administrateur d'organisation IAM de vous attribuer le rôle d'administrateur de fédération IdP (
idp-federation-admin).- Dans le champ ID de la clé, saisissez l'ID de votre clé. L'ID de clé identifie la clé publique d'un jeton JWE (JSON Web Encryption). Votre fournisseur OIDC configure et provisionne un ID de clé.
- Dans le champ Clé de déchiffrement, saisissez la clé de déchiffrement au format PEM. La clé de déchiffrement est une clé asymétrique utilisée pour déchiffrer les jetons. Votre fournisseur OIDC configure et provisionne une clé de déchiffrement.
Cliquez sur Suivant.
Dans la section Configurer les attributs, procédez comme suit :
- Dans le champ Autorité de certification du fournisseur OIDC, saisissez un certificat encodé au format PEM en base64 pour le fournisseur d'identité.
Pour en savoir plus, consultez Privacy-Enhanced Mail sur Wikipédia.
- Pour créer la chaîne, encodez le certificat, y compris les en-têtes, en
base64. - Incluez la chaîne obtenue sur une seule ligne.
Exemple :
LS0tLS1CRUdJTiBDRVJUSUZJQ0FURS0tLS0tC...k1JSUN2RENDQWFT==
- Pour créer la chaîne, encodez le certificat, y compris les en-têtes, en
- Dans le champ Revendication de groupe, saisissez le nom de la revendication dans le jeton du fournisseur d'identité qui contient les informations sur le groupe de l'utilisateur.
- Dans le champ Revendication de l'utilisateur, saisissez la revendication permettant d'identifier chaque utilisateur. La revendication par défaut pour de nombreux fournisseurs est
sub. Vous pouvez choisir d'autres revendications, telles queemailouname, en fonction du fournisseur d'identité. Les revendications autres queemailsont précédées de l'URL de l'émetteur pour éviter les conflits de noms. - Facultatif : Dans la section Attributs personnalisés, cliquez sur Ajouter une paire et saisissez des paires clé-valeur pour les revendications supplémentaires concernant un utilisateur, telles que son service ou l'URL de sa photo de profil.
- Si votre fournisseur d'identité nécessite des champs d'application supplémentaires, saisissez les champs d'application séparés par une virgule à envoyer au fournisseur d'identité dans le champ Champs d'application.
- Dans la section Paramètres supplémentaires, saisissez les paires clé/valeur supplémentaires (séparées par une virgule) requises par votre fournisseur d'identité.
Si vous autorisez un groupe, transmettez
resource=token-groups-claim. - Cliquez sur Suivant.
- Dans le champ Autorité de certification du fournisseur OIDC, saisissez un certificat encodé au format PEM en base64 pour le fournisseur d'identité.
Pour en savoir plus, consultez Privacy-Enhanced Mail sur Wikipédia.
Dans la section Spécifier les administrateurs initiaux, procédez comme suit :
- Choisissez d'ajouter des utilisateurs ou des groupes individuels en tant qu'administrateurs initiaux.
- Dans le champ Nom d'utilisateur ou alias de groupe, saisissez l'adresse e-mail de l'utilisateur ou du groupe pour accéder à l'organisation. Si vous êtes l'administrateur, saisissez votre adresse e-mail, par exemple
kiran@example.com. Le préfixe est ajouté avant le nom d'utilisateur, par exemplemyidp-kiran@example.com. - Cliquez sur Suivant.
Vérifiez vos sélections, puis cliquez sur Configurer.
Le nouveau profil de fournisseur d'identité est disponible dans la liste des profils d'identité.
API
Pour connecter votre fournisseur d'identité à votre organisation, créez la ressource personnalisée globale IdentityProviderConfig.
Créez un fichier YAML de ressource personnalisée
IdentityProviderConfig, tel quepa-idp-oidc.yaml:apiVersion: iam.global.gdc.goog/v1 kind: IdentityProviderConfig metadata: name: pa-idp-oidc namespace: platform spec: oidc: certificateAuthorityData: "IDP_BASE64_ENCODED_CERTIFICATE" clientID: IDP_CLIENT_ID clientSecret: IDP_CLIENT_SECRET groupPrefix: IDP_GROUP_PREFIX groupsClaim: IDP_GROUP_CLAIM issuerURI: IDP_ISSUER_URI scopes: openid,email,profile userClaim: IDP_USER_CLAIM userPrefix: IDP_USER_PREFIXRemplacez les variables suivantes :
IDP_BASE64_ENCODED_CERTIFICATE: certificat encodé en base64 pour l'IdP.IDP_CLIENT_ID: ID client du fournisseur d'identité.IDP_CLIENT_SECRET: code secret du client pour le fournisseur d'identité.IDP_GROUP_PREFIX: préfixe des groupes dans le fournisseur d'identité.IDP_GROUP_CLAIM: nom de la revendication dans le jeton d'IdP qui regroupe les informations.IDP_ISSUER_URI: URI de l'émetteur pour le fournisseur d'identité.IDP_USER_CLAIM: nom de la revendication dans le jeton d'IdP pour l'utilisateur.IDP_USER_PREFIX: préfixe du fournisseur d'identité de l'utilisateur.
Appliquez la ressource personnalisée
IdentityProviderConfigau serveur d'API global :kubectl --kubeconfig GLOBAL_API_SERVER_KUBECONFIG apply -f pa-idp-oidc.yamlRemplacez la variable
GLOBAL_API_SERVER_KUBECONFIGpar le chemin d'accès au fichier kubeconfig du serveur d'API global.
Se connecter à un fournisseur SAML existant
Pour vous connecter à un fournisseur SAML existant, procédez comme suit :
Console
- Connectez-vous à la console GDC. L'exemple suivant montre la console après la connexion à une organisation appelée
org-1: - Dans le menu de navigation, cliquez sur Identité et accès > Identité.
- Cliquez sur Add Identity Provider (Ajouter un fournisseur d'identité).
Dans la section Configurer le fournisseur d'identité, procédez comme suit :
- Dans le menu déroulant Fournisseur d'identité, sélectionnez Security Assertion Markup Language (SAML).
- Saisissez un nom de fournisseur d'identité.
- Dans le champ ID d'identité, saisissez l'ID de l'application cliente qui envoie des requêtes d'authentification au fournisseur d'identité.
- Dans le champ URI d'authentification unique, saisissez l'URL du point de terminaison d'authentification unique du fournisseur. Exemple :
https://www.idp.com/saml/sso. Dans le champ Préfixe du fournisseur d'identité, saisissez un préfixe. Le préfixe est ajouté au début des revendications d'utilisateur et de groupe. Les préfixes permettent de distinguer les différentes configurations de fournisseurs d'identité. Par exemple, si vous définissez le préfixe
myidp, une revendication d'utilisateur peut s'afficher sous la formemyidp-username@example.comet une revendication de groupe sous la formemyidp-group@example.com. Vous devez également inclure le préfixe lorsque vous attribuez des autorisations RBAC à des groupes.Pour une sécurité renforcée, configurez votre fournisseur SAML de sorte qu'il émette des assertions d'une durée de vie de 5 à 10 minutes. Ce paramètre est configurable dans les paramètres de votre fournisseur SAML.
Facultatif : Dans la section Assertions SAML, sélectionnez Activer le chiffrement des assertions SAML.
Pour activer les assertions SAML chiffrées, demandez à l'administrateur de l'organisation IAM de vous attribuer le rôle d'administrateur de fédération IdP (
idp-federation-admin).- Dans le champ Encryption assertion certificate (Certificat d'assertion de chiffrement), saisissez votre certificat de chiffrement au format PEM. Vous obtenez votre certificat de chiffrement auprès de votre fournisseur SAML.
- Dans le champ Clé d'assertion de chiffrement, saisissez votre clé privée. Vous recevez votre clé de déchiffrement après avoir généré le fournisseur SAML.
Facultatif : dans la section Requêtes SAML signées, sélectionnez Activer les requêtes SAML signées.
- Dans le champ Signing certificate (Certificat de signature), saisissez votre certificat de signature au format de fichier PEM. Votre fournisseur SAML émet un certificat de signature.
- Dans le champ Clé de signature, saisissez votre clé de signature au format de fichier PEM. Votre fournisseur SAML configure et génère une clé de signature.
Cliquez sur Suivant.
Sur la page Configurer les attributs, procédez comme suit :
- Dans le champ Certificat IDP, saisissez un certificat encodé au format PEM en base64 pour le fournisseur d'identité.
Pour en savoir plus, consultez Privacy-Enhanced Mail sur Wikipédia.
- Pour créer la chaîne, encodez le certificat, y compris les en-têtes, en
base64. - Incluez la chaîne obtenue sur une seule ligne. Par exemple :
LS0tLS1CRUdJTiBDRVJUSUZJQ0FURS0tLS0tC...k1JSUN2RENDQWFT==.
- Pour créer la chaîne, encodez le certificat, y compris les en-têtes, en
- Saisissez les certificats supplémentaires dans le champ Certificat IdP supplémentaire.
- Dans le champ Attribut utilisateur, saisissez l'attribut permettant d'identifier chaque utilisateur. L'attribut par défaut de nombreux fournisseurs est
sub. Vous pouvez choisir d'autres attributs, tels queemailouname, en fonction du fournisseur d'identité. Les attributs autres queemailsont précédés de l'URL de l'émetteur pour éviter les conflits de noms. - Dans le champ Attribut de groupe, saisissez le nom de l'attribut dans le jeton du fournisseur d'identité qui contient les informations sur le groupe de l'utilisateur.
- Facultatif : Dans la section Mappage d'attributs, cliquez sur Ajouter une paire et saisissez des paires clé/valeur pour des attributs supplémentaires concernant un utilisateur, tels que son service ou l'URL de sa photo de profil.
- Cliquez sur Suivant.
- Dans le champ Certificat IDP, saisissez un certificat encodé au format PEM en base64 pour le fournisseur d'identité.
Pour en savoir plus, consultez Privacy-Enhanced Mail sur Wikipédia.
Dans la section Spécifier les administrateurs initiaux, procédez comme suit :
- Choisissez d'ajouter des utilisateurs ou des groupes individuels en tant qu'administrateurs initiaux.
- Dans le champ Nom d'utilisateur ou alias de groupe, saisissez l'adresse e-mail de l'utilisateur ou du groupe pour accéder à l'organisation. Si vous êtes l'administrateur, saisissez votre adresse e-mail, par exemple
kiran@example.com. Le préfixe est ajouté avant le nom d'utilisateur, par exemplemyidp-kiran@example.com. - Cliquez sur Suivant.
Sur la page Vérifier, vérifiez toutes les valeurs de chaque configuration d'identité avant de continuer.
Cliquez sur Retour pour revenir aux pages précédentes et apporter les corrections nécessaires.
Cliquez sur Configurer.
Le nouveau profil de fournisseur d'identité est disponible dans la liste des profils d'identité.
API
Pour connecter votre fournisseur d'identité à votre organisation, créez la ressource personnalisée globale IdentityProviderConfig.
Créez un fichier YAML de ressource personnalisée
IdentityProviderConfig, tel quepa-idp-saml.yaml:apiVersion: iam.global.gdc.goog/v1 kind: IdentityProviderConfig metadata: name: pa-idp-saml namespace: platform spec: saml: groupPrefix: IDP_GROUP_PREFIX groupsAttribute: IDP_GROUP_ATTRIBUTE idpCertificateDataList: - "IDP_BASE64_ENCODED_CERTIFICATE" idpEntityID: IDP_SAML_ENTITY_ID idpSingleSignOnURI: IDP_SAML_SSO_URI userAttribute: IDP_USER_ATTRIBUTE userPrefix: IDP_USER_PREFIXRemplacez les variables suivantes :
IDP_GROUP_PREFIX: préfixe des groupes dans le fournisseur d'identité.IDP_GROUP_ATTRIBUTE: attribut des groupes dans le fournisseur d'identité.IDP_BASE64_ENCODED_CERTIFICATE: certificat encodé en base64 pour l'IdP.IDP_SAML_ENTITY_ID: URL ou URI permettant d'identifier de manière unique le fournisseur d'identité.IDP_SAML_SSO_URI: URI de l'émetteur pour le fournisseur d'identité.IDP_USER_ATTRIBUTE: attribut de l'utilisateur IdP, tel qu'une adresse e-mail.IDP_USER_PREFIX: nom de la revendication dans le jeton d'IdP pour l'utilisateur.
Appliquez la ressource personnalisée
IdentityProviderConfigau serveur d'API global :kubectl --kubeconfig GLOBAL_API_SERVER_KUBECONFIG apply -f pa-idp-saml.yamlRemplacez la variable
GLOBAL_API_SERVER_KUBECONFIGpar le chemin d'accès au fichier kubeconfig du serveur d'API global.
Supprimer un fournisseur d'identité existant
Supprimez un fournisseur d'identité existant à l'aide de la console GDC :
- Connectez-vous à la console GDC.
- Dans le sélecteur de projet, sélectionnez l'organisation dans laquelle vous souhaitez supprimer le fournisseur d'identité.
- Dans le menu de navigation, cliquez sur Identité et accès > Identité.
Cochez la case à côté du nom d'un ou de plusieurs fournisseurs d'identité.
Un message s'affiche avec le nombre de fournisseurs d'identité que vous avez sélectionnés et un bouton Supprimer.
Cliquez sur Supprimer.