


이 문서에서는 Google Distributed Cloud (GDC) 에어 갭의 가상 머신 (VM)에서 Unified Extensible Firmware Interface (UEFI) 보안 부트 인증서를 갱신하는 방법을 설명합니다.
UEFI 보안 부트는 모든 부팅 구성요소의 디지털 서명을 확인하여 VM 시스템이 인증된 소프트웨어를 실행하도록 보장하는 보안 기능입니다. 확인에 실패하면 보안 부팅이 VM 부팅 프로세스를 중지합니다.
Microsoft는 보안 인증서를 사용하여 다양한 운영체제에서 보안 부트를 지원합니다. 일부 보안 부팅 인증서가 만료일에 가까워지고 있습니다. 시스템 중단을 방지하려면 이러한 인증서를 갱신해야 합니다.
이 문서는 Distributed Cloud 환경의 VM에서 보안 부팅을 구성하는 플랫폼 관리자 또는 애플리케이션 운영자 그룹의 개발자를 대상으로 합니다. 자세한 내용은 GDC 에어 갭 문서 대상을 참조하세요.
시작하기 전에
Distributed Cloud의 모든 명령어는 gdcloud 또는 kubectl CLI를 사용하며 운영체제 (OS) 환경이 필요합니다. gdcloud CLI를 다운로드, 설치, 구성해야 합니다.
kubeconfig 파일 가져오기
관리 API 서버에 대해 명령어를 실행하려면 다음 리소스가 있는지 확인합니다.
관리 API 서버의 kubeconfig 파일이 없으면 로그인하고 생성합니다.
관리 API 서버의 kubeconfig 파일 경로를 사용하여 이 안내에서
MANAGEMENT_API_SERVER를 바꿉니다.
IAM 역할 요청
VM에서 보안 부팅 인증서를 업데이트하려면 IAM 프로젝트 관리자에게 연락하여 가상 머신 프로젝트 관리자 (project-vm-admin) 역할을 요청하세요.
모든 VM 역할은 VM이 있는 프로젝트의 네임스페이스에 바인딩되어야 합니다. 단계에 따라 액세스 권한을 확인합니다.
보안 부팅 인증서
모든 보안 부트 인증서에는 만료일이 있습니다. 인증서가 만료된 VM은 Windows 부팅 관리자 또는 Linux shim의 첫 번째 보안 업데이트를 설치할 때까지 정상적으로 부팅됩니다. 이러한 업데이트 후에는 만료된 인증서를 업데이트할 때까지 VM이 부팅되지 않습니다.
만료 예정 인증서
다음 표에서는 이전 보안 부트 인증서의 최종 만료일을 설명합니다.
| 인증서 이름 | 인증서 만료일 |
|---|---|
| Microsoft Corporation KEK CA 2011 | 2026년 6월 26일 |
| Microsoft UEFI CA 2011 | 2026년 6월 26일 |
| Microsoft Windows Production PCA 2011 | 2026년 10월 19일 |
새 인증서
다음 표에서는 새 보안 부팅 인증서의 최종 만료일을 설명합니다.
| 인증서 이름 | 인증서 만료일 |
|---|---|
| Microsoft UEFI CA 2023 | 2038년 6월 13일 |
| Microsoft Corporation KEK 2K CA 2023 | 2038년 3월 2일 |
| Microsoft Option ROM UEFI CA 2023 | 2038년 10월 26일 |
| Windows UEFI CA 2023 | 2035년 6월 13일 |
인증서 갱신 절차
VM에서 보안 부팅 인증서 갱신을 수행하려면 주석과 제어된 업데이트를 사용하여 선택해야 합니다. 업데이트 후 이전 또는 새 이미지로 생성된 모든 새 VM에는 두 인증서가 모두 설치되며 성공적으로 부팅됩니다.
VM 식별 및 주석 적용
네임스페이스 또는 프로젝트 내에서 영향을 받는 VM을 식별합니다. 식별되면 영향을 받는 VM 인스턴스에 업데이트 주석을 적용합니다.
kubectl을 사용하여enableSecureBoot상태를 확인합니다.kubectl --kubeconfig MANAGEMENT_API_SERVER get vms --all-namespaces -o \ custom-columns="NAMESPACE:.metadata.namespace,NAME:.metadata.name,SECURE_BOOT:.spec.shieldConfig.enableSecureBoot"VM 커스텀 리소스에 주석을 적용하여 VM을 업데이트 준비 상태로 표시합니다. 이렇게 하면 다음 VM 재부팅 중에 인증서가 등록됩니다.
kubectl --kubeconfig MANAGEMENT_API_SERVER annotate virtualmachine VM_NAME -n VM_NAMESPACE virtualmachine.gdc.goog/enable-microsoft-2023-sbcert="true" --overwrite다음 변수를 바꿉니다.
VM_NAME:VM 인스턴스의 이름입니다.VM_NAMESPACE: VM이 있는 네임스페이스의 이름입니다.
프로젝트의 모든 VM에 주석을 일괄 적용합니다.
kubectl --kubeconfig MANAGEMENT_API_SERVER annotate virtualmachine --all -n VM_NAMESPACE virtualmachine.gdc.goog/enable-microsoft-2023-sbcert="true" --overwrite디스크 암호화를 사용하지 않는 한 조직의 모든 VM에 주석 라벨을 일괄 적용할 수 있습니다.
프로젝트 수준에서 프로젝트 소유자는 적격한 VM에 개별적으로 라벨을 적용할 수 있습니다.
변경사항을 적용하려면 VM을 다시 시작합니다.
kubectl --kubeconfig MANAGEMENT_API_SERVER patch VirtualMachine VM_NAME -n VM_NAMESPACE -p '{"spec":{"runningState":"Stopped"}}' --type=merge

kubectl --kubeconfig MANAGEMENT_API_SERVER patch VirtualMachine VM_NAME -n VM_NAMESPACE -p '{"spec":{"runningState":"Running"}}' --type=merge
특별 처리: BitLocker 및 FDE
다음 작업을 수행해야 합니다.
- BitLocker, LUKS 또는 유사한 암호화 솔루션을 일시적으로 사용 중지합니다.
- 복구 키를 쉽게 사용할 수 있고 백업이 최신 상태인지 확인합니다.
- 인증서 갱신 프로세스 섹션의 2단계에 언급된 보안 부트 업데이트 주석을 적용합니다.
- VM을 재부팅하여 인증서를 등록합니다.
- 업데이트를 확인한 후 BitLocker, LUKS 또는 FDE를 다시 사용 설정합니다.
BitLocker 사용 중지하기
"virtualmachine.gdc.goog/enable-microsoft-2023-sbcert" 주석을 적용하기 전에 VM에서 BitLocker를 사용 중지해야 합니다. 이를 위해서는 디스크 복호화가 필요합니다. 복호화 프로세스가 완료될 때까지 기다린 후 주석을 적용합니다.
다음 스크립트를 사용하여 BitLocker를 사용 중지합니다.
disable_bitlocker.ps1
   # Log start time
   Add-Content -Path C:\disable_bitlocker_log.txt -Value "Script started at $(Get-Date)"

   # Get all BitLocker volumes
   $BitLockerVolumes = Get-BitLockerVolume

   if ($BitLockerVolumes) {
       foreach ($Volume in $BitLockerVolumes) {
           Add-Content -Path C:\disable_bitlocker_log.txt -Value "Processing volume: $($Volume.MountPoint)"
           if ($Volume.ProtectionStatus -eq 'On') {
               Add-Content -Path C:\disable_bitlocker_log.txt -Value "Disabling BitLocker on $($Volume.MountPoint)"
               try {
                   Disable-BitLocker -MountPoint $Volume.MountPoint -ErrorAction Stop
                   Add-Content -Path C:\disable_bitlocker_log.txt -Value "Successfully initiated BitLocker disable on $($Volume.MountPoint). Decryption may take time."
               } catch {
                   Add-Content -Path C:\disable_bitlocker_log.txt -Value "ERROR disabling BitLocker on $($Volume.MountPoint): $($_.Exception.Message)"
               }
           } else {
               Add-Content -Path C:\disable_bitlocker_log.txt -Value "BitLocker is already Off or Unprotected on $($Volume.MountPoint)"
           }
       }
   } else {
       Add-Content -Path C:\disable_bitlocker_log.txt -Value "No BitLocker volumes found."
   }

   # Log end time
   Add-Content -Path C:\disable_bitlocker_log.txt -Value "Script finished at $(Get-Date)"
VM 시작 스크립트에 disable_bitlocker.ps1 스크립트 추가
VM 다시 시작 시 BitLocker를 사용 중지하려면 실행 중인 VM에서 이 스크립트를 실행하거나 시작 스크립트에 추가하면 됩니다. 단계에 따라 이 스크립트를 시작 스크립트로 사용합니다.
스크립트를 Base64로 인코딩하고 Kubernetes 보안 비밀을 만듭니다.
# Encode the script
B64_SCRIPT=$(base64 -w 0 disable_bitlocker.ps1)

# Create Secret YAML
cat <<EOF > disable_bitlocker_secret.yaml
apiVersion: v1
kind: Secret
metadata:
  name: disable-bitlocker-script
  namespace: VM_NAMESPACE
type: Opaque
data:
  script: $B64_SCRIPT
EOF

# Apply the Secret to the GDCer
kubectl --kubeconfig MANAGEMENT_API_SERVER -f disable_bitlocker_secret.yaml
VM CR을 패치하여
disable-bitlocker.ps1스크립트를 시작 스크립트spec필드에 추가합니다.spec: # ... other existing spec fields ... osType: Windows startupScripts: - name: disable-bitlocker-ps1 # Note the -ps1 suffix scriptSecretRef: name: disable-bitlocker-scriptVM을 다시 시작합니다.
VM을 중지합니다.
kubectl --kubeconfig MANAGEMENT_API_SERVER patch VirtualMachine VM_NAME -n VM_NAMESPACE -p '{"spec":{"runningState":"Stopped"}}' --type=merge다음을 실행하여 VM을 시작합니다.
kubectl --kubeconfig MANAGEMENT_API_SERVER patch VirtualMachine <vm-name> -n VM_NAMESPACE -p '{"spec":{"runningState":"Running"}}' --type=merge
BitLocker 상태 확인
계속하기 전에 볼륨이 완전히 복호화되었는지 확인하려면 다음 PowerShell 명령어 중 하나를 사용하여 BitLocker 상태를 확인합니다.
모든 드라이브의 상태를 확인합니다.
Get-BitLockerVolume특정 드라이브의 상태를 확인합니다.
Get-BitLockerVolume -MountPoint "C:"
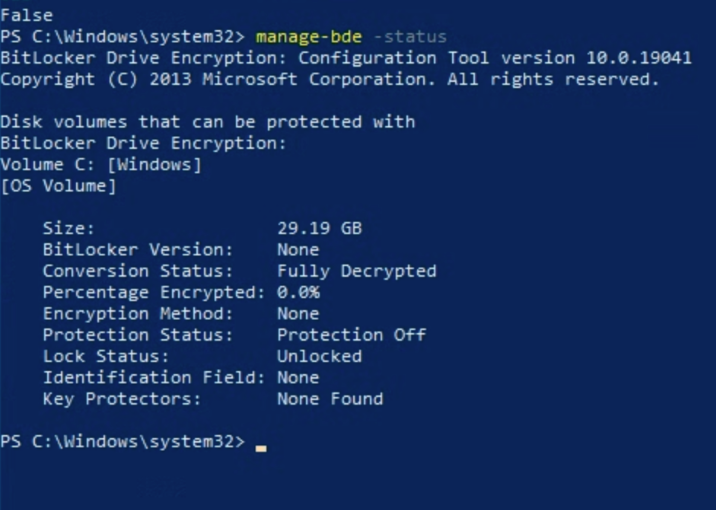
또는 manage-bde 명령어를 사용하여 모든 드라이브의 상태를 확인할 수 있습니다.
manage-bde -status
사용 중지된 BitLocker의 출력은 다음 이미지와 유사합니다.
선택사항: 확인
VM에 있는 인증서를 확인하려면 해당 OS의 단계를 따르세요.
Linux
mokutil을 사용하여 머신에서 보안 부팅이 사용 설정되어 있는지 확인합니다.user@vm1:~$ mokutil --sb-state보안 부트가 사용 설정된 경우 출력은 다음과 비슷합니다.
SecureBoot enabledmokutil명령어와 함께 적절한 플래그를 사용하고grep를 사용하여 특정 인증서 연도로 검색 범위를 좁힙니다.2023년 인증서:
user@vm1:~$ mokutil --kek | grep 2023출력은 다음과 비슷합니다.
    Not Before: Mar  2 20:21:35 2023 GMT
    Subject: C=US, O=Microsoft Corporation, CN=Microsoft Corporation KEK 2K CA 2023
user@vm1:~$ mokutil --db | grep 2023출력은 다음과 비슷합니다.
    Not Before: Jun 13 19:21:47 2023 GMT
    Subject: C=US, O=Microsoft Corporation, CN=Microsoft UEFI CA 2023
    Not Before: Jun 13 18:58:29 2023 GMT
    Subject: C=US, O=Microsoft Corporation, CN=Windows UEFI CA 2023
2011 인증서:
user@vm1:~$ mokutil --kek | grep 2011출력은 다음과 비슷합니다.
    Not Before: Jun 24 20:41:29 2011 GMT
    Subject: C=US, ST=Washington, L=Redmond, O=Microsoft Corporation, CN=Microsoft Corporation KEK CA 2011
user@vm1:~$ mokutil --db | grep 2011출력은 다음과 비슷합니다.
    Not Before: Oct 19 18:41:42 2011 GMT
    Subject: C=US, ST=Washington, L=Redmond, O=Microsoft Corporation, CN=Microsoft Windows Production PCA 2011
    Not Before: Jun 27 21:22:45 2011 GMT
    Subject: C=US, ST=Washington, L=Redmond, O=Microsoft Corporation, CN=Microsoft Corporation UEFI CA 2011
Windows
시스템에 보안 부팅 인증서가 있는지 확인합니다.
Confirm-SecureBootUEFI인증서가 머신에 있으면 출력은
True입니다.-match플래그를 사용하여 해당 인증서 연도와 함께 명령어를 추가합니다.[System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI KEK).bytes) -match "2023" [System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI KEK).bytes) -match "2011" [System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI db).bytes) -match "2011" [System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI db).bytes) -match "2023"
갱신 문제 해결하기
기존 VM에서 갱신 문제가 발생하면 VM CR에 주석을 추가하여 변경사항을 롤백합니다. VM이 이전의 이전 인증서로 부팅됩니다.
변경사항 롤백
VM 커스텀 리소스에 다음 주석을 추가합니다.
주석:
kubectl --kubeconfig MANAGEMENT_API_SERVER annotate virtualmachine VM_NAME -n VM_NAMESPACE virtualmachine.gdc.goog/recover-efi-backup="true" --overwriteVM을 다시 시작하여 이전 인증서를 복구합니다.
VM을 중지합니다.
kubectl --kubeconfig MANAGEMENT_API_SERVER patch VirtualMachine VM_NAME -n VM_NAMESPACE -p '{"spec":{"runningState":"Stopped"}}' --type=merge다음을 실행하여 VM을 시작합니다.
kubectl --kubeconfig MANAGEMENT_API_SERVER patch VirtualMachine VM_NAME -n VM_NAMESPACE -p '{"spec":{"runningState":"Running"}}' --type=merge