


Neste documento, mostramos como criar e remover vinculações de papéis em um projeto na nuvem do Distributed Cloud usando o console do GDC ou a CLI gdcloud.
Este documento é destinado a públicos-alvo do grupo de operadores de aplicativos que gerenciam permissões em projetos do GDC. Para mais informações, consulte Públicos-alvo da documentação do GDC com isolamento físico.
Antes de começar
Antes de criar ou remover vinculações de papéis, é necessário solicitar as permissões necessárias.
Solicitar papéis do IAM
Para criar, atualizar e excluir vinculações de papéis em um projeto, entre em contato com o
administrador da organização do IAM ou o administrador do projeto do IAM para solicitar o papel de
administrador do projeto do IAM (project-iam-admin).
O admin. da organização do IAM pode conceder esse papel para qualquer projeto na organização. O administrador do projeto do IAM pode conceder esse papel no escopo do projeto específico.
Configurar vinculações de papéis
Siga as etapas abaixo para configurar as vinculações de papéis:
Console
- Faça login no console do GDC.
Por exemplo, a imagem a seguir faz login no console do GDC para
uma organização chamada
org-1:
- Clique em Selecionar projeto na barra de menus. Selecione um dos projetos
em que você quer configurar a vinculação de papel e clique em Abrir. O
projeto selecionado aparece após o nome da organização na barra de menus. O
exemplo a seguir mostra o projeto
iam-testselecionado: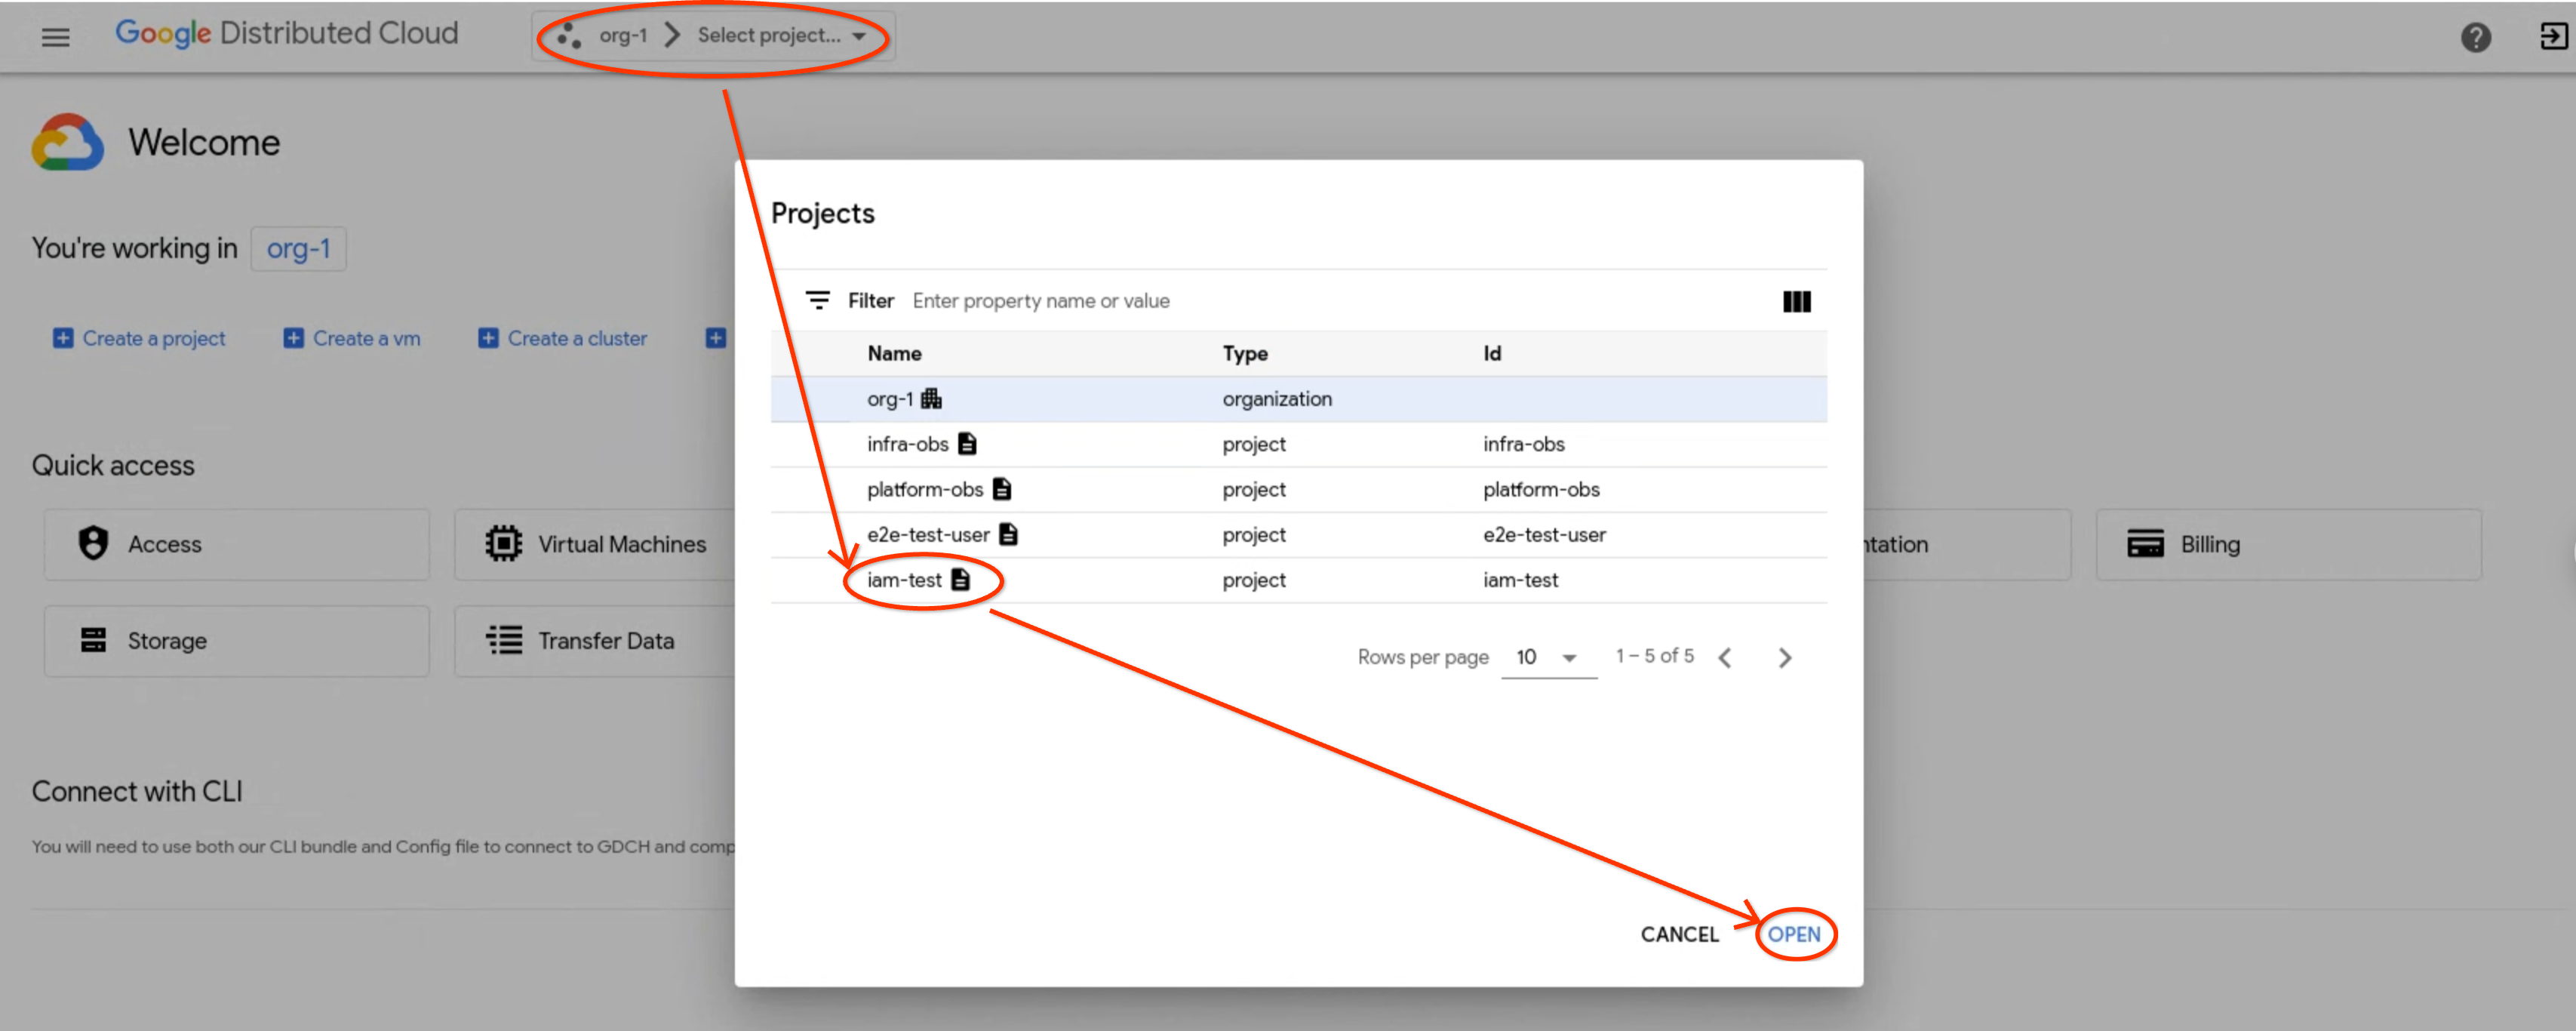
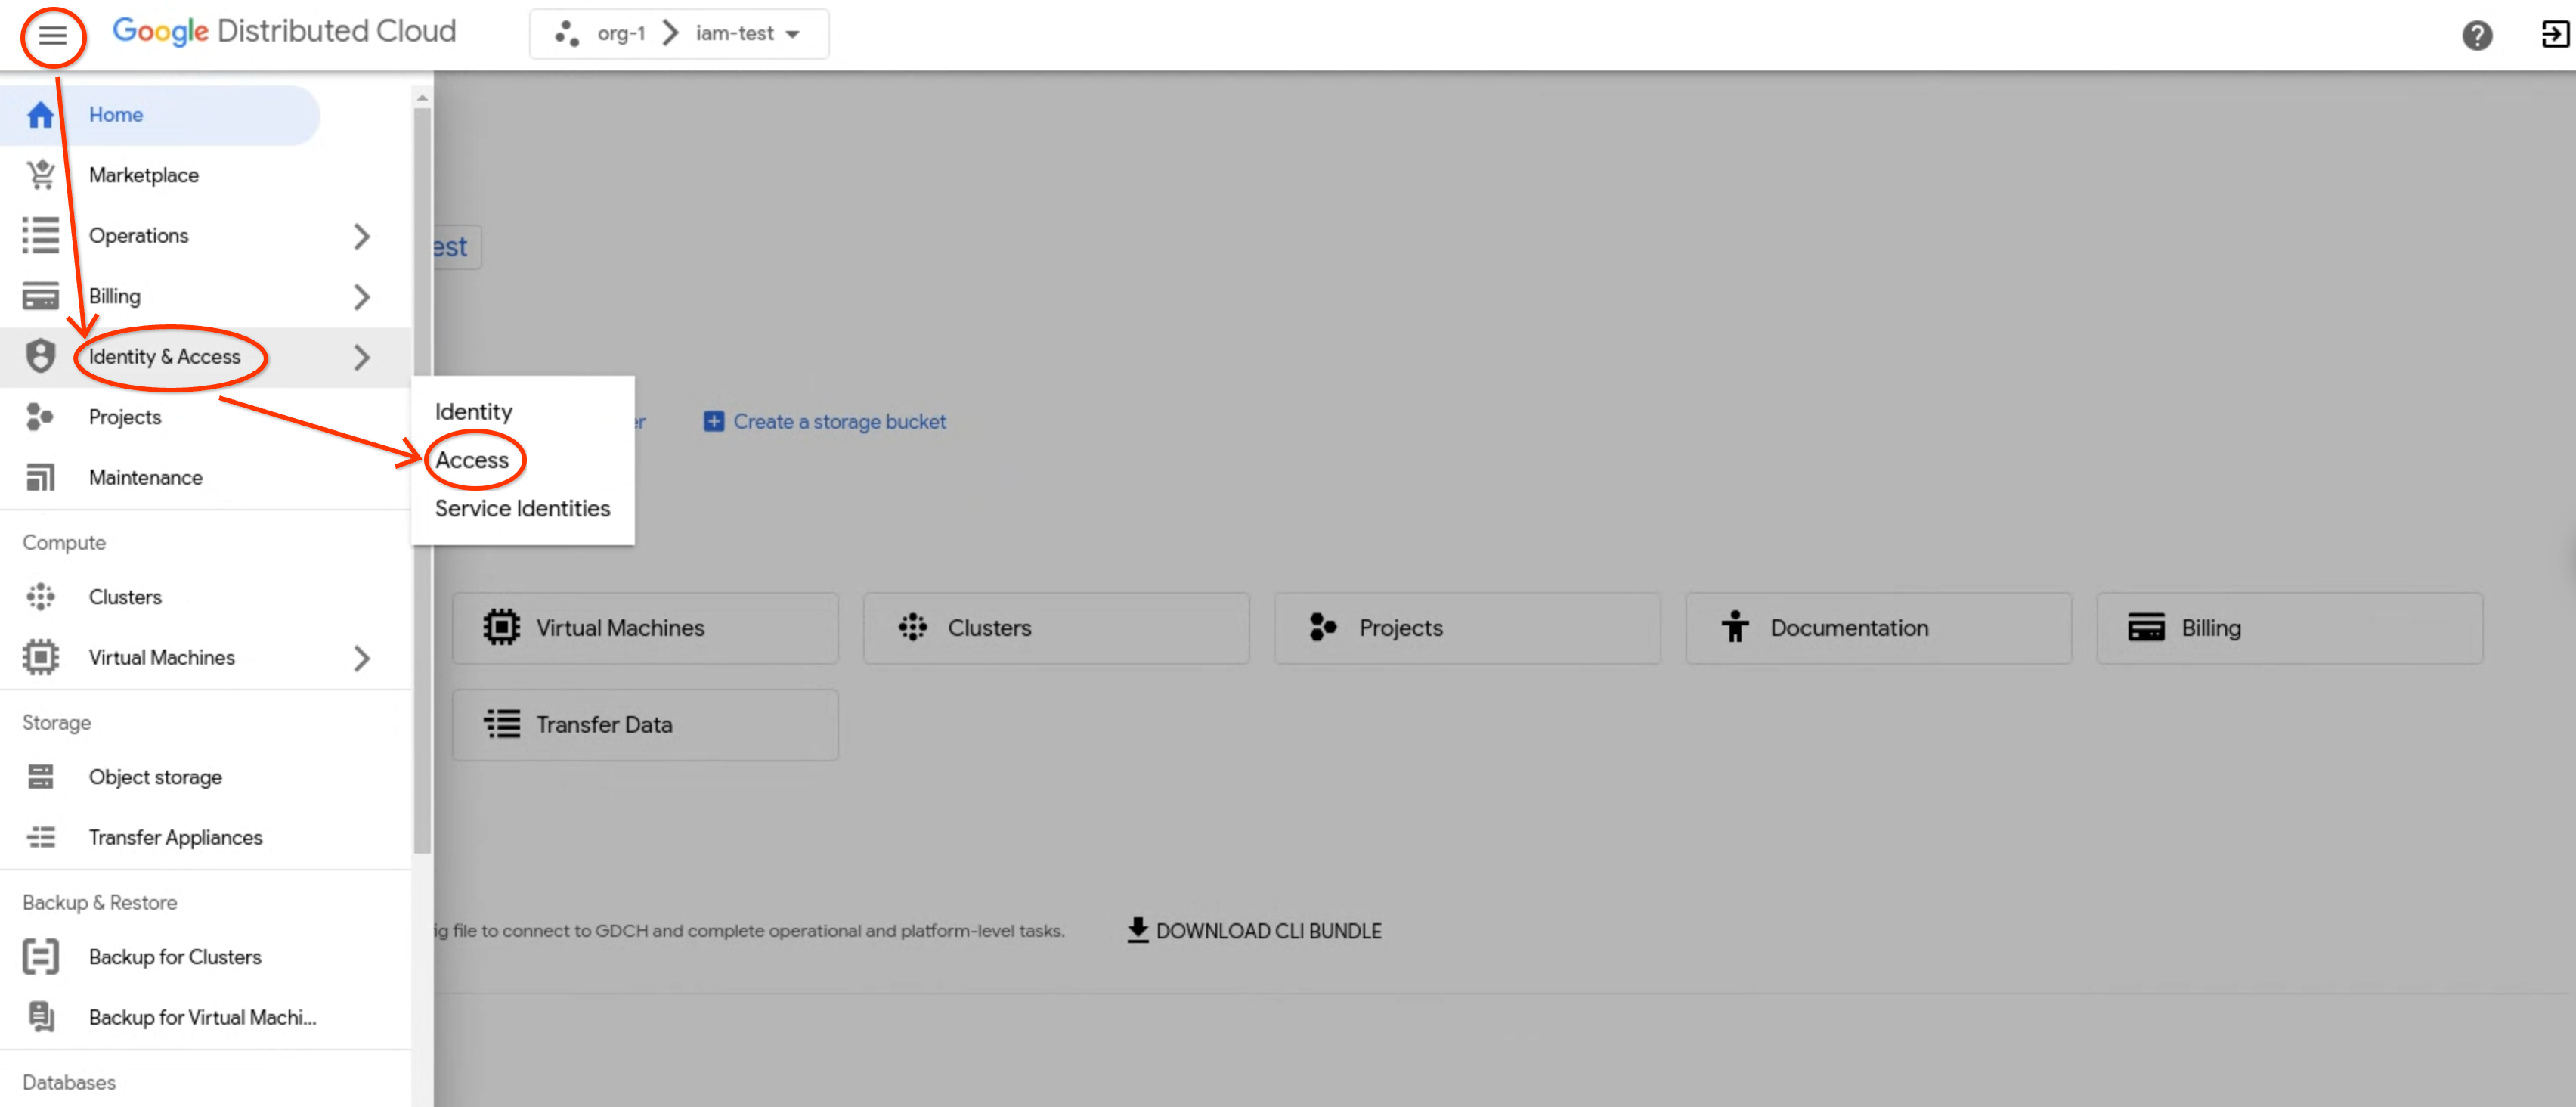
- No menu de navegação, clique em Identidade e acesso e em Acesso.
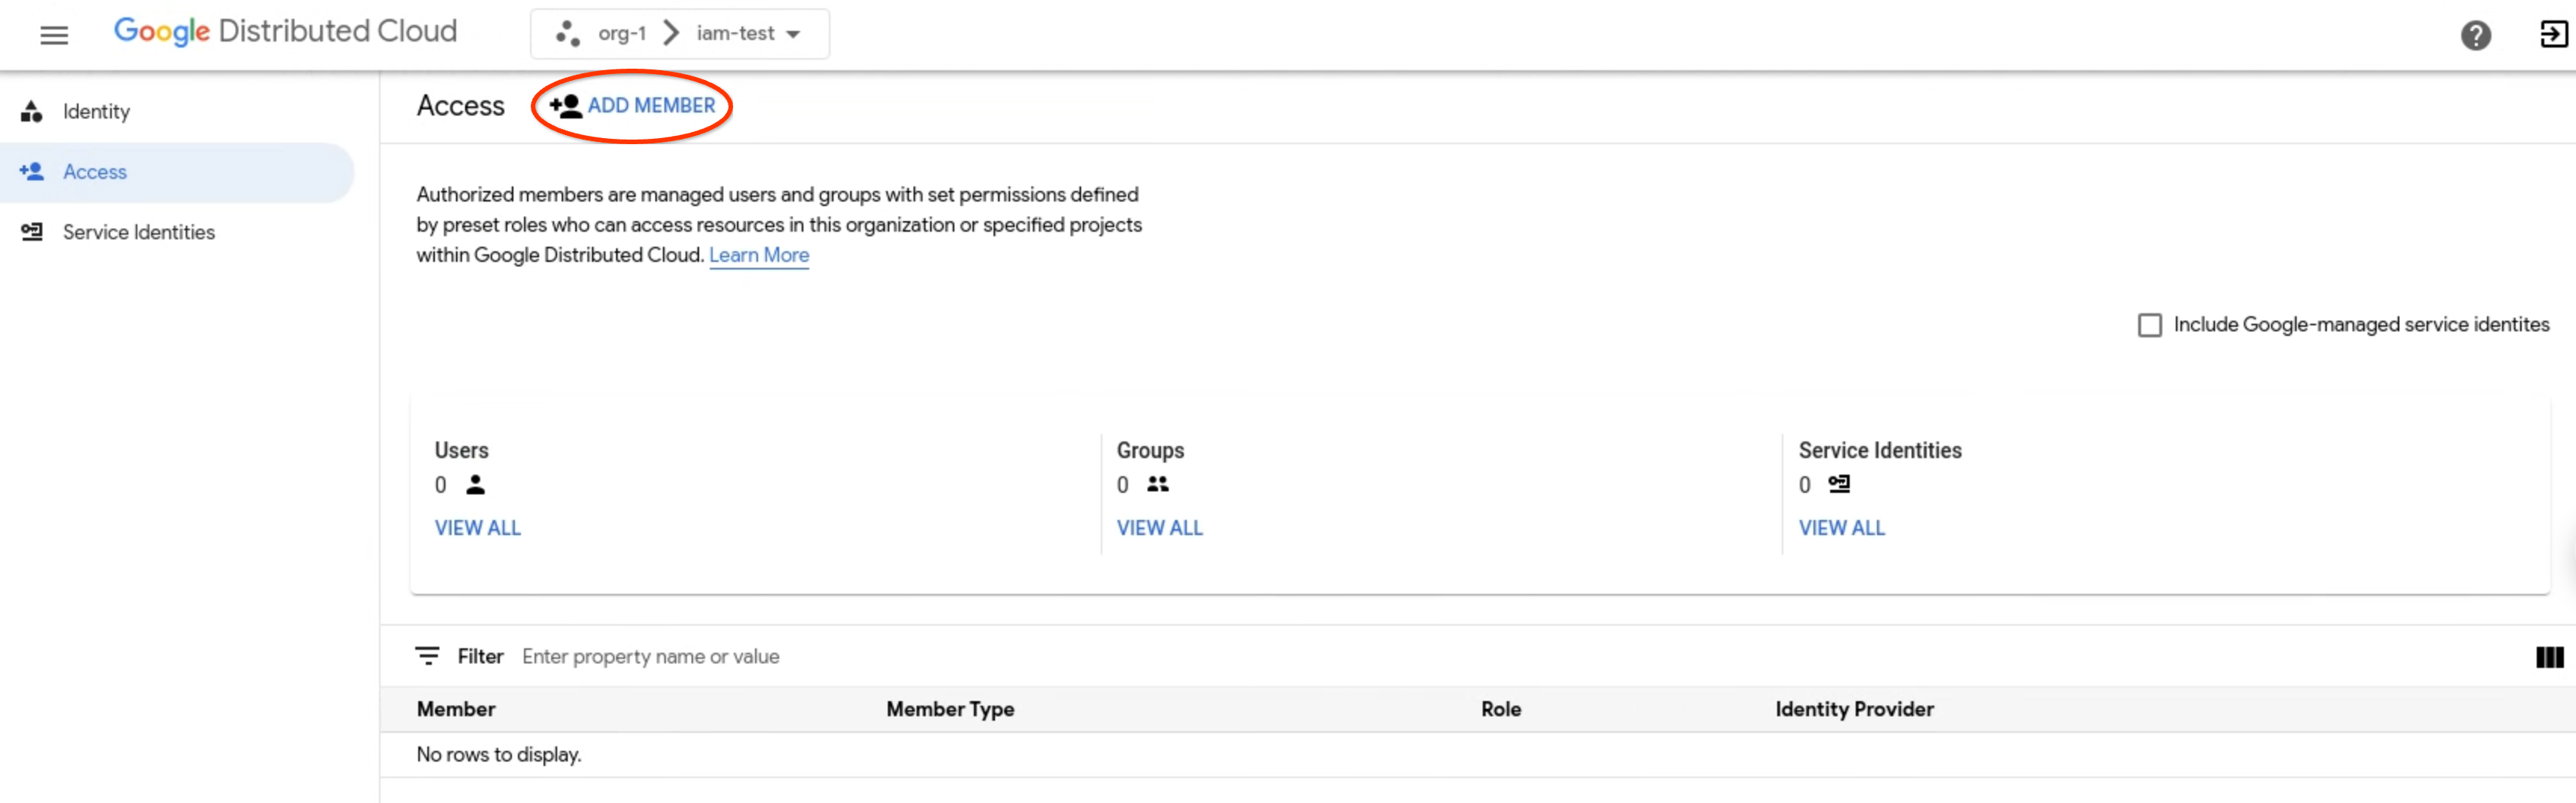
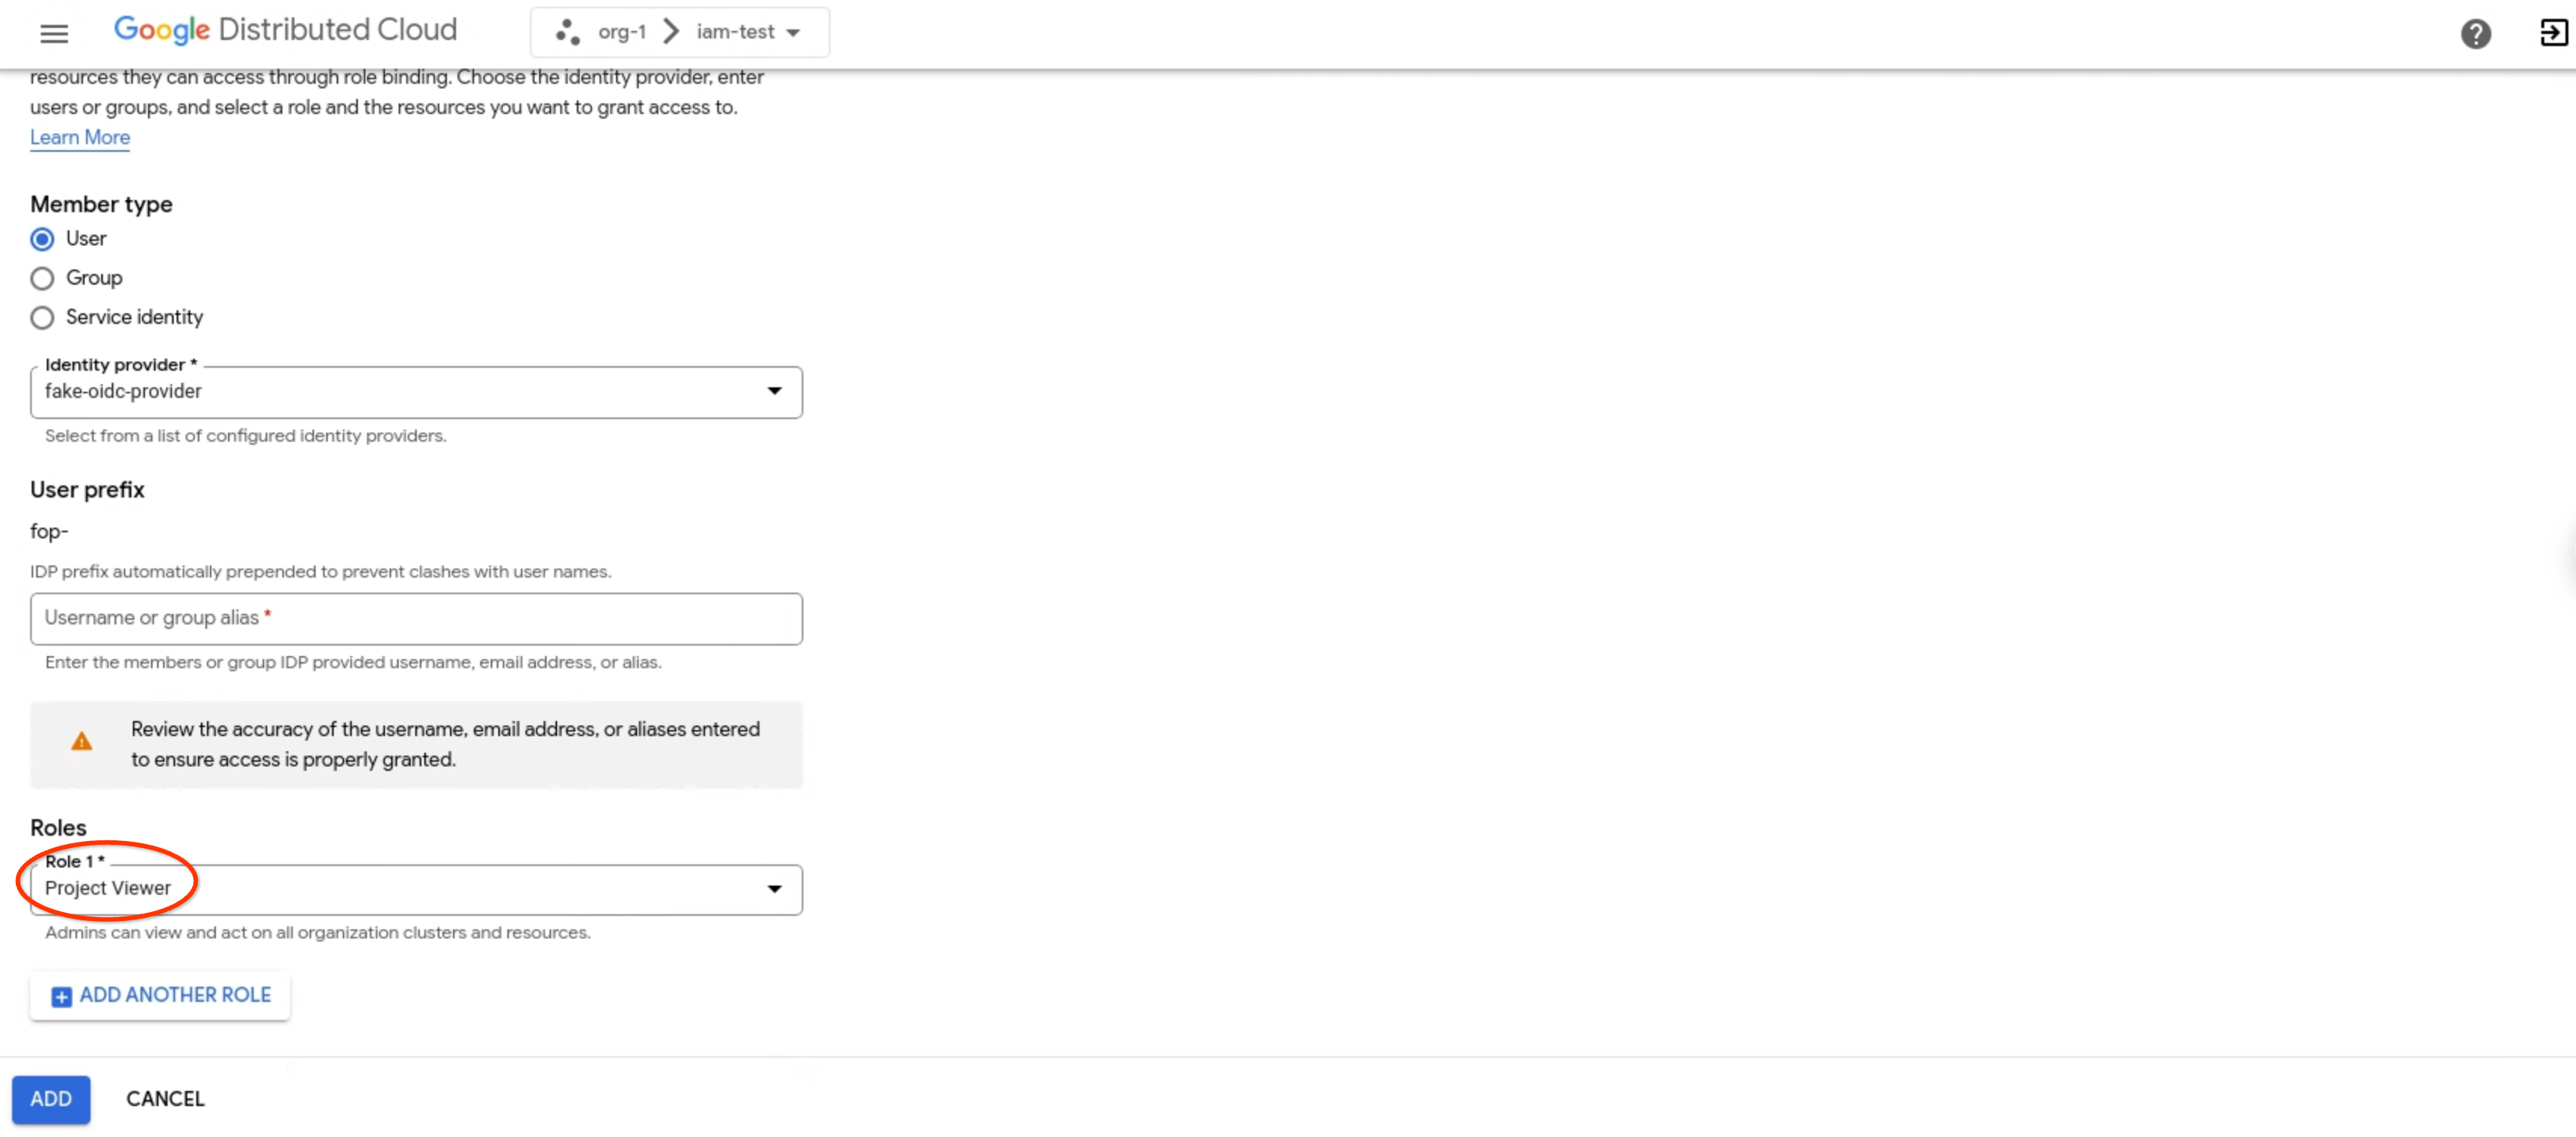
- Clique em Adicionar membro.
- No menu suspenso Provedor de identidade, selecione um provedor de identidade.
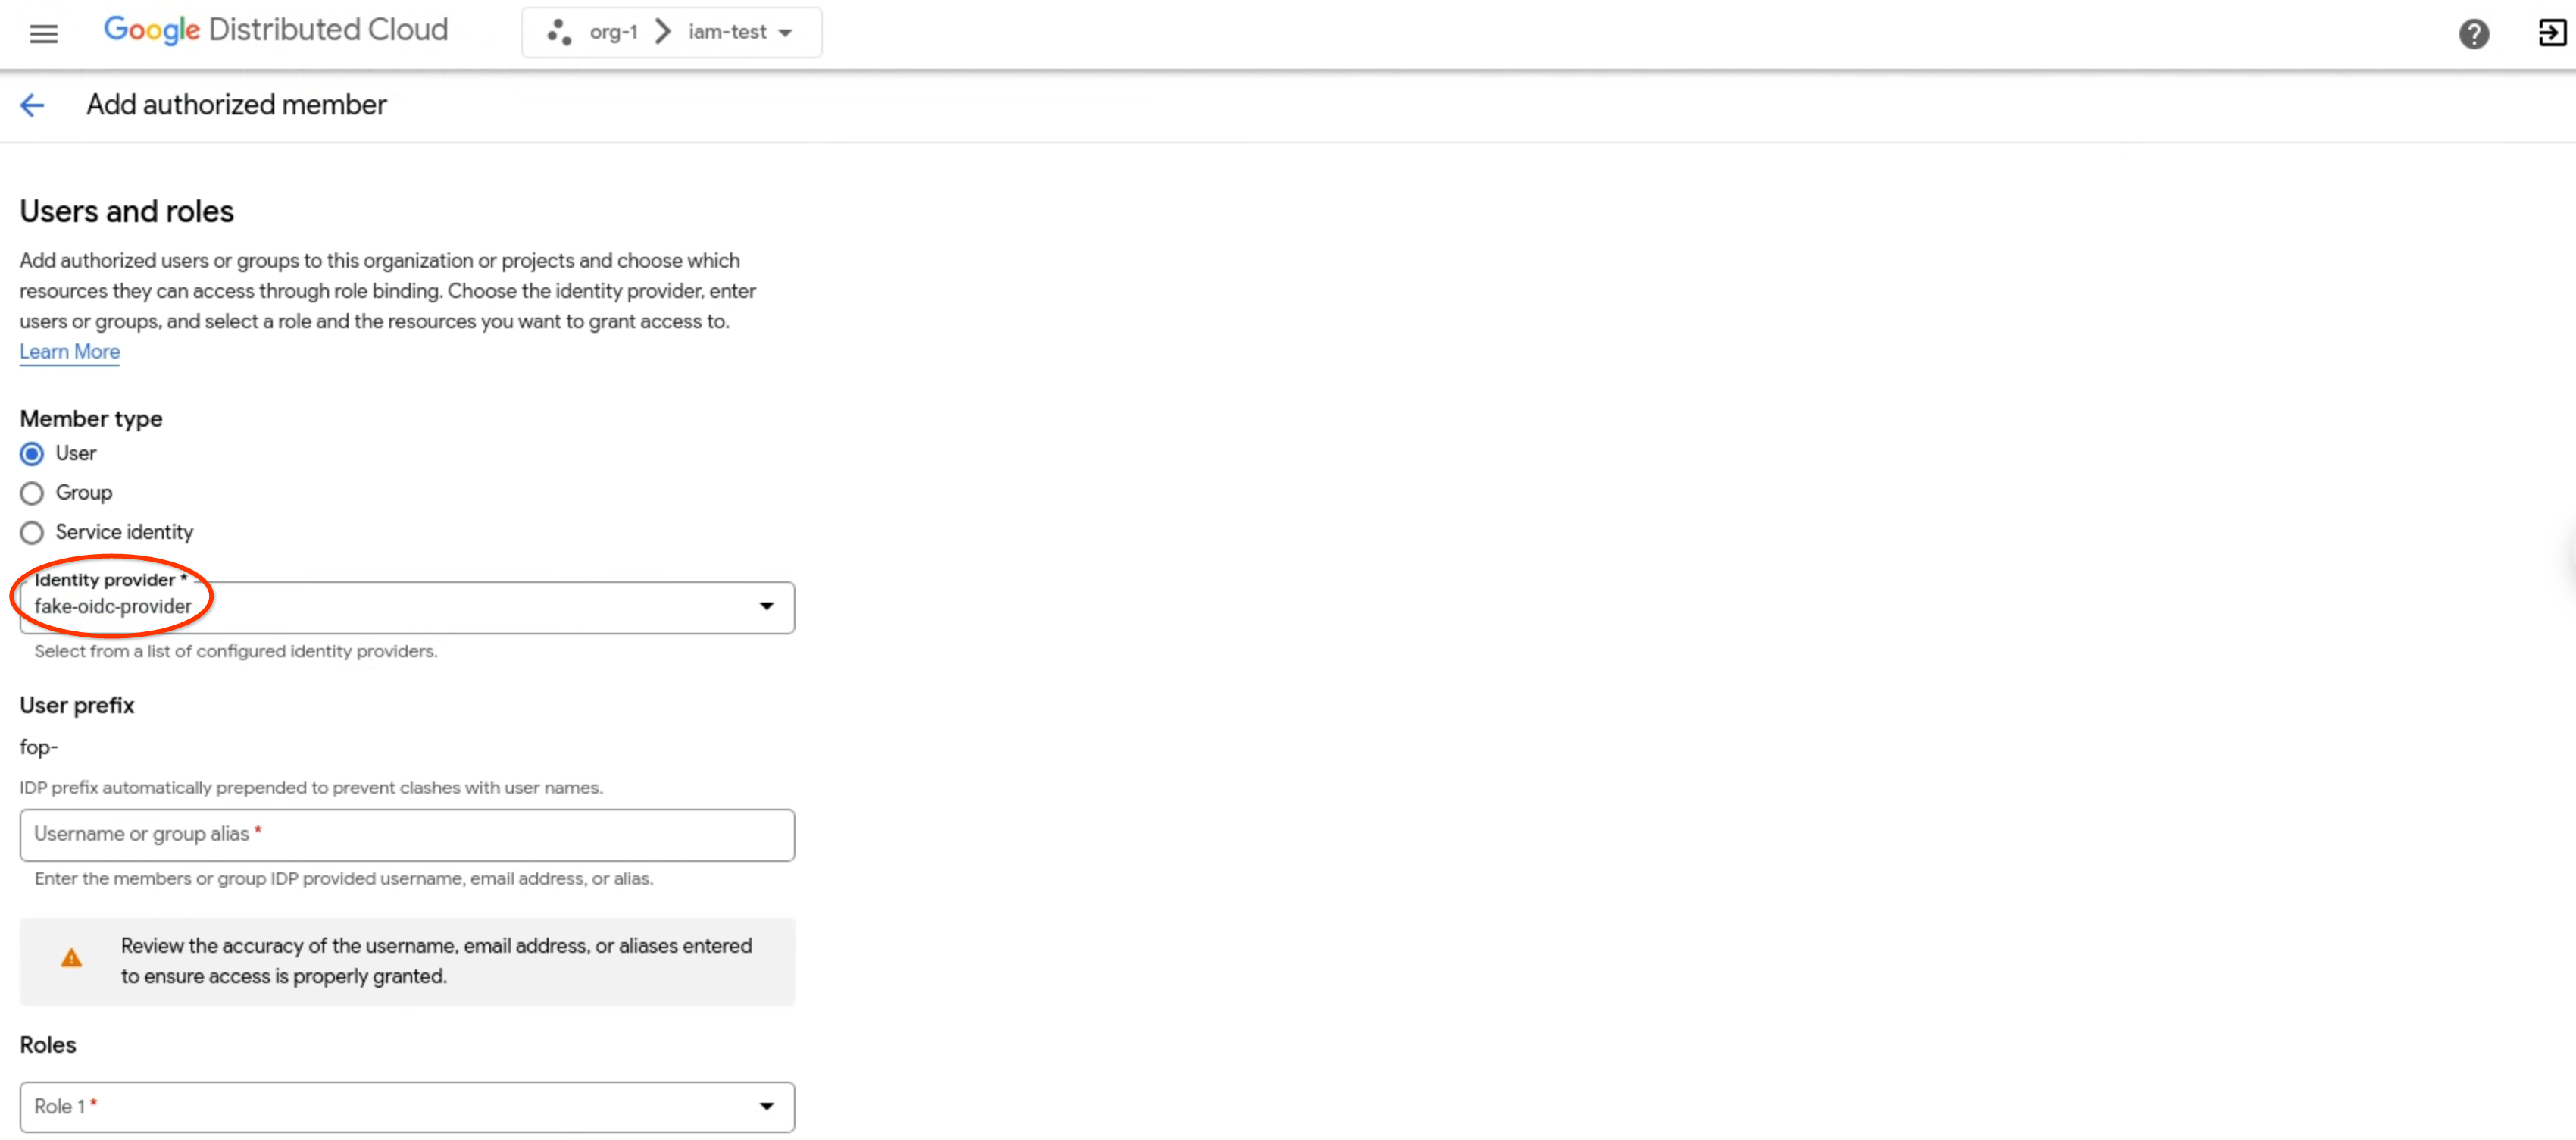
- Em Tipo de membro, escolha se você quer adicionar usuários individuais com
Usuário ou grupos com Grupo. O exemplo a seguir mostra o
Userselecionado:
- No campo Nome de usuário ou alias do grupo, digite o nome de usuário, o endereço de e-mail
ou o alias.

- Na lista suspensa Papéis, selecione o papel que você quer atribuir
ao usuário ou grupo, como Leitor do projeto. É possível vincular o
usuário ou grupo selecionado a vários papéis de uma só vez clicando em
Adicionar outro papel.
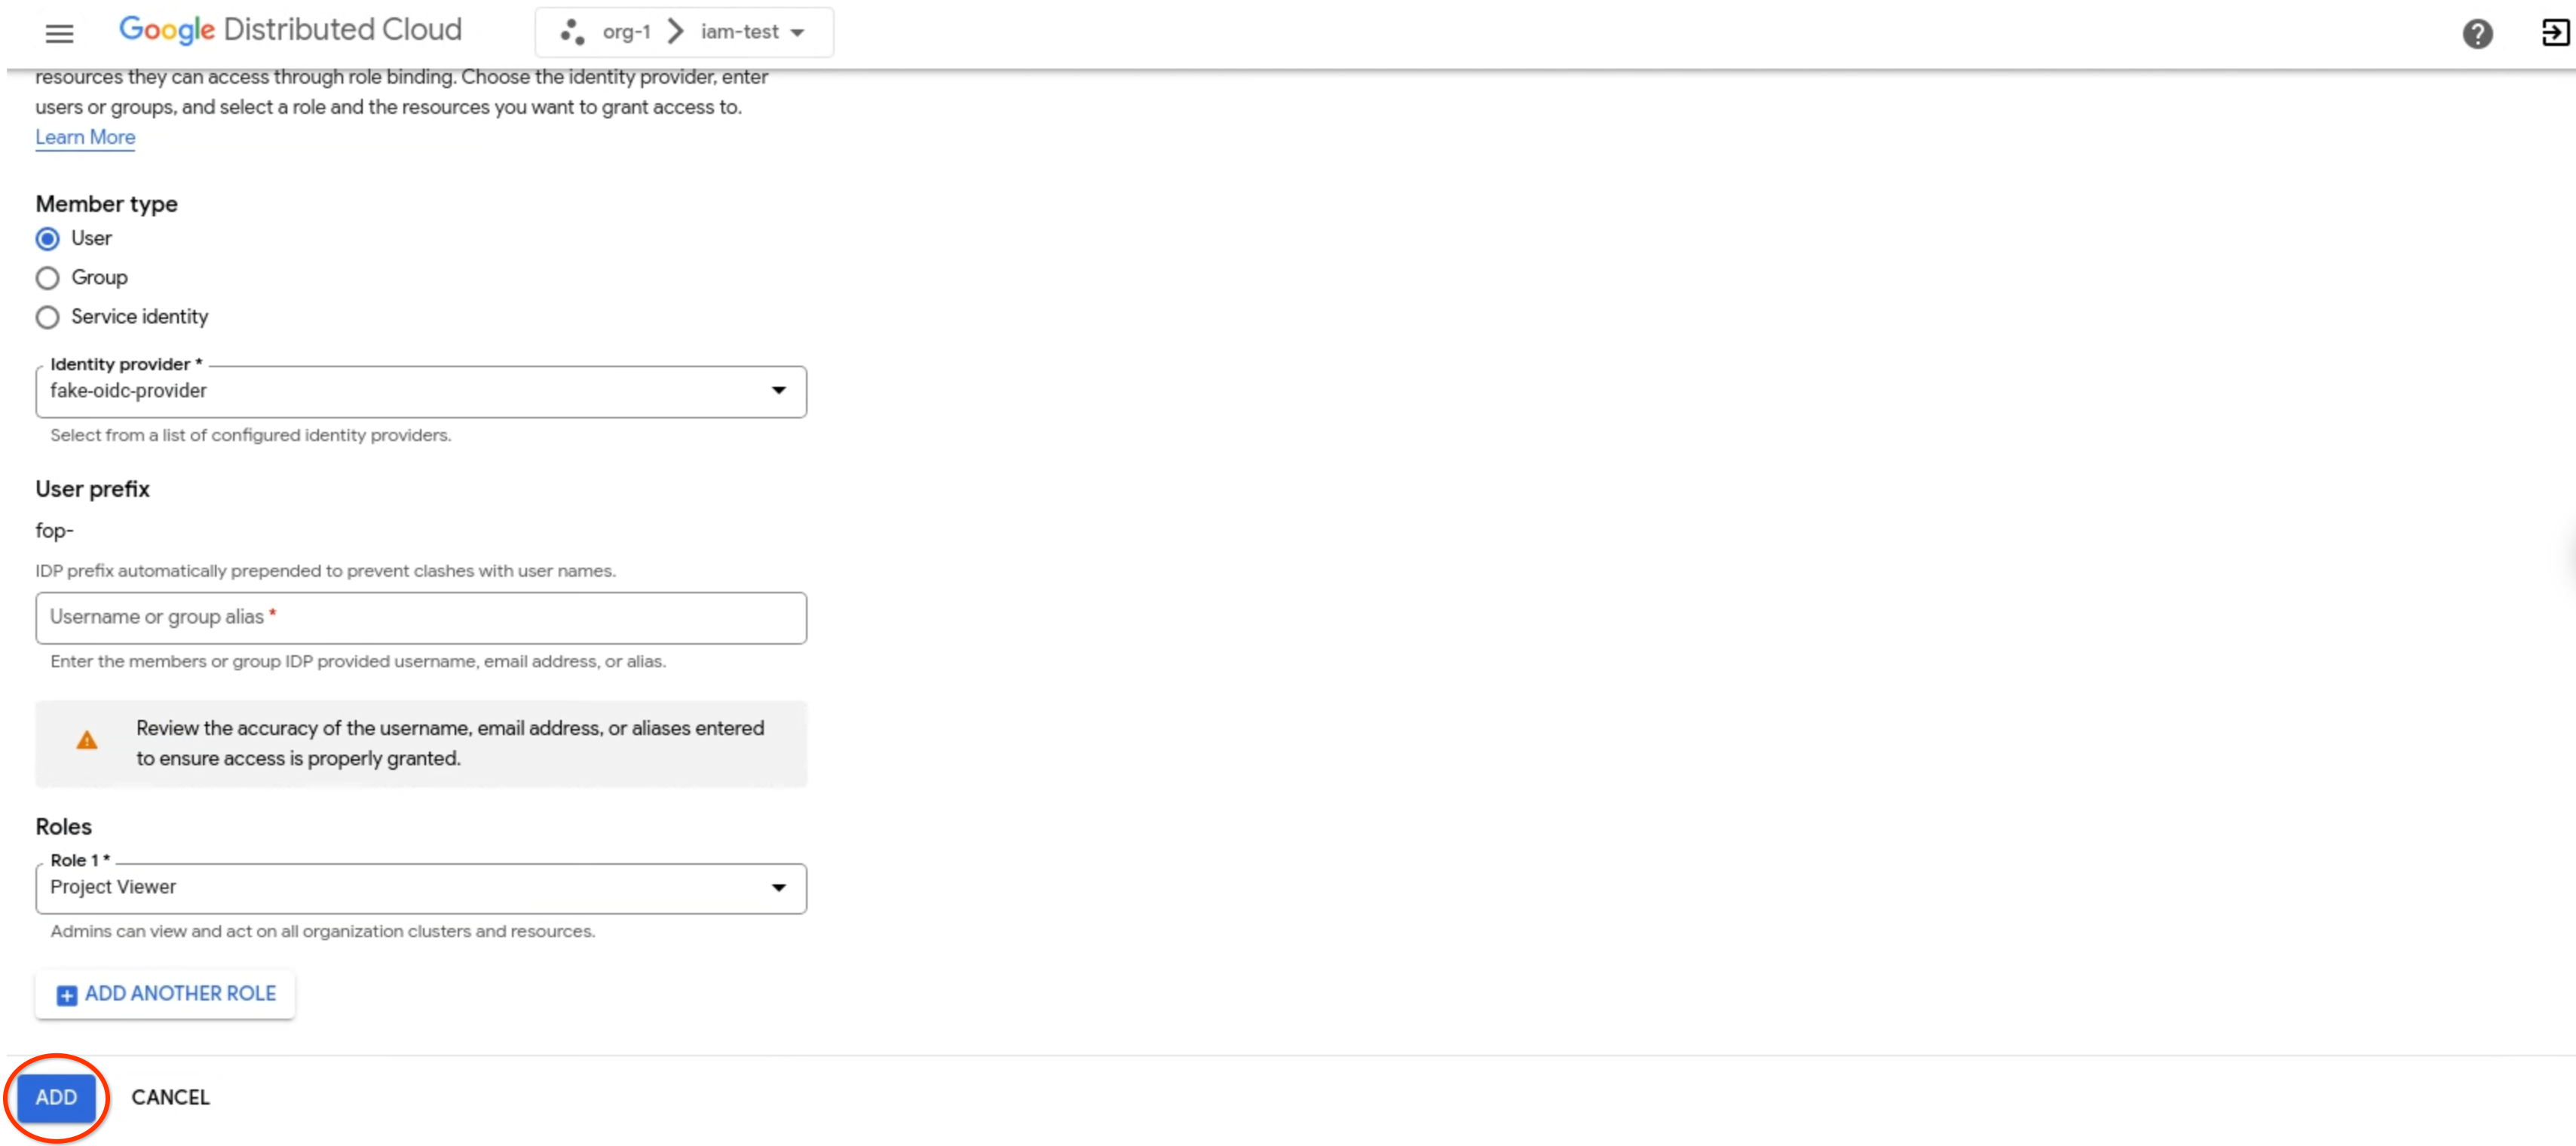
- Clique em Adicionar.
gdcloud
Verifique se você tem a CLI gdcloud instalada.
Faça login usando o comando
gdcloud auth loginpara autenticar com seu provedor de identidade. Para mais informações, consulte a autenticação da CLI gdcloud.Configure as vinculações de papéis para um projeto:
gdcloud projects add-iam-policy-binding PROJECT \
  --member=USER_ACCOUNT \
  --role=ROLE
Substitua as seguintes variáveis:
PROJECT: o nome do projeto para o qual você está configurando a vinculação de papel.USER_ACCOUNT: a conta de usuário a que você quer conceder o papel. Essa flag aceita um endereço de e-mail de usuário com o prefixo do provedor de identidade (user:idpprefix-user@example.com) ou um nome de conta de serviço com o projeto da conta de serviço (serviceAccount:projectName:serviceAccountName).ROLE: o nome do papel predefinido ou personalizado que você quer atribuir ao usuário.
Remover vinculações de papéis
Quando o acesso não for mais necessário, remova um membro e os papéis, as permissões e o acesso associados a ele.
Para remover membros, siga estas etapas:
Console
- Faça login no console do GDC.
- Clique em Selecionar projeto na barra de menus. Selecione um dos projetos em que você quer configurar a vinculação de papel e clique em Abrir. O projeto selecionado aparece depois do nome da organização na barra de menus.
- No menu de navegação, clique em Identidade e acesso e em Acesso.
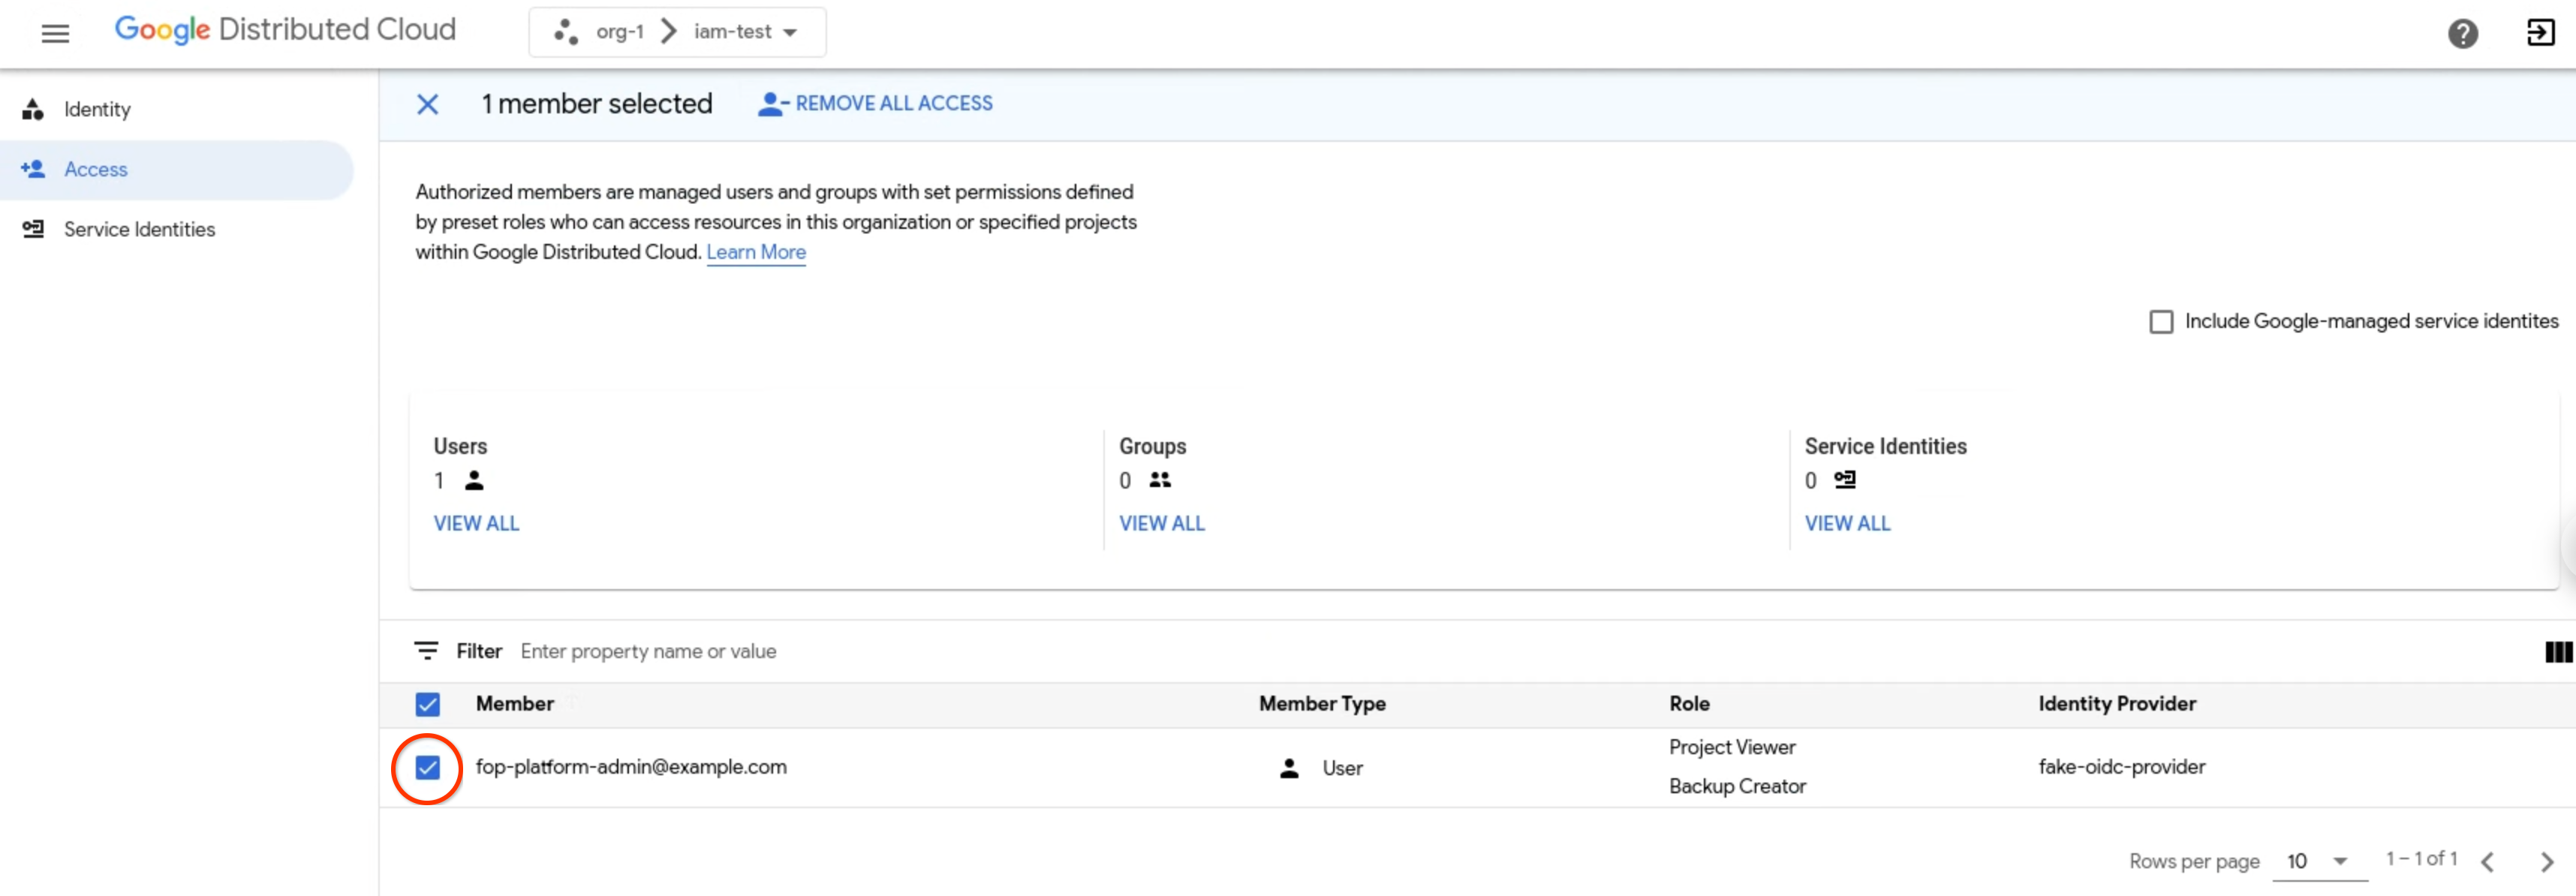
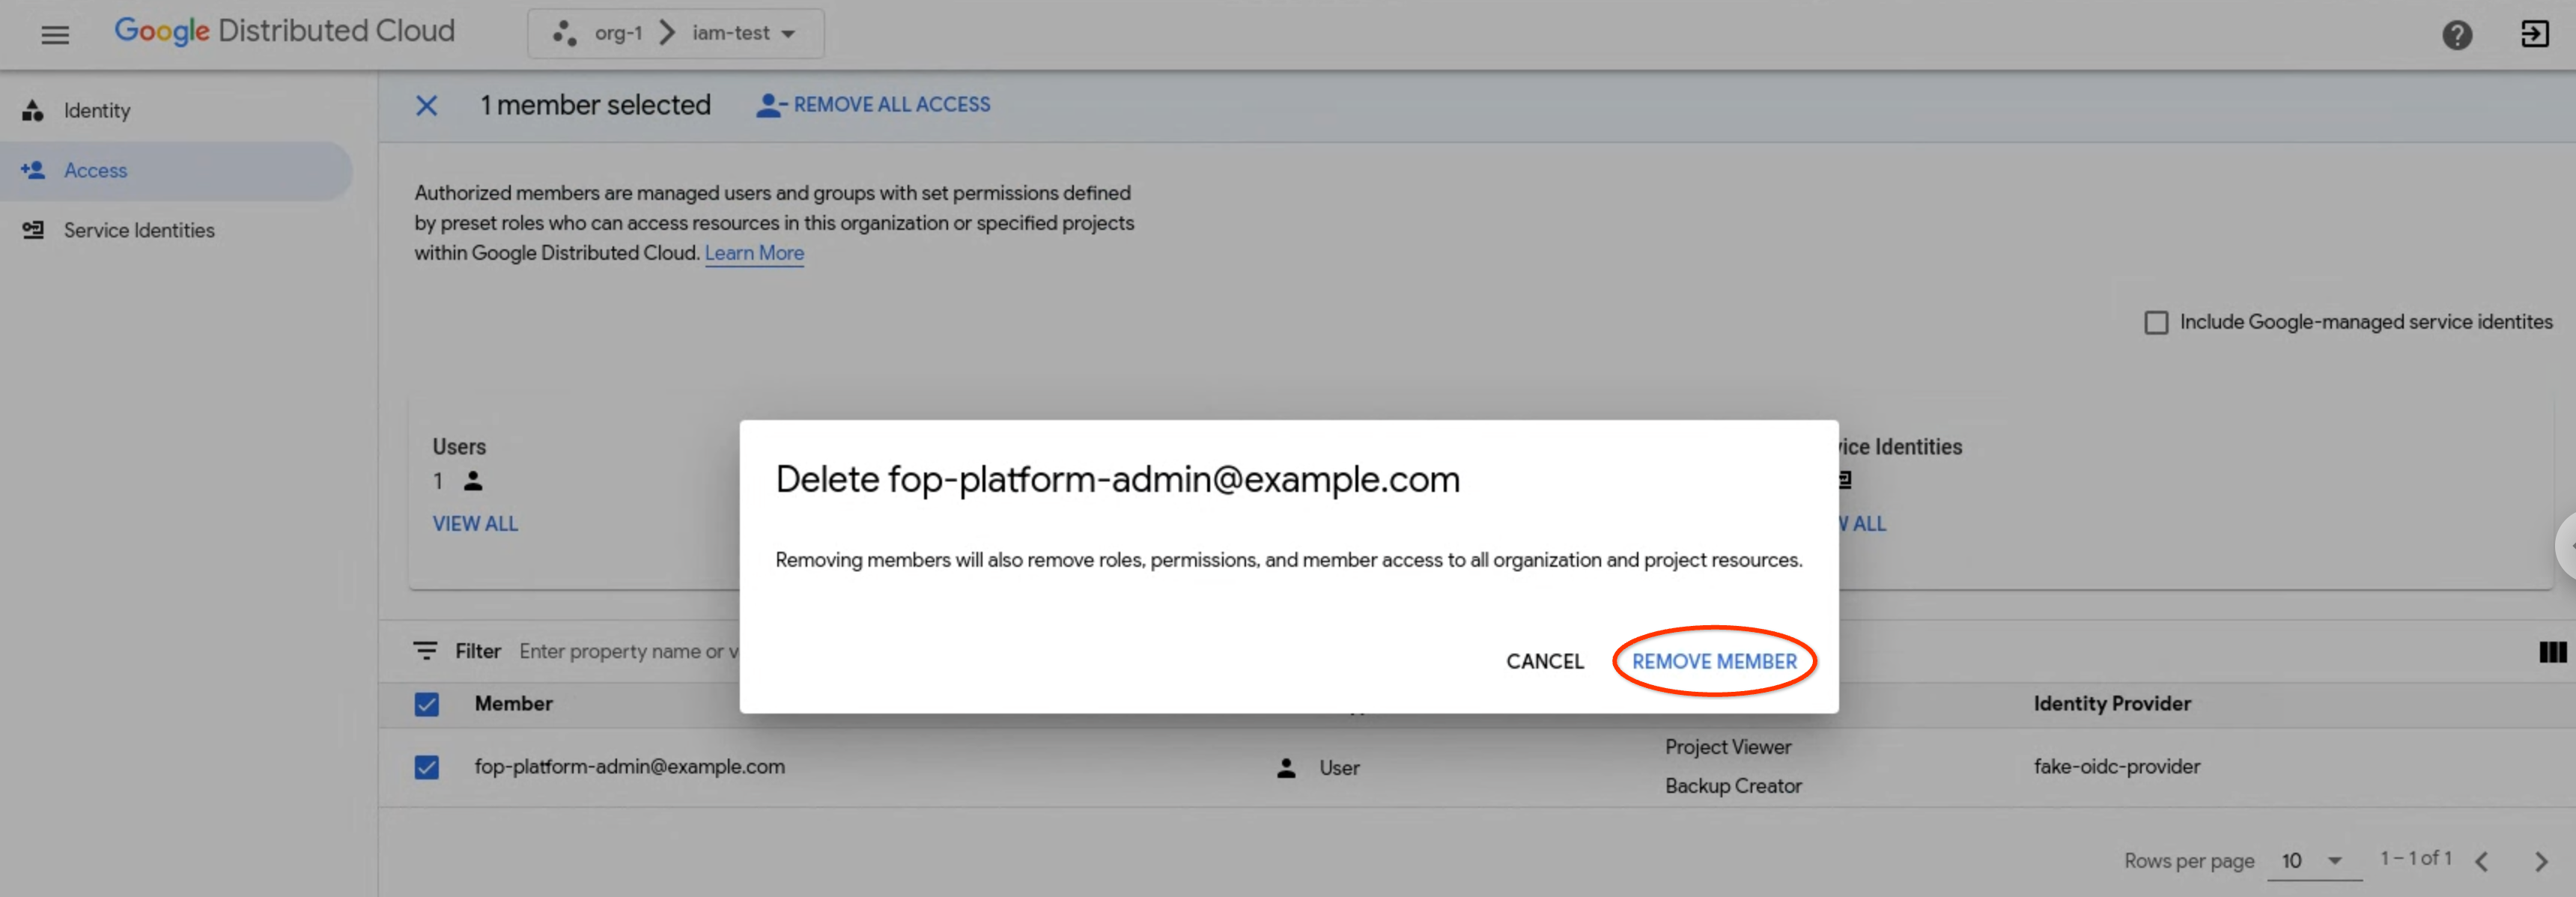
- Na lista de membros autorizados, selecione um membro. É possível remover vários
membros de uma vez selecionando-os na lista.
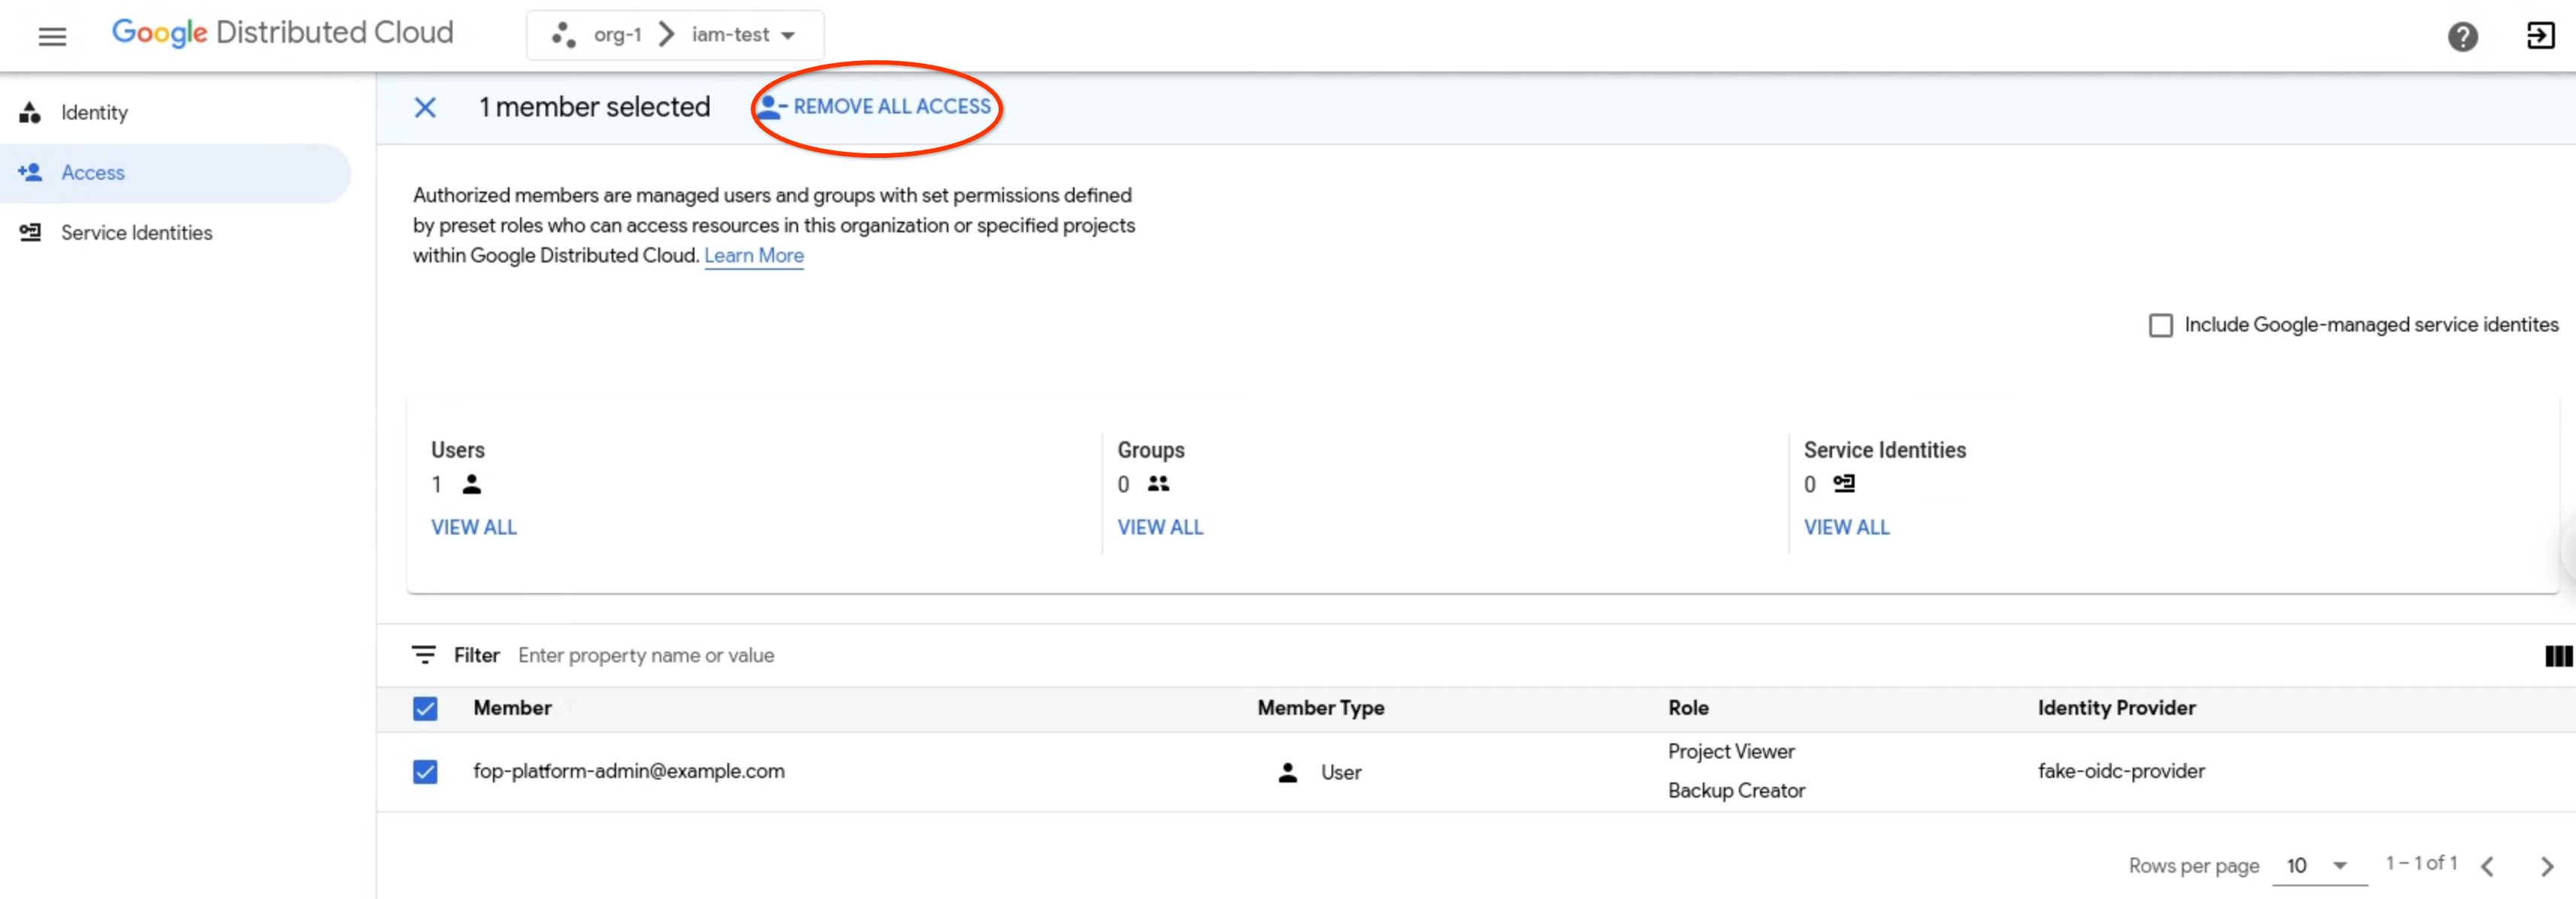
- Clique em Remover todo o acesso para remover todas as vinculações de papéis associadas a
um membro do projeto atual.
- Quando solicitado, clique em Remover membro para confirmar.
gdcloud
Verifique se você tem a CLI gdcloud instalada.
Faça login usando o comando
gdcloud auth loginpara se autenticar com seu provedor de identidade. Para mais informações, consulte a autenticação da CLI gdcloud.Remova as vinculações de papéis de um projeto:
gdcloud projects remove-iam-policy-binding PROJECT \
  --member=USER_ACCOUNT \
  --role=ROLE
Substitua as seguintes variáveis:
PROJECT: o nome do projeto de onde você está removendo a vinculação de papel.USER_ACCOUNT: a conta de usuário de que você quer remover o papel. Essa flag aceita um endereço de e-mail de usuário com o prefixo do provedor de identidade (user:idpprefix-user@example.com) ou um nome de conta de serviço com o projeto da conta de serviço (serviceAccount:projectName:serviceAccountName).ROLE: o nome do papel predefinido ou personalizado que você quer remover da conta de usuário.