


Questa pagina spiega come connettere Google Distributed Cloud (GDC) con air gap al provider di identità (IdP) esistente della tua organizzazione. Un IdP è un sistema che gestisce e protegge centralmente le identità degli utenti, fornendo servizi di autenticazione. La connessione a un IdP esistente consente agli utenti di accedere a GDC utilizzando le credenziali della propria organizzazione, senza dover creare o gestire account separati all'interno di GDC. Questo processo garantisce un'esperienza di accesso fluida e sicura. Poiché un IdP è una risorsa globale, gli utenti possono accedere a GDC tramite lo stesso IdP, indipendentemente dalla zona in cui lavorano.
Questa pagina è rivolta ai segmenti di pubblico del gruppo di amministratori della piattaforma, ad esempio amministratori IT o tecnici della sicurezza, che vogliono connettersi a un IdP. Per saperne di più, consulta la documentazione relativa ai segmenti di pubblico per GDC con air gap.
Puoi connetterti a un provider di identità esistente utilizzando una delle seguenti opzioni:
Prima di iniziare
Prima di connetterti a un provider di identità esistente, devi assicurarti che la configurazione iniziale sia completa, richiedere le autorizzazioni necessarie e preparare l'ambiente.
Configurazione iniziale della connessione al provider di identità
Un membro del gruppo di operatori dell'infrastruttura della tua organizzazione deve configurare la connessione IdP iniziale prima che gli utenti possano accedere ai cluster o alle dashboard di GDC.
Per farlo, deve aprire un ticket in il sistema di ticketing e fornire le informazioni richieste sul provider di identità. Per saperne di più, consulta Connetti il provider di identità del cliente all'organizzazione.
Richiedi ruoli IAM
Per creare, leggere, aggiornare ed eliminare le configurazioni dei provider di identità, contatta l'amministratore dell'organizzazione IAM per richiedere il ruolo IdP Federation Admin (idp-federation-admin).
Assicurati che l'amministratore iniziale specificato durante la connessione del provider di identità disponga del ruolo IAM Org Admin (organization-iam-admin).
prepara l'ambiente
Scarica e installa l'interfaccia a riga di comando gdcloud, se non l'hai ancora fatto.
Genera un kubeconfig per configurare l'accesso a
kubectl.
Connettiti a un provider di identità esistente
Per connettere il provider di identità, devi avere un unico ID client e un secret del tuo provider di identità. Puoi connetterti a un provider OIDC o SAML esistente.
Connettiti a un provider OIDC esistente
Per connetterti a un provider OIDC esistente, completa i seguenti passaggi:
Console
- Accedi alla console GDC. L'esempio seguente mostra la console dopo l'accesso a un'organizzazione denominata
org-1: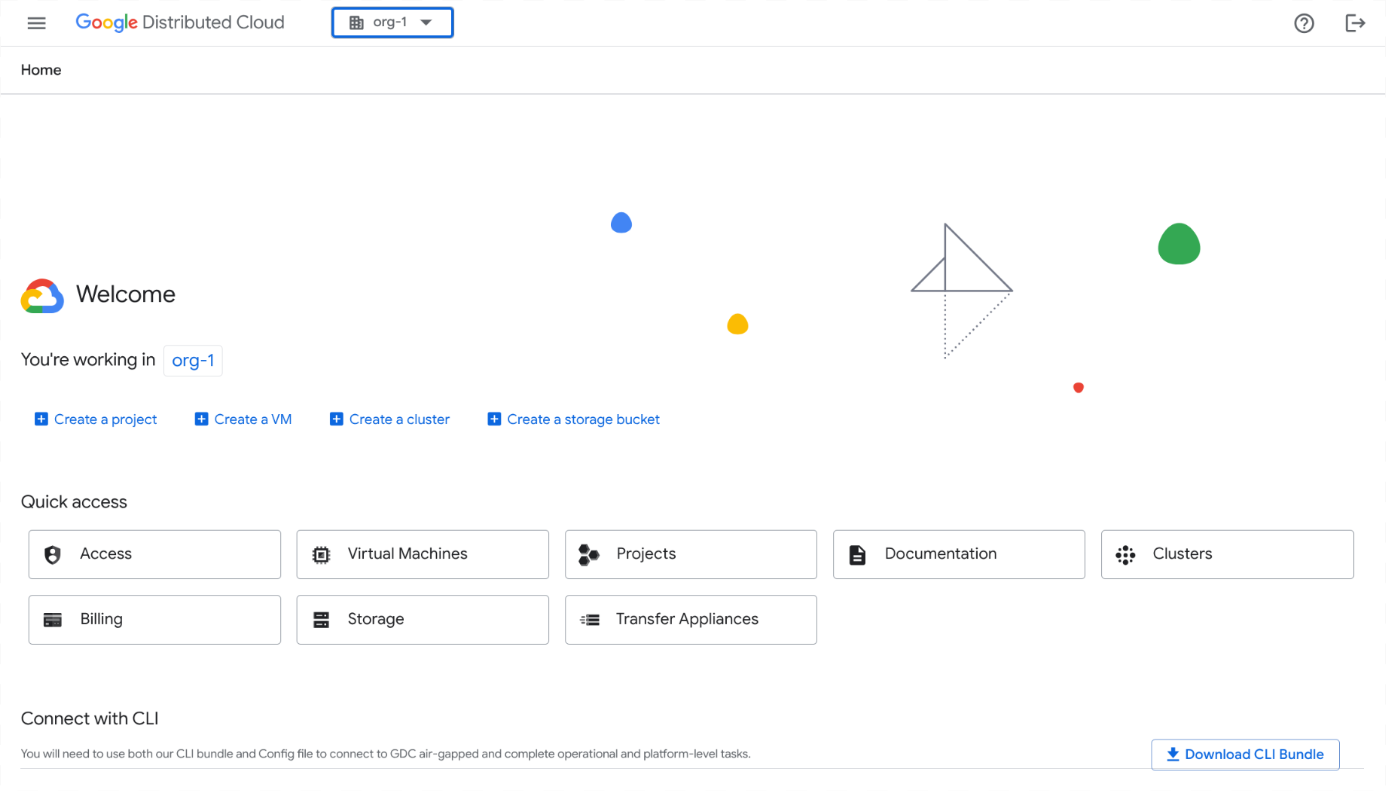
- Nel menu di navigazione, fai clic su Identità e accesso > Identità.
- Fai clic su Add Identity Provider (Aggiungi provider di identità).
Nella sezione Configura il provider di identità, completa i seguenti passaggi:
- Nel menu a discesa Provider di identità, seleziona OpenID Connect (OIDC).
- Inserisci un Nome provider di identità.
- Nel campo URI emittente, inserisci l'URL a cui vengono inviate le richieste di autorizzazione al tuo provider di identità. Il server API Kubernetes utilizza questo URL per rilevare le chiavi pubbliche per la verifica dei token. L'URL deve utilizzare HTTPS.
- Nel campo ID client, inserisci l'ID dell'applicazione client che effettua le richieste di autenticazione al provider di identità.
- Nel campo Client secret, inserisci il client secret, ovvero un secret condiviso tra il tuo provider di identità e Distributed Cloud.
(Facoltativo) Nel campo Identity provider prefix (Prefisso provider di identità), inserisci un prefisso. Il prefisso viene aggiunto all'inizio delle attestazioni utente e gruppo. I prefissi vengono utilizzati per distinguere le diverse configurazioni dei provider di identità. Ad esempio, se imposti un prefisso
myidp, un'attestazione utente potrebbe esseremyidp-username@example.come un'attestazione gruppo potrebbe esseremyidp-group@example.com. Il prefisso deve essere incluso anche quando assegni le autorizzazioni di controllo dell'accesso basato su ruoli (RBAC) ai gruppi.(Facoltativo) Nella sezione Crittografia, seleziona Abilita token di crittografia.
Per abilitare i token di crittografia, chiedi all'amministratore dell'organizzazione IAM di concederti il ruolo IdP Federation Admin (
idp-federation-admin).- Nel campo ID chiave, inserisci l'ID chiave. L'ID chiave identifica la chiave pubblica di un token JWE (JSON Web Encryption). Il tuo provider OIDC configura ed esegue il provisioning di un ID chiave.
- Nel campo Chiave di decrittografia, inserisci la chiave di decrittografia in formato PEM. La chiave di decrittografia è una chiave asimmetrica utilizzata per decriptare i token. Il provider OIDC configura ed esegue il provisioning di una chiave di decrittografia.
Fai clic su Avanti.
Nella sezione Configura attributi, completa i seguenti passaggi:
- Nel campo Autorità di certificazione per il provider OIDC, inserisci un certificato con codifica PEM base64 per il provider di identità.
Per saperne di più, consulta la pagina Privacy-Enhanced Mail su Wikipedia.
- Per creare la stringa, codifica il certificato (incluse le intestazioni) in formato
base64. - Includi la stringa risultante come riga singola.
Esempio:
LS0tLS1CRUdJTiBDRVJUSUZJQ0FURS0tLS0tC...k1JSUN2RENDQWFT==
- Per creare la stringa, codifica il certificato (incluse le intestazioni) in formato
- Nel campo Rivendicazione di gruppo, inserisci il nome della rivendicazione nel token del provider di identità che contiene le informazioni sul gruppo dell'utente.
- Nel campo User Claim (Claim utente), inserisci il claim per identificare ogni utente. La rivendicazione predefinita per molti provider è
sub. Puoi scegliere altre attestazioni, ad esempioemailoname, a seconda del provider di identità. Le rivendicazioni diverse daemailsono precedute dall'URL dell'emittente per evitare conflitti di denominazione. - (Facoltativo) Nella sezione Attributi personalizzati, fai clic su Aggiungi coppia e inserisci le coppie chiave-valore per ulteriori attestazioni su un utente, ad esempio il reparto o l'URL dell'immagine del profilo.
- Se il tuo provider di identità richiede ambiti aggiuntivi, nel campo Ambiti inserisci gli ambiti separati da virgole da inviare al provider di identità.
- Nella sezione Parametri aggiuntivi, inserisci eventuali coppie chiave-valore aggiuntive (separate da virgole) richieste dal tuo provider di identità.
Se stai autorizzando un gruppo, passa
resource=token-groups-claim. - Fai clic su Avanti.
- Nel campo Autorità di certificazione per il provider OIDC, inserisci un certificato con codifica PEM base64 per il provider di identità.
Per saperne di più, consulta la pagina Privacy-Enhanced Mail su Wikipedia.
Nella sezione Specifica gli amministratori iniziali, completa i seguenti passaggi:
- Scegli se aggiungere singoli utenti o gruppi come amministratori iniziali.
- Nel campo Nome utente o alias del gruppo, inserisci l'indirizzo email dell'utente o del gruppo per accedere all'organizzazione. Se sei l'amministratore, inserisci il tuo indirizzo email, ad esempio
kiran@example.com. Il prefisso viene aggiunto prima del nome utente, ad esempiomyidp-kiran@example.com. - Fai clic su Avanti.
Controlla le selezioni e fai clic su Configura.
Il nuovo profilo del provider di identità è disponibile nell'elenco dei profili di identità.
API
Per connettere il tuo provider di identità alla tua organizzazione, crea la risorsa personalizzata IdentityProviderConfig globale.
Crea un file YAML della risorsa personalizzata
IdentityProviderConfig, ad esempiopa-idp-oidc.yaml:apiVersion: iam.global.gdc.goog/v1 kind: IdentityProviderConfig metadata: name: pa-idp-oidc namespace: platform spec: oidc: certificateAuthorityData: "IDP_BASE64_ENCODED_CERTIFICATE" clientID: IDP_CLIENT_ID clientSecret: IDP_CLIENT_SECRET groupPrefix: IDP_GROUP_PREFIX groupsClaim: IDP_GROUP_CLAIM issuerURI: IDP_ISSUER_URI scopes: openid,email,profile userClaim: IDP_USER_CLAIM userPrefix: IDP_USER_PREFIXSostituisci le seguenti variabili:
IDP_BASE64_ENCODED_CERTIFICATE: il certificato codificato in Base64 per l'IdP.IDP_CLIENT_ID: l'ID client dell'IdP.IDP_CLIENT_SECRET: il client secret dell'IdP.IDP_GROUP_PREFIX: il prefisso per i gruppi nell'IdP.IDP_GROUP_CLAIM: il nome della rivendicazione nel token IdP che raggruppa le informazioni.IDP_ISSUER_URI: l'URI emittente per l'IdP.IDP_USER_CLAIM: il nome della rivendicazione nel token IdP per l'utente.IDP_USER_PREFIX: il prefisso dell'IdP utente.
Applica la risorsa personalizzata
IdentityProviderConfigal server API globale:kubectl --kubeconfig GLOBAL_API_SERVER_KUBECONFIG apply -f pa-idp-oidc.yamlSostituisci la variabile
GLOBAL_API_SERVER_KUBECONFIGcon il percorso del file kubeconfig per il server API globale.
Connettiti a un provider SAML esistente
Per connetterti a un provider SAML esistente, completa i seguenti passaggi:
Console
- Accedi alla console GDC. L'esempio seguente mostra la console dopo l'accesso a un'organizzazione denominata
org-1: - Nel menu di navigazione, fai clic su Identità e accesso > Identità.
- Fai clic su Add Identity Provider (Aggiungi provider di identità).
Nella sezione Configura il provider di identità, completa i seguenti passaggi:
- Nel menu a discesa Provider di identità, seleziona Security Assertion Markup Language (SAML).
- Inserisci un Nome provider di identità.
- Nel campo ID identità, inserisci l'ID dell'applicazione client che effettua le richieste di autenticazione al provider di identità.
- Nel campo URI SSO, inserisci l'URL dell'endpoint di single sign-on del provider. Ad esempio:
https://www.idp.com/saml/sso. Nel campo Identity provider prefix (Prefisso provider di identità), inserisci un prefisso. Il prefisso viene aggiunto all'inizio delle attestazioni di utenti e gruppi. I prefissi distinguono tra diverse configurazioni del provider di identità. Ad esempio: se imposti un prefisso
myidp, un'attestazione utente potrebbe essere visualizzata comemyidp-username@example.come un'attestazione gruppo comemyidp-group@example.com. Devi includere il prefisso anche quando assegni le autorizzazioni RBAC ai gruppi.Per una maggiore sicurezza, configura il tuo provider SAML in modo che emetta asserzioni con una durata compresa tra 5 e 10 minuti. Questa impostazione è configurabile all'interno delle impostazioni del tuo provider SAML.
(Facoltativo) Nella sezione Asserzioni SAML, seleziona Attiva la crittografia delle asserzioni SAML.
Per abilitare le asserzioni SAML criptate, chiedi all'amministratore dell'organizzazione IAM di concederti il ruolo IdP Federation Admin (
idp-federation-admin).- Nel campo Encryption assertion certificate (Certificato di asserzione della crittografia), inserisci il certificato di crittografia in formato PEM. Puoi ottenere il certificato di crittografia dal tuo provider SAML.
- Nel campo Chiave di crittografia dell'asserzione, inserisci la tua chiave privata. Riceverai la chiave di decriptazione dopo aver generato il provider SAML.
(Facoltativo) Nella sezione Richieste firmate SAML, seleziona Attiva richieste SAML firmate.
- Nel campo Signing certificate (Certificato di firma), inserisci il certificato di firma nel formato file PEM. Il tuo provider SAML emette un certificato di firma.
- Nel campo Chiave di firma, inserisci la chiave di firma nel formato file PEM. Il tuo provider SAML configura e genera una chiave di firma.
Fai clic su Avanti.
Nella pagina Configura attributi, completa i seguenti passaggi:
- Nel campo Certificato IDP, inserisci un certificato con codifica PEM base64 per il provider di identità.
Per saperne di più, consulta la pagina Privacy-Enhanced Mail su Wikipedia.
- Per creare la stringa, codifica il certificato (incluse le intestazioni) in formato
base64. - Includi la stringa risultante come riga singola. Ad esempio
LS0tLS1CRUdJTiBDRVJUSUZJQ0FURS0tLS0tC...k1JSUN2RENDQWFT==.
- Per creare la stringa, codifica il certificato (incluse le intestazioni) in formato
- Inserisci eventuali certificati aggiuntivi nel campo Certificato IdP aggiuntivo.
- Nel campo Attributo utente, inserisci l'attributo per identificare ogni utente. L'attributo predefinito per molti provider è
sub. Puoi scegliere altri attributi, ad esempioemailoname, a seconda del provider di identità. Gli attributi diversi daemailsono preceduti dall'URL dell'emittente per evitare conflitti di denominazione. - Nel campo Attributo di gruppo, inserisci il nome dell'attributo nel token del provider di identità che contiene le informazioni sul gruppo dell'utente.
- (Facoltativo) Nella sezione Mappatura attributi, fai clic su Aggiungi coppia e inserisci le coppie chiave-valore per altri attributi di un utente, ad esempio il reparto o l'URL dell'immagine del profilo.
- Fai clic su Avanti.
- Nel campo Certificato IDP, inserisci un certificato con codifica PEM base64 per il provider di identità.
Per saperne di più, consulta la pagina Privacy-Enhanced Mail su Wikipedia.
Nella sezione Specifica gli amministratori iniziali, completa i seguenti passaggi:
- Scegli se aggiungere singoli utenti o gruppi come amministratori iniziali.
- Nel campo Nome utente o alias del gruppo, inserisci l'indirizzo email dell'utente o del gruppo per accedere all'organizzazione. Se sei l'amministratore, inserisci il tuo indirizzo email, ad esempio
kiran@example.com. Il prefisso viene aggiunto prima del nome utente, ad esempiomyidp-kiran@example.com. - Fai clic su Avanti.
Nella pagina Rivedi, controlla tutti i valori di ogni configurazione dell'identità prima di continuare.
Fai clic su Indietro per tornare alle pagine precedenti e apportare le correzioni necessarie.
Fai clic su Configurazione.
Il nuovo profilo del provider di identità è disponibile nell'elenco dei profili di identità.
API
Per connettere il tuo provider di identità alla tua organizzazione, crea la risorsa personalizzata IdentityProviderConfig globale.
Crea un file YAML della risorsa personalizzata
IdentityProviderConfig, ad esempiopa-idp-saml.yaml:apiVersion: iam.global.gdc.goog/v1 kind: IdentityProviderConfig metadata: name: pa-idp-saml namespace: platform spec: saml: groupPrefix: IDP_GROUP_PREFIX groupsAttribute: IDP_GROUP_ATTRIBUTE idpCertificateDataList: - "IDP_BASE64_ENCODED_CERTIFICATE" idpEntityID: IDP_SAML_ENTITY_ID idpSingleSignOnURI: IDP_SAML_SSO_URI userAttribute: IDP_USER_ATTRIBUTE userPrefix: IDP_USER_PREFIXSostituisci le seguenti variabili:
IDP_GROUP_PREFIX: il prefisso per i gruppi nell'IdP.IDP_GROUP_ATTRIBUTE: l'attributo per i gruppi nell'IdP.IDP_BASE64_ENCODED_CERTIFICATE: il certificato codificato in Base64 per l'IdP.IDP_SAML_ENTITY_ID: l'URL o l'URI per identificare in modo univoco l'IdP.IDP_SAML_SSO_URI: l'URI emittente per l'IdP.IDP_USER_ATTRIBUTE: l'attributo per l'utente IdP, ad esempio un'email.IDP_USER_PREFIX: il nome della rivendicazione nel token IdP per l'utente.
Applica la risorsa personalizzata
IdentityProviderConfigal server API globale:kubectl --kubeconfig GLOBAL_API_SERVER_KUBECONFIG apply -f pa-idp-saml.yamlSostituisci la variabile
GLOBAL_API_SERVER_KUBECONFIGcon il percorso del file kubeconfig per il server API globale.
Elimina un provider di identità esistente
Elimina un provider di identità esistente utilizzando la console GDC:
- Accedi alla console GDC.
- Nel selettore dei progetti, seleziona l'organizzazione in cui vuoi eliminare il provider di identità.
- Nel menu di navigazione, fai clic su Identità e accesso > Identità.
Seleziona la casella accanto al nome di uno o più provider di identità.
Viene visualizzato un messaggio con il numero di provider di identità selezionati e un pulsante Elimina.
Fai clic su Elimina.