


במסמך הזה מוסבר איך לנהל משאבים בכמה אזורים ביקום מבודד של Google Distributed Cloud (GDC). כל ממשק, בין אם זה מסוף GDC, gdcloud CLI, APIs או Terraform, מספק מנגנונים לניהול המשאבים בצורה מתאימה באזור ייעודי למשאבים אזוריים, או באופן גלובלי למשאבים שנתמכים בהקצאה גלובלית. ביקום מרובה אזורים, צריך לנהל את המשאבים הגלובליים והאזוריים כדי להבטיח זמינות גבוהה.
המסמך הזה מיועד לקבוצות הקהלים הבאות:
- אדמינים של פלטפורמות, כמו אדמינים ממחלקת IT, שאחראים לפיתוח תוכניות התאוששות מאסון.
- מפעילים של אפליקציות, כמו מפתחי אפליקציות, שאחראים על פיתוח ותחזוקה של אפליקציות ביקום GDC.
מידע נוסף מופיע במאמרי העזרה בנושא קהלים ב-GDC עם פער אבטחה.
לפני שמתחילים
לפני שמנהלים משאבים באזורים שונים, צריך לבצע את הפעולות הבאות בהתאם לממשק המועדף:
- כדי להשתמש ב-Distributed Cloud CLI, צריך להתקין את gdcloud CLI.
- כדי לפרוס משאבים מותאמים אישית של API אזוריים וגלובליים, צריך להתקין את הרכיב
kubectl. - כדי להשתמש ב-Terraform, צריך להגדיר את ספק Terraform Kubernetes.
מעבר להקשר הגלובלי
כדי לנהל משאבים שמשתרעים על כל האזורים או שנתמכים להקצאה גלובלית, צריך לעבור להקשר הגלובלי.
המסוף
ההקשר הגלובלי מוגדר כשעוברים לכתובת ה-URL הגלובלית, שמוגדרת לפי התחביר הבא:
https://console.ORG_NAME.SUFFIX
כדי לראות את המשאבים שלכם בכל האזורים, צריך לעבור לכתובת ה-URL הגלובלית.
gdcloud
כתובת ה-URL הגלובלית מוגדרת באמצעות הפרמטר organization_console_url כשמפעילים את הגדרת ברירת המחדל של gdcloud CLI.
ההקשר הגלובלי מוגדר כברירת מחדל, אלא אם הגדרתם הקשר אזורי באופן מפורש.
כדי לחזור לכתובת ה-URL הגלובלית, צריך לבצע את השלבים הבאים:
מגדירים את כתובת ה-URL של מסוף הארגון כברירת מחדל לכתובת ה-URL הגלובלית:
gdcloud config set core/organization_console_url GLOBAL_URLנכנסים להקשר הגלובלי:
gdcloud auth login --login-config-cert=CA_CERTמחליפים את
CA_CERTבאישור של רשות האישורים (CA) שהותקן במאגר האישורים המהימנים של המערכת. מידע נוסף זמין במאמר בנושא הגדרת אישור TLS לאינטרנט.
API
כשמנהלים או מקצים משאבים מותאמים אישית של KRM API גלובלי, צריך להגדיר במפורש את קובץ ה-kubeconfig עבור שרת ה-API הגלובלי לניהול בפקודות kubectl. לדוגמה:
kubectl apply -f resource.yaml --kubeconfig GLOBAL_API_SERVER
אפשר להגדיר את ההקשר הגלובלי לקריאות ה-API באופן אוטומטי על ידי הגדרת ההקשר של kubectl לשרת ה-API הגלובלי. מידע נוסף זמין במאמר בנושא משאבי שרת API גלובליים.
Terraform
צריך להגדיר באופן מפורש את שרת ה-API הגלובלי לניהול במודול Terraform ולהפעיל אותו:
מגדירים את קובץ ה-kubeconfig לשרת ה-API לניהול גלובלי בקובץ Terraform במודול, כמו הקובץ
main.tf:provider "kubernetes" { config_path = "GLOBAL_API_SERVER" }מידע נוסף על קובץ ה-kubeconfig של שרת ה-API הגלובלי זמין במאמר משאבים של שרת ה-API הגלובלי.
מחילים את ההקשר הגלובלי החדש על מודול Terraform:
terraform apply
כל הפעולות הבאות של Terraform נקראות בהקשר הגלובלי.
מעבר להקשר אזורי
כדי לנהל משאבים שמתארחים באזור מסוים, צריך לעבור להקשר של אזור.
המסוף
ההקשר האזורי מוגדר כשמנווטים לכתובת ה-URL האזורית, שמופיעה בתחביר הבא:
https://console.ORG_NAME.ZONE.SUFFIX
עוברים לכתובת ה-URL של האזור כדי לראות את המשאבים שמארחים באזור היחיד.
בנוסף, בדפי משאבים רבים יש גם כלי לבחירת היקף אזור, שמאפשר לעבור בין הקשרים אזוריים מתוך דף המסוף של GDC.
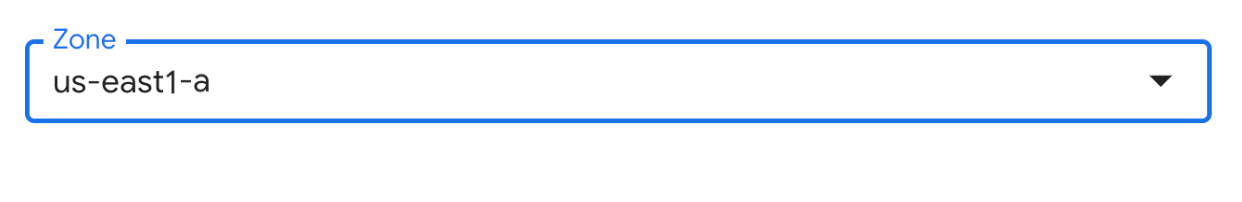
כדי לראות ולנהל את המשאבים האזוריים, צריך לבחור את ההקשר האזורי מתוך המנגנונים שמוצגים.
gdcloud
כשמשתמשים ב-gdcloud CLI, ההקשר הגלובלי מוגדר כברירת מחדל, ולכן צריך להגדיר במפורש את ההקשר האזורי כדי לבצע שינויים במשאבים אזוריים. אפשר לבצע את הפעולה הזו באחת משלוש דרכים, בהתאם לתהליך העבודה המועדף:
- הגדרת ברירת המחדל של אזור הזמינות: מומלץ אם אתם עובדים בעיקר בהקשרים של אזורי זמינות.
- הגדרת כתובת ה-URL האזורית: מומלץ אם אתם מתכננים לעבור לעיתים קרובות בין הקשרים הגלובליים והאזוריים.
- הוספת הדגל
--zone: מומלץ אם רוצים גמישות כדי להחיל הקשר אזורי ישירות בלי לבצע עדכונים בהגדרות של gdcloud CLI.
כדי להשתמש באחת מהגישות האלה:
מגדירים את אזור התצורה למופע של gdcloud CLI:
gdcloud config set core/zone ZONE_NAMEמחליפים את
ZONE_NAMEבשם של האזור שרוצים להגדיר בהקשר. מידע נוסף זמין במאמר בנושא רשימת אזורים ביקום.
מגדירים את כתובת ה-URL של מסוף הארגון כברירת מחדל לכתובת ה-URL האזורית:
gdcloud config set core/organization_console_url ZONAL_URLנכנסים לאזור:
gdcloud auth login --login-config-cert=CA_CERTמחליפים את
CA_CERTבאישור של רשות האישורים (CA) שהותקן במאגר האישורים המהימנים של המערכת. מידע נוסף זמין במאמר בנושא הגדרת אישור TLS לאינטרנט.
מריצים את הפקודה של gdcloud CLI עם הדגל
--zone. לדוגמה:gdcloud auth print-identity-token --zone=ZONE_NAMEאפשר להגדיר את הדגל
--zoneלכל פקודה שתומכת בו. כדי לבדוק אם הפקודה הספציפית שלכם מספקת את הדגל--zone, אפשר לעיין במסמכי העזר של CLI של gcloud.אפשר להשתמש בדגל
--zoneמכל הקשר גלובלי או אזורי.
API
כשמנהלים או מקצים משאבים מותאמים אישית של KRM API אזורי, צריך להגדיר במפורש את קובץ ה-kubeconfig בפקודות kubectl עבור שרת ה-API לניהול אזורי. לדוגמה:
kubectl apply -f resource.yaml --kubeconfig ZONAL_API_SERVER
כדי להגדיר את ההקשר האזורי לקריאות ה-API באופן אוטומטי, צריך להגדיר את הקשר של kubectl לשרת ה-API לניהול של האזור. מידע נוסף זמין במאמר בנושא משאבי שרת API לניהול אזורי.
Terraform
צריך להגדיר באופן מפורש את שרת ה-API לניהול אזורי במודול Terraform ולהפעיל אותו:
מגדירים את קובץ ה-kubeconfig עבור שרת ה-API לניהול אזורי בקובץ Terraform במודול, כמו הקובץ
main.tf:provider "kubernetes" { config_path = "ZONAL_API_SERVER" }מידע נוסף על קבלת קובץ ה-kubeconfig של שרת ה-API לניהול אזורי זמין במאמר משאבי שרת ה-API לניהול אזורי.
מחילים את ההקשר הגלובלי החדש על מודול Terraform:
terraform apply
כל הפעולות הבאות של Terraform מתבצעות בהקשר של האזור שהגדרתם.
הצגת רשימת האזורים ביקום
כדי לנהל משאבים אזוריים בכמה אזורים, צריך לדעת מהם כל האזורים שזמינים ביקום שלכם.
מציגים את כל האזורים ביקום:
gdcloud zones listהפלט אמור להיראות כך:
METADATA.NAME
us-east1-a
us-east1-b
us-east1-c
המאמרים הבאים
- מידע על שרתי API גלובליים ואזוריים שזמינים ביקום GDC.
- כדאי לעיין במדריך לזמינות גבוהה כדי לוודא שהאפליקציה עמידה בפני כשלים באזורים מקומיים.
- בדפי העזר של gdcloud CLI אפשר למצוא רשימה מקיפה של פקודות gdcloud CLI שזמינות.
- הוראות להגדרת Terraform מופיעות במאמר סקירה כללית של Terraform.