


Google Distributed Cloud (GDC) air-gapped fournit une API d'infrastructure à clé publique (PKI) pour obtenir un certificat Web. Cette API est compatible avec plusieurs modes utilisateur :
- Entièrement géré : certificats émis par l'infrastructure PKI GDC et chaînés à une autorité de certification racine autosignée gérée par GDC.
- Certificat BYO : vous fournissez un pool de certificats avec un certificat générique par défaut. GDC utilise le certificat le plus adapté à votre service.
- Certificat BYO avec ACME : certificats utilisés par les services publics émis par votre serveur ACME.
- Sous-autorité de certification BYO : certificats émis par l'infrastructure PKI GDC et chaînés à votre sous-autorité de certification. Vous devez fournir la sous-autorité de certification et laisser GDC l'exploiter.
Définitions des modes PKI d'infrastructure
Cette section fournit une explication détaillée de chaque mode utilisateur PKI.
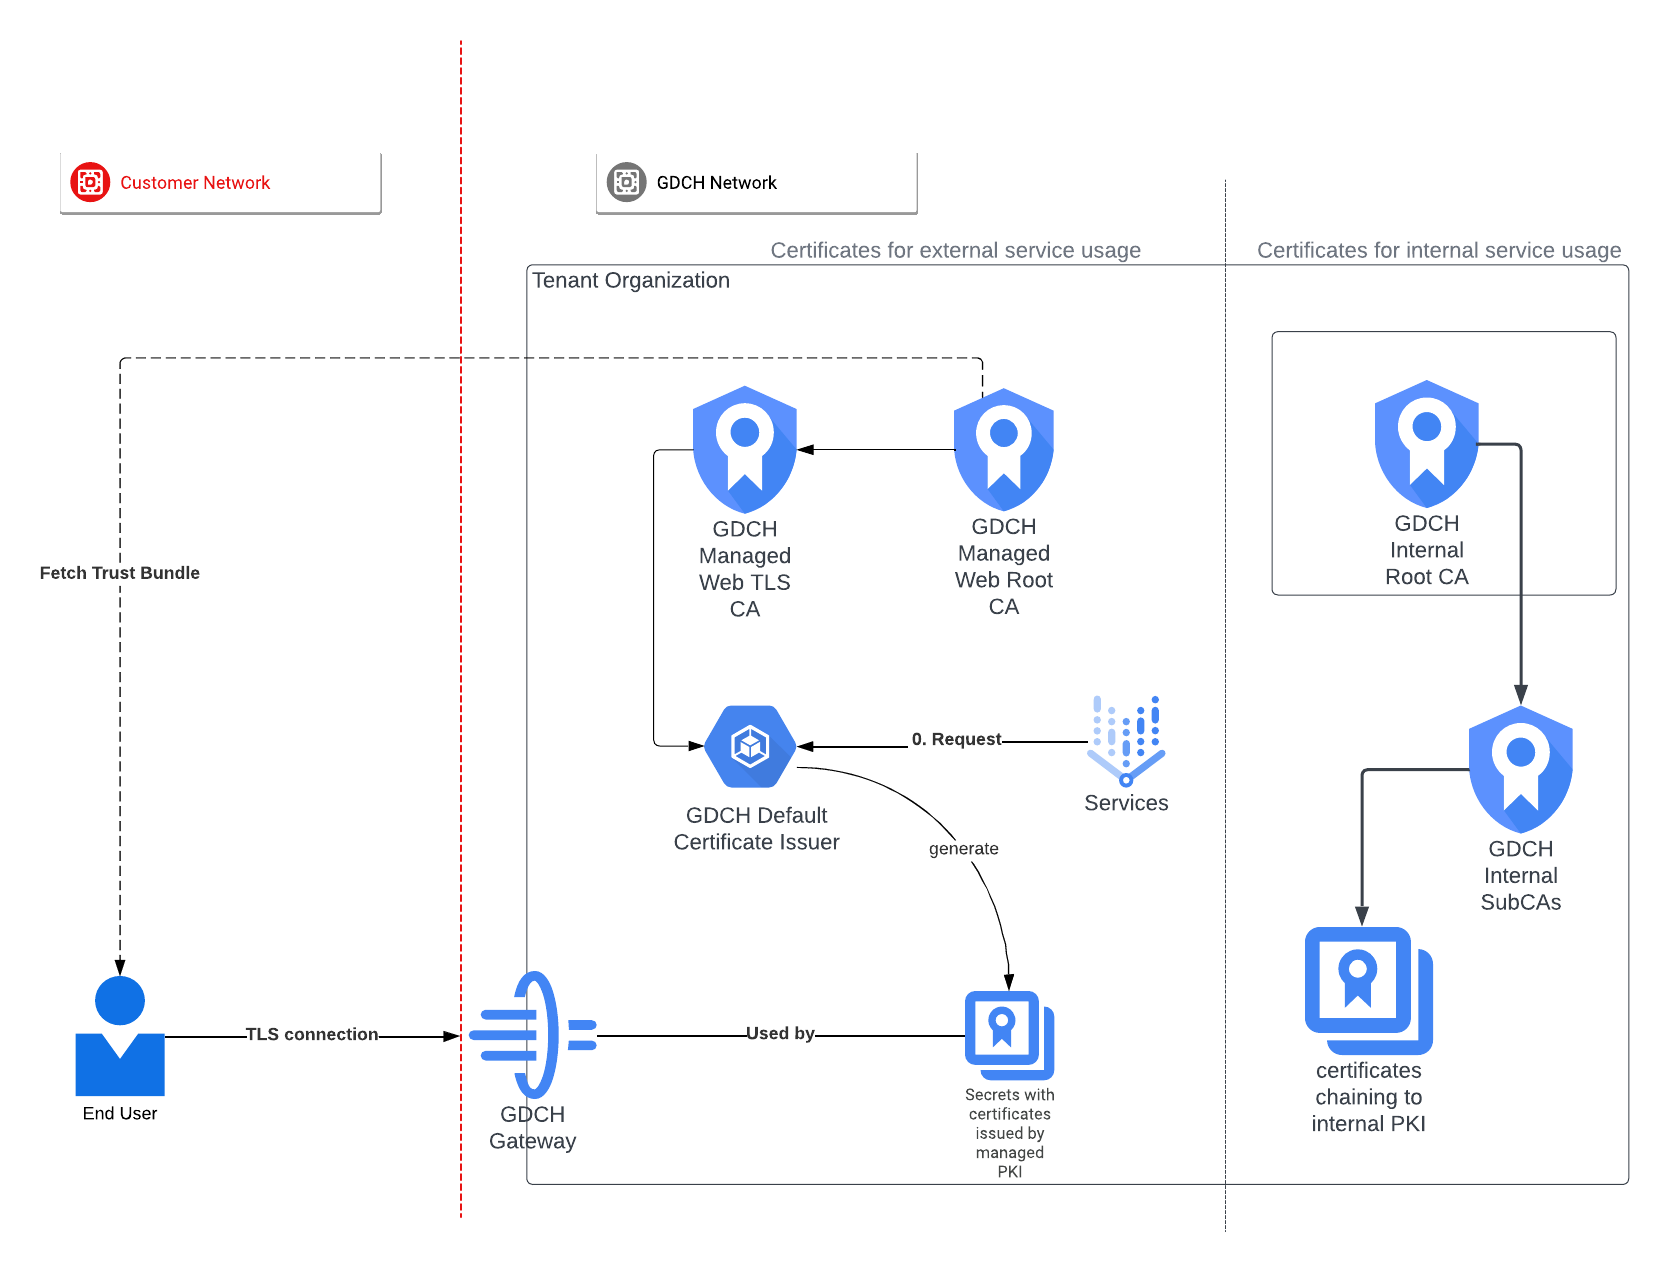
Mode entièrement géré (mode par défaut)
En mode entièrement géré, chaque cluster d'administrateur d'organisation s'appuie sur l'infrastructure à clé publique (PKI) GDC pour émettre des certificats. Lorsque vous créez une organisation, ce mode est appliqué par défaut. Vous pouvez ensuite passer à un autre mode PKI.
Avec ce mode, vous devez obtenir et distribuer l'autorité de certification racine à votre environnement pour la confiance.
Mode Certificats BYO
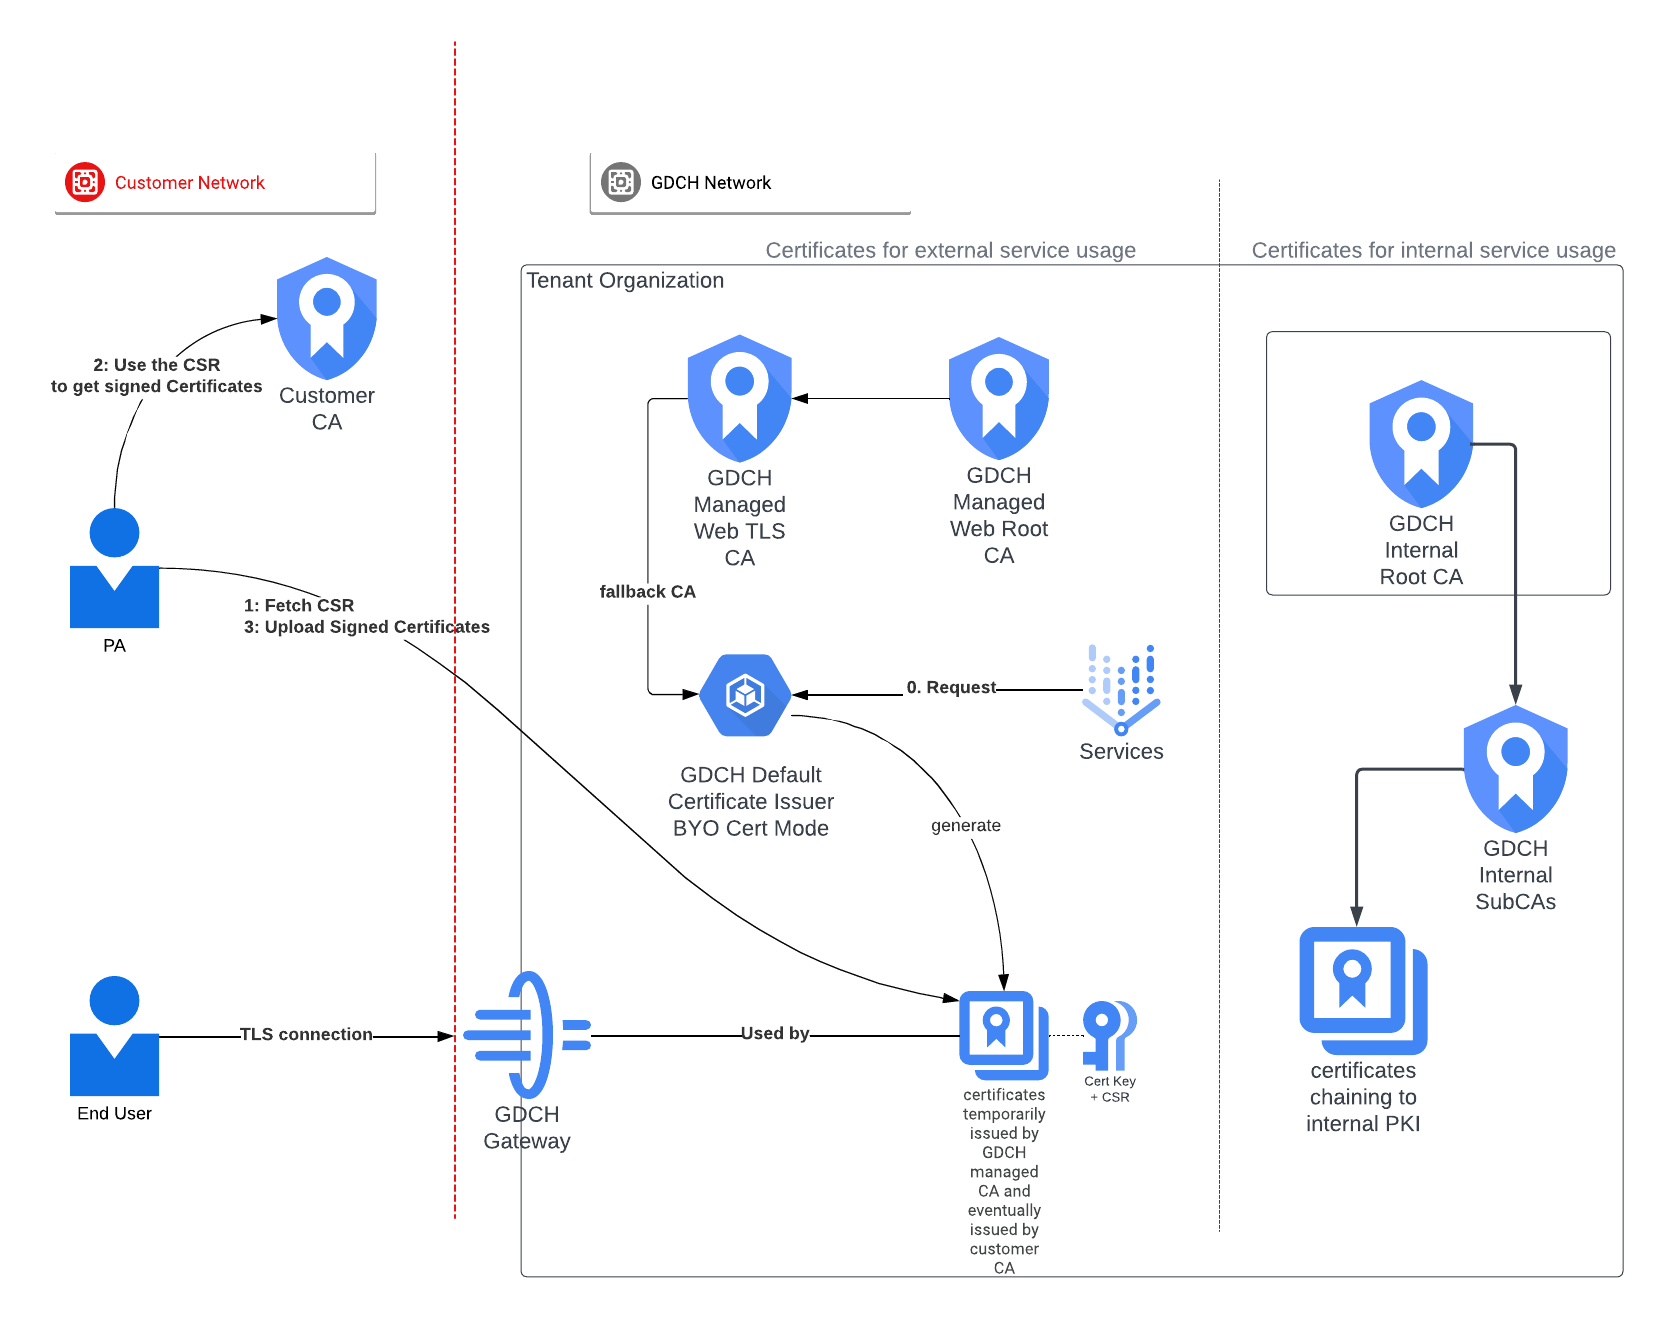
Le mode Certificats BYO est compatible avec la signature de certificats feuilles avec des autorités de certification externes ou gérées par l'utilisateur. Ce mode génère une requête de signature de certificat (CSR) pour chaque demande de certificat. En attendant la signature, le mode Certificat BYO recherche un certificat signé par le client existant dans le pool qui correspond à la demande de certificat :
- S'il ne trouve pas de certificat correspondant, une autorité de certification de secours gérée par GDC émet un certificat temporaire prêt à être utilisé immédiatement.
- S'il trouve un certificat correspondant, il l'utilise comme certificat temporaire pour la requête actuelle.
Pour signer la requête de signature de certificat, procédez comme suit :
- Téléchargez la requête de signature de certificat à partir de l'état de la ressource personnalisée
Certificate. - Importez le certificat signé et le certificat CA externe dans la même ressource personnalisée
Certificateen mettant à jour le champspec.
Pour gérer la validation et remplacer le certificat temporaire, Distributed Cloud met à jour le secret du certificat avec le certificat importé et l'autorité de certification externe. Vous n'avez pas besoin de modifier vos magasins de confiance.
Pour en savoir plus, consultez Signer le certificat BYO.
Mode Certificats BYO avec ACME
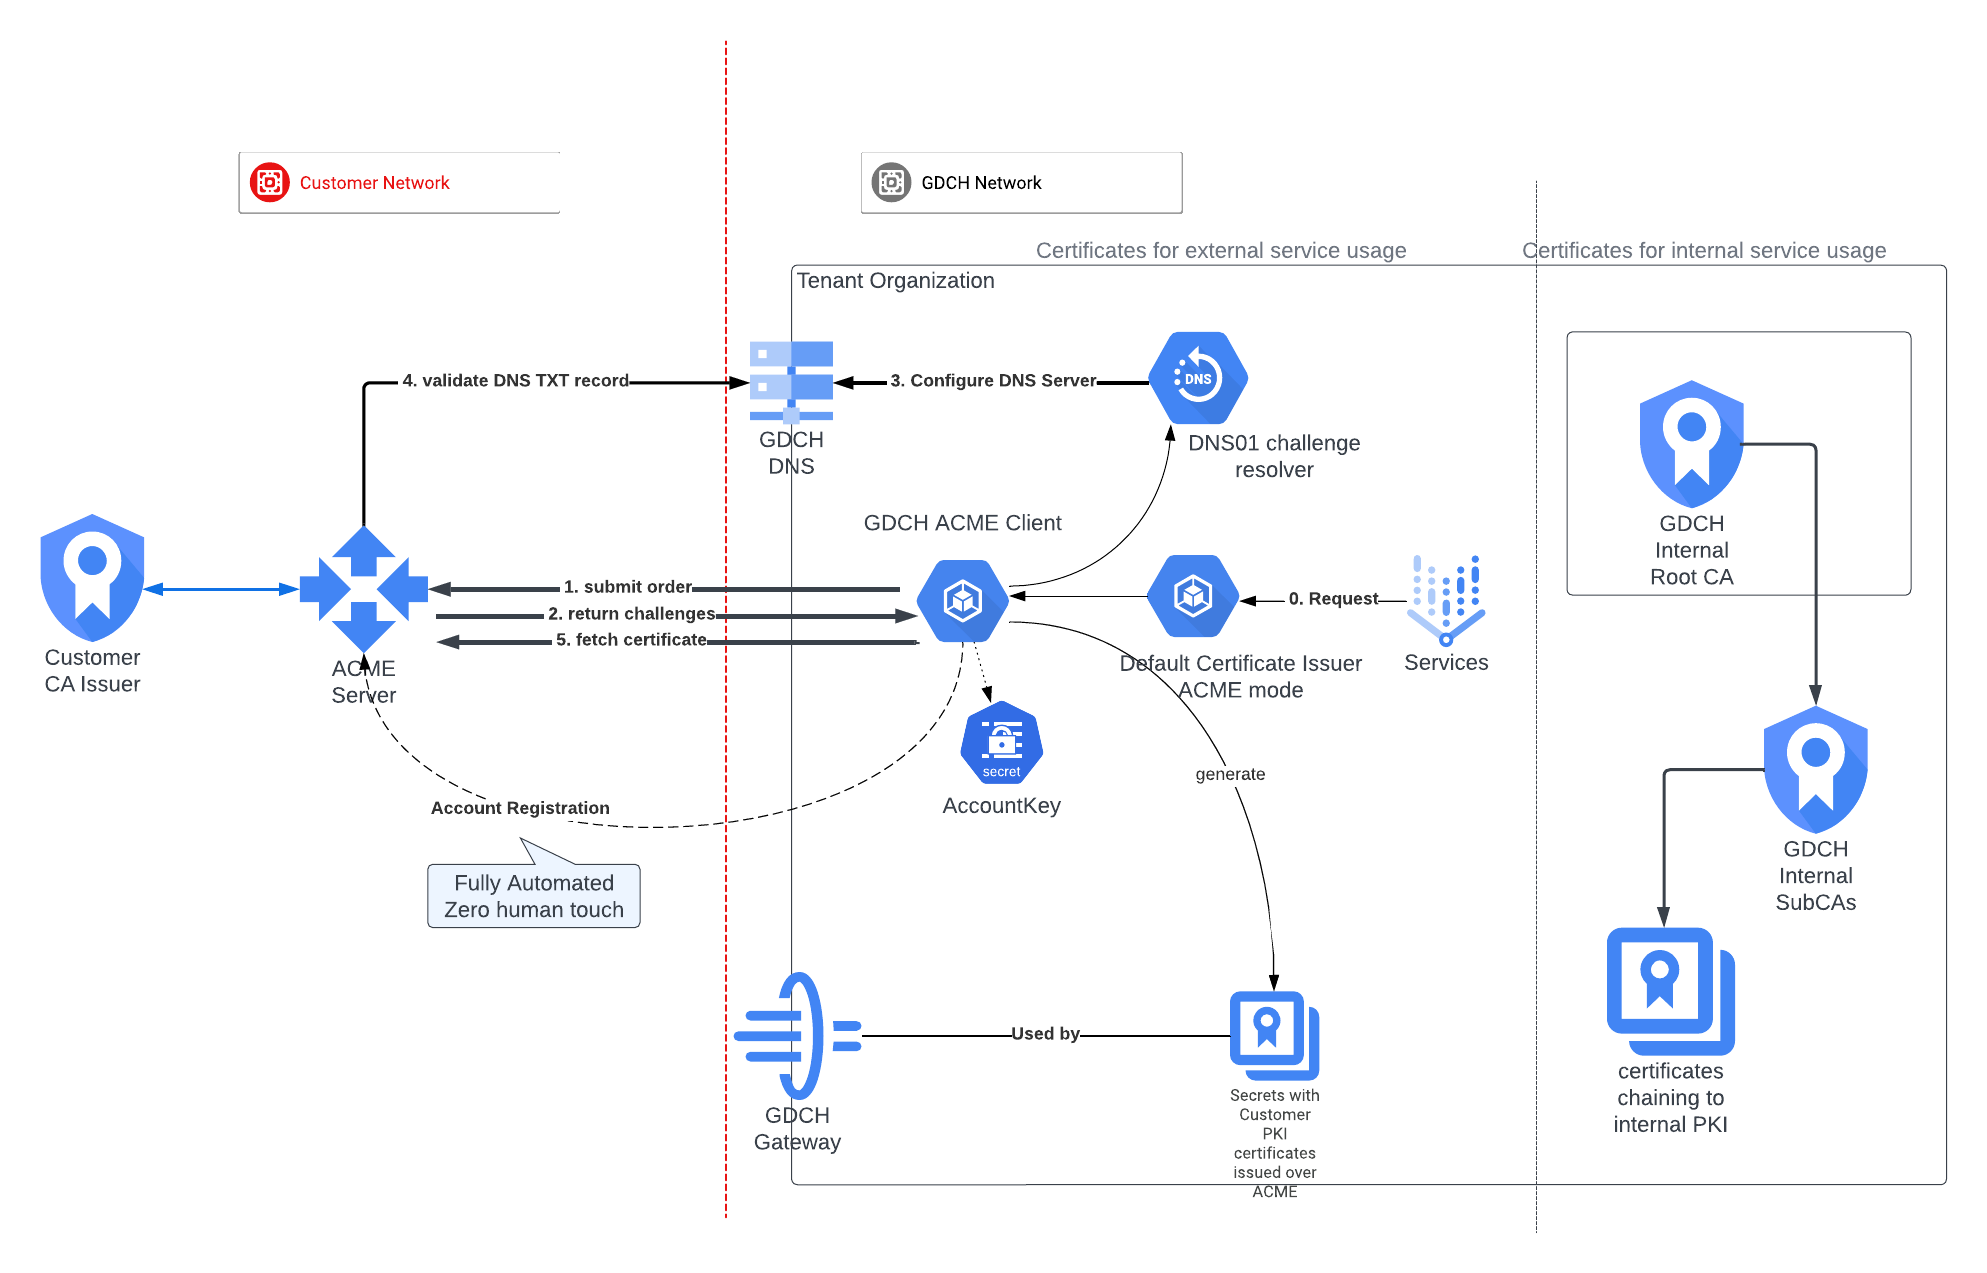
Avec le mode Certificats BYO avec ACME, un client ACME géré par GDC se déploie sur un site Distributed Cloud et communique avec un serveur ACME, une autorité de certification déployée par vous sur votre site. Le serveur ACME utilise le protocole ACME pour demander, valider et gérer les certificats.
Le protocole ACME est compatible avec différents défis, par exemple HTTP-01 et DNS-01. Ces défis permettent de prouver la propriété du domaine et d'obtenir automatiquement des certificats. Distributed Cloud utilise le défi DNS-01. Avec ce défi, le client Distributed Cloud ajoute un enregistrement DNS spécifique à la zone DNS du domaine. Une fois le défi réussi, l'autorité de certification ACME émet automatiquement le certificat. Vous n'avez pas besoin de modifier vos magasins de confiance.
Pour en savoir plus sur le protocole ACME, consultez le document public Datatracker pour RFC 8555 : https://datatracker.ietf.org/doc/html/rfc8555.
Mode Sous-autorité de certification BYO
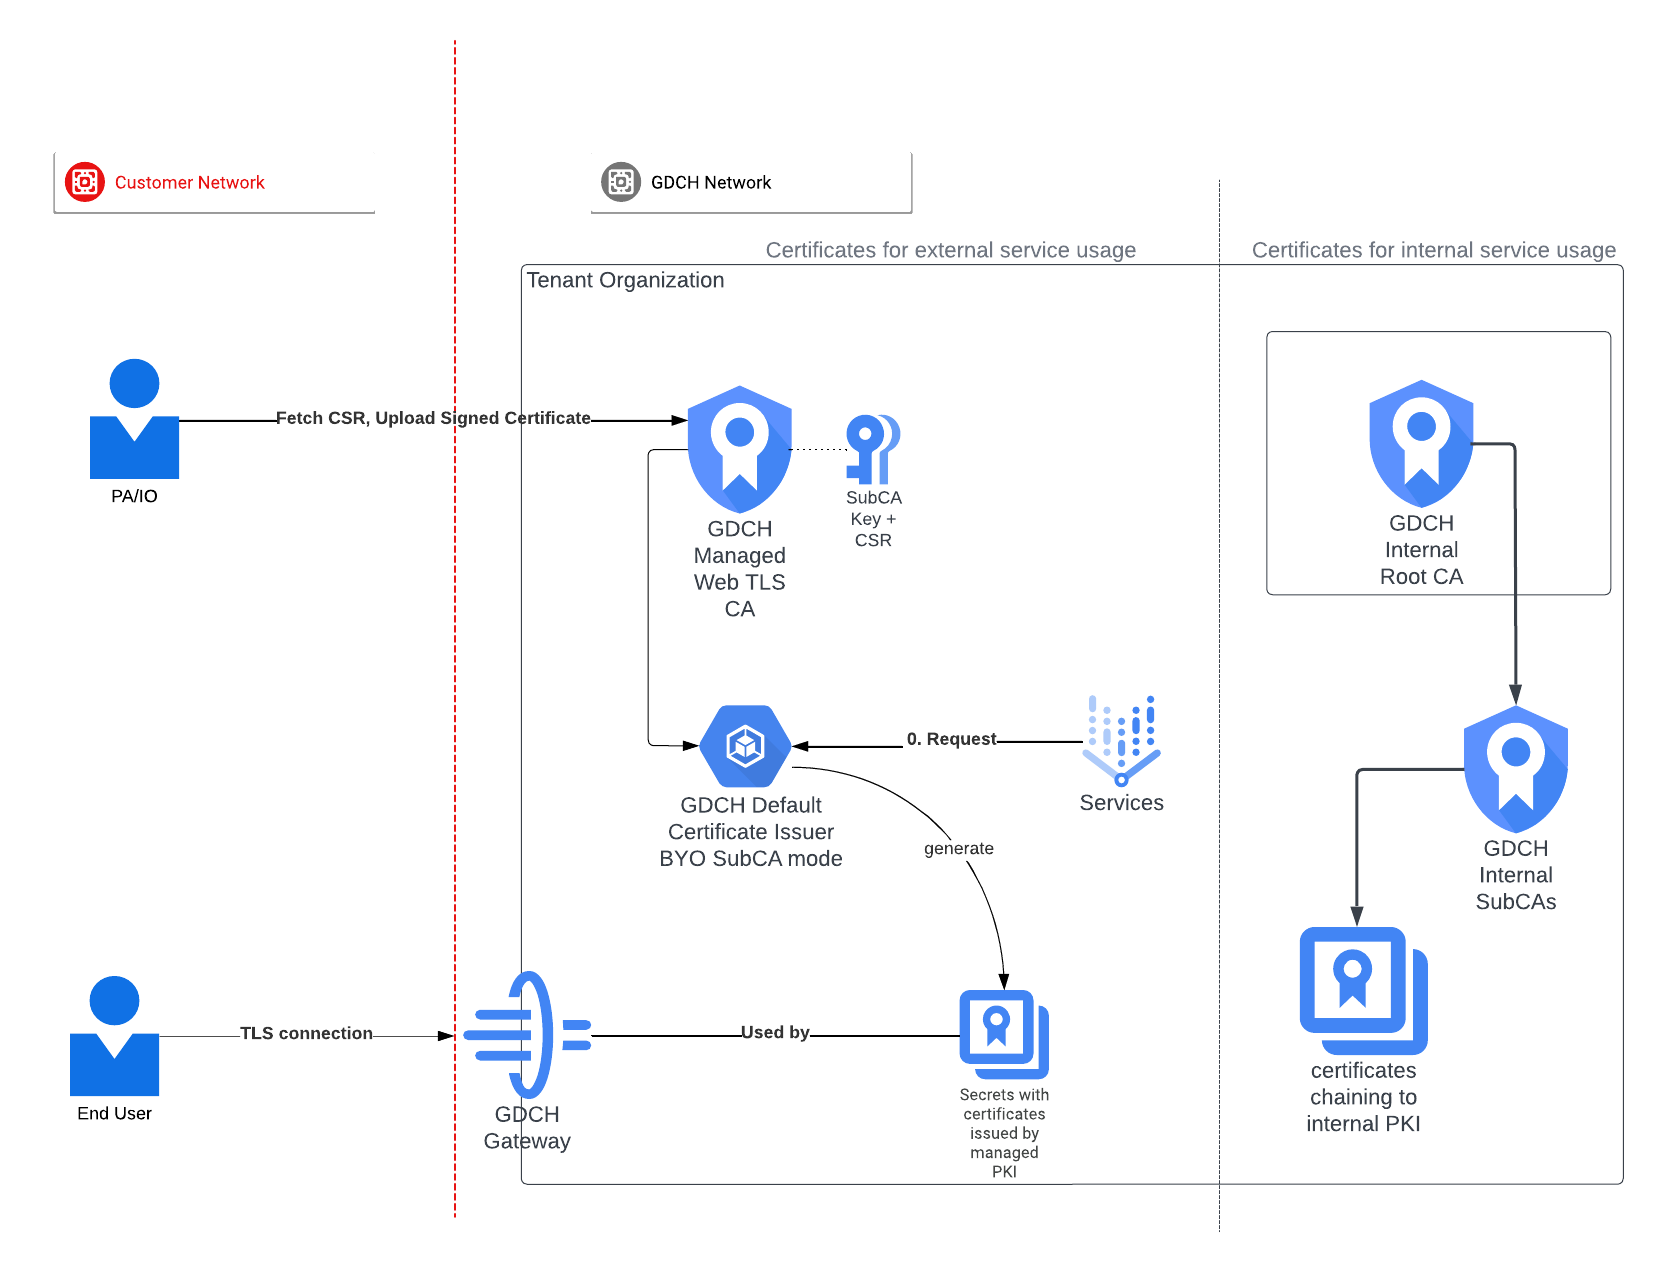
Avec le mode Sous-autorité de certification BYO, une requête de signature de certificat pour la sous-autorité de certification est générée dans le cluster d'administrateur de l'organisation Distributed Cloud. Vous devez signer la requête de signature de certificat et importer le certificat signé dans le système. Pour en savoir plus, consultez
Signer le certificat de sous-autorité de certification BYO.
Vous pouvez créer une ressource personnalisée CertificateIssuer qui pointe vers cette sous-autorité de certification et la marquer comme CertificateIssuer par défaut.
La sous-autorité de certification nouvellement créée émet tous les certificats Web suivants. Vous n'avez pas besoin de modifier vos magasins de confiance.
Passer à un autre mode PKI
L'API PKI est compatible avec la transition du mode entièrement géré par défaut vers d'autres modes personnalisés compatibles. Pour en savoir plus, consultez Passer à différents modes PKI.