


McAfee ESM
Questo documento fornisce indicazioni su come integrare McAfee ESM con Google SecOps.
Casi d'uso dell'integrazione
- Importa allarmi o correlazioni in Google Security Operations
- L'integrazione consente di importare informazioni da McAfee ESM in Google SecOps. In particolare, per importare allarmi e correlazioni che possono essere successivamente valutati all'interno della piattaforma SOAR. Questo obiettivo può essere raggiunto con il connettore McAfee ESM per l'importazione degli allarmi e il connettore McAfee ESM Correlations per l'importazione delle correlazioni.
- Esegui un'analisi approfondita per ottenere maggiori informazioni sull'incidente di sicurezza
- L'integrazione supporta più azioni che consentono di eseguire query personalizzate (Get Similar Events, Send Advanced Query, Send Query To ESM, Send Entity Query To ESM) e recuperare informazioni sugli eventi. Esiste anche l'azione Get Similar Events (Ottieni eventi simili) che esegue query sugli eventi correlati agli indirizzi IP, ai nomi host e agli utenti nell'avviso di Google SecOps.
- Tieni traccia degli IOC con le watchlist
- L'integrazione supporta l'aggiunta e la rimozione di elementi dalle watchlist. In questo modo, puoi aggiornare costantemente una lista di controllo con indirizzi IP o hash sospetti.
Rete
Accesso API da Google SecOps a McAfee ESM: consenti il traffico sulla porta 443 (HTTPS) (o come configurato nel tuo ambiente).
Gestione sessione
McAfee ESM ha un parametro globale che limita il numero di sessioni per utente.
In Google SecOps è disponibile un meccanismo completo per la gestione delle sessioni, in modo che l'integrazione utilizzi la stessa sessione in tutta l'integrazione. I valori della sessione vengono archiviati in forma criptata nella voce del database McAfee_ESM_Action_Sessions_*.json e McAffee_ESM_Connector_Sessions_*.json.
Consigli:
- Avere un utente per le azioni e un utente per i connettori.
- Devono essere disponibili almeno due sessioni per utente.
Questi consigli sono necessari per garantire la stabilità dell'integrazione.
Compatibilità dell'integrazione
| Nome del prodotto | Versione | Deployment | Note |
|---|---|---|---|
| McAfee ESM | 11.1-11.5 | On-premise | L'integrazione è stata testata con le versioni del prodotto 11.1-11.5 e l'API utilizzata nell'integrazione non è stata modificata. Se l'API non è stata aggiornata nelle versioni più recenti, l'integrazione continuerà a funzionare. |
Configura l'integrazione di McAfeeESM in Google SecOps
Per istruzioni dettagliate su come configurare un'integrazione in Google SecOps, consulta Configura le integrazioni.
Parametri di configurazione dell'integrazione
Utilizza i seguenti parametri per configurare l'integrazione:
| Nome parametro | Tipo | Valore predefinito | Obbligatorio | Descrizione |
|---|---|---|---|---|
| Root API | Sring | https://{ip}/rs/ | Sì | Radice dell'API per l'istanza. |
| Nome utente | Stringa | N/D | Sì | Nome utente dell'istanza. |
| Password | Password | N/D | Sì | Password per l'istanza. |
| Versione del prodotto | Stringa | 11.5 | Sì | Versione del prodotto. Valori possibili: 11.1-11.5 |
| Verifica SSL | Casella di controllo | Selezionata | Sì | Se l'opzione è attiva, verifica che il certificato SSL per la connessione al server McAfee ESM sia valido. |
Azioni
Aggiungi valori alla lista di titoli
Descrizione azione
Aggiungi valori a un elenco di titoli in McAfee ESM.
Utilizzo delle azioni
Utilizza questa azione per aggiornare la watchlist con nuovi valori. Ad esempio, se hai una lista di controllo per gli hash dannosi, puoi utilizzare questa azione per mantenerla aggiornata.
Parametri di configurazione delle azioni
Utilizza i seguenti parametri per configurare l'azione:
| Nome parametro | Tipo | Valore predefinito | Obbligatorio | Descrizione |
|---|---|---|---|---|
| Nome lista di titoli | Stringa | N/D | Sì | Specifica il nome della watchlist da aggiornare. |
| Valori da aggiungere | CSV | N/D | Sì | Specifica un elenco separato da virgole di valori da aggiungere a una lista di controllo. |
Ambito dell'entità dell'azione
Questa azione non viene eseguita sulle entità.
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
N/A
Bacheca casi
| Tipo di risultato | Valore/Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | L'azione non deve non riuscire né interrompere l'esecuzione di un playbook: Se viene restituito il codice di stato 200 (is_success=true): "Valore aggiunto correttamente alla watchlist." L'azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook: Se viene segnalato un errore irreversibile, ad esempio credenziali errate o assenza di connessione al server: "Errore durante l'esecuzione dell'azione "Aggiungi valori alla lista di controllo". Reason: {0}".format(error.Stacktrace) Se nella risposta vengono segnalati errori: "Errore durante l'esecuzione dell'azione "Aggiungi valori alla watchlist". Motivo: {message}. |
Generale |
Recupera eventi simili
Descrizione azione
Ricevi gli eventi correlati alle entità in McAfee ESM. Entità supportate: nome host, indirizzo IP, utente.
Parametri di configurazione delle azioni
Utilizza i seguenti parametri per configurare l'azione:
| Nome parametro | Tipo | Valore predefinito | Obbligatorio | Descrizione |
|---|---|---|---|---|
| Ore indietro | Stringa | 1 | Sì | Specifica il numero di ore precedenti da cercare. |
| ID IPS | Stringa | 144115188075855872/8 | No | Specifica il SID IP per la ricerca. |
| Limite dei risultati | Stringa | 50 | No | Specifica il numero di risultati da restituire. Il valore massimo del parametro è 200 per entità. |
Ambito dell'entità dell'azione
Questa azione viene eseguita sulle seguenti entità:
- Indirizzo IP
- Nome host
- Utente
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
[
    {
        "EntityResult":
        [{
            "Alert.DstPort": "0",
            "Rule.msg": "User Logon",
            "Alert.IPSIDAlertID": "144115188075855872|383521",
            "Action.Name": "success",
            "Alert.SrcIP": "1.1.1.1",
            "Alert.LastTime": "05/28/2019 14:18:10",
            "Alert.Protocol": "n/a",
            "Alert.SrcPort": "0",
            "Alert.DstIP": "1.1.1.1"
        }, {
            "Alert.DstPort": "0",
            "Rule.msg": "User Logon",
            "Alert.IPSIDAlertID": "144115188075855872|383519",
            "Action.Name": "success",
            "Alert.SrcIP": "1.1.1.1",
            "Alert.LastTime": "05/28/2019 14:16:16",
            "Alert.Protocol": "n/a",
            "Alert.SrcPort": "0",
            "Alert.DstIP": "1.1.1.1"
        }],
        "Entity": "1.1.1.1"
    }
]
Enrichment delle entità
| Nome campo di arricchimento | Logica - Quando applicarle |
|---|---|
| Alert.DstPort | Restituisce se esiste nel risultato JSON |
| Rule.msg | Restituisce se esiste nel risultato JSON |
| Alert.IPSIDAlertID | Restituisce se esiste nel risultato JSON |
| Alert.SrcIP | Restituisce se esiste nel risultato JSON |
| Alert.LastTime | Restituisce se esiste nel risultato JSON |
| Alert.Protocol | Restituisce se esiste nel risultato JSON |
| Alert.SrcPort | Restituisce se esiste nel risultato JSON |
| Alert.DstIP | Restituisce se esiste nel risultato JSON |
Bacheca casi
| Tipo di risultato | Valore/Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | L'azione non deve non riuscire né interrompere l'esecuzione di un playbook: Se il codice di stato 200 viene segnalato per un'entità (is_success=true): "Eventi recuperati correttamente per le seguenti entità in McAfee ESM: {entities}" Se non sono presenti dati per un'entità (is_success=true): "L'azione non è riuscita a recuperare gli eventi per le seguenti entità in McAfee ESM: {entities}." Se non sono presenti dati per tutte le entità (is_success=false): "Non sono stati trovati eventi per le entità fornite in McAfee ESM". Messaggio asincrono: "In attesa del completamento della query per {pending entities}." L'azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook: Se viene segnalato un errore critico: "Errore durante l'esecuzione dell'azione "Recupera eventi simili". Reason: {0}".format(error.Stacktrace) Se l'azione ha generato un timeout: "Errore durante l'esecuzione dell'azione "Recupera eventi simili". Motivo: l'azione ha avviato la query, ma si è verificato un timeout durante il recupero dei dati. Aumenta il timeout nell'IDE e riprova." |
Generale |
| Tabella della bacheca casi | Tutti i campi della risposta. | Entità |
Dindin
Descrizione azione
Testa la connettività a McAfee ESM con i parametri forniti nella pagina di configurazione dell'integrazione nella pagina Google SecOps Content Hub.
Parametri di configurazione delle azioni
Questa azione non ha parametri di input obbligatori.
Ambito dell'entità dell'azione
Questa azione non viene eseguita sulle entità.
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
N/A
Bacheca casi
| Tipo di risultato | Valore/Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | L'azione non deve non riuscire né interrompere l'esecuzione di un playbook: Se l'operazione va a buon fine: "Connessione al server McAfee ESM riuscita con i parametri di connessione forniti". L'azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook: Se l'operazione non va a buon fine: "Impossibile connettersi al server McAfee ESM. Error is {0}".format(exception.stacktrace) |
Generale |
Rimuovi valori dalla watchlist
Descrizione azione
Rimuovi i valori da una lista di titoli in McAfee ESM.
Utilizzo delle azioni
Utilizza questa azione per rimuovere determinati valori dalla lista di titoli. Ad esempio, se hai una lista di titoli per hash dannosi e hai scoperto che uno degli hash è innocuo, puoi rimuoverlo dalla lista di titoli.
Parametri di configurazione delle azioni
Utilizza i seguenti parametri per configurare l'azione:
| Nome parametro | Tipo | Valore predefinito | Obbligatorio | Descrizione |
|---|---|---|---|---|
| Nome lista di titoli | Stringa | N/D | Sì | Specifica il nome della watchlist da aggiornare. |
| Valori da rimuovere | CSV | N/D | Sì | Specifica un elenco separato da virgole di valori da rimuovere da una lista di controllo. |
Ambito dell'entità dell'azione
Questa azione non viene eseguita sulle entità.
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
N/A
Bacheca casi
| Tipo di risultato | Valore/Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | L'azione non deve non riuscire né interrompere l'esecuzione di un playbook: Se viene restituito il codice di stato 200 (is_success=true): "Valore aggiunto correttamente alla watchlist." L'azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook: Se viene segnalato un errore irreversibile, ad esempio credenziali errate o assenza di connessione al server: "Errore durante l'esecuzione dell'azione "Rimuovi valori dalla watchlist". Reason: {0}".format(error.Stacktrace) Se nella risposta vengono segnalati errori: "Errore durante l'esecuzione dell'azione "Rimuovi valori dalla watchlist". Motivo: {message}." | Generale |
Invia query avanzata a ESM
Descrizione azione
Invia una query avanzata a ESM.
Utilizzo delle azioni
Si tratta di un'azione avanzata che ti offre la massima flessibilità per eseguire qualsiasi query in McAfee ESM. Questa azione accetta come input il payload completo della query. L'azione restituisce un massimo di 200 record, indipendentemente da ciò che viene fornito nel payload.
Parametri di configurazione delle azioni
Utilizza i seguenti parametri per configurare l'azione:
| Nome parametro | Tipo | Valore predefinito | Obbligatorio | Descrizione |
|---|---|---|---|---|
| Payload della query | Stringa | N/D | Sì | Specifica l'oggetto JSON che deve essere eseguito. L'azione restituisce un massimo di 200 risultati. |
Crea un payload di query
Per creare un payload di query, completa i seguenti passaggi:
- Accedi alla UI di McAfee ESM e apri Strumenti per sviluppatori nel browser.
- Vai alla scheda Rete.
- Fai clic su Aggiungi scheda e aggiungi una nuova visualizzazione.
- Fai clic su Aggiungi widget.
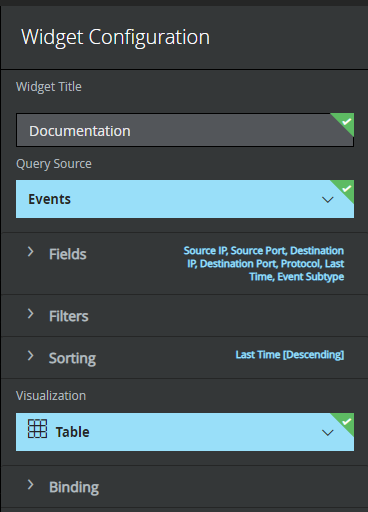
Nella finestra di dialogo Configurazione widget, inserisci il titolo del widget e seleziona la query che vuoi eseguire.
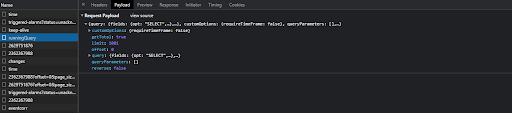
In Strumenti per sviluppatori, vedrai la richiesta API
runningQuery.Vai alla scheda Payload e fai clic su Visualizza sorgente.
Copia il payload e incollalo nel campo del parametro Query Payload.
Ambito dell'entità dell'azione
Questa azione non viene eseguita sulle entità.
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
[
    {
        "Rule.msg": "* Latest Kubernetes 1.18 beta is now available for your laptop, NUC, cloud",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Starting Message of the Day...",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Started Message of the Day.",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "https://xxxxxxxx.run/",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "* Multipass 1.1 adds proxy support for developers behind enterprise",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "sudo snap install microk8s --channel=1.18/beta --classic",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Starting Daily apt upgrade and clean activities...",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Started Daily apt upgrade and clean activities.",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "firewalls. Rapid prototyping for cloud operations just got easier.",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "instance or Raspberry Pi, with automatic updates to the final GA release.",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Data Center : Telmetry Posting",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Send Password Expiry Notification",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Data Center: Telemetry Notifier to Collect Data",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Update successful",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Update successful",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "8198-software protection platform service",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "1003-software protection platform service",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "The Time Provider NtpClient is Currently Receiving Valid Time Data",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Time service now synchronizing system time",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "autorefresh.go:397: auto-refresh: all snaps are up-to-date",
        "COUNT(*)": "2",
        "SUM(Alert.EventCount)": "2",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "storehelpers.go:436: cannot refresh: snap has no updates available: \\\"amazon-ssm-agent\\\", \\\"core\\\"",
        "COUNT(*)": "2",
        "SUM(Alert.EventCount)": "2",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "The Windows Security Center Service could not start Windows Defender",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "2",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "A user's local group membership was enumerated",
        "COUNT(*)": "2",
        "SUM(Alert.EventCount)": "2","Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "The System Time Has Changed",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "3",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "The system time was changed.",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "3",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "User Logon",
        "COUNT(*)": "4",
        "SUM(Alert.EventCount)": "4",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "16384-software protection platform service",
        "COUNT(*)": "7",
        "SUM(Alert.EventCount)": "7",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "16394-software protection platform service",
        "COUNT(*)": "7",
        "SUM(Alert.EventCount)": "7",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Linux crond Session opened",
        "COUNT(*)": "10",
        "SUM(Alert.EventCount)": "10",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Linux crond Session closed",
        "COUNT(*)": "10",
        "SUM(Alert.EventCount)": "10",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Linux cron Scheduled Command Executed",
        "COUNT(*)": "10",
        "SUM(Alert.EventCount)": "10",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "DHCPACK of xx.x.x.xxx from xx.x.x.x",
        "COUNT(*)": "19",
        "SUM(Alert.EventCount)": "19",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Linux dhclient Renewal",
        "COUNT(*)": "19",
        "SUM(Alert.EventCount)": "19",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Linux DHCP Client Request",
        "COUNT(*)": "19",
        "SUM(Alert.EventCount)": "19",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Special Privileges Assigned",
        "COUNT(*)": "28",
        "SUM(Alert.EventCount)": "28",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Special privileges assigned to new logon.",
        "COUNT(*)": "21",
        "SUM(Alert.EventCount)": "30",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "An account was successfully logged on",
        "COUNT(*)": "21",
        "SUM(Alert.EventCount)": "30",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Endpoint Security Firewall Property Translator",
        "COUNT(*)": "40",
        "SUM(Alert.EventCount)": "40",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Retrieve broker health information",
        "COUNT(*)": "41",
        "SUM(Alert.EventCount)": "41",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "5379-microsoft-windows-security-auditing",
        "COUNT(*)": "10",
        "SUM(Alert.EventCount)": "90",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Returns a list of DXL Registered Services",
        "COUNT(*)": "43",
        "SUM(Alert.EventCount)": "164",
        "Alert.DSIDSigID": "12345-2223334445"
    }
]
Bacheca casi
Se l'azione ha generato un timeout: "Errore durante l'esecuzione dell'azione "Invia query avanzata a ESM". Motivo: l'azione ha avviato la query, ma si è verificato un timeout durante il recupero dei dati. Aumenta il timeout nell'IDE e riprova."
| Tipo di risultato | Valore/Descrizione | Testo |
|---|---|---|
| Messaggio di output* | L'azione non deve non riuscire né interrompere l'esecuzione di un playbook: Se il codice di stato è 200 (is_success=true): "Dati recuperati correttamente per la query fornita in McAfee ESM." Se non sono presenti dati per un'entità (is_success=true): "Non sono stati trovati dati per la query fornita in McAfee ESM." Messaggio asincrono: "In attesa del completamento della query…" L'azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook: Se viene segnalato un errore critico: "Errore durante l'esecuzione dell'azione "Invia query avanzata a ESM". Reason: {0}".format(error.Stacktrace) Se viene segnalato il codice di stato 400 o 500: "Errore durante l'esecuzione dell'azione "Invia query avanzata a ESM". Reason: {0}";.format(response) |
Generale |
| Tabella della bacheca casi | Tutti i campi della risposta. | Generale |
Invia query a ESM
Descrizione azione
Invia una query a ESM.
Utilizzo delle azioni
Utilizza questa azione per eseguire ulteriori analisi sull'avviso di Google SecOps. Puoi recuperare informazioni su eventi, asset e flussi.
Parametri di configurazione delle azioni
Utilizza i seguenti parametri per configurare l'azione:
| Nome parametro | Tipo | Valore predefinito | Obbligatorio | Descrizione |
|---|---|---|---|---|
| Intervallo di tempo | Elenco a discesa | LAST_24_HOURS Valori possibili:
|
Sì | Specifica un intervallo di tempo per i risultati. Se selezioni |
| Ora di inizio | Stringa | N/D | No | Specifica l'ora di inizio dei risultati. Questo parametro è obbligatorio se per il parametro Periodo di tempo è selezionato Formato: ISO 8601 |
| Ora di fine | Stringa | N/D | No | Specifica l'ora di fine per i risultati. Formato: ISO 8601. Se non viene fornito alcun valore e viene selezionato |
| Nome del campo di filtro | Stringa | N/D | Sì | Specifica il nome del campo che verrà utilizzato per il filtro. |
| Operatore di filtro | Elenco a discesa | EQUALS Valori possibili:
| Sì | Specifica l'operatore da utilizzare nel filtro. |
| Valori di filtro | Stringa | N/D | Sì | Specifica un elenco di valori separati da virgole da utilizzare nel filtro. |
| Campi da recuperare | CSV | N/D | No | Specifica un elenco separato da virgole di campi da restituire. Se non viene fornito alcun valore, l'azione utilizza i campi predefiniti. |
| Campo di ordinamento | Stringa | N/D | No | Specifica il parametro da utilizzare per l'ordinamento. Questo parametro prevede il campo nel formato {table}.{key name}. Se il parametro viene fornito in un altro formato, l'azione lo ignorerà. Esempio: Alert.LastTime |
| Ordinamento | Elenco a discesa | CRESC Valori possibili:
|
No | Specifica l'ordine di ordinamento. |
| Tipo di query | Elenco a discesa | EVENTO Valori possibili:
|
Sì | Specifica cosa deve essere interrogato. |
| Numero massimo di risultati da restituire | Numero intero | 50 | Sì | Specifica il numero di risultati da restituire. Il valore parametro predefinito: 50. Il valore massimo del parametro è 200. |
Utilizza il parametro Intervallo di tempo
Il parametro Intervallo di tempo specifica l'intervallo di tempo da utilizzare durante l'esecuzione della query. L'azione supporta molti valori predefiniti che puoi selezionare. Puoi anche impostare un intervallo di tempo personalizzato.
Per impostare l'intervallo di tempo personalizzato, devi impostare il parametro Time Range su Custom e fornire un valore ISO 8601 per il parametro Start Time. Per impostazione predefinita, il parametro Ora di fine indica l'ora corrente.
Specifica i campi per i parametri Filter Field Name, Fields To Fetch e Sort Field
Per specificare i campi per i parametri Nome campo, Campi da recuperare e Campo di ordinamento del filtro, completa i seguenti passaggi:
- Accedi alla UI di McAfee ESM e apri Strumenti per sviluppatori nel browser.
- Vai alla scheda Rete.
- Fai clic su Aggiungi scheda e aggiungi una nuova visualizzazione.
- Fai clic su Aggiungi widget.
Nella finestra di dialogo Configurazione widget:
- Nella sezione Campi, seleziona tutti i campi che ti interessano.
- Inserisci un titolo personalizzato e imposta Origine query su
Events. Per gli asset, selezionaAssets, mentre per i flussi selezionaFlows.
Dopo aver selezionato tutti i campi necessari, fai clic su Crea.
In Strumenti per sviluppatori, vedrai la richiesta
runningQuery. Scopri i dettagli di questa richiesta e vai alla sezione Richiesta. Qui vedrai un elenco di tutti i nomi API per i campi che hai fornito.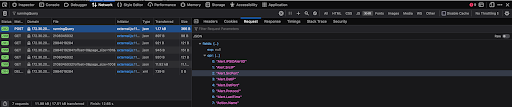
Problemi noti
- L'API McAfee ESM utilizzata dall'azione per inviare la query (
qryExecuteDetail) presenta comportamenti imprevisti in scenari in cui viene utilizzata una chiave di tipo non supportato (chiavi FLOAT) con gli operatoriGREATER_OR_EQUALS_THANoLESS_OR_EQUALS_THAN. Convalida i tipi di campi utilizzati. - È stato osservato che alcune combinazioni di chiavi non restituiscono risultati anche se il filtro non ha restituito un errore dell'API McAfee.
Ambito dell'entità dell'azione
Questa azione viene eseguita su tutte le entità.
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
[
    {
        "Rule.msg": "McAfee EDB database server state change alert",
        "Alert.AvgSeverity": "25",
        "Alert.SrcIP": "::",
        "Alert.EventCount": "1",
        "Alert.LastTime": "02/12/2019 20:45:45",
        "Alert.Protocol": "n/a",
        "Action.Name": "informational",
        "Alert.IPSIDAlertID": "144115188075855872|1",
        "Alert.DstIP": "10.0.0.10"
    }
]
Bacheca casi
Se l'azione ha raggiunto il timeout: "Errore durante l'esecuzione dell'azione "Invia query a ESM". Motivo: l'azione ha avviato la query, ma si è verificato un timeout durante il recupero dei dati. Aumenta il timeout nell'IDE e riprova."
| Tipo di risultato | Valore/Descrizione | Testo |
|---|---|---|
| Messaggio di output* | L'azione non deve non riuscire né interrompere l'esecuzione di un playbook: Se il codice di stato è 200 (is_success=true): "Dati recuperati correttamente per la query fornita in McAfee ESM." Se non sono presenti dati per un'entità (is_success=true): "Non sono stati trovati dati per la query fornita in McAfee ESM." Messaggio asincrono: "In attesa del completamento della query…" L'azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook: Se viene segnalato un errore critico: "Errore durante l'esecuzione dell'azione "Invia query a ESM". Reason: {0}".format(error.Stacktrace) Se viene segnalato il codice di stato 400 o 500: "Errore durante l'esecuzione dell'azione "Invia query a ESM". Reason: {0}".format(response) |
Generale |
| Tabella della bacheca casi | Tutti i campi della risposta. | Generale |
Invia query entità a ESM
Descrizione azione
Invia una query a ESM in base alle entità. Entità supportate: indirizzo IP, nome host.
Utilizzo delle azioni
Utilizza questa azione per eseguire un'analisi più approfondita dell'avviso di Google SecOps relativo alle entità. Puoi recuperare informazioni su eventi, asset e flussi. A differenza dell'azione Invia query a ESM, questa azione aggiunge anche un filtro entità come parte della query.
Parametri di configurazione delle azioni
Utilizza i seguenti parametri per configurare l'azione:
| Nome parametro | Tipo | Valore predefinito | Obbligatorio | Descrizione | |
|---|---|---|---|---|---|
| Chiave entità indirizzo IP | Stringa | Alert.SrcIP | Sì | Specifica la chiave che verrà utilizzata con l'entità Indirizzo IP durante il filtro. Se viene fornita una chiave non valida, l'azione restituisce comunque dei risultati, ma non sono quelli previsti. |
|
| Chiave entità nome host | Stringa | N/D | Sì | Specifica la chiave utilizzata con l'entità Hostname durante l'applicazione dei filtri. Se viene fornita una chiave non valida, l'azione restituisce comunque dei risultati, ma non sono quelli previsti. |
|
| Intervallo di tempo | Elenco a discesa | LAST_HOUR Valori possibili:
|
Sì | Specifica un intervallo di tempo per i risultati. Se selezioni Custom, devi anche fornire il parametro Ora di inizio. |
|
| Ora di inizio | Stringa | N/D | No | Specifica l'ora di inizio dei risultati. Questo parametro è obbligatorio se per il parametro Periodo di tempo è selezionato Formato: ISO 8601 |
|
| Ora di fine | Stringa | N/D | No | Specifica l'ora di fine per i risultati. Formato: ISO 8601. Se non viene fornito alcun valore e viene selezionato |
|
| Nome del campo di filtro | Stringa | N/D | Sì | Specifica il nome del campo che verrà utilizzato per il filtro. | |
| Operatore di filtro | Elenco a discesa | EQUALS Valori possibili:
| Sì | Specifica l'operatore da utilizzare nel filtro. | |
| Valori di filtro | Stringa | N/D | Sì | Specifica un elenco di valori separati da virgole da utilizzare nel filtro. | |
| Campi da recuperare | CSV | N/D | No | Specifica un elenco separato da virgole di campi da restituire. Se non viene fornito alcun valore, l'azione utilizza i campi predefiniti. |
|
| Campo di ordinamento | Stringa | N/D | No | Specifica il parametro da utilizzare per l'ordinamento. Questo parametro prevede il campo nel formato {table}.{key name}. Se il parametro viene fornito in un altro formato, l'azione lo ignorerà. Esempio: Alert.LastTime |
|
| Ordinamento | Elenco a discesa | CRESC Valori possibili:
|
No | Specifica l'ordine di ordinamento. | |
| Numero massimo di risultati da restituire | Numero intero | 50 | Sì | Specifica il numero di risultati da restituire. Il valore parametro predefinito: 50. Il valore massimo del parametro è 200. |
Utilizza il parametro Intervallo di tempo
Il parametro Intervallo di tempo specifica l'intervallo di tempo da utilizzare durante l'esecuzione della query. L'azione supporta molti valori predefiniti che puoi selezionare. Puoi anche impostare un intervallo di tempo personalizzato.
Per impostare l'intervallo di tempo personalizzato, devi impostare il parametro Time Range su Custom e fornire un valore ISO 8601 per il parametro Start Time. Per impostazione predefinita, il parametro Ora di fine indica l'ora corrente.
Specifica i campi per i parametri Filter Field Name, Fields To Fetch e Sort Field
Per specificare i campi per i parametri Nome campo filtro, Campi da recuperare e Campo di ordinamento, completa i seguenti passaggi:
- Accedi alla UI di McAfee ESM e apri Strumenti per sviluppatori nel browser.
- Vai alla scheda Rete.
- Fai clic su Aggiungi scheda e aggiungi una nuova visualizzazione.
- Fai clic su Aggiungi widget.
Nella finestra di dialogo Configurazione widget:
- Nella sezione Campi, seleziona tutti i campi che ti interessano.
- Inserisci un titolo personalizzato e imposta Origine query su
Events. Per gli asset, selezionaAssets, mentre per i flussi selezionaFlows.
Dopo aver selezionato tutti i campi necessari, fai clic su Crea.
In Strumenti per sviluppatori, vedrai la richiesta
runningQuery. Scopri i dettagli di questa richiesta e vai alla sezione Richiesta. Qui vedrai un elenco di tutti i nomi API per i campi che hai fornito.
Utilizza i parametri Chiave entità indirizzo IP e Chiave entità nome host
I parametri Chiave entità indirizzo IP e Chiave entità nome host definiscono la chiave utilizzata nel filtro. Ad esempio, se il parametro Chiave entità indirizzo IP è impostato su Alert.SrcIP, l'azione crea un filtro degli indirizzi IP utilizzando la chiave Alert.SrcIP. A seconda del caso d'uso, puoi modificare la chiave utilizzata.
Problemi noti
- L'API McAfee ESM utilizzata dall'azione per inviare la query (
qryExecuteDetail) presenta comportamenti imprevisti in scenari in cui viene utilizzata una chiave di tipo non supportato (chiavi FLOAT) con gli operatoriGREATER_OR_EQUALS_THANoLESS_OR_EQUALS_THAN. Convalida i tipi di campi utilizzati. - È stato osservato che alcune combinazioni di chiavi non restituiscono risultati anche se il filtro non ha restituito un errore dell'API McAfee.
Ambito dell'entità dell'azione
Questa azione viene eseguita sulle seguenti entità:
- Indirizzo IP
- Nome host
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
[
    {
        "Rule.msg": "McAfee EDB database server state change alert",
        "Alert.AvgSeverity": "25",
        "Alert.SrcIP": "::",
        "Alert.EventCount": "1",
        "Alert.LastTime": "02/12/2019 20:45:45",
        "Alert.Protocol": "n/a",
        "Action.Name": "informational",
        "Alert.IPSIDAlertID": "144115188075855872|1",
        "Alert.DstIP": "10.0.0.10"
    }
]
Bacheca casi
| Tipo di risultato | Valore / Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | L'azione non deve non riuscire né interrompere l'esecuzione di un playbook: Se viene segnalato il codice di stato 200(is_success=true): "Dati recuperati correttamente per le seguenti entità in McAfee ESM: {entity.identifier}" Se non sono presenti dati per tutte le entità: "Non sono stati trovati dati in McAfee ESM per le seguenti entità: {entity.id}." Se il codice di stato 400 o 500 viene segnalato per un'entità specifica: "Le query non sono state eseguite in McAfee ESM per le seguenti entità: {entity.id}. Controlla la configurazione." Se non sono presenti dati per tutte le entità (is_success=true): "No data was found for the provided entities in McAfee ESM" (Non sono stati trovati dati per le entità fornite in McAfee ESM) Messaggio asincrono: "In attesa del completamento dell'elaborazione dell'entità…"
L'azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook: Se viene segnalato un errore critico: "Errore durante l'esecuzione dell'azione "Invia query entità a ESM". Reason: {0}''.format(error.Stacktrace)." Se il codice di stato 400 o 500 viene segnalato per tutte le entità: "Errore durante l'esecuzione dell'azione "Invia query entità a ESM". Motivo: {response}' Se l'azione ha riscontrato un timeout: "Errore durante l'esecuzione dell'azione "Invia query entità a ESM". Motivo: l'azione ha avviato la query, ma si è verificato un timeout durante il recupero dei dati per le seguenti entità: {entity.identifier}. Aumenta il timeout nell'IDE e riprova. Nota: se riprovi, l'azione invierà un altro messaggio." |
Generale |
| Tabella della bacheca casi | Tutti i campi della risposta. | Entità |
Connettori
Upgrade dei connettori - Versione dell'integrazione: 34.0
I connettori sono stati rinnovati nella versione di integrazione 34.0. Sono stati ottimizzati per essere meno soggetti a bug e più facili da gestire. Sono state aggiunte anche nuove funzionalità.
Se vuoi eseguire l'upgrade del connettore alla versione 34.0, ti consigliamo di acquisire prima familiarità con i parametri di configurazione del connettore. L'upgrade del connettore non influisce sui playbook.
Connettore McAfeeESM
Descrizione del connettore
Estrai informazioni sugli allarmi da McAfee ESM.
Utilizzo dei connettori
Utilizza il connettore per importare correlazioni ed eventi correlati in Google SecOps. In questo connettore, un avviso di Google SecOps è rappresentato da un evento di correlazione.
Gli eventi di Google SecOps vengono creati in base ai dati dei seguenti oggetti:
- Dati della sveglia
- Dati sugli eventi di correlazione: la correlazione è un evento di attivazione creato dalle regole di correlazione
- Dati sugli eventi di origine: eventi di base che hanno causato una correlazione o un allarme
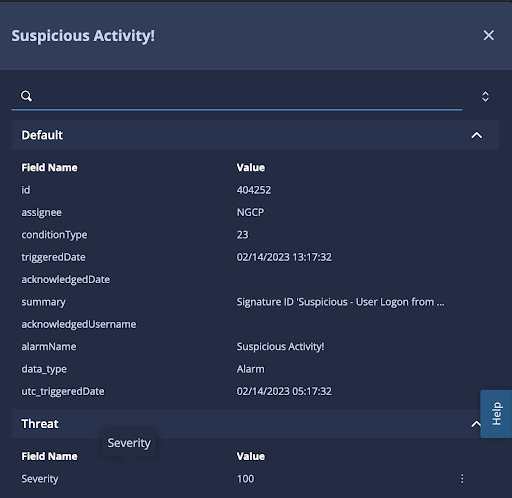
Esempio di evento Google SecOps basato sui dati di allarme:
Esempio di evento Google SecOps basato sui dati sugli eventi di correlazione o di origine:
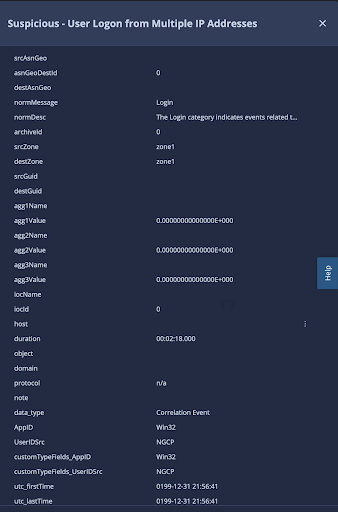
Ogni evento Google SecOps contiene informazioni non elaborate dell'API, oltre a chiavi aggiuntive aggiunte per semplificare la mappatura. Per distinguere i diversi tipi di eventi Google SecOps, esiste una chiave data_type personalizzata.
Questa chiave può contenere i seguenti valori:
- Allarme
- Evento di correlazione
- Evento di origine
Campi di tipo personalizzato negli eventi di Google SecOps
Gli eventi di correlazione/origine di McAfee ESM possono includere campi personalizzati la cui rappresentazione API non elaborata non è adatta ai fini della mappatura.
Esempio di dati di tipo personalizzato non elaborati:
  "customTypes": [
      {
          "fieldId": 1,
          "fieldName": "AppID",
          "definedFieldNumber": 1,
          "unformattedValue": "374385694492",
 "formatedValue": "WIN"
      },
      {
          "fieldId": 7,
          "fieldName": "UserIDSrc",
          "definedFieldNumber": 7,
          "unformattedValue": "22018731010750406",
          "formatedValue": "NGCP"
      },
      {
          "fieldId": 4259842,
          "fieldName": "Message_Text",
          "definedFieldNumber": 9,
          "unformattedValue": "11049395522927265911",
          "formatedValue": "User Log In succeeded"
      }
  ]
Nell'evento Google SecOps, gli stessi campi sono rappresentati nel seguente modo:
{
  "{fieldName}": "{formatedValue}",
  "AppID": "WIN",
  "UserIDSrc": "NGCP",
  "Message_Text": "formatedValue",
  "customTypeFields": {
    "{fieldName}": "{formatedValue}",
    "AppID": "WIN",
    "UserIDSrc": "NGCP",
    "Message_Text": "formatedValue"
  }
}
Ti consigliamo di utilizzare i segnaposto con la chiave customTypeFields, poiché i valori segnaposto rappresentano correttamente il campo personalizzato. I campi personalizzati rappresentati al livello superiore potrebbero contenere informazioni fuorvianti. Se prima dell'aggiunta del campo personalizzato esisteva una chiave con lo stesso nome, vengono utilizzati i dati della chiave originale, poiché non è possibile avere chiavi duplicate nel file JSON.
Configura il connettore in Google SecOps
Per istruzioni dettagliate su come configurare un connettore in Google SecOps, consulta Configurazione del connettore.
Parametri di configurazione del connettore
Utilizza i seguenti parametri per configurare il connettore:
| Nome parametro | Tipo | Valore predefinito | Obbligatorio | Descrizione |
|---|---|---|---|---|
| Nome campo prodotto | Stringa | data_type | Sì | Il nome del campo utilizzato per determinare il prodotto del dispositivo. |
| Nome campo evento | Stringa | alarmName | Sì | Il nome del campo utilizzato per determinare il nome evento (sottotipo). |
| Root API | Stringa | https://{ipaddress}/rs/ | Sì | La radice dell'API dell'istanza McAfee ESM. Formato: https://{indirizzo IP}/rs/ |
| Password | Secret | N/D | Sì | Password dell'account McAfee ESM. |
| PythonProccessTimeout | Numero intero | 300 | Sì | Limite di timeout per il processo Python che esegue lo script corrente. |
| Versione del prodotto | Stringa | N/D | Sì | Versione di McAfee ESM. Valori possibili: 11.1, 11.2, 11.3, 11.4, 11.5. |
| Nome utente | Stringa | N/D | Sì | Nome utente dell'account McAfee ESM. |
| Disattiva overflow | Casella di controllo | Deselezionata | No | Se questa opzione è abilitata, il connettore disattiverà il meccanismo di overflow. Per ulteriori informazioni su questo parametro, consulta Utilizza i parametri Disattiva overflow e Disattiva overflow per gli allarmi. |
| Disattiva l'overflow per le sveglie | CSV | N/D | No | Un elenco separato da virgole di nomi di allarmi per i quali il connettore ignorerà l'overflow. Questo parametro richiede l'attivazione del parametro Disattiva overflow. Per ulteriori informazioni su questo parametro, consulta Utilizza i parametri Disable Overflow e Disable Overflow For Alarms. |
| Nome campo ambiente | Stringa | srcZone | No | Descrive il nome del campo in cui è memorizzato il nome dell'ambiente. Se il campo dell'ambiente non viene trovato, l'ambiente è quello predefinito. |
| Pattern regex dell'ambiente | Stringa | :* | No | Un pattern regex da eseguire sul valore trovato nel campo Nome campo ambiente. Il valore predefinito è .* per rilevare tutto e restituire il valore invariato. Utilizzato per consentire all'utente di manipolare il campo dell'ambiente tramite la logica delle espressioni regolari. Se il pattern regex è nullo o vuoto o se il valore dell'ambiente è nullo, il risultato finale dell'ambiente è l'ambiente predefinito. |
| Importa 0 allarmi di eventi di origine | Casella di controllo | Selezionata | No | Se abilitato, il connettore importa gli allarmi che hanno 0 eventi di origine. Il connettore attenderà il tempo specificato nel parametro Padding Time (Tempo di attesa). Per saperne di più su questo parametro, consulta Utilizza il parametro Ingest 0 Source Event Alarms. |
| Gravità minima da recuperare | Numero intero | 0 | No | La gravità minima da utilizzare per recuperare gli allarmi. I valori possibili sono compresi tra 0 e 100. Se non viene specificato nulla, il connettore importa gli allarmi con tutti i tipi di gravità. |
| Numero massimo di allarmi da recuperare | Numero intero | 100 | No | Il numero di allarmi da elaborare per un'iterazione del connettore. Il valore parametro predefinito è 20. |
| Numero massimo di ore indietro | Numero intero | 1 | No | Il numero di ore da cui recuperare le sveglie. |
| Tempo di spaziatura interna | Numero intero | 1 | No | Il numero di ore utilizzate dal connettore per il padding. Questo parametro descrive il tempo di attesa del connettore per l'importazione dell'allarme con 0 eventi di origine, se il parametro Ingest 0 Source Event Alarms è disattivato. Il valore massimo del parametro è 6 ore. |
| Password proxy | Password | N/D | No | La password del proxy con cui eseguire l'autenticazione. |
| Indirizzo del server proxy | Stringa | N/D | No | L'indirizzo del server proxy da utilizzare. |
| Nome utente proxy | Stringa | N/D | No | Il nome utente del proxy con cui eseguire l'autenticazione. |
| Nome campo del generatore di regole | Stringa | alarmName | No | Nome del campo utilizzato nel generatore di regole. Il connettore utilizza |
| Campo del prodotto del dispositivo secondario | Stringa | N/D | No | Nome del campo del prodotto di riserva. |
| Formato ora | Stringa | %m/%d/%Y %H:%M:%S | No | Formato dell'ora utilizzato per leggere il timestamp fornito in McAfee ESM. Se non viene fornito alcun valore o se viene fornito un formato dell'ora non valido, il connettore non eseguirà la trasformazione. Per ulteriori informazioni su questo parametro, consulta Utilizza i parametri Fuso orario e Formato ora. |
| Fuso orario | Stringa | N/D | No | Fuso orario dell'evento di origine. Questo parametro è necessario per trasformare il timestamp nel formato che riflette l'ora UTC+0. Questo parametro viene ignorato se nel parametro Formato ora vengono forniti valori non validi o se non viene fornito alcun valore. Per ulteriori informazioni su questo parametro, consulta Utilizza i parametri Fuso orario e Formato ora. |
| Utilizza l'elenco dinamico come lista bloccata | Casella di controllo | Deselezionata | No | Se l'opzione è attiva, l'elenco dinamico viene utilizzato come lista bloccata. |
| Verifica SSL | Casella di controllo | Deselezionata | No | Se l'opzione è attiva, verifica che il certificato SSL per la connessione al server McAfee ESM sia valido. |
Utilizza il parametro Ingest 0 Source Event Alarms
In McAfee ESM, è possibile avere correlazioni con 0 eventi, il che significa che l'avviso di Google SecOps contiene un solo evento Google SecOps basato sulle informazioni di correlazione. Sconsigliamo di importare correlazioni con 0 eventi di origine, poiché il contesto andrà perso.
Se il parametro Ingest 0 Source Event Alarms è abilitato, il connettore importa tutte le correlazioni nel sistema Google SecOps, anche se non sono presenti eventi correlati. Se questo parametro è disattivato, il connettore attende finché non viene visualizzato almeno un evento di origine in McAfee ESM. Il tempo di attesa è definito dal parametro Padding Period.
Il parametro Padding Period specifica il numero di ore precedenti (il valore massimo è 6) in cui il connettore recupera i dati in ogni iterazione. Ad esempio, se il parametro Padding Period è impostato su 2, il connettore recupera sempre i dati di 2 ore prima e inizia a gestirli da quel momento. Logicamente, il tempo di spaziatura rappresenta il numero di ore che il connettore attende prima che l'evento si verifichi per poterlo importare.
Esiste un'eccezione per due tipi di allarmi:
- Stato di integrità dei dispositivi
- Frequenza EPS superata
Questi avvisi provengono dalla configurazione predefinita di McAfee ESM e non avranno mai eventi correlati. Il connettore li importa sempre, indipendentemente dall'impostazione del parametro di configurazione Ingest 0 Source Event Alarms (Importa 0 allarmi evento di origine).
Utilizza i parametri Fuso orario e Formato ora
A volte l'ora e i fusi orari a livello di server McAfee ESM possono essere configurati utilizzando formati diversi. Questo può creare alcune difficoltà, perché, ad esempio, l'API McAfee ESM non restituisce informazioni sul fuso orario. Per impostazione predefinita, il connettore tratta il timestamp proveniente dall'API come UTC. Questo può alterare l'ora negli avvisi e negli eventi di Google SecOps, poiché vengono applicate le impostazioni di localizzazione.
Ad esempio, l'API non elaborata ha restituito un timestamp in UTC+8. Il connettore ha importato l'allarme e poi la localizzazione è stata impostata su UTC+8. In questo caso, il timestamp dell'avviso di Google SecOps è nel futuro.
Per superare questa sfida, utilizza il parametro Fuso orario. Questo parametro definisce i requisiti per ottenere il timestamp nel formato UTC. Se McAfee ESM restituisce un timestamp nel formato UTC+8, devi impostare il parametro del connettore Fuso orario su -8.
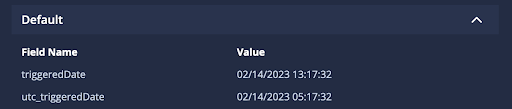
Negli eventi di Google SecOps vengono aggiunte tre nuove chiavi:
- le chiavi
utc_firstTimeeutc_lastTimeper l'evento in base ai dati sugli eventi di correlazione/origine. - la chiave
utc_triggeredDateper l'evento in base ai dati di Alarm.
Utilizza i parametri Disable Overflow (Disattiva overflow) e Disable Overflow For Alarm Names (Disattiva overflow per i nomi degli allarmi)
A volte McAfee ESM può essere molto rumoroso e creare molti eventi di correlazione. In Google SecOps, esiste un meccanismo di overflow per impedire la creazione di troppi avvisi Google SecOps in un breve periodo di tempo.
Questo meccanismo potrebbe essere dannoso se ritieni che tutti gli avvisi siano significativi e debbano essere valutati. Sconsigliamo di disattivare il meccanismo di overflow. Tuttavia, se necessario, puoi utilizzare i parametri Disable Overflow e Disable Overflow For Alarm Names a questo scopo.
La soluzione preferita è utilizzare il parametro Disattiva overflow per i nomi degli allarmi, in quanto consente di fornire nomi di allarmi specifici che devono ignorare le regole di overflow anziché disattivare l'overflow per tutti gli allarmi.
McAfeeESM Correlations Connector
Descrizione del connettore
Estrai informazioni sulle correlazioni da McAfee ESM.
Utilizzo dei connettori
Utilizza il connettore per importare correlazioni ed eventi correlati in Google SecOps. In questo connettore, un avviso di Google SecOps è rappresentato da un evento di correlazione.
Gli eventi di Google SecOps vengono creati in base ai dati dei seguenti oggetti:
- Dati sugli eventi di correlazione: la correlazione è un evento di attivazione creato dalle regole di correlazione
- Dati sugli eventi di origine: eventi di base che hanno causato una correlazione
Esempio di evento Google SecOps basato sui dati sugli eventi di correlazione o di origine:
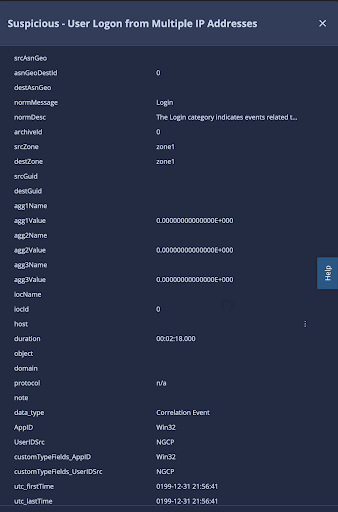
Ogni evento Google SecOps contiene informazioni non elaborate dell'API, oltre a chiavi aggiuntive aggiunte per semplificare la mappatura. Per distinguere i diversi tipi di eventi Google SecOps, esiste una chiave data_type personalizzata.
Questa chiave può contenere i seguenti valori:
- Evento di correlazione
- Evento di origine
Campi di tipo personalizzato negli eventi di Google SecOps
Gli eventi di correlazione/origine di McAfee ESM possono includere campi personalizzati la cui rappresentazione API non elaborata non è adatta ai fini della mappatura.
Esempio di dati di tipo personalizzato non elaborati:
  "customTypes": [
      {
          "fieldId": 1,
          "fieldName": "AppID",
          "definedFieldNumber": 1,
          "unformattedValue": "374385694492",
          "formatedValue": "WIN"
      },
      {
          "fieldId": 7,
          "fieldName": "UserIDSrc",
          "definedFieldNumber": 7,
          "unformattedValue": "22018731010750406",
          "formatedValue": "NGCP"
      },
      {
          "fieldId": 4259842,
          "fieldName": "Message_Text",
          "definedFieldNumber": 9,
          "unformattedValue": "11049395522927265911",
          "formatedValue": "User Log In succeeded"
      }
  ]
Nell'evento Google SecOps, gli stessi campi sono rappresentati nel seguente modo:
{
  "{fieldName}": "{formatedValue}",
  "AppID": "WIN",
  "UserIDSrc": "NGCP",
  "Message_Text": "formatedValue",
  "customTypeFields": {
    "{fieldName}": "{formatedValue}",
    "AppID": "WIN",
    "UserIDSrc": "NGCP",
    "Message_Text": "formatedValue"
  }
}
Ti consigliamo di utilizzare i segnaposto con la chiave customTypeFields, poiché i valori segnaposto rappresentano correttamente il campo personalizzato. I campi personalizzati rappresentati al livello superiore potrebbero contenere informazioni fuorvianti. Se prima dell'aggiunta del campo personalizzato esisteva una chiave con lo stesso nome, vengono utilizzati i dati della chiave originale, poiché non è possibile avere chiavi duplicate nel file JSON.
Configura il connettore in Google SecOps
Per istruzioni dettagliate su come configurare un connettore in Google SecOps, consulta Configurazione del connettore.
Parametri del connettore
Utilizza i seguenti parametri per configurare il connettore:
| Nome parametro | Tipo | Valore predefinito | Obbligatorio | Descrizione |
|---|---|---|---|---|
| Nome campo prodotto | Stringa | data_type | Sì | Inserisci il nome del campo di origine per recuperare il nome del campo del prodotto. |
| Nome campo evento | Stringa | sigId | Sì | Inserisci il nome del campo di origine per recuperare il nome del campo evento. |
| Nome campo ambiente | Stringa | srcZone | No | Descrive il nome del campo in cui è memorizzato il nome dell'ambiente. Se il campo dell'ambiente non viene trovato, l'ambiente è quello predefinito. |
| Pattern regex dell'ambiente | Stringa | :* | No | Un pattern regex da eseguire sul valore trovato nel campo Nome campo ambiente. Il valore predefinito è .* per rilevare tutto e restituire il valore invariato. Utilizzato per consentire all'utente di manipolare il campo dell'ambiente tramite la logica delle espressioni regolari. Se il pattern regex è nullo o vuoto o se il valore dell'ambiente è nullo, il risultato finale dell'ambiente è l'ambiente predefinito. |
| PythonProcessTimeout | Stringa | 300 | Sì | Limite di timeout per il processo Python che esegue lo script corrente. |
| Root API | Stringa | https://{ipaddress}/rs/ | Sì | La radice dell'API dell'istanza McAfee ESM. Formato: https://{indirizzo IP}/rs/ |
| Nome utente | Stringa | N/D | No | Nome utente dell'account McAfee ESM. |
| Password | Secret | N/D | No | Password dell'account McAfee ESM. |
| Versione del prodotto | Stringa | N/D | Sì | Versione di McAfee ESM. Valori possibili: 11.1, 11.2, 11.3, 11.4, 11.5. |
| Gravità media più bassa da recuperare | Numero intero | 0 | No | La gravità media più bassa da utilizzare per recuperare le correlazioni. I valori possibili sono compresi tra 0 e 100. Se non viene specificato nulla, il connettore importa le correlazioni con tutti i tipi di gravità. |
| Correlazioni di eventi di origine di importazione 0 | Casella di controllo | Deselezionata | No | Se abilitato, il connettore importa le correlazioni che hanno 0 eventi di origine. Questo parametro può influire sui valori provenienti dai parametri Product Field Name, Event Field Name e Rule Generator Field Name. Se l'opzione è disattivata, il connettore attende il tempo specificato nel parametro Padding Time (Tempo di spaziatura interna). Per ulteriori informazioni su questo parametro, consulta Utilizza il parametro Ingest 0 Source Event Correlations. |
| Tempo di spaziatura interna | Numero intero | 1 | No | Il numero di ore utilizzate dal connettore per il padding. Questo parametro descrive per quanto tempo il connettore attenderà per importare la correlazione con 0 eventi di origine, se il parametro Importa correlazioni di eventi di origine 0 è disattivato. Il valore massimo del parametro è 6 ore. |
| Numero massimo di ore indietro | Numero intero | 1 | No | Il numero di ore da cui recuperare le sveglie. |
| Numero massimo di correlazioni da recuperare | Numero intero | 20 | No | Il numero di allarmi da elaborare per un'iterazione del connettore. Il valore predefinito del parametro è 20. |
| Filtro IPSID | N/D | No | Elenco separato da virgole di IPSID utilizzato per recuperare i dati. Se non viene fornito alcun valore, il connettore utilizza l'IPSID predefinito. |
|
| Filtro SIGID | CSV | N/D | No | Elenco separato da virgole di ID firma utilizzati durante l'importazione. Se non viene fornito alcun valore, il connettore importa le correlazioni da tutte le regole. |
| Utilizza l'elenco dinamico come lista bloccata | Casella di controllo | Deselezionata | No | Se l'opzione è attiva, l'elenco dinamico viene utilizzato come lista bloccata. |
| Formato ora | Stringa | %m/%d/%Y %H:%M:%S | No | Formato dell'ora utilizzato per leggere il timestamp fornito in McAfee ESM. Se non viene fornito alcun valore o se viene fornito un formato ora non valido, il connettore non esegue la trasformazione. Per ulteriori informazioni su questo parametro, consulta Utilizza i parametri Fuso orario e Formato ora. |
| Fuso orario | Stringa | N/D | No | Fuso orario dell'evento di origine. Questo parametro è necessario per trasformare il timestamp nel formato che riflette l'ora UTC+0. Questo parametro viene ignorato se nel parametro Formato ora vengono forniti valori non validi o se non viene fornito alcun valore. Per ulteriori informazioni su questo parametro, consulta Utilizza i parametri Fuso orario e Formato ora. |
| Nome campo del generatore di regole | Stringa | app | No | Nome del campo utilizzato nel generatore di regole. L'azione utilizza |
| Campo del prodotto del dispositivo secondario | Stringa | N/D | No | Nome del campo del prodotto di riserva. |
| Disattiva overflow | Casella di controllo | Deselezionata | No | Se abilitato, il connettore disattiva il meccanismo di overflow. Per ulteriori informazioni su questo parametro, consulta Utilizza i parametri Disable Overflow e Disable Overflow For SigIDs. |
| Disabilita overflow per SigID | CSV | N/D | No | Un elenco separato da virgole di ID firma per i quali il connettore ignora l'overflow. Questo parametro richiede l'attivazione del parametro Disattiva overflow. Per ulteriori informazioni su questo parametro, consulta Utilizza i parametri Disable Overflow e Disable Overflow For SigIDs. |
| Verifica SSL | Casella di controllo | Deselezionata | Sì | Se l'opzione è attiva, verifica che il certificato SSL per la connessione al server McAfee ESM sia valido. |
| Indirizzo del server proxy | Stringa | N/D | No | L'indirizzo del server proxy da utilizzare. |
| Nome utente proxy | Stringa | N/D | No | Il nome utente del proxy con cui eseguire l'autenticazione. |
| Password proxy | Password | N/D | No | La password del proxy con cui eseguire l'autenticazione. |
Utilizza il parametro Ingest 0 Source Event Correlations
In McAfee ESM, è possibile avere correlazioni con 0 eventi, il che significa che l'avviso di Google SecOps contiene un solo evento Google SecOps basato sulle informazioni di correlazione. Sconsigliamo di importare correlazioni con 0 eventi di origine, poiché il contesto andrà perso.
Se il parametro Ingest 0 Source Event Correlations è abilitato, il connettore importa tutte le correlazioni nel sistema Google SecOps, anche se non sono presenti eventi correlati. Se questo parametro è disattivato, il connettore attende che venga visualizzato almeno un evento di origine in McAfee ESM. Il tempo di attesa è definito dal parametro Padding Period.
Il parametro Padding Period specifica il numero di ore precedenti (il valore massimo è 6) in cui il connettore recupera i dati in ogni iterazione. Ad esempio, se il parametro Padding Period è impostato su 2, il connettore recupera sempre i dati di 2 ore prima e inizia a gestirli da quel momento. Logicamente, il tempo di spaziatura interna rappresenta il numero di ore che il connettore attende prima che l'evento si verifichi per poterlo importare.
Utilizza i parametri Fuso orario e Formato ora
A volte l'ora e i fusi orari a livello di server McAfee ESM possono essere configurati utilizzando formati diversi. Questo può creare alcune difficoltà, perché, ad esempio, l'API McAfee ESM non restituisce informazioni sul fuso orario. Per impostazione predefinita, il connettore tratta il timestamp proveniente dall'API come UTC. Questo può alterare l'ora negli avvisi e negli eventi di Google SecOps, poiché vengono applicate le impostazioni di localizzazione.
Ad esempio, l'API non elaborata ha restituito un timestamp in UTC+8. Il connettore ha importato l'allarme e poi la localizzazione è stata impostata su UTC+8. In questo caso, il timestamp dell'avviso di Google SecOps è nel futuro.
Per superare questa sfida, utilizza il parametro Fuso orario. Questo parametro definisce i requisiti per ottenere il timestamp nel formato UTC. Se McAfee ESM restituisce un timestamp nel formato UTC+8, devi impostare il parametro del connettore Fuso orario su -8.
Negli eventi di Google SecOps vengono aggiunte due nuove chiavi: utc_firstTime e utc_lastTime per l'evento in base ai dati sugli eventi di correlazione/origine.
Utilizza i parametri Disable Overflow e Disable Overflow For SigIDs
A volte McAfee ESM può essere molto rumoroso e creare molti eventi di correlazione. In Google SecOps, esiste un meccanismo di overflow per impedire la creazione di troppi avvisi Google SecOps in un breve periodo di tempo.
Questo meccanismo potrebbe essere dannoso se ritieni che tutti gli avvisi siano significativi e debbano essere valutati. Sconsigliamo di disattivare il meccanismo di overflow. Tuttavia, se necessario, puoi utilizzare i parametri Disable Overflow e Disable Overflow For SigIDs a questo scopo.
La soluzione preferita è utilizzare il parametro Disable Overflow For SigIDs, in quanto consente di fornire ID firma specifici che devono ignorare le regole di overflow anziché disattivare l'overflow per tutte le correlazioni.
Hai bisogno di ulteriore assistenza? Ricevi risposte dai membri della community e dai professionisti di Google SecOps.