


Une planification efficace des adresses IP permet d'atténuer les futures perturbations du réseau pour vos charges de travail et vos services à mesure qu'ils évoluent.
Ce document s'adresse aux administrateurs réseau du groupe d'administrateurs de la plate-forme chargés de planifier les plages d'adresses IP de leur organisation. Pour en savoir plus, consultez la documentation sur les audiences pour GDC sous air gap.
Avantages d'une planification minutieuse des adresses IP
Une planification minutieuse des adresses IP offre les avantages suivants :
- Isolation : segmentation réseau appropriée entre différentes organisations ainsi qu’entre les plans de gestion et de données.
- Scalabilité : espace d'adresses IP suffisant pour les charges de travail et les services actuels et futurs, y compris les services administratifs auxquels aucun espace d'adresses IP supplémentaire ne peut être alloué après le provisionnement d'une organisation.
- Connectivité : routage et accessibilité corrects pour tous les composants de l'univers GDC sous air gap, ainsi que pour les réseaux externes, si nécessaire.
- Conformité : respect des schémas ou des restrictions d'adressage réseau spécifiques imposés par votre environnement.
L'architecture GDC utilise des instances de routage et de transfert virtuels (VRF) pour assurer l'isolation et la segmentation du réseau. Pour une planification réussie, il est essentiel de comprendre les espaces d'adresses IP que vous gérez et ceux qui appartiennent exclusivement à votre IO.
Processus de planification
Avant que l'OI ne provisionne votre organisation, vous devez déterminer l'architecture d'adresses IP de votre organisation. L'IO vous guidera tout au long de ces étapes.
Le processus de haut niveau pour planifier et provisionner les adresses IP réseau d'une organisation est le suivant :
Définissez les plages CIDR : collaborez avec votre équipe réseau pour déterminer les blocs CIDR appropriés qui ne se chevauchent pas pour votre VPC par défaut, votre VPC d'infrastructure, votre segment de réseau d'administration et votre segment de réseau de données.
Fournissez les plages CIDR à l'IO : fournissez ces blocs CIDR à l'IO dans le cadre du questionnaire d'intégration de l'organisation (OIQ) lorsque vous demandez une nouvelle organisation. L'IO utilise les blocs CIDR pour configurer les sous-réseaux globaux nécessaires dans les serveurs d'API appropriés.
Une fois l'organisation provisionnée par l'IO, vous êtes responsable de la gestion de certains espaces d'adresses IP au sein de l'organisation, principalement pour le déploiement des charges de travail et l'exposition des services externes.
Pour en savoir plus sur la planification de l'architecture d'adresses IP, consultez la section Considérations sur l'architecture d'adresses IP de ce document.
Pour en savoir plus sur chaque réseau et sur la façon de sélectionner les plages CIDR pour chaque réseau, consultez la section Considérations sur les adresses IP pour une organisation de ce document.
Considérations sur l'architecture d'adresses IP
Pour provisionner une architecture d'adresses IP durable qui peut s'adapter lorsque les exigences de mise en réseau de votre organisation changent, tenez compte des caractéristiques d'adresses IP suivantes dans GDC :
- Adresses IP qui se chevauchent et qui ne se chevauchent pas:
- Les réseaux VPC (cloud privé virtuel) peuvent se chevaucher entre différentes organisations, mais doivent être uniques au sein d'une organisation dans toutes ses zones et uniques par rapport à tous les réseaux avec lesquels ils sont appairés.
- Les segments de réseau externes peuvent se chevaucher entre différentes organisations si ces organisations utilisent des interconnexions distinctes. S'ils partagent une interconnexion, les adresses IP doivent être uniques au sein de la même organisation dans toutes ses zones et uniques par rapport à tous les réseaux avec lesquels ils sont appairés.
- Tailles minimales des blocs CIDR : respectez les longueurs de préfixe CIDR minimales spécifiées pour chaque segment de réseau afin d'allouer suffisamment d'espace d'adressage pour les composants système et la croissance future.
- Préférence pour la norme RFC 1918 : bien que les adresses IP publiques puissent être utilisées dans la plupart des réseaux gérés, si la zone n'est pas connectée à Internet, les adresses privées RFC 1918 sont généralement recommandées pour les réseaux GDC sous air gap internes.
- Précision de l'OIQ : les informations que vous fournissez à votre IO dans l'OIQ sont essentielles. Des plages d'adresses IP inexactes ou mal planifiées peuvent entraîner des difficultés de déploiement importantes.
- Multizone : les VPC d'organisation et les segments de réseau externes couvrent une organisation mondiale, mais nécessitent des allocations d'adresses IP uniques pour chaque zone qui ne se chevauchent pas au sein de cette organisation mondiale. Utilisez des sous-réseaux globaux pour allouer des plages d'adresses IP uniques pour chaque zone d'une organisation donnée.
Pour obtenir un exemple d'architecture d'adresses IP, consultez le schéma suivant :
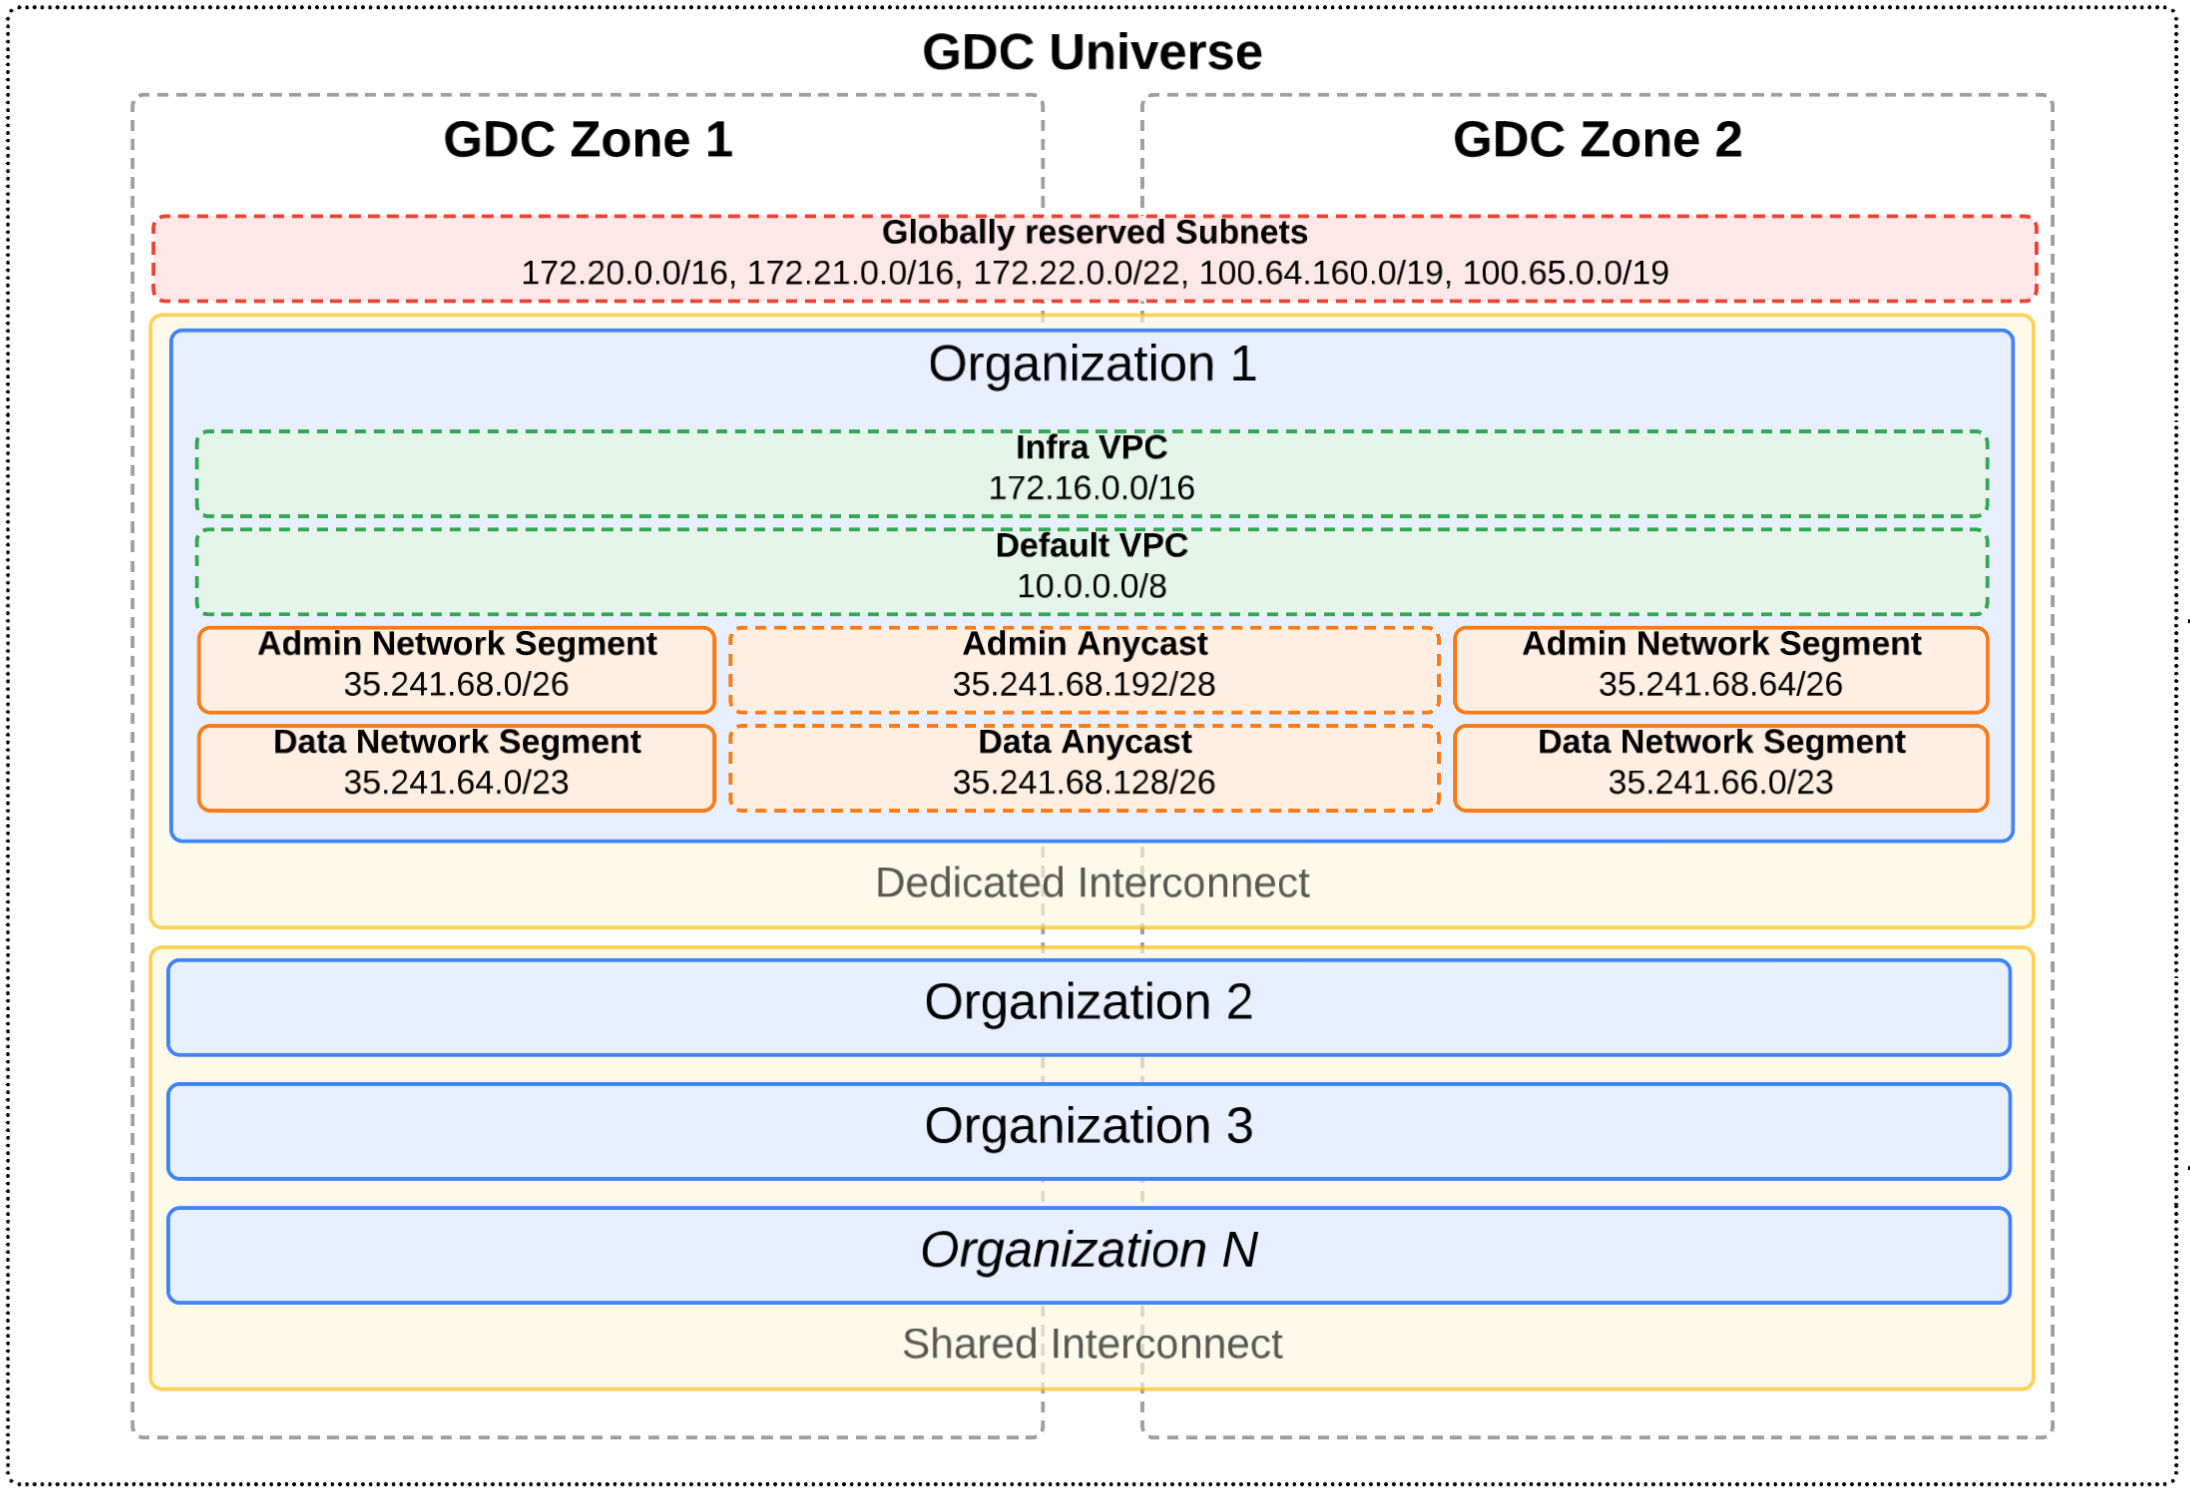
Ce schéma présente deux interconnexions différentes qui couvrent un univers multizone : une interconnexion dédiée et une interconnexion partagée. Plusieurs organisations sont définies dans cet univers. L'organisation 1 se trouve dans une interconnexion dédiée. Ses sous-réseaux à portée externe peuvent donc chevaucher d'autres organisations de l'univers. Toutefois, les organisations de l'interconnexion partagée ne peuvent pas avoir de sous-réseaux à portée externe qui se chevauchent, car elles résident toutes dans la même interconnexion.
Chaque organisation définit les réseaux VPC et les segments de réseau externes. Dans cet exemple, les adresses IP anycast sont utilisées pour acheminer le trafic entre les segments de réseau externes zonaux. Ainsi, la zone la plus proche ou la plus performante traite la requête réseau. Pour en savoir plus sur les adresses IP anycast, consultez la section Adresses IP dans GDC.
Considérations sur les adresses IP pour une organisation
Examinez chaque réseau et comprenez son objectif au sein de votre organisation avant de remplir l'OIQ pour définir les plages CIDR :
- VPC par défaut : héberge les adresses IP internes pour les charges de travail internes. Vous pouvez allouer des adresses IP supplémentaires à ce réseau une fois votre organisation provisionnée.
- **VPC d'infrastructure** : héberge les adresses IP internes pour les services GDC sous air gap de première partie. Vous ne pouvez pas allouer d'adresses IP supplémentaires à ce réseau une fois votre organisation provisionnée.
- Segment de réseau d'administration : héberge les adresses IP externes pour les services administratifs. Vous ne pouvez pas allouer d'adresses IP supplémentaires à ce réseau une fois votre organisation provisionnée.
- Segment de réseau de données : héberge les adresses IP externes pour les services externes. Vous pouvez allouer des adresses IP supplémentaires à ce réseau une fois votre organisation provisionnée.
Pour en savoir plus sur les descriptions de réseau et les adresses IP qu'ils utilisent, consultez la section Réseaux dans GDC.
Réseaux VPC
Préparez les informations suivantes pour chaque type de réseau VPC à fournir à votre IO pour le provisionnement de vos espaces d'adresses IP dans les réseaux VPC de votre organisation.
VPC par défaut
Vous déployez et gérez vos charges de travail internes, telles que les machines virtuelles (VM) et les conteneurs, à partir du VPC par défaut.
Les adresses IP du VPC par défaut doivent être uniques par rapport aux autres VPC de toutes les zones de votre univers et à toutes les adresses IP de réseau appairé. Les adresses IP de ce VPC peuvent se chevaucher entre différentes organisations et peuvent être RFC 1918 adresses IP privées ou publiques adresses IP. Vous pouvez créer des sous-réseaux VPC par défaut supplémentaires une fois l'organisation provisionnée.
Tenez compte des informations suivantes lorsque vous collaborez avec votre IO sur la plage d'adresses IP racine du VPC par défaut. Notez que le champ OIQ correspondant et le nom du sous-réseau racine global sont des valeurs fixes et ne peuvent pas être modifiés.
- Champ OIQ :
defaultVPCCIDR - Nom du sous-réseau racine global :
default-vpc-root-cidr - Serveur d'API global : organisation globale
- Taille minimale du sous-réseau :
/16pour chaque zone - Taille recommandée du sous-réseau :
/16pour chaque zone
VPC d'infrastructure
Vous ne déployez pas directement de charges de travail sur le VPC d'infrastructure, mais vous devez fournir la plage d'adresses IP pour la consommation par les services GDC sous air gap gérés par le système.
Les adresses IP du VPC d'infrastructure doivent être uniques par rapport aux autres VPC de toutes les zones de votre univers et à toutes les adresses IP de réseau appairé. Les adresses IP de ce VPC peuvent se chevaucher entre différentes organisations et peuvent être RFC 1918 des adresses IP privées ou des adresses IP publiques. Vous ne pouvez pas créer de sous-réseaux VPC d'infrastructure supplémentaires une fois l'organisation provisionnée.
Tenez compte des informations suivantes lorsque vous collaborez avec votre IO sur la plage d'adresses IP racine du VPC d'infrastructure. Notez que le champ OIQ correspondant et le nom du sous-réseau racine global sont des valeurs fixes et ne peuvent pas être modifiés.
- Champ OIQ :
infraVPCCIDR - Nom du sous-réseau racine global :
infra-vpc-root-cidr - Serveur d'API global : racine globale
- Taille minimale du sous-réseau :
/16pour chaque zone - Taille recommandée du sous-réseau :
/16pour chaque zone
Segments de réseau externes
Préparez les informations suivantes pour chaque type de segment de réseau externe à fournir à votre IO pour le provisionnement de vos espaces d'adresses IP dans les réseaux externes de votre organisation.
Segment de réseau d'administration
Vous ne déployez pas directement de services externes sur le segment de réseau d'administration, mais vous devez fournir la plage d'adresses IP pour la consommation par les services administratifs qui s'exécuteront dans votre organisation, tels que la console GDC et les API de gestion. Vous ne pouvez pas allouer d'adresses IP supplémentaires à ce réseau une fois votre organisation provisionnée.
Les adresses IP du segment de réseau d'administration peuvent se chevaucher entre différentes organisations si ces organisations utilisent des groupes de rattachement d'interconnexion distincts. S'ils partagent un groupe de rattachement, les adresses IP doivent être uniques au sein de la même organisation dans toutes ses zones et uniques par rapport à tous les réseaux avec lesquels ils sont appairés. Vous ne pouvez pas créer de sous-réseaux de segment de réseau d'administration supplémentaires une fois l'organisation provisionnée.
Tenez compte des informations suivantes lorsque vous collaborez avec votre IO sur la plage d'adresses IP racine du segment de réseau d'administration. Notez que le champ OIQ correspondant et le nom du sous-réseau racine global sont des valeurs fixes et ne peuvent pas être modifiés.
- Champ OIQ :
orgAdminExternalCIDR - Nom du sous-réseau racine global :
admin-external-root-cidr - Serveur d'API global : racine globale
- Taille minimale du sous-réseau :
/26pour chaque zone - Taille recommandée du sous-réseau :
/26pour chaque zone
Segment de réseau de données
Vous déployez et gérez vos services externes qui fonctionnent en dehors de votre organisation, tels que la traduction d'adresses réseau (NAT) de sortie et les équilibreurs de charge externes, dans le segment de réseau de données. Vous pouvez allouer des adresses IP supplémentaires à ce réseau une fois votre organisation provisionnée.
Les adresses IP du segment de réseau de données peuvent se chevaucher entre différentes organisations si ces organisations utilisent des groupes de rattachement d'interconnexion distincts. S'ils partagent un groupe de rattachement, les adresses IP doivent être uniques au sein de la même organisation dans toutes ses zones et uniques par rapport à tous les réseaux avec lesquels ils sont appairés. Vous pouvez créer des sous-réseaux de segment de réseau de données supplémentaires une fois l'organisation provisionnée.
Tenez compte des informations suivantes lorsque vous collaborez avec votre IO sur la plage d'adresses IP racine du segment de réseau de données. Notez que le champ OIQ correspondant et le nom du sous-réseau racine global sont des valeurs fixes et ne peuvent pas être modifiés.
- Champ OIQ :
orgDataExternalCIDR - Nom du sous-réseau racine global :
data-external-root-cidr - Serveur d'API global : racine globale
- Taille minimale du sous-réseau :
/26pour chaque zone - Taille recommandée du sous-réseau :
/23pour chaque zone
Étape suivante
- Présentation de l'interconnexion
- Créer un groupe de rattachement
- Provisionner des adresses IP pour les charges de travail
- Apporter vos propres adresses IP externes