


Questo documento mostra come creare e rimuovere le associazioni di ruoli all'interno di un progetto Distributed Cloud utilizzando la console GDC o l'interfaccia a riga di comando gdcloud.
Questo documento è rivolto ai membri del gruppo di operatori di applicazioni che gestiscono le autorizzazioni all'interno dei progetti GDC. Per saperne di più, consulta la documentazione sui segmenti di pubblico per GDC con air gap.
Prima di iniziare
Prima di creare o rimuovere le associazioni dei ruoli, devi richiedere le autorizzazioni necessarie.
Richiedi ruoli IAM
Per creare, aggiornare ed eliminare le associazioni dei ruoli all'interno di un progetto, contatta l'amministratore dell'organizzazione IAM o l'amministratore del progetto IAM per richiedere il ruolo Amministratore progetto IAM (project-iam-admin).
L'amministratore dell'organizzazione IAM può concedere questo ruolo per qualsiasi progetto all'interno dell'organizzazione. L'amministratore del progetto IAM può concedere questo ruolo nell'ambito del suo progetto specifico.
Configura le associazioni di ruoli
Segui questi passaggi per configurare le associazioni dei ruoli:
Console
- Accedi alla console GDC.
Ad esempio, la seguente immagine mostra l'accesso alla console GDC per un'organizzazione denominata
org-1: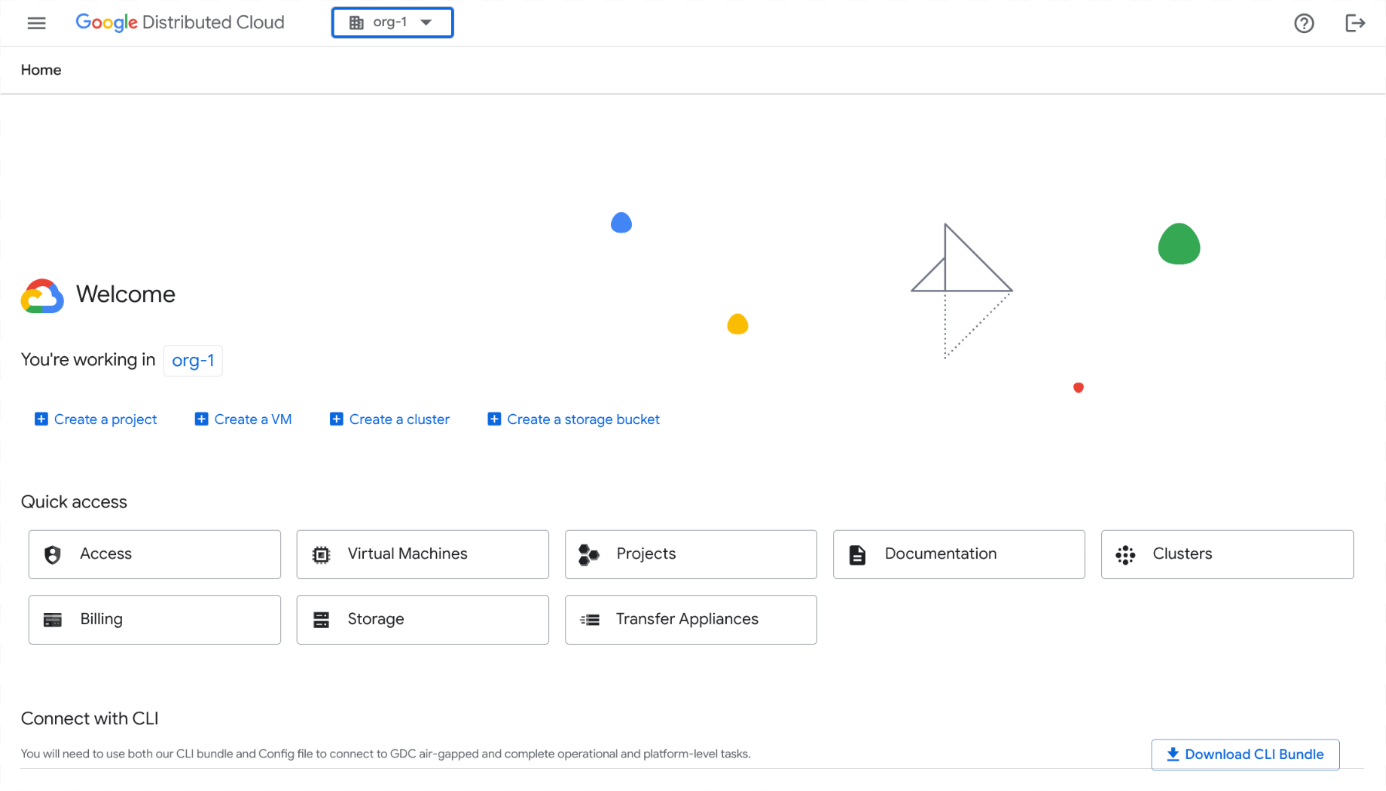
- Fai clic su Seleziona progetto nella barra dei menu. Seleziona uno dei progetti esistenti in cui vuoi configurare l'associazione dei ruoli, quindi fai clic su Apri. Il progetto selezionato viene visualizzato dopo il nome della tua organizzazione nella barra dei menu. L'esempio seguente mostra il progetto
iam-testselezionato: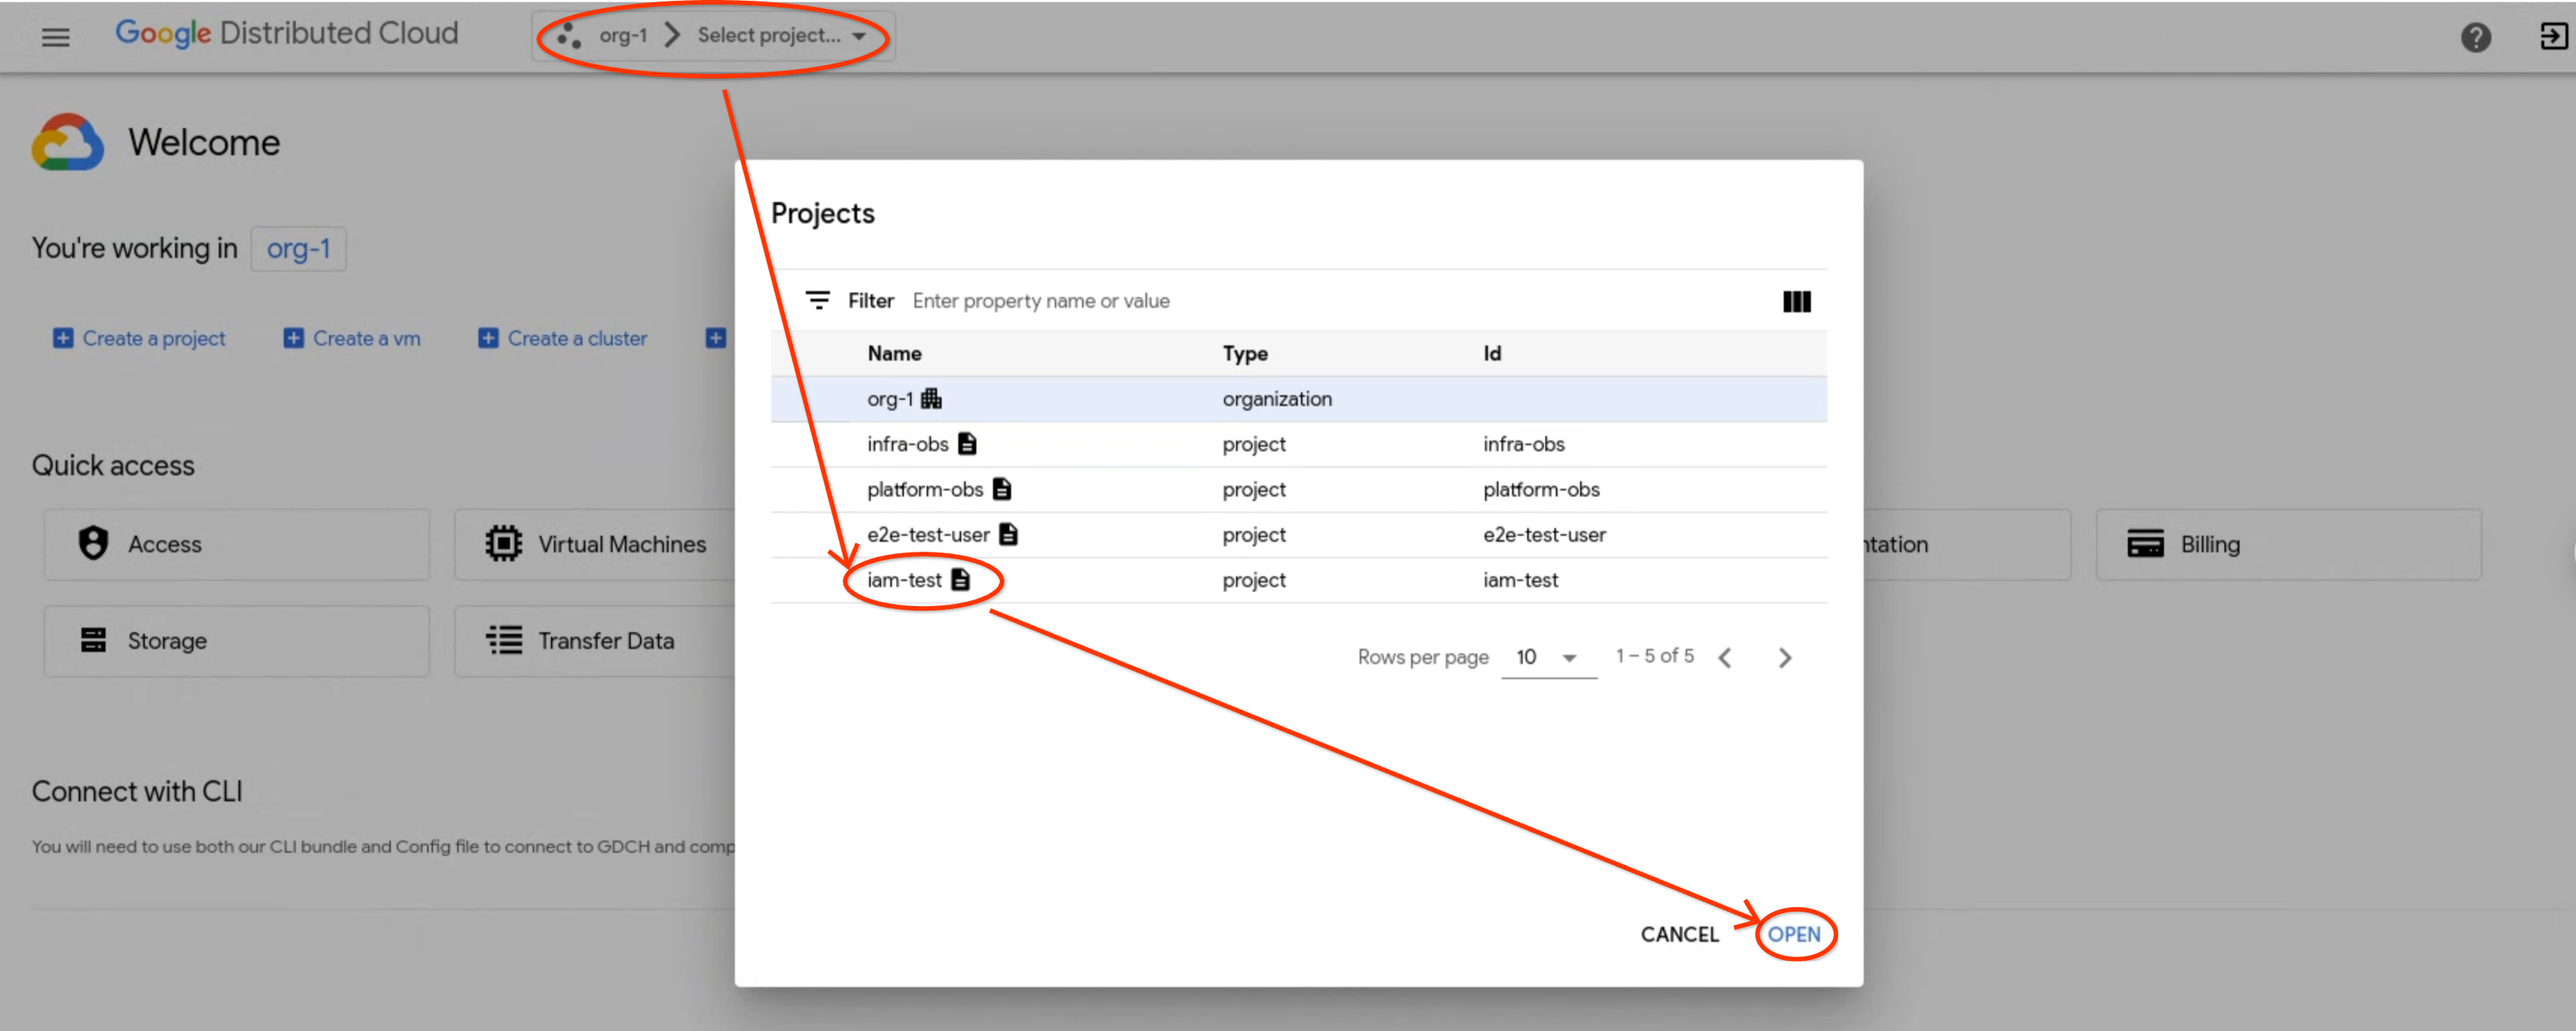
- Nel menu di navigazione, fai clic su Identità e accesso e Accesso.
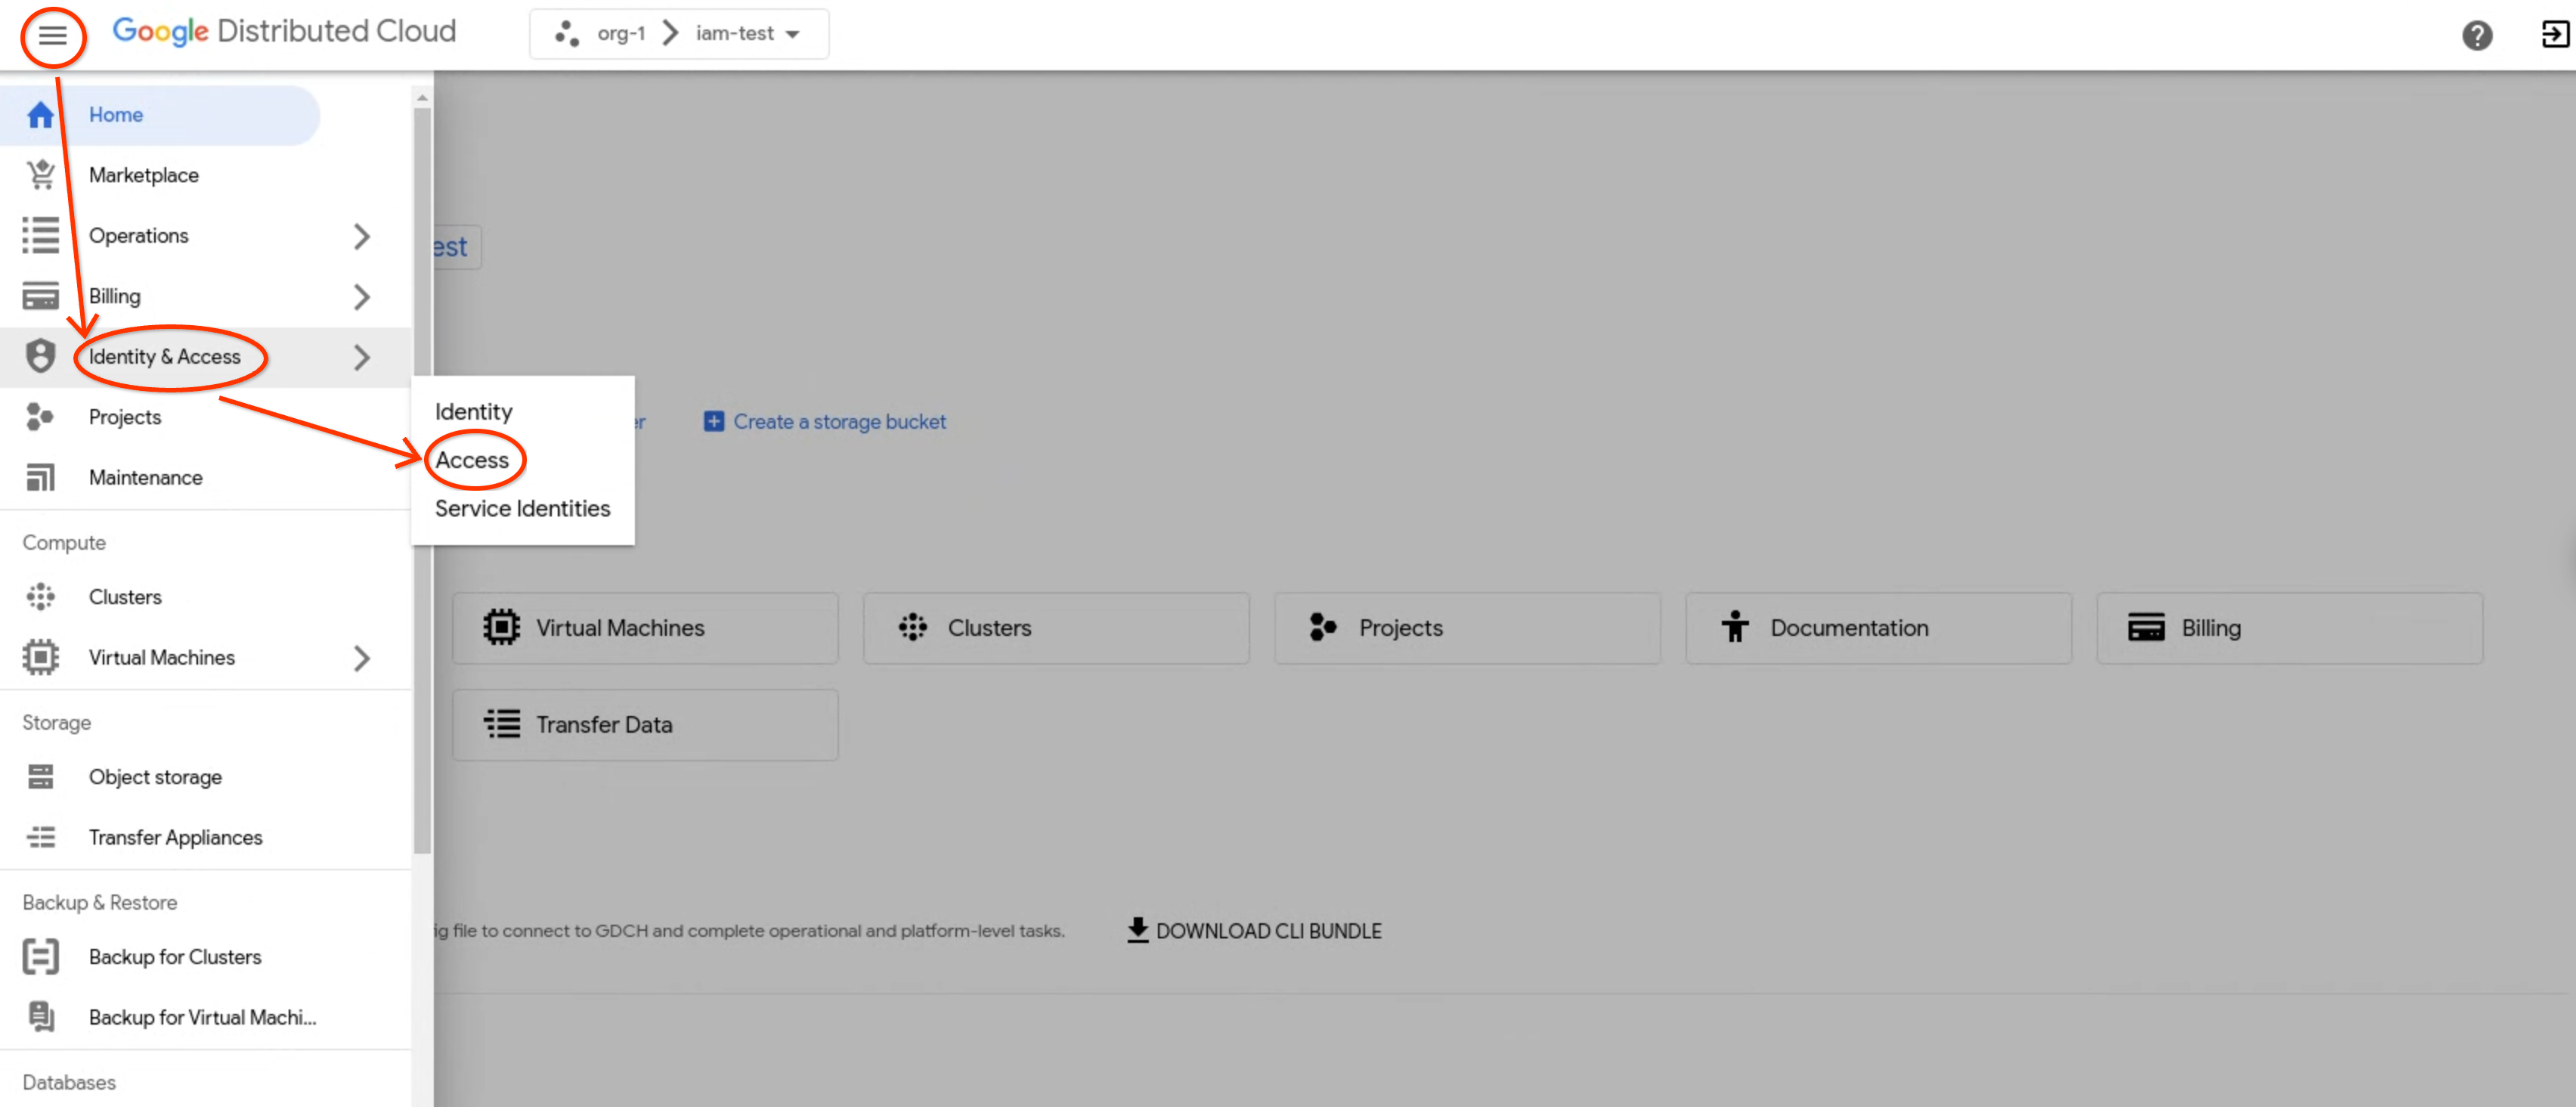
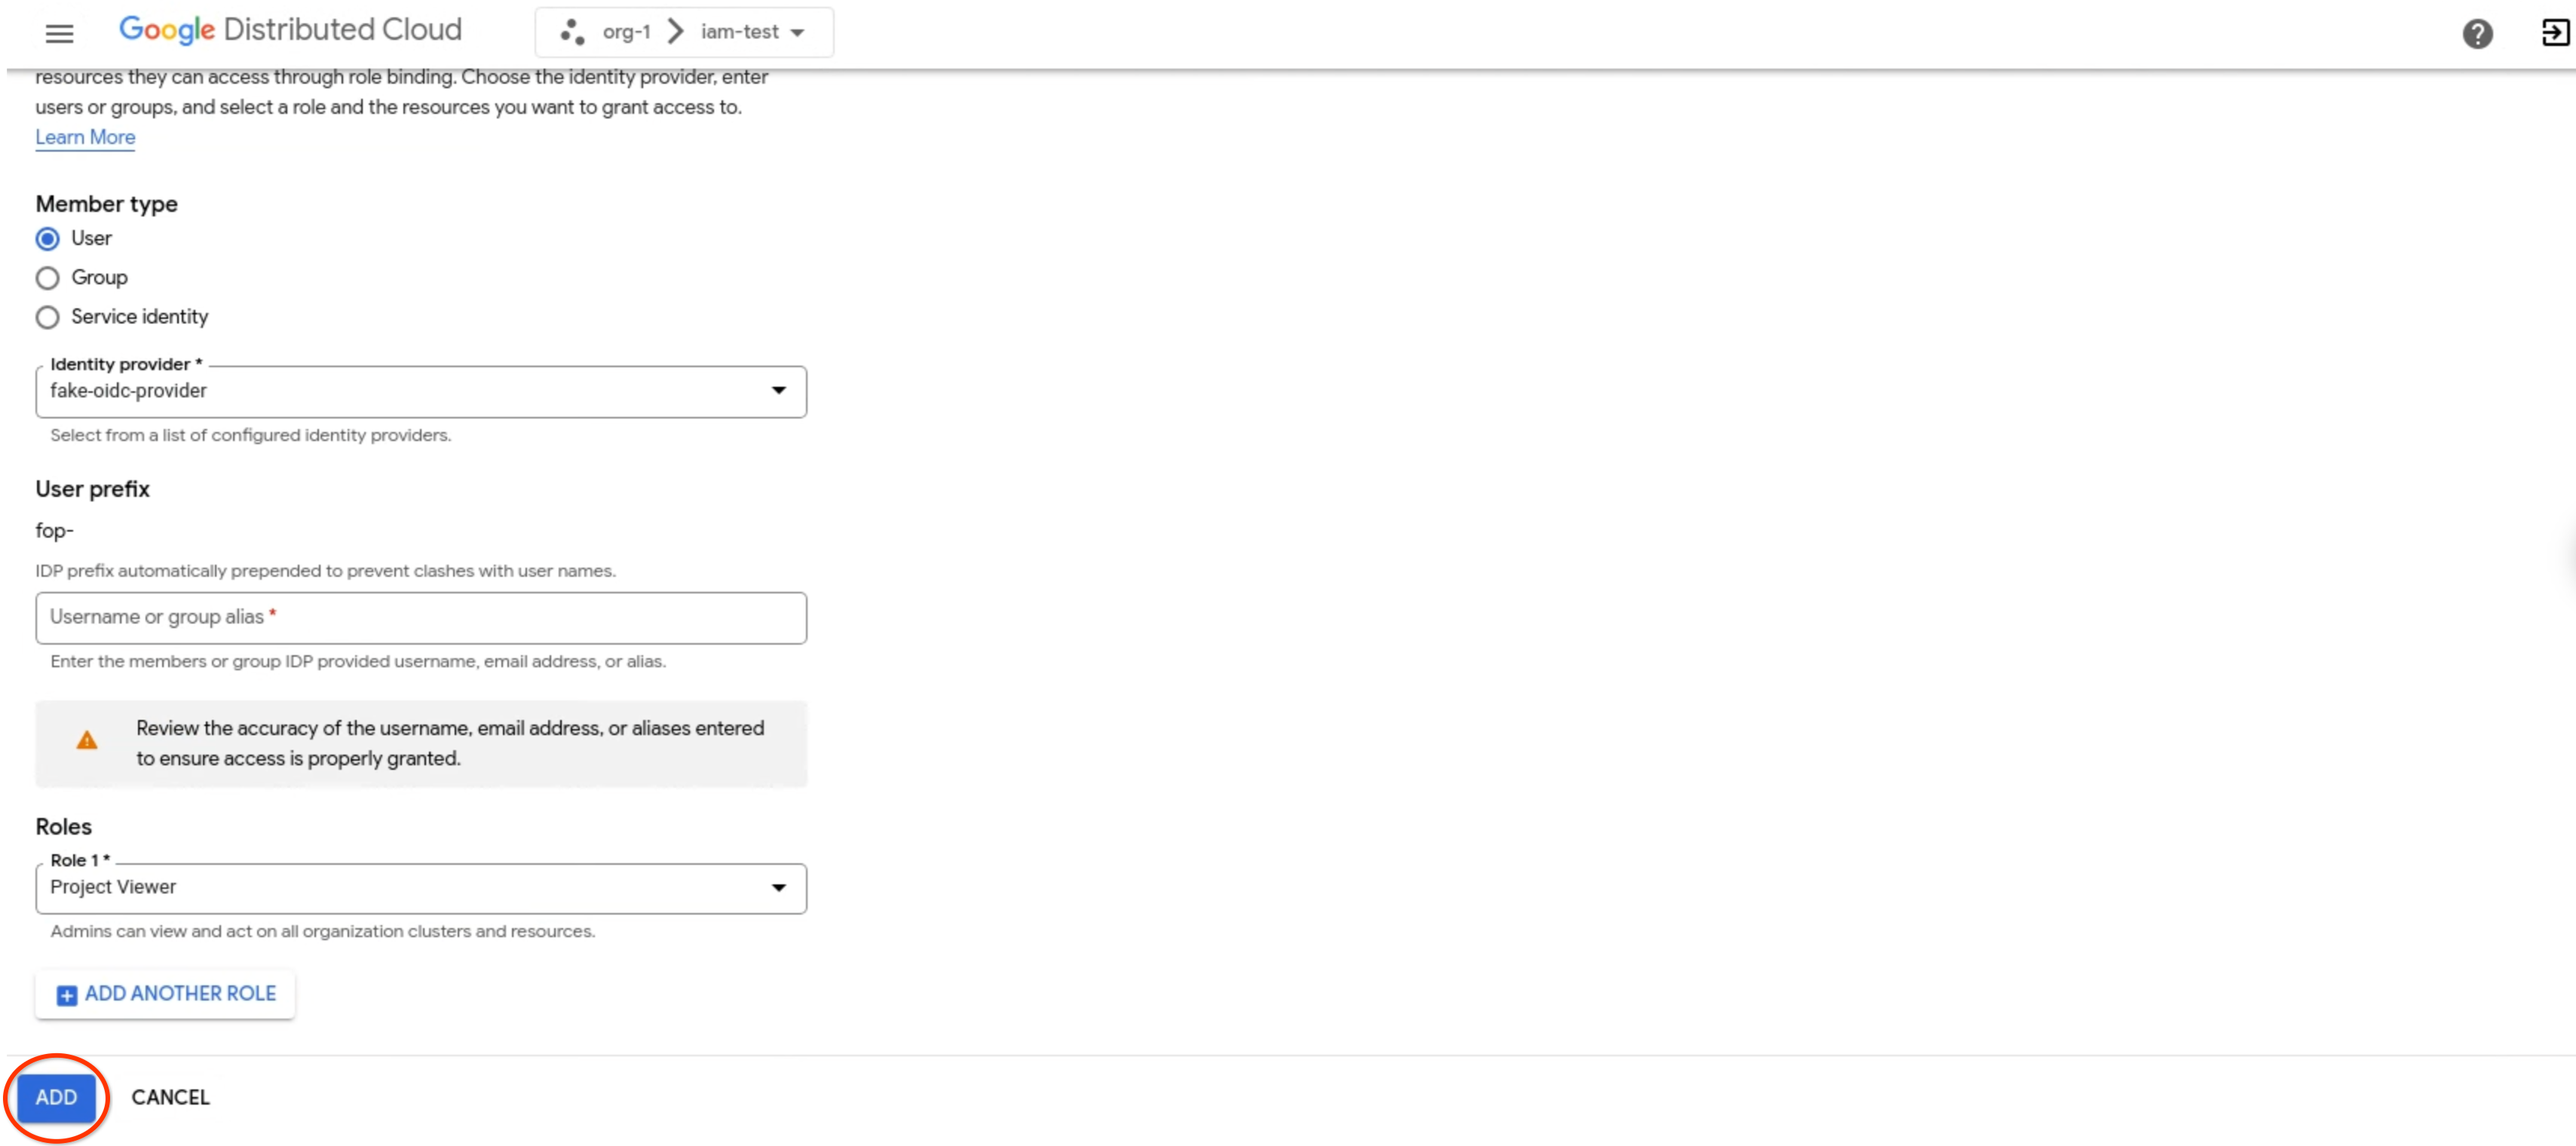
- Fai clic su Aggiungi membro.
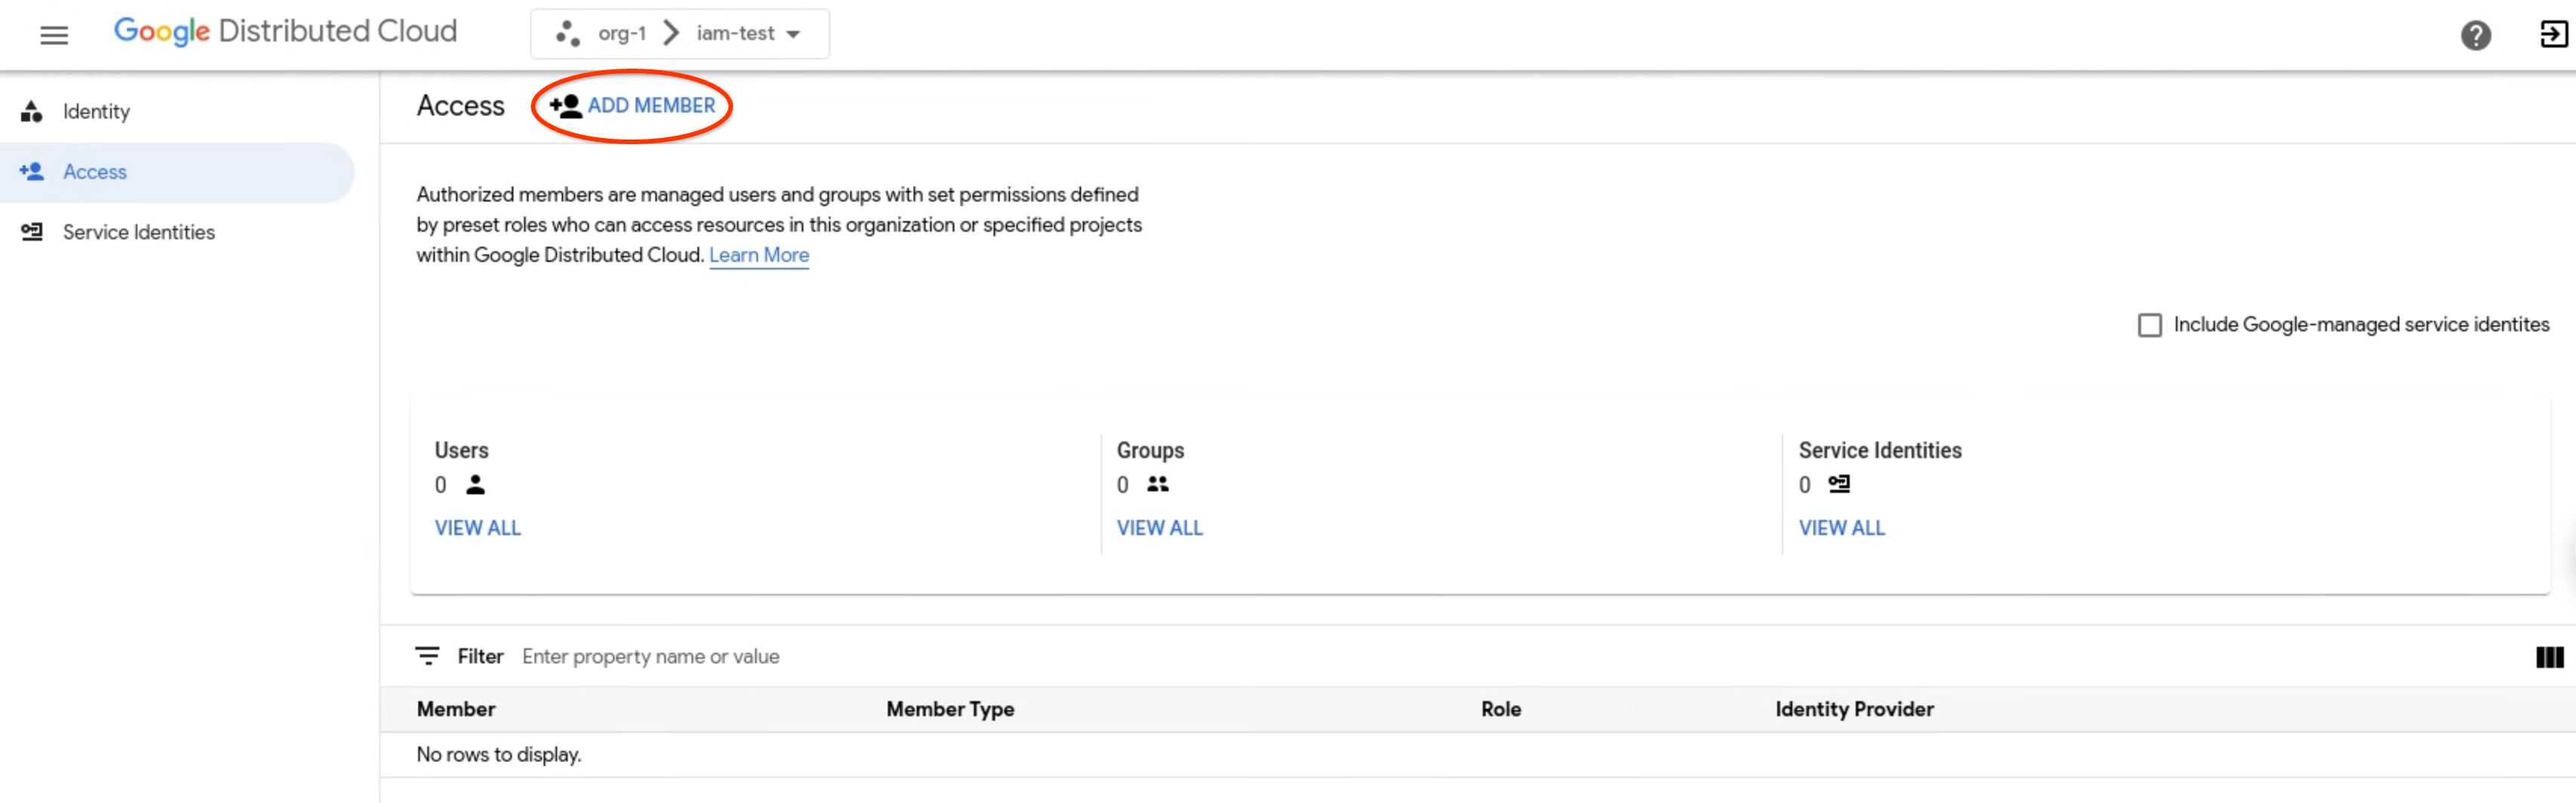
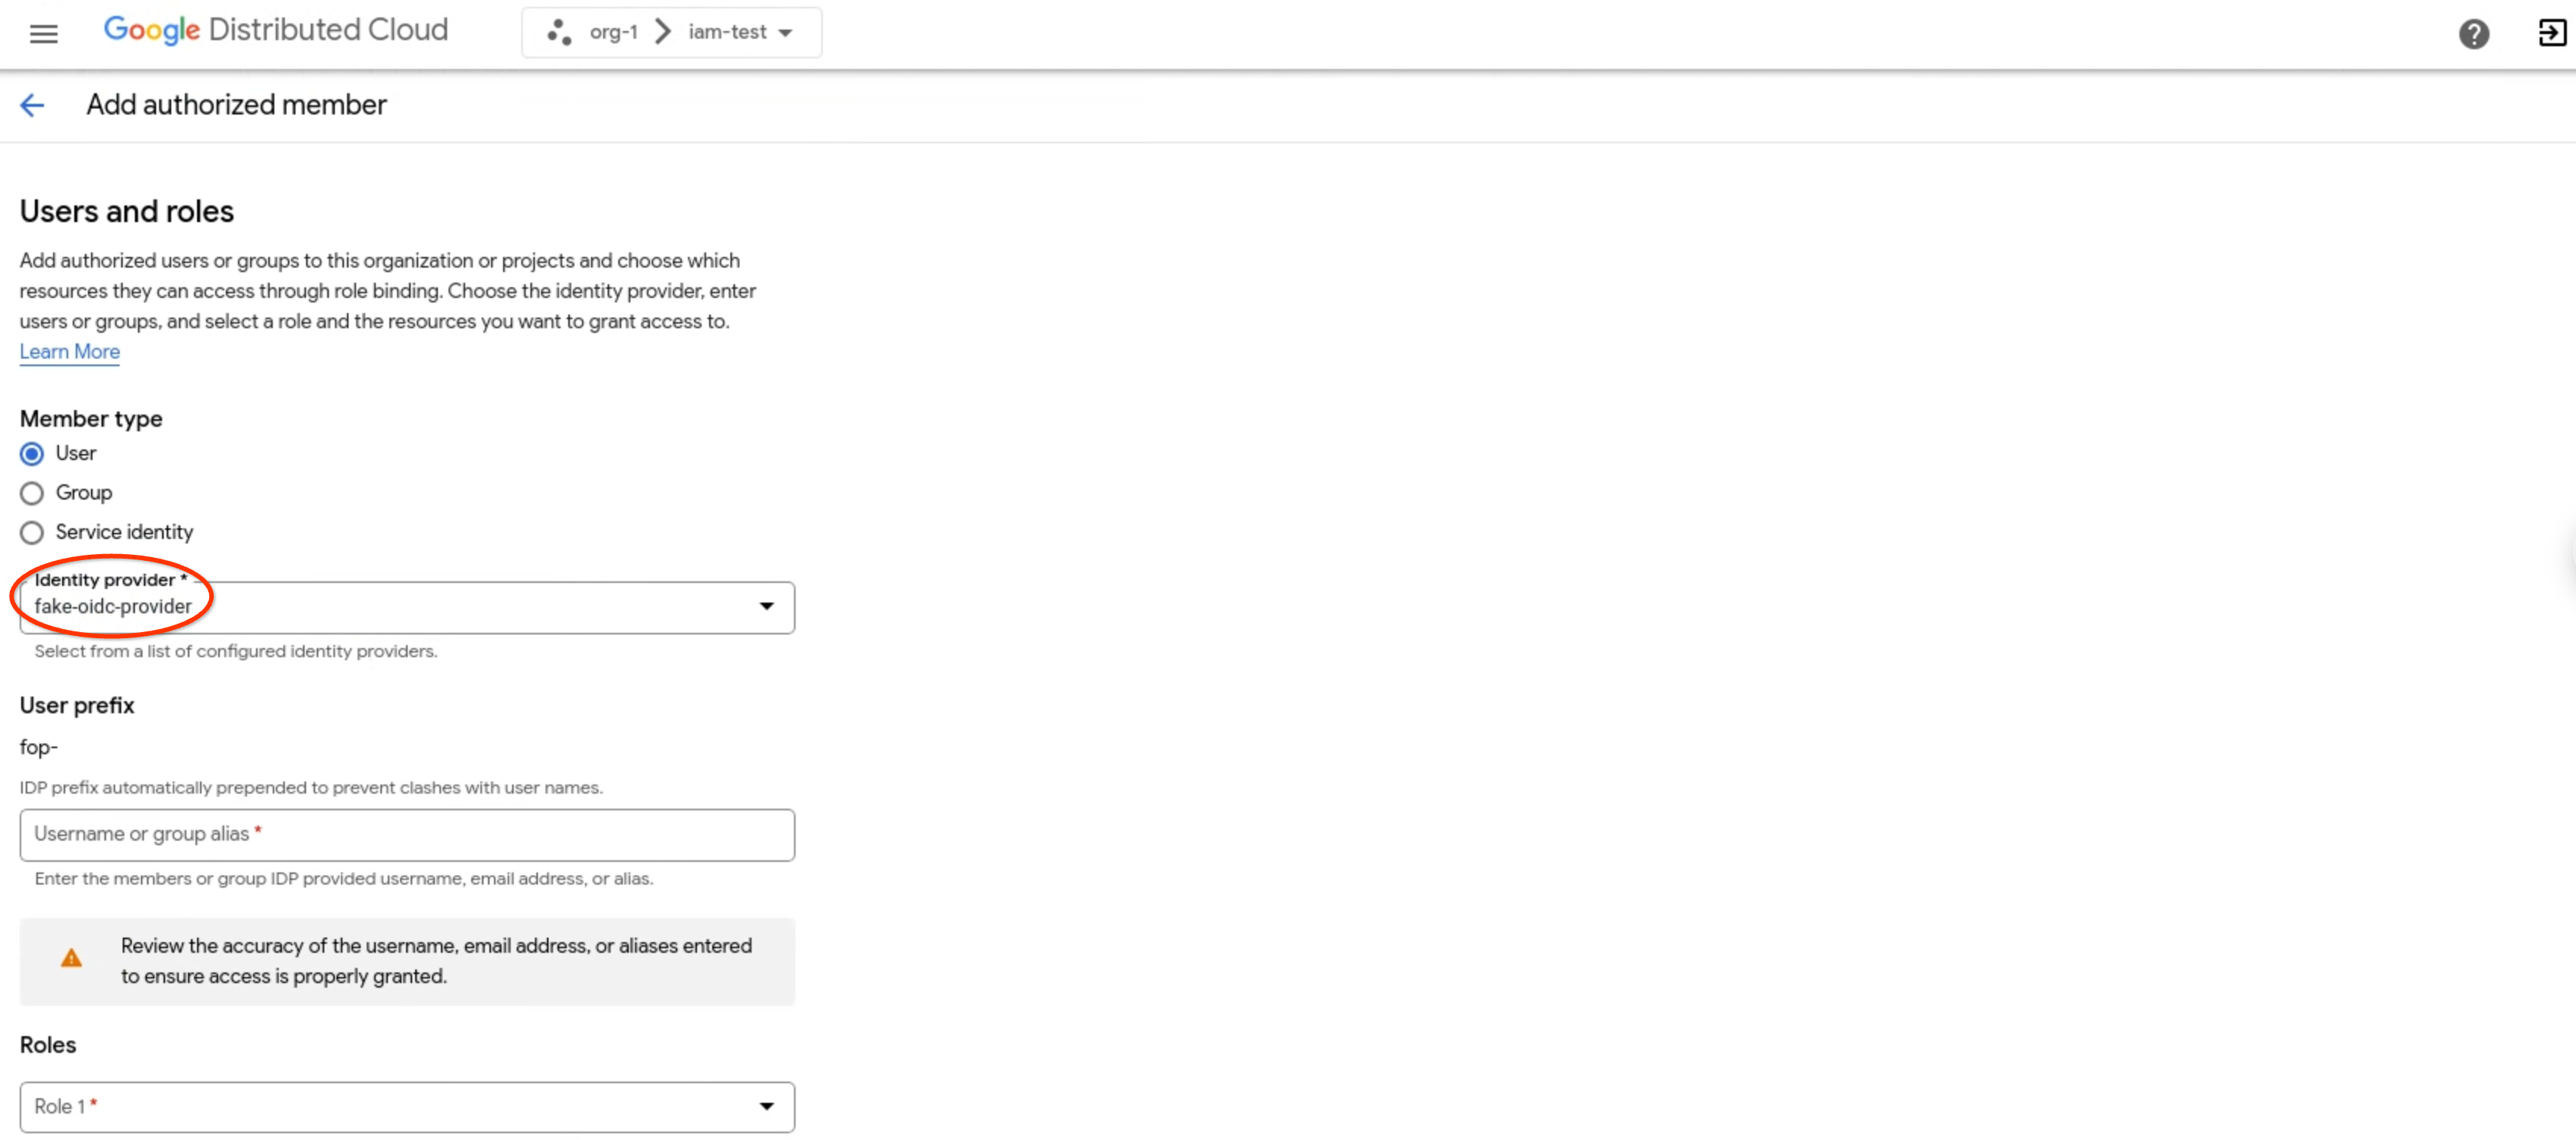
- Nel menu a discesa Provider di identità, seleziona un provider di identità.
- In Tipo di membro, scegli se aggiungere singoli utenti con Utente o gruppi con Gruppo. L'esempio seguente mostra l'elemento
Userselezionato: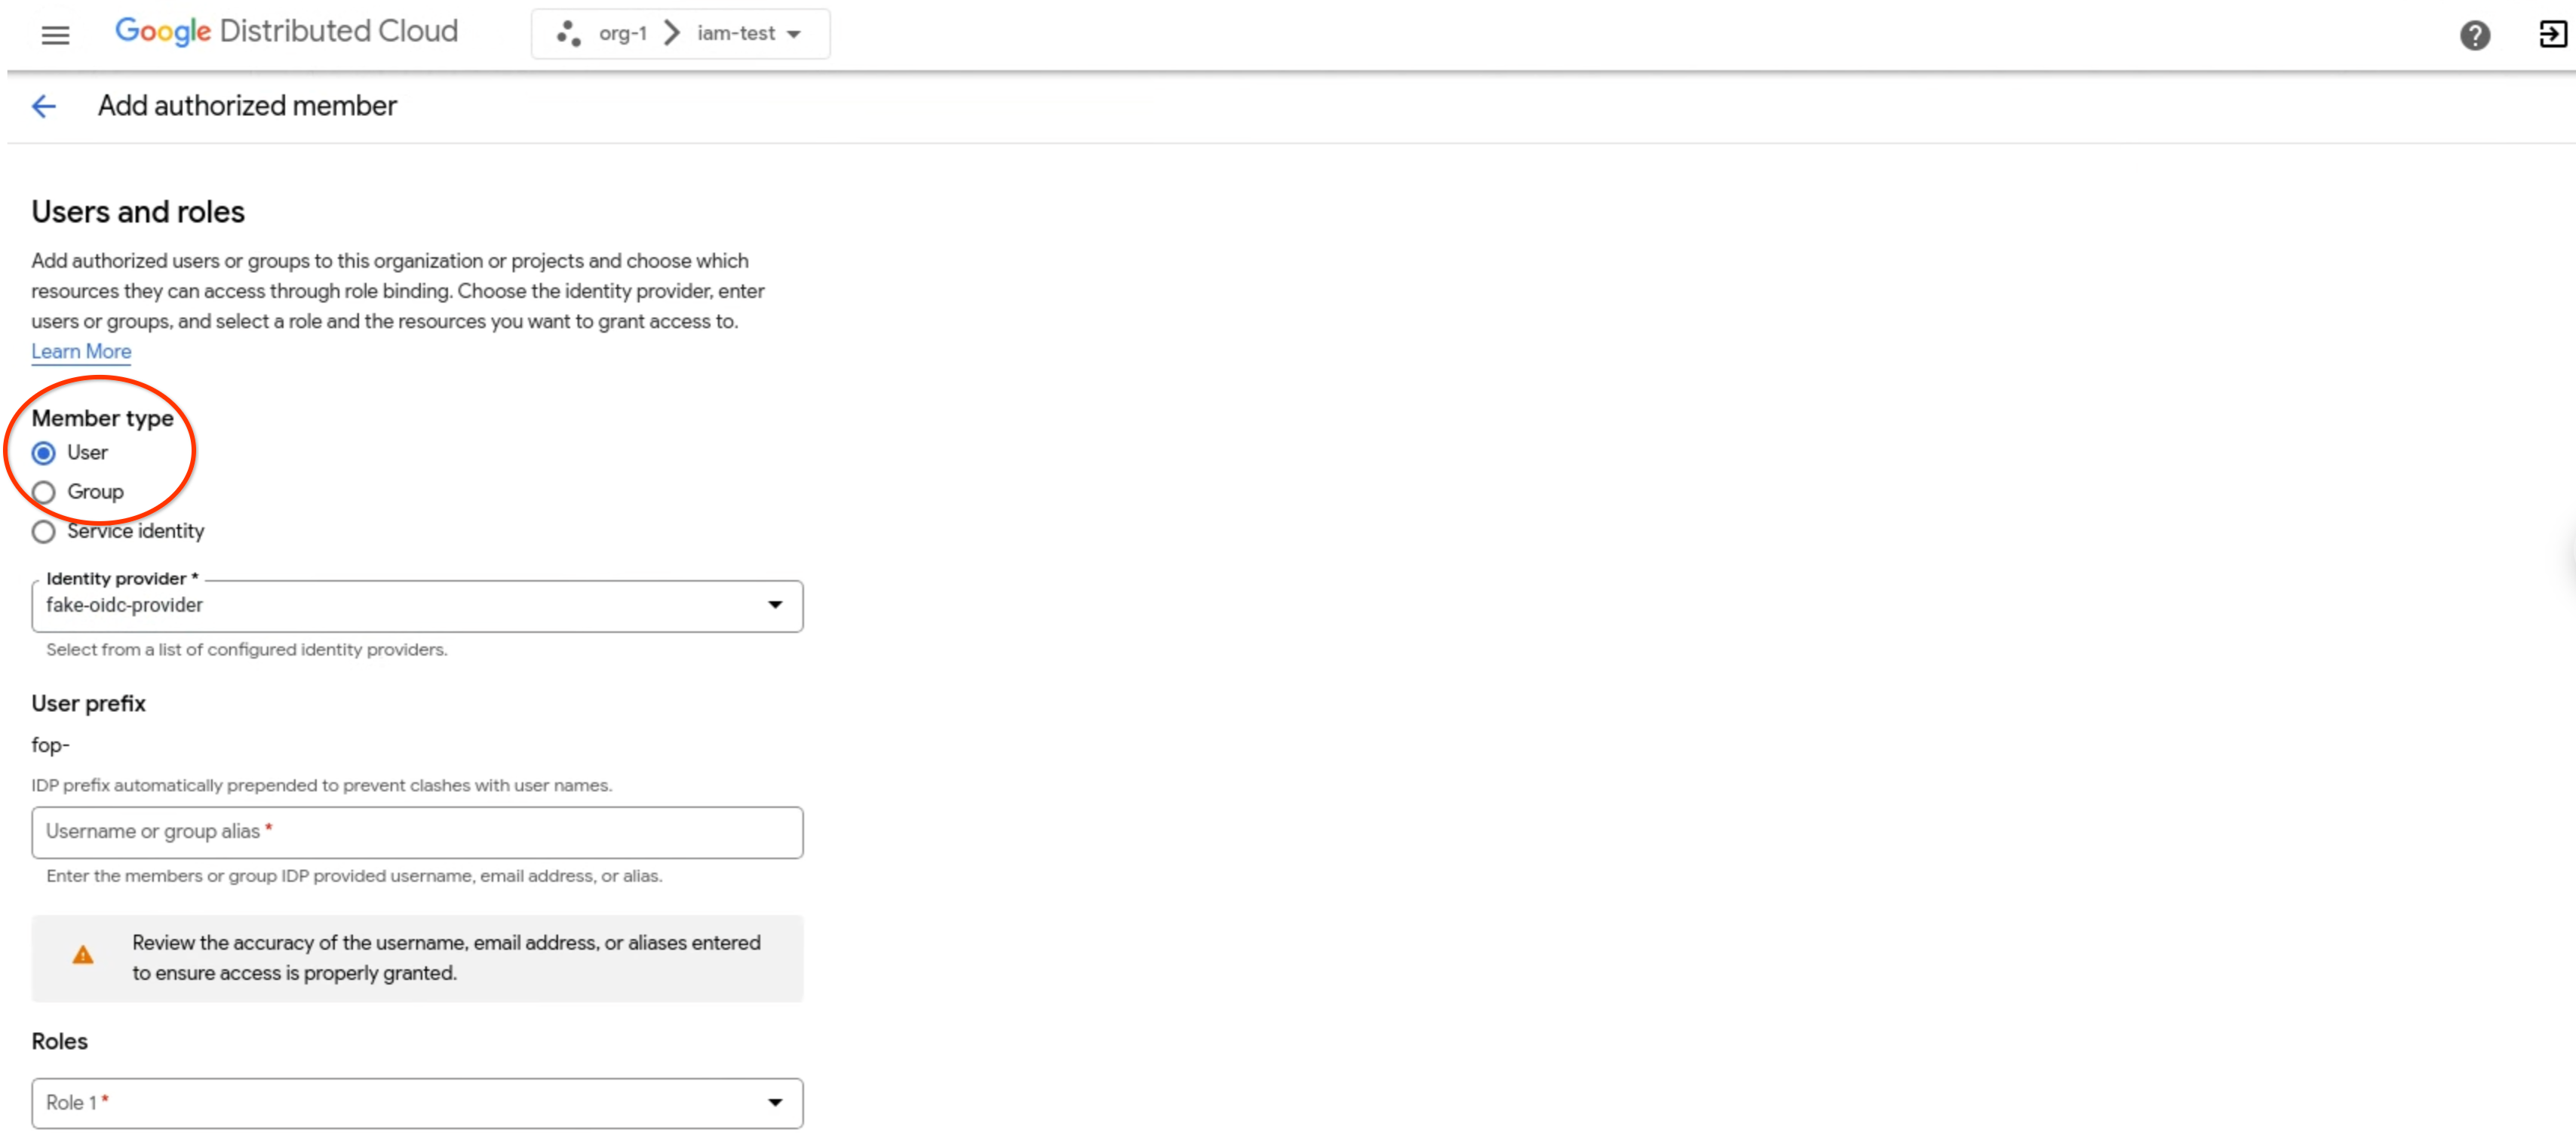
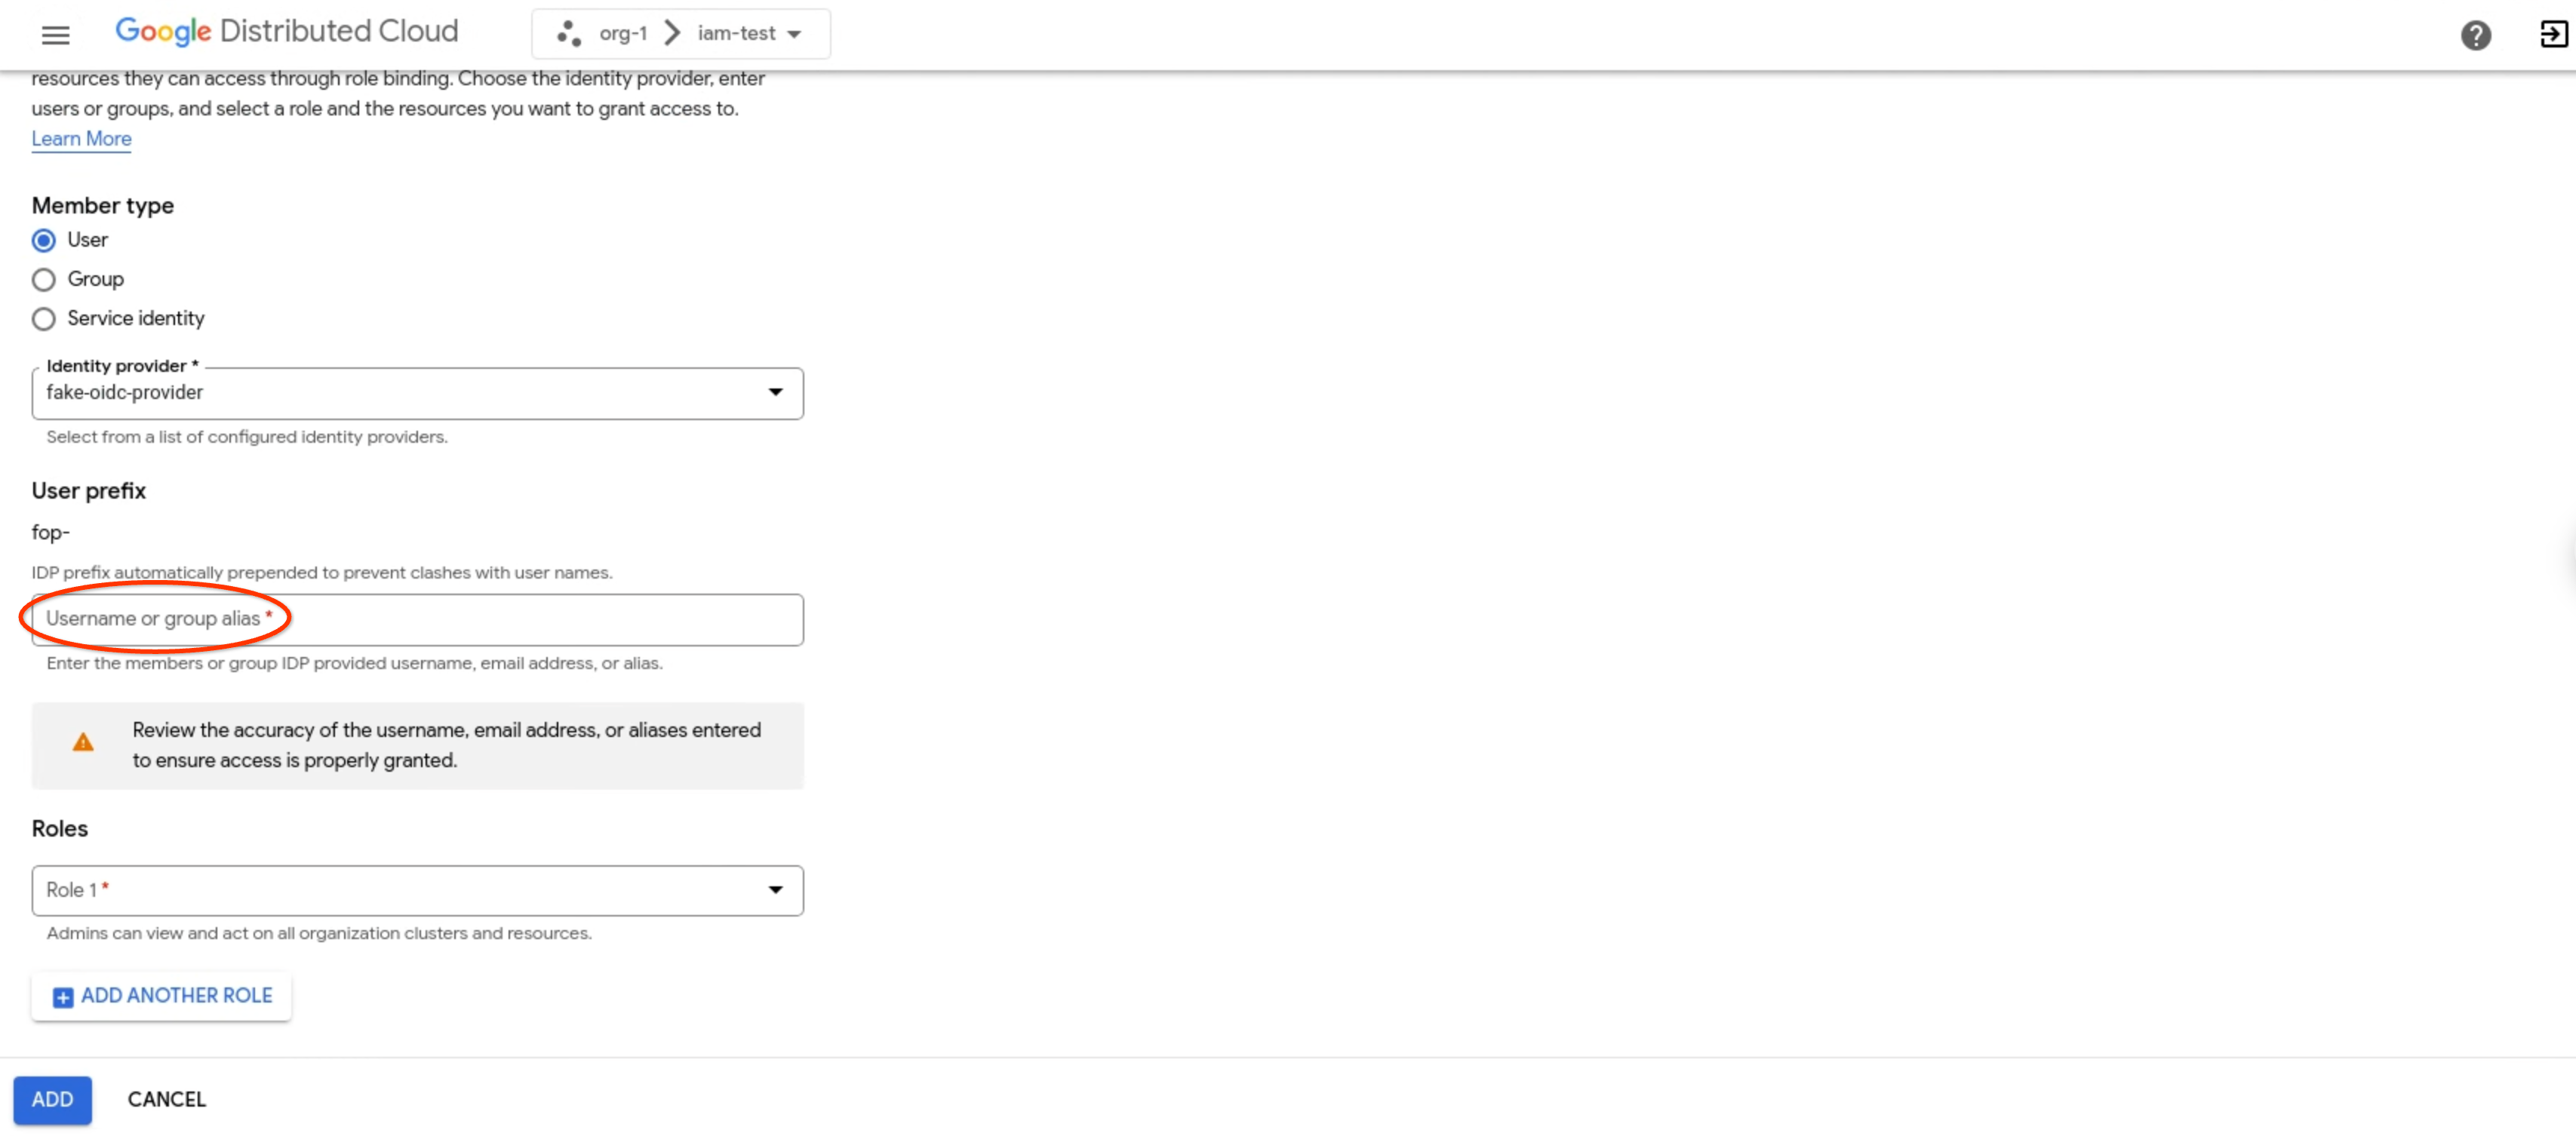
- Nel campo Nome utente o alias del gruppo, inserisci il nome utente, l'indirizzo email o l'alias.
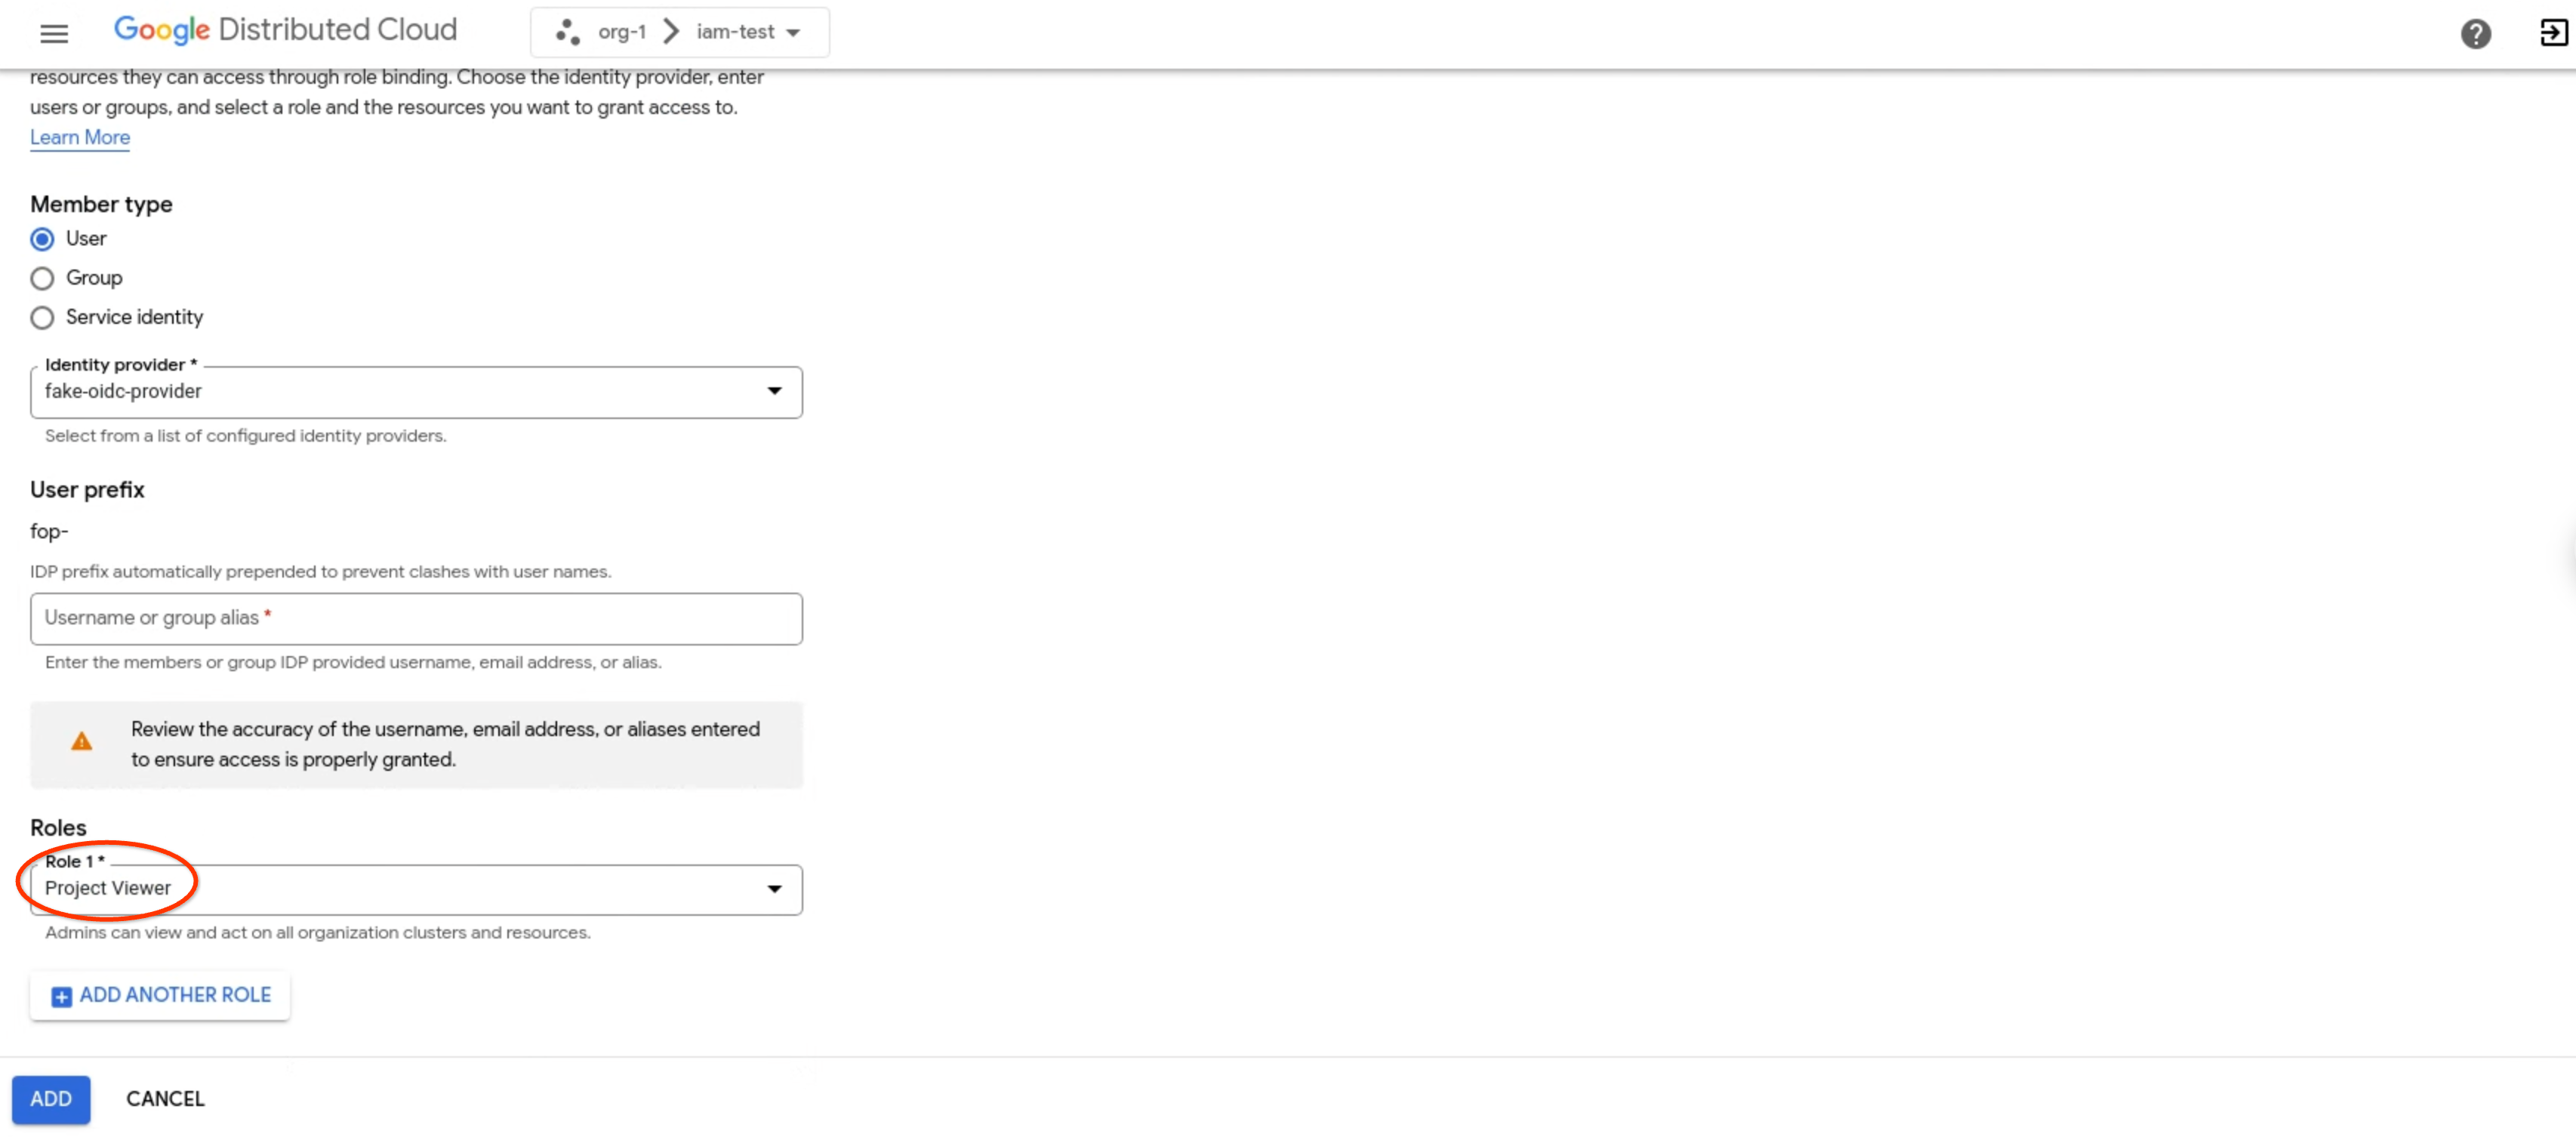
- Nell'elenco a discesa Ruoli, seleziona il ruolo che vuoi assegnare all'utente o al gruppo, ad esempio Visualizzatore progetto. Puoi associare l'utente o il gruppo selezionato a più ruoli contemporaneamente facendo clic su Aggiungi un altro ruolo.
- Fai clic su Aggiungi.
gdcloud
Assicurati di aver installato la CLI gdcloud.
Accedi utilizzando il comando
gdcloud auth loginper eseguire l'autenticazione con il tuo provider di identità. Per saperne di più, consulta Autenticazione con la CLI gdcloud.Configura le associazioni dei ruoli per un progetto:
gdcloud projects add-iam-policy-binding PROJECT \
  --member=USER_ACCOUNT \
  --role=ROLE
Sostituisci le seguenti variabili:
PROJECT: il nome del progetto per cui stai configurando l'associazione dei ruoli.USER_ACCOUNT: l'account utente a cui vuoi concedere il ruolo. Questo flag accetta un indirizzo email utente con il prefisso del provider di identità (user:idpprefix-user@example.com) o un nome di account di servizio con il progetto del account di servizio (serviceAccount:projectName:serviceAccountName).ROLE: il nome del ruolo predefinito o personalizzato che vuoi assegnare all'utente.
Rimuovi le associazioni dei ruoli
Quando l'accesso non è più necessario, rimuovi un membro e i relativi ruoli, autorizzazioni e accesso associati.
Per rimuovere i membri, segui questi passaggi:
Console
- Accedi alla console GDC.
- Fai clic su Seleziona progetto nella barra dei menu. Seleziona uno dei progetti esistenti in cui vuoi configurare l'associazione dei ruoli, quindi fai clic su Apri. Il progetto selezionato viene visualizzato dopo il nome della tua organizzazione nella barra dei menu.
- Nel menu di navigazione, fai clic su Identità e accesso e Accesso.
- Nell'elenco dei membri autorizzati, seleziona un membro. Puoi rimuovere più membri alla volta selezionandoli nell'elenco.
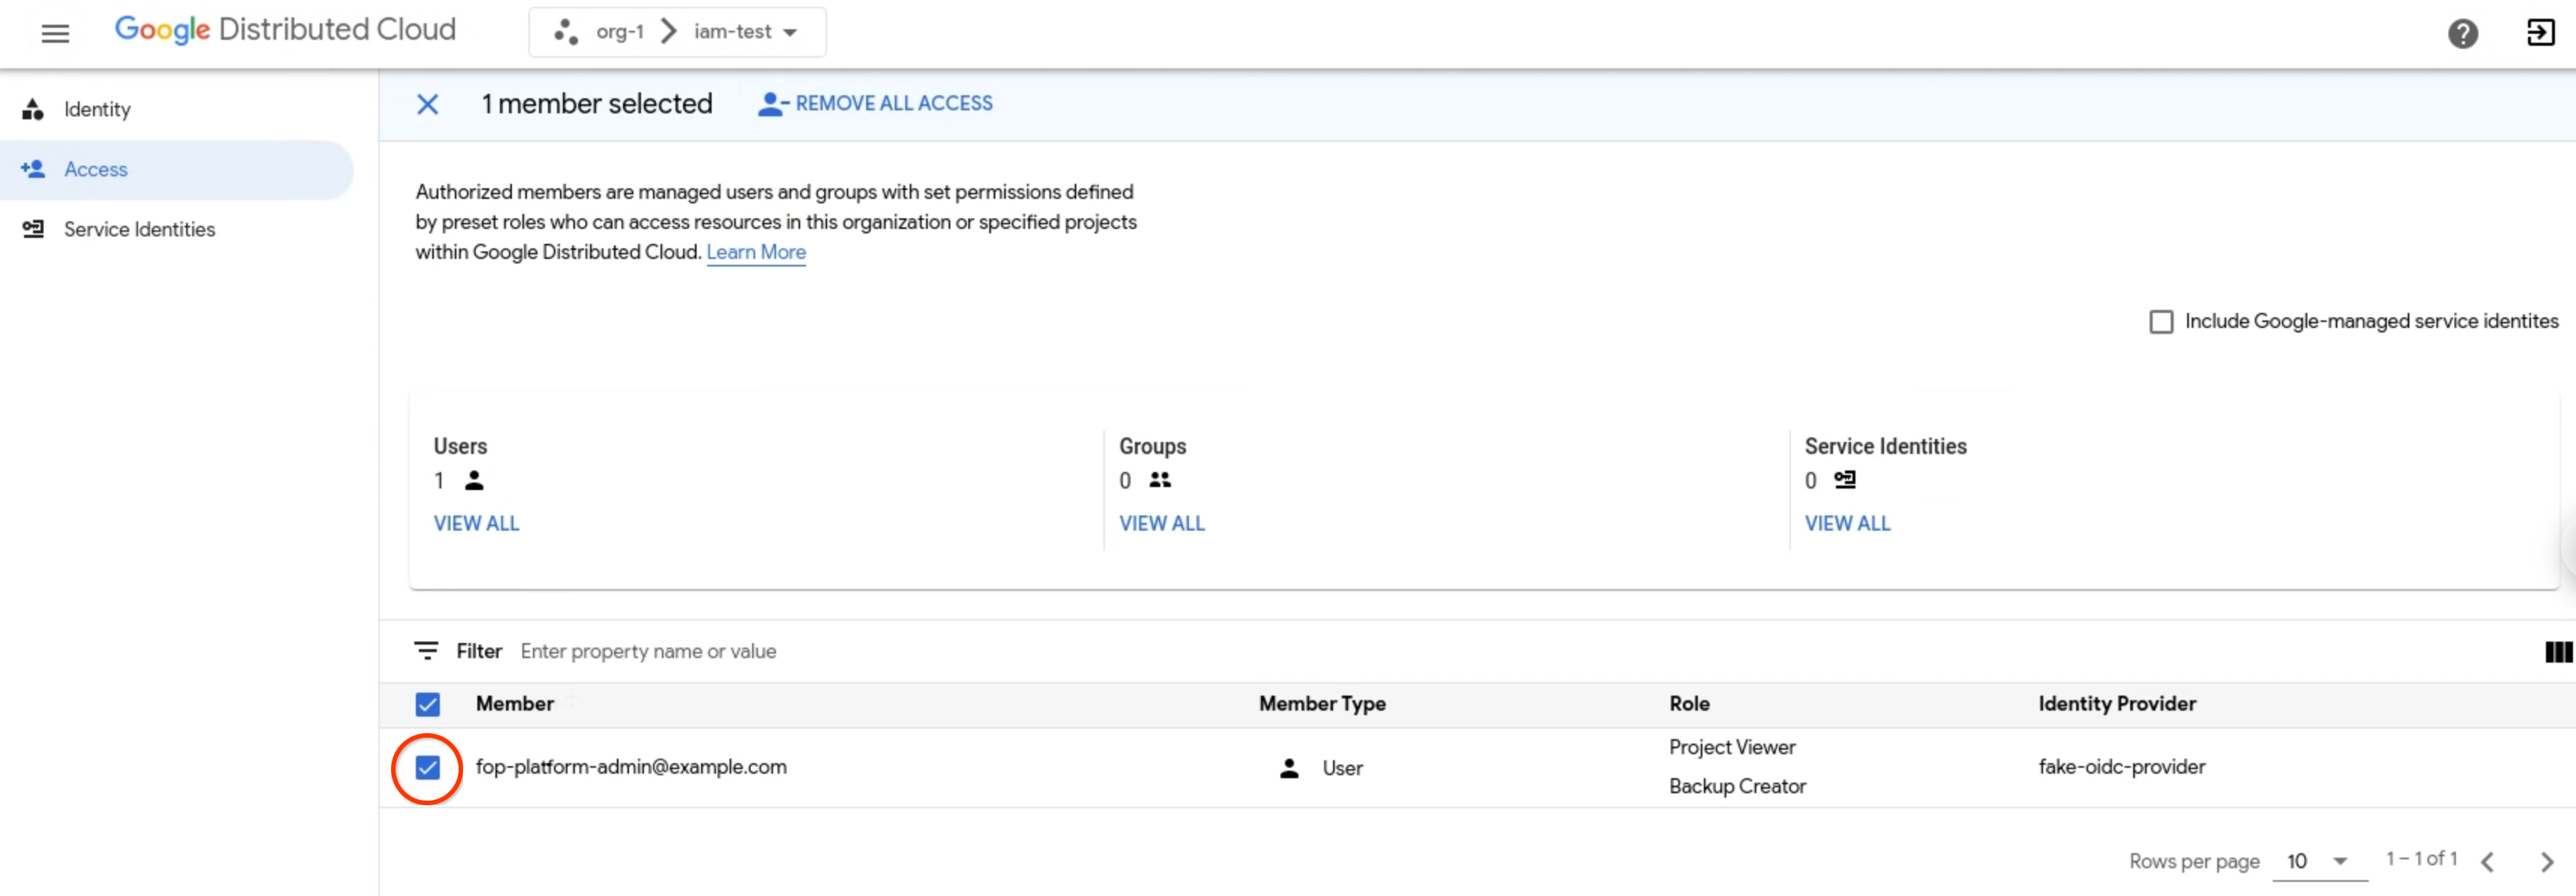
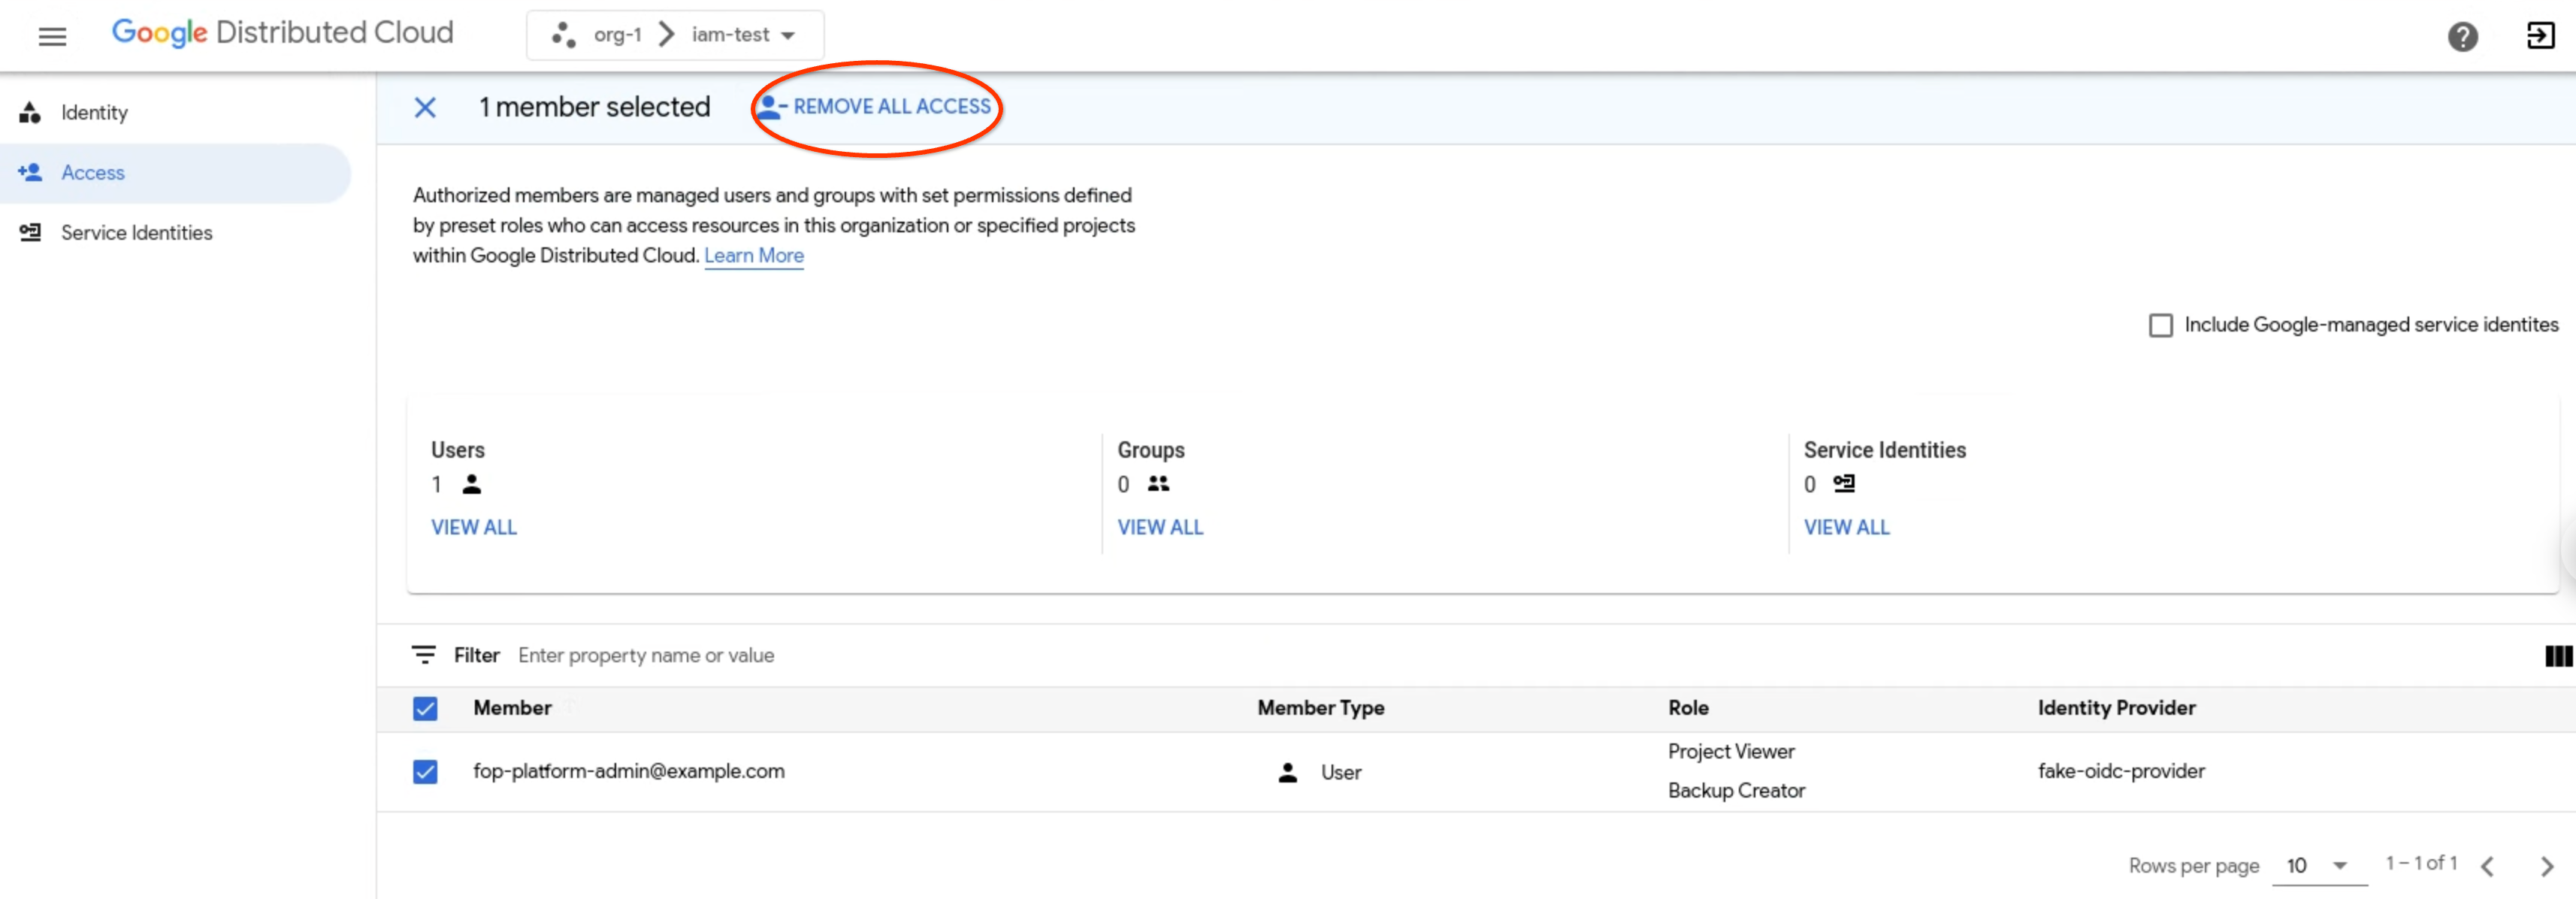
- Fai clic su Rimuovi ogni accesso per rimuovere tutte le associazioni dei ruoli associate a un membro dal progetto corrente.
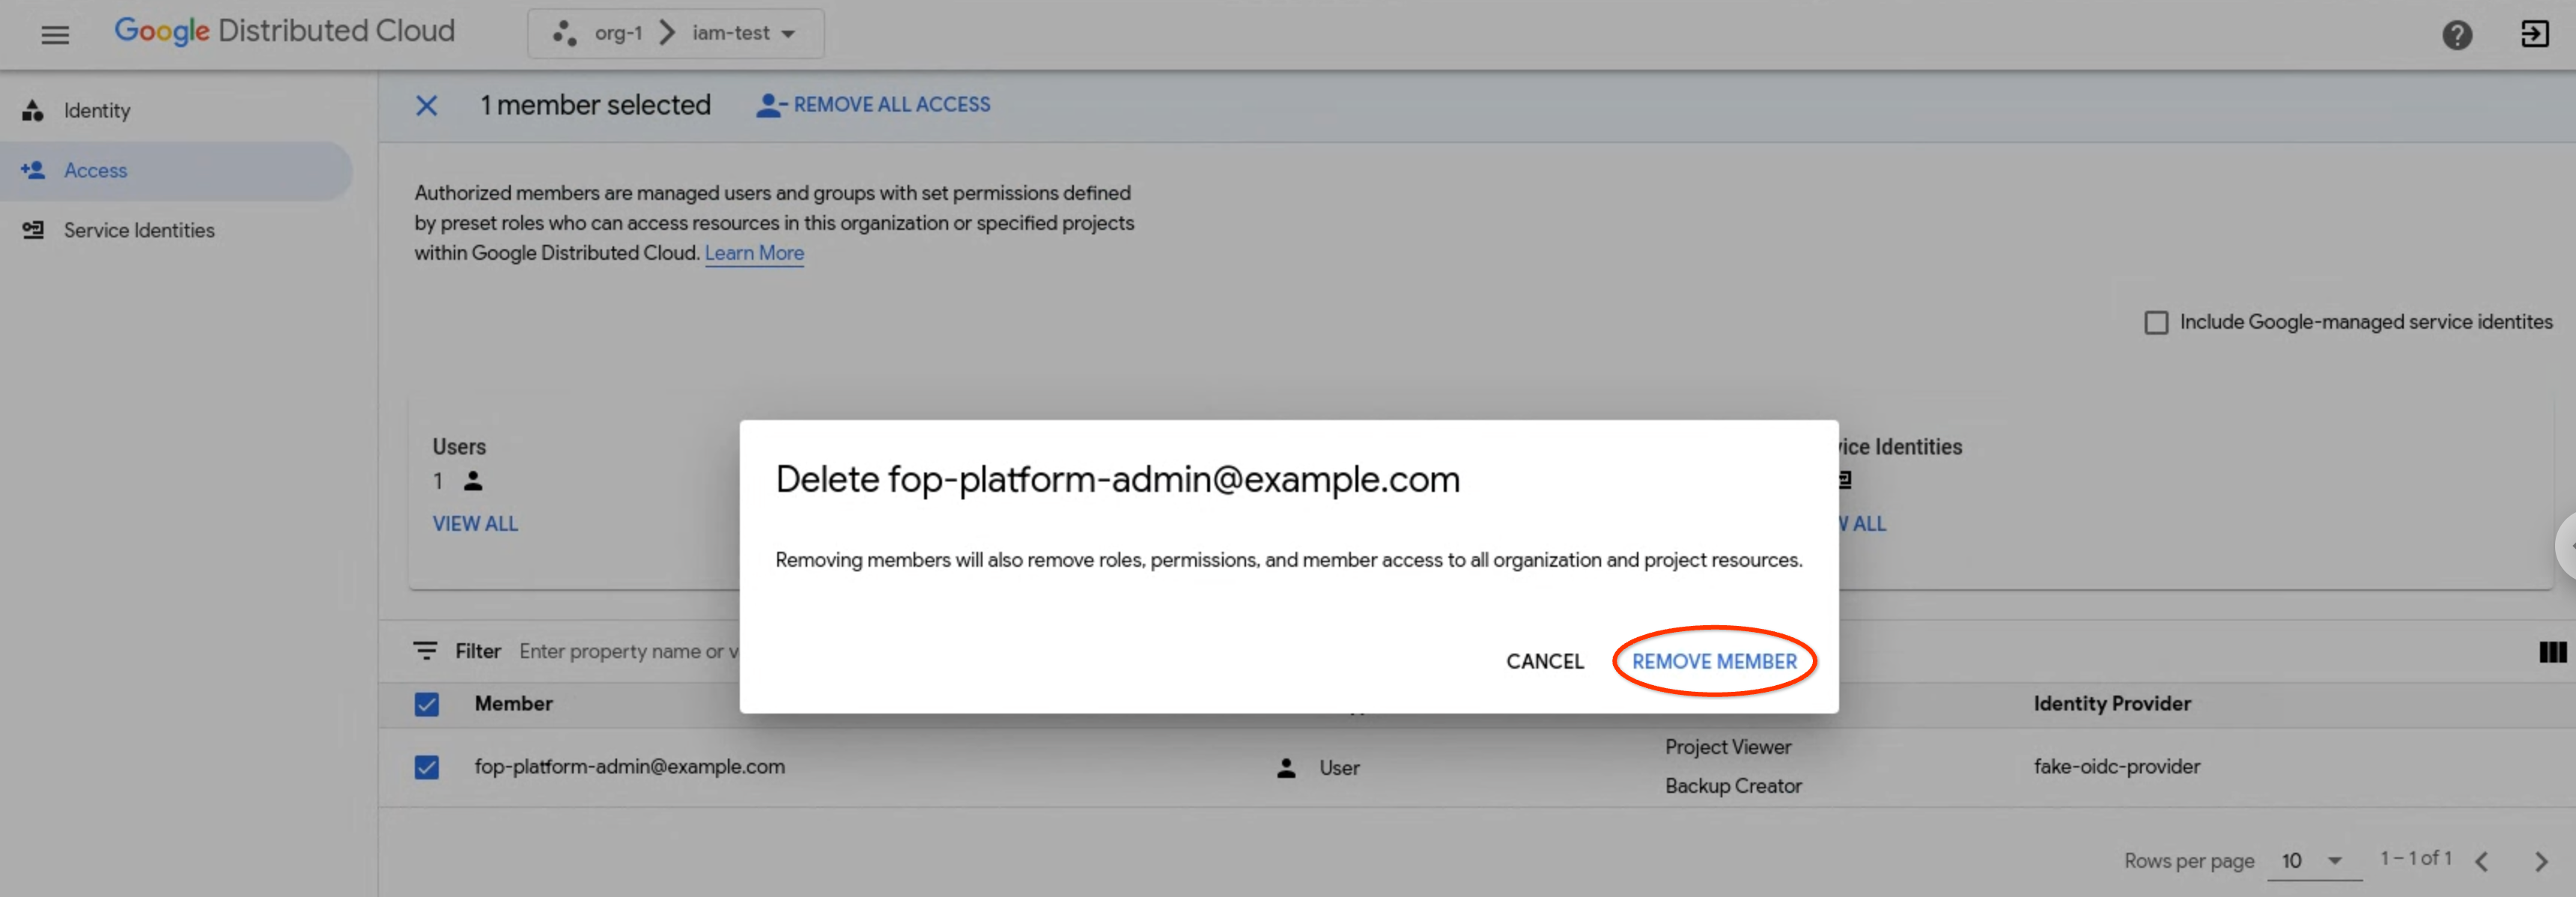
- Quando richiesto, fai clic su Rimuovi membro per confermare.
gdcloud
Assicurati di aver installato la CLI gdcloud.
Accedi utilizzando il comando
gdcloud auth loginper eseguire l'autenticazione con il tuo provider di identità. Per saperne di più, consulta Autenticazione con la CLI gdcloud.Rimuovi le associazioni dei ruoli per un progetto:
gdcloud projects remove-iam-policy-binding PROJECT \
  --member=USER_ACCOUNT \
  --role=ROLE
Sostituisci le seguenti variabili:
PROJECT: il nome del progetto da cui stai rimuovendo l'associazione del ruolo.USER_ACCOUNT: l'account utente da cui vuoi rimuovere il ruolo. Questo flag accetta un indirizzo email utente con il prefisso del provider di identità (user:idpprefix-user@example.com) o un nome di account di servizio con il progetto del account di servizio (serviceAccount:projectName:serviceAccountName).ROLE: il nome del ruolo predefinito o personalizzato che vuoi rimuovere dall'account utente.