


Dokumen ini menunjukkan cara membuat dan menghapus binding peran dalam project Distributed Cloud menggunakan konsol GDC atau gdcloud CLI.
Dokumen ini ditujukan untuk audiens dalam grup operator aplikasi yang mengelola izin dalam project GDC. Untuk mengetahui informasi selengkapnya, lihat Audiens untuk dokumentasi GDC dengan air gap.
Sebelum memulai
Sebelum membuat atau menghapus binding peran, Anda harus meminta izin yang diperlukan.
Meminta peran IAM
Untuk membuat, memperbarui, dan menghapus binding peran dalam project, hubungi Admin Org IAM atau Admin Project IAM Anda untuk meminta peran Admin Project IAM (project-iam-admin).
IAM Org Admin dapat memberikan peran ini untuk project apa pun dalam organisasi. IAM Project Admin dapat memberikan peran ini dalam cakupan project spesifik mereka.
Menyiapkan binding peran
Lakukan langkah-langkah berikut untuk menyiapkan binding peran:
Konsol
- Login ke konsol GDC.
Misalnya, gambar berikut login ke konsol GDC untuk
organisasi bernama
org-1: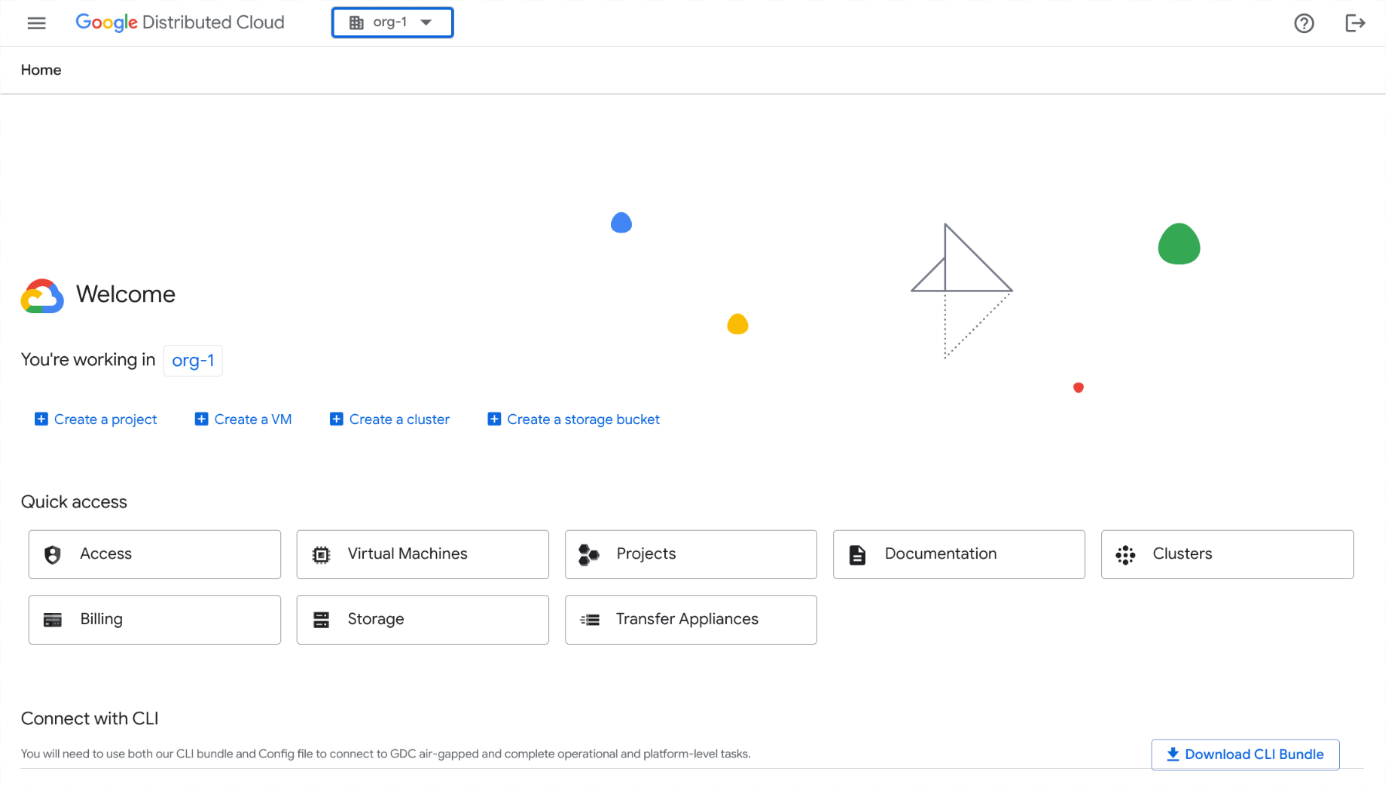
- Klik Select project di panel menu. Pilih salah satu project yang ada yang ingin Anda siapkan binding perannya, lalu klik Open. Project yang dipilih akan ditampilkan setelah nama organisasi Anda di panel menu. Contoh
berikut menunjukkan project
iam-testyang dipilih: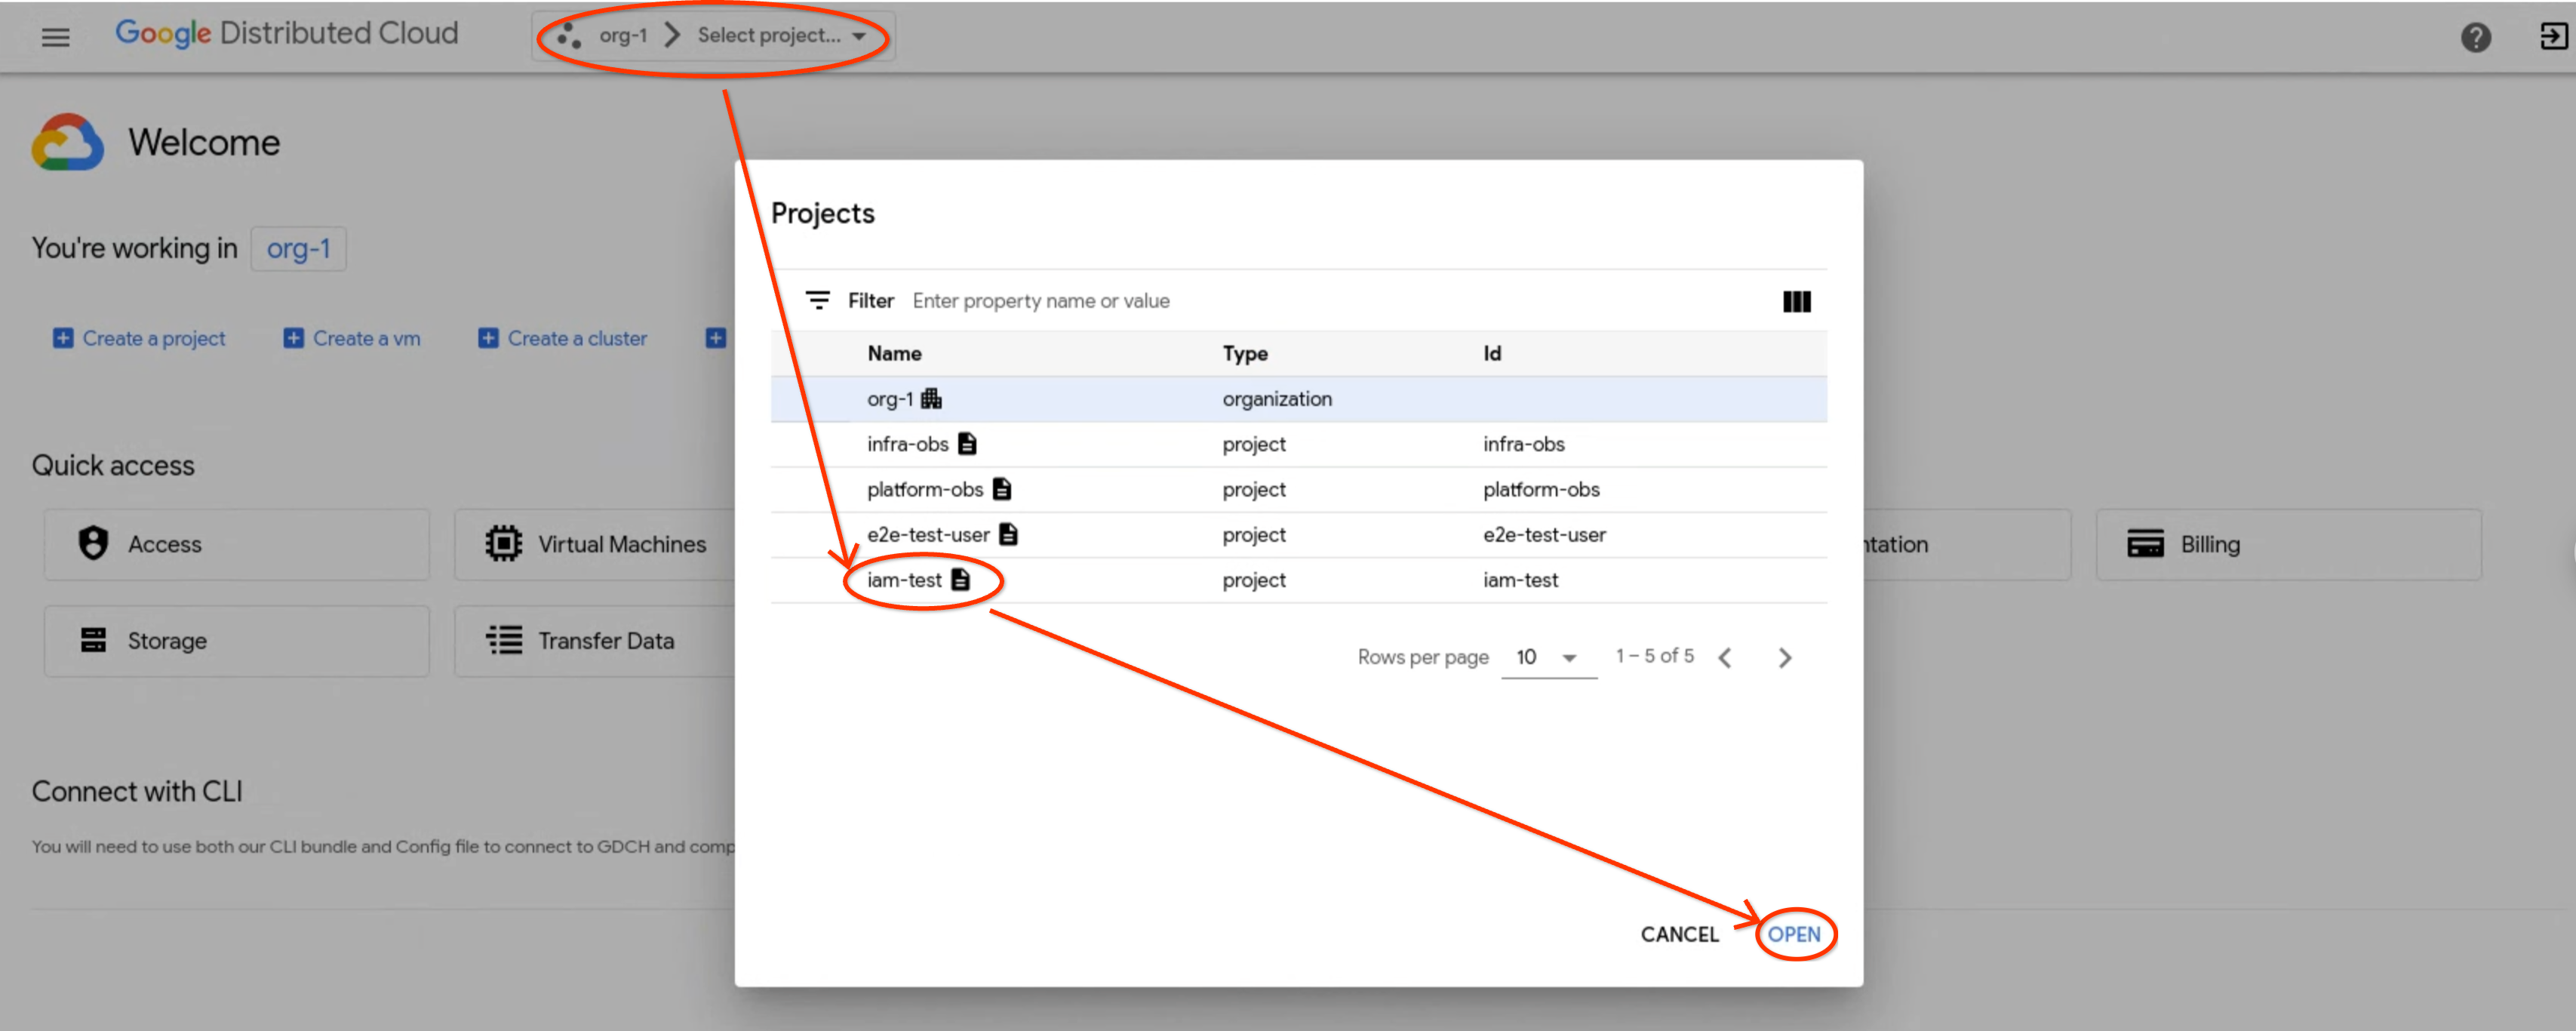
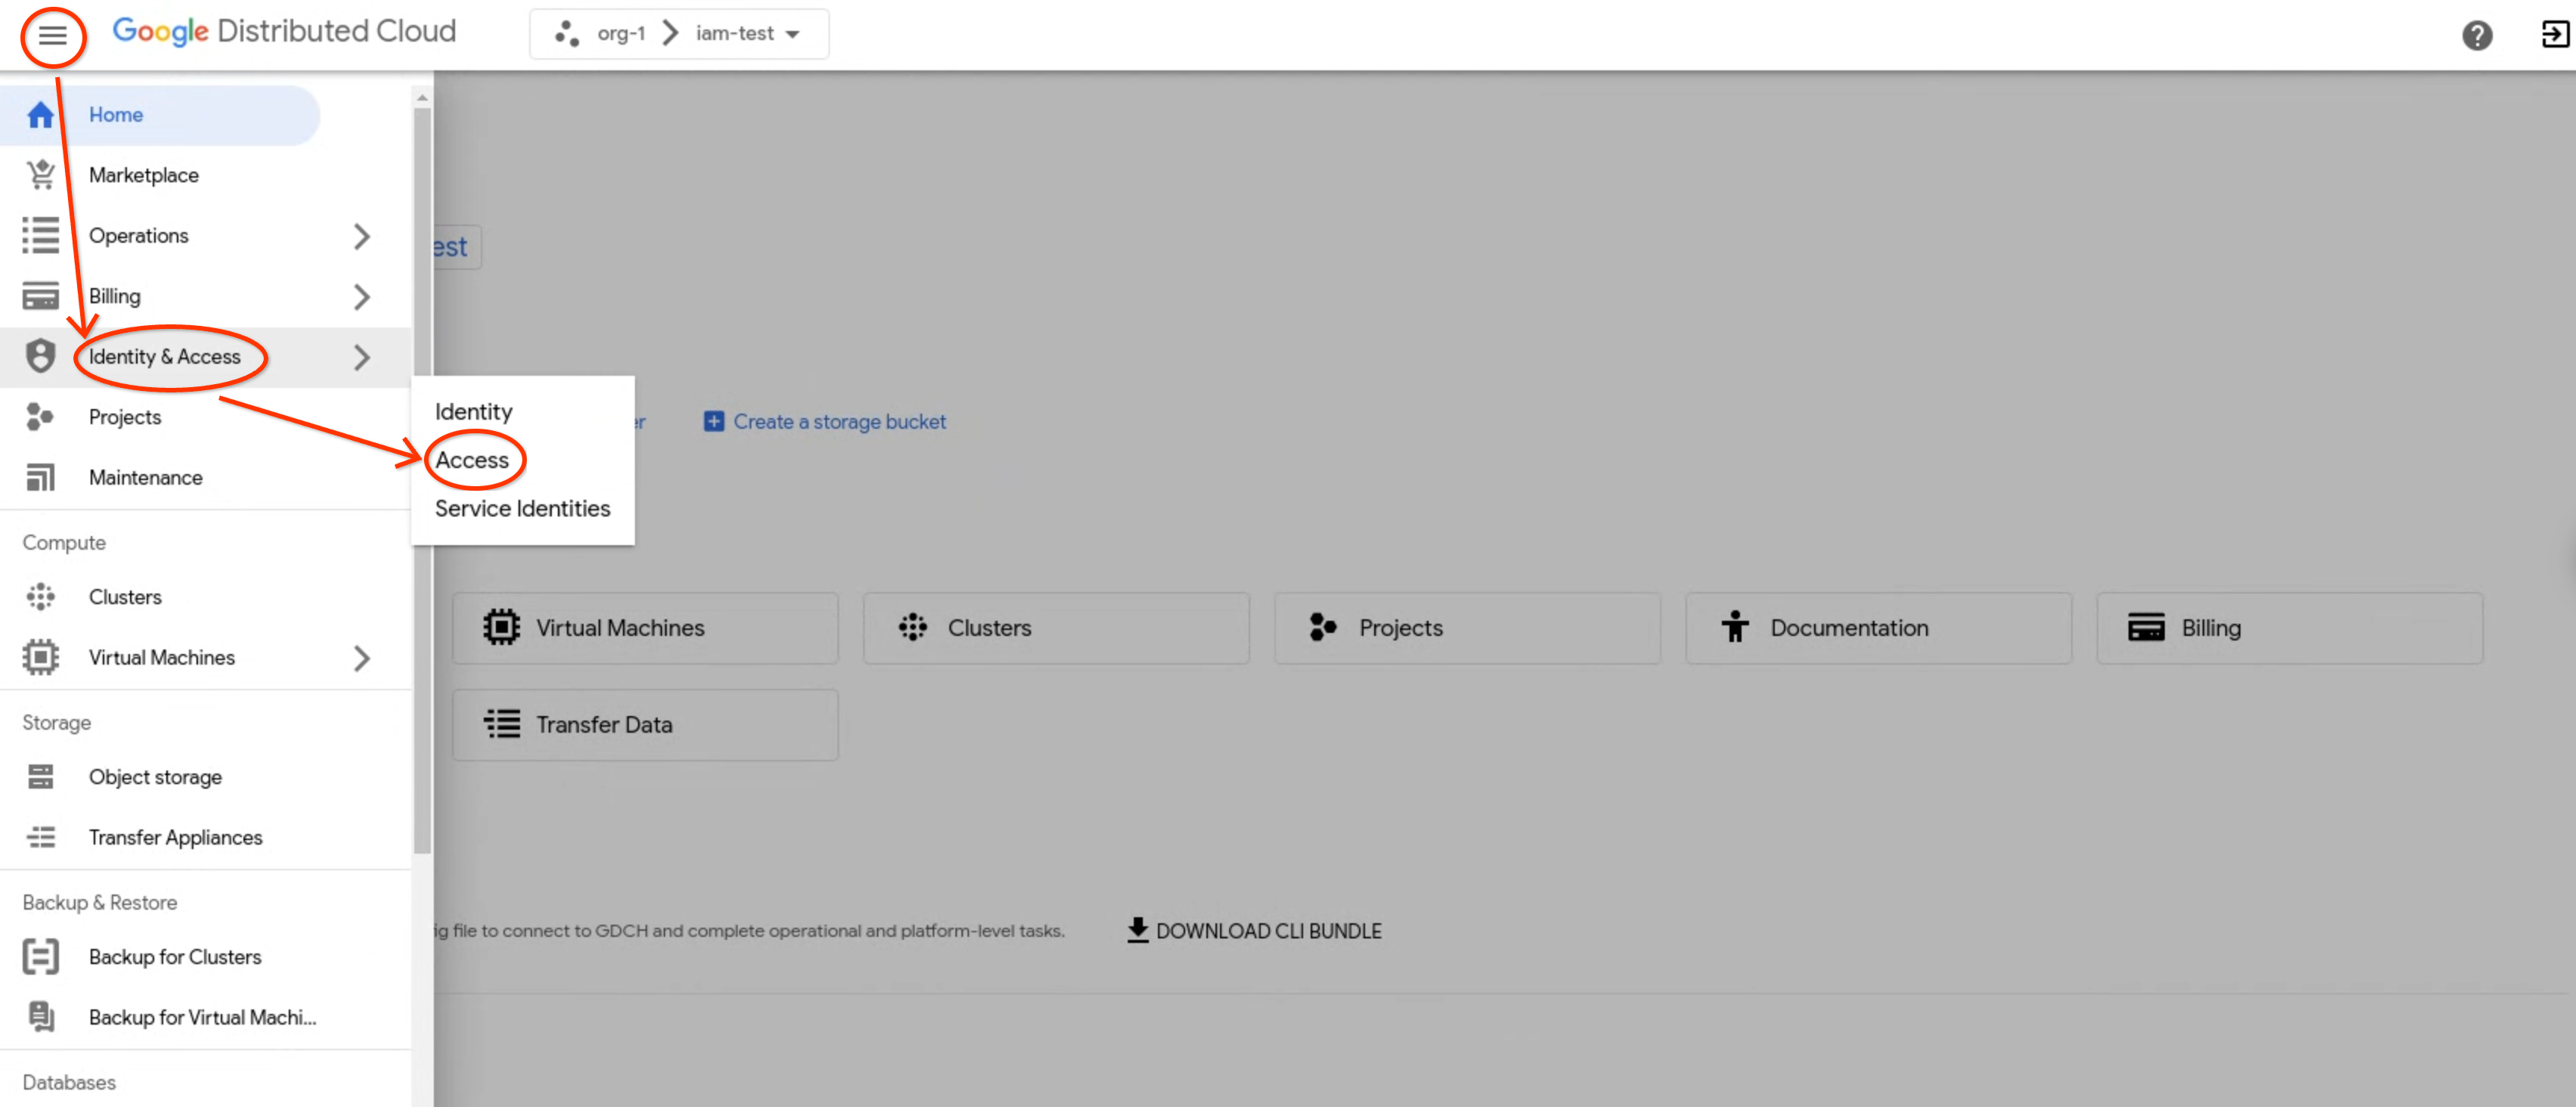
- Di menu navigasi, klik Identity & Access dan Access.
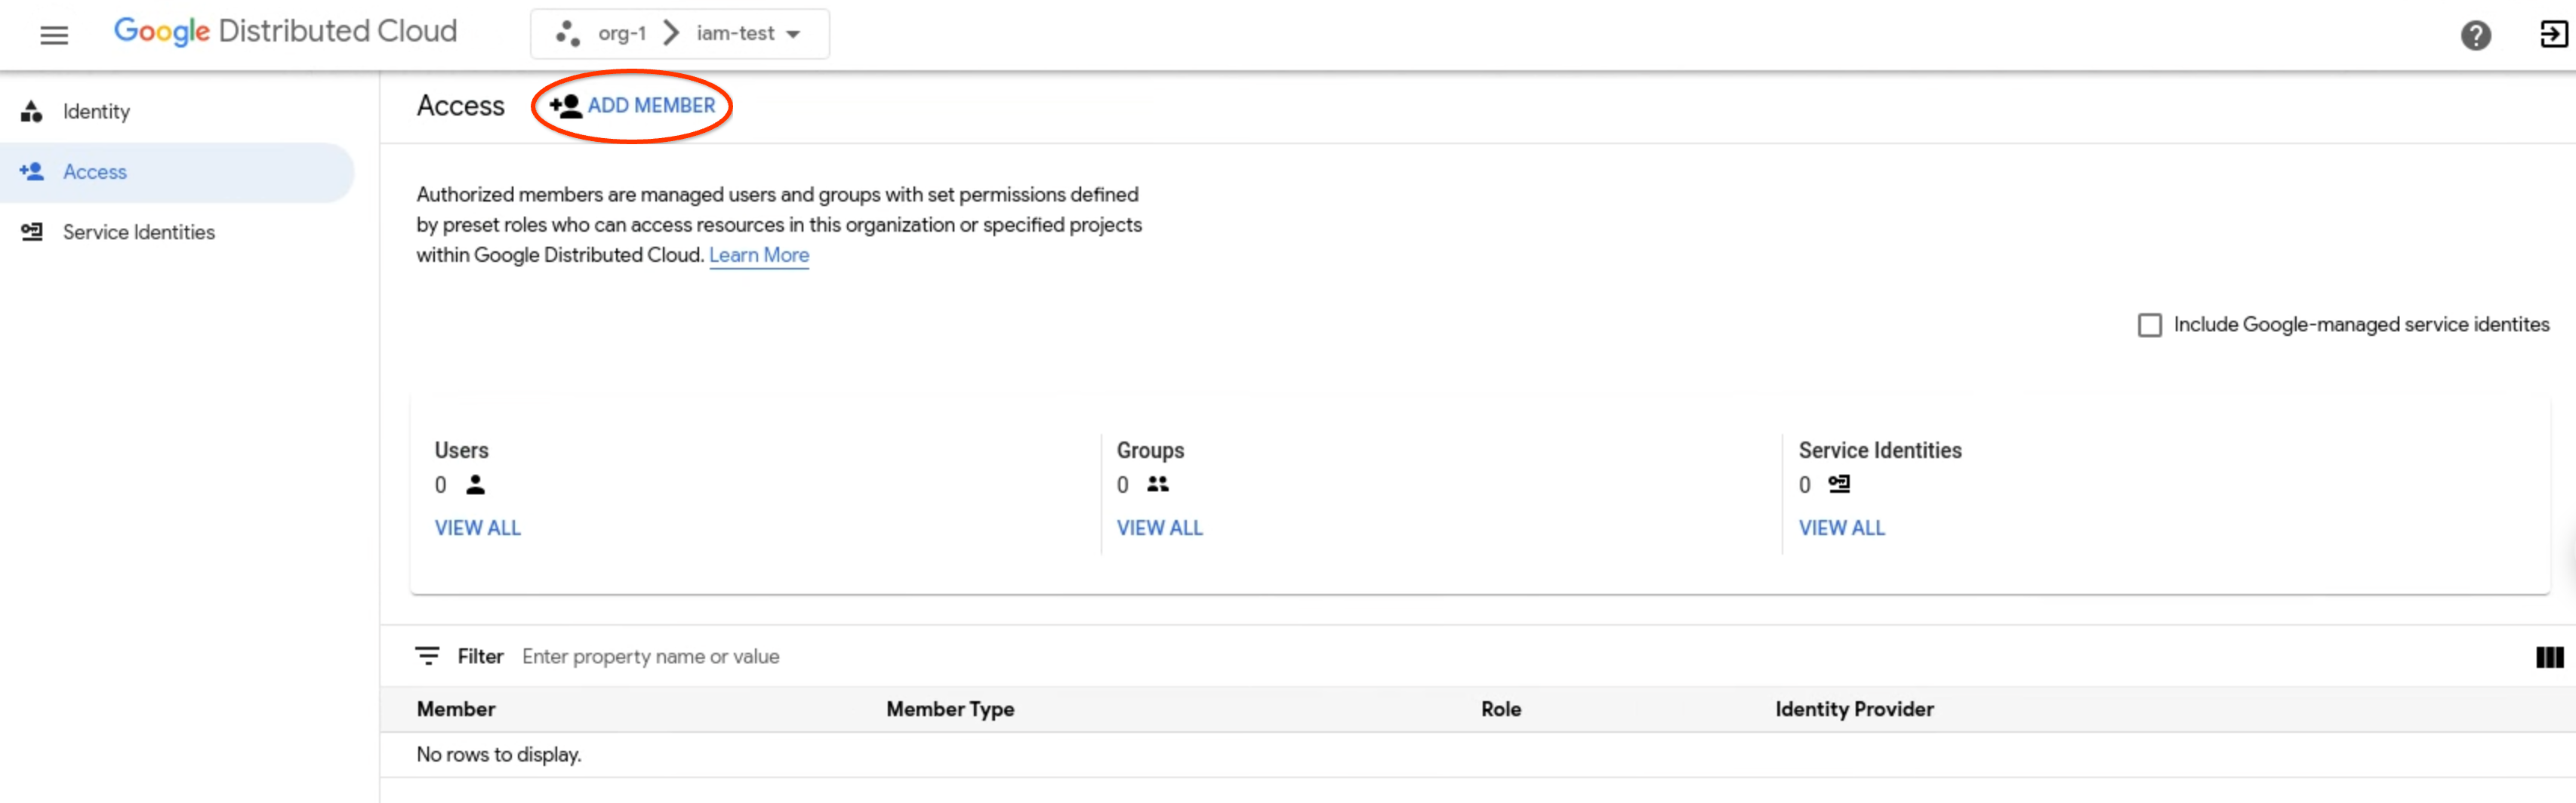
- Klik Tambahkan anggota.
- Di menu dropdown Identity provider, pilih penyedia identitas.
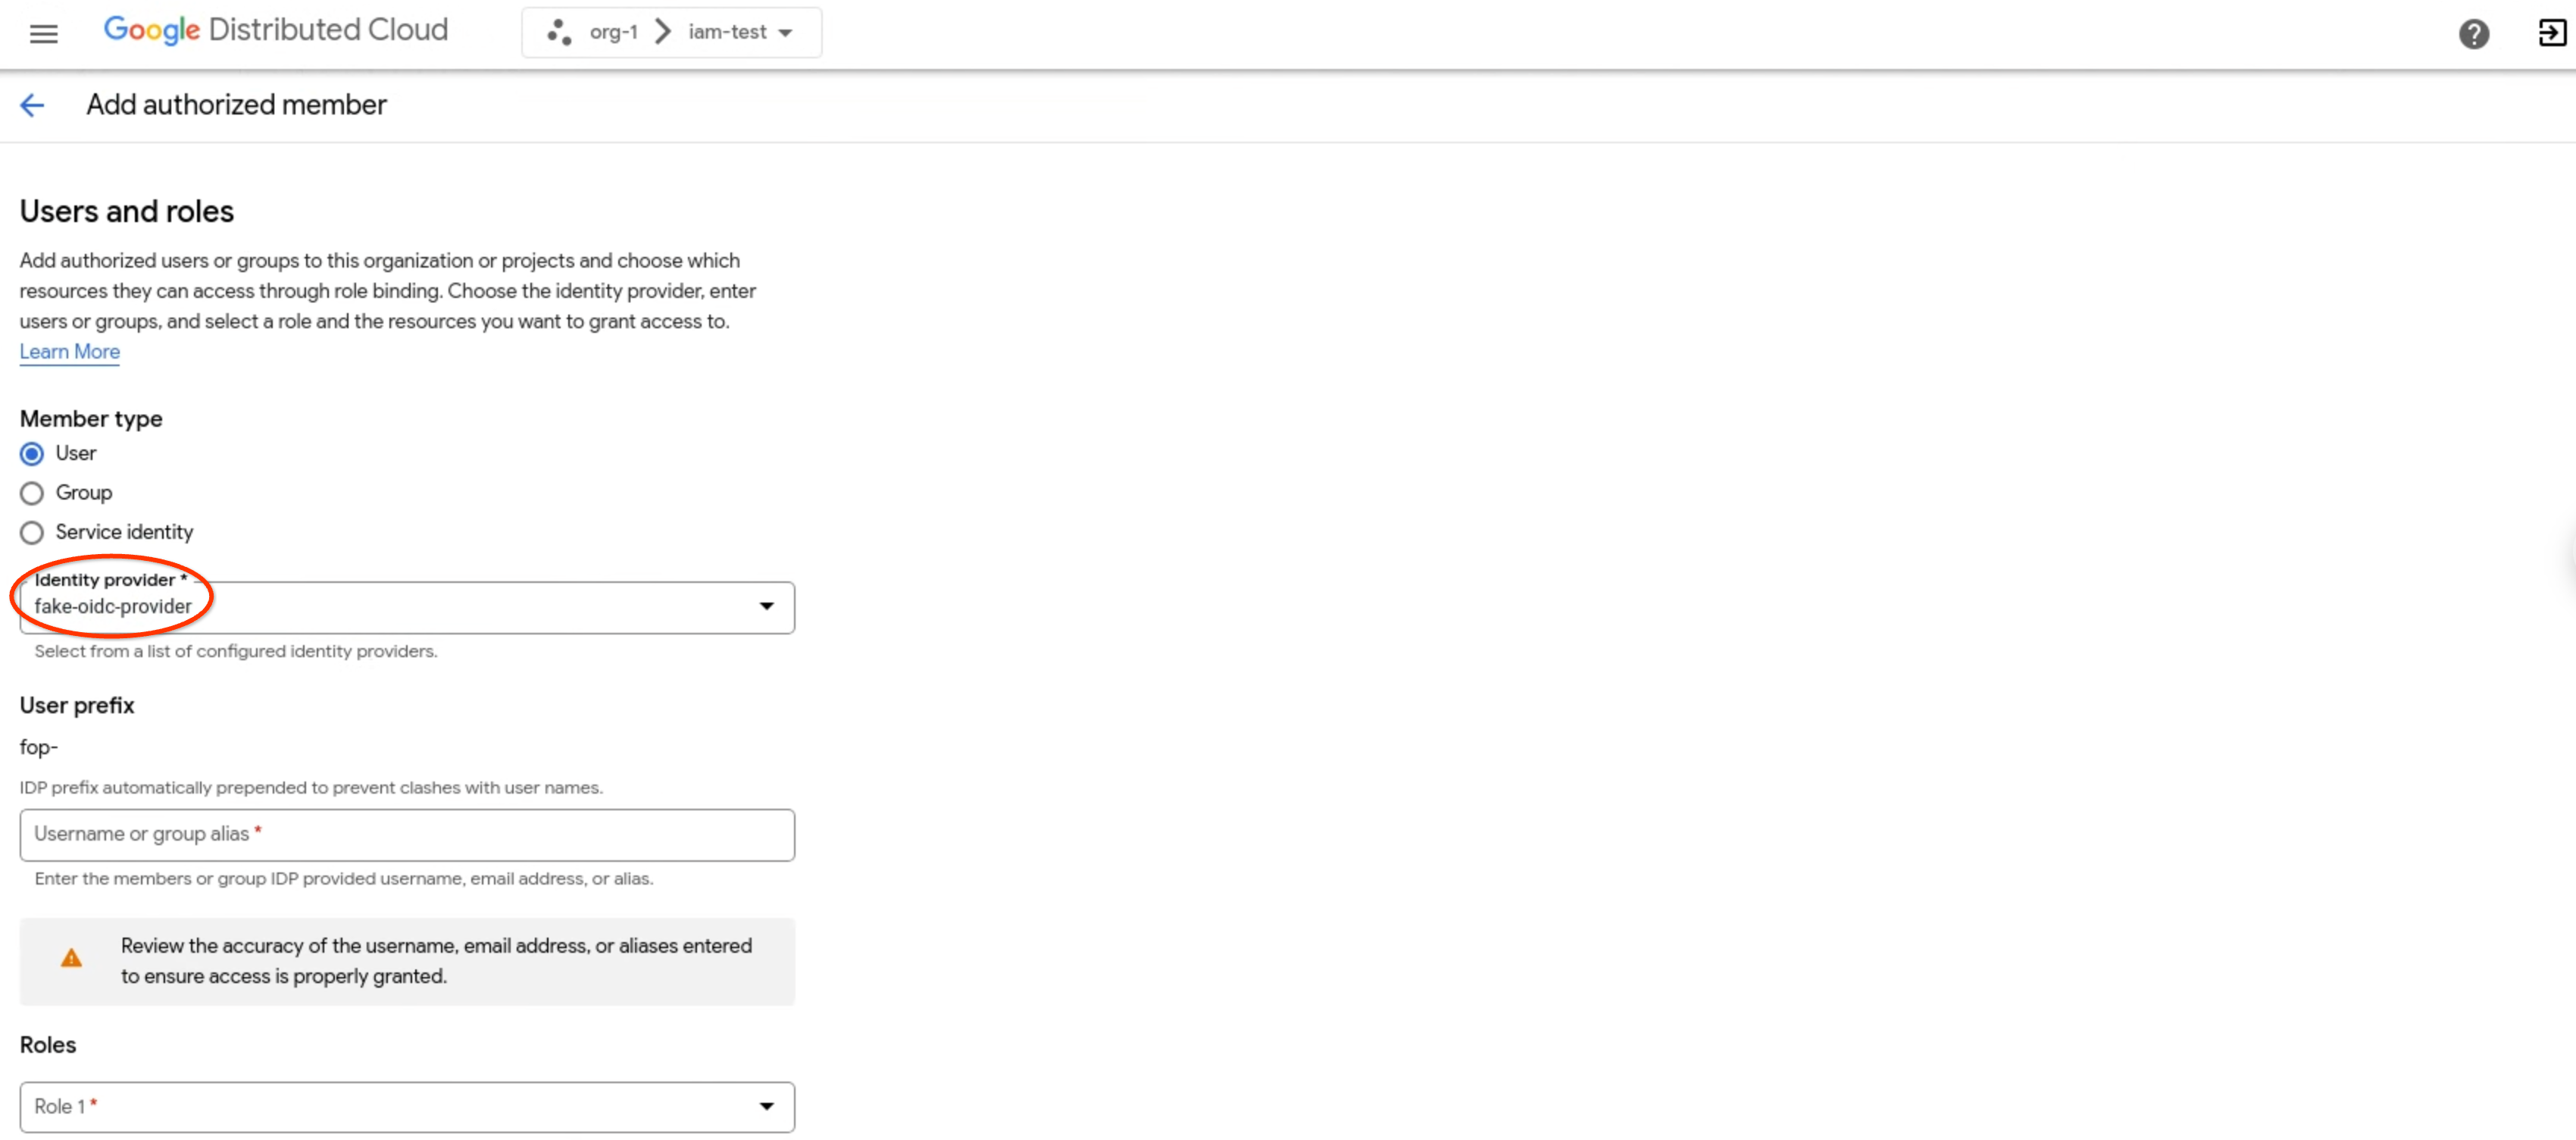
- Setelah Member type, pilih apakah Anda ingin menambahkan pengguna perorangan dengan
User, atau grup dengan Group. Contoh berikut menunjukkan
Useryang dipilih:
- Di kolom Nama pengguna atau alias grup, masukkan nama pengguna, alamat email,
atau alias.
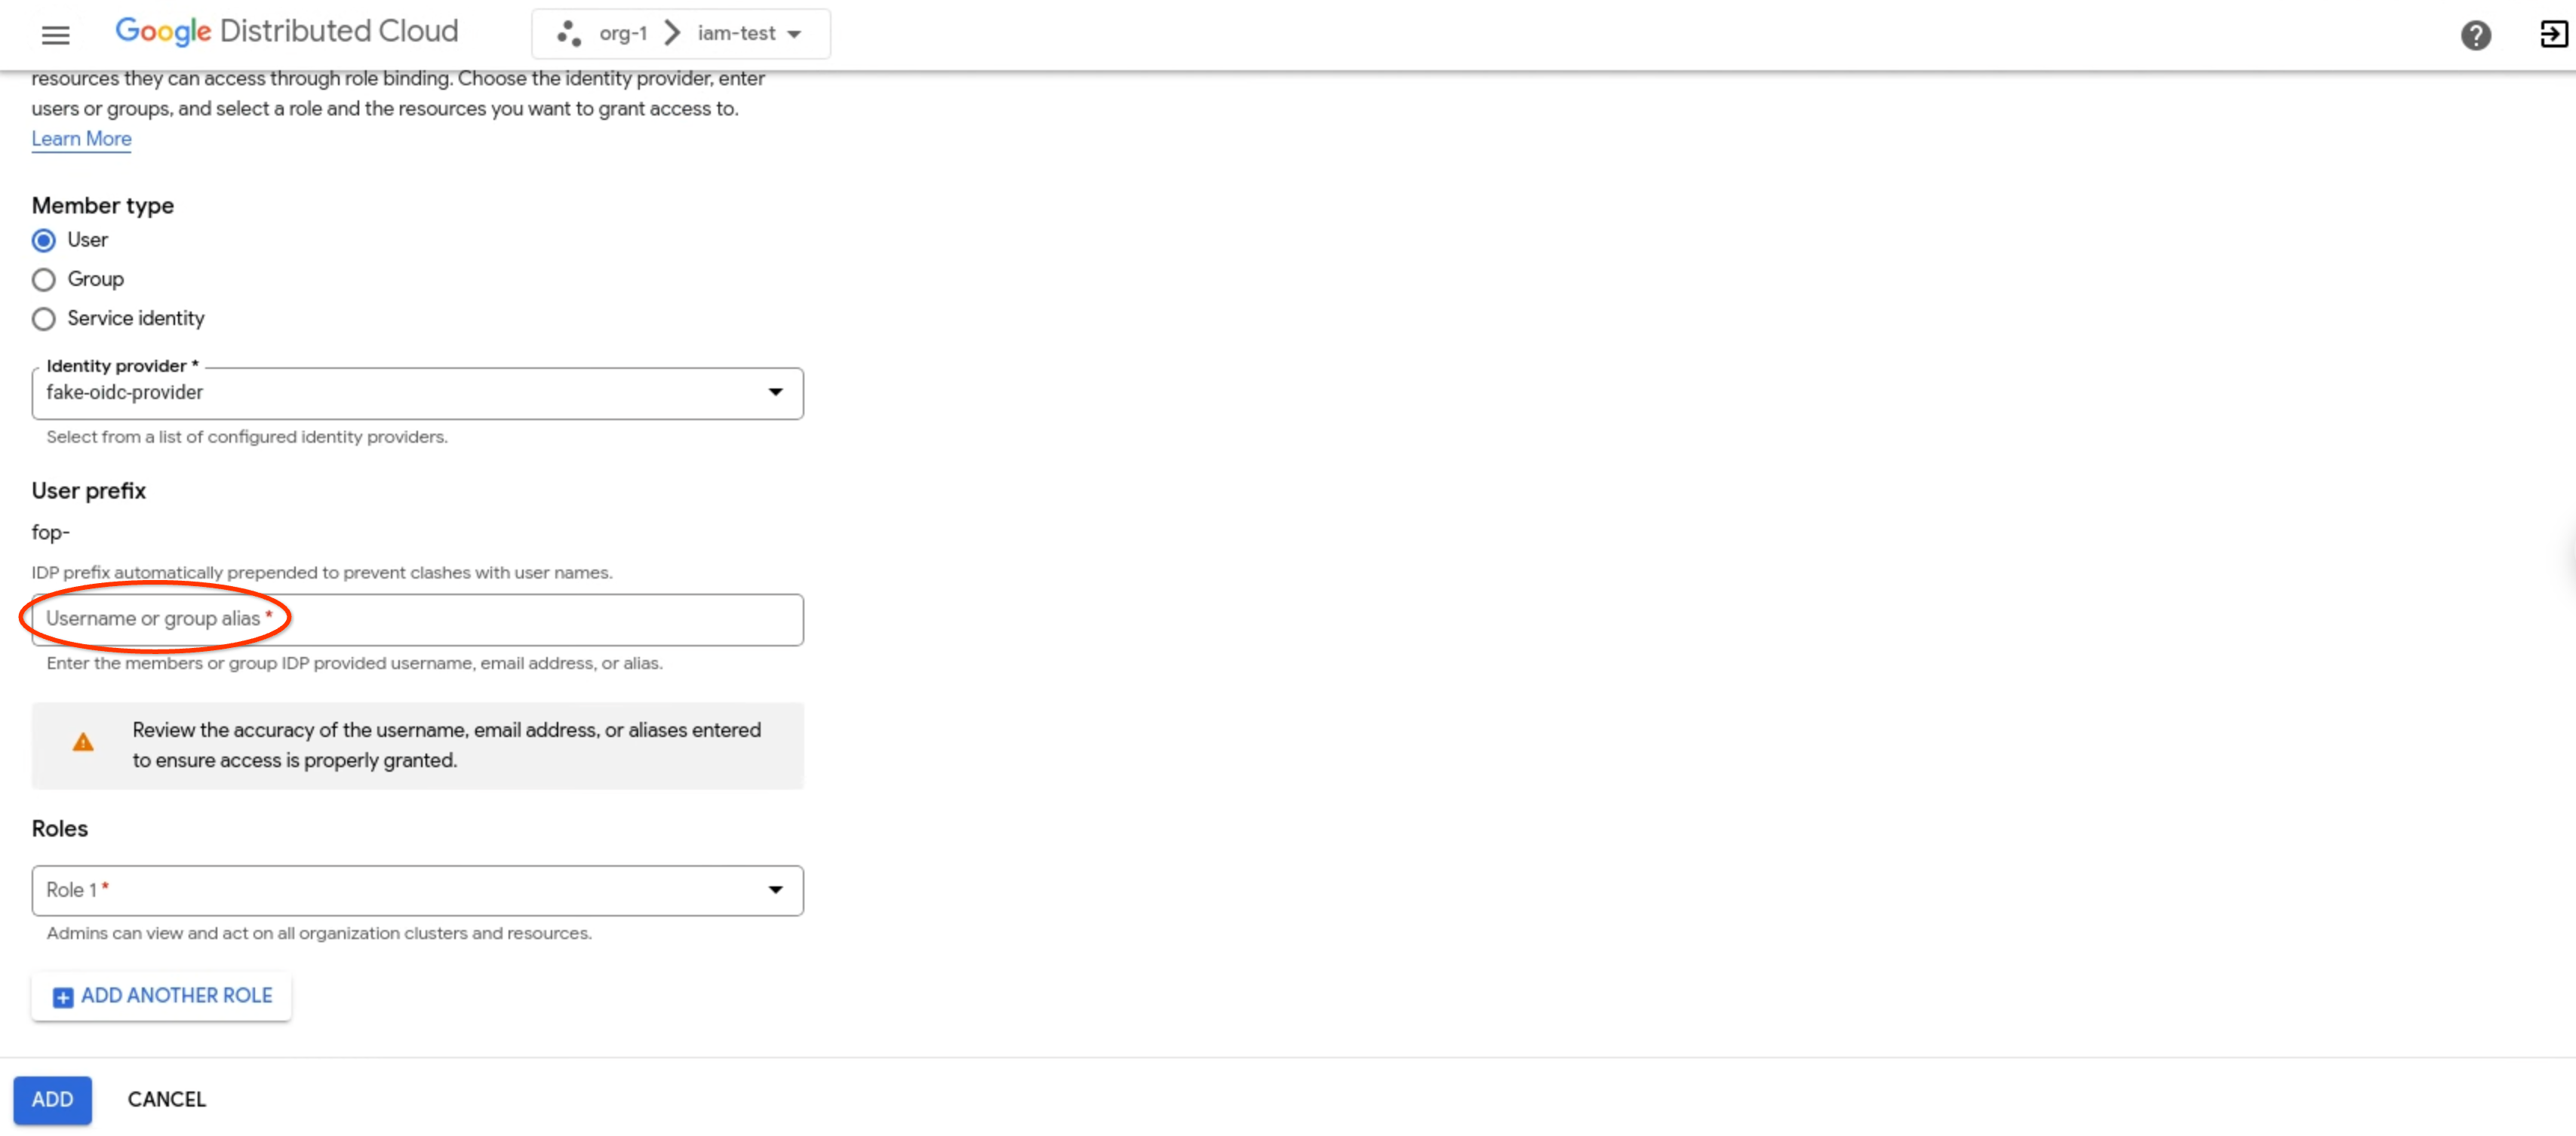
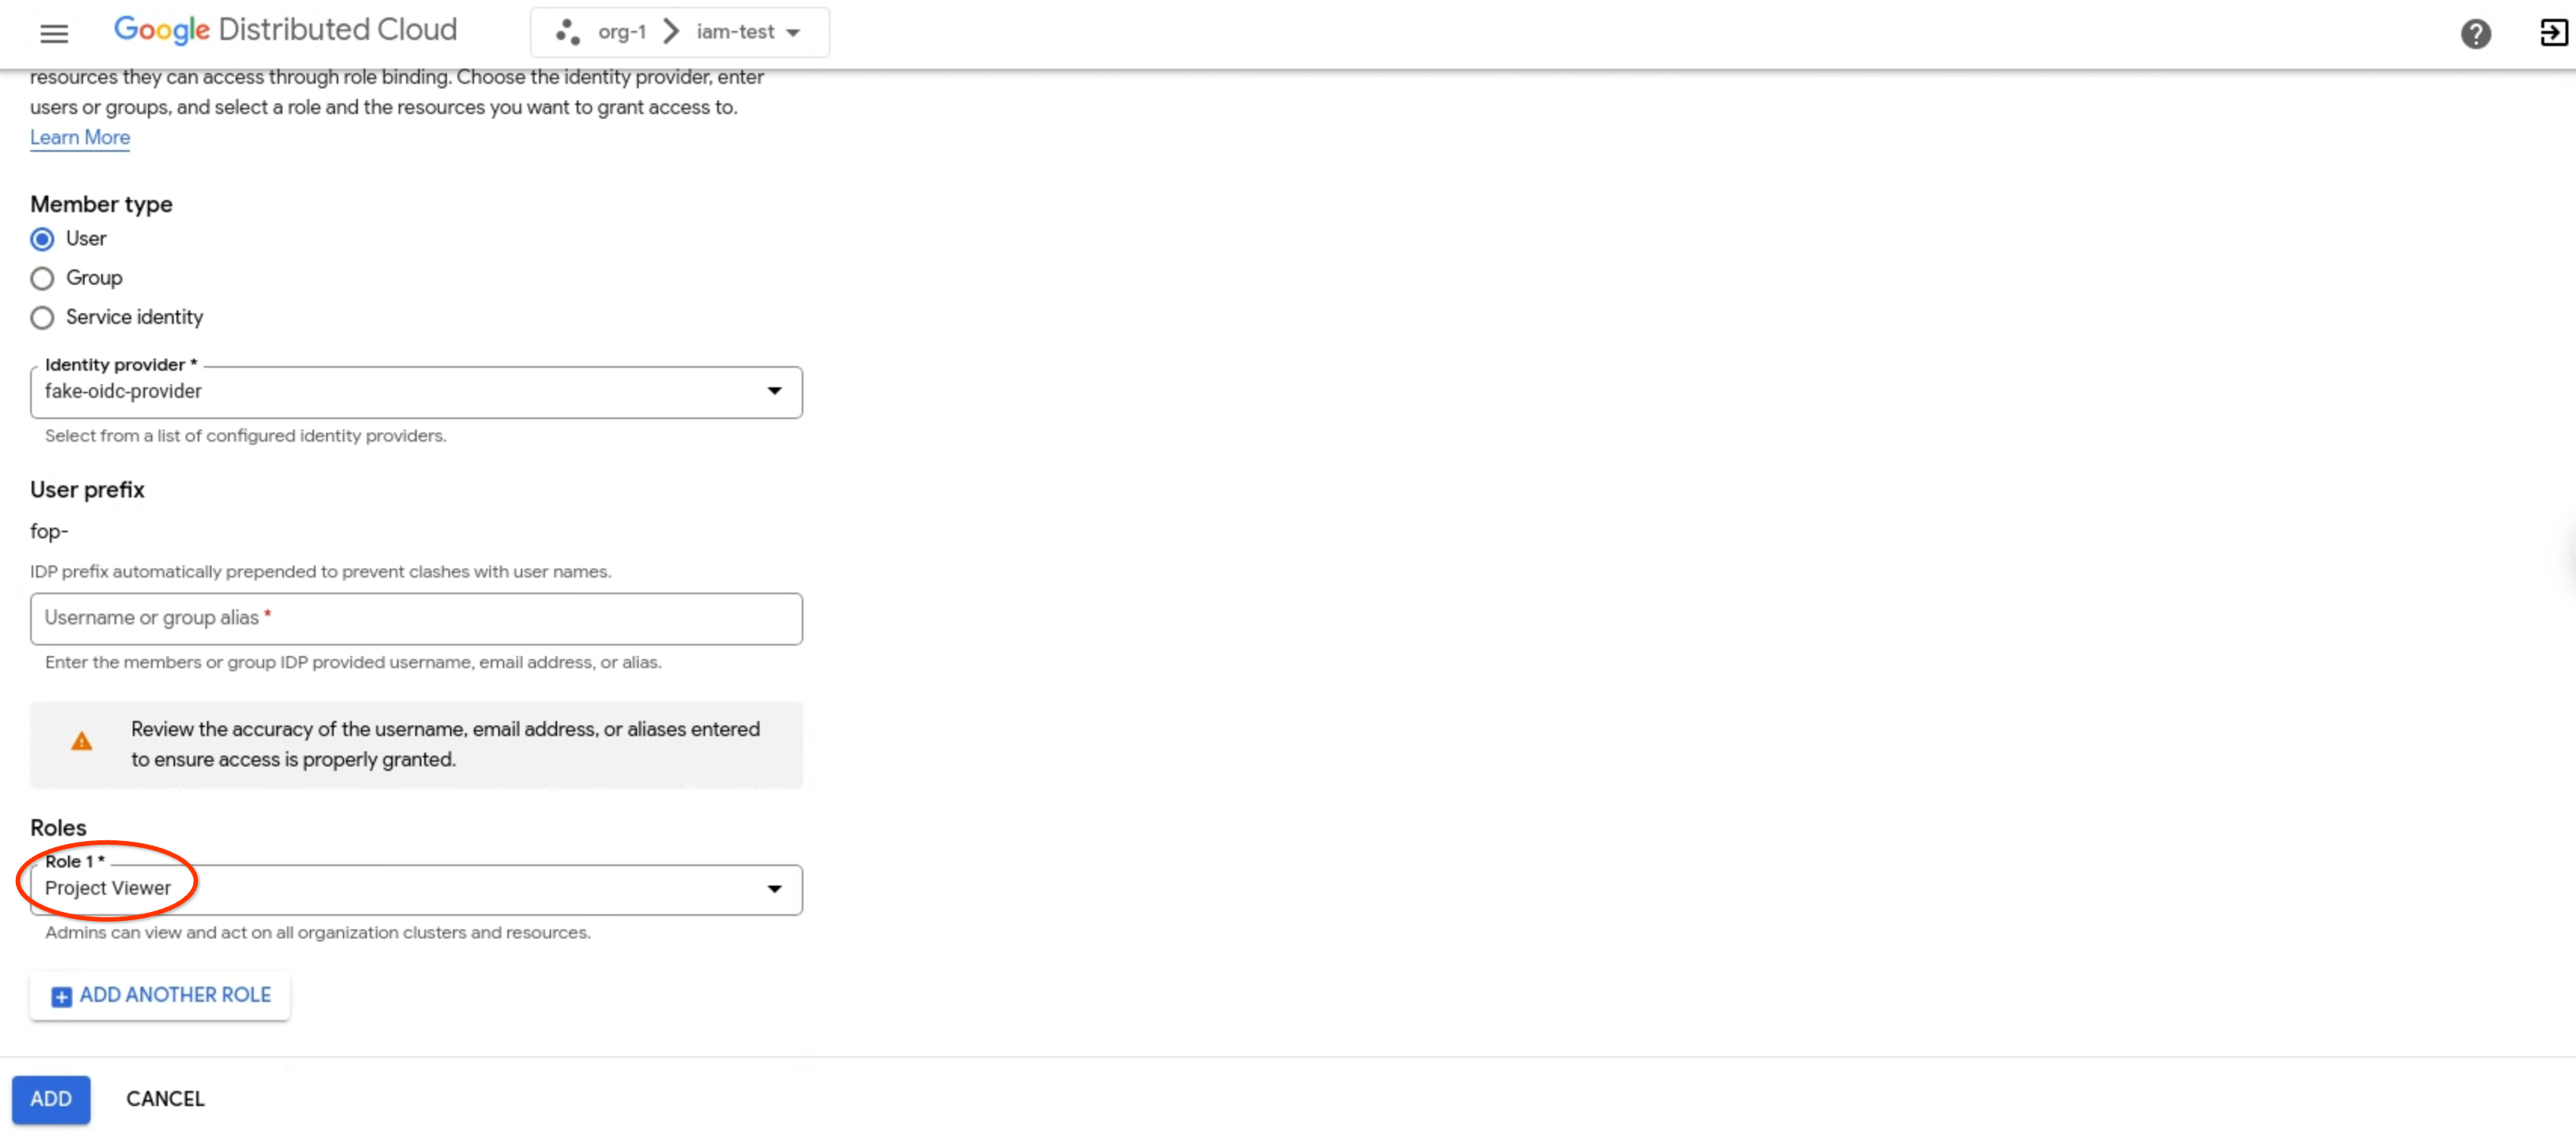
- Di menu drop-down Roles, pilih peran yang ingin Anda tetapkan
kepada pengguna atau grup, seperti Project Viewer. Anda dapat mengikat
pengguna atau grup yang dipilih dengan beberapa peran sekaligus dengan mengklik
Add Another Role.
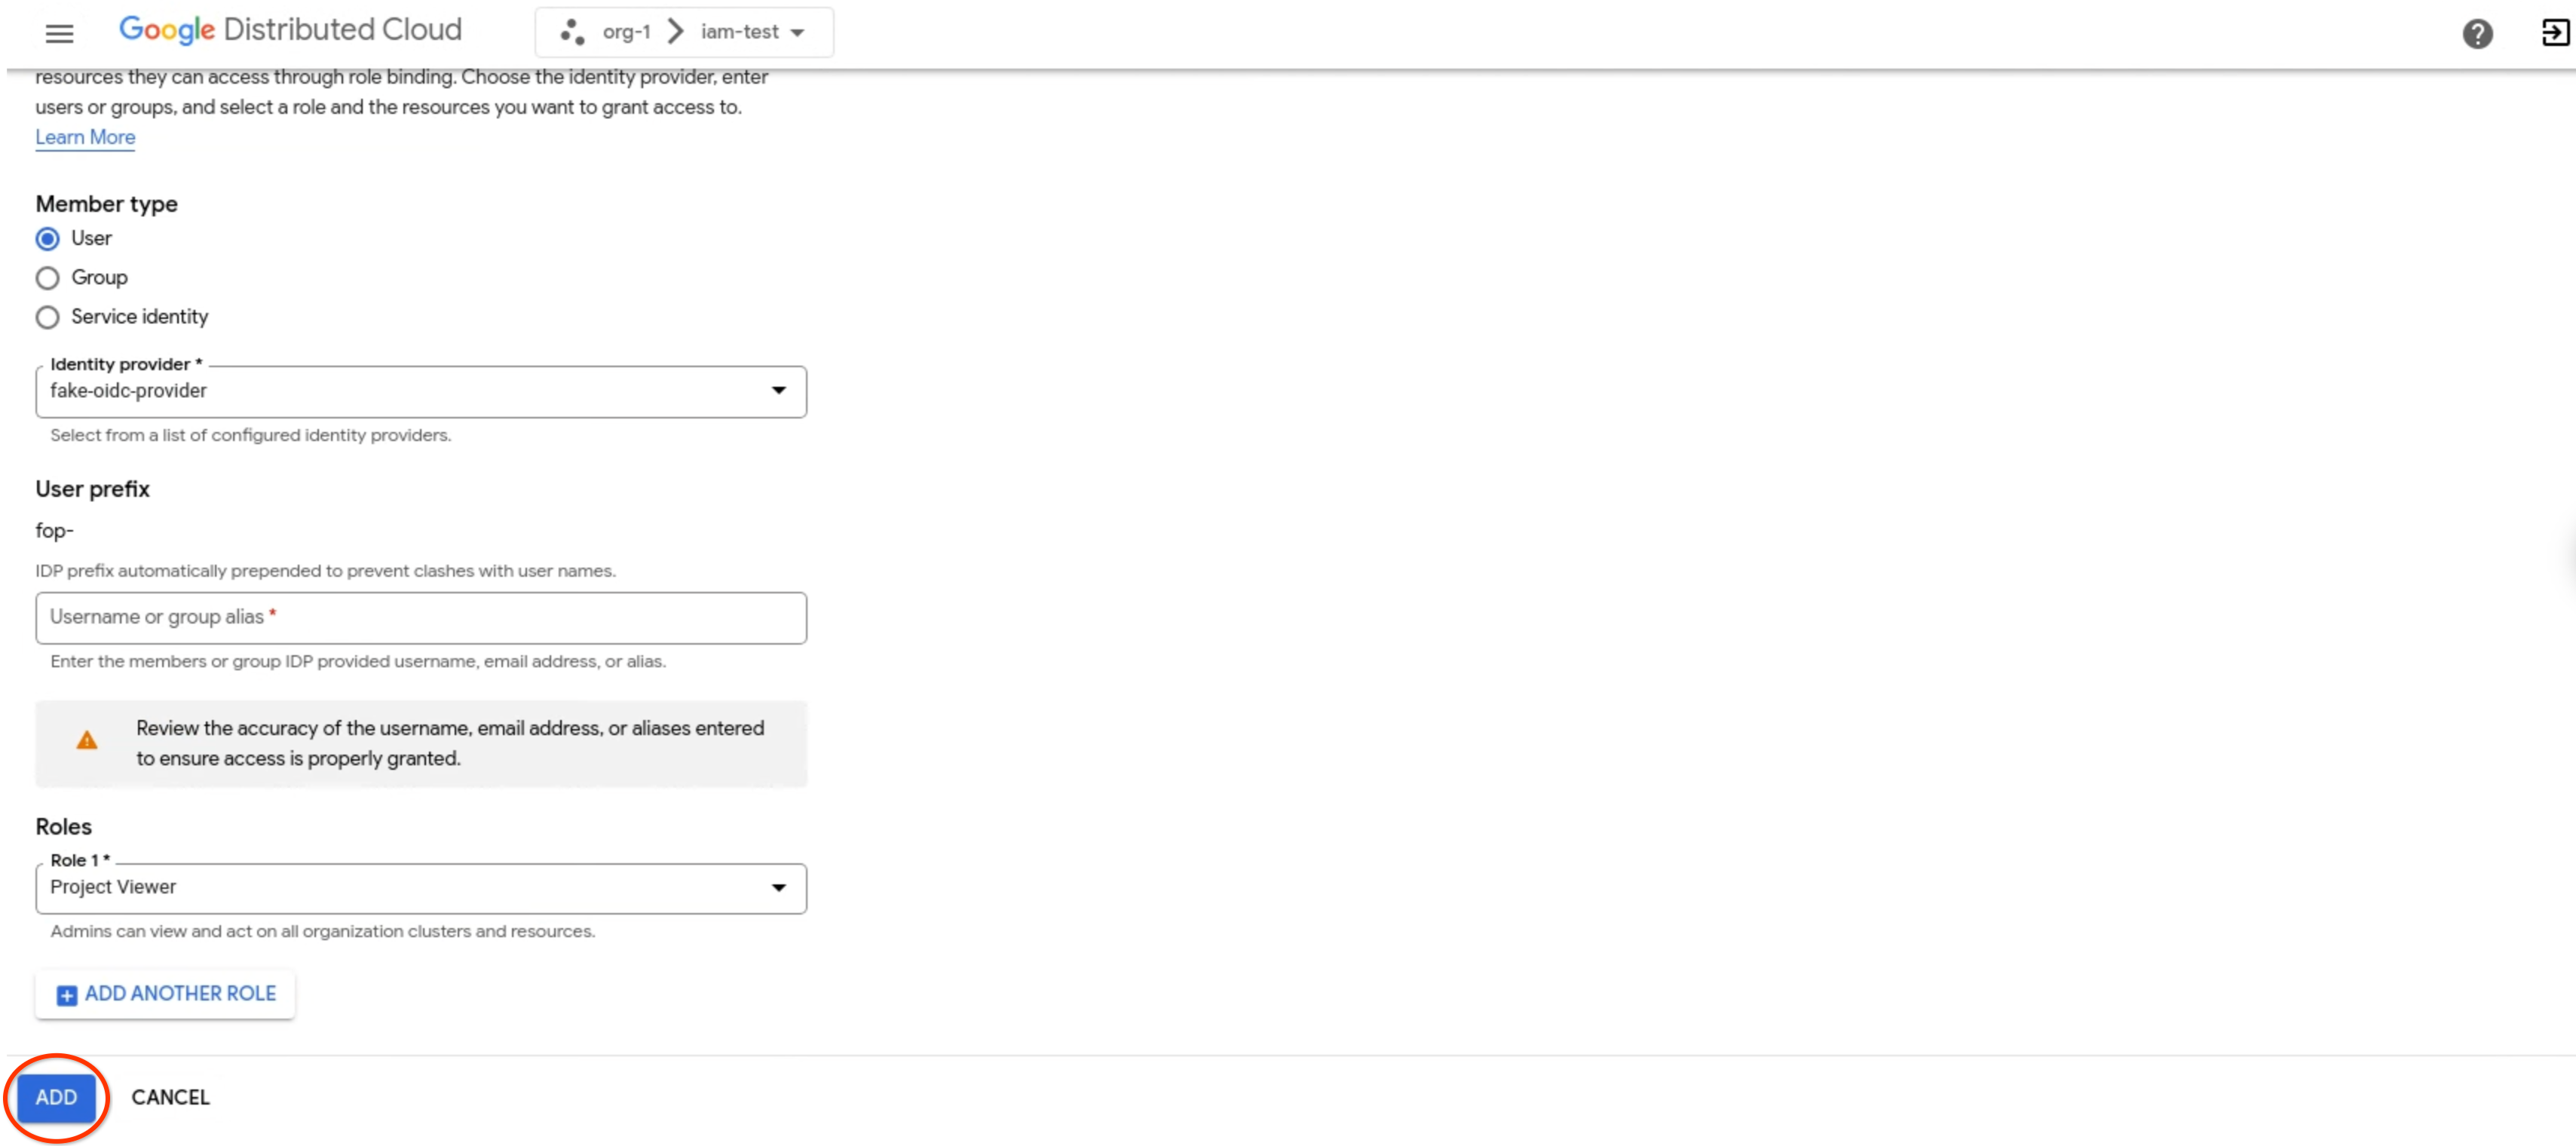
- Klik Add.
gdcloud
Pastikan Anda telah menginstal gdcloud CLI.
Login menggunakan perintah
gdcloud auth loginuntuk melakukan autentikasi dengan penyedia identitas Anda. Untuk mengetahui informasi selengkapnya, lihat autentikasi gdcloud CLI.Siapkan binding peran untuk sebuah project:
gdcloud projects add-iam-policy-binding PROJECT \
  --member=USER_ACCOUNT \
  --role=ROLE
Ganti variabel berikut:
PROJECT: nama project yang binding perannya Anda siapkan.USER_ACCOUNT: akun pengguna yang ingin Anda beri peran. Flag ini menerima alamat email pengguna dengan awalan penyedia identitas (user:idpprefix-user@example.com) atau nama akun layanan dengan project akun layanan (serviceAccount:projectName:serviceAccountName).ROLE: nama peran yang telah ditetapkan atau peran khusus yang ingin Anda tetapkan kepada pengguna.
Menghapus binding peran
Jika akses tidak lagi diperlukan, hapus anggota beserta peran, izin, dan akses terkaitnya.
Untuk menghapus anggota, lakukan langkah-langkah berikut:
Konsol
- Login ke konsol GDC.
- Klik Select project di panel menu. Pilih salah satu project yang ada yang ingin Anda siapkan binding perannya, lalu klik Open. Project yang dipilih akan ditampilkan setelah nama organisasi Anda di panel menu.
- Di menu navigasi, klik Identity & Access dan Access.
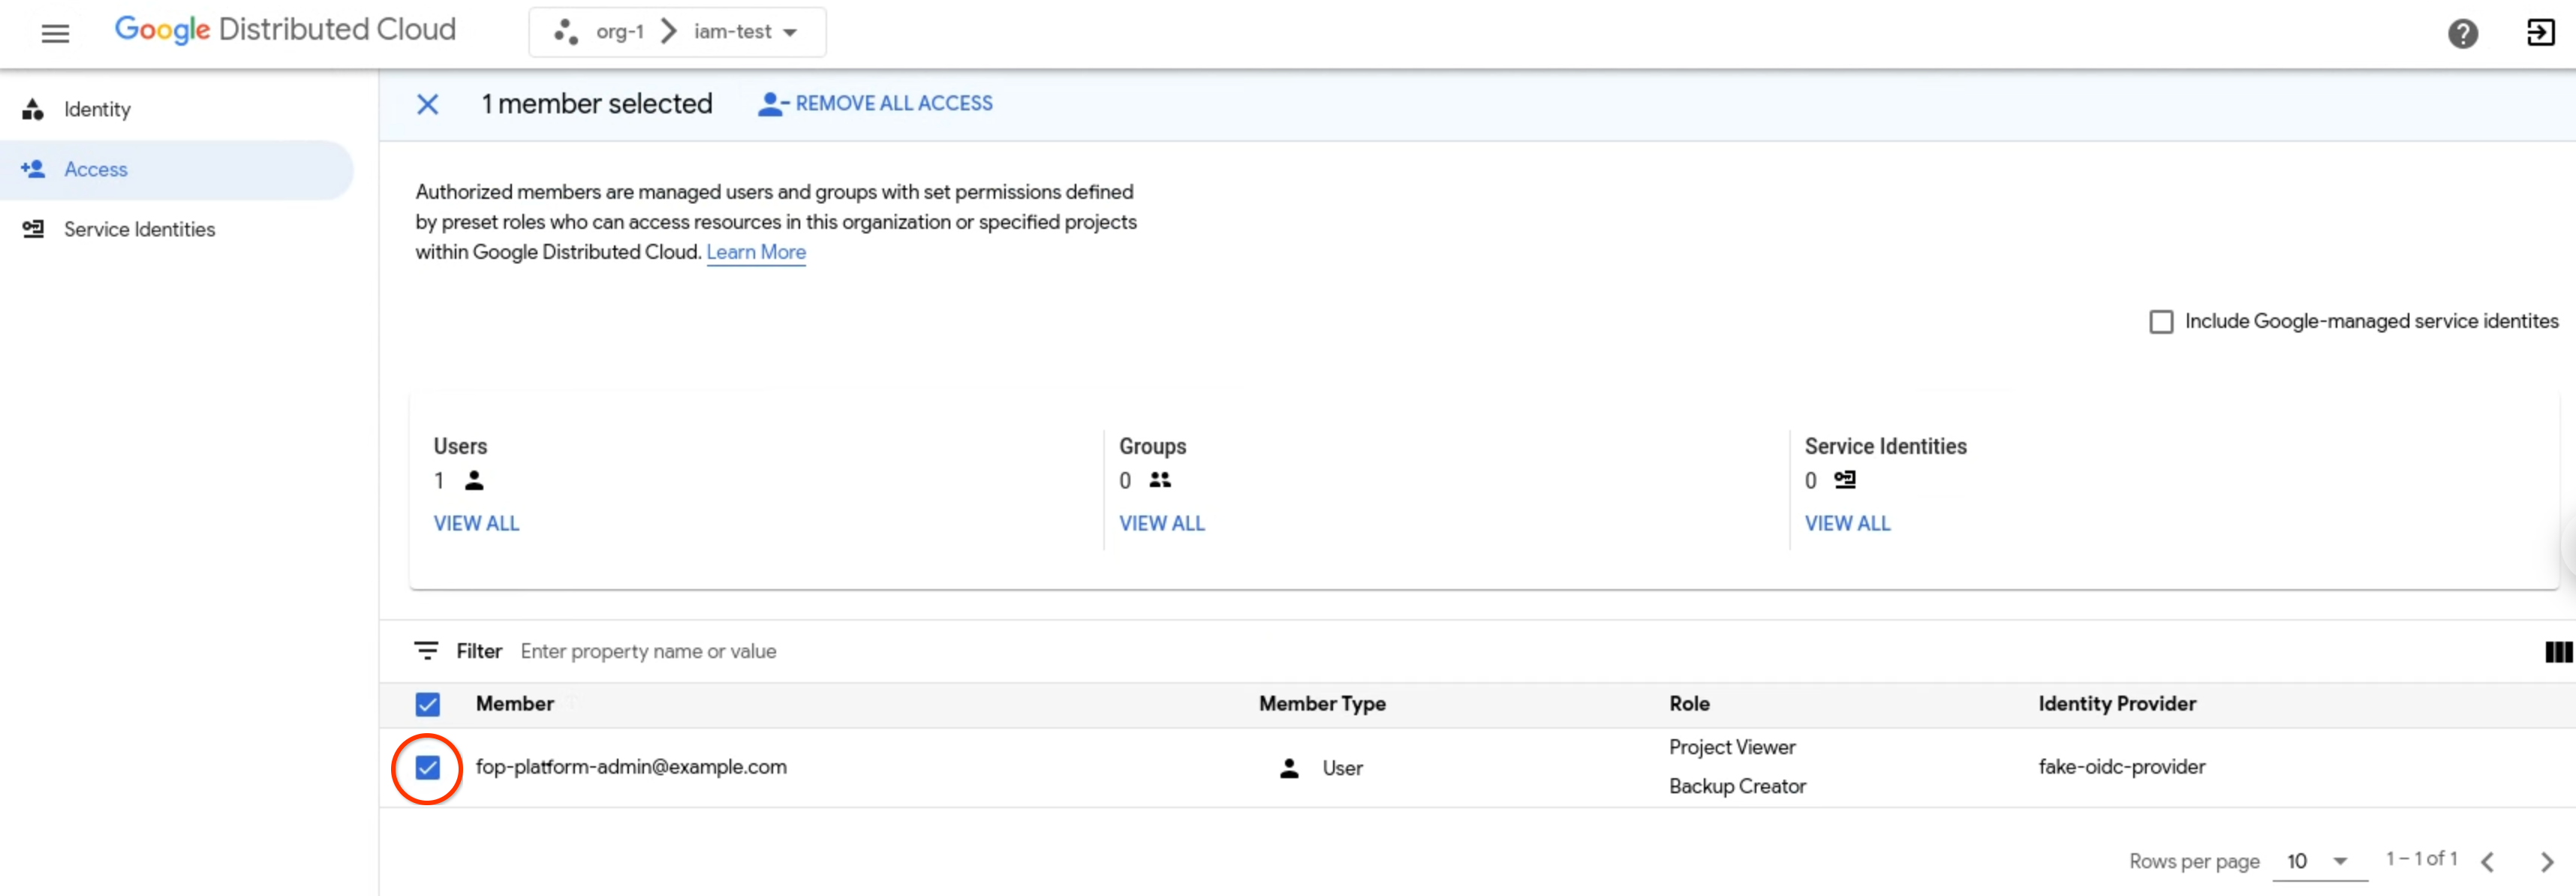
- Dalam daftar anggota yang diizinkan, pilih anggota. Anda dapat menghapus beberapa
anggota sekaligus dengan memilih beberapa anggota dalam daftar.
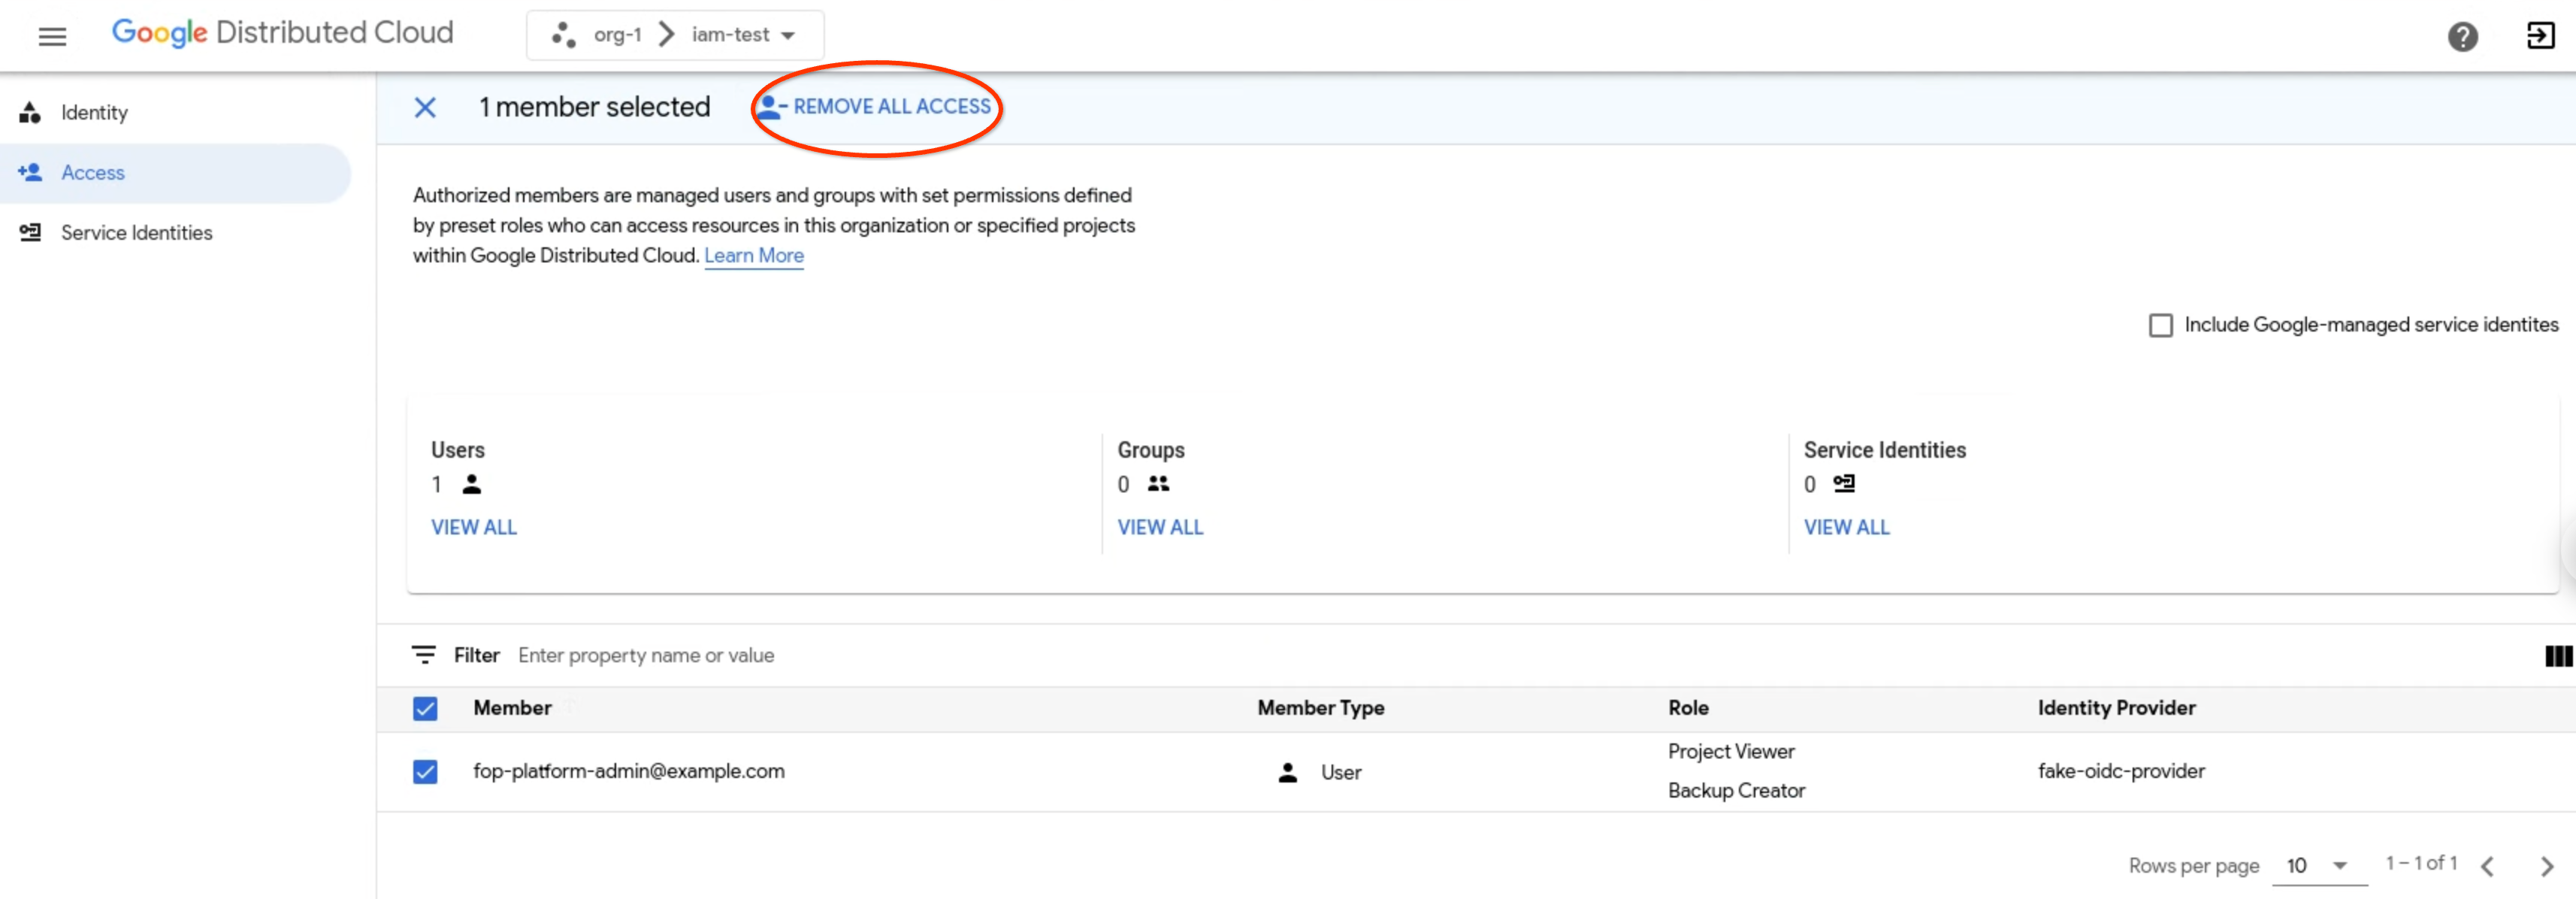
- Klik Remove All Access untuk menghapus semua binding peran yang terkait dengan
anggota dari project Anda saat ini.
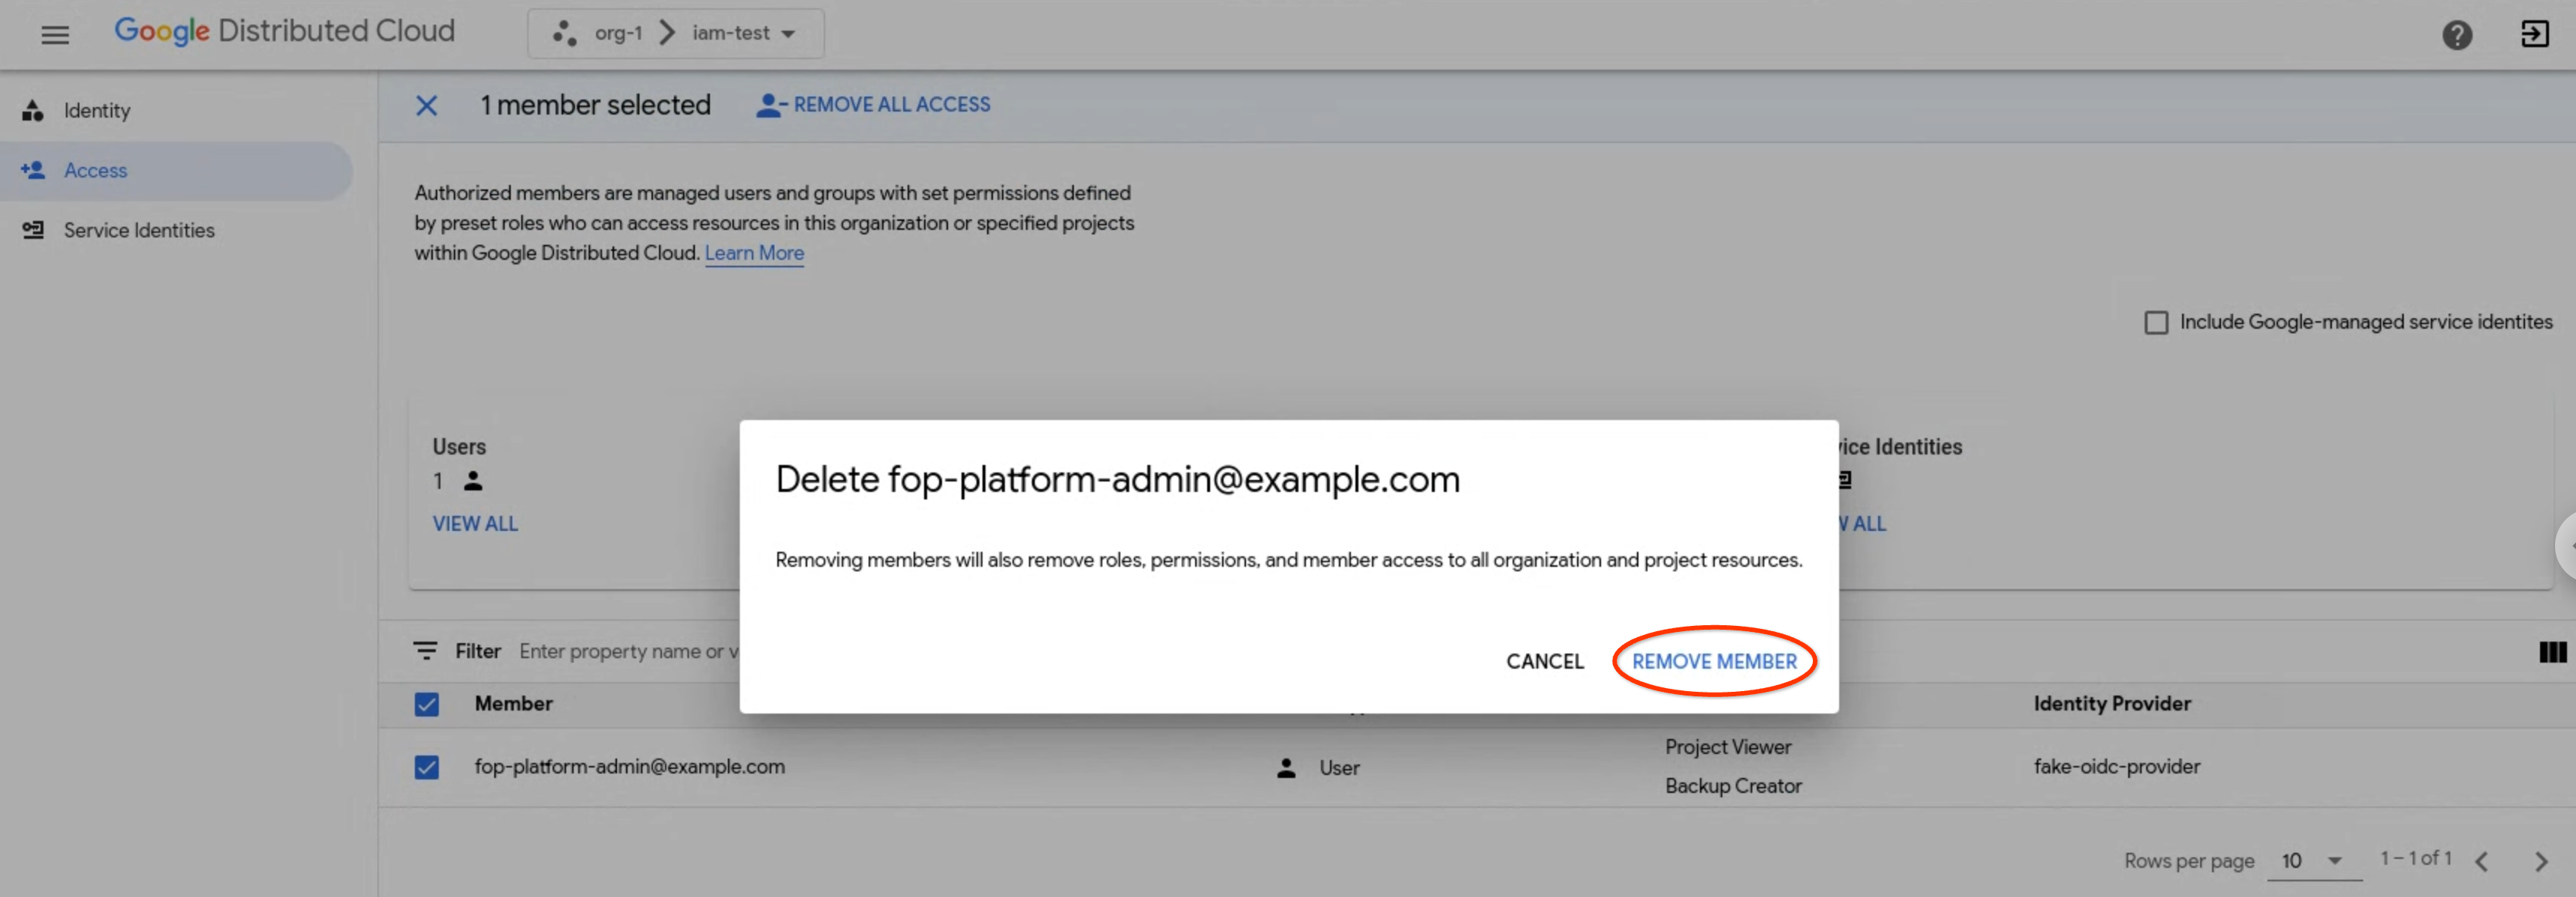
- Saat diminta, klik Hapus Anggota untuk mengonfirmasi.
gdcloud
Pastikan Anda telah menginstal gdcloud CLI.
Login menggunakan perintah
gdcloud auth loginuntuk melakukan autentikasi dengan penyedia identitas Anda. Untuk mengetahui informasi selengkapnya, lihat autentikasi gdcloud CLI.Menghapus binding peran untuk sebuah project:
gdcloud projects remove-iam-policy-binding PROJECT \
  --member=USER_ACCOUNT \
  --role=ROLE
Ganti variabel berikut:
PROJECT: nama project tempat Anda menghapus binding peran.USER_ACCOUNT: akun pengguna yang ingin Anda hapus perannya. Flag ini menerima alamat email pengguna dengan awalan penyedia identitas (user:idpprefix-user@example.com) atau nama akun layanan dengan project akun layanan (serviceAccount:projectName:serviceAccountName).ROLE: nama peran yang telah ditetapkan atau peran khusus yang ingin Anda hapus dari akun pengguna.