


効果的な IP アドレス計画は、ワークロードとサービスのスケーリングに伴う将来のネットワークの中断を軽減するのに役立ちます。
このドキュメントは、組織の IP アドレス範囲の計画を担当するプラットフォーム管理者グループ内のネットワーク管理者向けです。詳細については、 GDC エアギャップ ドキュメントの対象読者をご覧ください。
慎重な IP アドレス計画のメリット
慎重な IP アドレス計画には、次のようなメリットがあります。
- 分離: 組織間、管理プレーンとデータプレーン間の適切なネットワーク セグメンテーション。
- スケーラビリティ: 組織のプロビジョニング後に IP アドレス空間を追加で割り振ることができない管理サービスなど、現在および将来の ワークロードとサービスに十分な IP アドレス空間。
- 接続性: GDC エアギャップ ユニバース内のすべてのコンポーネントと、必要に応じて外部ネットワークへの正しいルーティングと到達可能性。
- コンプライアンス: 環境で義務付けられている特定のネットワーク アドレス指定スキームまたは 制限の遵守。
GDC アーキテクチャでは、 仮想ルーティングと転送(VRF) インスタンスを使用して、ネットワークの分離とセグメンテーションを実現します。管理する IP アドレス空間と、IO が排他的に所有する IP アドレス空間を把握することが、計画を成功させる鍵となります。
プランニング プロセス
IO が組織をプロビジョニングする前に、組織の IP アドレス アーキテクチャを決定する必要があります。IO がこれらの手順をご案内します。
組織のネットワーク IP アドレスを計画してプロビジョニングする大まかな手順は次のとおりです。
CIDR 範囲を定義する: ネットワーク チームと協力して、デフォルト VPC、インフラストラクチャ VPC、管理ネットワーク セグメント、データ ネットワーク セグメントに適切な 重複しない CIDR ブロックを決定します。
CIDR 範囲を IO に提供する: 新しい 組織をリクエストするときに、組織の取り込みアンケート(OIQ)の 一部として、これらの CIDR ブロックを IO に提供します。IO は、CIDR ブロックを使用して、適切な API サーバーに必要なグローバル サブネットを構成します。
IO が組織をプロビジョニングした後、組織内の特定の IP アドレス空間(主にワークロードのデプロイと外部サービスの公開)を管理する必要があります。
IP アドレス アーキテクチャの計画の詳細については、このドキュメントの IP アドレス アーキテクチャに関する考慮事項をご覧ください。
各ネットワークの詳細と、各ネットワークの CIDR 範囲の選択方法については、このドキュメントの組織の IP アドレスに関する考慮事項をご覧ください。
IP アドレス アーキテクチャに関する考慮事項
組織のネットワーキング要件が変更されたときに適応できる永続的な IP アドレス アーキテクチャをプロビジョニングするには、GDC で次の IP アドレスの特性を考慮してください。
- 重複する IP アドレスと重複しない IP アドレス:
- Virtual Private Cloud(VPC)ネットワークは、異なる組織間で重複する可能性がありますが、組織内のすべてのゾーンで一意であり、ピアリングするネットワークと重複しないようにする必要があります。
- 組織が別々の インターコネクトを使用している場合、外部ネットワーク セグメントは異なる組織間で重複する可能性があります。 インターコネクトを共有している場合、IP アドレスは同じ組織内のすべてのゾーンで一意であり、ピアリングするネットワークと重複しないようにする必要があります。
- 最小 CIDR ブロックサイズ: 各ネットワーク セグメントに指定された最小 CIDR プレフィックス長を遵守して、システム コンポーネントと将来の成長に十分なアドレス空間を割り振ります。
- RFC 1918 の優先度: ほとんどの マネージド ネットワークでパブリック IP アドレスを使用できますが、ゾーンがインターネットに接続されていない場合は、 RFC 1918 プライベート アドレスを 内部 GDC エアギャップ ネットワークに一般的に使用することをおすすめします。
- OIQ の正確性: OIQ で IO に提供する情報は 重要です。IP アドレス範囲が不正確または計画が不十分な場合、デプロイに大きな課題が生じる可能性があります。
- マルチゾーン: 組織の VPC と外部ネットワーク セグメントは グローバル組織にまたがっていますが、各ゾーンに一意の IP アドレスを割り振る必要があります。 その IP アドレスはそのグローバル組織内で重複しません。グローバル サブネットを使用して、特定の組織の各ゾーンに一意の IP アドレス範囲を割り振ります。
IP アドレス アーキテクチャの例を次の図に示します。
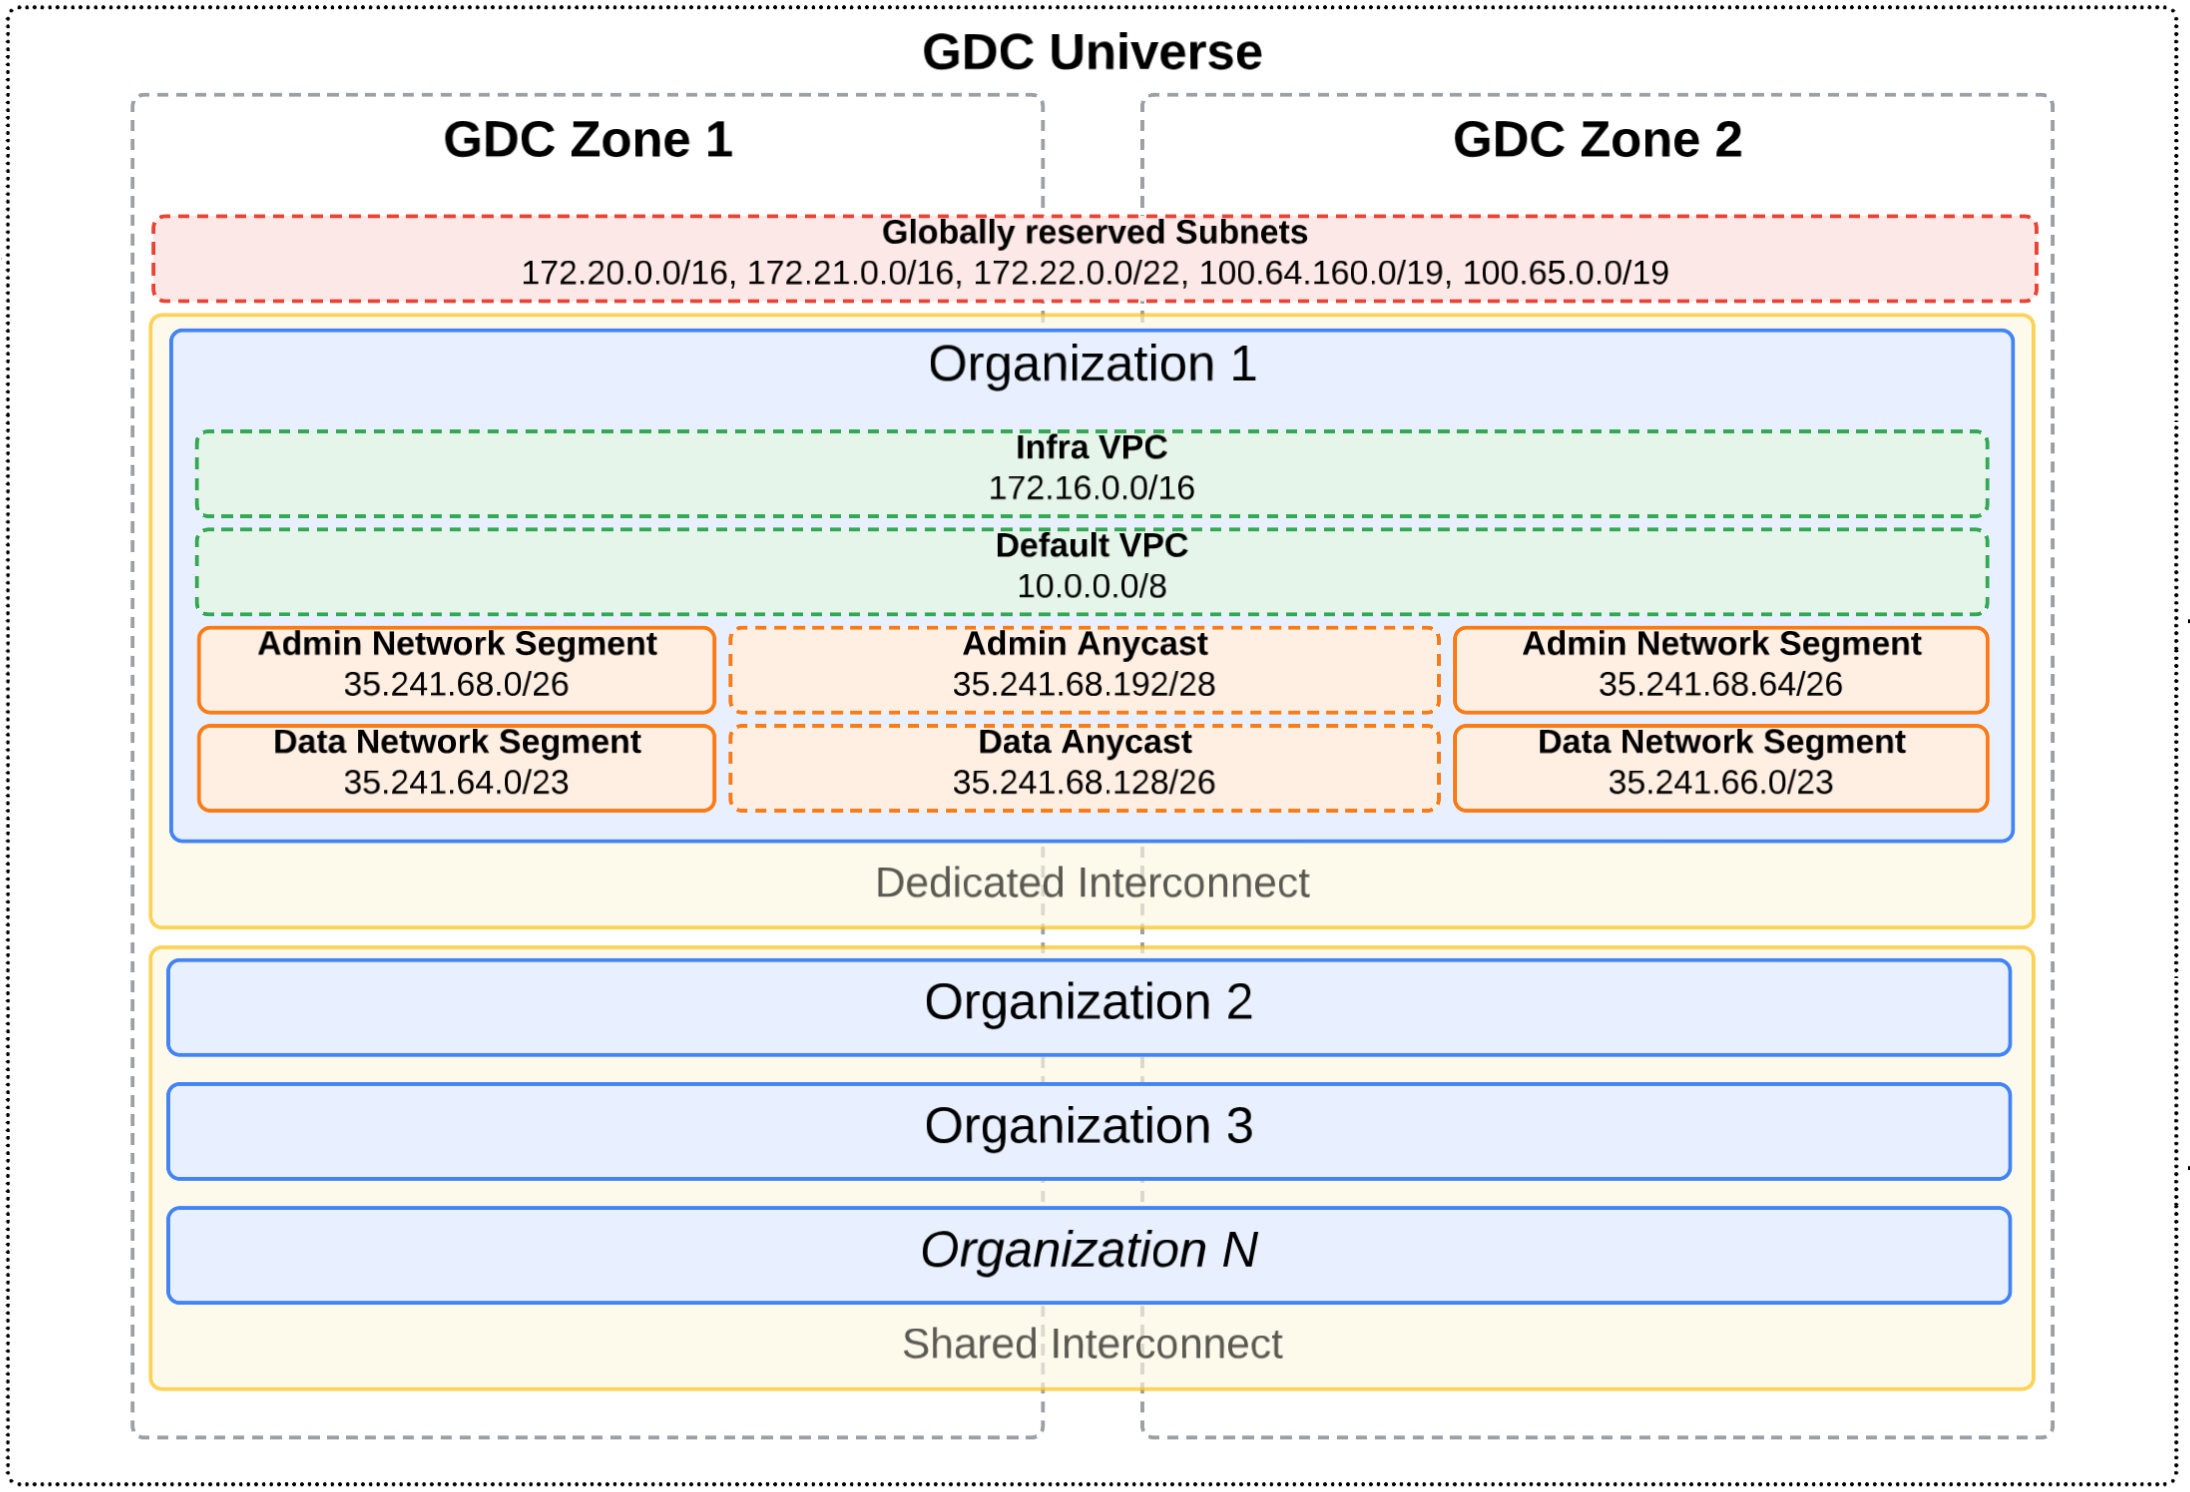
この図では、マルチゾーン ユニバースにまたがる 2 つの異なる インターコネクト (Dedicated Interconnect と Shared Interconnect)があります。 このユニバースには複数の組織が定義されています。組織 1 は Dedicated Interconnect 内にあるため、外部スコープのサブネットはユニバース内の他の組織と重複する可能性があります。ただし、Shared Interconnect 内の組織はすべて同じインターコネクト内にあるため、外部スコープのサブネットを重複させることはできません。
各組織は、VPC ネットワークと外部ネットワーク セグメントを定義します。この例では、エニーキャスト IP アドレスを使用して、ゾーンの外部ネットワーク セグメント間でトラフィックをルーティングします。これにより、最も近いゾーンまたはパフォーマンスの高いゾーンがネットワーキング リクエストを処理します。エニーキャスト IP アドレスの詳細については、 GDC の IP アドレスをご覧ください。
組織の IP アドレスに関する考慮事項
CIDR 範囲を定義する OIQ を完了する前に、各ネットワークを確認し、組織内での目的を把握してください。
- デフォルト VPC: 内部ワークロードの内部 IP アドレスをホストします。組織のプロビジョニング後に、このネットワークに追加の IP アドレスを割り振ることができます。
- インフラストラクチャ VPC: ファーストパーティ GDC エアギャップ サービスの内部 IP アドレスをホストします。組織のプロビジョニング後に、このネットワークに追加の IP アドレスを割り振ることはできません。
- 管理ネットワーク セグメント: 管理サービスの外部 IP アドレスをホストします。組織のプロビジョニング後に、このネットワークに追加の IP アドレスを割り振ることはできません。
- データ ネットワーク セグメント: 外部サービスの外部 IP アドレスをホストします。組織のプロビジョニング後に、このネットワークに追加の IP アドレスを割り振ることができます。
ネットワークの説明と使用する IP アドレスの詳細については、 GDC のネットワークをご覧ください。
VPC ネットワーク
組織の VPC ネットワーク内の IP アドレス空間をプロビジョニングするために、各 VPC ネットワーク タイプの次の情報を準備して IO に提供します。
デフォルト VPC
仮想マシン(VM)やコンテナなどの内部ワークロードは、デフォルト VPC からデプロイして管理します。
デフォルト VPC の IP アドレスは、ユニバースのすべてのゾーンにある他の VPC と、ピアリングされたネットワーク IP アドレスと重複しないようにする必要があります。この VPC の IP アドレスは、組織間で重複する可能性があり、 RFC 1918 プライベート IP アドレスまたはパブリック IP アドレスにすることができます。組織のプロビジョニング後に、デフォルト VPC サブネットを追加で作成できます。
デフォルト VPC のルート IP アドレス範囲について IO と連携する場合は、次の情報を考慮してください。対応する OIQ フィールドとグローバル ルート サブネット名は固定値であり、変更できません。
- OIQ フィールド:
defaultVPCCIDR - グローバル ルート サブネット名:
default-vpc-root-cidr - グローバル API サーバー: グローバル組織
- サブネットの最小サイズ:
/16ゾーンごとに - サブネットの推奨サイズ:
/16ゾーンごとに
インフラストラクチャ VPC
ワークロードをインフラストラクチャ VPC に直接デプロイすることはできませんが、システム管理の GDC エアギャップ サービスで使用する IP アドレス範囲を指定する必要があります。
インフラストラクチャ VPC の IP アドレスは、ユニバースのすべてのゾーンにある他の VPC と、ピアリングされたネットワーク IP アドレスと重複しないようにする必要があります。この VPC の IP アドレスは、組織間で重複する可能性があり、RFC 1918 プライベート IP アドレスまたはパブリック IP アドレスにすることができます。組織のプロビジョニング後に、インフラストラクチャ VPC サブネットを追加で作成することはできません。
インフラストラクチャ VPC のルート IP アドレス範囲について IO と連携する場合は、次の情報を考慮してください。対応する OIQ フィールドとグローバル ルート サブネット名は固定値であり、変更できません。
- OIQ フィールド:
infraVPCCIDR - グローバル ルート サブネット名:
infra-vpc-root-cidr - グローバル API サーバー: グローバル ルート
- サブネットの最小サイズ:
/16ゾーンごとに - サブネットの推奨サイズ:
/16ゾーンごとに
外部ネットワーク セグメント
組織の外部ネットワーク内の IP アドレス空間をプロビジョニングするために、各外部ネットワーク セグメント タイプの次の情報を準備して IO に提供します。
管理ネットワーク セグメント
外部サービスを管理ネットワーク セグメントに直接デプロイすることはできませんが、組織で実行される管理サービス(GDC コンソールや管理 API など)で使用する IP アドレス範囲を指定する必要があります。組織のプロビジョニング後に、このネットワークに追加の IP アドレスを割り振ることはできません。
組織が別々のインターコネクト アタッチメント グループを使用している場合、管理ネットワーク セグメントの IP アドレスは異なる組織間で重複する可能性があります。 アタッチメント グループを共有している場合、IP アドレスは同じ組織内のすべてのゾーンで一意であり、ピアリングするネットワークと重複しないようにする必要があります。 組織のプロビジョニング後に、管理ネットワーク セグメント サブネットを追加で作成することはできません。
管理ネットワーク セグメントのルート IP アドレス範囲について IO と連携する場合は、次の情報を考慮してください。対応する OIQ フィールドとグローバル ルート サブネット名は固定値であり、変更できません。
- OIQ フィールド:
orgAdminExternalCIDR - グローバル ルート サブネット名:
admin-external-root-cidr - グローバル API サーバー: グローバル ルート
- サブネットの最小サイズ:
/26ゾーンごとに - サブネットの推奨サイズ: ゾーンごとに
/26
データ ネットワーク セグメント
組織の外部で動作する外部サービス( 下り(外向き)ネットワーク アドレス変換(NAT) や外部ロード バランサなど)は、 データ ネットワーク セグメント内でデプロイして管理します。組織のプロビジョニング後に、このネットワークに追加の IP アドレスを割り振ることができます。
組織が別々のインターコネクト アタッチメント グループを使用している場合、データ ネットワーク セグメントの IP アドレスは異なる組織間で重複する可能性があります。 アタッチメント グループを共有している場合、IP アドレスは同じ組織内のすべてのゾーンで一意であり、ピアリングするネットワークと重複しないようにする必要があります。 組織のプロビジョニング後に、データ ネットワーク セグメント サブネットを追加で作成できます。
データ ネットワーク セグメントのルート IP アドレス範囲について IO と連携する場合は、次の情報を考慮してください。対応する OIQ フィールドとグローバル ルート サブネット名は固定値であり、変更できません。
- OIQ フィールド:
orgDataExternalCIDR - グローバル ルート サブネット名:
data-external-root-cidr - グローバル API サーバー: グローバル ルート
- サブネットの最小サイズ:
/26ゾーンごとに - サブネットの推奨サイズ: ゾーンごとに
/23