


La planificación eficaz de las direcciones IP ayuda a mitigar las interrupciones futuras de las herramientas de redes para tus cargas de trabajo y servicios a medida que se escalan.
Este documento está dirigido a los administradores de red que forman parte del grupo de administradores de la plataforma y que son responsables de planificar sus rangos de direcciones IP para una organización. Para obtener más información, consulta Públicos de la documentación de Google Distributed Cloud aislado.
Beneficios de una planificación cuidadosa de las direcciones IP
Una planificación cuidadosa de las direcciones IP proporciona los siguientes beneficios:
- Aislamiento: Segmentación de red adecuada entre diferentes organizaciones y entre los planos de administración y de datos
- Escalabilidad: Espacio de direcciones IP suficiente para las cargas de trabajo y los servicios actuales y futuros, incluidos los servicios administrativos a los que no se puede asignar espacio de direcciones IP adicional después de que se aprovisiona una organización
- Conectividad: Enrutamiento y accesibilidad correctos para todos los componentes dentro del universo aislado de GDC y para las redes externas según sea necesario
- Cumplimiento: Adhesión a esquemas o restricciones de direccionamiento de red específicos que exige tu entorno
La arquitectura de GDC usa instancias de Virtual Routing and Forwarding (VRF) para lograr el aislamiento y la segmentación de la red. Comprender qué espacios de direcciones IP administras y cuáles son propiedad exclusiva de tu IO es clave para una planificación exitosa.
Proceso de planificación
Antes de que el IO aprovisione tu organización, debes determinar la arquitectura de direcciones IP de tu organización. El IO te guiará por estos pasos.
El proceso general para planificar y aprovisionar las direcciones IP de red de una organización es el siguiente:
Define los rangos de CIDR: trabaja con tu equipo de red para determinar los bloques de CIDR adecuados que no se superpongan para tu VPC predeterminada, la VPC de infraestructura, el segmento de red de administración y el segmento de red de datos.
Proporciona rangos de CIDR al IO: Proporciona estos bloques de CIDR al IO como parte del cuestionario de admisión de la organización (OIQ) cuando solicites una organización nueva. El IO usa los bloques de CIDR para configurar las subredes globales necesarias en los servidores de API adecuados.
Después de que el IO aprovisione tu organización, serás responsable de administrar ciertos espacios de direcciones IP dentro de la organización, principalmente para la implementación de cargas de trabajo y la exposición de servicios externos.
Para obtener más información sobre la planificación de la arquitectura de direcciones IP, consulta la sección Consideraciones sobre la arquitectura de direcciones IP de este documento.
Para obtener más información sobre cada red y cómo seleccionar los rangos de CIDR para cada red, consulta la sección Consideraciones sobre las direcciones IP para una organización de este documento.
Consideraciones sobre la arquitectura de direcciones IP
Para aprovisionar una arquitectura de direcciones IP duradera que se pueda adaptar cuando cambien los requisitos de red de tu organización, ten en cuenta los siguientes atributos de direcciones IP en GDC:
- Direcciones IP superpuestas y no superpuestas:
- Las redes de nube privada virtual (VPC) pueden superponerse entre diferentes organizaciones, pero deben ser únicas dentro de una organización en todas sus zonas y únicas de cualquier red con la que se comuniquen.
- Los segmentos de red externos pueden superponerse entre diferentes organizaciones si esas organizaciones usan interconexiones separadas. Si comparten una interconexión, las direcciones IP deben ser únicas dentro de la misma organización en todas sus zonas y únicas de cualquier red con la que se comuniquen.
- Tamaños mínimos de bloques de CIDR: Cumple con las longitudes mínimas de prefijo de CIDR especificadas para cada segmento de red para asignar suficiente espacio de direcciones para los componentes del sistema y el crecimiento futuro.
- Preferencia de RFC 1918: Si bien las direcciones IP públicas se pueden usar en la mayoría de las redes administradas, si la zona no se conecta a Internet, generalmente se recomiendan las direcciones privadas RFC 1918 para las redes internas de GDC aislado.
- Precisión del OIQ: La información que proporcionas a tu IO en el OIQ es fundamental. Los rangos de direcciones IP inexactos o mal planificados pueden generar desafíos de implementación significativos.
- Multizona: Las VPC de la organización y los segmentos de red externos abarcan una organización global, pero requieren asignaciones de direcciones IP únicas para cada zona que no se superpongan dentro de esa organización global. Usa subredes globales para asignar rangos de direcciones IP únicos para cada zona de una organización determinada.
Como ejemplo de arquitectura de direcciones IP, consulta el siguiente diagrama:
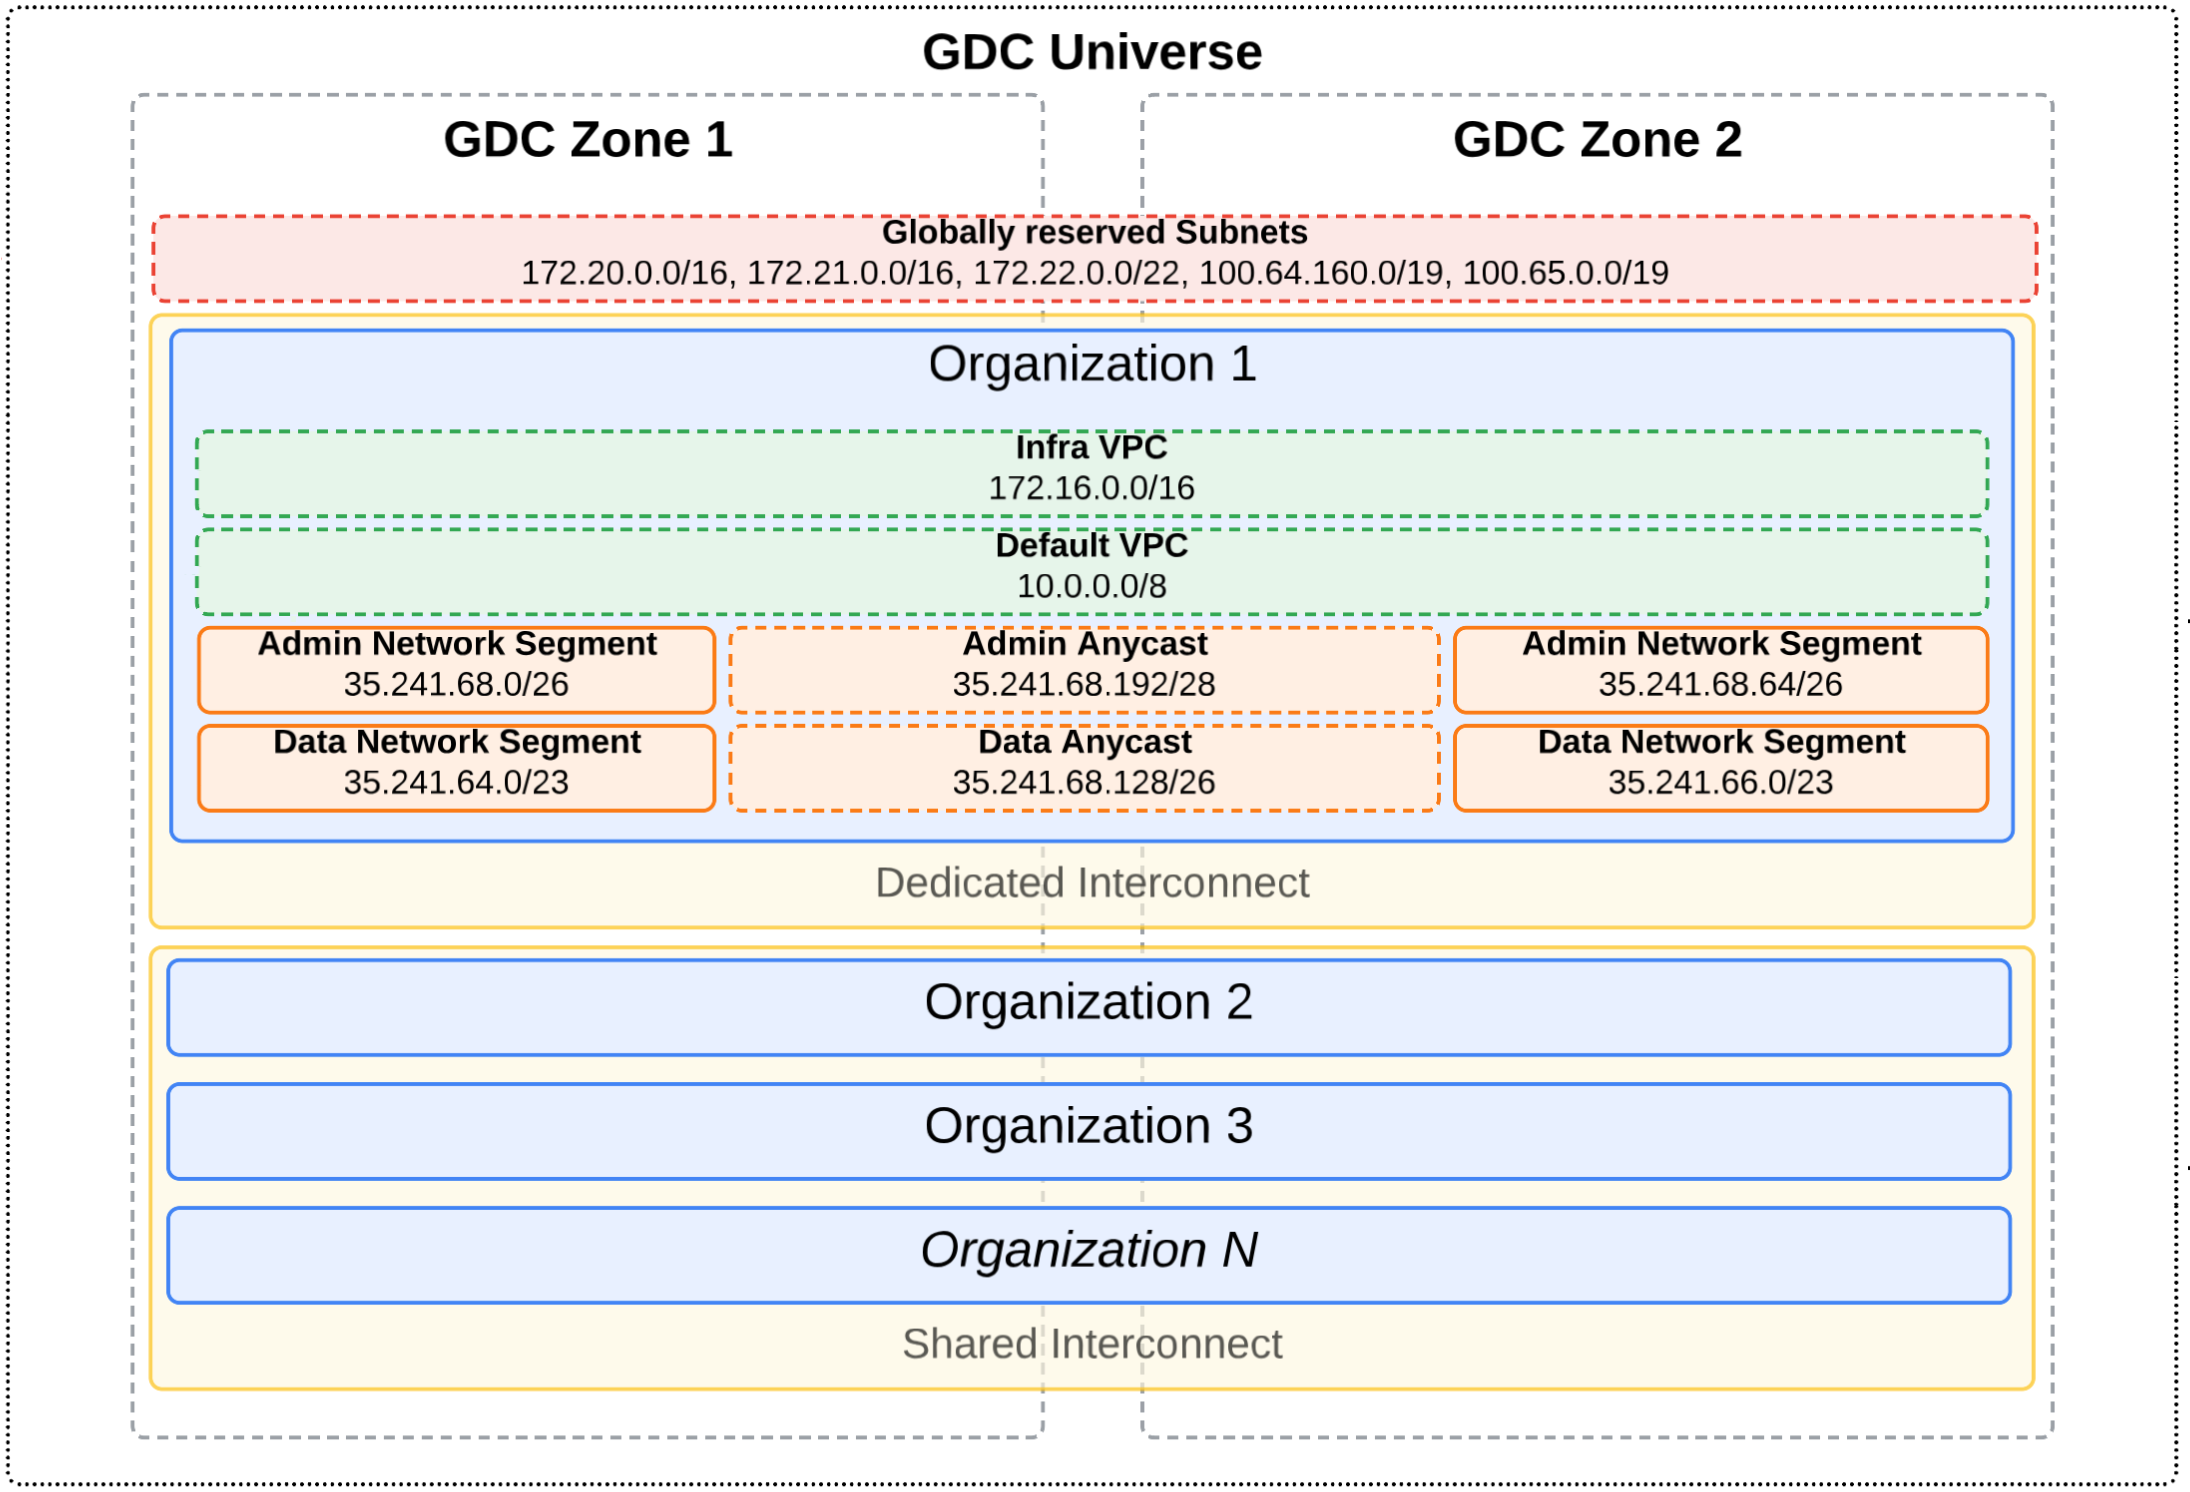
En este diagrama, hay dos interconexiones diferentes que abarcan un universo multizona: interconexión dedicada e interconexión compartida. En este universo, se definen varias organizaciones. La organización 1 está dentro de una interconexión dedicada, por lo que sus subredes de alcance externo pueden superponerse con otras organizaciones del universo. Sin embargo, las organizaciones de la interconexión compartida no pueden tener subredes de alcance externo superpuestas entre sí, ya que todas residen dentro de la misma interconexión.
Cada organización define las redes de VPC y los segmentos de red externos. En este ejemplo, se usan direcciones IP de Anycast para enrutar el tráfico entre los segmentos de red externos zonales, de modo que la zona más cercana o con mejor rendimiento atiende la solicitud de red. Para obtener más información sobre las direcciones IP de Anycast, consulta Direcciones IP en GDC.
Consideraciones sobre las direcciones IP para una organización
Revisa cada red y comprende su propósito dentro de tu organización antes de completar el OIQ para definir los rangos de CIDR:
- **VPC predeterminada**: Aloja direcciones IP internas para cargas de trabajo internas. Puedes asignar direcciones IP adicionales a esta red después de que se aprovisione tu organización.
- VPC de infraestructura: Aloja direcciones IP internas para servicios aislados de GDC de origen. No puedes asignar direcciones IP adicionales a esta red después de que se aprovisione tu organización.
- Segmento de red de administración: Aloja direcciones IP externas para servicios administrativos. No puedes asignar direcciones IP adicionales a esta red después de que se aprovisione tu organización.
- Segmento de red de datos: Aloja direcciones IP externas para servicios externos. Puedes asignar direcciones IP adicionales a esta red después de que se aprovisione tu organización.
Para obtener más información sobre las descripciones de red y las direcciones IP que usan, consulta Redes en GDC.
Redes de VPC
Prepara la siguiente información para cada tipo de red de VPC para entregarla a tu IO para el aprovisionamiento de tus espacios de direcciones IP dentro de las redes de VPC de tu organización.
VPC predeterminada
Implementas y administras tus cargas de trabajo internas, como máquinas virtuales (VM) y contenedores, desde la VPC predeterminada.
Las direcciones IP de la VPC predeterminada deben ser únicas de otras VPC en todas las zonas de tu universo y de cualquier dirección IP de red con intercambio de tráfico. Las direcciones IP de esta VPC pueden superponerse entre diferentes organizaciones y pueden ser direcciones IP privadas RFC 1918 o direcciones IP públicas. Puedes crear subredes de VPC predeterminadas adicionales después de que se aprovisione la organización.
Ten en cuenta la siguiente información cuando colabores con tu IO en el rango de direcciones IP raíz de la VPC predeterminada. Ten en cuenta que el campo OIQ correspondiente y el nombre de la subred raíz global son valores fijos y no se pueden cambiar.
- Campo OIQ:
defaultVPCCIDR - Nombre de la subred raíz global:
default-vpc-root-cidr - Servidor de API global: Organización global
- Tamaño mínimo de la subred:
/16para cada zona - Tamaño recomendado de la subred:
/16para cada zona
VPC de infraestructura
No implementas cargas de trabajo directamente en la VPC de infraestructura, pero debes proporcionar el rango de direcciones IP para que lo consuman los servicios aislados de GDC administrados por el sistema.
Las direcciones IP de la VPC de infraestructura deben ser únicas de otras VPC en todas las zonas de tu universo y de cualquier dirección IP de red con intercambio de tráfico. Las direcciones IP de esta VPC pueden superponerse entre diferentes organizaciones y pueden ser direcciones IP privadas RFC 1918 o direcciones IP públicas. No puedes crear subredes de VPC de infraestructura adicionales después de que se aprovisione la organización.
Ten en cuenta la siguiente información cuando colabores con tu IO en el rango de direcciones IP raíz de la VPC de infraestructura. Ten en cuenta que el campo OIQ correspondiente y el nombre de la subred raíz global son valores fijos y no se pueden cambiar.
- Campo OIQ:
infraVPCCIDR - Nombre de la subred raíz global:
infra-vpc-root-cidr - Servidor de API global: Raíz global
- Tamaño mínimo de la subred:
/16para cada zona - Tamaño recomendado de la subred:
/16para cada zona
Segmentos de red externos
Prepara la siguiente información para cada tipo de segmento de red externo para entregarla a tu IO para el aprovisionamiento de tus espacios de direcciones IP dentro de las redes externas de tu organización.
Segmento de red de administración
No implementas servicios externos directamente en el segmento de red de administración, pero debes proporcionar el rango de direcciones IP para que lo consuman los servicios administrativos que se ejecutarán en tu organización, como la consola de GDC y las APIs de administración. No puedes asignar direcciones IP adicionales a esta red después de que se aprovisione tu organización.
Las direcciones IP del segmento de red de administración pueden superponerse entre diferentes organizaciones si esas organizaciones usan grupos de adjuntos de interconexión separados. Si comparten un grupo de adjuntos, las direcciones IP deben ser únicas dentro de la misma organización en todas sus zonas y únicas de cualquier red con la que se comuniquen. No puedes crear subredes de segmento de red de administración adicionales después de que se aprovisione la organización.
Ten en cuenta la siguiente información cuando colabores con tu IO en el rango de direcciones IP raíz del segmento de red de administración. Ten en cuenta que el campo OIQ correspondiente y el nombre de la subred raíz global son valores fijos y no se pueden cambiar.
- Campo OIQ:
orgAdminExternalCIDR - Nombre de la subred raíz global:
admin-external-root-cidr - Servidor de API global: Raíz global
- Tamaño mínimo de la subred:
/26para cada zona - Tamaño recomendado de la subred:
/26para cada zona
Segmento de red de datos
Implementas y administras tus servicios externos que operan fuera de tu organización, como la traducción de direcciones de red (NAT) de salida y los balanceadores de cargas externos, dentro del segmento de red de datos. Puedes asignar direcciones IP adicionales a esta red después de que se aprovisione tu organización.
Las direcciones IP del segmento de red de datos pueden superponerse entre diferentes organizaciones si esas organizaciones usan grupos de adjuntos de interconexión separados. Si comparten un grupo de adjuntos, las direcciones IP deben ser únicas dentro de la misma organización en todas sus zonas y únicas de cualquier red con la que se comuniquen. Puedes crear subredes de segmento de red de datos adicionales después de que se aprovisione la organización.
Ten en cuenta la siguiente información cuando colabores con tu IO en el rango de direcciones IP raíz del segmento de red de datos. Ten en cuenta que el campo OIQ correspondiente y el nombre de la subred raíz global son valores fijos y no se pueden cambiar.
- Campo OIQ:
orgDataExternalCIDR - Nombre de la subred raíz global:
data-external-root-cidr - Servidor de API global: Raíz global
- Tamaño mínimo de la subred:
/26para cada zona - Tamaño recomendado de la subred:
/23para cada zona
¿Qué sigue?
- Descripción general de la interconexión
- Crea un grupo de adjuntos
- Aprovisiona direcciones IP para cargas de trabajo
- Trae tus propias direcciones IP externas