


Google Distributed Cloud(GDC)air-gapped は、ウェブ証明書を取得するための公開鍵基盤(PKI)API を提供します。この API は、次のユーザーモードをサポートしています。
- フルマネージド: GDC PKI インフラストラクチャによって発行され、GDC マネージドの自己署名 ルート認証局(CA)にチェーンされた証明書。
- BYO 証明書: デフォルトのワイルドカード 証明書を含む証明書のプールを提供します。GDC は、サービスに最適な証明書を使用します。
- ACME を使用した BYO 証明書: ACME サーバーによって発行され、公開サービスで使用される証明書。
- BYO SubCA: GDC PKI インフラストラクチャによって発行され、SubCA にチェーンされた証明書。SubCA を指定して、GDC に運用させる必要があります。
インフラストラクチャ PKI モードの定義
このセクションでは、各 PKI ユーザーモードについて詳しく説明します。
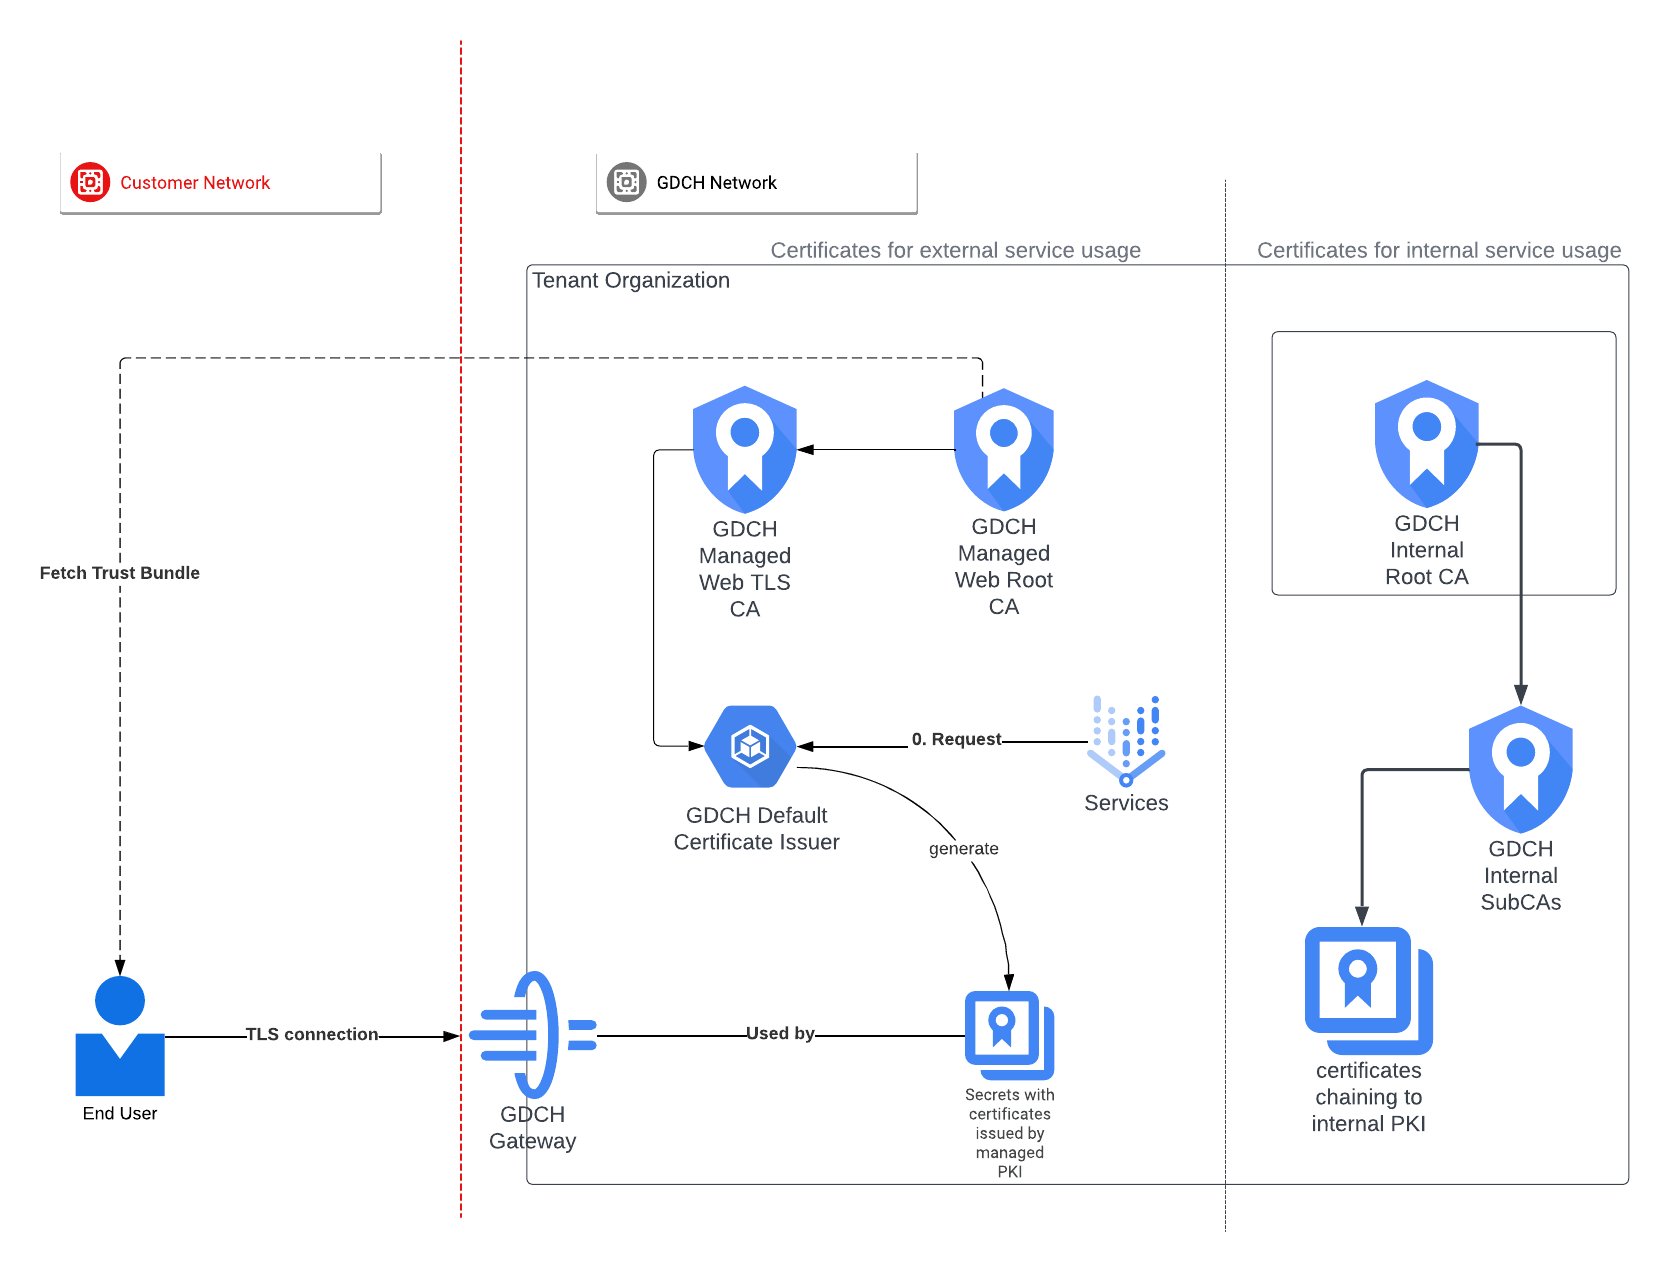
フルマネージド モード(デフォルト モード)
フルマネージド モードでは、各組織管理クラスタは GDC 公開鍵基盤(PKI)に依存して証明書を発行します。新しい組織を作成すると、このモードがデフォルト モードとして適用されます。その後、別の PKI モードに切り替えることができます。
このモードでは、信頼のためにルート CA を取得して環境に配布する必要があります。
BYO 証明書モード
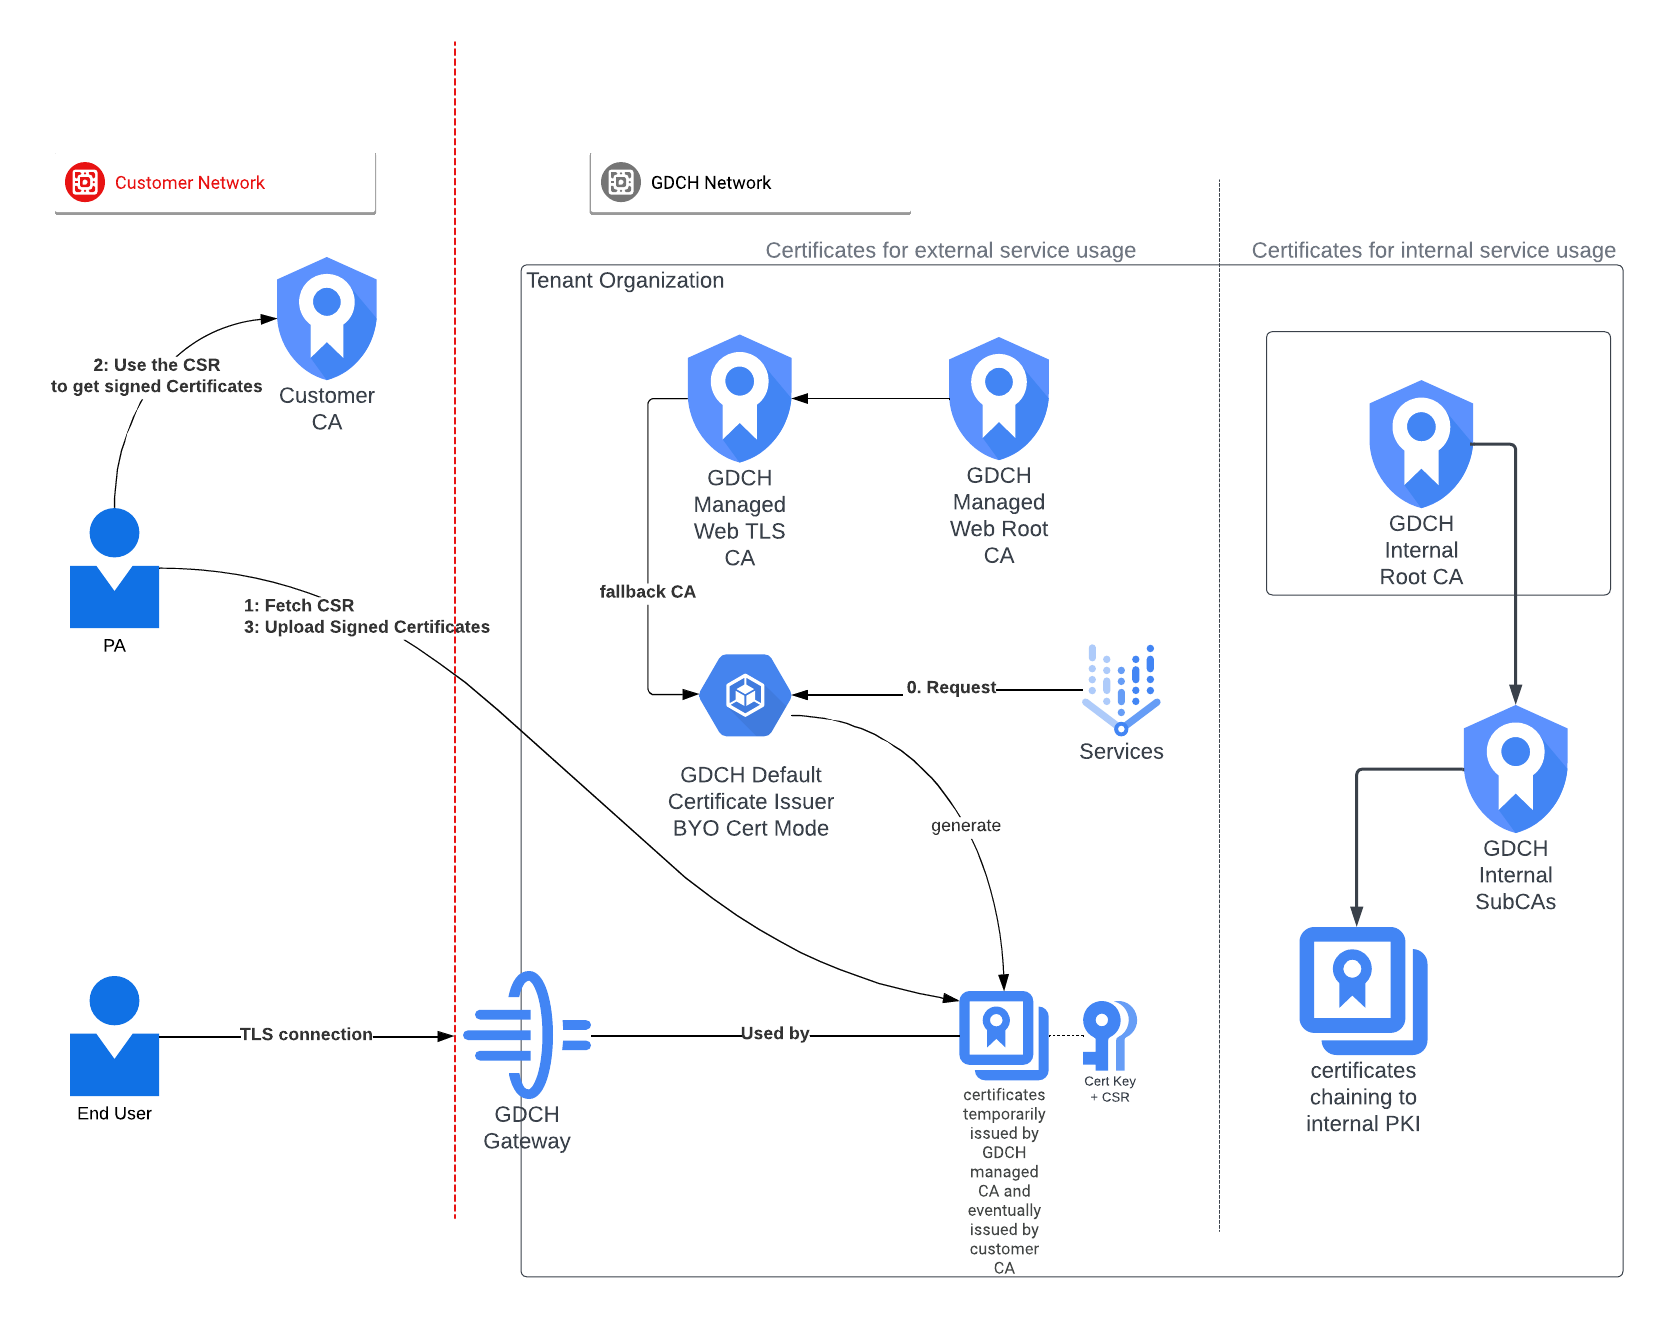
BYO 証明書モードでは、外部 CA またはユーザー管理の CA を使用してリーフ証明書に署名できます。このモードでは、証明書リクエストごとに証明書署名リクエスト(CSR)が生成されます。署名を待機している間、BYO 証明書モードでは、証明書リクエストと一致する既存の顧客署名証明書がプール内で検索されます。
- 一致する証明書が見つからない場合、GDC マネージドのフォールバック CA は、すぐに使用できる一時証明書を発行します。
- 一致する証明書が見つかった場合は、一致する証明書を現在のリクエストの一時証明書として使用します。
CSR に署名するには、次の手順を行います。
Certificateカスタム リソースのステータスから CSR をダウンロードします。- 署名付き証明書と外部 CA 証明書を同じ
Certificateカスタム リソースにアップロードし、specフィールドを更新します。
検証を管理して一時証明書を置き換えるため、Distributed Cloud はアップロードされた証明書と外部 CA で証明書シークレットを更新します。 トラストストアを変更する必要はありません。
詳細については、 BYO 証明書に署名するをご覧ください。
ACME を使用した BYO 証明書モード
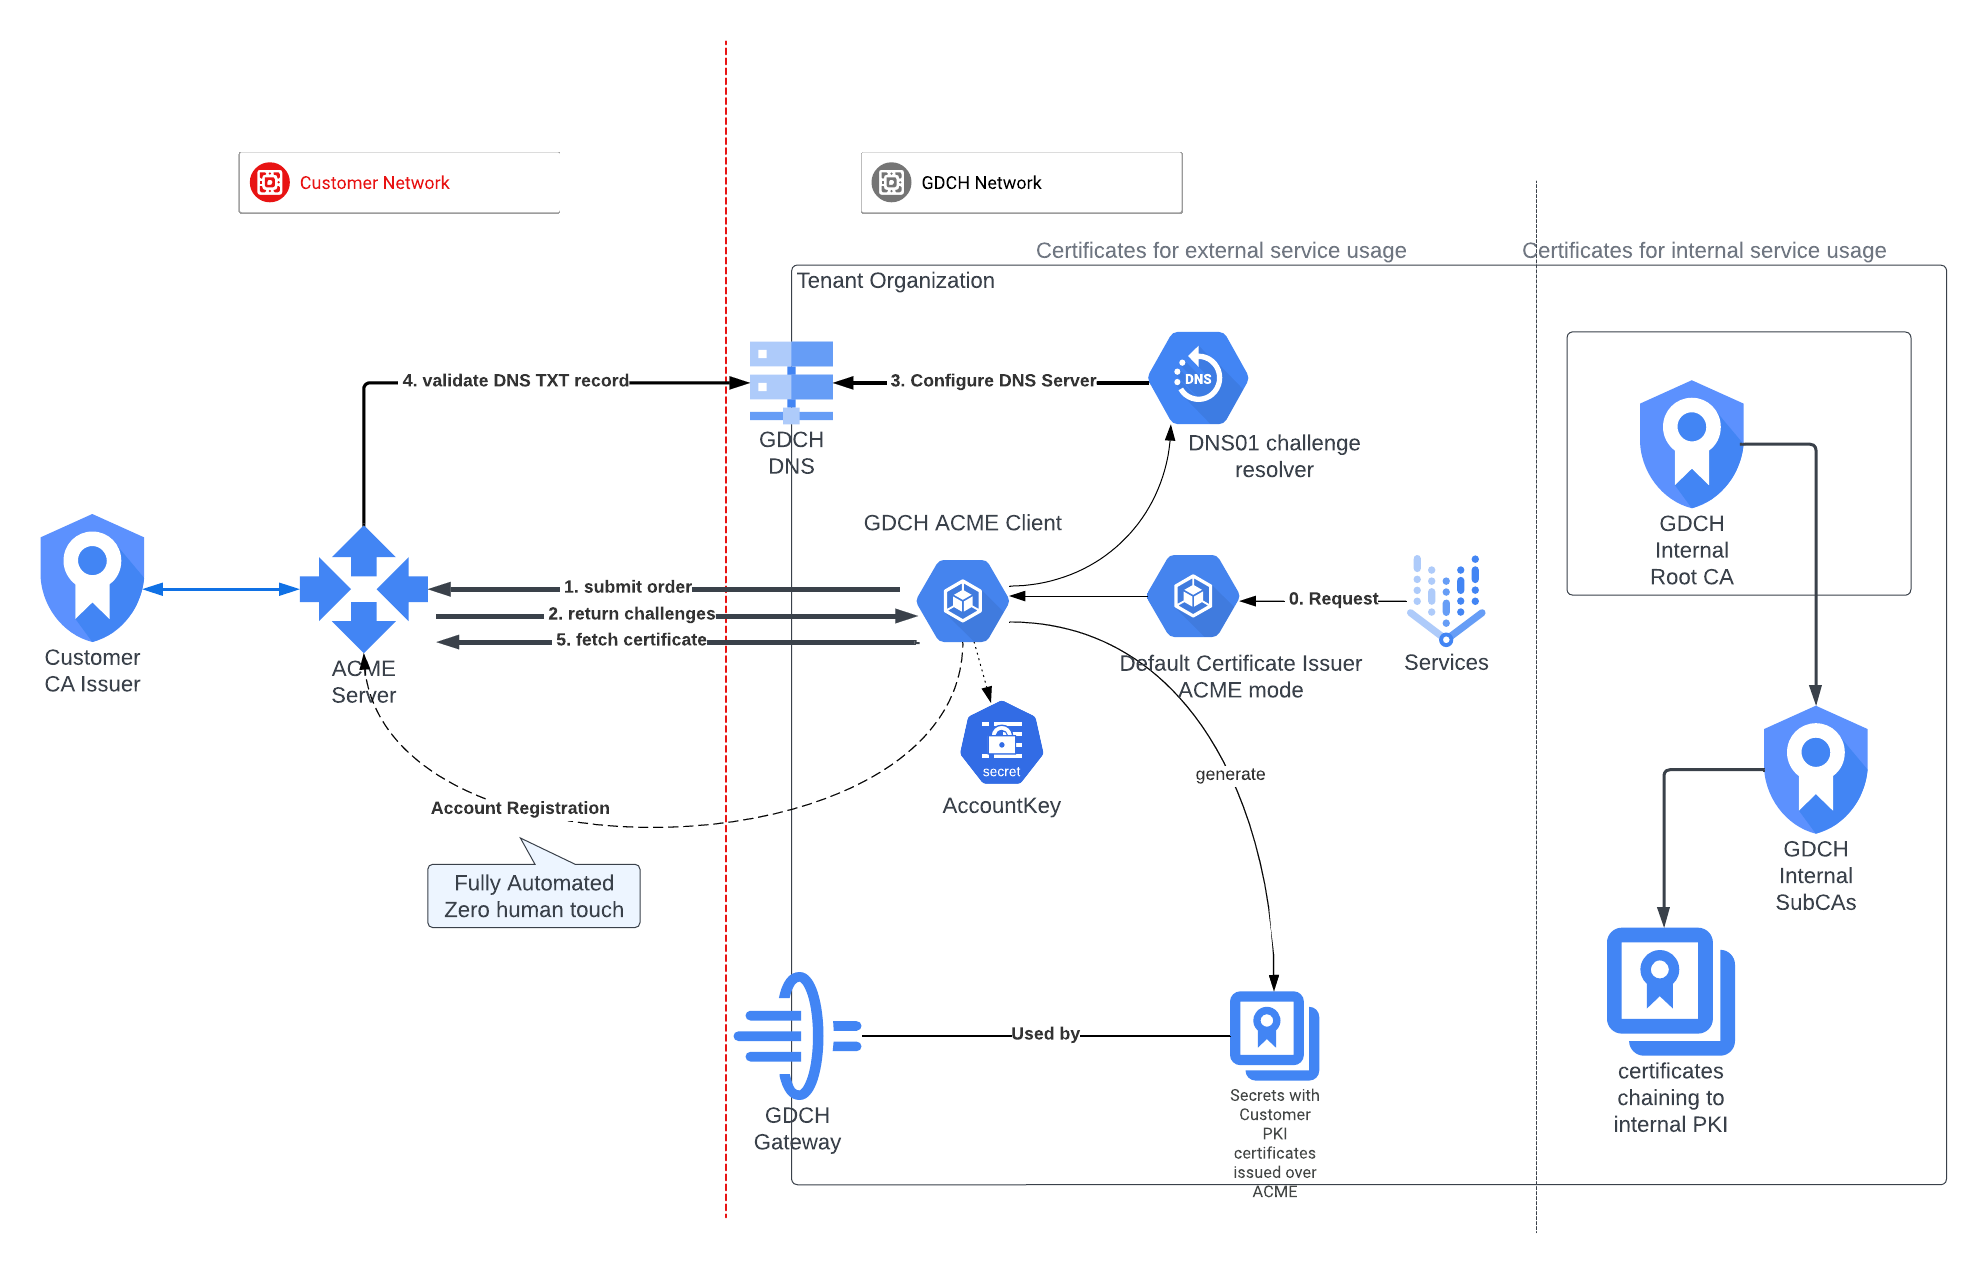
ACME を使用した BYO 証明書モードでは、GDC マネージドの ACME クライアントが Distributed Cloud サイトにデプロイされ、ACME サーバー(サイトにデプロイされた CA)と通信します。ACME サーバーは、ACME プロトコルを使用して証明書のリクエスト、検証、管理を行います。
ACME プロトコルは、HTTP-01 や DNS-01 など、さまざまなチャレンジをサポートしています。 これらのチャレンジは、ドメインの所有権を証明し、証明書を自動的に取得するのに役立ちます。 Distributed Cloud は DNS-01 チャレンジを使用します。このチャレンジでは、Distributed Cloud クライアントが特定の DNS レコードをドメインの DNS ゾーンに追加します。チャレンジが正常に完了すると、ACME CA が証明書を自動的に発行します。トラストストアを変更する必要はありません。
ACME プロトコルの詳細については、 RFC 8555 の Datatracker 公開ドキュメント(https://datatracker.ietf.org/doc/html/rfc8555)をご覧ください。
BYO SubCA モード
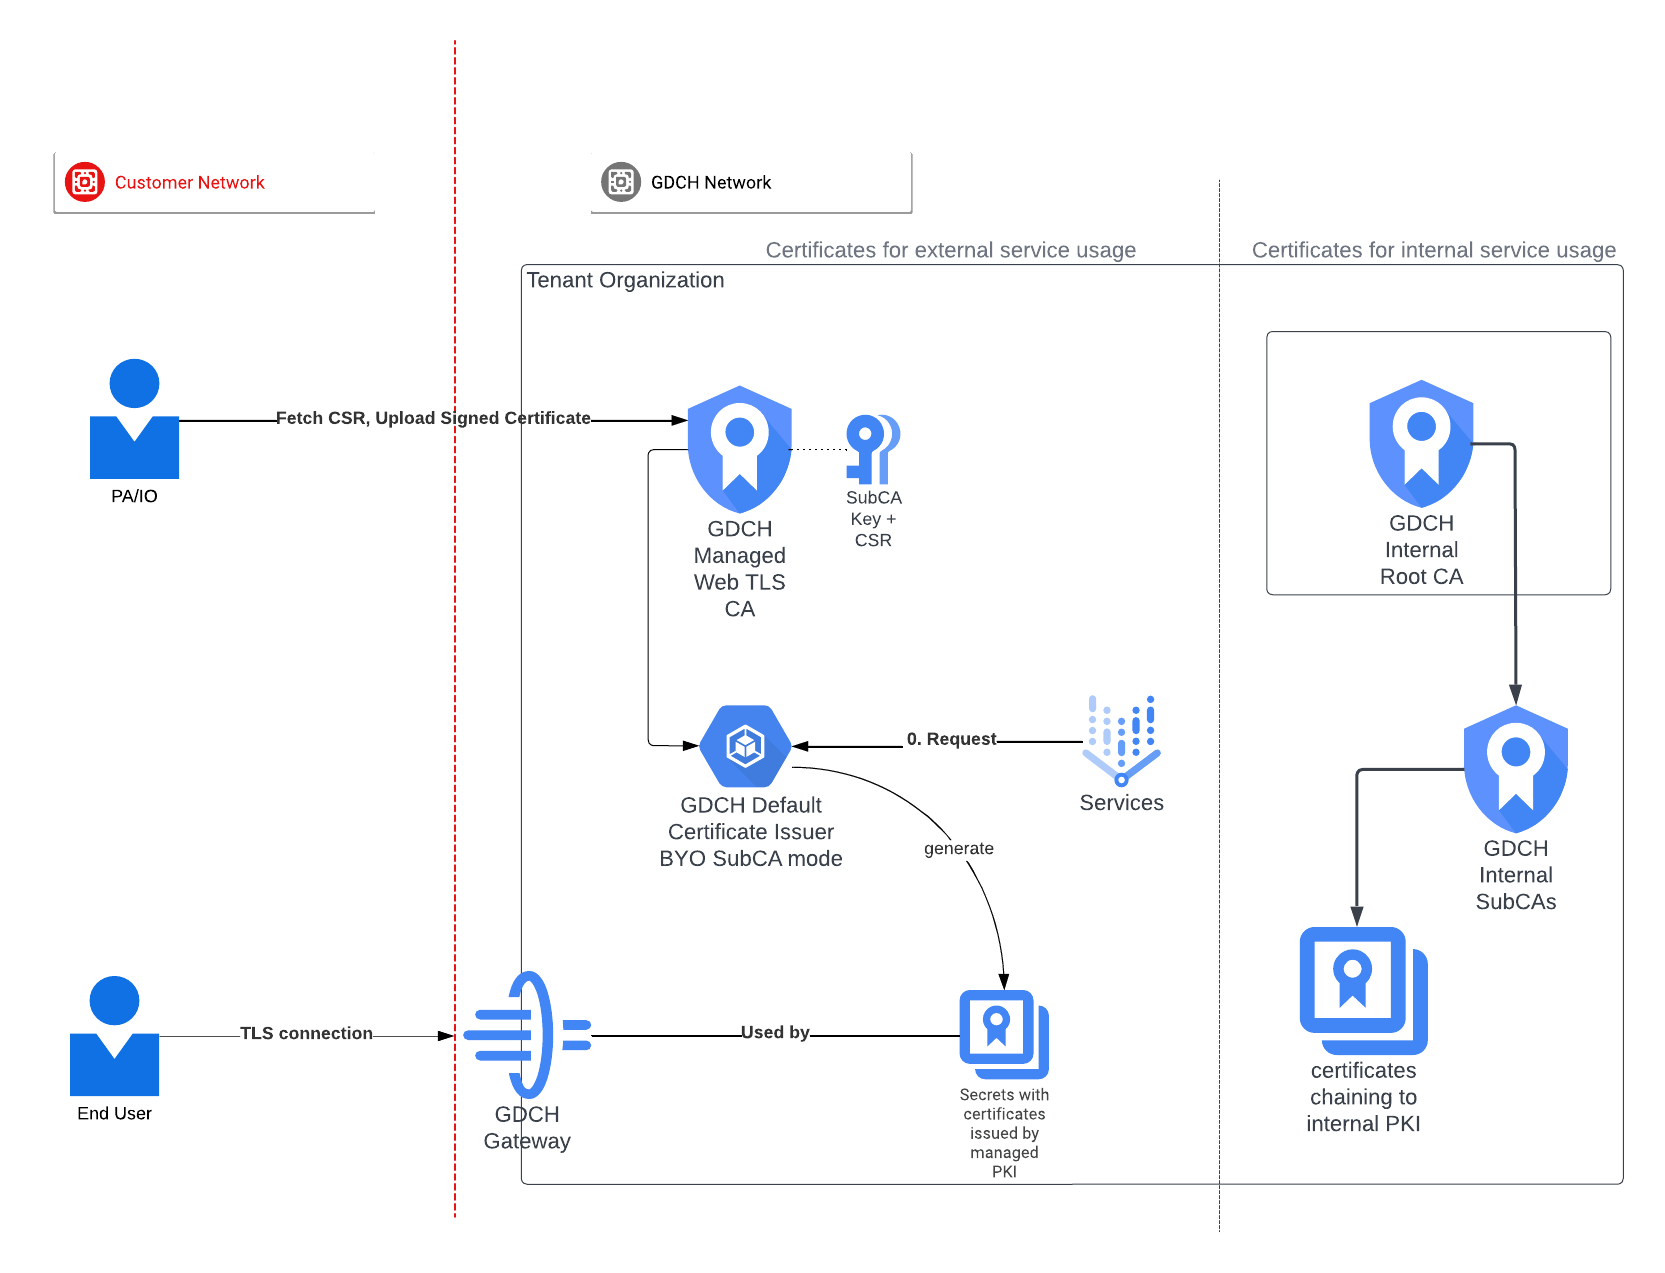
BYO SubCA モードでは、SubCA の CSR が Distributed Cloud 組織管理クラスタ内で生成されます。CSR リクエストに署名し、署名付き証明書をシステムにアップロードする必要があります。詳細については、
BYO SubCA 証明書に署名するをご覧ください。
この SubCA を指す CertificateIssuer カスタム リソースを作成し、デフォルトの CertificateIssuer としてマークできます。
新しく作成された subCA は、後続のすべてのウェブ証明書を発行します。トラストストアを変更する必要はありません。
別の PKI モードに移行する
PKI API は、デフォルトのフルマネージド モードから、サポートされている他のカスタム モードへの移行をサポートしています。詳細については、 別の PKI モードに移行するをご覧ください。