


Google Distributed Cloud (GDC) air-gapped bietet eine PKI-API (Public Key Infrastructure, Public-Key-Infrastruktur) , mit der Sie ein Webzertifikat erhalten können. Diese API unterstützt mehrere Nutzermodi:
- Vollständig verwaltet: Zertifikate, die von der GDC-PKI Infrastruktur ausgestellt und an eine von GDC verwaltete selbst signierte Stammzertifizierungsstelle (CA) verkettet werden.
- Eigenes Zertifikat: Sie stellen einen Pool von Zertifikaten mit einem Standard-Wildcard Zertifikat bereit. GDC verwendet das am besten passende Zertifikat für Ihren Dienst.
- Eigenes Zertifikat mit ACME: Zertifikate, die von öffentlich zugänglichen Diensten verwendet werden und von Ihrem ACME-Server ausgestellt werden.
- Eigene Sub-CA: Zertifikate, die von der GDC-PKI- Infrastruktur ausgestellt und an Ihre Sub-CA verkettet werden. Sie müssen die Sub-CA bereitstellen und GDC die Verwaltung überlassen.
Definitionen für den Infra-PKI-Modus
In diesem Abschnitt wird jeder PKI-Nutzermodus ausführlich erläutert.
Vollständig verwalteter Modus (Standardmodus)
Im vollständig verwalteten Modus verwendet jeder Administratorcluster der Organisation die GDC-PKI (Public Key Infrastructure, Public-Key-Infrastruktur), um Zertifikate auszustellen. Wenn Sie eine neue Organisation erstellen, wird dieser Modus standardmäßig angewendet. Anschließend können Sie zu einem anderen PKI-Modus wechseln.
In diesem Modus müssen Sie die Stamm-CA abrufen und in Ihrer Umgebung verteilen, um Vertrauen herzustellen.
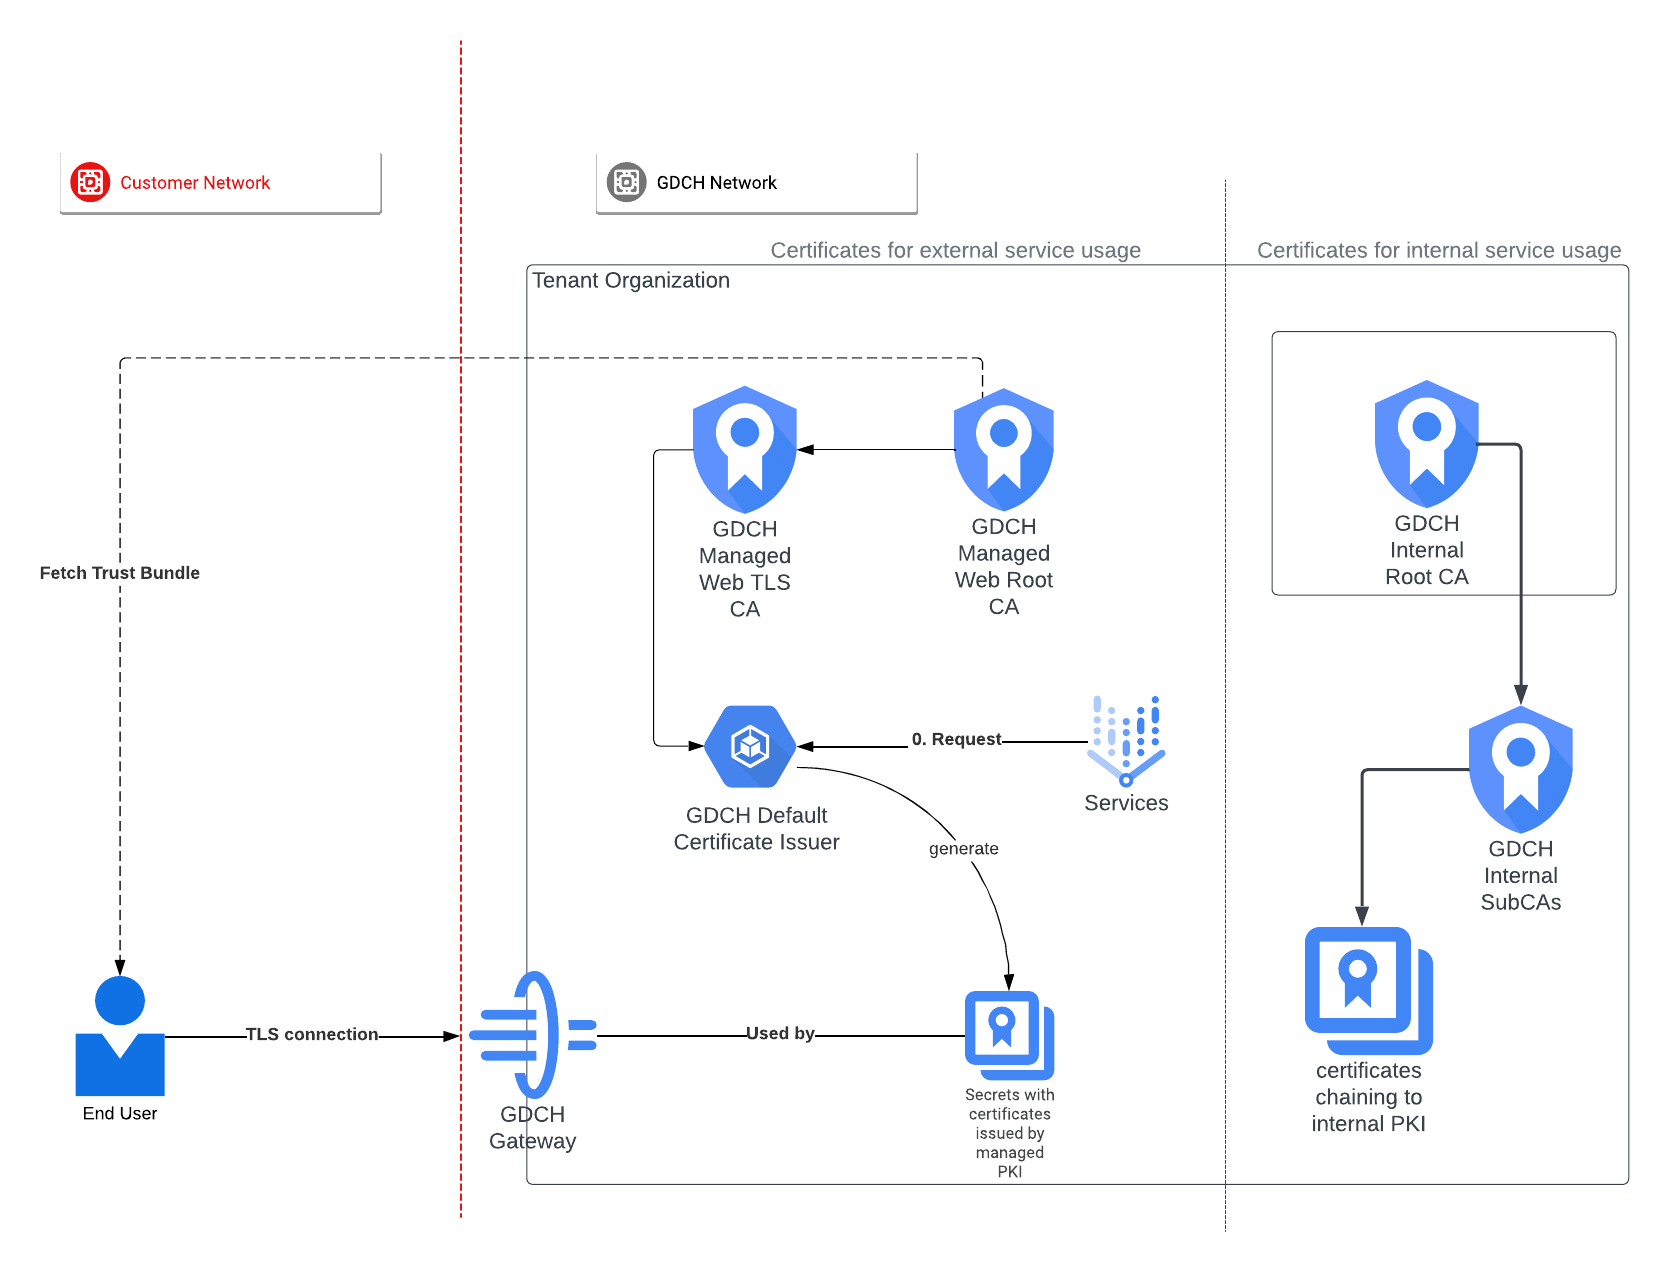
Modus „Eigene Zertifikate“
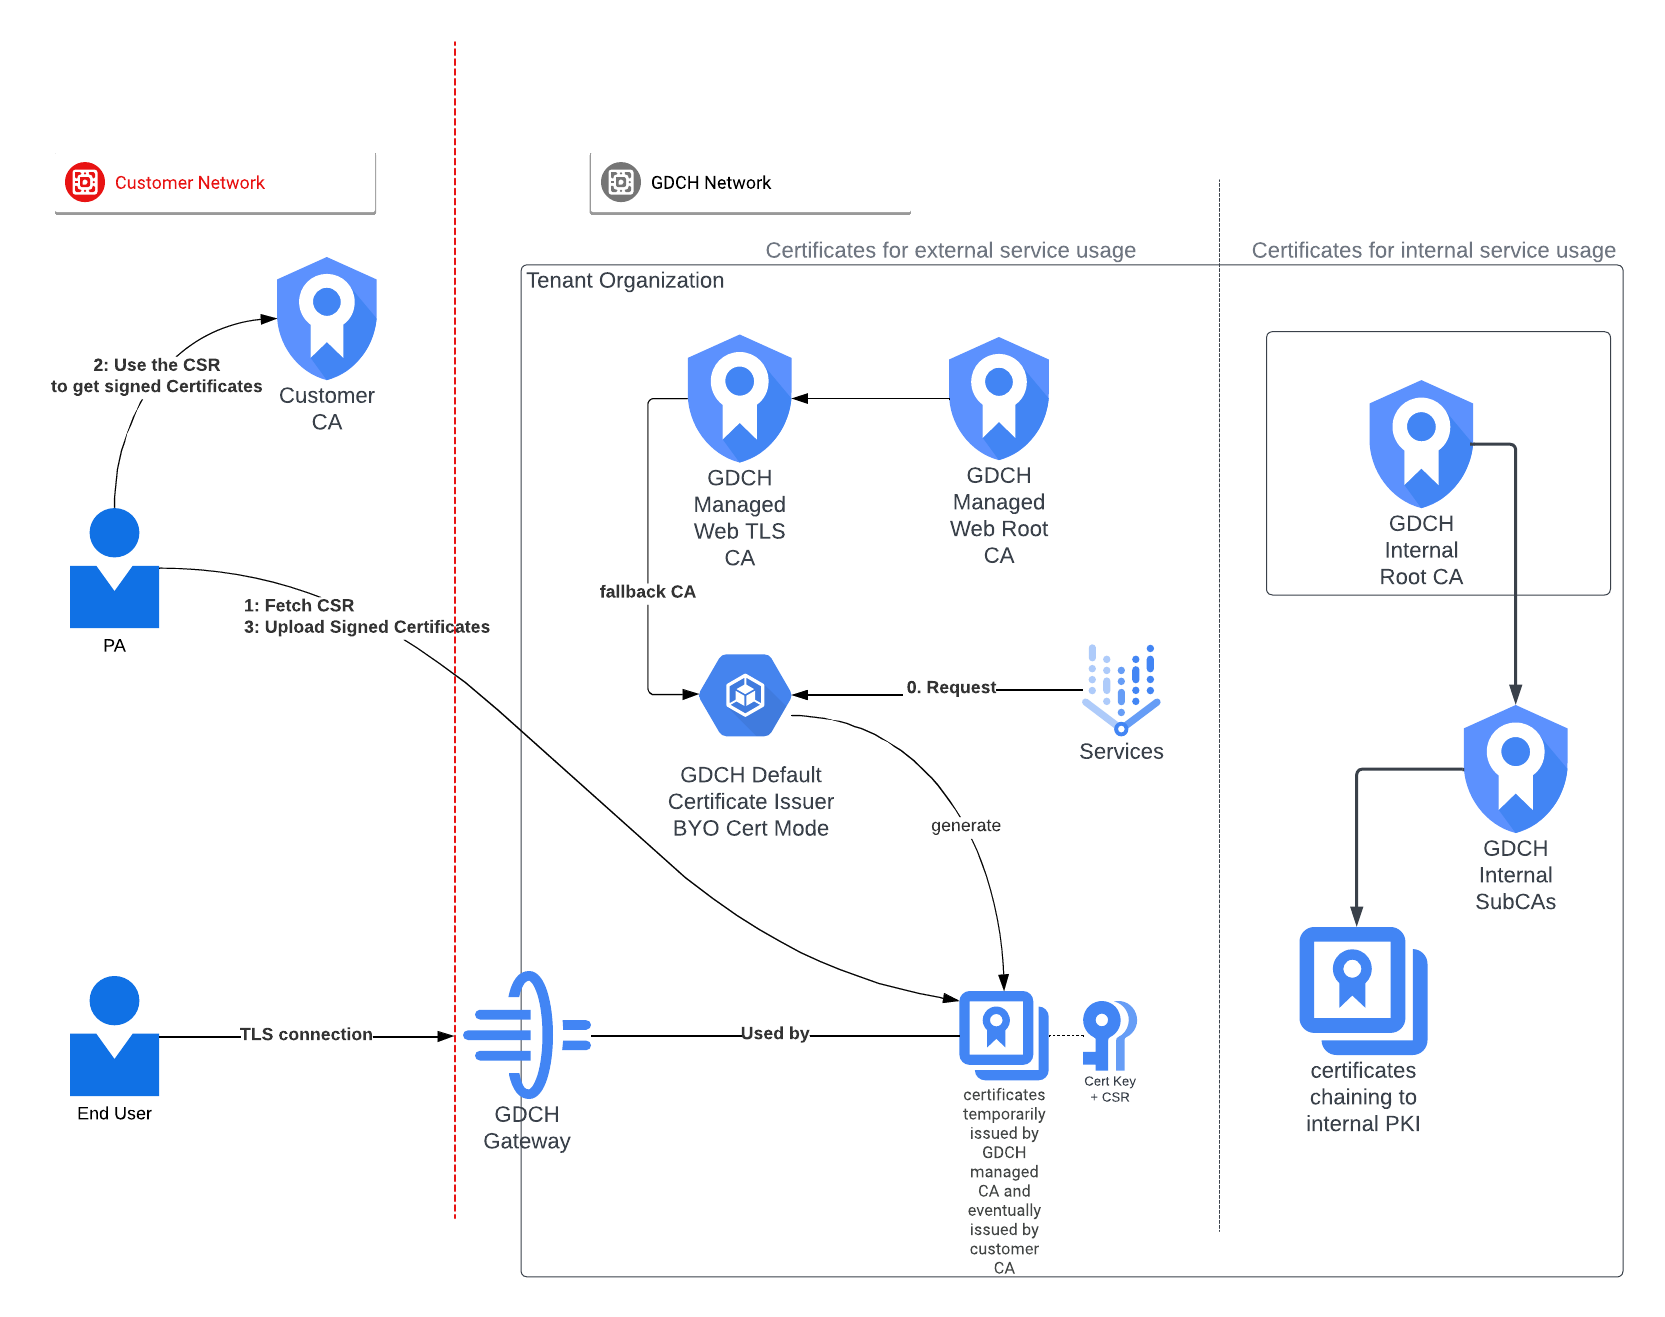
Im Modus „Eigene Zertifikate“ können Blattzertifikate mit externen oder vom Nutzer verwalteten CAs signiert werden. In diesem Modus wird für jede Zertifikatsanfrage eine CSR (Certificate Signing Request, Zertifikatsignierungsanfrage) generiert. Während des Wartens auf die Signierung sucht der Modus „Eigenes Zertifikat“ im Pool nach einem vorhandenen vom Kunden signierten Zertifikat, das mit der Zertifikatsanfrage übereinstimmt:
- Wenn kein passendes Zertifikat gefunden wird, stellt eine von GDC verwaltete Fallback-CA ein temporäres Zertifikat aus, das sofort verwendet werden kann.
- Wenn ein passendes Zertifikat gefunden wird, wird dieses als temporäres Zertifikat für die aktuelle Anfrage verwendet.
Führen Sie die folgenden Schritte aus, um die CSR zu signieren:
- Laden Sie die CSR aus dem Status der benutzerdefinierten Ressource
Certificateherunter. - Laden Sie das signierte Zertifikat und das externe CA-Zertifikat in dieselbe benutzerdefinierte Ressource
Certificatehoch und aktualisieren Sie das Feldspec.
Um die Überprüfung zu verwalten und das temporäre Zertifikat zu ersetzen, aktualisiert Distributed Cloud das Zertifikatssecret mit dem hochgeladenen Zertifikat und der externen CA. Sie müssen Ihre Truststores nicht ändern.
Weitere Informationen finden Sie unter Eigenes Zertifikat signieren.
Modus „Eigene Zertifikate mit ACME“
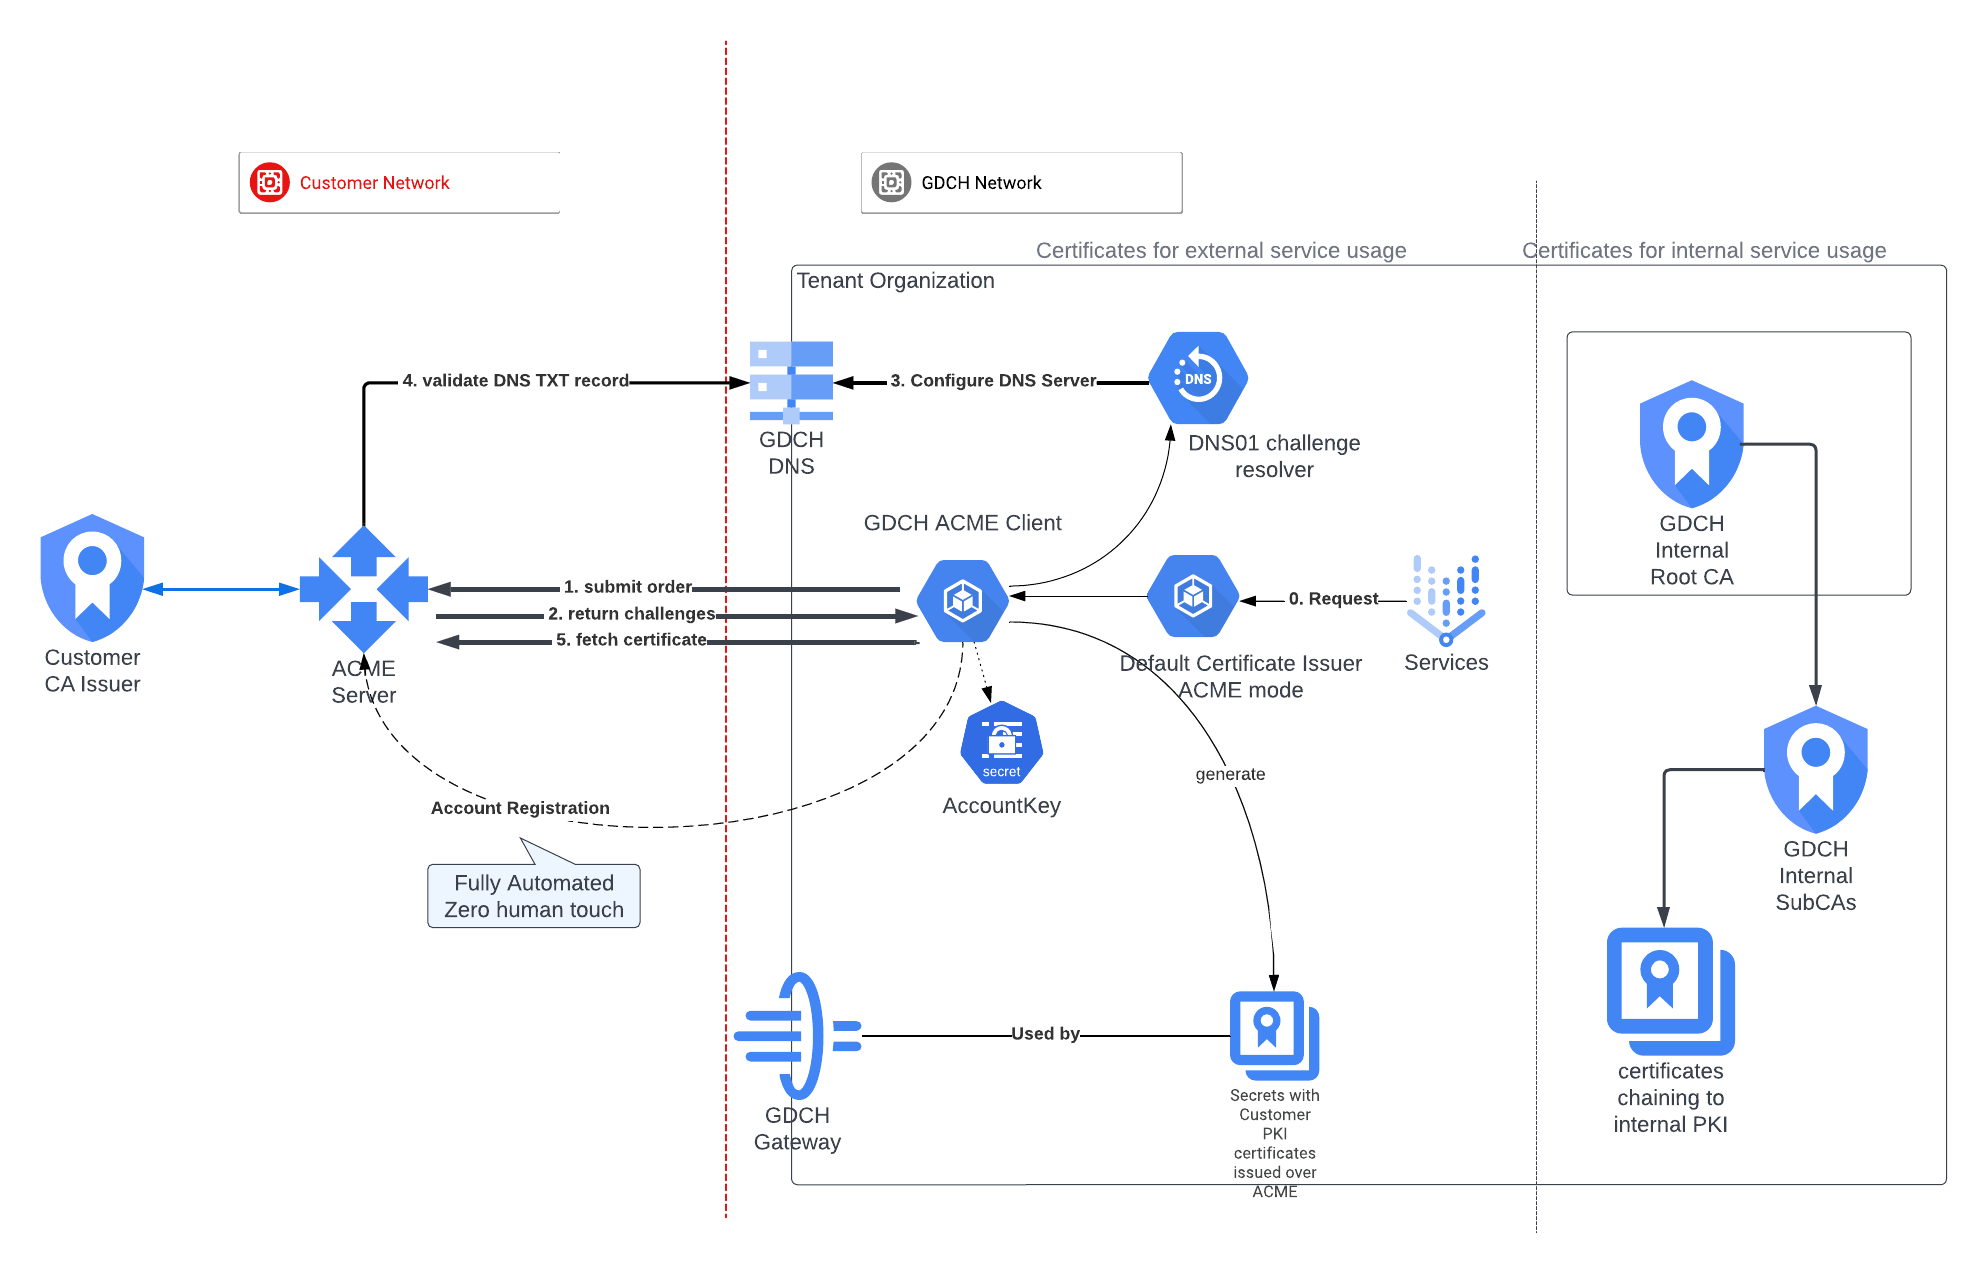
Im Modus „Eigenes Zertifikat mit ACME“ wird ein von GDC verwalteter ACME-Client an einem Distributed Cloud-Standort bereitgestellt und kommuniziert mit einem ACME-Server, einer CA, die von Ihnen an Ihrem Standort bereitgestellt wird. Der ACME-Server verwendet das ACME-Protokoll, um Zertifikate anzufordern, zu validieren und zu verwalten.
Das ACME-Protokoll unterstützt verschiedene Herausforderungen, z. B. HTTP-01 und DNS-01. Mit diesen Herausforderungen lässt sich der Inhaberschaft einer Domain nachweisen und Zertifikate automatisch abrufen. Distributed Cloud verwendet die DNS-01-Herausforderung. Bei dieser Herausforderung fügt der Distributed Cloud-Client der DNS-Zone der Domain einen bestimmten DNS-Eintrag hinzu. Nachdem die Herausforderung erfolgreich abgeschlossen wurde, stellt die ACME-CA das Zertifikat automatisch aus. Sie müssen Ihre Truststores nicht ändern.
Weitere Informationen zum ACME-Protokoll finden Sie im öffentlichen Dokument Datatracker für RFC 8555: https://datatracker.ietf.org/doc/html/rfc8555.
Modus „Eigene Sub-CA“
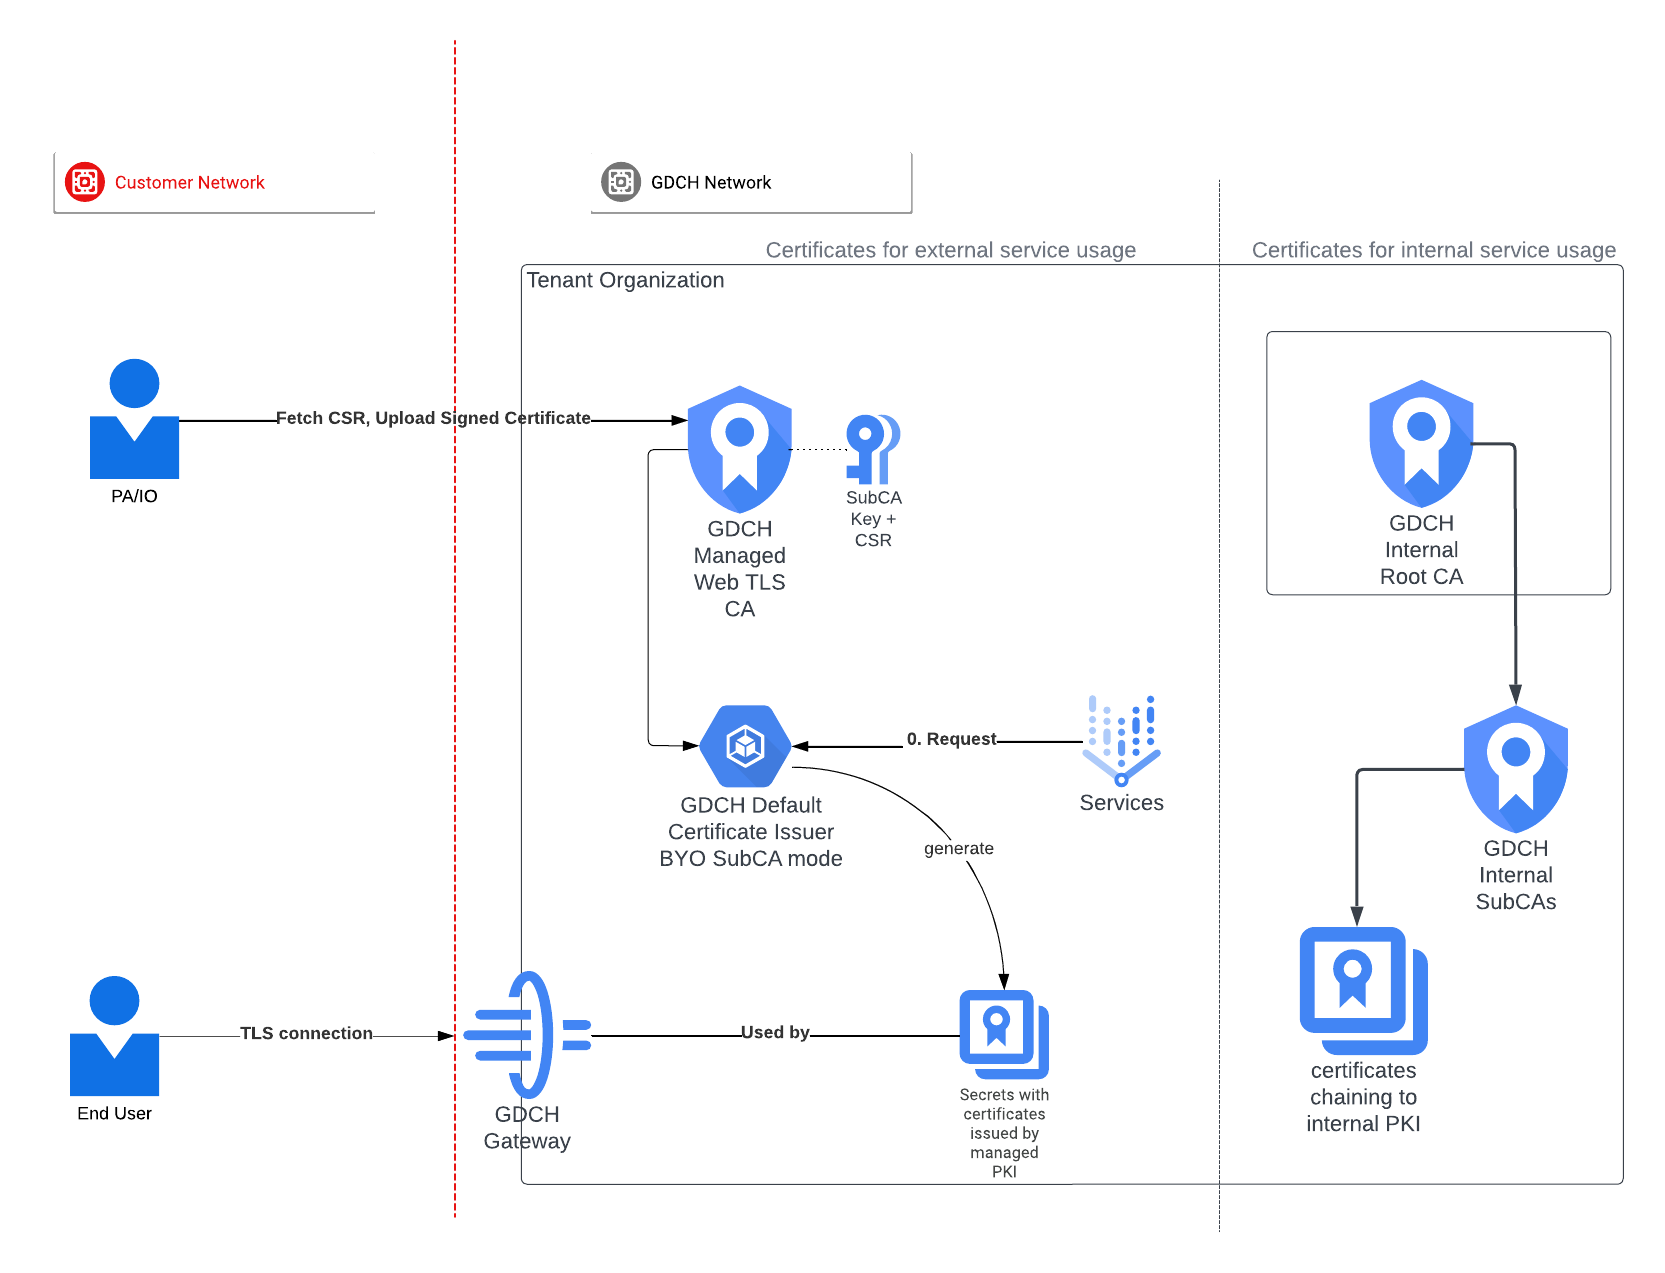
Im Modus „Eigene Sub-CA“ wird eine CSR für die Sub-CA im Administratorcluster der Distributed Cloud-Organisation generiert. Sie müssen die CSR-Anfrage signieren und das signierte Zertifikat in das System hochladen. Weitere Informationen finden Sie unter
Eigenes Sub-CA-Zertifikat signieren.
Sie können eine benutzerdefinierte Ressource CertificateIssuer erstellen, die auf diese Sub-CA verweist, und sie als Standard-CertificateIssuer festlegen.
Die neu erstellte Sub-CA stellt alle nachfolgenden Webzertifikate aus. Sie müssen Ihre Truststores nicht ändern.
Zu einem anderen PKI-Modus wechseln
Die PKI-API unterstützt den Übergang vom standardmäßigen vollständig verwalteten Modus zu anderen unterstützten benutzerdefinierten Modi. Weitere Informationen finden Sie unter Zu anderen PKI-Modi wechseln.