


במאמר הזה מוסבר על האפשרויות והיכולות של אשכולות Kubernetes שזמינות ב-Google Distributed Cloud (GDC) עם פער אבטחה. אשכולות Kubernetes מספקים שירות Kubernetes מנוהל באמצעות Google Kubernetes Engine (GKE), שמאפשר לפרוס ולהריץ עומסי עבודה של קונטיינרים באמצעות מתודולוגיות Kubernetes שהן תקן בתעשייה.
המסמך הזה מיועד לקהלים כמו אדמינים של IT בקבוצת האדמינים של הפלטפורמה ומפתחי אפליקציות בקבוצת המפעילים של האפליקציות, שאחראים על ניהול עומסי עבודה של קונטיינרים בארגון שלהם. מידע נוסף מופיע במאמרי העזרה בנושא קהלים ב-GDC עם פער אבטחה.
GKE בסביבה מנותקת
GKE on GDC הוא שירות Kubernetes מנוהל שמביא את התכונות והפונקציונליות העיקריות של GKE לסביבה המנותקת שלכם. לצורך התיעוד, אשכולות שמנוהלים על ידי GKE on GDC נקראים אשכולות Kubernetes. מידע נוסף על מושגים ב-Kubernetes זמין במאמר הסבר על Kubernetes.
GKE on GDC מאפשר לכם ליצור ולנהל עומסי עבודה של קונטיינרים בסביבה מנותקת, בדומה לשימוש ב-GKE ב Google Cloud.
בטבלה הבאה מוצגת השוואה בין אשכולות ב-GDC לבין Google Cloud:
| התכונה | תיאור | GKE on GDC | GKE on Google Cloud |
|---|---|---|---|
| מנותק לחלוטין | אפשר להשתמש בו בסביבה ללא חיבור לאינטרנט. | כן | לא |
| פתרון גיבוי | שירות ליצירת עותקים של נתונים והגדרות עבור אשכול, כדי להבטיח הגנה על הנתונים ולאפשר שחזור במקרה של כשלים, שגיאות או מתקפות סייבר. | גיבוי ל-GDC | גיבוי ל-GKE |
| רישום ביומן ומעקב משולבים | שירות שמשלב איסוף וניתוח של יומנים עם מעקב אחרי מדדים של ביצועים מרכזיים, כדי לספק תצוגה מקיפה של התנהגות האשכול. | Prometheus, Grafana ו-Loki | Cloud Logging ו-Cloud Monitoring |
| מאגר תמונות קונטיינרים מנוהל | שירות שמארח ומארגן קובצי אימג' של קונטיינרים, ומטפל בתשתית, בזמינות ובאבטחה של קובצי האימג'. | Managed Harbor Service | Artifact Registry |
| בידוד קונטיינרים | אפשרות להפריד בין אפליקציות של קונטיינרים לבין התלויות שלהן, כך שהן לא תלויות זו בזו ולא במערכת המארחת. | כן | כן |
| תמיכה ב-GPU וב-TPU | יחידות מחשוב עתיר ביצועים שמאפשרות יכולות עיבוד משופרות. | מעבדים גרפיים בלבד | מעבדי GPU ו-TPU |
| התאמה אופקית של קבוצות Pod לעומס | התאמה אוטומטית של מספר העותקים של ה-Pod בפריסה או בעומס עבודה אחר על סמך מדדים שנצפו, כמו שימוש במעבד (CPU) או בזיכרון. | כן | כן |
| קונטיינרים של Linux | סביבה מבודדת להרצת אפליקציות במארח Linux. | כן | כן |
| ממשק משתמש לאשכולות | ממשק גרפי שמאפשר לנהל ולנטר אשכול בצורה ויזואלית וידידותית למשתמש. | רק אשכול משותף | כן |
| ממשק משתמש למשאבי אשכול | ממשק גרפי שמאפשר לנהל ולנטר את עומסי העבודה של הקונטיינר באשכול בצורה ויזואלית וידידותית למשתמש. | תצוגה בלבד | כן |
מידע נוסף על GKE ועל כל התכונות שזמינות בגרסה הציבורית Google Cloudמופיע במאמר עיון במסמכי GKE.
היתרונות של אשכולות Kubernetes
GKE on GDC מספק יתרונות מרכזיים לאשכולות Kubernetes, כמו:
- ניהול מחזור החיים של כמה אשכולות: אפשר לפרוס כמה אשכולות ב-GDC בו-זמנית למגוון מקרים של אירוח מופעים לעומסי העבודה של הקונטיינרים.
- הפצה של Kubernetes עם תמיכה מלאה: יצירת אשכולות שכוללים תכונות עדכניות של Kubernetes.
- שקיפות של העלויות: מעקב אחרי השימוש ותובנות בזמן אמת, שעוזרים לכם לעקוב באופן רציף אחרי העלויות של Kubernetes.
- ניהול של כמה צוותים: אפשר לתת לכמה קבוצות משתמשים גישה לאשכולות Kubernetes כדי ליצור גבולות ניהול גמישים.
- תהליכי עבודה אוטומטיים ב-Kubernetes: אפשר להסתמך על הקצאת צמתים אוטומטית ועל שינוי גודל אוטומטי של פודים אופקיים כדי לנהל בצורה חלקה את עומסי העבודה של הקונטיינרים.
כל התכונות האלה כלולות כברירת מחדל ב-GKE on GDC, וזמינות לשימוש עם אשכולות שנוצרו על ידי שירות Kubernetes המנוהל.
ארכיטקטורת אשכולות GDC
אשכולות Kubernetes מופרדים זה מזה באופן לוגי כדי לספק תחומים שונים של כשלים והבטחות בידוד. במקרים מסוימים, הם אפילו מופרדים פיזית.
אתם יכולים להגדיר אשכול Kubernetes כאשכול משותף או כאשכול רגיל. אשכול משותף משתרע על פני כמה פרויקטים. אשכול רגיל מוגבל לפרויקט אחד. מידע נוסף זמין במאמר בנושא הגדרות של אשכול Kubernetes.
אשכול Kubernetes מורכב מרמת בקרה וממכונות עבודה שנקראות צמתים. רמת הבקרה והצמתים מרכיבים את מערכת התזמור של אשכול Kubernetes. GKE on GDC מנהל את כל התשתית הבסיסית של האשכולות, כולל מישור הבקרה וכל רכיבי המערכת. אתם אחראים לניהול של צמתי העובדים שמריצים את עומסי העבודה שלכם במכולות.
התרשים הבא מציג את הארכיטקטורה של אשכול Kubernetes:
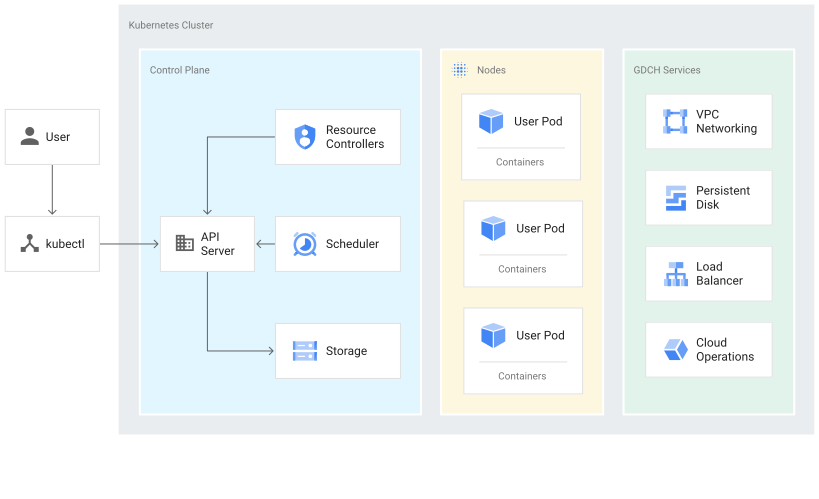
בתרשים הזה מוצג אשכול Kubernetes עם הרכיבים הבאים:
- מישור הבקרה, שכולל שרת API ושירותים מוגדרים מראש כמו אחסון ותזמון ברירת מחדל של פודים.
- צמתי עובדים שמריצים עומסי עבודה של קונטיינרים.
- שירותי GDC, כמו רשתות VPC ואיזון עומסים, שמסופקים על ידי השירות המנוהל GKE on GDC.
מידע על מישור הבקרה
מישור הבקרה מפעיל תהליכים כמו שרת API של Kubernetes, מתזמן ובקרי משאבים מרכזיים. GKE on GDC מנהל את מחזור החיים של מישור הבקרה, החל מיצירת האשכול ועד למחיקתו. השדרוגים האלה כוללים שדרוגים לגרסת Kubernetes שפועלת במישור הבקרה, ש-GDC מבצעת באופן אוטומטי, או באופן ידני לפי בקשתכם אם אתם מעדיפים לשדרג לפני לוח הזמנים האוטומטי.
מישור הבקרה ו-Kubernetes API
מישור הבקרה הוא נקודת הקצה המאוחדת של האשכול. האינטראקציה עם רמת הבקרה מתבצעת באמצעות קריאות ל-Kubernetes API. מישור הבקרה מריץ את תהליך שרת ה-API של Kubernetes, או kube-apiserver, כדי לטפל בבקשות API. אפשר לבצע קריאות ל-Kubernetes API בדרכים הבאות:
- שיחות ישירות: KRM
- קריאות עקיפות: לקוחות של שורת הפקודה של Kubernetes, כמו kubectl CLI או מסוף GDC.
תהליך שרת ה-API הוא המרכז של כל התקשורת של האשכול. כל הרכיבים הפנימיים של האשכול, כמו צמתים, תהליכי מערכת ובקרי אפליקציות, פועלים כלקוחות של שרת ה-API.
בקשות ה-API שלכם אומרות ל-Kubernetes מה המצב שבחרתם לאובייקטים באשכול. מערכת Kubernetes מנסה לשמור על המצב הזה כל הזמן. ב-Kubernetes אפשר להגדיר אובייקטים ב-API באופן אימפרטיבי או דקלרטיבי.
ניהול צומתי עובדים
מישור הבקרה מנהל את מה שמופעל בכל הצמתים של האשכול. מישור הבקרה מתזמן את עומסי העבודה ומנהל את מחזור החיים, ההתאמה לעומס והשדרוגים שלהם. מישור הבקרה גם מנהל את משאבי הרשת והאחסון של עומסי העבודה האלה. רמת הבקרה והצמתים מתקשרים ביניהם באמצעות ממשקי Kubernetes API.
מידע על צמתים
צמתים הם מכונות העובד שמריצות את האפליקציות בקונטיינרים ועומסי עבודה אחרים. המכונות האישיות הן מכונות וירטואליות (VM) שנוצרות על ידי GKE on GDC. מישור הבקרה מנהל את הסטטוס שכל צומת מדווח על עצמו ומקבל עליו עדכונים.
בצומת מופעלים השירותים שנדרשים לתמיכה בקונטיינרים שמרכיבים את עומסי העבודה של האשכול. הם כוללים את זמן הריצה ואת סוכן הצומת של Kubernetes, או kubelet, שמתקשר עם מישור הבקרה ואחראי על הפעלה והרצה של קונטיינרים שמתוזמנים בצומת.
ב-GKE on GDC פועלים גם כמה קונטיינרים של המערכת שפועלים כסוכנים לכל צומת, שנקראים DaemonSets, ומספקים תכונות כמו איסוף יומנים וקישוריות ברשת בתוך האשכול.
הצמתים מקובצים במאגר צמתים, שהוא קבוצה של צמתים באשכול שחולקים את אותה הגדרה ומאפיינים. אי אפשר להגדיר צומת יחיד במאגר צמתים.
מאגרי צמתים בהתאמה אישית שימושיים כשמתזמנים פודים שדורשים יותר משאבים מאחרים, כמו יותר זיכרון או נפח אחסון בכונן מקומי. אפשר להשתמש בnode taints אם אתם צריכים יותר שליטה בתזמון של הפודים.
מידע נוסף מופיע במאמר בנושא ניהול מאגרי צמתים.
הגדרות של אשכול Kubernetes
ההגדרות הבאות של אשכולות זמינות בשירות GKE on GDC לניהול עומסי עבודה של קונטיינרים בארגון:
- קלאסטר משותף: קלאסטר Kubernetes בהיקף הארגון שמשתרע על פני כמה פרויקטים ולא מנוהל על ידי פרויקט יחיד, אלא מצורף אליהם.
- אשכול רגיל: אשכול Kubernetes בהיקף פרויקט שמנהל משאבי אשכול בתוך פרויקט, ולא יכול לכלול כמה פרויקטים.
אתם יכולים לבחור את האשכול שהכי מתאים לדרישות שלכם לניהול עומסי עבודה של קונטיינרים. מידע נוסף זמין במאמר בנושא הגדרות של אשכול Kubernetes.
עומסי עבודה של GPU באשכול
GDC מספק תמיכה במעבדי GPU של NVIDIA עבור אשכולות Kubernetes, והם מריצים את מכשירי ה-GPU שלכם כעומסי עבודה של משתמשים. לדוגמה, יכול להיות שתעדיפו להריץ מחברות (notebooks) של בינה מלאכותית (AI) ולמידת מכונה (ML) בסביבת GPU. כדי לתמוך במכשירי GPU, צריך להקצות מכונות GPU לאשכול. רשימה של סוגי מכונות נתמכים עבור אשכולות Kubernetes ב-GDC זמינה במאמר בנושא מכונות של צמתים באשכול.
הקצאת ה-GPU היא סטטית. ארבעת מעבדי ה-GPU הראשונים תמיד מוקדשים לעומסי עבודה כמו ממשקי AI ו-ML מאומנים מראש. יחידות ה-GPU האלה לא פועלות באשכול Kubernetes. מעבדי ה-GPU הנותרים זמינים לאשכולות Kubernetes. מחברות AI ו-ML פועלות באשכולות Kubernetes.
חשוב להקצות מכונות GPU לסוגי האשכולות הנכונים כדי לאפשר לרכיבים כמו ממשקי AI ו-ML API לפעול באשכול. מידע נוסף זמין במאמרים בנושא יצירת אשכול משותף או יצירת אשכול רגיל.
מגבלות ב-GKE on GDC
היכולות הבאות של GKE הן מגבלות שלא זמינות ב-GKE ב-GDC:
- ניהול אוטומטי של אשכולות
- תיקונים אוטומטיים של צמתים: ב-Kubernetes clusters ב-GDC אי אפשר לתקן צמתים באופן אוטומטי כשהם לא תקינים.
- שדרוגים אוטומטיים של אשכולות: לא ניתן לשדרג אוטומטית צמתים באשכולות GDC Kubernetes עם עדכונים של גרסאות חדשות של Kubernetes. כדי לשלב עדכונים חדשים של Kubernetes, צריך לשדרג ידנית אשכול.
- התאמה אוטומטית לעומס (autoscaling) באשכול: אי אפשר להתאים באופן אוטומטי את גודל הצומת באשכולות Kubernetes ב-GDC בהתאם לדרישות עומס העבודה.
- GKE Autopilot: GDC לא מציע מצב הפעלה מנוהל מלא לאשכולות Kubernetes לטיפול בתשתית.
- Vertical pod autoscaling: אי אפשר להתאים באופן אוטומטי את בקשות המעבד (CPU) והזיכרון ואת המגבלות של pods באשכול GDC Kubernetes על סמך דרישות עומס העבודה.
- Multi-Cloud
- צירוף אשכולות מרובי-ענן: GDC לא יכול לנהל אשכולות Kubernetes שנוצרו בסביבות ענן אחרות.
- Connect gateway: GDC לא יכול להתחבר לאשכולות מספקי ענן אחרים עם הזהות שלכם ב- Google Cloud לצורך אימות.
- Multi Cluster Ingress: אי אפשר לשתף משאבים של איזון עומסים בין אשכולות Kubernetes ב-GDC.
- פעולות
- ניהול משאבים במספר אזורים: קלאסטרים וקונטיינרים של Kubernetes ב-GDC לא משתרעים על פני מספר אזורים כמשאב גלובלי.
- תמיכה בקונטיינרים של Windows: אי אפשר להפעיל אפליקציות בקונטיינרים ב-GDC בסביבות מבודדות במארח Windows.