


במאמר הזה מוסבר איך ליצור ולהסיר קישורי תפקידים בפרויקט בענן של Distributed Cloud באמצעות מסוף GDC או gdcloud CLI.
המסמך הזה מיועד למשתמשים בקבוצת מפעילי האפליקציות שמנהלים את ההרשאות בפרויקטים ב-GDC. מידע נוסף מופיע במאמר קהלי היעד של המסמכים בנושא GDC עם air gap.
לפני שמתחילים
לפני שיוצרים או מסירים קישורי תפקידים, צריך לבקש את ההרשאות הנדרשות.
בקשת תפקידים ב-IAM
כדי ליצור, לעדכן ולמחוק קישורי תפקידים בפרויקט, צריך לבקש ממנהל חשבון ארגוני ב-IAM או מאדמין הפרויקט ב-IAM את התפקיד אדמין פרויקט ב-IAM (project-iam-admin).
אדמין ארגוני ב-IAM יכול להקצות את התפקיד הזה לכל פרויקט בארגון. אדמין של פרויקט ב-IAM יכול להקצות את התפקיד הזה במסגרת הפרויקט הספציפי שלו.
הגדרת קישורי תפקידים
כדי להגדיר קישורי תפקידים:
המסוף
- נכנסים למסוף GDC.
לדוגמה, בתמונה הבאה מוצגת כניסה למסוף GDC של ארגון בשם
org-1: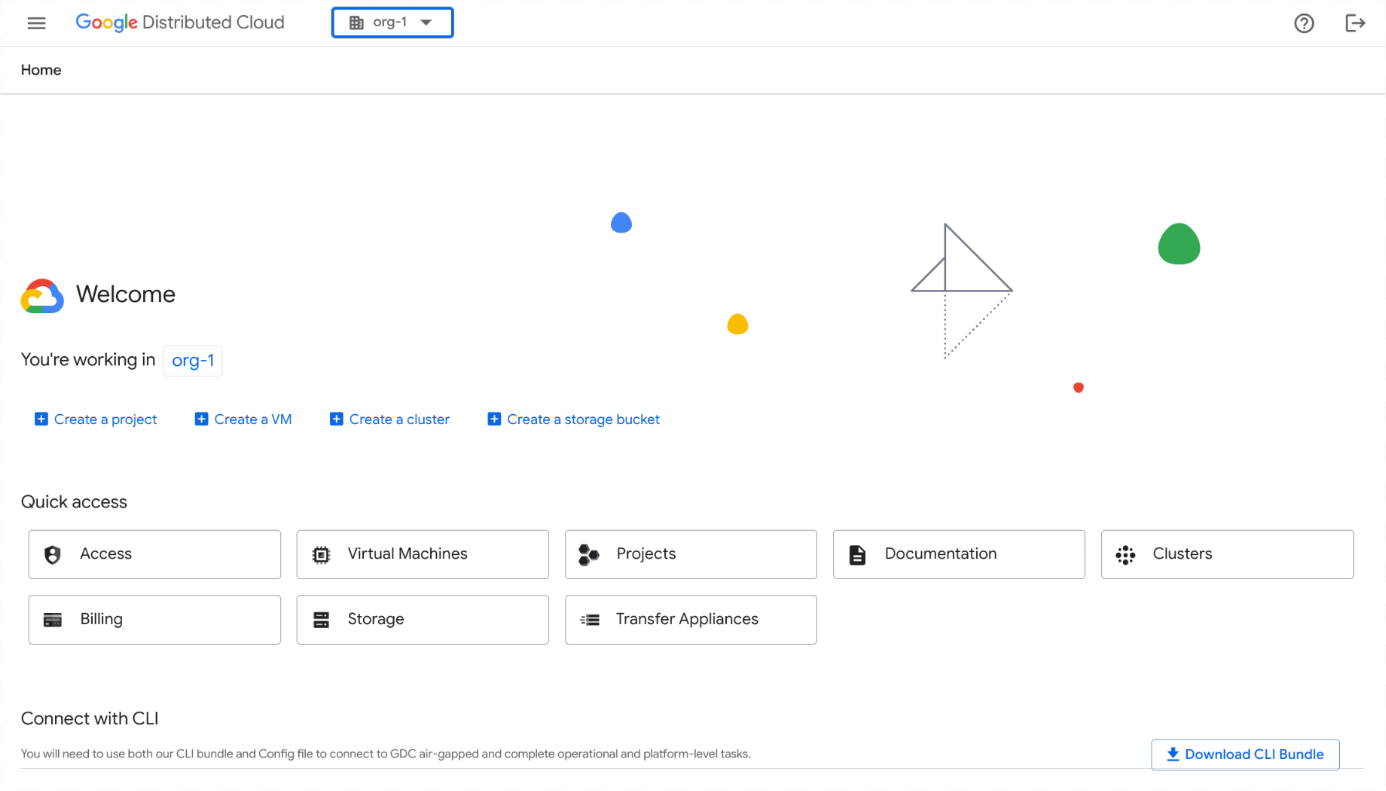
- בסרגל התפריטים, לוחצים על Select project. בוחרים את אחד מהפרויקטים הקיימים שבהם רוצים להגדיר את קישור התפקיד, ולוחצים על Open. הפרויקט שנבחר מופיע אחרי שם הארגון בסרגל התפריטים. בדוגמה הבאה מוצג הפרויקט
iam-testשנבחר: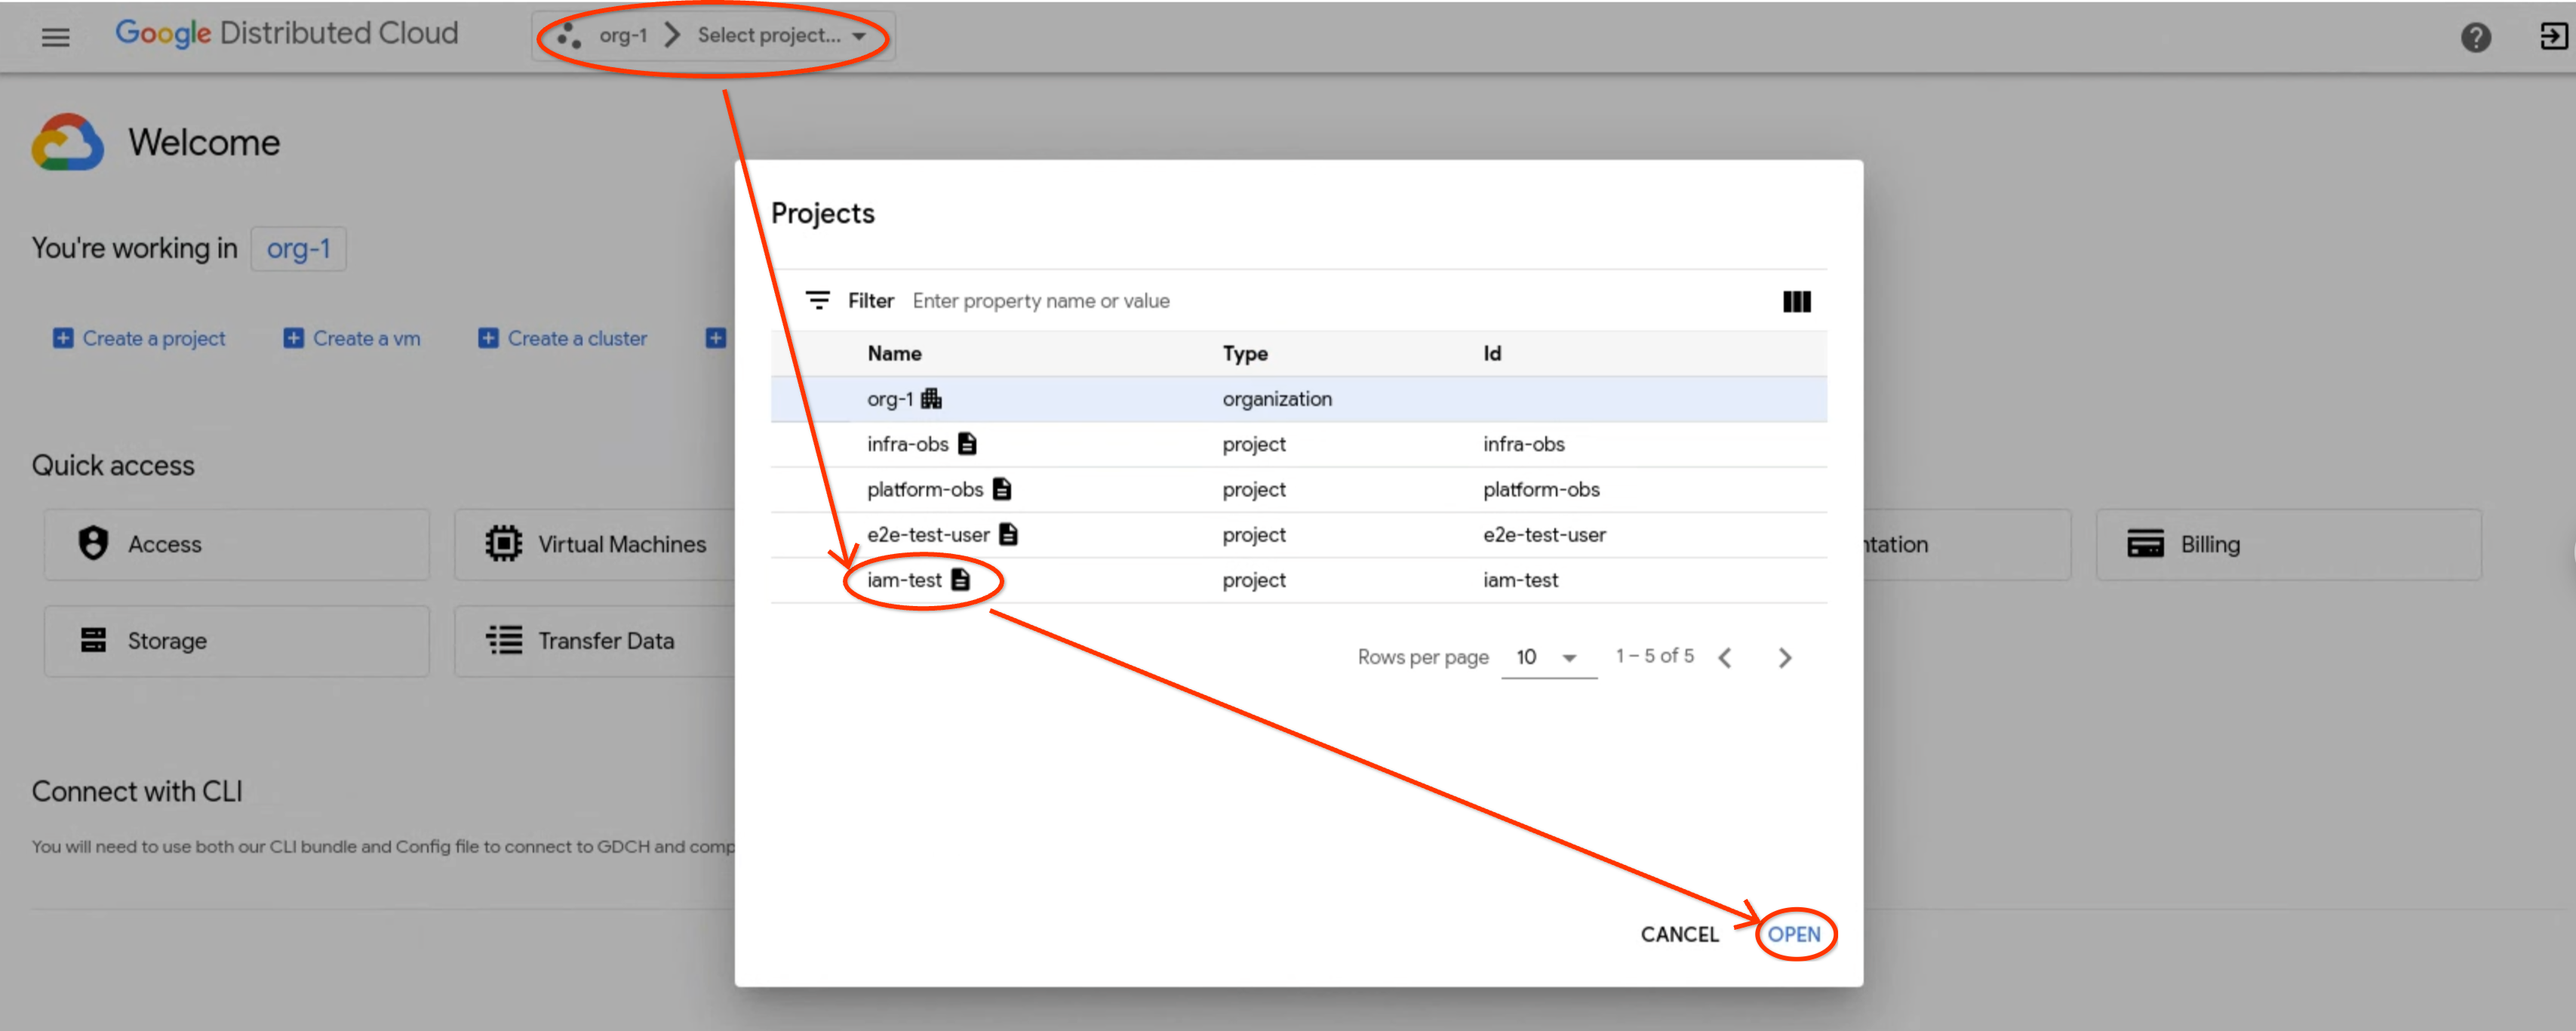
- בתפריט הניווט, לוחצים על זהות וגישה ואז על גישה.
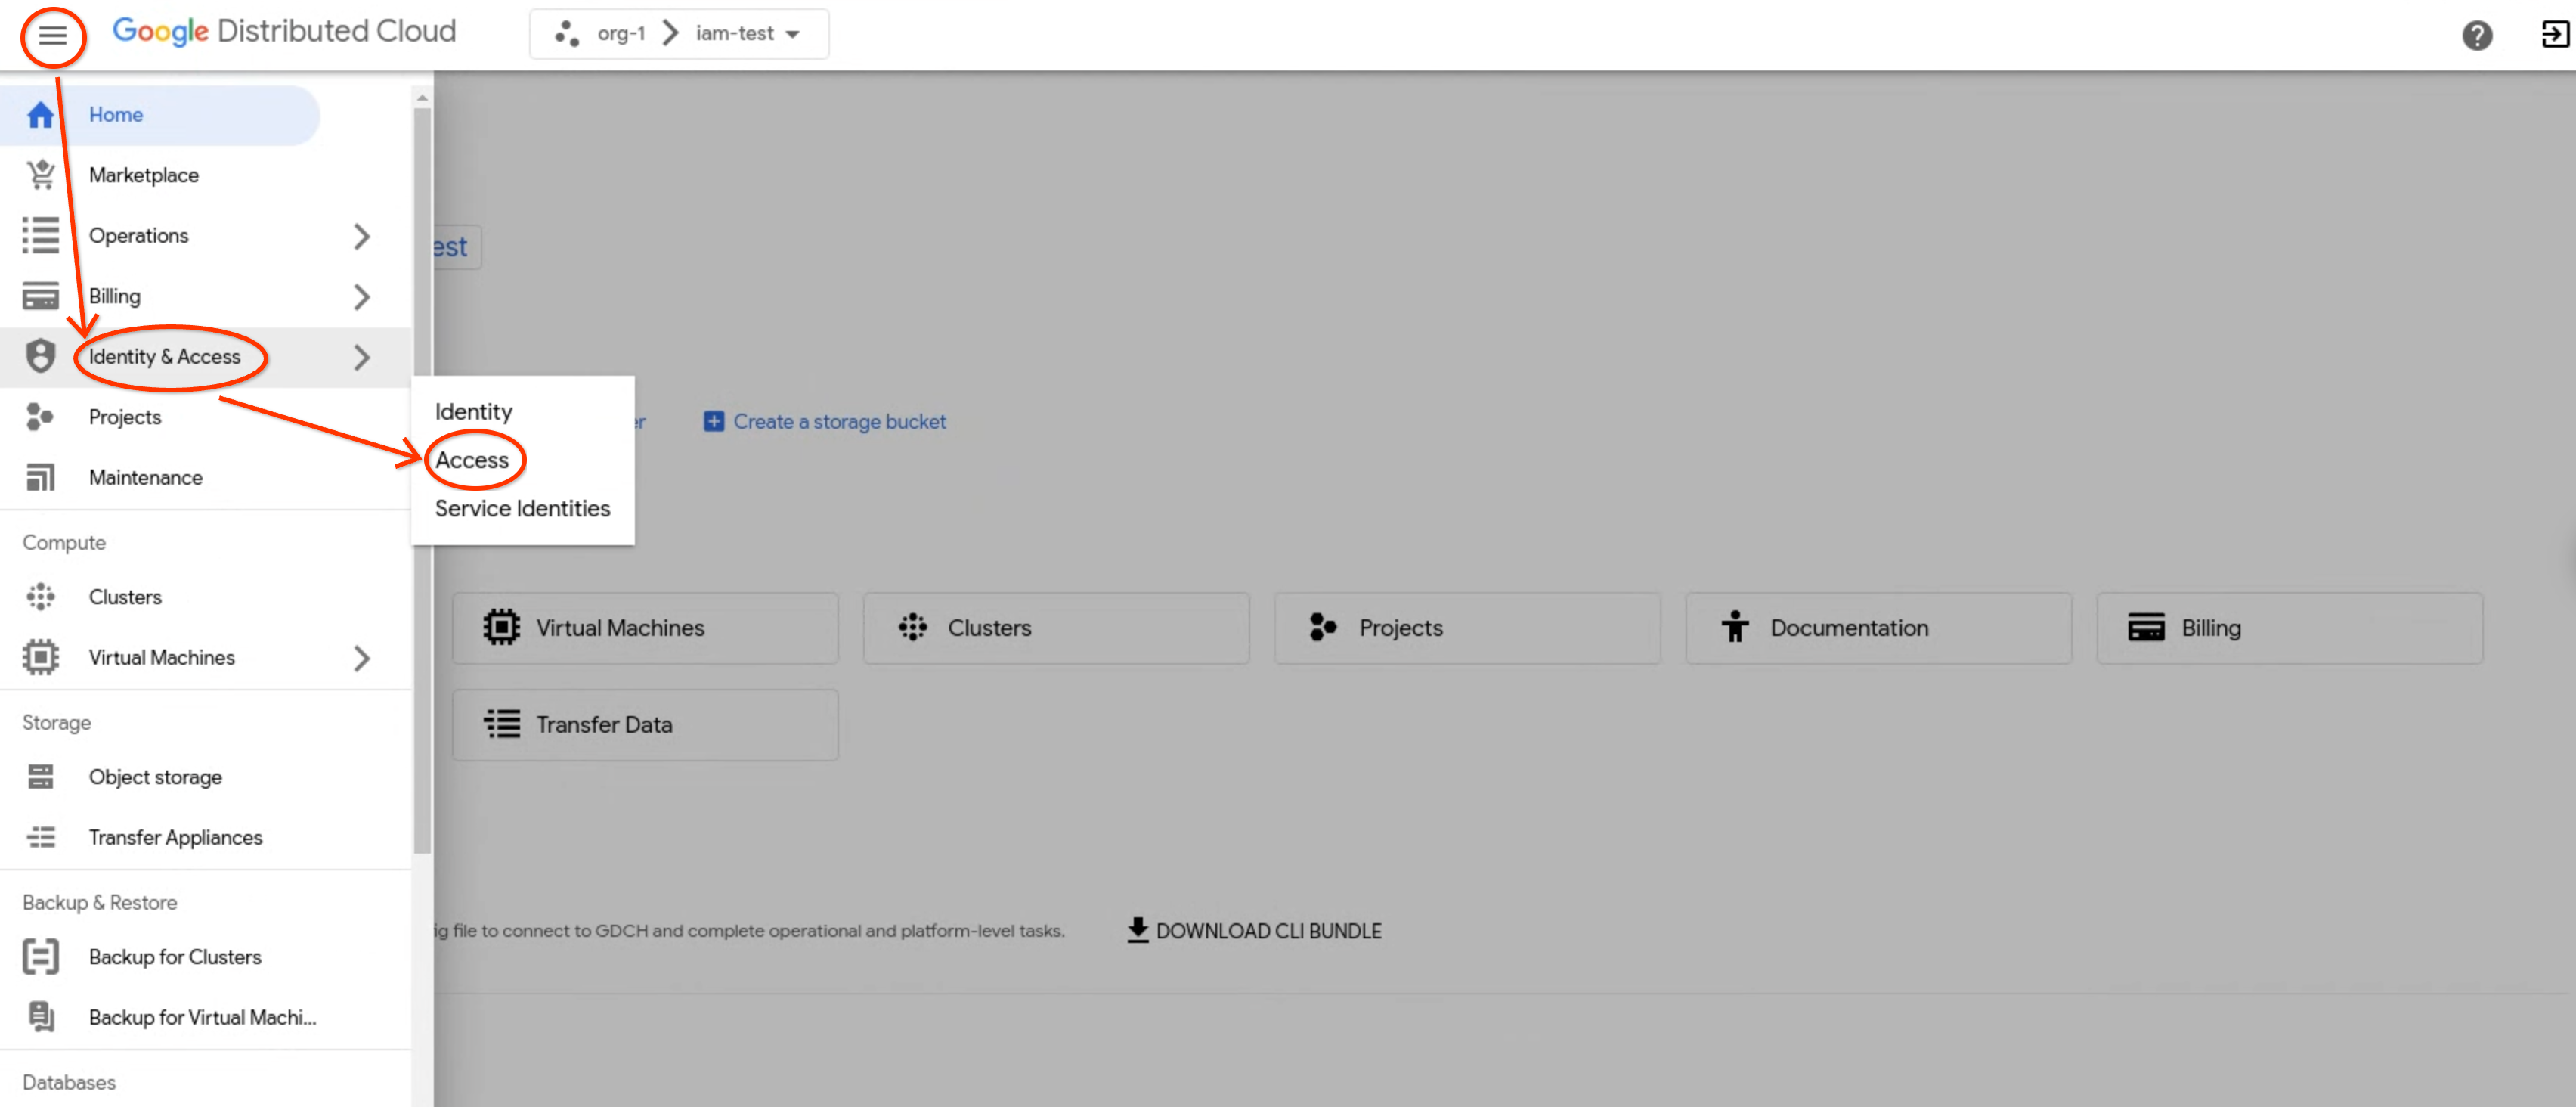
- לוחצים על הוספת חבר.
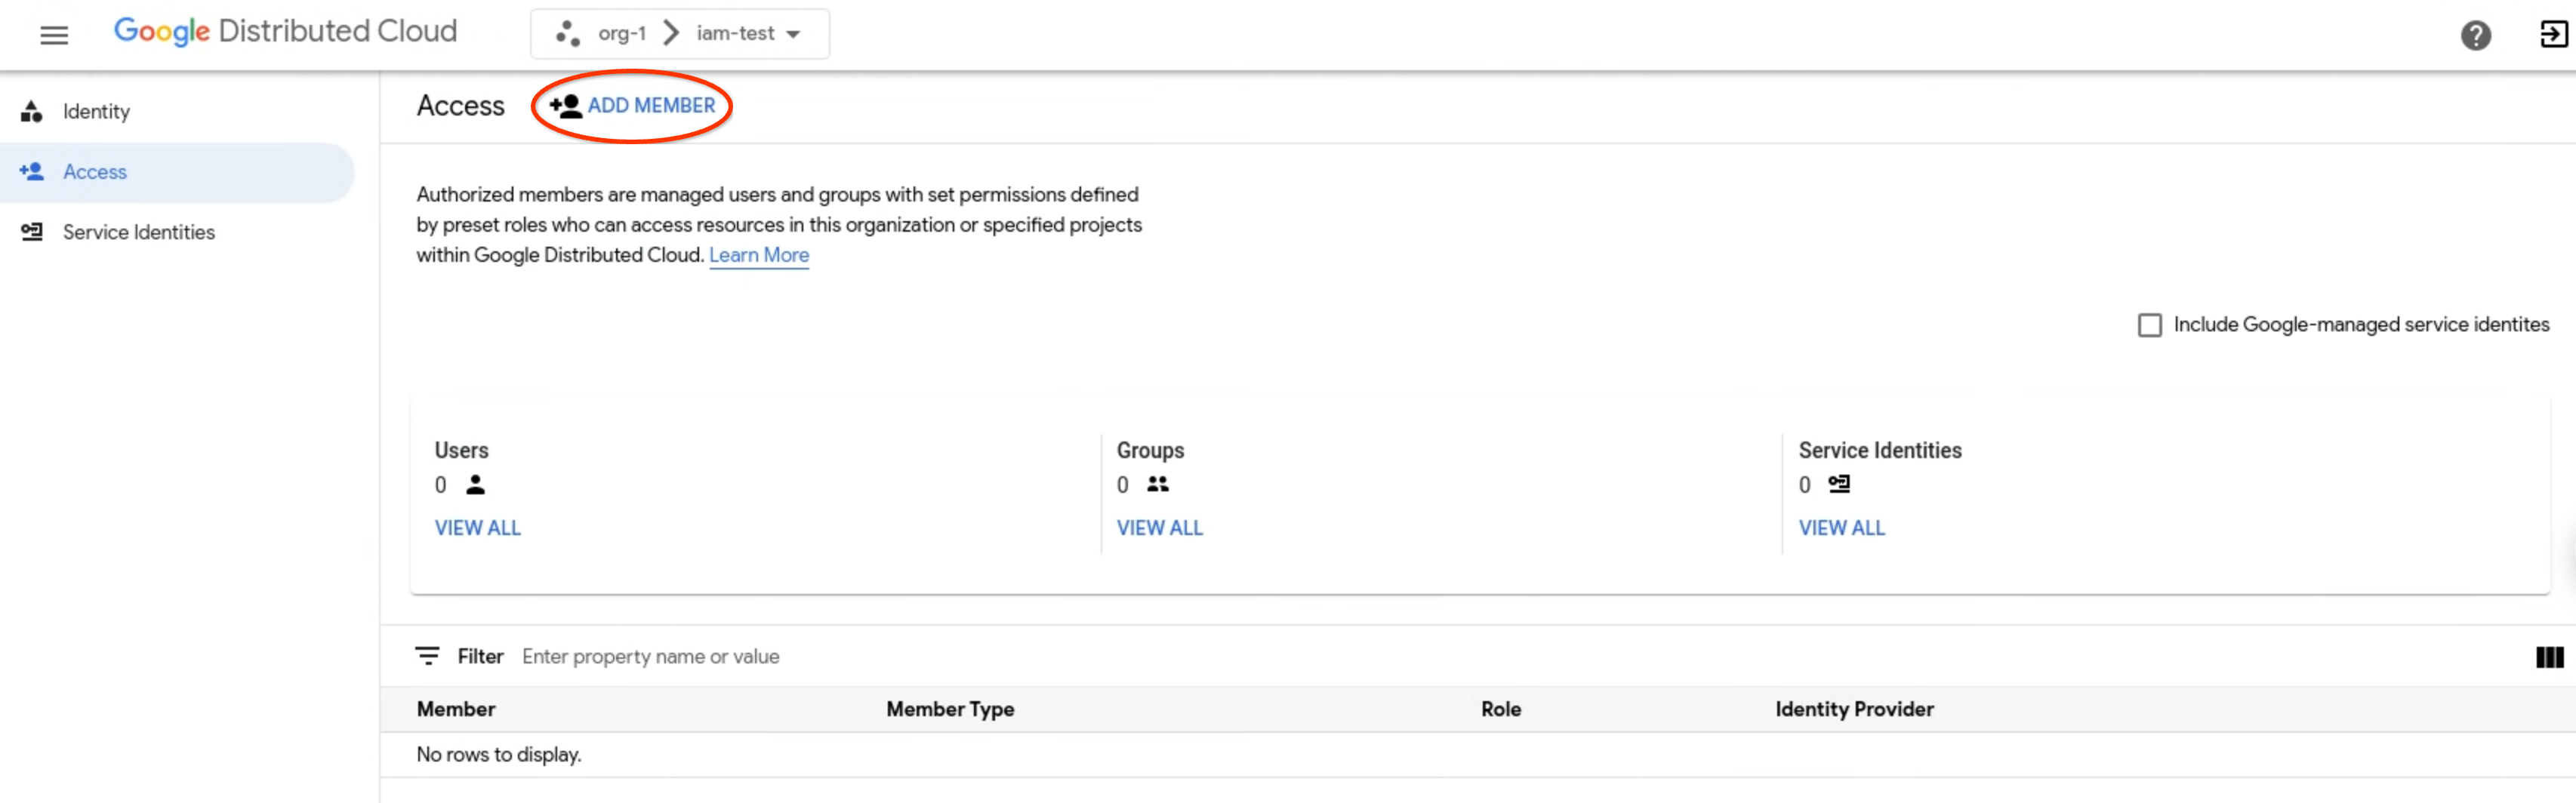
- בתפריט הנפתח ספק זהויות, בוחרים ספק זהויות.
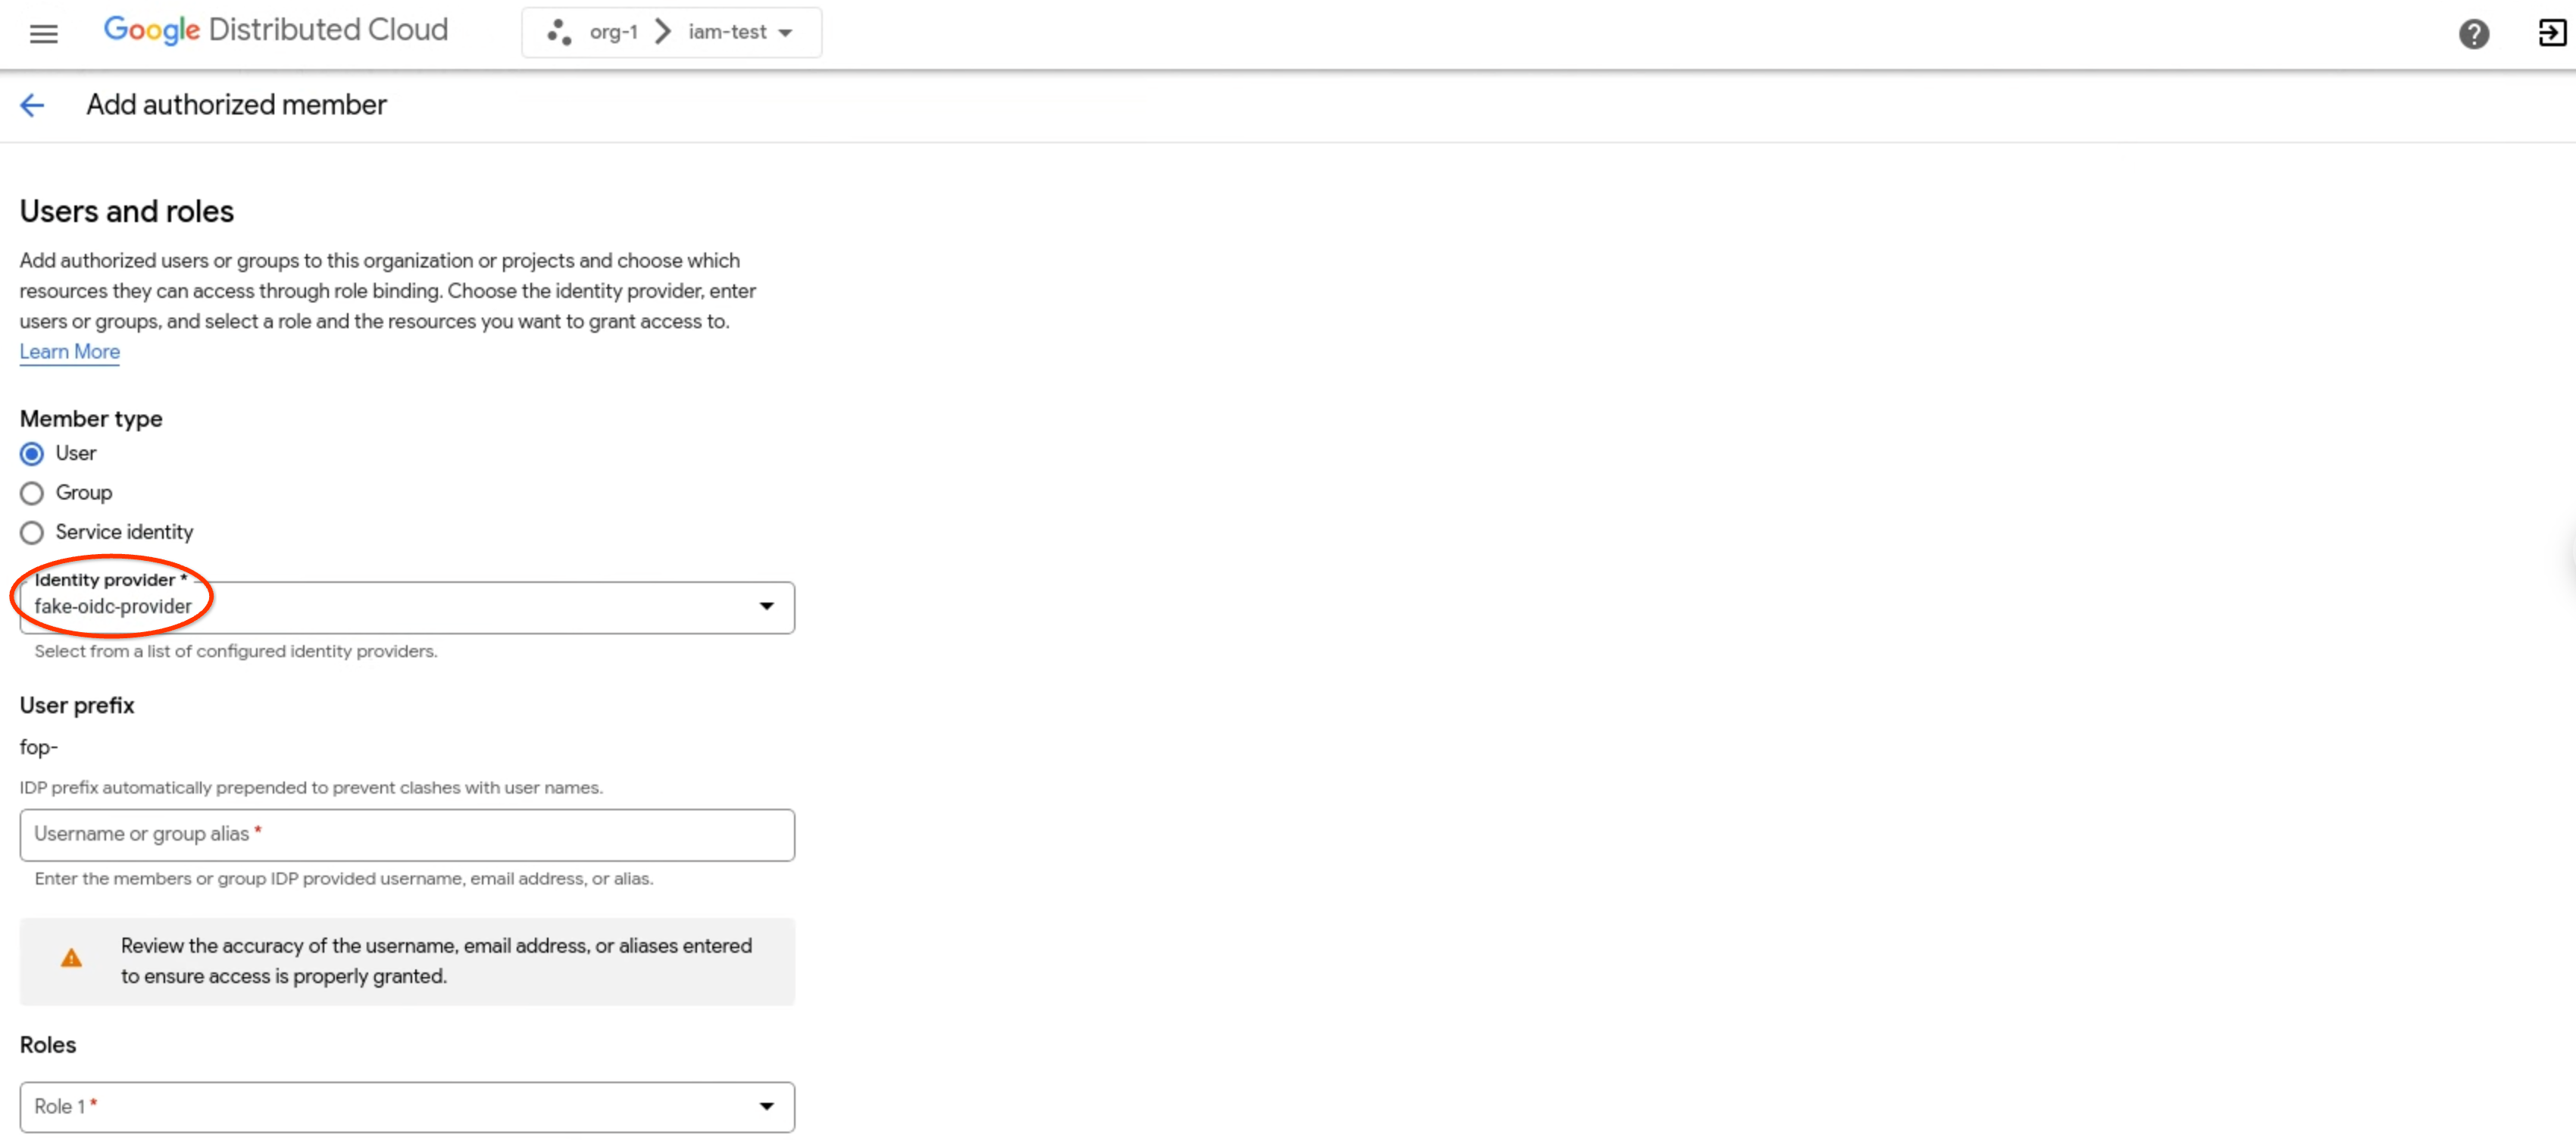
- בשדה Member type, בוחרים אם רוצים להוסיף משתמשים ספציפיים באמצעות User או קבוצות באמצעות Group. בדוגמה הבאה מוצג ה-
Userשנבחר:
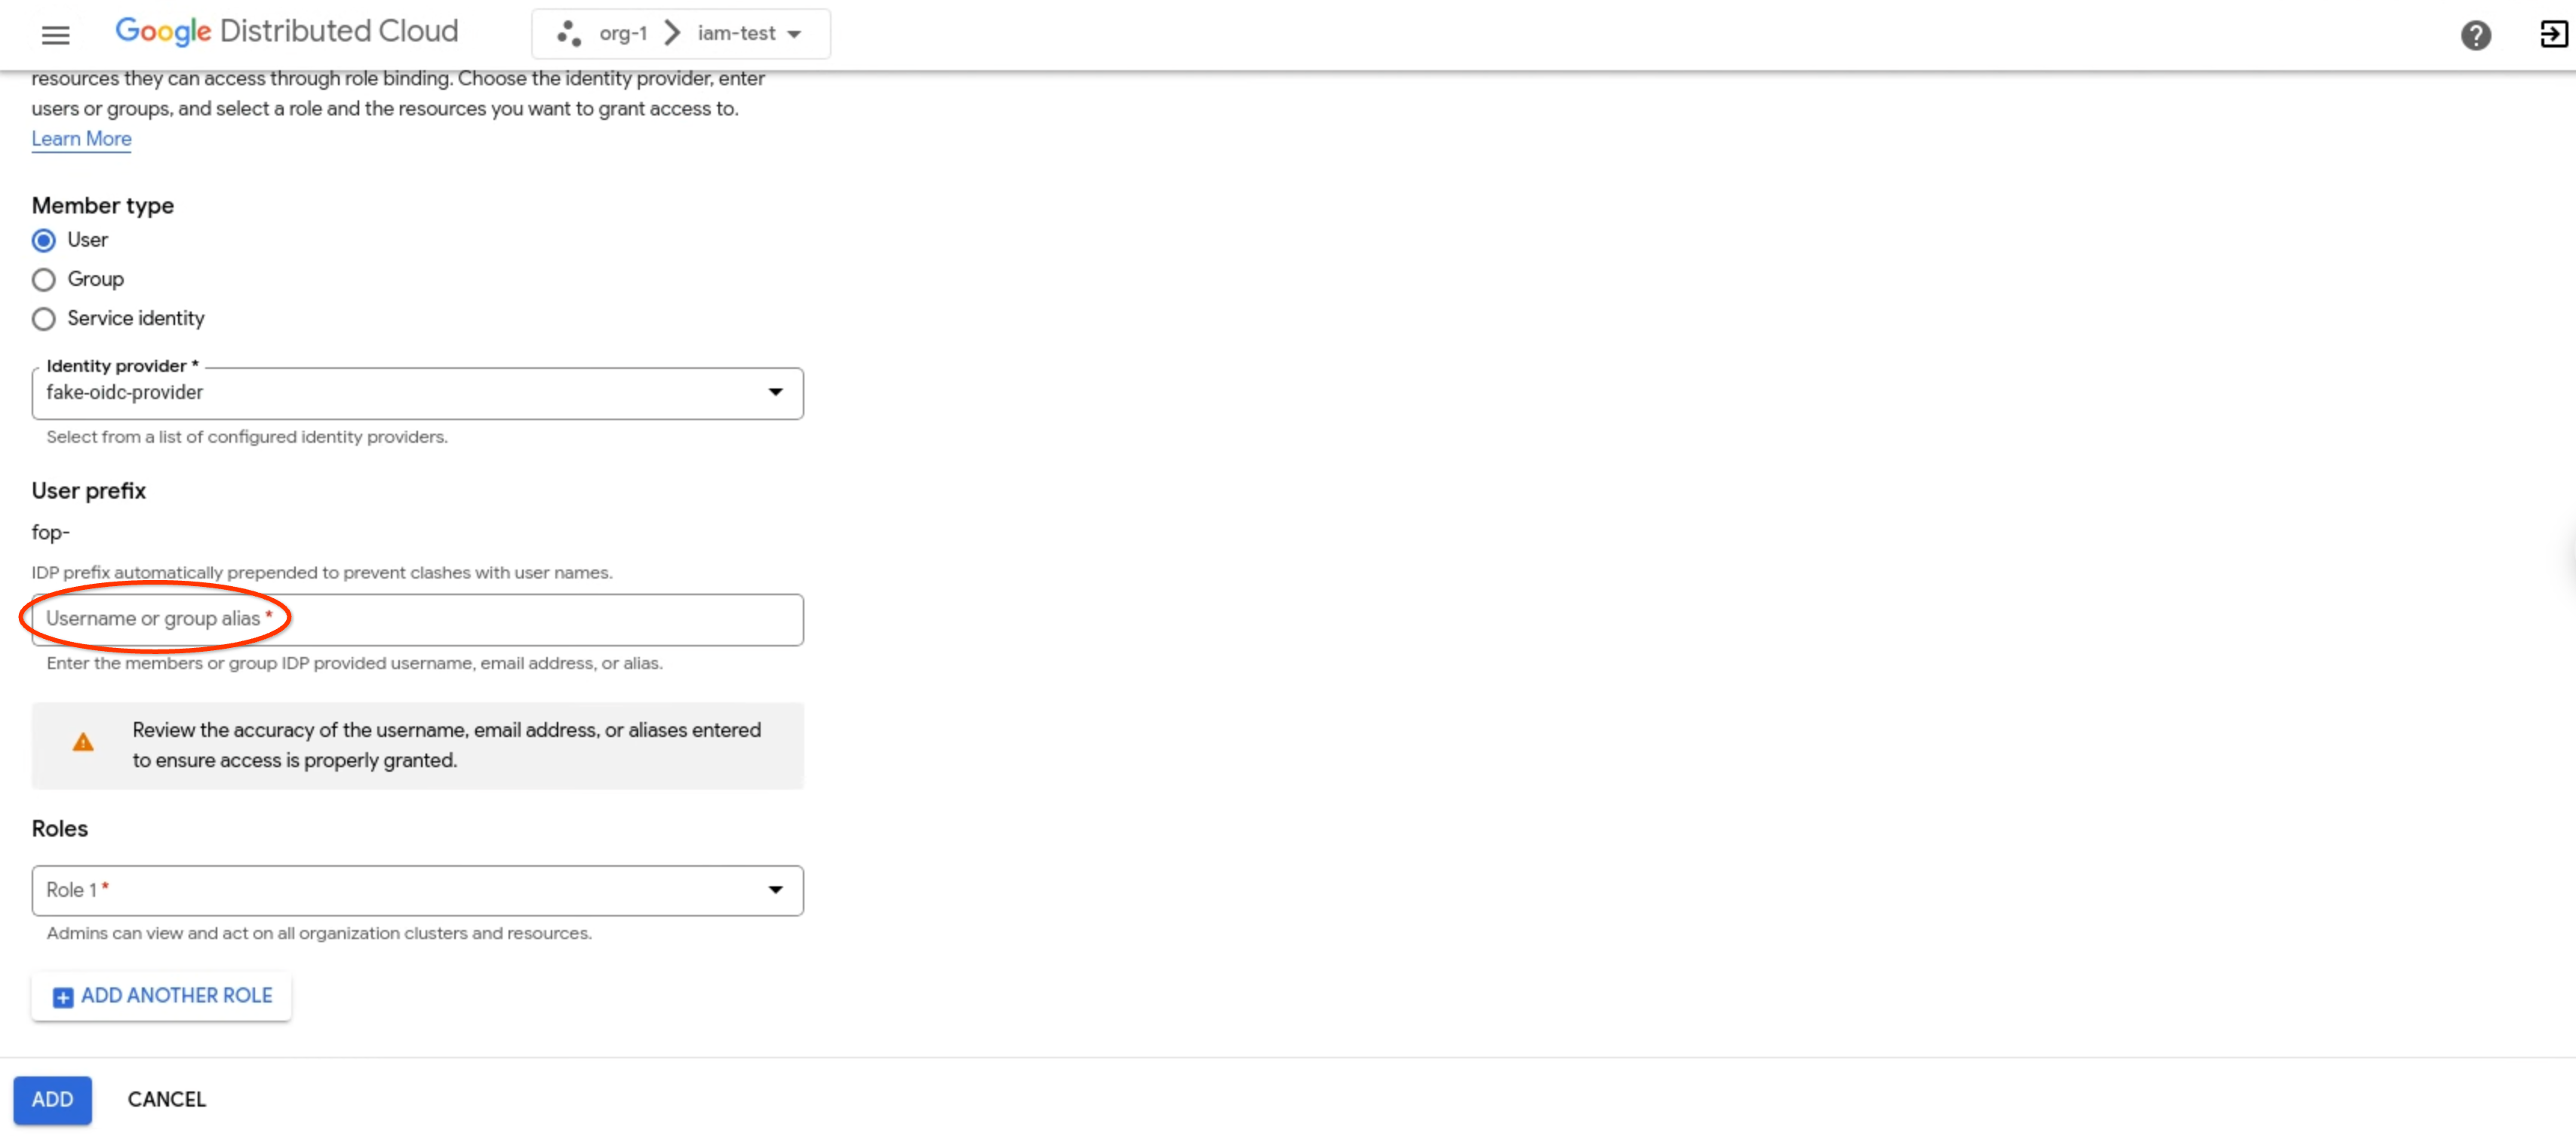
- בשדה שם משתמש או כתובת אימייל חלופית של קבוצה, מזינים את שם המשתמש, כתובת האימייל או כתובת האימייל החלופית.
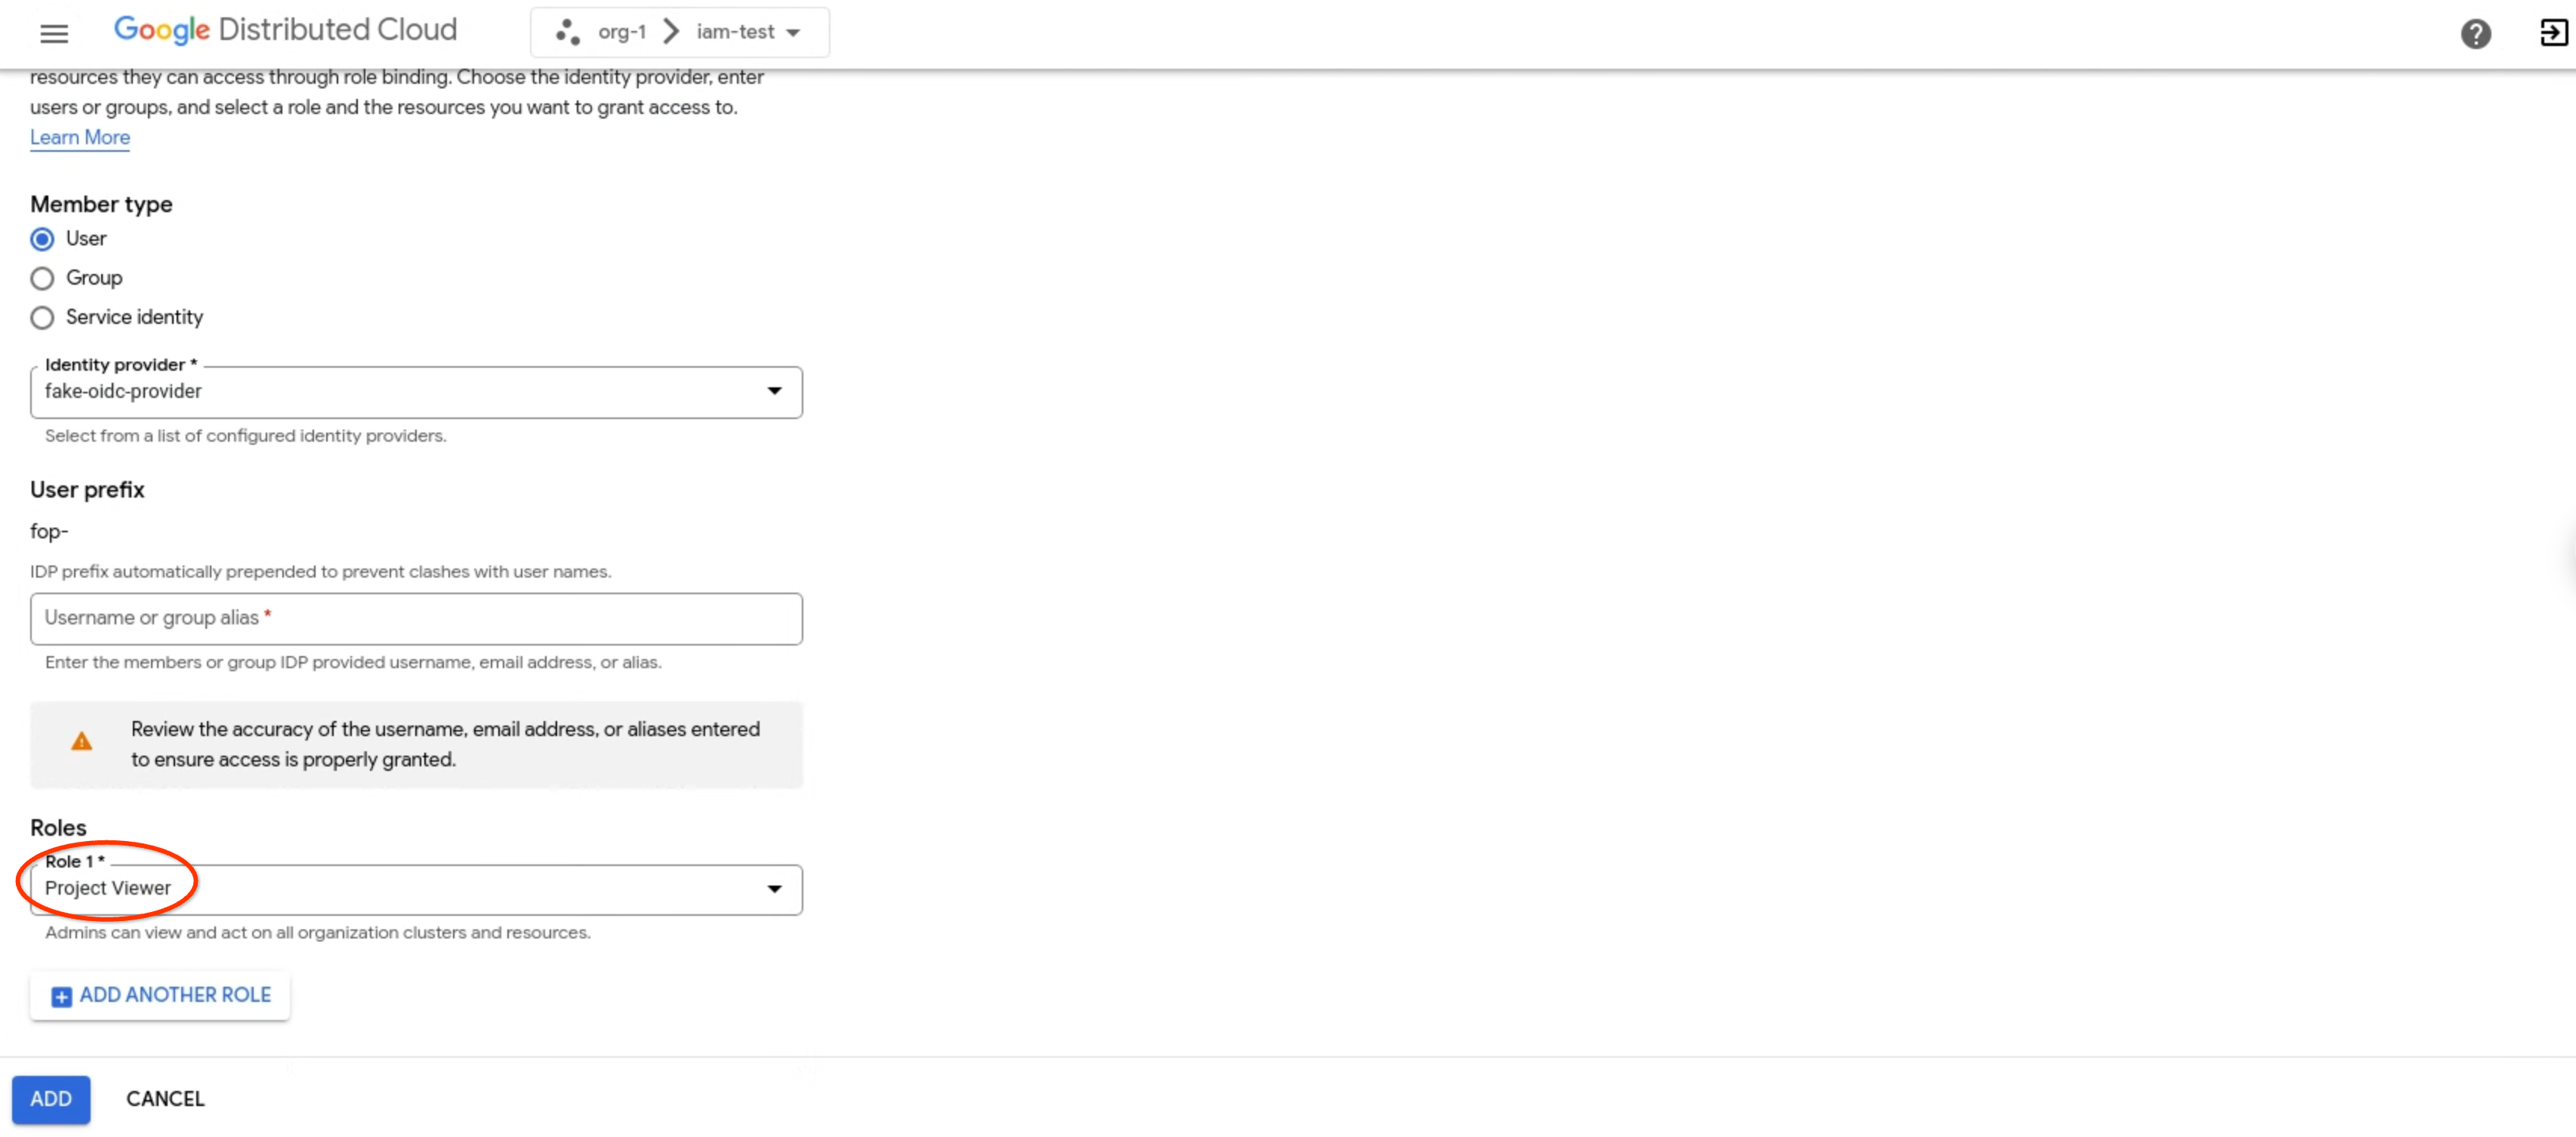
- ברשימה הנפתחת Roles, בוחרים את התפקיד שרוצים להקצות למשתמש או לקבוצה, למשל Project Viewer. כדי לקשר את המשתמש או הקבוצה שנבחרו לכמה תפקידים בו-זמנית, לוחצים על Add Another Role.
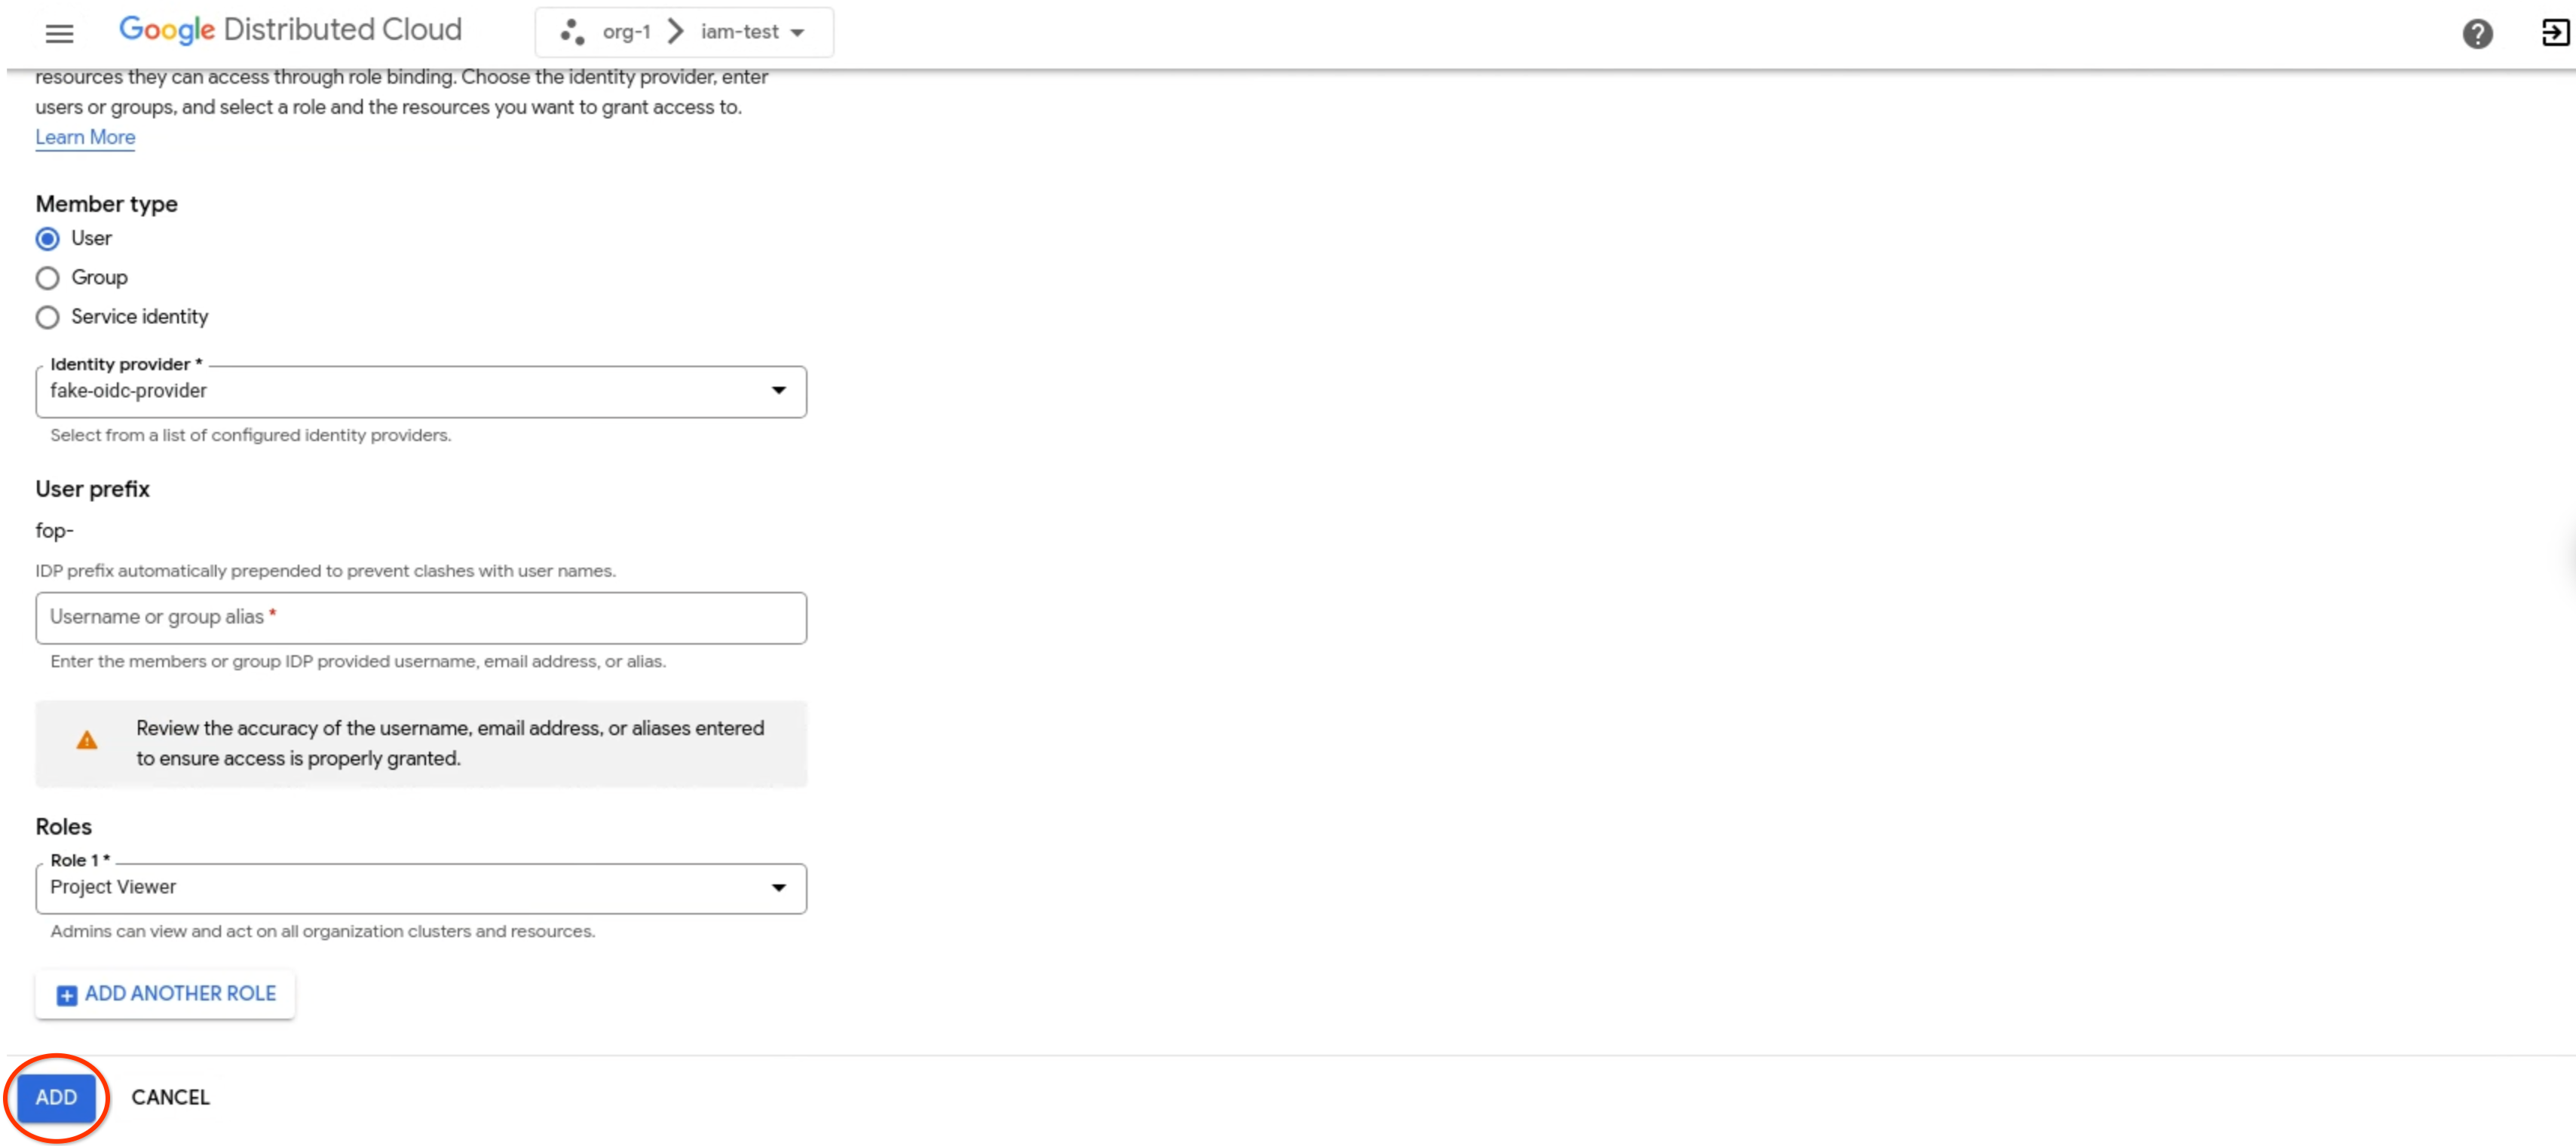
- לוחצים על הוספה.
gdcloud
מוודאים שהתקנתם את ה-CLI של gdcloud.
נכנסים באמצעות הפקודה
gdcloud auth loginכדי לאמת את ספק הזהויות. מידע נוסף זמין במאמר אימות ב-gdcloud CLI.הגדרת קישורי תפקידים לפרויקט:
gdcloud projects add-iam-policy-binding PROJECT \
  --member=USER_ACCOUNT \
  --role=ROLE
מחליפים את המשתנים הבאים:
-
PROJECT: שם הפרויקט שבו מגדירים את קישור התפקידים. -
USER_ACCOUNT: חשבון המשתמש שרוצים לתת לו את התפקיד. הדגל הזה מקבל כתובת אימייל של משתמש עם הקידומת של ספק הזהויות (user:idpprefix-user@example.com) או שם של חשבון שירות עם הפרויקט של חשבון השירות (serviceAccount:projectName:serviceAccountName). -
ROLE: שם התפקיד המוגדר מראש או המותאם אישית שרוצים להקצות למשתמש.
-
הסרת קישורי תפקידים
כשכבר לא צריך את הגישה, מסירים את החבר ואת התפקידים, ההרשאות והגישה שמשויכים אליו.
כדי להסיר חברים, פועלים לפי השלבים הבאים:
המסוף
- נכנסים למסוף GDC.
- בסרגל התפריטים, לוחצים על Select project. בוחרים את אחד מהפרויקטים הקיימים שבהם רוצים להגדיר את קישור התפקיד, ולוחצים על Open. הפרויקט שנבחר מוצג אחרי שם הארגון בסרגל התפריטים.
- בתפריט הניווט, לוחצים על זהות וגישה ואז על גישה.
- ברשימת החברים המורשים, בוחרים חבר. אפשר להסיר כמה חברים בבת אחת על ידי בחירה של כמה חברים ברשימה.
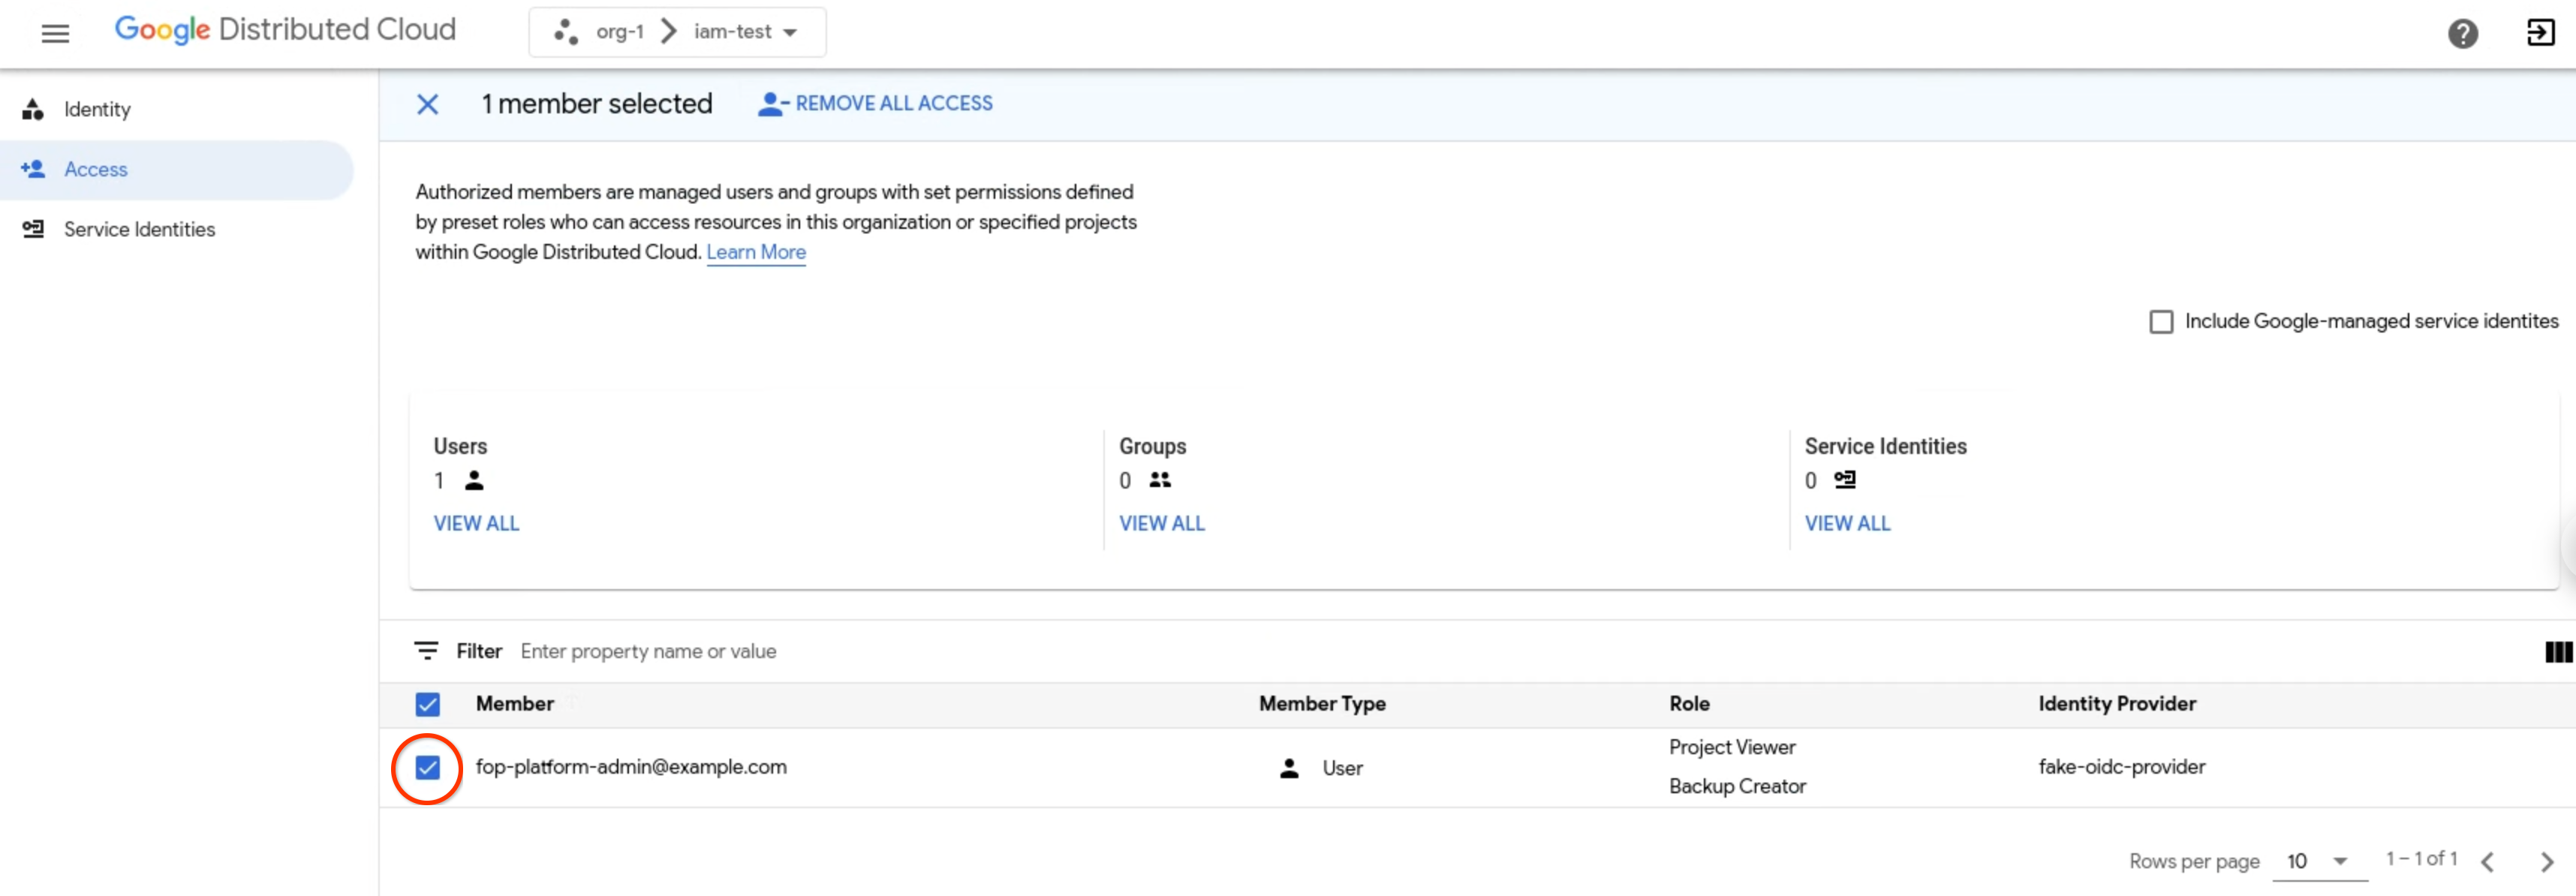
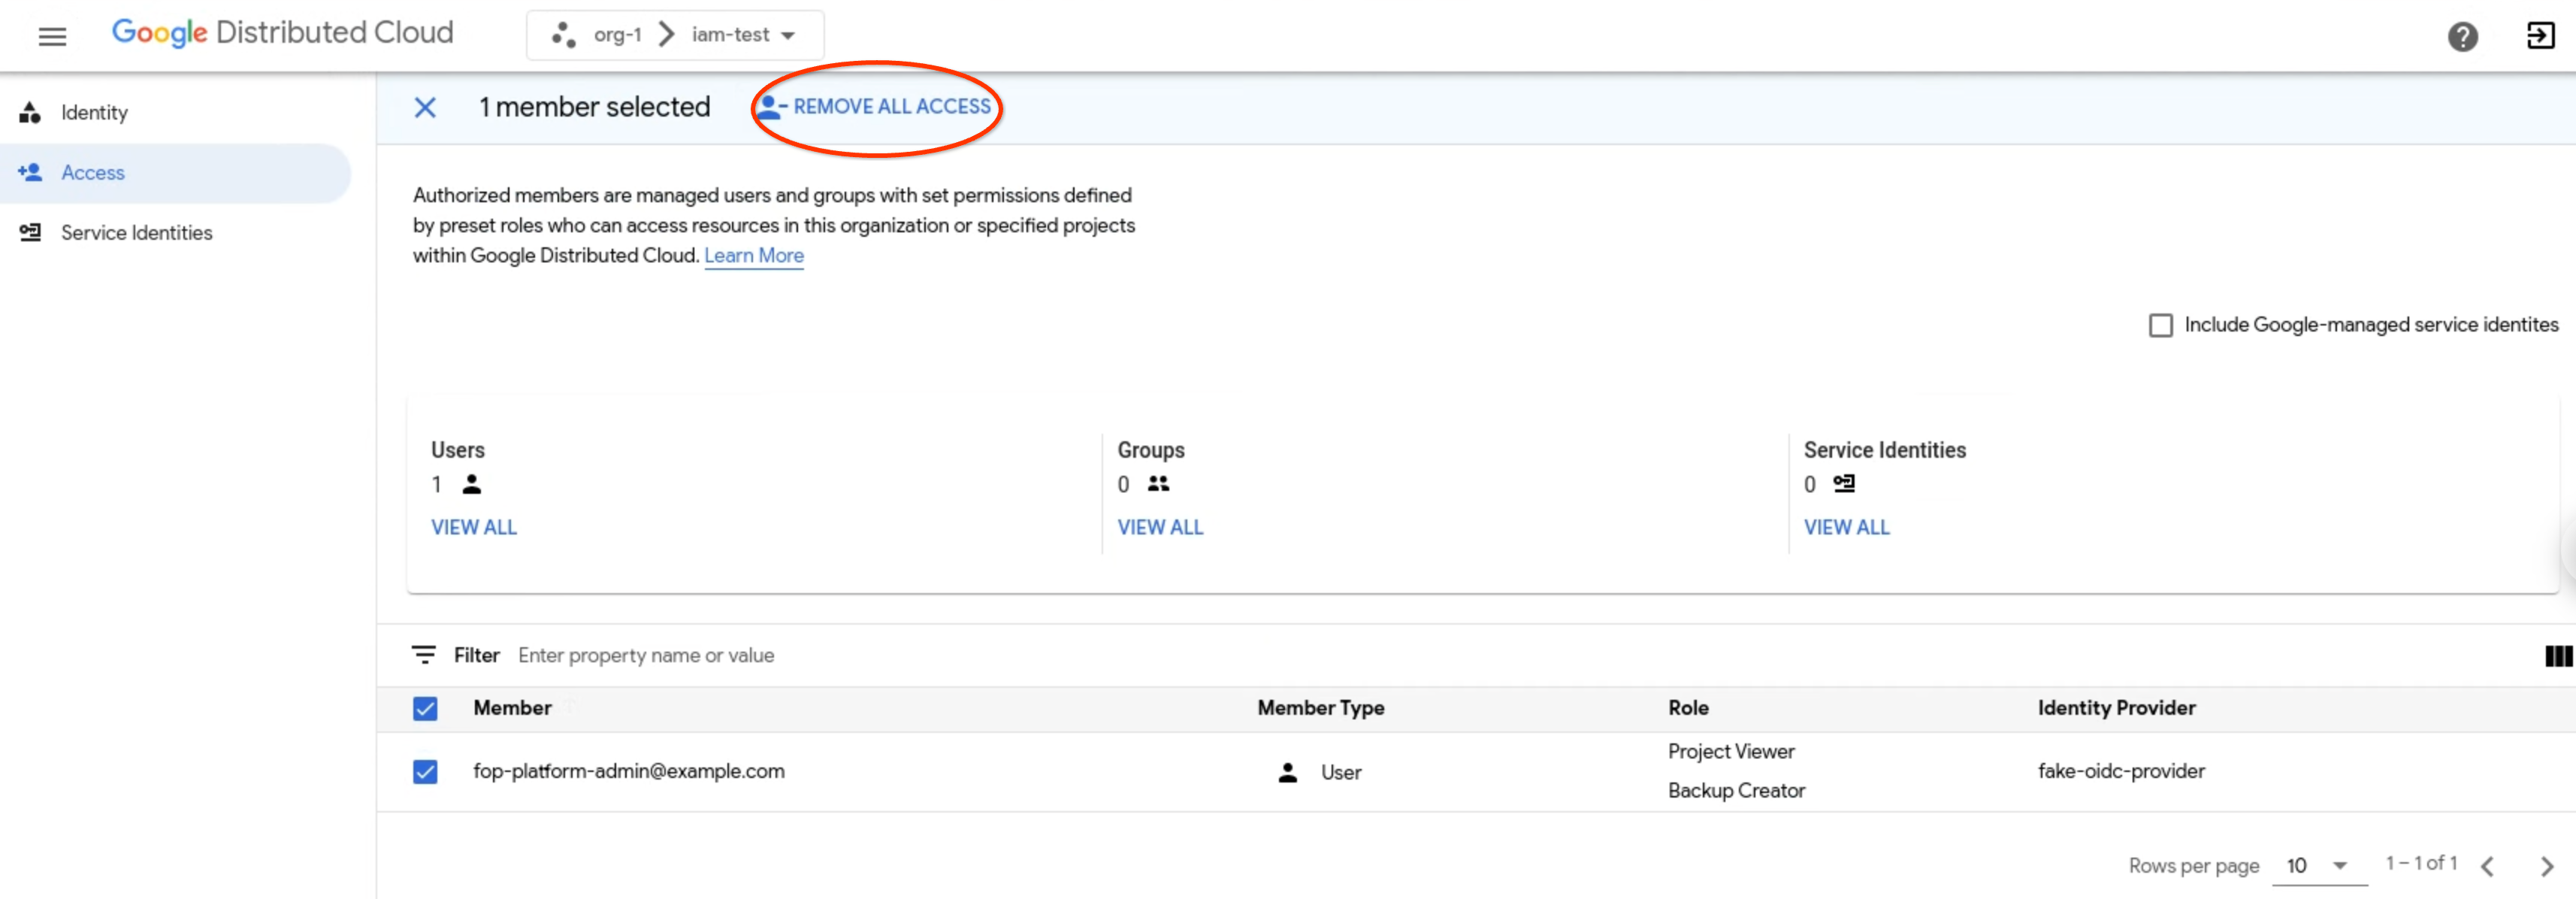
- לוחצים על Remove All Access כדי להסיר את כל קישורי התפקידים שמשויכים לחבר בפרויקט הנוכחי.
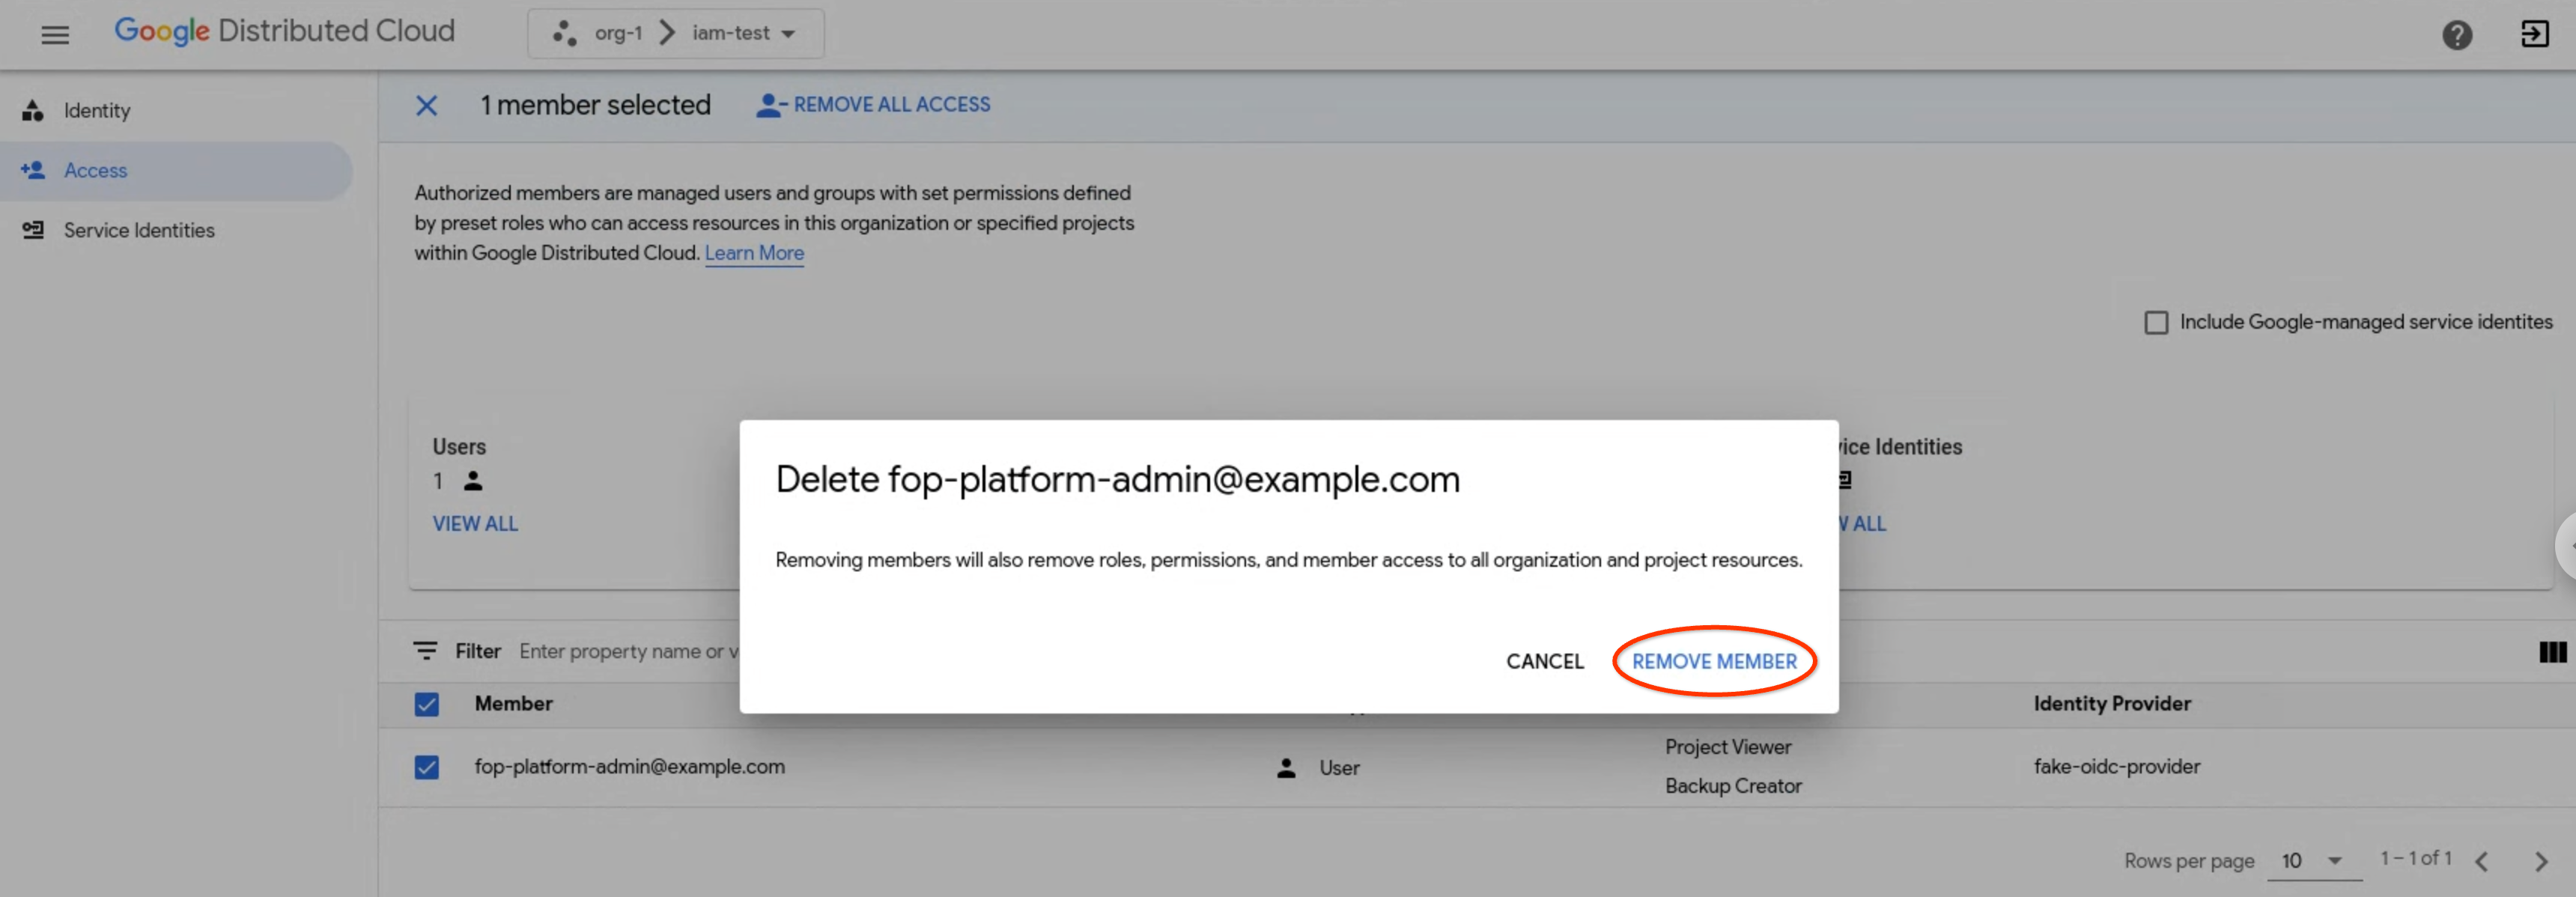
- כשמופיעה בקשה, לוחצים על הסרת חבר/ה כדי לאשר.
gdcloud
מוודאים שהתקנתם את ה-CLI של gdcloud.
נכנסים באמצעות הפקודה
gdcloud auth loginכדי לאמת את ספק הזהויות. מידע נוסף זמין במאמר אימות ב-gdcloud CLI.הסרת קישורי תפקידים בפרויקט:
gdcloud projects remove-iam-policy-binding PROJECT \
  --member=USER_ACCOUNT \
  --role=ROLE
מחליפים את המשתנים הבאים:
-
PROJECT: שם הפרויקט שממנו מסירים את קישור התפקידים. -
USER_ACCOUNT: חשבון המשתמש שממנו רוצים להסיר את התפקיד. הדגל הזה מקבל כתובת אימייל של משתמש עם הקידומת של ספק הזהויות (user:idpprefix-user@example.com) או שם של חשבון שירות עם הפרויקט של חשבון השירות (serviceAccount:projectName:serviceAccountName). -
ROLE: השם של התפקיד המוגדר מראש או בהתאמה אישית שרוצים להסיר מחשבון המשתמש.
-