


QRadar
Questo documento fornisce indicazioni su come integrare QRadar con Google SecOps.
Deployment QRadar supportati
Questa integrazione supporta i deployment di QRadar sia on-premise sia nel cloud.
Accesso di rete a QRadar
Accesso API da Google Security Operations a QRadar: consenti il traffico sulla porta 443 (HTTPS) o come configurato nel tuo ambiente.
Imposta le autorizzazioni di QRadar
Quando crei un utente e un profilo di sicurezza Google SecOps dedicati in QRadar (come descritto nei passaggi seguenti), ottieni un controllo più granulare sulle autorizzazioni. Questo approccio è facoltativo, ma consigliato.
Un'integrazione di QRadar può funzionare anche utilizzando un account amministratore esistente.
Crea un utente Google SecOps {:.hide-from-toc}
In QRadar, fai clic sull'icona in alto a sinistra.
Vai ad Amministrazione e fai clic su Utenti.
Fai clic su Nuovo e compila le informazioni per creare un nuovo utente amministratore.
Crea un profilo di sicurezza di Google SecOps
Vai ad Admin (Amministratore) > User Management (Gestione utenti) > Security Profiles (Profili di sicurezza).
Crea un profilo con le seguenti impostazioni:
- Precedenza delle autorizzazioni: nessuna limitazione
- Origini log: tutti i gruppi di origini log
- Rete: tutte
- Domini: tutti i domini

Fai il deployment delle modifiche
Fai clic su Esegui il deployment nella schermata.
Crea un servizio autorizzato per accedere all'API
Vai ad Amministratore > Gestione utenti > Servizi autorizzati.
Crea un servizio con le seguenti impostazioni:
- Nome servizio: Siemplify_Application_User
- Ruolo utente: amministratore
- Profilo di sicurezza: amministratore
- Data di scadenza: nessuna scadenza
Copia la chiave di autenticazione generata e utilizzala nelle impostazioni di integrazione di Google SecOps (Configurazione guidata del deployment).
Configura l'integrazione di QRadar in Google SecOps
Per istruzioni dettagliate su come configurare un'integrazione in Google SecOps, consulta Configura le integrazioni.
Parametri di integrazione
Utilizza i seguenti parametri per configurare l'integrazione:
| Nome parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
|---|---|---|---|---|
| Nome istanza | Stringa | N/D | No | Nome dell'istanza per cui intendi configurare l'integrazione. |
| Descrizione | Stringa | N/D | No | Descrizione dell'istanza. |
| Radice API | Stringa | https://IP_ADDRESS |
Sì | Il percorso dell'URL che rimanda al server QRadar. |
| Token API | Password | N/D | Sì | Il token di sicurezza dell'API per l'autenticazione. |
| Versione API | Stringa | N/D | No | La versione dell'API utilizzata. |
| Esegui da remoto | Casella di controllo | Deselezionata | No | Seleziona il campo per eseguire l'integrazione configurata da remoto. Una volta selezionata, viene visualizzata l'opzione per selezionare l'utente remoto (agente). |
Azioni
Query sui flussi simili
Descrizione
Esegui una query AQL predefinita per trovare i flussi correlati all'entità dell'indirizzo IP di Google SecOps specificata.
Parametri
| Nome parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
|---|---|---|---|---|
| Delta di tempo in minuti | Numero intero | 10 | No | Recupera i flussi per gli ultimi x minuti. Il parametro accetta valori numerici, ad esempio 10. |
| Limite di flussi da recuperare | Numero intero | 23 | Sì | Limita i flussi che l'azione può restituire. Il parametro accetta valori numerici, ad esempio 10. |
| Campi da visualizzare | Stringa | N/D | No | Campi da recuperare dal flusso oltre a quelli predefiniti. Se non viene impostata, l'azione restituisce i campi predefiniti per il flusso. |
| Nome campo indirizzo IP di origine | Stringa | N/D | No | Campi che rappresentano il campo dell'indirizzo IP di origine del flusso. |
| Nome campo indirizzo IP di destinazione | Stringa | N/D | No | Campi che rappresentano il campo dell'indirizzo IP di destinazione del flusso. |
Esempio di caso d'uso del playbook
Ottieni informazioni da QRadar sui flussi registrati per l'indirizzo IP specifico per gli ultimi x minuti.
Pubblica su
Questa azione viene eseguita sull'entità Indirizzo IP.
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
{
    "flows": [
      {
        "destinationflags": 27,
        "destinationpackets": 5.0,
        "sourcebytes": 522.0,
        "protocolid": 6,
        "sourceip": "195.200.72.148",
        "destinationbytes": 571.0,
        "lastpackettime": 1585057251000,
        "sourceflags": 27,
        "sourcepackets": 5.0,
        "qid": 53268795,
        "flowtype": 0,
        "destinationip": "37.28.155.22",
        "firstpackettime": 1585057224000,
        "category": 18448,
        "source hostname": null,
        "destination hostname": null
      },
      {
        "destinationflags": null,
        "destinationpackets": 0.0,
        "sourcebytes": 78.0,
        "protocolid": 17,
        "sourceip": "195.200.72.148",
        "destinationbytes": 0.0,
        "lastpackettime": 1585057220000,
        "sourceflags": null,
        "sourcepackets": 1.0,
        "qid": 53258563,
        "flowtype": 0,
        "destinationip": "8.8.8.8",
        "firstpackettime": 1585057177000,
        "category": 18438,
        "source hostname": null,
        "destination hostname": null
      },
      ...
    ]
}
Bacheca casi
| Tipo di risultato | Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | L'azione non deve avere esito negativo né interrompere l'esecuzione di un playbook:
L'azione non deve riuscire e deve interrompere l'esecuzione del playbook:
|
Generale |
| Tabella | Flussi simili per l'entità: {0}".format(Siemplify.entity.identifier) Headers:… |
Entità |
Query per eventi simili
Descrizione
Esegui una query AQL predefinita per trovare gli eventi correlati alle entità indirizzo IP, nome host o nome utente di Google SecOps specificate.
Parametri
| Nome parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
|---|---|---|---|---|
| Delta di tempo in minuti | Numero intero | 10 | No | Recupera i flussi per gli ultimi x minuti. Il parametro accetta valori numerici, ad esempio 10. |
| Limite di eventi da recuperare | Numero intero | 25 | Sì | Limita gli eventi che l'azione può restituire. Il parametro accetta un valore numerico, ad esempio 25. |
| Campi da visualizzare | CSV | N/D | No | Campi da recuperare dall'evento oltre a quelli predefiniti. Se non viene impostato, l'azione restituisce i campi predefiniti per l'evento. |
| Nome campo nome host | Stringa | N/D | No | Campo che rappresenta il campo Nome host dell'evento. |
| Nome campo indirizzo IP di origine | Stringa | N/D | No | Campi che rappresentano il campo dell'indirizzo IP di origine del flusso. |
| Nome campo indirizzo IP di destinazione | Stringa | N/D | No | Campi che rappresentano il campo dell'indirizzo IP di destinazione del flusso. |
| Nome campo nome utente | Stringa | N/D | No | Campi che rappresentano il campo Nome utente dell'evento. |
Esempio di casi d'uso
Ricevi informazioni da QRadar sugli eventi registrati per l'entità specificata per gli ultimi x minuti.
Pubblica su
Questa azione viene eseguita sulle seguenti entità:
- Indirizzo IP
- Nome host
- Utente
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
{
    "events": [
      {
        "starttime": 1585288010745,
        "protocolid": 255,
        "sourceip": "10.0.100.250",
        "logsourceid": 62,
        "qid": 18750001,
        "sourceport": 0,
        "eventcount": 1,
        "magnitude": 10,
        "identityip": "0.0.0.0",
        "destinationip": "10.0.100.250",
        "destinationport": 0,
        "category": 10008,
        "username": null,
        "hostname": null
      },
      ...
    ]
}
Bacheca casi
| Tipo di risultato | Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | L'azione non deve avere esito negativo né interrompere l'esecuzione di un playbook:
L'azione non deve riuscire e deve interrompere l'esecuzione del playbook:
|
Generale |
| Tabella | Flussi simili per l'entità: {0}".format(Siemplify.entity.identifier) Headers:… |
Entità |
Ricerca QRadar AQL
Descrizione
Esegui una query AQL arbitraria sull'istanza QRadar. L'azione restituisce un output in formato CSV.
Parametri
| Nome parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
|---|---|---|---|---|
| Formato della query | Stringa | N/D | Sì | Formato della query da eseguire, ad esempio "Select * from flows limit 10 last 10 minutes". |
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| risultati | N/D | N/D |
Risultato JSON
{
    "events": [
        {
            "username": "None",
            "category": 4003,
            "starttime": 1548682790158,
            "destinationip": "1.1.1.1",
            "eventcount": 13,
            "qid": 20257872,
            "magnitude": 3,
            "destinationport": 53,
            "protocolid": 17,
            "sourceport": 50597,
            "identityip": "1.1.1.1",
            "sourceip": "1.1.1.1",
            "logsourceid": 71
        }, {
            "username": "None",
            "category": 8053,
            "starttime": 1548682800217,
            "destinationip": "1.1.1.1",
            "eventcount": 1,
            "qid": 20280296,
            "magnitude": 3,
            "destinationport": 443,
            "protocolid": 6,
            "sourceport": 49230,
            "identityip": "1.1.1.1",
            "sourceip": "1.1.1.1",
            "logsourceid": 71
        }
    ]
}
Bacheca casi
| Tipo di risultato | Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | L'azione non deve avere esito negativo né interrompere l'esecuzione di un playbook
L'azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook:
|
Generale |
| Tabella | "Query results" Intestazioni:… |
Generale |
Dindin
Descrizione
Testa la connettività a un'istanza QRadar.
Parametri
N/D
Casi d'uso previsti
Testare se l'accesso al sistema di destinazione va a buon fine o meno con i parametri forniti nella configurazione dell'integrazione nella pagina Google SecOps Content Hub.
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Bacheca casi
| Tipo di risultato | Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | L'azione non dovrebbe avere esito negativo né interrompere l'esecuzione di un playbook.
L'azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook:
|
Generale |
Cerca un valore nel set di riferimento
Descrizione
Controlla se un valore è elencato in un set di riferimento specifico.
Parametri
| Nome parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
|---|---|---|---|---|
| Nome | Stringa | N/D | Sì | Il nome del set di riferimento per controllare un valore. |
| Valore | Stringa | N/D | Sì | Il valore da controllare in un insieme di riferimento. |
Esempio di caso d'uso del playbook
Un IP è stato rilevato come dannoso nell'esecuzione del playbook, controlla se è elencato nel set di riferimento Malicious_IPs.
Pubblica su
Questa azione non viene eseguita sulle entità Google SecOps.
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
{
    "timeout_type": "FIRST_SEEN",
    "number_of_elements": 1,
    "data": [
      {
        "last_seen": 1611149814345,
        "first_seen": 1611149814345,
        "source": "admin",
        "value": "192.168.10.230",
        "domain_id": null
      }
    ],
    "creation_time": 1440695740583,
    "name": "Critical Assets",
    "namespace": "SHARED",
    "element_type": "IP",
    "collection_id": 20
  }
Bacheca casi
| Tipo di risultato | Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | Questa azione non deve avere esito negativo e non deve interrompere l'esecuzione del playbook:
Questa azione dovrebbe non riuscire e interrompere l'esecuzione del playbook:
|
Generale |
Cerca un valore nella mappa di riferimento
Descrizione
Controlla se un valore è elencato in una mappa di riferimento specifica.
Parametri
| Nome parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
|---|---|---|---|---|
| Nome | Stringa | N/D | Sì | Il nome della mappa di riferimento per controllare un valore. |
| Valore | Stringa | N/D | Sì | Il valore da controllare in una mappa di riferimento. |
Esempio di caso d'uso del playbook
Controlla se un nome utente è autorizzato ad accedere a un determinato IP in base ai valori della mappa di riferimento.
Pubblica su
Questa azione non viene eseguita sulle entità Google SecOps.
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
{
    "data": {
        "1001": {
            "last_seen": 1583903726952,
            "first_seen": 1583903726952,
            "source": "reference data api",
            "value": "jack"
        }
    }
}
Bacheca casi
| Tipo di risultato | Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | Questa azione non deve avere esito negativo e non deve interrompere l'esecuzione del playbook:
Questa azione dovrebbe non riuscire e interrompere l'esecuzione del playbook:
|
Generale |
Ricerca di un valore nella mappa di riferimento dei set
Descrizione
Controlla se un valore è elencato in una mappa di riferimento specifica di insiemi.
Parametri
| Nome parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
|---|---|---|---|---|
| Nome | Stringa | N/D | Sì | Il nome della mappa di riferimento degli insiemi per controllare un valore. |
| Valore | Stringa | N/D | Sì | Il valore da controllare in una mappa di insiemi di riferimento. |
Esempio di casi d'uso
Controlla se un nome utente è autorizzato ad accedere a un determinato IP in base alla mappa di riferimento dei valori impostati.
Pubblica su
Questa azione viene eseguita sulle entità Google SecOps.
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
"data": {
        "192.168.1.1": [
            {
                "last_seen": 1583912905418,
                "first_seen": 1583912905418,
                "source": "reference data api",
                "value": "jack, john, huey"
            },
            {
                "last_seen": 1583913398524,
                "first_seen": 1583913398524,
                "source": "reference data api",
                "value": "zz"
            },
            {
                "last_seen": 1583913639025,
                "first_seen": 1583913639025,
                "source": "reference data api",
                "value": "jane"
            }
        ]
        }
Bacheca casi
| Tipo di risultato | Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | Questa azione non deve avere esito negativo e non deve interrompere l'esecuzione del playbook:
Questa azione dovrebbe non riuscire e interrompere l'esecuzione del playbook:
|
Generale |
Cerca un valore nelle tabelle di riferimento
Descrizione
Controlla se un valore è elencato in una tabella di riferimento specifica.
Parametri
| Nome parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
|---|---|---|---|---|
| Nome | Stringa | N/D | Sì | Il nome della tabella di riferimento per controllare un valore. |
| Valore | Stringa | N/D | Sì | Il valore da controllare in una tabella di riferimento. |
Pubblica su
Questa azione viene eseguita su tutte le entità.
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
{
    "data": {
        "Source_IP": {
            "port": {
                "last_seen": 1583933682283,
                "first_seen": 1583933682283,
                "source": "reference data api",
                "value": "8080"
            }
        },
        "192.168.1.1": {
            "port": {
                "last_seen": 1583990995600,
                "first_seen": 1583990995600,
                "source": "reference data api",
                "value": "8080"
            }
        }
    }
}
Bacheca casi
| Tipo di risultato | Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | Questa azione non deve avere esito negativo e non deve interrompere l'esecuzione del playbook:
Questa azione dovrebbe non riuscire e interrompere l'esecuzione del playbook:
|
Generale |
Ricerca di una chiave nella mappa di riferimento
Descrizione
Controlla se una chiave è elencata in una mappa di riferimento specifica.
Parametri
| Nome parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
|---|---|---|---|---|
| Nome | Stringa | N/D | Sì | Il nome della mappa di riferimento per controllare un valore. |
| Chiave | Stringa | N/D | Sì | La chiave da controllare in una mappa di riferimento. |
Esempio di casi d'uso
Controlla se un nome utente è autorizzato ad accedere a un determinato IP in base ai valori della mappa di riferimento.
Pubblica su
Questa azione non viene eseguita sulle entità.
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
{
    "data": {
        "1001": {
            "last_seen": 1583903726952,
            "first_seen": 1583903726952,
            "source": "reference data api",
            "value": "jack"
        }
    }
}
Bacheca casi
| Tipo di risultato | Descrizione | Tipo |
|---|---|---|
| Messaggio di output* | Questa azione non deve avere esito negativo e non deve interrompere l'esecuzione del playbook:
Questa azione dovrebbe non riuscire e interrompere l'esecuzione del playbook:
|
Generale |
Ricerca di una chiave nella mappa di riferimento degli insiemi
Descrizione
Controlla se una chiave è elencata in una mappa di riferimento specifica di insiemi.
Parametri
| Nome parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
|---|---|---|---|---|
| Nome | Stringa | N/D | Sì | Il nome della mappa di riferimento degli insiemi per controllare un valore. |
| Chiave | Stringa | N/D | Sì | La chiave da controllare in una mappa di insiemi di riferimento. |
Esempio di casi d'uso
Controlla se un nome utente è autorizzato ad accedere a un determinato IP in base alla mappa di riferimento dei valori impostati.
Pubblica su
Questa azione non viene eseguita sulle entità.
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
"data": {
        "192.168.1.1": [
            {
                "last_seen": 1583912905418,
                "first_seen": 1583912905418,
                "source": "reference data api",
                "value": "jack, john, huey"
            },
            {
                "last_seen": 1583913398524,
                "first_seen": 1583913398524,
                "source": "reference data api",
                "value": "zz"
            },
            {
                "last_seen": 1583913639025,
                "first_seen": 1583913639025,
                "source": "reference data api",
                "value": "jane"
            }
        ]
    }
Bacheca casi
| Tipo di risultato | Descrizione | Tipo |
|---|---|---|
| Messaggio di output* |
Questa azione non deve avere esito negativo e non deve interrompere l'esecuzione del playbook:
Questa azione dovrebbe non riuscire e interrompere l'esecuzione del playbook:
|
Generale |
Elenca i set di riferimento
Descrizione
Elenca i set di riferimento disponibili in QRadar.
Parametri
| Nome parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
|---|---|---|---|---|
| Campi da restituire | Stringa | N/D | No | Specifica i campi che devono essere restituiti dall'azione. Se non viene fornito alcun valore, l'azione restituisce tutti i campi disponibili per impostazione predefinita. Il parametro accetta più valori separati da virgole. |
| Condizione filtro | Stringa | N/D | No | Specifica una condizione di filtro per restituire solo elementi specifici, ad esempio: element_type = IP |
| Numero di elementi da restituire | Numero intero | 25 | Sì | Specifica un numero massimo di elementi che l'azione deve restituire. |
Esempio di casi d'uso
Elenca gli elementi disponibili per il riferimento.
Pubblica su
Questa azione non viene eseguita sulle entità.
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
[
    {
        "name": "Critical Assets",
        "element_type": "IP"
    },
    {
        "name": "Asset Reconciliation IPv4 Blocklist",
        "element_type": "IP"
    },
    {
        "name": "Proxy Servers",
        "element_type": "IP"
    }
]
Bacheca casi
| Tipo di risultato | Descrizione | Tipo |
|---|---|---|
| Messaggio di output* |
Questa azione non deve avere esito negativo e non deve interrompere l'esecuzione del playbook:
Questa azione dovrebbe non riuscire e interrompere l'esecuzione del playbook:
|
Generale |
Elenca mappe di riferimento
Descrizione
Elenca le mappe di riferimento disponibili in QRadar.
Parametri
| Nome parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
|---|---|---|---|---|
| Campi da restituire | Stringa | N/D | No | Specifica i campi che devono essere restituiti dall'azione. Se non viene fornito alcun valore, l'azione restituisce tutti i campi disponibili per impostazione predefinita. Questo parametro accetta più valori separati da virgole. |
| Condizione filtro | Stringa | N/D | No | Specifica una condizione di filtro per restituire solo elementi specifici, ad esempio: element_type = ALNIC |
| Numero di elementi da restituire | Numero intero | 25 | Sì | Specifica un numero massimo di elementi che l'azione deve restituire. |
Esempio di casi d'uso
Elenca gli elementi disponibili per il riferimento.
Pubblica su
Questa azione non viene eseguita sulle entità.
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
[
    {
        "name": "User1",
        "element_type": "ALNIC"
    },
    {
        "name": "User",
        "element_type": "ALNIC"
    }
]
Bacheca casi
| Tipo di risultato | Descrizione | Tipo |
|---|---|---|
| Messaggio di output* |
Questa azione non deve avere esito negativo e non deve interrompere l'esecuzione del playbook:
L'azione non deve riuscire e l'esecuzione del playbook deve essere interrotta:
|
Generale |
Elenco delle mappe di riferimento dei set
Descrizione
Elenca le mappe di riferimento dei set disponibili in QRadar.
Parametri
| Nome parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
|---|---|---|---|---|
| Campi da restituire | Stringa | N/D | No | Specifica i campi che devono essere restituiti dall'azione. Se non viene fornito alcun valore, l'azione restituisce tutti i campi disponibili per impostazione predefinita. Questo parametro accetta più valori separati da virgole. |
| Condizione filtro | Stringa | N/D | No | Specifica una condizione di filtro per restituire solo elementi specifici, ad esempio: element_type = ALN |
| Numero di elementi da restituire | Numero intero | 25 | Sì | Specifica un numero massimo di elementi che l'azione deve restituire. |
Esempio di casi d'uso
Elenca gli elementi disponibili per il riferimento.
Pubblica su
Questa azione non viene eseguita sulle entità.
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
[
    {
        "name": "CorrelatedAttackMap",
        "element_type": "ALN"
    },
    {
        "name": "TestMapOfSets",
        "element_type": "ALN"
    }
]
Bacheca casi
| Tipo di risultato | Descrizione | Tipo |
|---|---|---|
| Messaggio di output* |
Questa azione non deve avere esito negativo e non deve interrompere l'esecuzione del playbook:
L'azione non deve riuscire e l'esecuzione del playbook deve essere interrotta:
|
Generale |
Elenca tabelle di riferimento
Descrizione
Elenca le tabelle di riferimento disponibili in QRadar.
Parametri
| Nome parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
|---|---|---|---|---|
| Campi da restituire | Stringa | N/D | No | Specifica i campi che devono essere restituiti dall'azione. Se non viene fornito alcun valore, l'azione restituisce tutti i campi disponibili per impostazione predefinita. Il parametro accetta più valori separati da virgole. |
| Condizione filtro | Stringa | N/D | No | Specifica una condizione di filtro per restituire solo elementi specifici, ad esempio: element_type = ALN |
| Numero di elementi da restituire | Numero intero | 25 | Sì | Specifica un numero massimo di elementi che l'azione deve restituire. |
Esempio di casi d'uso
Elenca gli elementi disponibili per il riferimento.
Pubblica su
Questa azione non viene eseguita sulle entità.
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
[
    {
        "name": "TestTable2",
        "element_type": "ALN"
    },
    {
        "name": "TestTable3",
        "element_type": "ALN"
    }
]
Bacheca casi
| Tipo di risultato | Descrizione | Tipo |
|---|---|---|
| Messaggio di output* |
Questa azione non deve avere esito negativo e non deve interrompere l'esecuzione del playbook:
Questa azione dovrebbe non riuscire e interrompere l'esecuzione del playbook:
|
Generale |
Aggiungi nota sull'infrazione
Descrizione
Aggiungi una nota a un'offesa QRadar.
Parametri
| Nome parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
|---|---|---|---|---|
| ID reato | Numero intero | N/D | Sì | ID reato a cui aggiungere una nota. |
| Testo della nota | Stringa | N/D | Sì | Testo della nota da aggiungere all'offesa. |
Esempio di casi d'uso del playbook
Aggiungi una nota sull'offesa QRadar da Google SecOps.
Pubblica su
Questa azione non viene eseguita sulle entità.
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Bacheca casi
| Tipo di risultato | Descrizione | Tipo |
|---|---|---|
| Messaggio di output* |
Questa azione non deve avere esito negativo e non deve interrompere l'esecuzione del playbook:
L'azione non deve riuscire e l'esecuzione del playbook deve essere interrotta:
|
Generale |
Aggiorna attacco
Descrizione
Aggiorna l'offense QRadar.
Parametri
| Nome visualizzato del parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
|---|---|---|---|---|
| ID reato | Numero intero | N/D | Sì | ID reato da aggiornare. |
| Assegnato a | Stringa | N/D | No | Login dell'utente a cui assegnare l'offesa. |
| Stato | DDL | " " | No | Nuovo stato dell'offesa. |
| Motivo della chiusura | Stringa | N/D | No | Se lo stato dell'offense è impostato su chiuso, devi fornire un motivo di chiusura di QRadar. |
| Follow-up | Casella di controllo | Casella di controllo deselezionata | No | Specifica se l'infrazione deve essere contrassegnata come follow-up. |
| Protetto | Casella di controllo | Casella di controllo deselezionata | No | Specifica se l'offesa deve essere contrassegnata come protetta. |
Esempio di casi d'uso del playbook
Aggiorna l'offesa QRadar da Google SecOps per mantenere lo stato dell'offesa QRadar sincronizzato con Google SecOps.
Pubblica su
Questa azione non viene eseguita sulle entità.
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
{
    "last_persisted_time": 1611143659000,
    "username_count": 0,
    "description": "Web\n",
    "rules": [
        {
            "id": 100555,
            "type": "CRE_RULE"
        }
    ],
    "event_count": 0,
    "flow_count": 4,
    "assigned_to": "admin",
    "security_category_count": 1,
    "follow_up": true,
    "source_address_ids": [
        50
    ],
    "source_count": 1,
    "inactive": true,
    "protected": true,
    "closing_user": null,
    "destination_networks": [
        "other"
    ],
    "source_network": "other",
    "category_count": 1,
    "close_time": null,
    "remote_destination_count": 1,
    "start_time": 1610451749000,
    "magnitude": 0,
    "last_updated_time": 1610451887000,
    "credibility": 0,
    "id": 93,
    "categories": [
        "Web"
    ],
    "severity": 0,
    "policy_category_count": 0,
    "log_sources": [],
    "closing_reason_id": null,
    "device_count": 0,
    "first_persisted_time": 1610451722000,
    "offense_type": 1,
    "relevance": 0,
    "domain_id": 0,
    "offense_source": "37.28.155.22",
    "local_destination_address_ids": [],
    "local_destination_count": 0,
    "status": "OPEN"
}
Bacheca casi
| Tipo di risultato | Descrizione | Tipo |
|---|---|---|
| Messaggio di output* |
Questa azione non deve avere esito negativo e non deve interrompere l'esecuzione del playbook:
Questa azione dovrebbe non riuscire e interrompere l'esecuzione del playbook:
|
Generale |
Ottieni la copertura MITRE della regola
Descrizione
Ottieni i dettagli MITRE sulle regole in QRadar utilizzando l'applicazione Use Case Manager.
Parametri
| Nome parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
|---|---|---|---|---|
| Nomi delle regole | CSV | Sì | Specifica un elenco separato da virgole di nomi di regole per cui l'azione deve restituire i dettagli MITRE. | |
| Crea insight | Booleano | Vero | No | Se abilitata, l'azione crea un insight contenente informazioni sulla copertura MITRE delle regole. |
Pubblica su
Questa azione non viene eseguita sulle entità.
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| is_success | Vero/Falso | is_success:False |
Risultato JSON
[{
    "rulename": "Excessive Database Connections"
        "id": "SYSTEM-1431",
        "has_ibm_default": true,
        "last_updated": 1591634177302,
        "mapping": {
            "Discovery": {
                "confidence": "medium",
                "user_override": false,
                "enabled": true,
                "ibm_default": true,
                "id": "TA0007",
                "techniques": {}
            },
            "Initial Access": {
                "confidence": "low",
                "user_override": false,
                "enabled": true,
                "ibm_default": true,
                "id": "TA0001",
                "techniques": {}
            }
        },
        "min-mitre-version": 7
    }
}]
Bacheca casi
| Tipo di risultato | Descrizione | Tipo |
|---|---|---|
| Messaggio di output* |
Questa azione non deve avere esito negativo né interrompere l'esecuzione di un playbook:
Questa azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook:
|
Generale |
| Tabella della bacheca casi | Nome della tabella: Copertura MITRE Colonne della tabella:
|
Ricerca AQL semplice di QRadar
Descrizione
Esegui una query AQL in base ai parametri in QRadar.
Parametri
| Nome parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
|---|---|---|---|---|
| Nome tabella | DDL |
Flussi Valori possibili:
|
Sì | Specifica la tabella su cui eseguire la query. |
| Campi da restituire | CSV | * | No | Specifica i campi da restituire. Se non viene fornito alcun valore, l'azione restituisce tutti i campi. È supportato anche il carattere jolly. |
| Filtro Where | Stringa | No | Specifica il filtro WHERE per la query da eseguire.
Non è necessario fornire filtri temporali, limiti e ordinamento. Inoltre, non è necessario fornire la stringa WHERE nel payload. |
|
| Intervallo di tempo | DDL |
Ultima ora Valori possibili:
|
No | Specifica l'intervallo di tempo per i risultati. Se selezioni "Personalizzato", devi anche fornire l'"Ora di inizio". |
| Ora di inizio | Stringa | No | Specifica l'ora di inizio dei risultati. Questo parametro è obbligatorio se per il parametro "Periodo di tempo" è selezionato "Personalizzato". Formato: ISO 8601. Esempio: 2021-04-23T12:38Z | |
| Ora di fine | Stringa | No | Specifica l'ora di fine per i risultati. Formato: ISO 8601. Se non viene fornito alcun valore e per il parametro "Periodo di tempo" è selezionato "Personalizzato", questo parametro utilizza l'ora corrente. | |
| Campo di ordinamento | Stringa | No | Specifica il parametro da utilizzare per l'ordinamento. | |
| Ordinamento | DDL |
CRESC Valori possibili:
|
No | Specifica l'ordine di ordinamento. Richiede l'inserimento del parametro "Sort Field". |
| Numero massimo di risultati da restituire | Numero intero | 50 | No | Specifica il numero di risultati da restituire. |
Risultati dell'azione
Risultato dello script
| Nome del risultato dello script | Opzioni del valore | Esempio |
|---|---|---|
| risultati | N/D | N/D |
Risultato JSON
{
    "events": [
        {
            "username": "None",
            "category": 4003,
            "starttime": 1548682790158,
            "destinationip": "1.1.1.1",
            "eventcount": 13,
            "qid": 20257872,
            "magnitude": 3,
            "destinationport": 53,
            "protocolid": 17,
            "sourceport": 50597,
            "identityip": "1.1.1.1",
            "sourceip": "1.1.1.1",
            "logsourceid": 71
        }, {
            "username": "None",
            "category": 8053,
            "starttime": 1548682800217,
            "destinationip": "1.1.1.1",
            "eventcount": 1,
            "qid": 20280296,
            "magnitude": 3,
            "destinationport": 443,
            "protocolid": 6,
            "sourceport": 49230,
            "identityip": "1.1.1.1",
            "sourceip": "1.1.1.1",
            "logsourceid": 71
        }
    ]
}
Bacheca casi
| Tipo di risultato | Descrizione | Tipo |
|---|---|---|
| Messaggio di output* |
Questa azione non deve fallire né interrompere l'esecuzione di un playbook:
Questa azione dovrebbe non riuscire e interrompere l'esecuzione di un playbook:
|
Generale |
| Tabella della bacheca casi | Nome tabella: Risultati |
Connettori
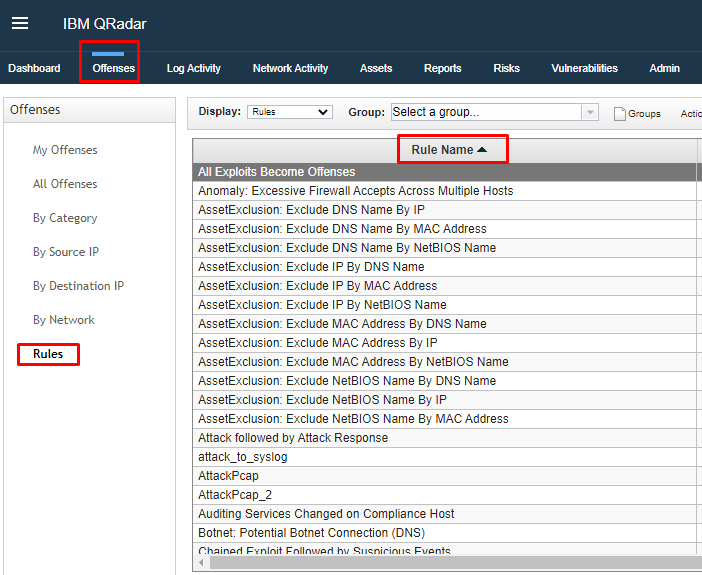
Per scoprire di più sulla configurazione dei connettori in Google SecOps, consulta Importa i dati (connettori).
QRadar Correlation Events Connector V2
Descrizione
Connettore consigliato. Recupera le violazioni di QRadar e genera avvisi di Google SecOps per ogni regola QRadar aggiunta all'elenco dinamico in Google SecOps. Il connettore recupera solo le violazioni per le regole aggiunte all'elenco dinamico di Google SecOps. Il connettore richiede l'API QRadar versione 10.1 o successive. Il connettore crea avvisi di Google SecOps in base al nome della regola dell'offesa QRadar, non al nome dell'offesa.
Prerequisiti del connettore
Indici QRadar per i campi obbligatori. Il connettore QRadar New Correlation Events Connector V2 utilizza campi aggiuntivi per gli eventi associati alle seguenti violazioni: logsource_id, creEventList, Custom Rule Partially Matched. Questi campi dovrebbero essere indicizzati per impostazione predefinita in QRadar, ma è necessario assicurarsi che questi indici siano attualmente abilitati. Per verificare se sono abilitati, nell'interfaccia utente web di QRadar vai ad Admin > Index Management. Nella finestra visualizzata troverai i seguenti indici, assicurati che siano abilitati:
- Regola personalizzata
- Origine log
- Regola personalizzata con corrispondenza parziale
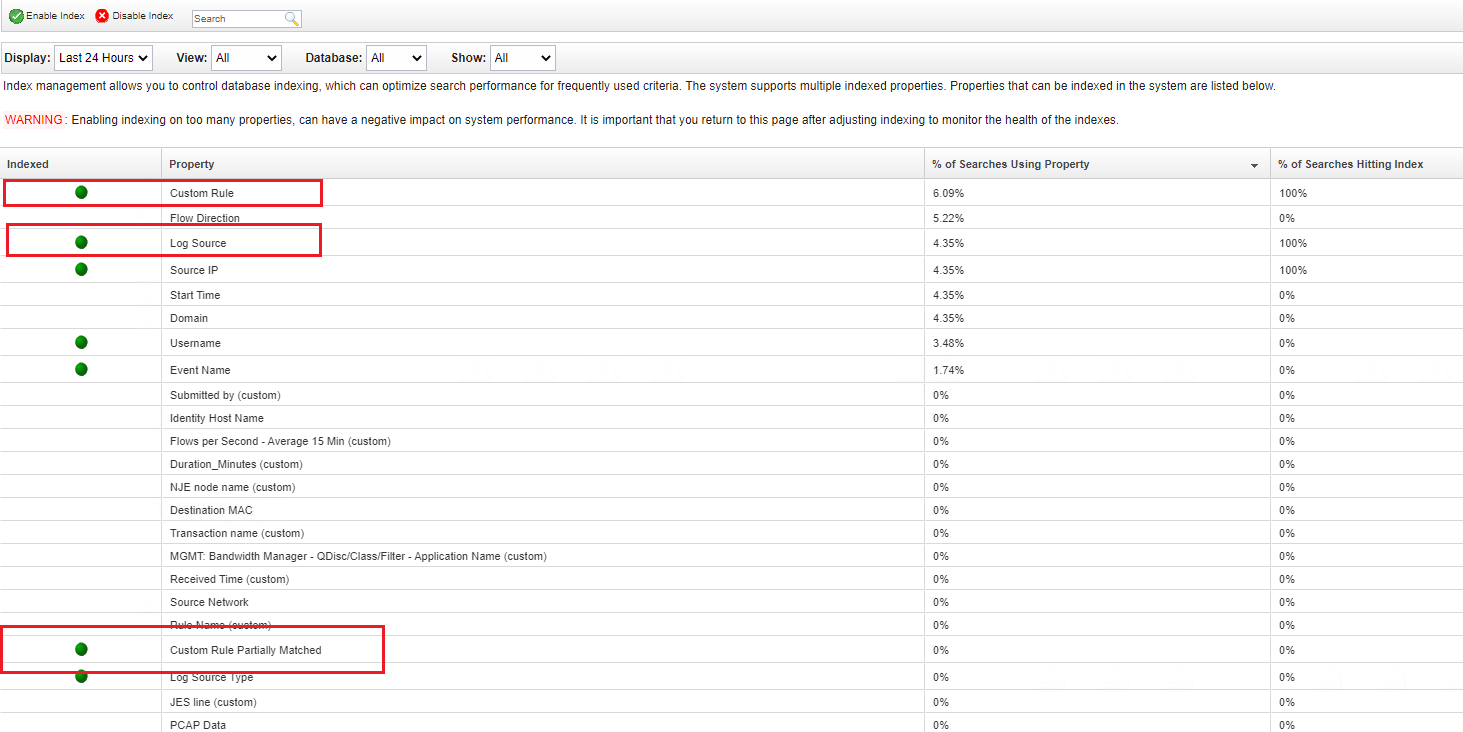
Per saperne di più, consulta Gestione degli indici.
Suggerimenti per il parametro Max Days Backwards Il valore parametro del connettore Max Days Backwards deve essere utilizzato con cautela. Le violazioni di QRadar possono avere molti eventi e il tentativo di recuperarli tramite il connettore può causare un carico eccessivo sul server QRadar e/o timeout delle richieste. Per questo motivo, ti consigliamo di impostare il parametro Max Days Backwards su valori sufficientemente piccoli per assicurarti che il connettore sia in grado di eseguire query su QRadar per gli eventi nel periodo configurato.
Note sull'utilizzo del connettore
Quando utilizzi il connettore, tieni presente quanto segue:
QRadar Correlation Events Connector v2 tiene traccia di ogni evento importato per ogni violazione. Per farlo, calcola una somma hash degli eventi utilizzando tutti i dati sugli eventi (ogni campo per l'evento restituito dall'API QRadar) e la utilizza come identificatore univoco dell'evento per l'offesa. Di conseguenza, gli eventi con tutti i campi identici non vengono importati per l'offesa. Il primo evento viene importato e aggiunto all'offesa correlata. Tuttavia, i seguenti vengono scartati in quanto duplicati. Ciò è dovuto all'architettura di QRadar, in quanto gli eventi in QRadar non hanno identificatori univoci.
QRadar Correlation Events Connector v2 crea avvisi in base alle regole dell'elenco dinamico presenti per l'offesa, non per le offese stesse. Di conseguenza, se un evento nell'offesa viene segnalato da più regole di elenco dinamico, questo evento viene aggiunto a più avvisi di Google SecOps per le regole di elenco dinamico correlate.
IBM QRadar utilizza le regole per monitorare gli eventi e i flussi nella tua rete per rilevare le minacce alla sicurezza. Quando gli eventi e i flussi soddisfano i criteri di test, definiti nelle regole, viene creata un'offesa per indicare che si sospetta un attacco alla sicurezza o una violazione delle policy.
Il nuovo connettore importa le violazioni in Google SecOps solo in base alle regole corrispondenti. Queste regole sono definite dall'utente e devono essere aggiunte all'elenco dinamico per garantire che Google SecOps importi solo le violazioni pertinenti per l'utente. Pertanto, una volta creata una nuova offense, il connettore controlla le regole che l'hanno attivata (il filtro delle regole è stato introdotto nella versione 9 e successive dell'API QRadar). Se le regole fanno parte dell'elenco dinamico, il connettore prepara l'offense per l'importazione.
Caso d'uso del connettore
Indaga su un'infrazione
IBM QRadar utilizza le regole per monitorare gli eventi e i flussi nella tua rete per rilevare le minacce alla sicurezza. Quando gli eventi e i flussi soddisfano i criteri di test definiti nelle regole, viene creata un'offesa per mostrare che si sospetta un attacco alla sicurezza o una violazione delle policy. Tuttavia, sapere che si è verificata un'infrazione è solo il primo passo. Per identificare come è successo, dove è successo e chi l'ha fatto, è necessaria un'indagine.
La finestra Riepilogo reato ti aiuta a iniziare l'indagine sul reato fornendo il contesto per aiutarti a capire cosa è successo e determinare come isolare e risolvere il problema.
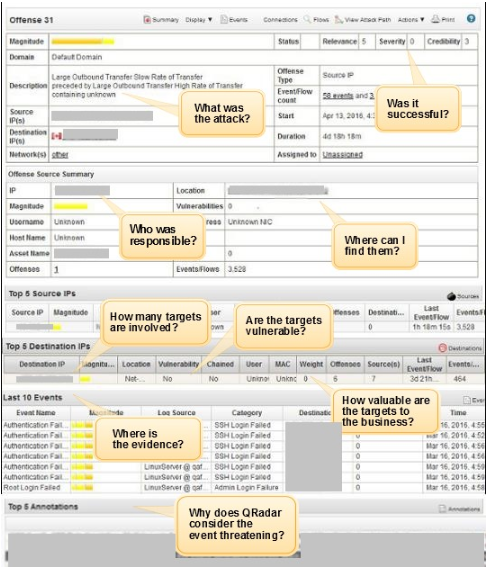
Parametri del connettore
Utilizza i seguenti parametri per configurare il connettore:
| Nome parametro | Tipo | Valore predefinito | Descrizione |
|---|---|---|---|
| Nome campo prodotto | Stringa | N/D | Descrive il nome del campo in cui è memorizzato il nome del prodotto. |
| Nome campo evento | Stringa | N/D | Descrive il nome del campo in cui è memorizzato il nome evento. |
| Nome campo ambiente | Stringa | domain_name | Descrive il nome del campo in cui è memorizzato il nome dell'ambiente. Se il campo dell'ambiente non viene trovato, l'ambiente è "". |
| Pattern regex dell'ambiente | Stringa | .* | Un pattern regex da eseguire sul valore trovato nel campo "Nome campo ambiente". |
| Root API | Stringa | https://IP_ADDRESS:port |
L'indirizzo del server QRadar. |
| Token API | Stringa | N/D | Il token di autenticazione dell'API. |
| Versione API | Stringa | 10.1 | La versione dell'API QRadar da utilizzare. Il connettore supporta la versione dell'API a partire dalla 10.1. |
| Filtro dominio | Stringa (CSV) | N/D | Specifica i domini QRadar da cui importare le violazioni. Se non vengono forniti valori, il connettore importerà le violazioni da tutti i domini. Il parametro accetta più valori sotto forma di stringa separata da virgole. |
| Limite di eventi per avviso Siemplify | Numero intero | 25 | Numero massimo di eventi da recuperare per avviso Google SecOps per ciclo. Può essere aumentato per velocizzare l'esecuzione del connettore se, per il periodo di padding dell'offesa specificato, vengono restituiti costantemente un numero elevato di eventi. |
| Dimensioni pagina degli eventi del connettore | Numero intero | 100 | La dimensione della pagina che il connettore utilizzerà per elaborare gli eventi in batch. |
| Numero massimo di infrazioni per ciclo | Numero intero | 10 | Numero massimo di reati da elaborare per ogni esecuzione del connettore.
Evita di impostare un valore inferiore a 10 per garantire un rendimento ottimale. |
| Timeout dello script (secondi) | Numero intero | 300 | Limite di timeout per il processo Python che esegue lo script corrente. |
| Numero massimo di giorni indietro | Numero intero | 5 | Numero massimo di giorni per recuperare i dati relativi alle violazioni in ordine inverso. |
| Periodo di padding delle infrazioni | Numero intero | 60 | Intervallo di tempo in minuti per recuperare le violazioni in minuti. |
| Periodo di padding degli eventi | Numero intero | 1 | Periodo di tempo in giorni per recuperare i dati sugli eventi. |
| Campi personalizzati | Stringa | N/D | Campi personalizzati configurati dall'utente in QRadar, con valori separati da virgole. Esempio: Campo A, Campo B |
| Quale valore utilizzare per il campo Nome dell'avviso Siemplify? | Stringa | custom_rule | Specifica il formato da seguire per generare i nomi degli avvisi creati dal connettore.
I valori possibili sono: custom_rule o offense_description |
| What Value to use for the Rule Generator Field of Siemplify Alert? | Stringa | custom_rule | Specifica il formato da seguire per compilare il campo rule_generator per gli avvisi creati dal connettore.
I valori possibili sono: custom_rule o offense_description |
| Creare richieste "Impossibile recuperare gli eventi per l'offesa"? | Casella di controllo | Selezionata | Se questa opzione è selezionata, il connettore creerà casi di avviso "Impossibile recuperare gli eventi per l'offesa" se non riesce a recuperare gli eventi per le offese aggiornate durante il periodo di padding delle offese. |
| Indirizzi dei server proxy | Stringa | N/D | Indirizzo del server proxy. |
| Nome utente proxy | Stringa | N/D | Nome utente proxy. |
| Password proxy | Password | N/D | Password proxy. |
| Limite di eventi per regola di offesa Qradar | Numero intero | 100 | Specifica un limite per il numero di eventi che devono essere importati per una singola regola nell'offesa QRadar. Una volta raggiunto questo limite, non vengono importati nuovi eventi nell'offesa per la regola QRadar correlata. Esempio: 100 |
| Limite di eventi per il connettore da interrogare in un'unica esecuzione del connettore | Numero intero | N/D | Specifica un limite per il numero di eventi che un singolo connettore di reati deve interrogare da QRadar in un'esecuzione del connettore. Esempio: 100.
Tieni presente che il valore specificato nel parametro non può essere inferiore al valore specificato nel parametro Events Limit per QRadar Offense Rule (Limite di eventi per regola di offesa QRadar). Inoltre, a causa del modo in cui il connettore recupera gli eventi, quelli più vecchi e al di fuori del limite non vengono recuperati in Google SecOps. Il connettore recupera gli eventi più recenti fino al raggiungimento del limite specificato nel parametro Limite di eventi per regola di reato QRadar. |
| Utilizza la lista consentita come lista bloccata | Casella di controllo | Deselezionata | Se l'opzione è attiva, l'elenco dinamico viene utilizzato come lista bloccata. |
| Disattiva overflow | Casella di controllo | Deselezionata | Se questa opzione è attiva, il meccanismo di overflow del connettore non viene controllato per gli avvisi creati, gli avvisi di "overflow" non vengono creati e il connettore tenta di recuperare tutte le violazioni restituite da QRadar. |
| Timer di risincronizzazione delle regole di offesa di Qradar | Numero intero | 10 | Specifica in minuti la frequenza con cui il connettore deve risincronizzare l'elenco delle regole di offesa di QRadar. Se il parametro non è impostato o è impostato su 0, il connettore esegue la sincronizzazione a ogni esecuzione. |
| Ignora la ricerca del nome host 0.0.0.0 | Casella di controllo | Deselezionata | Se questa opzione è selezionata, il connettore non recupera i nomi host per gli indirizzi 0.0.0.0.
Questa funzionalità è supportata solo per la versione 10.1 e successive dell'API QRadar. |
Regole del connettore
Lista bloccata ed elenco dinamico
Il connettore sta importando le violazioni in Google SecOps in base alle regole corrispondenti. Queste regole sono definite dall'utente e aggiunte a un elenco dinamico per garantire che Google SecOps importi solo le violazioni di interesse/importanti per l'utente.
| RuleType (elenco dinamico o lista bloccata) | RuleName (stringa) |
|---|---|
| Elenco dinamico | Locale: SSH o Telnet rilevato su una porta non standard |
| Elenco dinamico | Più errori di accesso dalla stessa origine |
Supporto dei proxy
Il connettore supporta il proxy.
Comunicazioni criptate
Il connettore supporta le comunicazioni criptate (SSL/TLS).
Supporto di Unicode
Il connettore supporta la codifica Unicode per gli avvisi elaborati.
Connettore QRadar Offenses
Descrizione
Connettore per le violazioni di QRadar utilizzato per recuperare le violazioni e creare avvisi di Google SecOps in base alle violazioni di QRadar stesse, a differenza di come fanno i connettori di altre integrazioni in base ai nomi delle regole di QRadar. Il connettore ha un limite al numero totale di eventi che recupererà per ogni reato QRadar. Una volta raggiunto questo limite, i nuovi eventi non verranno importati. Il connettore utilizza l'elenco dinamico di Google SecOps, ma per impostazione predefinita, se non sono impostate regole per l'elenco dinamico, recupererà tutte le violazioni restituite dall'API QRadar. Il connettore richiede l'API QRadar versione 10.1 o successive.
Il connettore può essere considerato una versione più facile da configurare e utilizzare che può essere utilizzata se non è necessario monitorare e importare tutti gli eventi di reato di QRadar e importarli in Google SecOps (come fanno i connettori di correlazione dell'integrazione).
Parametri del connettore
Utilizza i seguenti parametri per configurare il connettore:
| Nome parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
|---|---|---|---|---|
| Nome campo prodotto | Stringa | N/D | Sì | Descrive il nome del campo in cui è memorizzato il nome del prodotto. |
| Nome campo evento | Stringa | N/D | Sì | Descrive il nome del campo in cui è memorizzato il nome evento. |
| Nome campo ambiente | Stringa | domain_name | No | Descrive il nome del campo in cui è memorizzato il nome dell'ambiente. Se il campo dell'ambiente non viene trovato, l'ambiente è "". |
| Pattern regex dell'ambiente | Stringa | .* | No | Un pattern regex da eseguire sul valore trovato nel campo "Nome campo ambiente". |
| Root API | Stringa | https://IP_ADDRESS:port |
Sì | L'indirizzo del server API. |
| Token API | Stringa | N/D | Sì | Il token di autenticazione dell'API. |
| Versione API | Stringa | 10.1 | Sì | La versione dell'API QRadar da utilizzare. Il connettore supporta la versione dell'API a partire dalla 10.1. |
| Limite totale di eventi per infrazione | Numero intero | 100 | Sì | Specifica il numero totale di eventi per reato QRadar che devono essere importati dal connettore. Una volta raggiunto questo limite, non verranno importati nuovi eventi per il reato. |
| Regola per il limite di eventi per reato Qradar | Numero intero | N/D | No | Specifica un limite facoltativo per il numero di eventi che devono essere importati per singola regola nell'offense QRadar. Una volta raggiunto questo limite, non verranno importati nuovi eventi nell'offense per la regola QRadar correlata. Il limite non può essere superiore al "Limite totale di eventi per infrazione". |
| Dimensioni pagina degli eventi del connettore | Numero intero | 100 | Sì | La dimensione della pagina che il connettore utilizzerà per elaborare gli eventi in batch. |
| Numero massimo di infrazioni per ciclo | Numero intero | 10 | Sì | Numero massimo di reati da elaborare per ogni esecuzione del connettore.
Evita di impostare un valore inferiore a 10 per garantire un rendimento ottimale. |
| Timeout dello script (secondi) | Numero intero | 300 | Sì | Limite di timeout per il processo Python che esegue lo script corrente. |
| Numero massimo di giorni indietro | Numero intero | 5 | No | Numero massimo di giorni per recuperare i dati relativi alle violazioni in ordine inverso |
| Periodo di padding delle infrazioni | Numero intero | 60 | Sì | Intervallo di tempo in minuti per recuperare le violazioni in minuti. |
| Periodo di padding degli eventi | Numero intero | 1 | Sì | Periodo di tempo in giorni per recuperare i dati sugli eventi. |
| Campi personalizzati | Stringa | N/D | No | Campi personalizzati configurati dall'utente in QRadar, separati da virgole, ad esempio Campo A, Campo B. |
| Filtro dominio | Stringa | N/D | No | Specifica i domini QRadar da cui importare le violazioni. Se non vengono forniti valori, il connettore importerà le violazioni da tutti i domini. Il parametro accetta più valori sotto forma di stringa separata da virgole. |
| Filtro per magnitudo | Numero intero | N/D | No | Specifica una magnitudo dell'offesa da importare. Le offese con magnitudo uguale o maggiore di quella fornita verranno importate in Google SecOps. |
| Quale valore utilizzare per il campo Nome dell'avviso Siemplify? | Stringa | custom_alert_name | No | Specifica il formato da seguire per generare i nomi degli avvisi creati dal connettore.
I valori possibili sono: custom_alert_name o offense_description. |
| Utilizza la lista consentita come lista bloccata | Casella di controllo | Deselezionata | No | Se l'opzione è attiva, l'elenco dinamico verrà utilizzato come lista bloccata. Se la casella di controllo non è abilitata e non sono impostate regole per gli elenchi dinamici, il connettore recupererà tutte le violazioni restituite dall'API QRadar. |
| Disattiva overflow | Casella di controllo | Deselezionata | No | Se questa opzione è abilitata, il meccanismo di overflow del connettore non verrà controllato per gli avvisi creati: non verranno creati avvisi di "overflow" e il connettore tenterà di recuperare tutte le violazioni restituite da QRadar. |
| Indirizzi dei server proxy | Stringa | No | Indirizzo del server proxy. | |
| Nome utente proxy | Stringa | N/D | No | Nome utente proxy. |
| Password proxy | Password | N/D | No | Password proxy. |
| Timer di risincronizzazione delle regole di offesa di Qradar | Numero intero | 10 | No | Specifica in minuti la frequenza con cui il connettore deve risincronizzare l'elenco delle regole di offesa di Qradar. Se il parametro non è impostato o è impostato su 0, il connettore esegue la sincronizzazione a ogni esecuzione. |
| Campo timestamp | Stringa | last_updated_time | No | Specifica il campo del timestamp da utilizzare per identificare le violazioni con modifiche recenti. I valori possibili sono: last_persisted_time (supportato dalla versione 14.0 dell'API) o last_updated_time (supportato dalla versione 10.1 dell'API). |
Regole del connettore
Supporto dei proxy
Il connettore supporta il proxy.
QRadar Baseline Offenses Connector
Il connettore recupera le violazioni e crea avvisi di Google SecOps in base ai nomi delle violazioni di QRadar.
Il connettore crea un singolo avviso di Google SecOps per ogni offensiva di QRadar e non crea avvisi di Google SecOps aggiuntivi quando vengono visualizzati nuovi eventi da QRadar.
Il connettore utilizza l'elenco dinamico di Google SecOps. Per impostazione predefinita, se non vengono impostate regole per l'elenco dinamico, il connettore recupera tutte le violazioni restituite dall'API QRadar.
Parametri del connettore
| Parametri | |
|---|---|
| Nome campo prodotto | Obbligatorio
Il nome del campo in cui è memorizzato il nome del prodotto. |
| Nome campo evento | Obbligatorio
Il nome del campo in cui è memorizzato il nome evento. |
| Nome campo ambiente | Optional
Il nome del campo in cui è memorizzato il nome dell'ambiente. Se il campo dell'ambiente non viene trovato, l'ambiente viene impostato su |
| Pattern regex dell'ambiente | Optional
Un pattern di espressione regolare da eseguire sul valore trovato nel campo Il valore predefinito è |
| Root API | Obbligatorio
L'indirizzo del server API. |
| Token API | Obbligatorio
Il token di autenticazione dell'API. |
| Versione API | Obbligatorio
La versione dell'API QRadar. Il connettore supporta le versioni dell'API 10.1 e successive. |
| Limite totale di eventi per infrazione | Obbligatorio
Specifica il numero totale di eventi per offense QRadar che devono essere importati dal connettore. Dopo aver raggiunto il limite impostato, non verranno importati nuovi eventi per l'offesa. Il valore predefinito è 100. |
| Limite di eventi per regola di offesa QRadar | Optional
Specifica un limite facoltativo per una quantità di eventi che devono essere importati per singola regola in un'offesa QRadar. Una volta raggiunto il limite impostato da questo parametro, non vengono importati nuovi eventi nell'offense per la regola QRadar correlata. |
| Dimensioni pagina degli eventi del connettore | Obbligatorio
Le dimensioni della pagina utilizzata dal connettore per elaborare gli eventi in batch. Il valore predefinito è 100. |
| Numero massimo di infrazioni per ciclo | Obbligatorio Numero massimo di reati da elaborare per esecuzione del connettore. Evita di impostare un valore inferiore a 10 per garantire un rendimento ottimale. Il valore predefinito è 10. |
| Timeout dello script (secondi) | Obbligatorio
Il limite di timeout per il processo Python che esegue lo script corrente. Il valore predefinito è 300 secondi. |
| Numero massimo di giorni indietro | Optional
Numero massimo di giorni da cui recuperare i dati sulle violazioni. Il valore predefinito è 5 giorni. |
| Periodo di padding delle infrazioni | Obbligatorio
Periodo di tempo in minuti per recuperare le violazioni. Il valore predefinito è 60 minuti. |
| Periodo di padding degli eventi | Obbligatorio
Periodo di tempo in giorni per recuperare i dati sugli eventi. Il valore predefinito è un giorno. |
| Campi personalizzati | Optional
Campi personalizzati separati da virgole configurati dall'utente in QRadar, ad esempio |
| Filtro dominio | Optional
Specifica i domini QRadar da cui importare le violazioni. Se non vengono forniti valori, il connettore importa le violazioni da tutti i domini. Il parametro accetta più valori sotto forma di stringa separata da virgole. |
| Filtro per magnitudo | Optional
Specifica la magnitudo di un'offesa da importare. Le violazioni con un'entità uguale o superiore a quella fornita verranno importate in Google SecOps. |
| Quale valore utilizzare per il campo Nome dell'avviso Siemplify? | Optional
Specifica il formato da seguire per generare i nomi degli avvisi creati dal connettore. Il valore predefinito è Valori possibili:
|
| Utilizza l'elenco dinamico come lista bloccata | Optional
Se questa opzione è selezionata, l'elenco dinamico viene utilizzato come lista bloccata. Se la casella di controllo è deselezionata e non sono impostate regole per l'elenco dinamico, il connettore recupera tutte le violazioni restituite dall'API QRadar. Non selezionata per impostazione predefinita. |
| Disattiva overflow | Optional
Se questa opzione è abilitata, il meccanismo di overflow del connettore non verrà controllato per gli avvisi creati, pertanto gli avvisi di "overflow" non verranno creati e il connettore recupererà tutte le violazioni restituite da QRadar. Non selezionata per impostazione predefinita. |
| Indirizzi dei server proxy | Optional
L'indirizzo del server proxy. |
| Nome utente proxy | Optional
Il nome utente proxy. |
| Password proxy | Optional
La password del proxy. |
| Timer di risincronizzazione delle regole di offesa di Qradar | Optional
Specifica l'intervallo in minuti per la risincronizzazione dell'elenco delle regole di offesa di QRadar da parte del connettore. Se il parametro non è impostato o è impostato su 0, il connettore esegue la sincronizzazione a ogni esecuzione. Il valore predefinito è 10 minuti. |
| Crea avvisi SOAR per reati con 0 eventi | Optional
Se questa opzione è selezionata, per le offense recuperate senza eventi, il connettore crea un avviso Google SecOps utilizzando i dati dell'offense QRadar sia per l'avviso che per l'evento. Non selezionata per impostazione predefinita. |
| Timer di creazione delle infrazioni (minuti) | Optional
Specifica per quanto tempo il connettore attende prima di recuperare i dati sugli eventi per un'offesa QRadar appena creata. |
Regole del connettore
Il connettore supporta il proxy.
Eventi del connettore
Ecco un esempio di evento:
{
    "events": [
      {
        "CREName": null,
        "CREDescription": null,
        "EventName": "WinCollect Info",
        "EventDescription": "WinCollect Info",
        "rulename_creEventList": [
          "Destination Asset Weight is Low",
          "Source Asset Weight is Low",
          "Events from Windows Host - Second Rule",
          "Context is Local to Local"
        ],
        "partialmatchlist": [],
        "qid": 63500003,
        "category": 8052,
        "sourceHostname": null,
        "destinationHostname": null,
        "creEventList": [
          100205,
          100211,
          100409,
          100199
        ],
        "credibility": 5,
        "destinationMAC": "01:23:45:ab:cd:ef",
        "destinationIP": "192.0.2.1",
        "destinationPort": 0,
        "destinationv6": "2001:db8:1:1:1:1:1:1",
        "deviceTime": 1583158321000,
        "deviceProduct": "WinCollect",
        "domainID": 0,
        "duration": 10000,
        "endTime": 1583165521106,
        "eventCount": 1,
        "eventDirection": "L2L",
        "processorId": 8,
        "hasIdentity": false,
        "hasOffense": true,
        "highLevelCategory": 8000,
        "isCREEvent": false,
        "magnitude": 6,
        "utf8_payload": "<13>Mar 02 16:12:01 DESKTOP IBM|WinCollect|src=DESKTOP\tos=Windows 10 (Build 18363 64-bit)\tdst=\tsev=3\tlog=Code.SSLConfigServerConnection\tmsg=ApplicationHeartbeat",
        "postNatDestinationIP": "198.51.100.255",
        "postNatDestinationPort": 0,
        "postNatSourceIP": "198.51.100.1",
        "postNatSourcePort": 0,
        "preNatDestinationIP": "198.0.2.255",
        "preNatDestinationPort": 0,
        "preNatSourceIP": "192.0.2.255",
        "preNatSourcePort": 0,
        "protocolName": "Reserved",
        "protocolID": 255,
        "relevance": 9,
        "severity": 3,
        "sourceIP": "192.0.2.1",
        "sourceMAC": "ab:cd:ef:01:23:45",
        "sourcePort": 0,
        "sourcev6": "2001:db8:2:2:2:2:2:2",
        "startTime": 1583165521106,
        "isunparsed": false,
        "userName": null
      }
    ]
}
Job
SyncCloseOffenses
Descrizione
Chiude le offense QRadar correlate per gli avvisi Google SecOps chiusi.
Parametri
| Nome parametro | Tipo | Valore predefinito | È obbligatorio | Descrizione |
|---|---|---|---|---|
| Radice API | Stringa | https://IP_ADDRESS |
Sì | Il percorso dell'URL che rimanda al server QRadar. |
| Token API | Password | N/D | Sì | Il token di sicurezza dell'API per l'autenticazione. |
| Versione API | Stringa | N/D | No | La versione dell'API utilizzata. |
| Giorni indietro | Numero intero | N/D | No | Giorni precedenti per cui ottenere le violazioni. |
Hai bisogno di ulteriore assistenza? Ricevi risposte dai membri della community e dai professionisti di Google SecOps.